Snykの通知を自分に合った形に設定する

Michele Wiedemer
2022年4月6日
0 分で読めますSnykでは、さまざまな種類のメール通知を送信できます。新たな脆弱性やライセンスの問題を把握したり、問題の発見当日にプロジェクトの問題を修正したりできるとき、通知は大きな力を発揮します。ただし、チームのニーズに合わせて設定されていないと、アラートが多すぎると感じることがあります。
そこで、Snykの通知は柔軟に設定できるようになっています。通知を自分に合った形で活用する方法を見ていきましょう。
Snykのデフォルト通知設定
デフォルト設定は、(BusinessプランとEnterpriseプランでは)グループレベル、または組織レベルで設定されていますが、各ユーザーが自分のワークフローに合った通知を受け取れるよう、設定を上書きすることもできます。
この仕組みを理解するために、書類棚をイメージしてみましょう。棚そのものがグループで、組織は棚の中の引き出しです。個々のプロジェクトは、引き出しに入れるフォルダーにあたります。棚全体(つまりグループ)に設定した通知のデフォルトは、そのグループに新しく作成された組織に自動的に適用されます。つまり、棚の設定は、新たに追加した引き出しにも自動的に反映されます。組織(引き出し)ごとに異なるデフォルトを設定でき、その設定はプロジェクトをインポートしたときに適用されます。つまり、引き出しに入れたフォルダーは、追加時にその引き出しの設定を引き継ぎます。
ここで設定するのはあくまでデフォルトであり、Snykの各ユーザーは、自分自身や追跡したいプロジェクトに対してこの設定を上書きできます。Snykでは、グループや組織の管理者がユーザーごとの個別プロジェクト設定を変更することはできません。変更は各ユーザー自身が行う必要があります。そのため、プロジェクトをインポートする前に、デフォルト設定を慎重に決めておくことをおすすめします。
Snykの通知の種類
Snykは、各ユーザーが所属する組織に関連する4種類の通知を送信します。
Snykは、プロジェクトごとに、特定した脆弱性やライセンスの問題、新たな修正方法を知らせる問題アラートメールを送信します。重大または高深刻度の問題のみを受け取るか、すべての深刻度の問題を受け取るかを選択できます。
Snykは、メンバーが所属する組織ごとに週1回、週次レポート通知を送信します。週次サマリーでは、すべてのプロジェクトの脆弱性の状況を確認できます。
Snykは、使用量の上限に近づくと知らせる使用量アラート通知を送信します。
Snykは、サーバーレスプロジェクトのテストが完了したことを知らせるレポートステータス通知を送信します。
このほか、Snykはマーケティングや営業に関するメールも送信します。各ユーザーは、プロジェクトや組織に関するアラートとは別に、これらのメール配信リストの設定を行います。配信リストでは、ウェビナーやライブイベント、製品や機能の更新情報、ヒントや便利な使い方、Snyk Blogやニュースレターなどに関する通知を設定できます。
通知について学べるSnykトレーニング
Snyk Trainingには、グループと組織のレベルで通知のデフォルトを設定する方法や、各ユーザーが自分の通知設定を変更する方法を紹介する10分間のコース「通知」があります。また、Slackインテグレーションの設定方法を解説する動画も含まれています(各組織のアラートをSlackチャンネルに送信したい場合に便利です)。
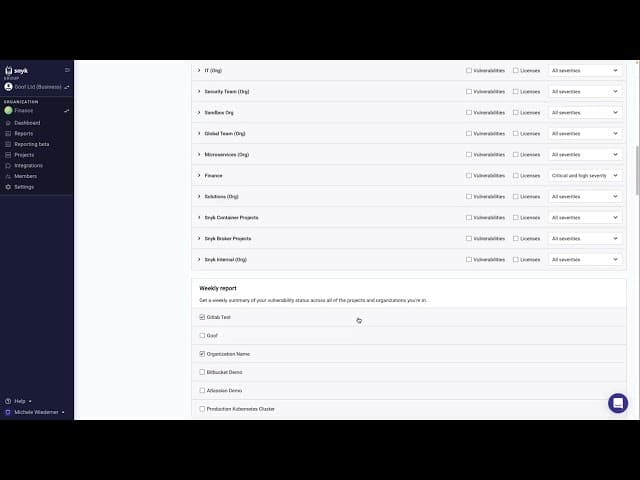
Snykのカスタマーサクセスマネージャーの一人が、Customer Office Hoursのセッションでも通知について解説しています。


