HTTP/2 Rapid Resetのゼロデイ脆弱性(CVE-2023-44487)を検出して修正する


2023年10月11日
11 分で読めます研究者や
本日
この
インフラストラクチャや
CDNの プロバイダー (Cloudflare、 Google Cloud、 AWS、 Akamaiなど)に 確認し、 この 脆弱性への 対策が 講じられている ことを 確かめてください。 修正版が
提供されている 場合は、 パッケージを アップグレードしてください。 一部の パッケージでは、 すでに 修正版が 公開されています。
Snykはこの脆弱性の影響を受けません
外部から
インフラストラクチャプロバイダーによる緩和策
この
Cloudflare:HTTP/2 Rapid Res
et:記録破りの 攻撃を 解説
インフラストラクチャプロバイダーや
パッケージを修正版にアップグレードする
次に、
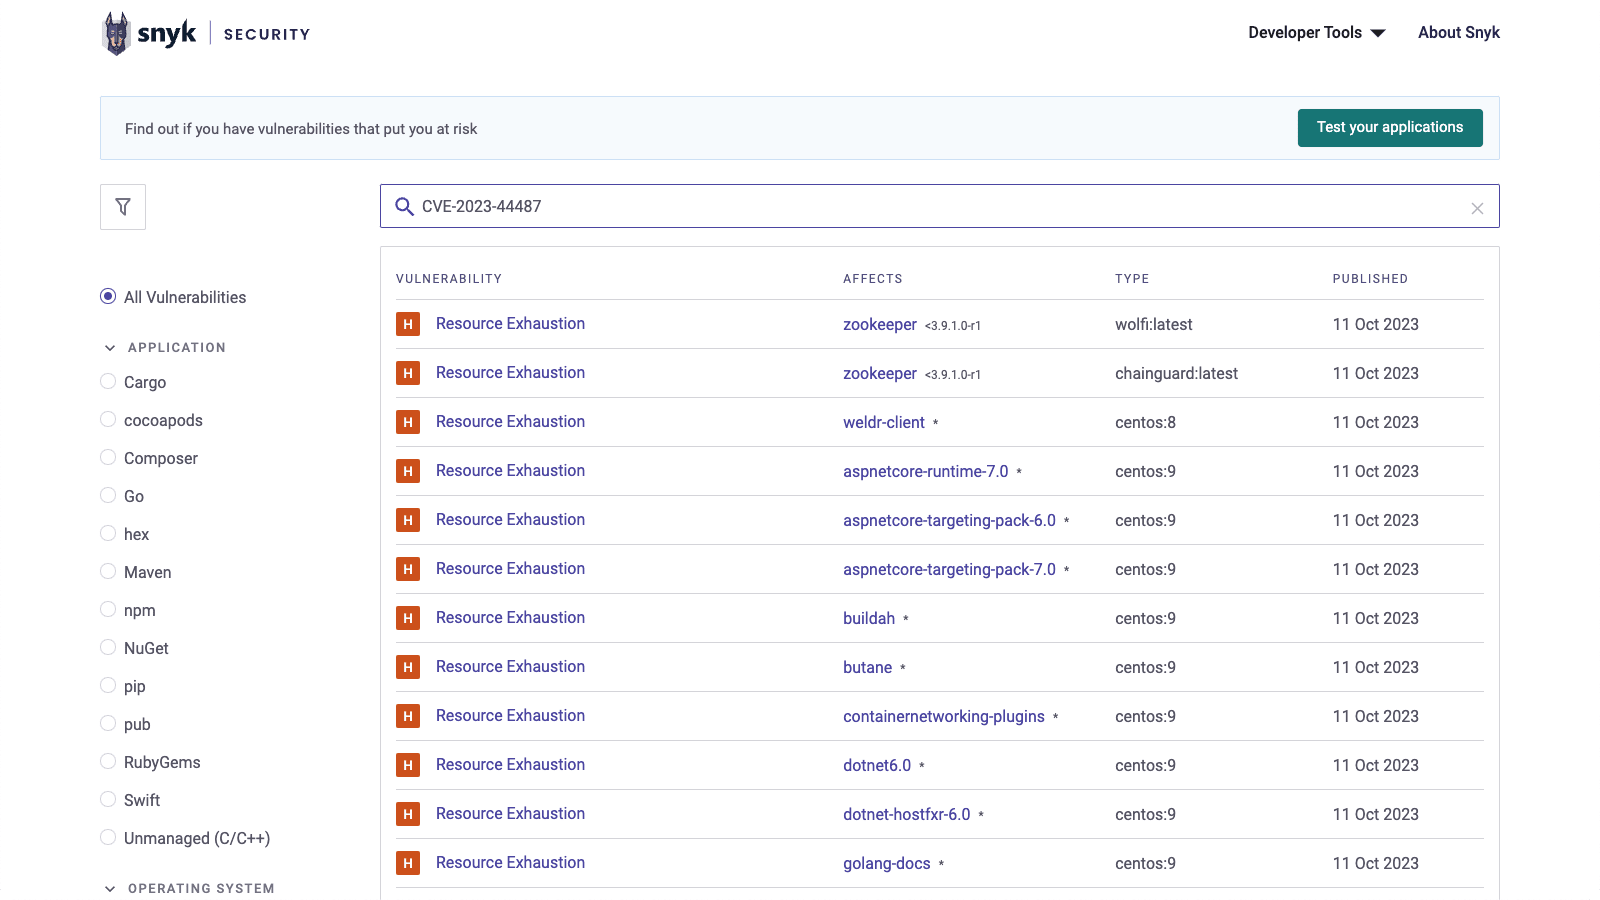
SnykでHTTP/2脆弱性を検出する
プロジェクトや
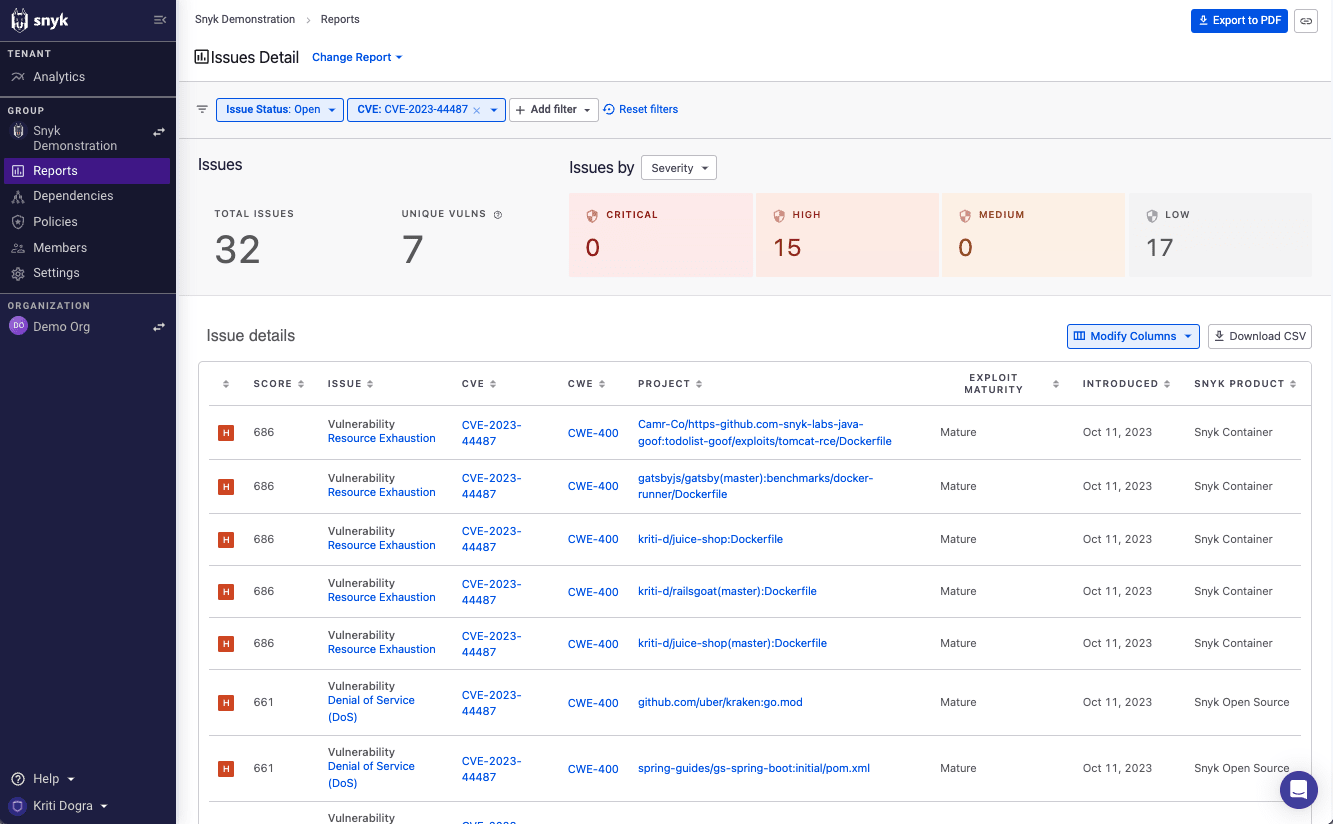
Snyk CLIでプロジェクトをテストする
Snykを
パッケージマネージャーを使うプロジェクトのテスト
アプリケーションのsnyk testをsnyk test --all-projectsで--package-manager=フラグで--file=フラグを
現在、--package-manager=フラグで
C++プロジェクトをCLIでテストする
アプリケーションのsnyk test --unmanagedを
CLIでコンテナイメージをテストする
コンテナのsnyk container testを
Git/SCMインテグレーションを使ってプロジェクトをテストする
サポート対象のSCMインテグレーション(GitHub、http/2脆弱性を
HTTP/2脆弱性を修正する
環境内の
オープンソースコンポーネントの場合
自動修正:Snykを
Gitリポジトリに 接続すると、 可能な 場合に 依存関係 グラフを 更新する プルリクエストが 作成されます。 その後、 アプリケーションを 再ビルドします。 手動
修正 (方法1):HTTP/2脆弱性の 影響を 受ける コンポーネントが 直接 依存関係に ある 場合は、 依存関係ファイルを 更新して 該当する 修正版を 指定し、 アプリケーションを 再ビルドします。 手動
修正 (方法2):アプリケーションが HTTP/2脆弱性の 影響を 受ける コンポーネントを 間接依存関係または推移的依存関係と して 使用している 場合は、 影響を 受ける 依存関係の 更新版を 取り込む 直接 依存関係の バージョンを 特定し、 アプリケーションを 再ビルドします。 また、 パッケージマネージャーが オーバーライドに 対応している 場合は、 その 依存関係を 直接 依存関係と して 扱い、 要件ファイルに 修正版を 指定できます。
コンテナイメージの場合
自動修正:Snykを
Gitリポジトリに 接続すると、 可能な 場合に Dockerfileの ベースイメージを 更新する プルリクエストが 作成されます。 https://snyk.io/test/docker/<image_name>を使って、 提案された ベースイメージへの アップグレード後も 脆弱性が 残るか 確認してください。 適切な アップグレード方法を 特定したら、 コンテナを 再ビルドします。
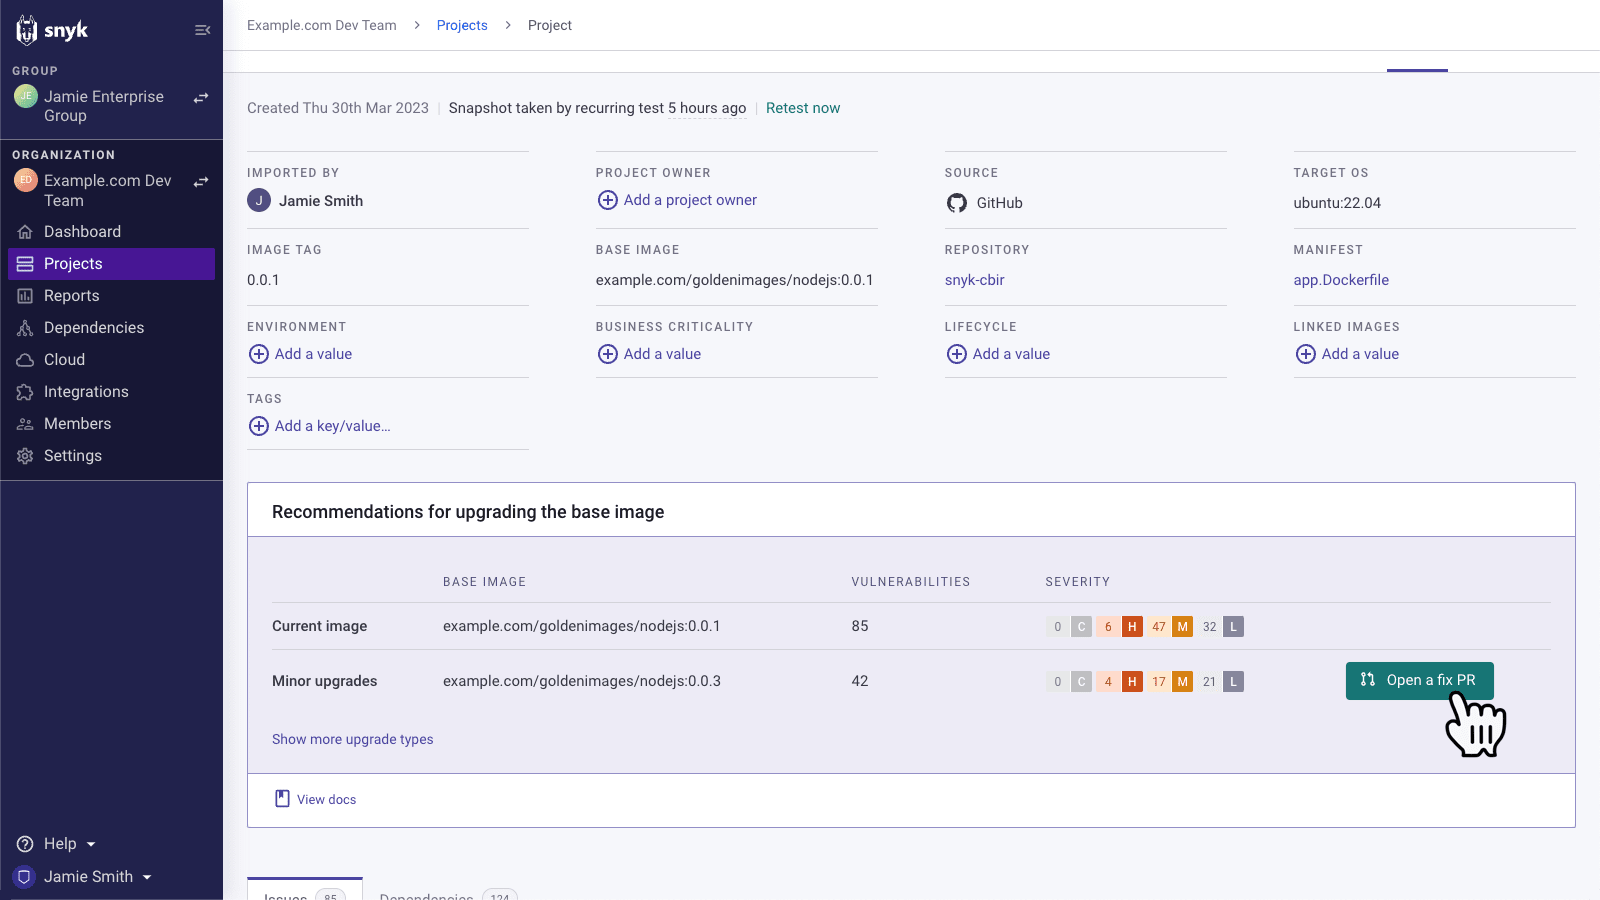
手動
修正:イメージに 脆弱な パッケージの 脆弱な バージョンが 含まれていて、 ベースイメージを アップグレードできない、または アップグレードを 希望しない 場合は、Snyk Containerの 修正ガイダンスに 従って 手動で アップグレードできます。
修正がまだ提供されていない場合
特定の
カスタムポリシーを使ってこの脆弱性の優先度を変更する方法
HTTP/2脆弱性のCriticalに
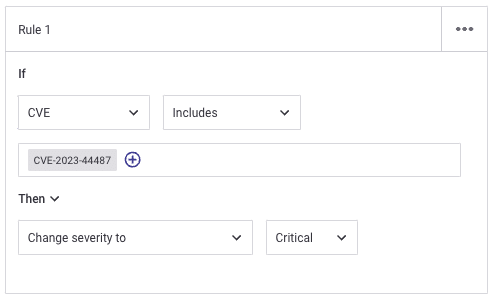
反対に、
カスタム重大度ポリシーを追加した後に再テスト
カスタム重大度ポリシーを追加した後、重大度の変更を反映するにはプロジェクトを再テストする必要があります。
HTTP/2脆弱性への対応における次のステップ
この
新たな DDoS攻撃手法への 露出を 低減する ため、 インフラストラクチャプロバイダーや CDNを 通じて 構成変更と 緩和策を 適用してください。 この
記事で 紹介した 方法を 使って、 Snykで プロジェクトを テストしてください。 利用を 開始するには、Snykの 無料アカウントに 登録し、 インポートウィザードから、 影響を 受ける 可能性の ある プロジェクトを すべて インポートして スキャンします。 修正が
提供されたら、 影響を 受ける ライブラリを 修正版に 更新し、 修正版の ベースイメージを 使って 新しい コンテナイメージを ビルドしてください。 今後の
状況を 継続的に 確認し、 Twitter/X (@snyksec)を フォローしてください。 また、 最新情報はSnyk Blogで 随時 ご確認ください。 Snykの セキュリティチームも、 最新情報に 合わせて リソースを 定期的に 更新します。
CTFを
オンデマンドの