Reactは、 フル機能の フレームワークではなく、 ユーザーインターフェースの 構築に 特化した ライブラリです。 その ため 開発者は、 ルーティング、 履歴管理、 認証など、 アプリケーションの さまざまな 要素に 好みの ライブラリを 選択できます。 一方、 Microsoftが JavaScriptの 拡張と して 開発した TypeScriptは、 型付けが 緩やかな JavaScriptに 任意の 静的型付けを 導入します。
Reactで TypeScriptを 使うと、 より シンプルな Reactコンポーネントを 選べる ほか、 静的型検証の ための JavaScript XML (JSX) サポートが 強化されるなど、 アプリケーション開発に いくつもの メリットが あります。 TypeScriptプロジェクトでは JavaScriptコンポーネントも 利用できる ため、 JavaScriptの 経験が ある 開発チームは、 その 知識を 活かして 強い 型付けを 取り入れられます。
Reactプロジェクトを 始める ための ボイラープレート は 数多く あります。 Create React App 、Create Next App 、Vite 、React Boilerplate 、React Starter Kit などが その 例です。
Create React App は、 npmまたは Yarnで 実行できる スタンドアロンの ツールです。 インストールすれば、 わずかな コマンドで 新しい プロジェクトを 作成して 実行できます。
まず、 ターミナルを 開き、 次の コマンドを 実行して Create React Appを インストールします。
次に、 node package execute (npx)を 使って、 TypeScriptテンプレートから プロジェクトを 作成します。
または、 Yarnパッケージマネージャーを 使って プロジェクトを 作成する こともできます。
潜在的な セキュリティリスクと、 その 軽減方法を 見ていきましょう。
strictモードを有効にする strictモードを 有効に すると、 データ型の ルールに 関する TypeScriptコンパイラの パラメーターが 自動的に 有効に なります。 TypeScriptの strictモードでは、 厳格な 型ルールに 基づいて コードが 検証されます。 これに より、 開発者は 変数、 定数、 パラメーター、 関数の 戻り値に 割り当てられた データ型の 制約に 従って コードを 書く 必要が あります。 開発の 早い 段階で 型の 不一致に よる バグを 発見し、 修正できる ため、 strictモードは 重要です。
次の 関数が あるとします。
deleteComment関数を 呼び出す際、 slug引数には 文字列を、 commentIdには 数値を 渡します。
しかし、 2つの 文字列を 渡して 関数を 呼び出すこともできてしまいます。
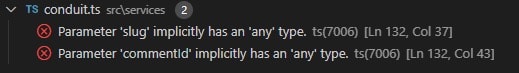
上記の コードは ビジネスルール上 許容されないかもしれません。 しかし 型を 指定していないため、 両方の パラメーターが デフォルトの any型と 見なされます。 その 結果、 strictモードを 有効に しない 限り、 TypeScriptは 問題を 検出できません。
新しく 作成した Reactアプリケーションでは、 strictの 値は trueに 設定されています。 ただし、 既存の プロジェクトでは 設定が 異なる 場合が あります。
TypeScriptプロジェクトが strictモードで 動作している ことを 確認するには、 tsconfig.jsonファイルを 開き、 strict設定の 値が trueに なっている ことを 確認します。
deleteComment関数に 戻りましょう。 少し 変更するだけで、 TypeScriptの コンパイルエラーが 発生します。
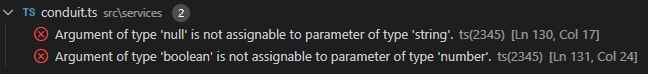
deleteCommentの パラメーターに、 文字列型と 数値型を 追加します。
この 変更に より コンパイルエラーが 発生する ため、 次の 例のように、 無効な 型で deleteComment関数を 誤って 呼び出す クライアントコードの 作成を 防げます。
strictオプションを 有効に すると、 より 厳格な 型チェック に 関する、 その 他の 推奨コンパイラオプションも 自動的に 有効に なります。
戻り値を使わないコールバックにany型を指定しない コールバックの 戻り値を any型と して 宣言すると、 関数が 値を 返さないにも かかわらず、 その 戻り値を 誤って 使ってしまい、 問題が 見逃される 可能性が あります。
onListFieldKeyUpと いう 関数を 考えてみましょう。 この 関数は、 onEnterと いう コールバックを パラメーターと して 受け取ります。
上記の enterResult変数には、 後で 使う ために onEnterコールバック関数の 結果が 格納されます。 コールバックは 値を 返しませんが、 enterResult変数を any型と して 宣言している ため、 TypeScriptは 問題を 知らせることができません。
どうすれば よいでしょうか。
まず、 onEnter関数が 値を 返さないと 分かっている 場合は、 コールバックパラメーターの any型を voidに 置き換えます。 すると TypeScriptは、 「'void' 型の 式は 真偽値と して テストできません」と いう エラーを 表示します。
最後に、 onEnterの 戻り値を enterResult変数に 格納する コードを 削除します。
Reactにおけるサーバーサイドレンダリング攻撃 Webアプリケーションは、 クライアント側または サーバー側で HTMLを レンダリングできます。 Reactのような 最新の JavaScriptフレームワークや ライブラリでは、 サーバーサイドレンダリングが 採用されています。 この 手法は、 ページの 読み込みを 高速化するなど、 パフォーマンス面で メリットが あります。 バックエンドで ページ全体を すばやく 事前レンダリングし、 静的な HTML、 CSS、 JavaScriptの コンテンツを フロントエンドに 渡せる ため、 ユーザーは Webページを すぐに 表示し、 操作できます。 また、 読み込みの 速い ページは 検索アルゴリズムで 高い 評価を 得られる ため、 検索エンジン最適化 (SEO)にも 役立ちます。
クロスサイトスクリプティング (XSS)は、 攻撃者が 悪意の ある クライアント側スクリプトを Webページに 注入する 攻撃手法です。 Reactは XSSから 安全に 保護されるよう 設計されています。 しかし、 不適切な プログラミングや Reactでの サーバーサイドレンダリングに よって XSSの 脆弱性が 生じ、 悪意の ある ユーザーに 悪用される 可能性が あります。
たとえば、 サニタイズされていない データを renderToStaticMarkup関数の 出力と 連結してから クライアントに 送信する ことは、 絶対に 避けてください。
ハッカーが someUnsanitizedData変数を 改ざんして、 次のような 悪意の ある JavaScriptコードを 含める 可能性が ある ため、 上記の コードは 安全ではありません。
XSS攻撃を 防ぐには、 DomPurify などの HTMLサニタイザーを 使用してください。
不透明型を使う 不透明な データ型は、 情報の 隠蔽を 実現します。 その データ構造は インターフェースで 定義されないため、 具体的な データ型の 実装を 隠蔽し、 カプセル化できます。 外部モジュールは 内部に アクセスせずに 不透明型を 使えますが、 隠された 情報に アクセスできる 内部関数は その 型を 操作できます。 不透明型を 使えば、 利用側の コードを 変更せずに 内部の 詳細を 変更、 発展させられます。 その ため、 これを 使う ことは 開発の ベストプラクティスです。
TypeScriptには 標準で 不透明型が 用意されていませんが、 簡単に 実装できます。 実際の ユースケースを 解決してみましょう。
TypeScriptの 関数を 使って、 顧客の カートに 商品を 追加する ECアプリケーションを 考えてみましょう。
これらの 型付きパラメーターに より、 プログラマーが customerCodeと productCodeの パラメーターに 文字列以外の 数値や 型を 誤って 指定するのを 防げます。
この コードに 問題が あるわけではありませんが、 型が 値の 意味を 正確に 表現できていません。 コードを 見ただけでは、 どちらの パラメーターが 顧客コードで、 どちらが 商品コードなのか 分かりません。 また、 値を 入れ替えても TypeScriptは 警告を 出しません。
次の 例では、 addToCartを リファクタリングして、 不透明型を 使っています。
新しい 不透明型と 正規表現に よる 検証を 使うと、 誤った コードを 指定した 場合に コンパイラエラーが 発生します。
dangerouslySetInnerHTMLを使う場面と、適切なサニタイズを行う方法 Reactは 軽量な 手法と して 仮想DOM を 使用し、 ページの HTMLを 効率的に 更新します。 これに より、 HTML要素を 操作する ために、 ユーザーが ブラウザーの ネイティブAPIを 直接 扱う 必要が なくなります。
ただし、 Reactアプリケーションで この 仕組みを 上書きし、 生の HTMLコードを 設定しなければならない 場合が あります。 この HTMLコードを 直接 操作する ために、 Reactでは dangerouslySetInnerHTMLと いう 特別な コンポーネントプロパティを 使います。
名前が 示すとおり、 dangerouslySetInnerHTMLプロパティは、 適切に 使わないと アプリケーションを 脆弱に します。 dangerouslySetInnerHTMLに 依存する アプリケーションは、 ハッカーに 悪用されて クロスサイトスクリプティング (XSS) 攻撃を 受け、 信頼できる ユーザー入力を 装った 悪意の ある スクリプトが Webサイトに 注入される おそれが あります。
この リスクを 防ぐには、 HTMLコンテンツを 挿入する 前に 必ず サニタイズし、 不純物や 悪意の ある コードを 取り除いてください。 DOMPurifyのような ライブラリを 使い、 sanitize関数を 適用できます。
他の ライブラリと 同様に、 DOMPurifyにも セキュリティ脆弱性が 見つかる ことがある 点に 注意が 必要です。 幸い、 Snyk Vulnerability Database には この 脆弱性情報が すぐに 反映され、 解決策も 提供されました。 実績の ある ライブラリであっても、 Snykのような ツールで 定期的に スキャンし、 既知の 脆弱性が ないか 確認するなど、 引き続き適切な 注意を 払う 必要が あります。
開発者が 考慮すべき セキュリティ上の 懸念は、 これだけではありません。 この 動画では、 Liran Talが、 React開発者の ミスが どのように 他の 脆弱性に つながり、 ハッカーに 悪用されるのかを 解説します。
Play Video: Liran Tal - You thought your React application is secure? Think again | ReactNext 2021
まとめ この 記事では、 TypeScriptを 使った Reactアプリケーション開発の ベストプラクティスを 紹介し、 潜在的な セキュリティリスクと その 解決策に ついて 説明しました。
strictモードを 使えば、 型の 制約を 適用し、 開発の 早い 段階で 型の 不一致に よる ミスを 発見できます。 コールバックで voidを 使うと、 値を 返さない コールバックの 戻り値を 開発者が 使ってしまうのを 防げます。
コマンドインジェクション攻撃は、 深刻な セキュリティ脅威です。 不審な ユーザー入力を 使って 動的な コードを 組み立てる ことは 避け、 execではなく execFile関数を 使用してください。
HTMLインジェクションも、 深刻な セキュリティ脅威です。 dangerouslySetInnerHTMLを 使う 場合は、 攻撃者に よる ユーザー入力の 改ざんや 悪意の ある コードの 注入を 防ぐ ため、 挿入する マークアップを 必ず サニタイズしてください。
最後に、 不透明型を 使うと 意味の ある ドメインを 表現でき、 型の 検証や 重複の 回避も 容易に なります。
TypeScriptと Reactを 使えば、 高速で 安全な アプリケーションを 簡単に 構築できます。 特に、 Create React Appなどの フレームワークを 使い、 既存の JavaScriptの 知識を 活かすと 効果的です。