以前、 AngularJSの セキュリティ基礎 チートシートを ご紹介しました。 今回は、 最新の Angularに おける セキュリティの ベストプラクティスを 詳しく 見ていきます。 Angularセキュリティベストプラクティスの チートシートは こちらから ダウンロード できます。
Angularのセキュリティベストプラクティス6選 「Angularらしい」 方法で XSSを 防ぐ
innerHTMLは 慎重に 使う
ユーザー入力を 連結して テンプレートを 生成しない
HTML要素の 操作に ネイティブDOM APIを 使わない
サーバーサイドテンプレートで テンプレートエンジンを 使わない
Angularプロジェクトを スキャンして、 セキュリティ脆弱性を 引き起こす コンポーネントを 見つける
1. 「Angularらしい」方法でXSSを防ぐ Angularの セキュリティベストプラクティス #1:補間 ({{ }})を 使って、 危険な 可能性の ある 文字を 安全に エンコードし、 テンプレート式内の 信頼できない HTMLまたは CSS式を エスケープします。
Angularは Reactや Vue.jsと 同様に、 ブラウザーで 文字列補間を 処理する 際、 デフォルトで 安全性を 確保する 設計に なっています。 デフォルトでは、 すべての データを 安全でない、 信頼できない ものとして 扱います。 その ため、 これらを はじめと する 最新の ビューライブラリでは、 HTMLコンテキスト内の テキストに 対して、 デフォルトで 出力エンコードを 行うことが ベストプラクティスと なっています。
以前の ブログ記事 AngularJSの セキュリティベストプラクティス で 詳しく 説明したように、 組み込みの 波括弧に よる 文字列補間を 使う 「Angularらしい」 方法に 従う ことを 強く おすすめします。 悪意の ある ユーザー入力を エスケープする ことで、 Webアプリケーションを 危険に さらしたり、 クロスサイトスクリプティング (XSS)の 脆弱性 に つながったりする リスクを 防げます。
2. innerHTMLは慎重に使う Angularの セキュリティベストプラクティス #2:コンポーネントに HTMLを 動的に 追加する 必要が ある 場合は、 その 生成を [innerHTML] に バインドします。 これに より、 データは コンテキスト内で HTMLと して 解釈され、 サニタイズされます。 安全でない タグが すべて 取り除かれる ため、 悪意の ある クロスサイトスクリプティングコードの 実行を 防げます。 なお、 サニタイズ と エンコード は 同じではありません。
サニタイズと出力エンコードの違いとは? 出力エンコードでは、 文字列が テキスト表現に 置き換えられ、 特定の HTMLタグに 対応付けられる ことがあります。 たとえば、 scriptのような 入力が 解析されると、 Angularは 特殊な 山括弧を エンコードして、 その テキストを 表示できます。 これは、 セキュリティの ベストプラクティスを 実装する 多くの ライブラリや フレームワークで 標準的に 使われる 方法です。 その ために、 HTMLエンティティ エンコードと 呼ばれる 変換を 行い、 次の テキストを DOMに 書き込みます: script。 その後、 ブラウザーが コンテキストを 解釈し、 scriptタグを 出力します。
出力エンコードとは 異なり、 サニタイズや フィルタリングでは、 安全でない 文字を 積極的に 検出して 取り除いてから DOMに 書き込みます。
出力エンコードと サニタイズを 適切に 行うには、 コンテキストが 重要な 判断要素となります。 コンテキストに よって、 適切な 処理方法が 変わる ためです。
セキュリティコンテキストに ついて 詳しく 知るには、 Angularの ドキュメント を 参照してください。 そこでは 次のように 説明されています。
Angularでは、 次の セキュリティコンテキストが 定義されています。
* HT ML:innerHtmlへの バインドなど、 値を HTMLと して 解釈する 場合に 使用します。 * Sty le:CSSを styleプロパティに バインドする 場合に 使用します。 * U RL:などの URLプロパティに 使用します。 * リソースU RL:コードと して 読み込まれ 実行される URLです。 たとえば、では この コンテキストが 使われます。
URLは 特別な 扱いとなり、 フィルタリングされない 点に 注意してください。
3. ユーザー入力を連結してテンプレートを生成しない Angularの セキュリティベストプラクティス #3:ユーザーが 入力した 可能性の ある 値を 文字列と して テンプレートに 連結しないでください。
Angularアプリケーションで 文字列補間や 推奨されている コンポーネント構成を 適切に 使わず、 テンプレートを 連結する 必要が 生じる ケースは、 あったとしても ごく わずかです。 コードベースで このような 悪い 慣行を 見つけた 場合は、 入力値を 可能な 限りサニタイズするか、 リファクタリングしてください。
次の 例のような コードに 注意し、 使用を 避けてください。
Angularの セキュリティベストプラクティス:ユーザー入力を 連結して テンプレートを 生成しない
20行目の 一般的でない 文字列から テンプレートへの 連結に 特に 注意してください。 potentialUserInputの 値は、 出所が 不明または 信頼できない 悪意の ある式である 可能性が あります。 これは 避けるべき 悪い 慣行の 一例です。
以下は、 Angularの プレイグラウンドで 試せる 、 ユーザー入力を テンプレートに 連結すると 安全に 処理されない ことを 示す、 より 詳しい 例です。
Angularセキュリティの 実践 例:ユーザー入力を 連結して テンプレートを 生成しない
この 点に ついて、 Angularセキュリティガイド では 次のように 推奨しています。
「ユーザー入力と テンプレートを 連結して テンプレートの ソースコードを 生成しないでください。 こうした 脆弱性を 防ぐには、 オフラインテンプレートコンパイラー (テンプレートインジェクションとも 呼ばれます)を 使用してください。」
- Angularセキュリティガイド
Angularでは、 Ahead of Time (AOT) コンパイラーを 使用して テンプレートを オフラインで コンパイルする ことを 推奨しています。 これに より、 さまざまな テンプレートインジェクションの 脆弱性を 完全に 回避できます。
Angularの 最新バージョン (v9以降)では、 Ivyで コンパイルする 場合、 Ahead of Timeコンパイルが デフォルトで 有効に なっており、 テンプレートインジェクションを 防ぎます。
4. HTML要素の操作にネイティブDOM APIを使わない Angularの セキュリティベストプラクティス #4:ページ上の HTML要素の 操作に ネイティブDOM APIを 使わないでください。
DOMを 直接 操作するのではなく、 Angularの テンプレート機能や 独自の APIを 使って DOMを 操作してください。 一般的な 指針と して、 次の 方法は 避けましょう。
Angularには、 避けるよう 推奨している ものと 同種の DOM直接 操作を 可能に する ネイティブAPIも あります。 たとえば、 ElementRef API です。 ElementRefを 使って 直接 DOMノードに アクセスし、 操作を 行うと、 セキュリティ上の 問題が 生じる 可能性が あります。
このような 操作や、 Angular API以外を 使った 操作は、 セキュリティ脆弱性に つながる 可能性が あります。
5. サーバーサイドテンプレートでテンプレートエンジンを使わない Angularの セキュリティベストプラクティス #5:Angularの サーバーサイドレンダリングアプリケーションで テンプレートの 作成や データの 追加に、 サードパーティ製の テンプレートエンジンを 使わないでください。
Node.jsで Webアプリケーションを 構築したことがあれば、 EJS、 Pug、 Handlebars などの テンプレートエンジンや、 その 代替ツールを 使ったことがあるでしょう。 これらは ビュー層の サーバーサイドレンダリングテンプレートを 管理する ために 使われ、 パーシャルや レイアウトの 合成など、 ビューを 動的に 生成する ための さまざまな 機能を 備えています。
しかし、 Angularの サーバーサイドレンダリングアプリケーションで こうした テンプレートエンジンを 使うと、 テンプレートに 悪意の ある コードが 挿入される 可能性が あります。 注入される データは Angular APIの 範囲外に ある ため サニタイズできず、 テンプレート文字列を 連結する 場合と 同じ リスクが 生じます。
6. Angularプロジェクトをスキャンして、セキュリティ脆弱性を引き起こすコンポーネントを見つける Angularプロジェクトの オープンソース依存関係と Angularコンポーネントを 常に スキャンし、 セキュリティ脆弱性を 確認しましょう。 Snykの プラットフォームまたは CLIを 無料で 使って、 セキュリティ脆弱性を 検出、 修正し、 継続的に 監視 できます。
Angularや その エコシステムに 含まれる モジュールや コンポーネントなど、 サードパーティライブラリを 使う 際は、 次の 点に 注意しましょう。 Angularコアライブラリに 影響する セキュリティ脆弱性と、 プロジェクトに インポートして 使用している サードパーティ製Angularモジュールの セキュリティ脆弱性です。
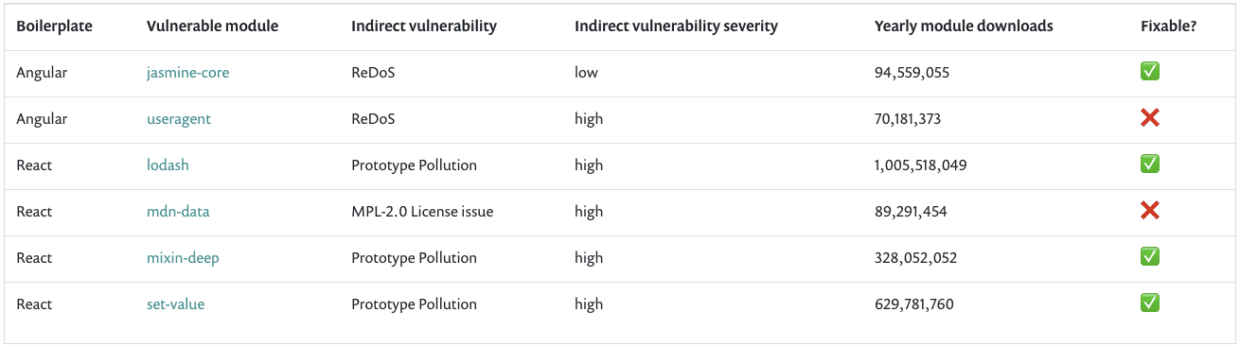
既知の 脆弱性が ある コンポーネントの 使用 は、 OWASP Top 10 で 記載されている Webセキュリティリスクです。 注意が 必要です。 実際、 下の 図は 既知の セキュリティ脆弱性が ある Angularモジュールの 一覧です。 たとえば、 npm installや npm auditの 実行時に 検出される ものです。 JavaScriptフレームワークセキュリティレポート から 引用した この 図が 示すように、 年間 何百万回も ダウンロードされているにも かかわらず、 現時点で セキュリティ修正が ない ものも あります。
Angularのセキュリティ - 間接依存関係のリスク
Angular Webアプリケーションを保護する npm auditを 使っているなら、 それは 素晴らしい 第一歩です。 すでに 適切な 対応が できています。
ただし、 npmの audit機能を 使っていても、 対処すべき セキュリティ上の 懸念は 残っています。
現時点で プロジェクト内の すべての セキュリティ脆弱性を 解消 できたとしても、 Angularモジュールに 新たな 脆弱性が 見つかったら どうなるでしょうか。 Vercelや Netlifyなどに デプロイした Angularアプリケーションへの 影響に 気づけるでしょうか。
もう 1つの 懸念は、 npm auditが 公式な CVEが ある 既知の 脆弱性のみを 追跡する ことです。 一方、 [Snykは Angular関連 モジュールの 23件以上の セキュリティ脆弱性を 追跡しています] (https://snyk.io/blog/angular-vs-react-security-bakeoff-2019/)が、 npm auditでは これらが 報告されません。
Snykなら、 こうした 2つの 懸念を 解消できます。 しかも 無料です ;-)
利用を 始めるには?
無料の Snykアカウントを 作成し、 GitHubまたは Bitbucketの フロントエンドプロジェクトを 接続しましょう。 Snykが 自動的に 問題を 検出し、 修正用の プルリクエストを 作成します。
Capture the Flagを 始めよう オンデマンドの バーチャル入門ワークショップを 見て、 Capture the Flagの 課題の 解き方を 学びましょう。
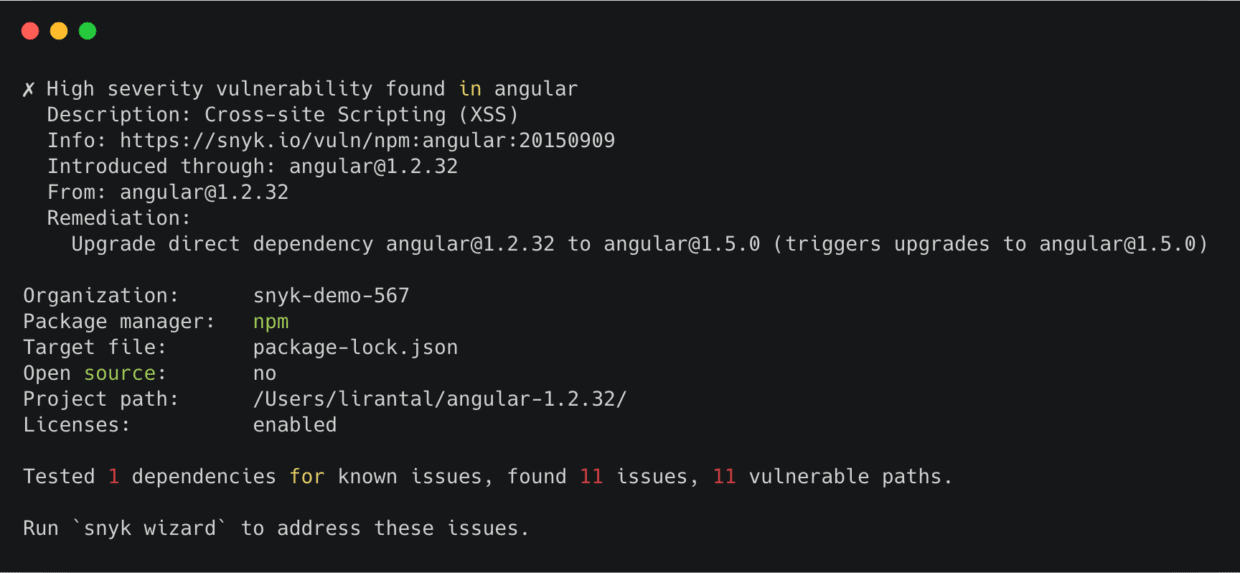
Angularの セキュリティ 問題を すぐに 見つけるには、 Snyk CLIを 使う 方法も あります。
Snyk CLIは、既知のCVE脆弱性だけにとどまりません。これらを報告しないnpm auditとは異なり、
出典: Angularと Rea ct:セキュリティ対決 2019
Snykは、 修正済みバージョンに アップグレードする ための、 具体的な 修復アドバイスを 提供します。
Angular向けの セキュリティスキャナーを お探しなら、 Snykを ぜひ お試しください。 オープンソース依存関係を 追跡し、 脆弱性の 通知を 受け取り、 発見された 脆弱性を 修正できます。
あわせて 読みたい 記事:
Angularは安全ですか? 新しい Angularフレームワーク (Angular 2以降)は、 デフォルトで 安全な フレームワークと 見なされており、 既知の セキュリティ脆弱性は ありません。 一方、 前身の AngularJSには、 202 0年6月時点で 25件を 超える 公開済みの セキュリティ脆弱性 が あります。 Angularの セキュリティベストプラクティス に 従い、 Angular、 Reactなどの プロジェクトで 使われる npmモジュールの エコシステムの セキュリティを 詳しく 解説した、 Snykの JavaScriptフレームワークセキュリティレポート も ご覧ください。
Angularアプリケーションを安全にするには? Angularアプリケーションを 安全に する ための 基本的な ガイドラインを 紹介します。 1. 開発者と して 「Angularらしい」方法と ベストプラクティスに 従い、 XSSから アプリケーションを 保護しましょう。 たとえば、 innerHTMLを 使わない、 ユーザー入力を 連結して テンプレートを 生成しない、 HTML要素の 操作に ネイティブDOM APIを 使わない、と いった 対策です。 2. Angularプロジェクトを スキャンし、 セキュリティ脆弱性を 引き起こす コンポーネントを 見つけましょう。 Angular独自の セキュリティ対策に 従っていても、 他の モジュールの 開発者が 従っているとは 限りません。 深刻な 問題に さらされる 可能性が あります。 スキャンだけでなく、 潜在的な 新たな 問題の 修正と 監視も 行いましょう。 Snykなら 簡単に 実現できます。 プロジェクトに 簡単に 接続できる 無料ツール です。 詳しくは Angularの セキュリティベストプラクティス を ご覧ください。
AngularとReactでは、どちらがより安全ですか? Angularプロジェクト (Angular 2以降)には、 現在 公表されている セキュリティ脆弱性は ありません。 Reactには 影響を 及ぼす セキュリティ脆弱性が 2件あります が、 いずれも 201 7年の もので、 すでに それより 新しい バージョンを お使いでしょう。 Angularの 前身である AngularJSには、 25件を 超える セキュリティ脆弱性 が あります。 まだ 開発や 保守を 続けている 場合は、 無料で 利用できる 開発者ファーストの セキュリティツール、 Snykなど で プロジェクトを 必ず スキャンしてください。 この テーマに ついては、 Angularと Reactの エコシステムの セキュリティ状況を 調査した JavaScriptフレームワークの セキュリティレポート を ご覧ください。
Angularでは入力値がサニタイズされますか? Angularでは デフォルトで、 XSSに つながる 可能性の ある 危険な テキストが すべて 出力時に エンコードされます。 安全な 補間に 二重中括弧 ({{}})を 使うなど、 Angularが 推奨する 安全な コーディングを 実践している ことが 前提です。 ただし、 Angularの innerHTMLバインディングを 使用した 場合も、 Angularは 危険な コンテンツを サニタイズして 保護しようとします。 それでも、 ユーザー入力を 追加する 方法と しては、 最後の 手段に と どめるべきです。
CTFを 始めよう オンデマンドの バーチャル入門ワークショップを 視聴して、 CTFの 課題の 解き方を 学びましょう。