セキュリティ統合が最も進んだ組織の29%が、連携時の摩擦に直面

2020年1月28日
6 分で読めます組織に
一方、
深く摩擦のないセキュリティ統合が、セキュリティ態勢とコラボレーションを向上
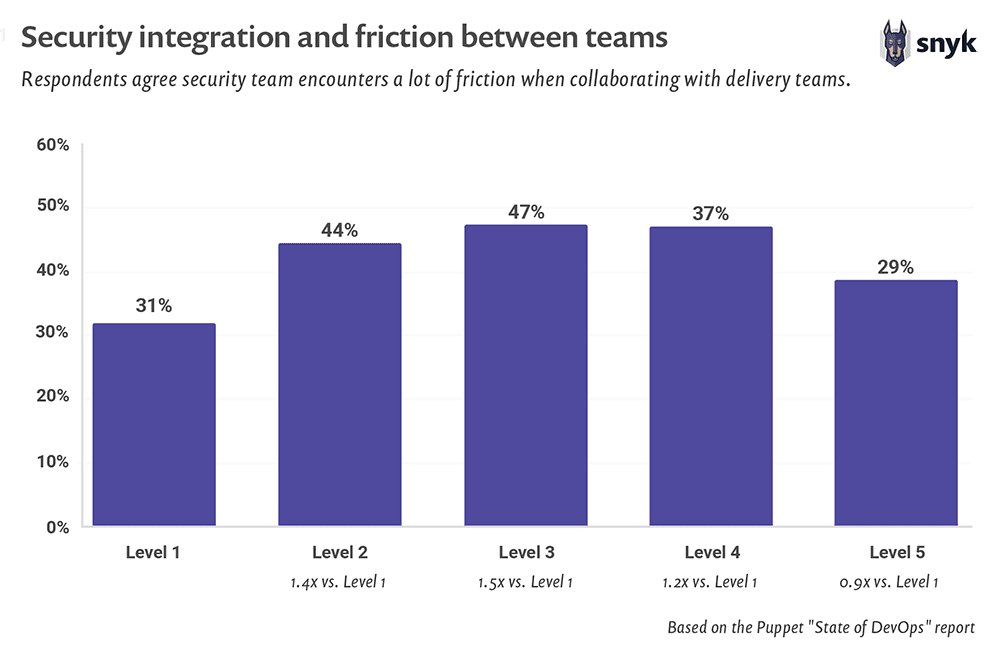
具体的には、
先日、DevOpsと
DevSecOps Insights 2020の
Puppetに
継続的インテグレーションパイプラインで
使用する セキュリティツールは、 エンジニアが 既知の セキュリティ 問題を コードベースに 持ち込んでいないと いう 確信を 持つのに 役立ちます。 こうした 自動化された セキュリティツールは、 多くの 場合すばやく 動作し、 迅速な フィードバックループに よって 開発者に 優れた 体験を 提供します。 その ため、 開発者は 作業を 妨げられる ことなく、 スムーズに 開発を 進められます。 また、 開発者の ワークフローに 密接に 統合され、 実行可能な 修正案を 提示する ツールも あります。 これに より 開発者は、 自身が 開発する アプリケーションの セキュリティに 責任を 持てるようになります。 インフラ関連の
セキュリティポリシーは、 デプロイ前に レビューします。 Infrastructure as Code (IaC)は 多くの DevOpsツールに 不可欠な 要素と なっており、 クラウドネイティブな サービスの プロビジョニングや、 HashiCorp Terraformなどの ツールの 普及とともに 急速に 広がっています。 IaCの もう 一つの 例は、 Kubernetesなどの コンテナオーケストレーションソフトウェアを プロビジョニングする ために、 テキストベースの 設定を 使用する ことです。 しかし、 よく ある セキュリティ上の ミスは、 安全でない 設定を 誤って プロビジョニングしてしまう ことで、 組織に 大きな 影響を 及ぼす 可能性が あります。 たとえば、 ある ケースでは、 安全でない クラウドストレージの 設定に よって、 権限の ない ユーザーが 不適切に アクセスできる 状態に なり、 複数の データ漏えいが 発生しました。 この 点に ついては、 本レポートの 前半でも 取り上げました。
とはいえ、
Puppetの
DevSecOps Insights 2020の
DevSecOps Insights 2020の


