2018年を振り返って

2018年12月31日
0 分で読めますまずは、新年おめでとうございます。オープンソースのセキュリティを支え、世界を少しでも安全にするためにご協力いただき、心より感謝申し上げます。
セキュリティの振り返り
2018年は、さまざまなエコシステムで深刻なセキュリティインシデントが相次いだ年でした。
Snykのセキュリティリサーチチームは6月、Amazon、Apache、Pivotalなどのプロジェクトを含む数千ものプロジェクトに影響する、任意のファイルを上書きできる重大な脆弱性を公開しました。リモートコマンド実行につながる可能性のある重大なZip-Slip脆弱性について、調査レポートをご覧ください。
11月、コミュニティによる調査で、正常に動作しないパッケージの謎が解明されました。人気のevent-streamパッケージに悪意ある依存関係が巧妙に入り込み、高度な標的型の暗号資産攻撃を実行しようとしていたことが判明しました。見逃した方は、このインシデントの事後報告をご覧ください。
また、JavaScript開発者の方は、7月に発生した悪意あるバージョンのeslint-scopeに関するインシデントも覚えているかもしれません。メンテナーのアカウントが侵害され、npmチームはインシデント発生前のすべてのアクセストークンを一斉にリセットすることになりました。
2018年に報道されたその他のセキュリティインシデント:
Kubernetesで見つかった重大な脆弱性
Spring Bootの重大な脆弱性
複数ベンダーに影響するパストラバーサルを狙ったFTPクライアントへの攻撃
メールを送信するだけでメールサーバーをクラッシュさせられることをご存じですか?
最新情報をお届け
- 本番環境でJava SE 8を使っている人はどれくらい?
- Spring Bootの人気は高まっている?
今年初めに公開した「JVMエコシステムの現状 2018」レポートで、JVMエコシステムの全体像をご覧いただけます。1万人以上を対象に、JDKや開発ツール、プラットフォーム、アプリケーションについて調査しました。

2019年をさらに良い年にするために、先手を打って、私たちが作成したチートシートをご活用ください。
2018年に登場したSnykの注目機能
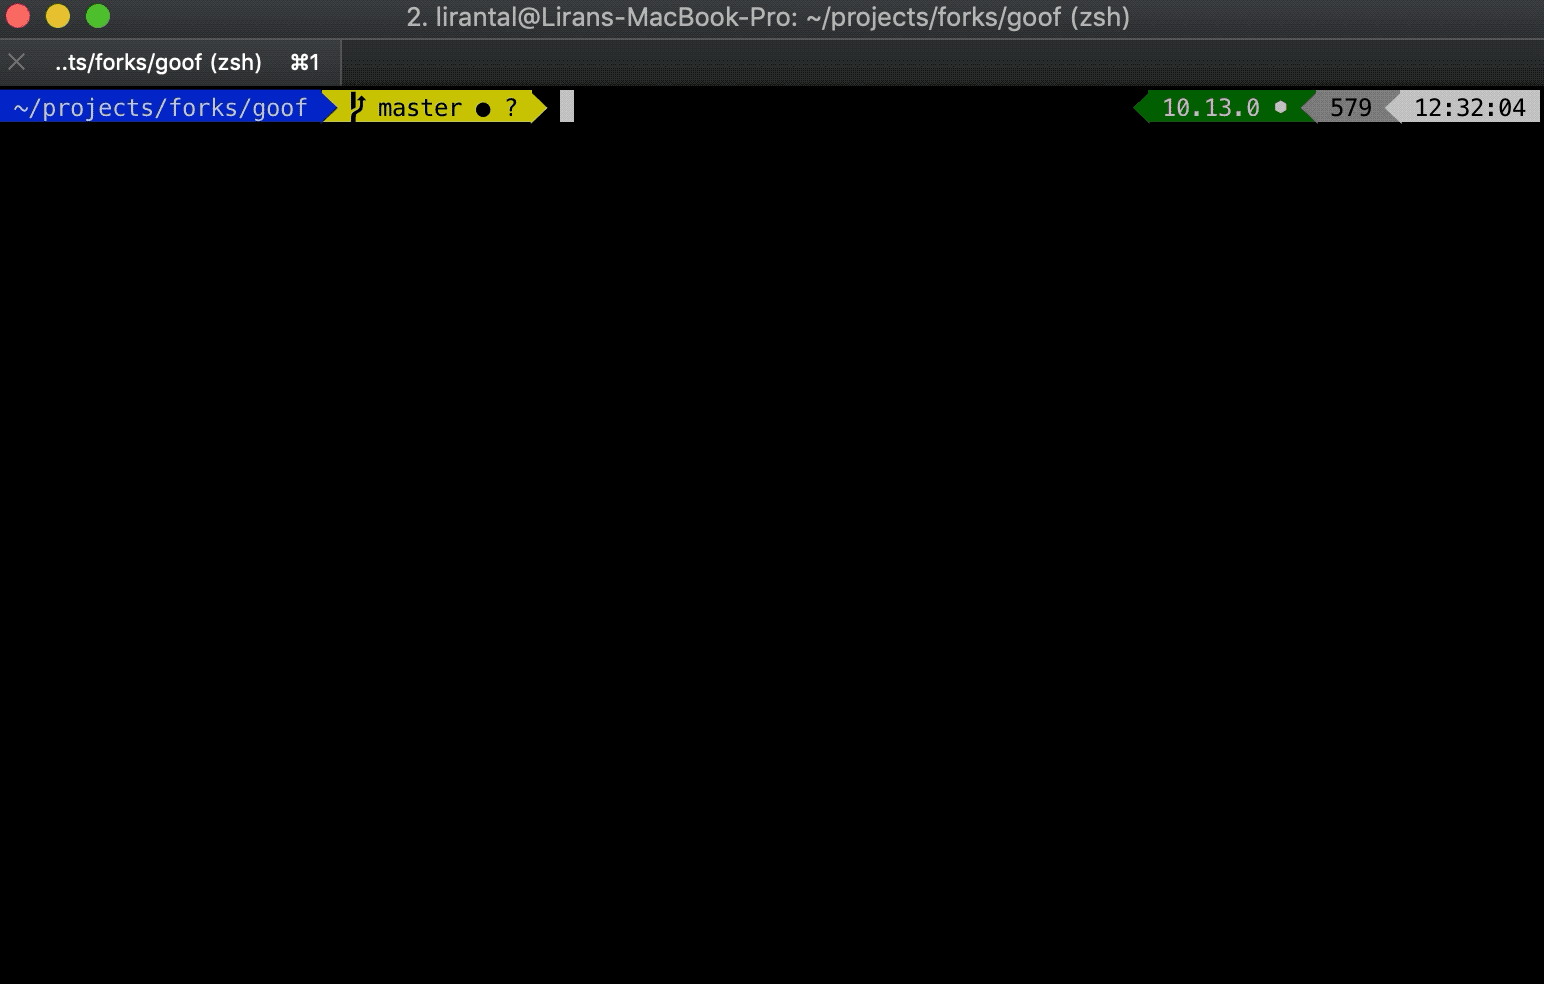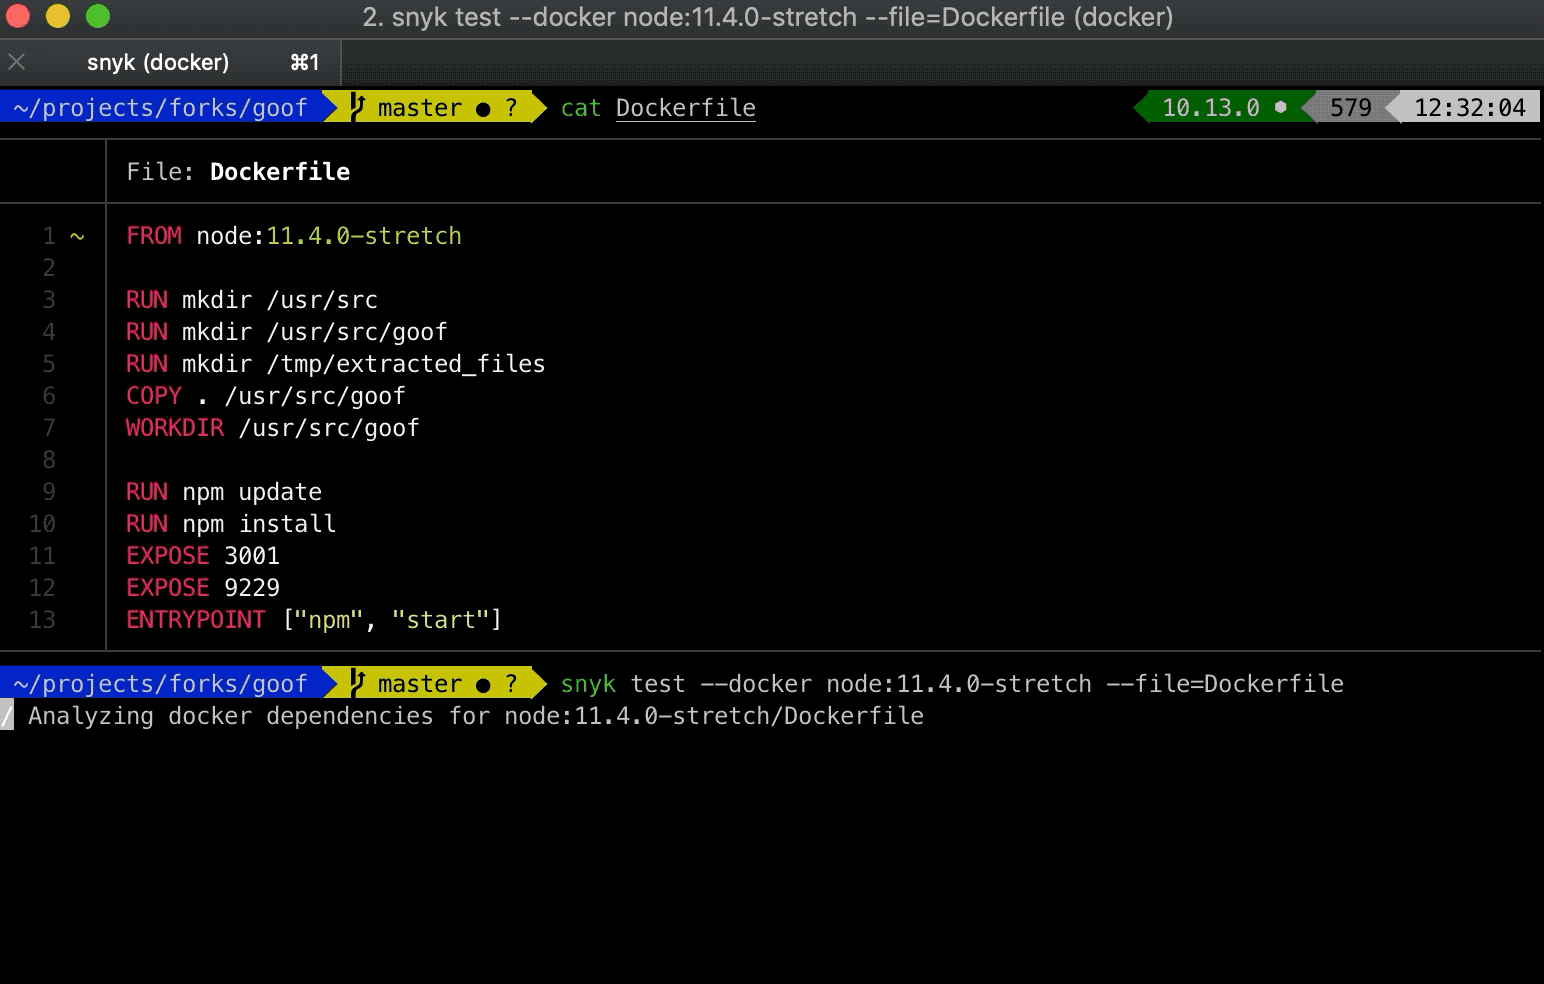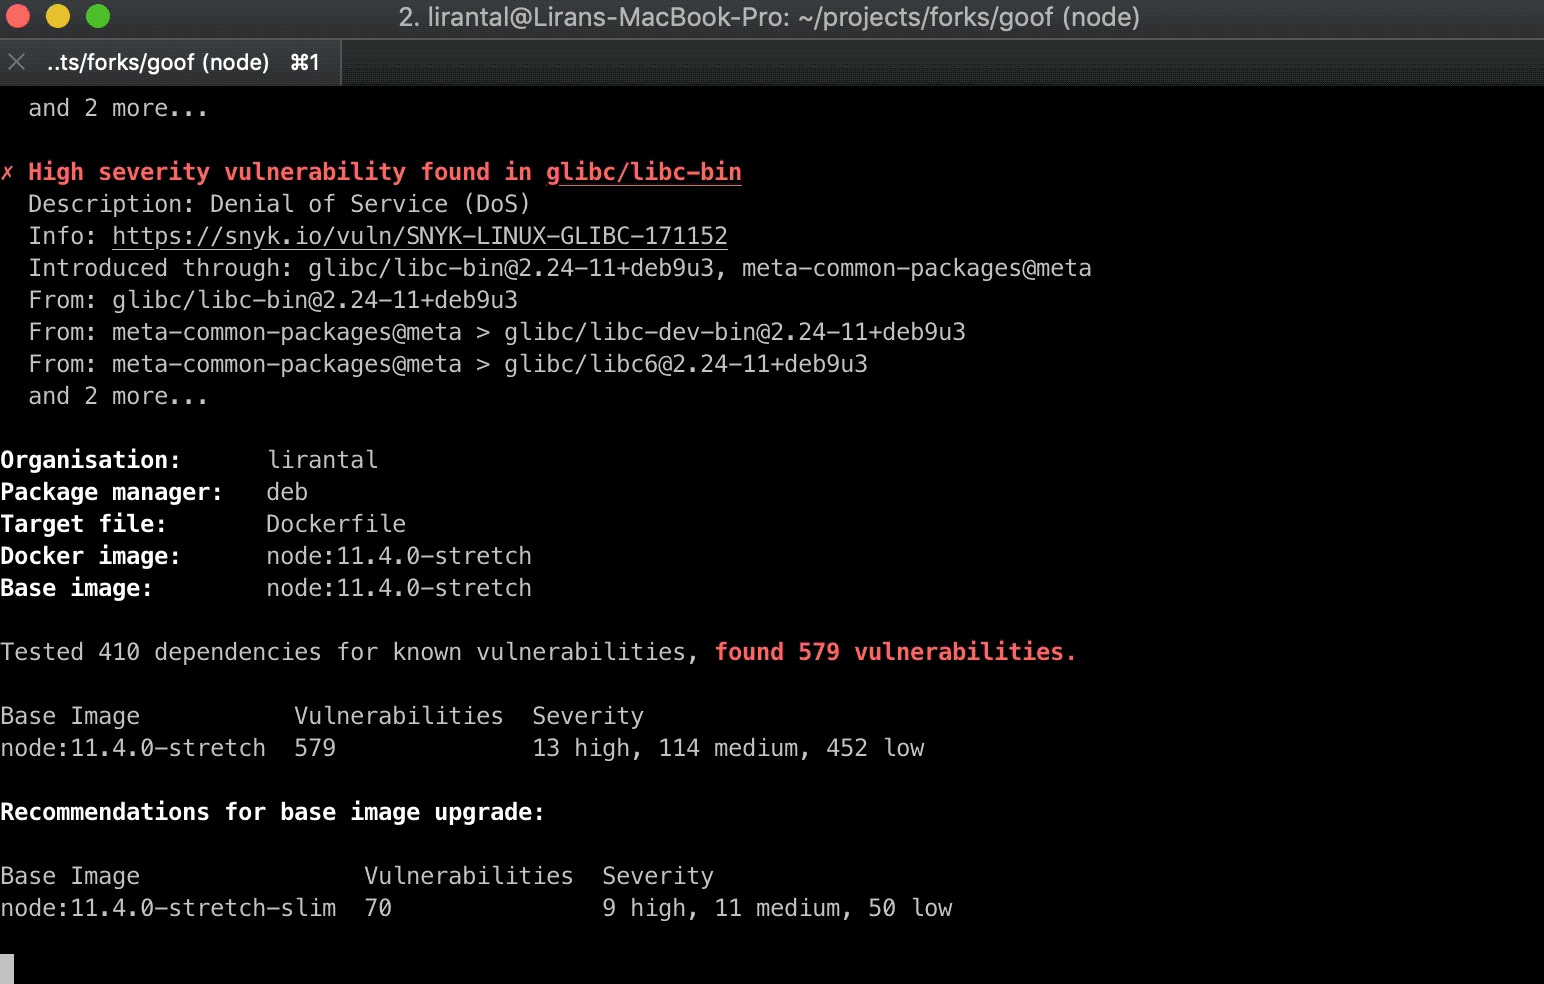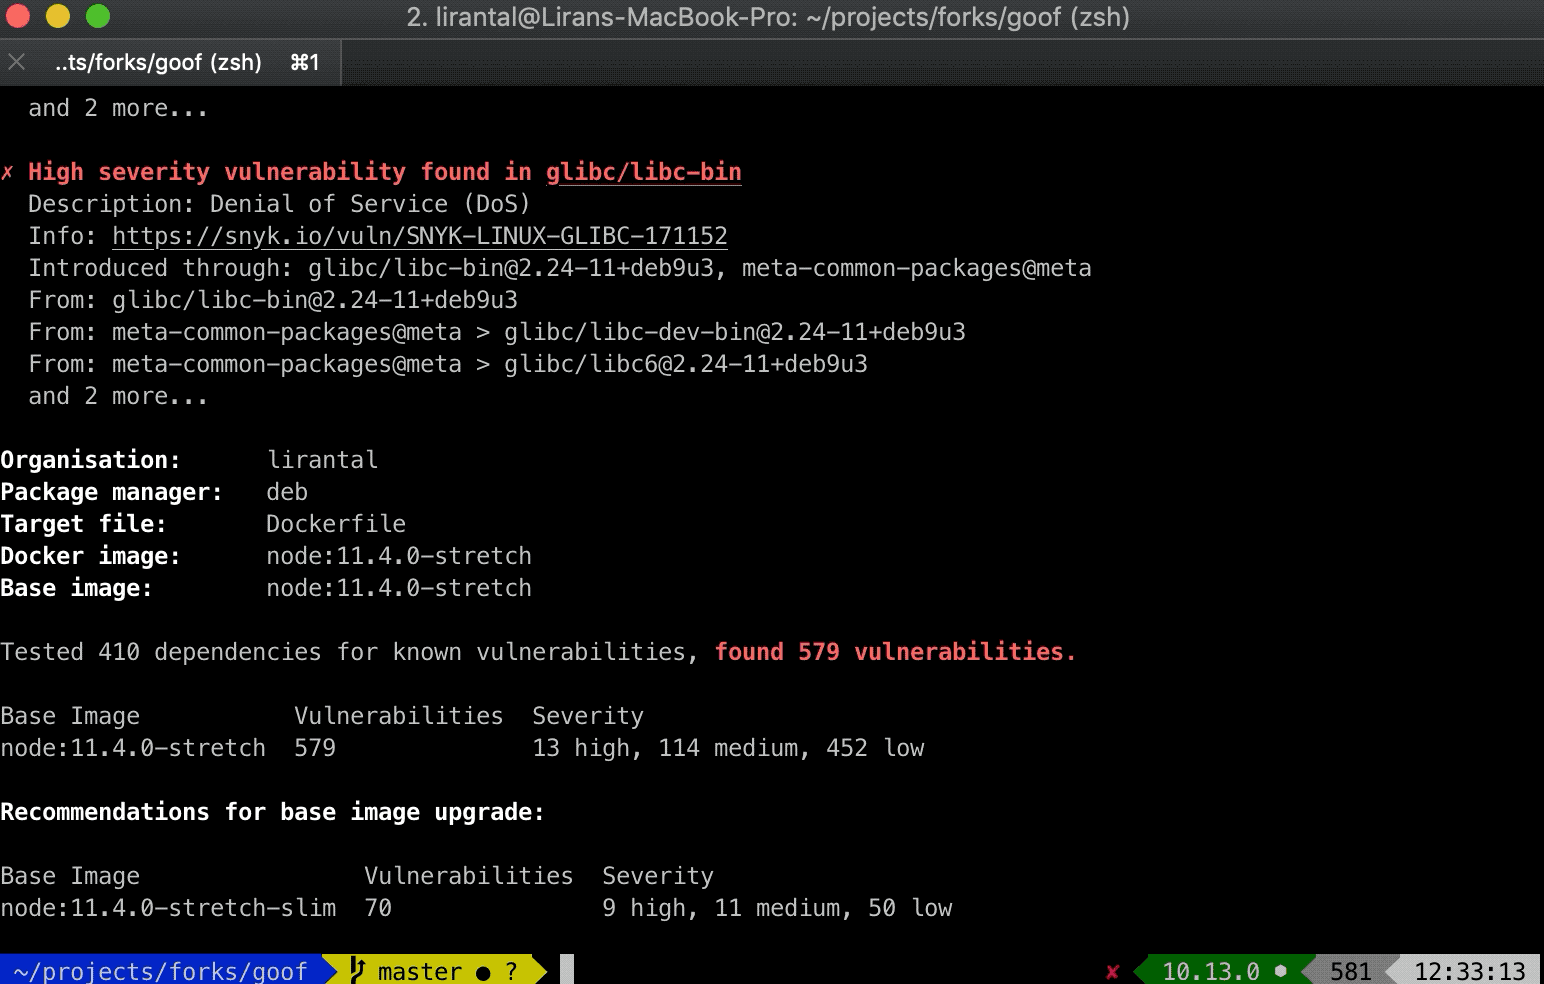
Dockerをお使いの皆さんに朗報です。Snyk CLIで、Dockerイメージの脆弱性をスキャンできるようになりました。Dockerfileをもとに、システムライブラリの脆弱性が少ないベースイメージも提案するため、より安全な環境を実現できます。
通常のプロジェクトと同様に、Dockerイメージも新たに公表される脆弱性を継続的に監視します。Snykのプロジェクトページで追跡し、更新情報をお知らせします。
無料プランでは最大100回のテストを利用でき、オープンソースプロジェクトでDockerスキャンをお試しいただけます。ぜひご利用ください。
新しいランタイムモニタリングでは、実行時にアプリケーション内の脆弱なコードを検出し、セキュリティ修正の優先順位付けを支援します。脆弱な関数の呼び出しを検知すると、問題カードに表示します。脆弱性につながるパスも確認できるため、すぐに対策を講じられます。
この機能は現在クローズドベータ版で、JavaおよびNode.jsのプロジェクトで利用できます。先行アクセスをご希望の方は、runtime@snyk.ioまでメールでお問い合わせください。

今年のその他の取り組み:
有料プランではAPIを利用でき、プロジェクト内のすべてのセキュリティ問題を照会できるようになりました。独自のダッシュボードやレポート、ほかのインテグレーションを構築できます。APIを使って、すべてのプロジェクトを一括インポートすることもできます。
GoogleのLighthouseツールと連携し、ウェブアプリケーション内の脆弱なフロントエンドライブラリをお知らせできるようになりました。MicrosoftのSonarをお使いの方もご安心ください。
IntelliJを愛用する開発者の方は、Snyk IDE Pluginをぜひお試しください。
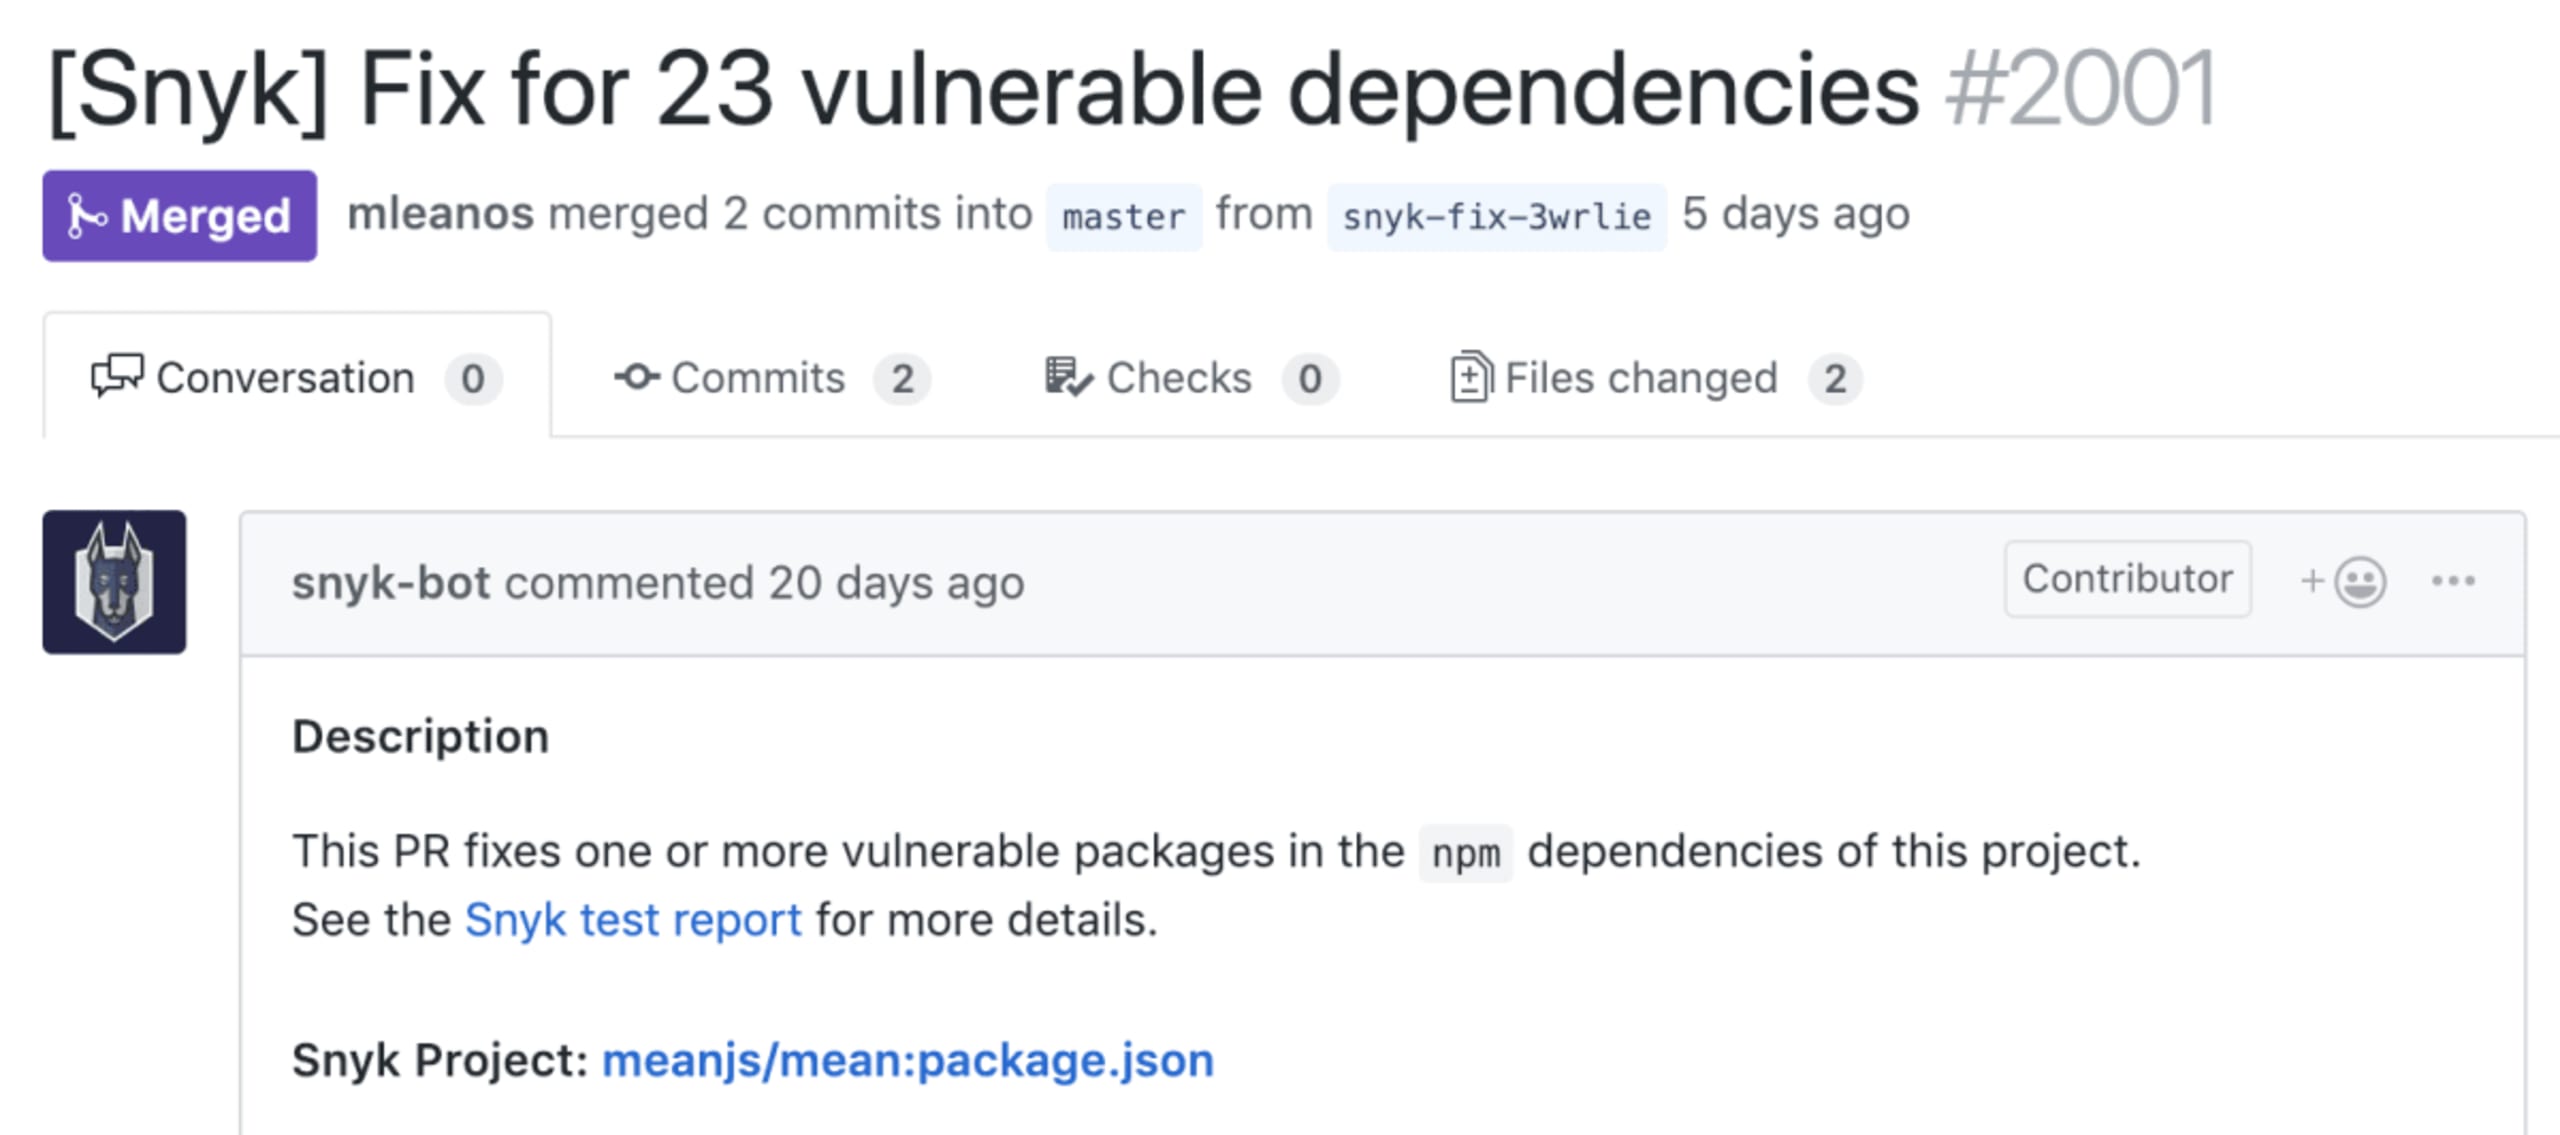
ソース管理ツールとのインテグレーションは以前から提供していますが、GitHub、BitBucket Server、GitLabのプロジェクトを簡単に接続でき、修正を含むPull Requestの更新を自動で受け取れることを改めてご紹介します。
さらなる成長
総額約3,000万ドルに上る2回の資金調達を実施し、素晴らしい一年となりました。製品の利用も大きく拡大しました。
20万人以上の開発者が、オープンソースのセキュリティを守るためにSnykを選んでいます
Snyk CLIは毎月50万回以上ダウンロードされています
プロジェクトの依存関係を安全に保つため、毎月1万件以上のPull Requestを作成しています
Gartnerにアプリケーションおよびデータセキュリティ分野の2018年Cool Vendorとして選出され、ThoughtWorksの最新Technology RadarでSnykが取り上げられたことを、大変光栄に思います。こうした評価は、コミュニティからの支援と、開発の早い段階からセキュリティを取り入れることの重要性を改めて示しています。

2018年にチームの規模は3倍になりました。Snykerとして仲間に加わりたい方には、新しいポジションがあるかもしれません!2018年は本当に素晴らしい一年でした。2019年がさらに安全で、より良い年となるよう取り組んでいきます。
ご支援いただき、ありがとうございました。
- Snykチーム
Capture the Flagを始めよう
オンデマンドのバーチャル入門ワークショップを見て、Capture the Flagの課題の解き方を学びましょう。