ThoughtWorks Technology RadarでSnykが紹介されました

2018年12月13日
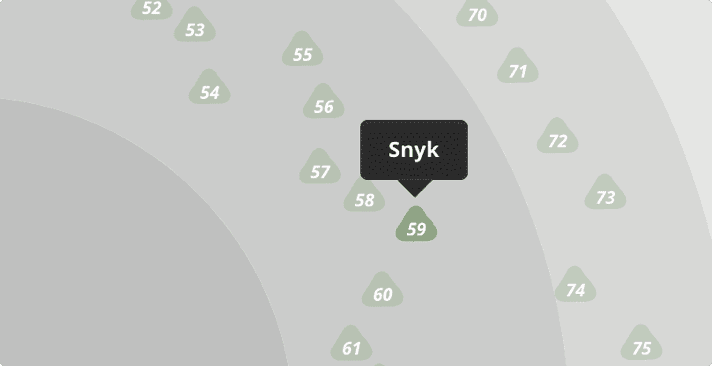
0 分で読めますSnykが最近、仲間たちとともにThoughtWorks Technology Radarに掲載されました。そこで、私たち自身がスタックの一部としてこれらのツールをどのように活用しているか、例を交えながら詳しくご紹介したいと思います。

ThoughtWorks Technology Radarとは?
ThoughtWorksは、シカゴを拠点とするソフトウェアの設計、開発、コンサルティング企業です。ThoughtWorksは年に2回ほどTechnology Radarを発表しており、ThoughtWorksのクライアントだけでなく、広くIT業界から注目を集めています。
その名のとおり、Technology Radarはレーダーの各レイヤーにさまざまなテクノロジーを配置して示します。レーダーに掲載されるのは通常、ThoughtWorksやそのクライアントが知るベンダーのもので、ソフトウェア開発における重要なトレンドを象徴するソリューションです。詳しくはよくある質問のページをご覧ください。
レーダーには、導入の推奨度を示す4つの「リング」があります。
Adopt(導入)は、今すぐ使うべきツールを示します。
Trial(試用)は、適切なユースケースであれば、利用できる状態にあるツールを示します。
Assess(評価)は、その名のとおり、評価すべきツールを示します。
Hold(保留)は、その名のとおり、ThoughtWorksが良い経験を得られなかったツールを示します。
Snykのオープンソースセキュリティツールは、開発者がコード内のオープンソースの脆弱性を発見、修正、防止、監視できる独自の機能を提供します。このツールがToolsカテゴリーのTrialリングに掲載されました(「Adopt」に掲載されたソリューションはありません)。製品のビジョンには自信を持っていますが、それでもうれしいニュースです。
ほかにはどんなツールが掲載されている?
Toolsカテゴリーの同じリングには、ほかにも重要なソリューションがいくつか掲載されています。私たちが利用している、または支持しているものをいくつかご紹介します。
Git-secrets。数か月前に公開したGitセキュリティチートシートで、セキュリティ侵害や知的財産の漏えいを防ぐため、コミットを静的解析するツールとしてGit-secretsを紹介しました。
Cypress。社内のソフトウェア開発で、エンドツーエンドのJavaScriptテストフレームワークであるCypressを使っています。Cypressならテストの作成と実行がとても簡単で、導入しやすいことがわかりました。さらに、Cypressを使ったテストスイートはメンテナンスも簡単です。
Visual Studio Code。Microsoftの広く使われているIDEについて、改めて説明する必要はないでしょう。ここ数年で大きく成長し、最近のJVMエコシステムレポートで示したように、Java市場にも進出しています。私たちが考えるに、その背景には、対応言語の追加やリアルタイムコラボレーションなど、このツールが急速に、そして高い品質で改善・進化していることがあります。Snykでは、多くの開発者がVS CodeをメインのIDEとして幅広く活用しています。
ThoughtWorks Technology Radarの「Trial」カテゴリーに掲載されたことを、とても喜ばしく思います。これは、お客様がオープンソースを活用しながら安全を確保できるよう支援するという私たちの取り組みに対する、重要な第三者評価です。
最先端のインテリジェンスでコードを保護
わずか30分で、Snyk CodeのSAST機能を幅広くご紹介します。


