Python静的解析の10の側面

2024年7月17日
0 分で読めます「リンティング」とも呼ばれるPython静的解析は、ソフトウェア開発に欠かせない要素です。Pythonコードを実行せずに検査し、潜在的なバグやプログラミングエラー、スタイル上の問題、事前に定められたコーディング標準に準拠していないパターンを特定します。また、開発プロセスの早い段階で脆弱性を検出することで、安全でないコードを本番環境にデプロイするリスクを低減します。たとえば、ハードコードされた認証情報の使用や、SQLインジェクション攻撃につながる一般的なミス、データのサニタイズに関する潜在的な問題など、安全でないコーディング手法を検出できます。
Pythonには、Pylint、Pyflakes、Flake8など、静的解析に使えるライブラリやツールがいくつかあります。たとえばPylintは、コーディング標準の適用やエラーの検出、コードの複雑さの分析に役立ちます。Pylintの使い方を示す簡単なコード例を紹介します。
これにPylintを実行すると、次のように表示されます。
整数と文字列を加算しようとしたところ、Pythonでは有効な演算ではないため、Pylintがエラーを検出しました。
1. Python静的解析における型チェック
Pythonは汎用性の高い動的型付け言語であり、その柔軟性が開発者に好まれる理由の一つです。ただし、この動的な性質によって、特に型エラーなど、見つけにくいバグが発生することもあります。こうした問題に役立つのがPython静的解析です。
型チェックについて詳しく見ていく前に、Pythonの動的型付けとは何かを確認しましょう。Pythonは動的型付け言語です。つまり、変数の型は実行時にチェックされ、明示的に指定する必要はありません。以下のコード例で確認できます。
動的型付けによってPythonは使いやすく、読みやすくなりますが、コードを実際に実行するまで発見できない型エラーにつながることもあります。
静的型チェックの役割
静的型チェックとは、実行時ではなく、コーディング中やビルド中など、開発プロセスの早い段階で型エラーを検出する手法です。これにより、潜在的なバグが本番コードに入り込むのを防ぎ、コードのセキュリティと信頼性を高められます。静的型付け言語には、JavaやC++などがあります。
Pythonは動的型付け言語ですが、型アノテーションを使った任意の静的型付けもサポートしています。この機能を使うと、変数や関数のパラメーター、戻り値に期待される型を注釈として記述できます。Pythonランタイムはこれらの型を強制しませんが、静的解析ツールを使って潜在的な型エラーを検出できます。
この例では、nameには文字列が想定され、関数も文字列を返すことが想定されています。
Pythonの静的型チェックツール
Pythonの静的型チェックに役立つツールはいくつかあります。なかでもMypy、Pyright、Pyreは、堅牢性とPythonコミュニティでの幅広い採用実績で知られています。
Mypy: 動的型付けと静的型付けの利点を組み合わせることを目指す、Python用の任意の静的型チェッカーです。汎用性が高く、CI/CDパイプラインに組み込んで、本番環境に入る前に型エラーを検出できます。
Pyright: Microsoftが開発した、パフォーマンスを重視する静的型チェッカーです。TypeScriptで書かれており、Node.js上で動作します。
Pyre: Facebookが開発した、高速なPython用型チェッカーです。ターミナルや使い慣れたエディターで対話的に型エラーを警告し、コードの品質と開発速度の向上を支援します。
コード例:Mypyを使った型チェック
Mypyは、pip install mypyを実行するだけで簡単にインストールできます。インストール後は、Pythonファイルの型エラーをチェックできます。簡単な例を見てみましょう。
次のようにMypyを使ってこのファイルをチェックできます。
ご覧のとおり、Mypyはコードの実行前に型エラーを検出しました。
2. Python静的解析におけるリンター
リンターは、プログラミングエラーやバグ、スタイル上の誤り、疑わしい構文を検出する静的コード解析ツールです。Pythonでは、コードの品質とセキュリティを維持するうえで重要な役割を果たします。コーディング標準の適用、開発プロセスの早い段階での潜在的なバグやセキュリティ脆弱性の検出、Pythonコード全体の可読性と保守性の向上に役立ちます。
Pythonエコシステムで広く使われているリンターには、Pylint、Flake8、Pyflakesなどがあります。
Pylint: Pythonコードのエラーをチェックし、コーディング標準を適用し、コードスメルを検出する、高度に設定可能なオープンソースツールです。特定の用途に合わせたカスタムプラグインの作成にも使えます。
Flake8: PyFlakes、pycodestyle、Ned BatchelderのMcCabeスクリプトをまとめたPythonライブラリです。PythonのスタイルガイドであるPEP 8への準拠をチェックする優れたツールキットです。
Pyflakes: Pythonのソースファイルを実行せずに、エラーをすばやくチェックします。スタイルガイドを適用しないためPylintやFlake8より高速で、Pythonコードを手早く基本チェックするのに適しています。
コードスメルとコーディング標準の適用
コードスメルとは、コードに潜むより深刻な問題の兆候です。基本的な設計原則への違反を示唆し、設計品質に悪影響を及ぼすコードのパターンを指します。Pythonでよくあるコードスメルには、大きすぎるクラス、長すぎるメソッド、重複コード、デッドコードなどがあります。
Pylint、Flake8、Pyflakesなどのリンターは、こうしたコードスメルの検出や、Pythonコードへのコーディング標準の適用に役立ち、コード品質の向上と一定水準の維持を支援します。事前に定められたルールやガイドラインに照らしてコードをチェックします。これらのルールは、PythonのPEP 8のように、コミュニティで採用されているベストプラクティスに基づくことがよくあります。
リンターの動作を示すコード例
以下は、Pylintを使ってexample.pyという名前のPythonファイルを静的解析する例です。
このファイルにPylintを実行するには、次のコマンドを使います。
コードに問題があれば、Pylintが検出して詳細なレポートを表示します。たとえば、関数addに関数のdocstringがないことを指摘する場合があります。これは、読みやすいPythonコードを書くためのPEP 8のガイドラインに違反しています。
リンターのカスタムルール
Pylintなどのリンターでは、Pythonプロジェクトに独自のルールを定義できます。プロジェクトや組織固有のコーディング標準やガイドラインがある場合に特に便利です。
Pylintでカスタムルールを作成するには、Pylintのチェッカークラスを継承するPythonクラスを作成し、コードを実際にチェックするメソッドを定義します。カスタムルールを定義したら、register_checkerメソッドを使ってPylintチェッカーに追加できます。
print 文の使用をチェックする、簡単なPylintカスタムルールの例を紹介します。
この例では、NoPrintStatementsCheckerクラスがprint 文の使用をチェックし、見つかった場合に警告を出します。続いて、register関数を使って、このカスタムチェッカーをPylintに登録します。
3. セキュリティ脆弱性の検出
Python静的解析で特に重要な側面の一つが、セキュリティ脆弱性の検出です。Python静的解析におけるセキュリティの重要性、Pythonコードでよく見られるセキュリティリスク、BanditやSnyk Codeなど、脆弱性の検出に使えるツールについて解説します。
Pythonコードを書くとき、セキュリティは後回しにするものではなく、開発プロセスに欠かせない要素です。Python静的解析は、コードの実行前を含む開発サイクルの早い段階で潜在的なセキュリティ脆弱性を特定し、コードの安全性を確保するうえで重要な役割を果たします。Pythonコードでは、インジェクション攻撃、安全でない直接オブジェクト参照、セキュリティの設定ミス、クロスサイトスクリプティングなどの脆弱性がよく見られます。
たとえば、PythonコードにおけるSQLインジェクションの脆弱性は、次のようになります。
上記の例では、user_idがSQLクエリで直接使われています。user_idが適切にサニタイズされておらず、ユーザーから提供された値の場合、SQLインジェクションが発生する可能性があります。
セキュリティ脆弱性の検出ツール
Bandit
Banditは、Pythonコードによくあるセキュリティ上の問題を検出するためのツールです。各ファイルを処理してPythonコードからAST(抽象構文木)を構築し、ASTノードに対して適切なプラグインを実行します。
Banditを使ってPythonコードのセキュリティ脆弱性をスキャンする方法は次のとおりです。
BanditはPythonの安全でない直接オブジェクト参照を検出できるでしょうか?気になりますか?続けてSnykについてご覧ください。
Snyk Code
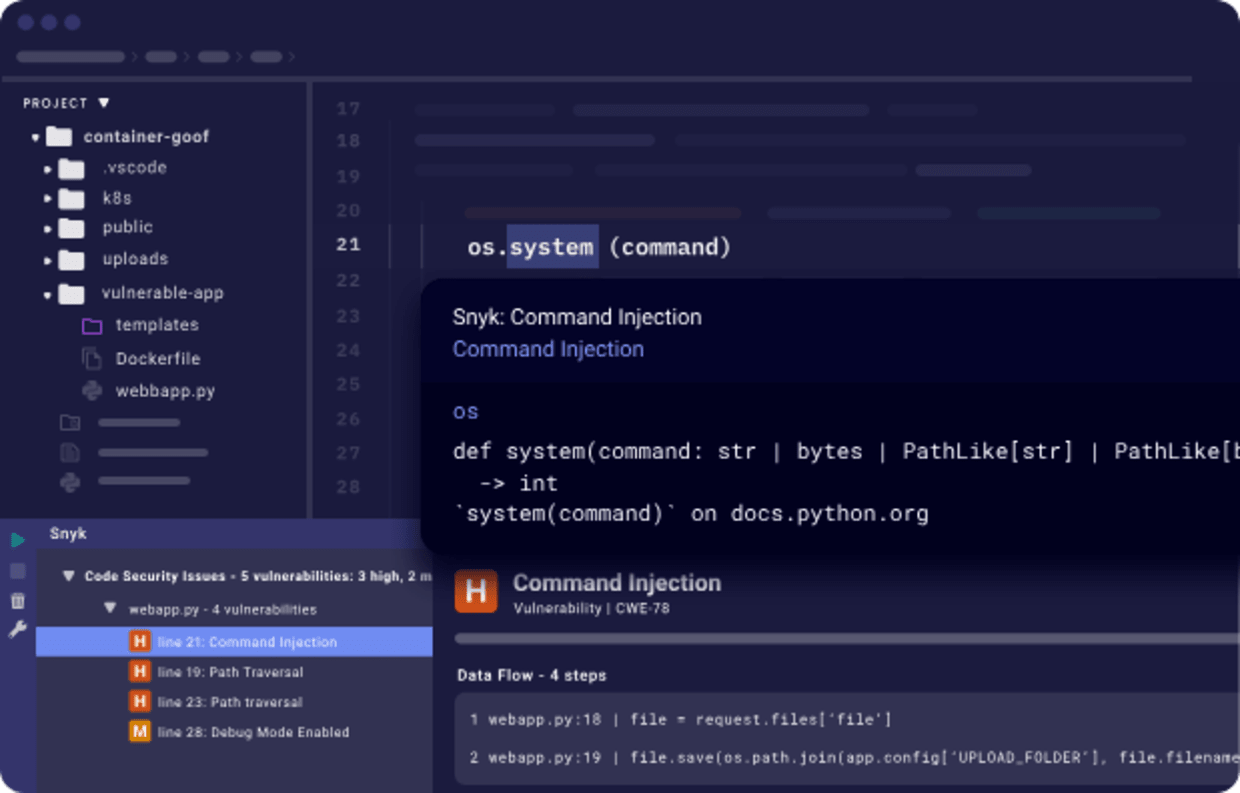
Snyk Codeは、高速なシンボリックAI搭載解析エンジンを提供するツールです。Snyk Codeを使えば、Pythonコードのセキュリティ脆弱性をすばやく見つけられます。Snyk Codeの静的解析エンジンは、コードのコンテキストとフローを理解するよう設計されており、他のツールでは見逃される可能性のある複雑なセキュリティ脆弱性も検出できます。
Snyk CodeにはPyCharm IDEプラグインも用意されており、開発者はコーディング中にセキュリティ上の問題をリアルタイムで検出して修正できます。
Snyk Codeを使い始めるには、SnykのPyCharm IDEプラグインをダウンロードするだけです。無料でご利用いただけます。
Python静的解析の一環としてセキュリティ脆弱性の検出を実施することは、ソフトウェアの安全性を確保するうえで不可欠です。BanditやSnyk Codeなどのツールを使えば、開発者はPythonコードのセキュリティ脆弱性を簡単かつ効率的に検出して修正できます。
4. コードの複雑さの分析
コードの複雑さは、コードの理解や変更がどれほど難しいかを測る指標です。複雑さが高いほどコードを理解しにくくなり、保守性にも影響します。
コードの保守は開発者の業務に欠かせません。しかし、コードベースが複雑になるにつれて、その理解や変更はますます難しくなります。これがバグにつながり、ソフトウェア全体の品質を低下させることもあります。そのため、高品質で保守しやすいコードを実現するには、ソフトウェア開発におけるコードの複雑さの分析が重要です。
radonを使った循環的複雑度の測定
Pythonのコードの複雑さを測定するツールはいくつかあります。その一つがRadonです。Radonは、抽象構文木(AST)から抽出した情報を基にさまざまな指標を算出するPythonツールで、その指標の一つに循環的複雑度があります。
循環的複雑度は、プログラムの複雑さを示すソフトウェア指標です。プログラムのソースコードにおける、互いに独立した経路の数を定量的に測定します。RadonはPythonコードを分析し、AからFまでのランクを付けます。Aはシンプルで理解しやすいコードを示し、Fは複雑すぎることを示します。
Radonを使うには、まずインストールします。pipを使ってインストールできます。
コードの複雑さの分析を示すコード例
Radonをインストールしたら、Pythonコードを分析できます。次のPythonコードを見てみましょう。
上記のコードの複雑さを測定するには、次のコマンドを実行します。
このコマンドは、コードの循環的複雑度を返します。上記のコードの複雑度は2で、それほど複雑ではありません。
一方、たとえば次のような、より複雑な関数を見てみましょう。
このコードにRadonを実行すると、複雑度は5となり、複雑さがより高いことを示します。
循環的複雑度を測定するツールを使うと、コードの品質を維持し、理解や変更を容易にできます。Radonなどのツールを使えば、Pythonコードの複雑さを簡単に測定できるため、保守性が高まり、バグも発生しにくくなります。
5. 依存関係の分析
ソフトウェア開発の柱となるオープンソースソフトウェアの世界では、依存関係の分析は重要な要素であり、開発者が見過ごすことはできません。特にPythonなどの言語で大規模なコードベースを扱う場合、この手順は欠かせません。依存関係の分析とは、ソフトウェアプロジェクト内のさまざまな要素間にある依存関係を特定することです。依存関係を理解し管理することの重要性、SnykやSnyk Advisorなどの分析ツール、そして実際の分析例を見ていきましょう。
依存関係を理解し、管理することの重要性
Pythonプロジェクトにおける依存関係とは、プロジェクトで使用する外部パッケージやライブラリのことです。DjangoやFlaskなどのWebフレームワークから、NumPyやpandasなどのデータサイエンスライブラリまで、さまざまなものがあります。
依存関係を理解し、管理することが重要な理由はいくつかあります。
ソフトウェアの安定性と信頼性の維持に役立ちます。プロジェクトが依存するパッケージにバグがあったり、動作しなくなったりすると、ソフトウェアにも問題が生じる可能性があります。
プロジェクトのセキュリティ向上に役立ちます。依存関係にセキュリティ上の脆弱性があると、パッチを適用しない限り、プロジェクトに影響が及ぶおそれがあります。
ライセンス要件への準拠に役立ちます。依存関係にはそれぞれ独自のライセンスがある場合があり、すべての要件に従っていることを確認する必要があります。
依存関係の分析に役立つSnyk Advisor
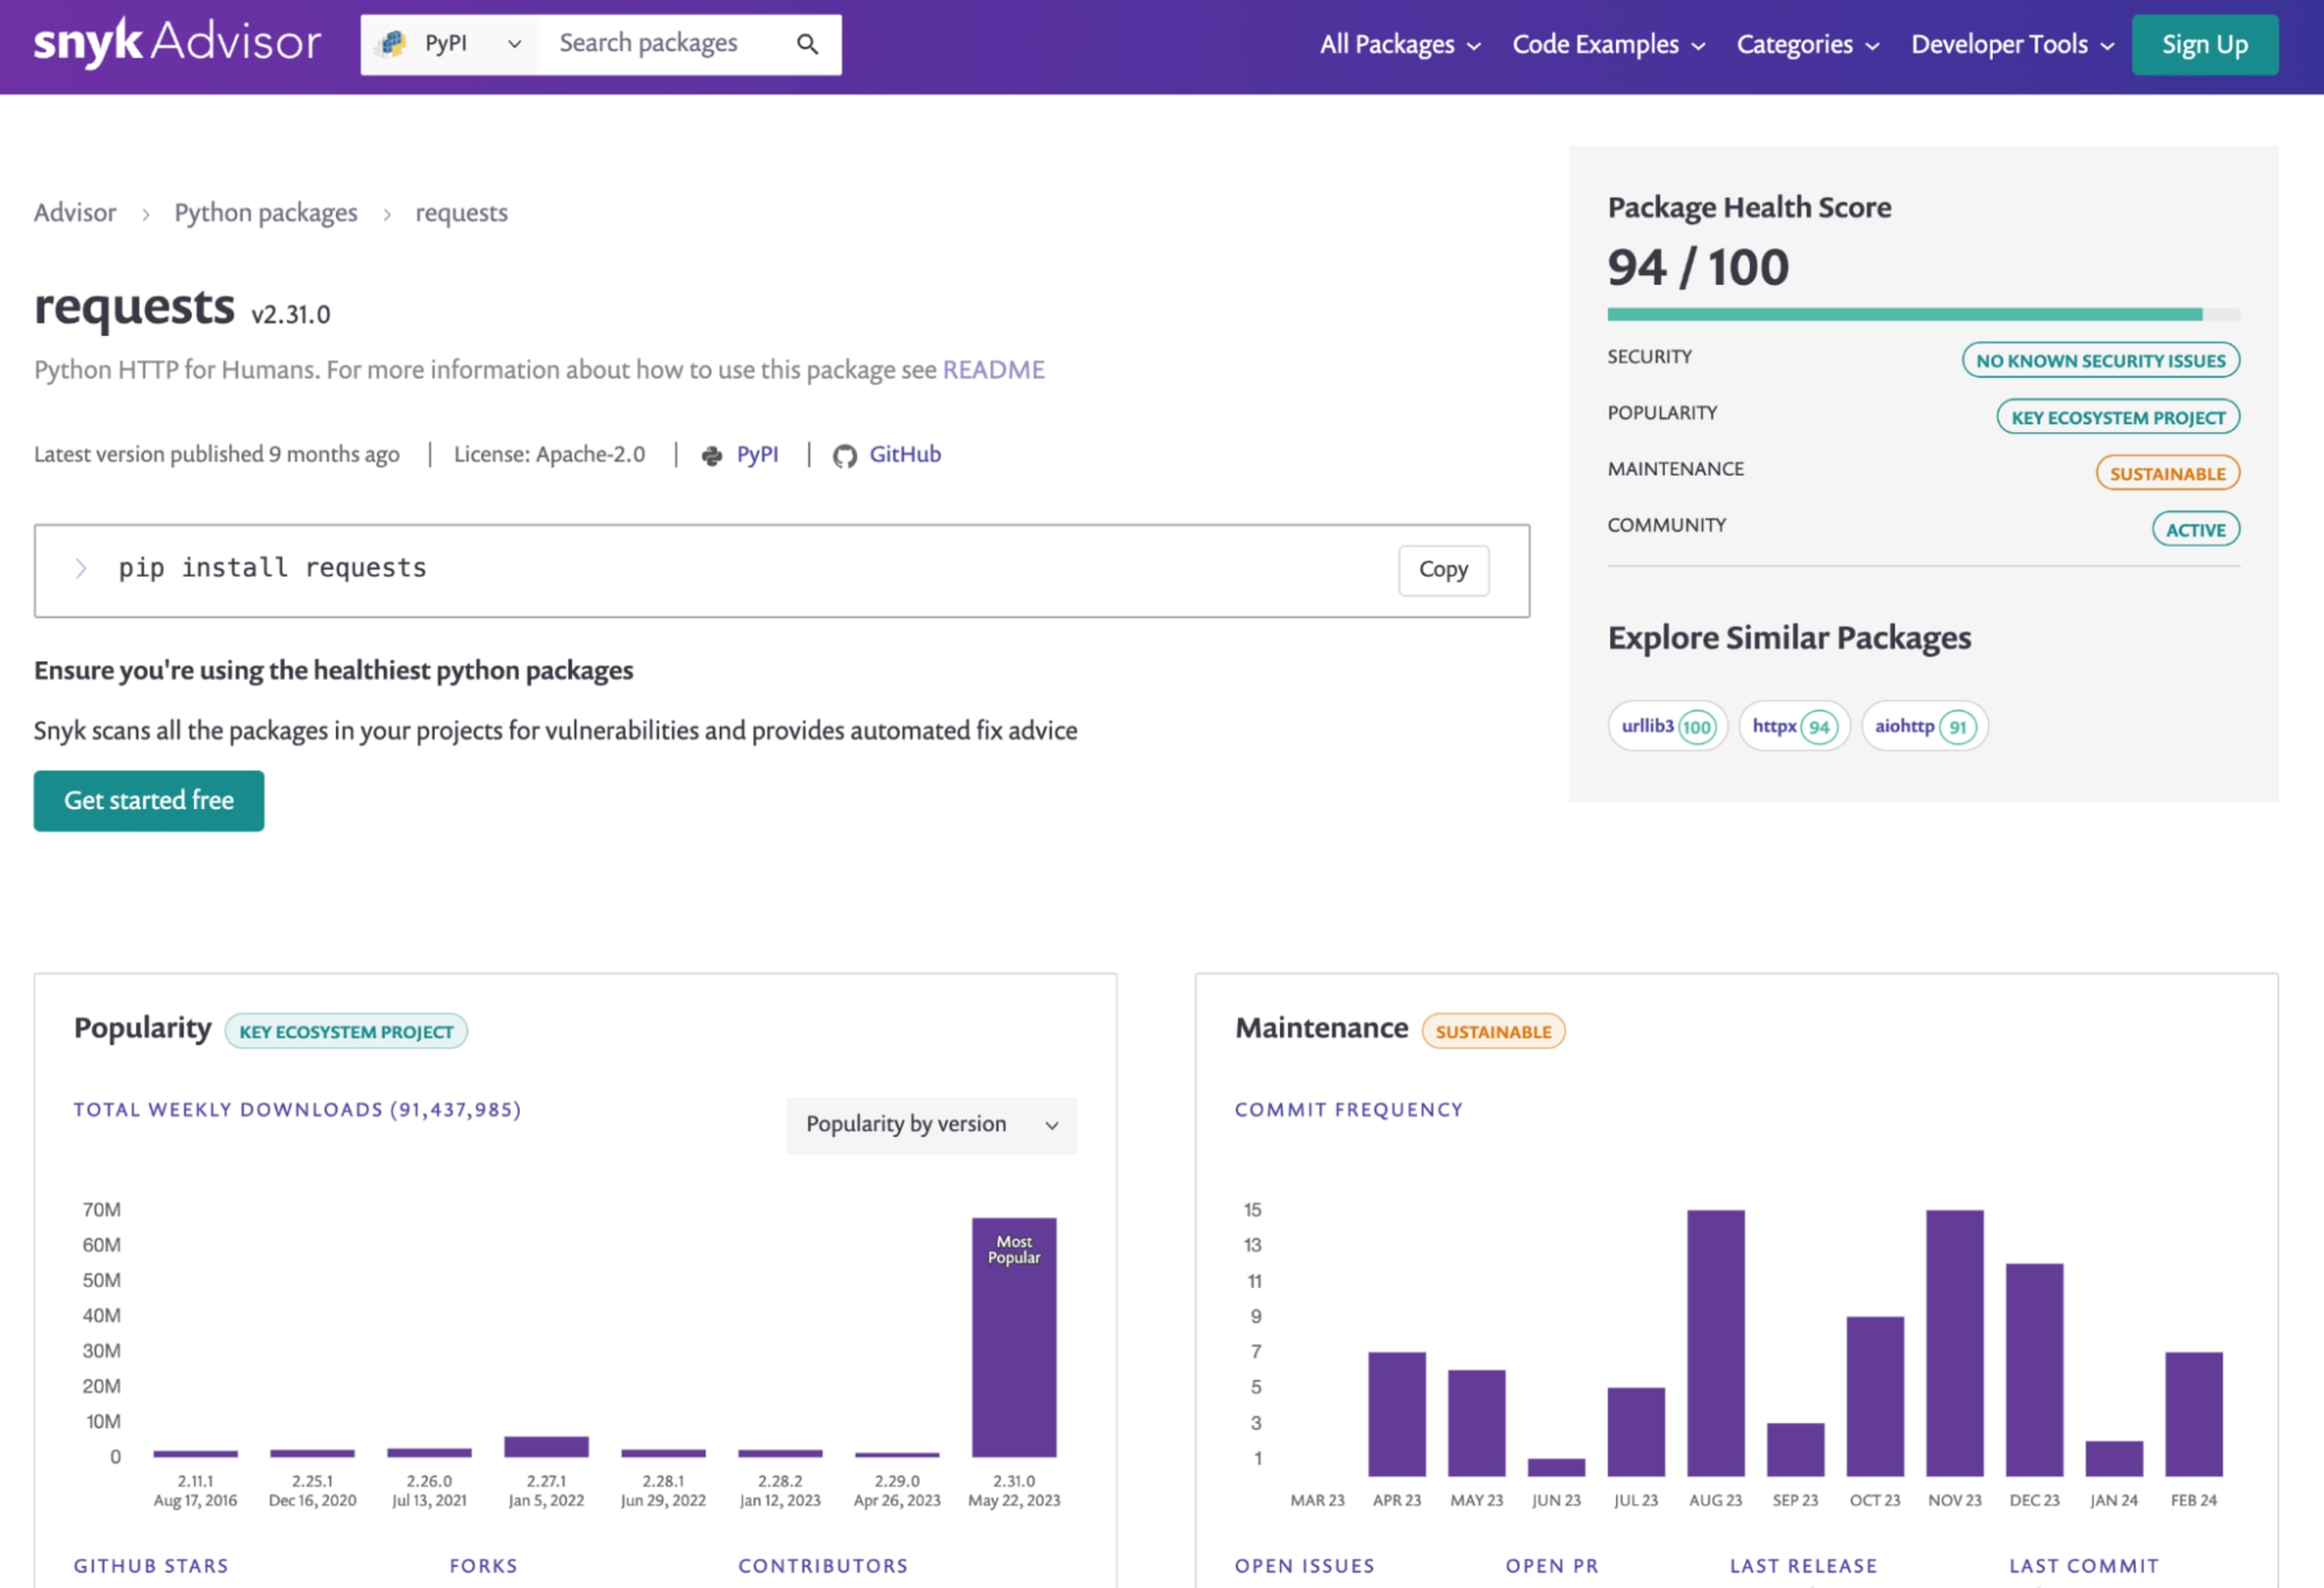
Snyk Advisorは、セキュリティ上の脆弱性、ライセンスの問題、古くなったパッケージに関する情報など、Pythonプロジェクトの依存関係について知見を提供するツールです。依存関係に伴うリスクを把握し、リスクを軽減するために取るべき具体的な対策を確認できます。
Snyk CLIを使うと、Pythonプロジェクトの依存関係を分析し、PyPIからインストールした脆弱なオープンソースパッケージや、Pythonプログラム内の安全でないコードを検出して通知できます。Snyk CLIをインストールしたら、次のコマンドを実行してプロジェクトを分析できます。
このコマンドはプロジェクトの依存関係を分析し、セキュリティ上の脆弱性、ライセンスの問題、古くなったパッケージについてレポートを作成します。たとえば、Python FastAPIプロジェクトをスキャンすると、脆弱性が検出された場合に通知されます。
Pythonのセキュリティ対策にSnykを活用し、最初のコード行から最後のpip依存関係、デプロイ済みのPythonコンテナアプリケーションまで、すべてを保護しましょう。
依存関係の分析にpipenv graphを使う
依存関係の分析を実際に見てみるため、シンプルなPython Flaskアプリケーションを例にします。以下はapp.pyファイルです。
ここではPipenvを使います。まず、Pipenvを初期化してFlaskをインストールします。
次に、pipenv graphを実行すると、次のように表示されます。
この出力から、プロジェクトが直接依存しているFlaskは、click、itsdangerous、Jinja2、Werkzeugに依存していることがわかります。さらに、Jinja2はMarkupSafeに依存しています。このように、プロジェクトの依存関係を分析できました。
pipenvを初めて使う方や、さらに詳しく知りたい方は、Python仮想環境を使いこなす: venv、Docker、コード保護の完全ガイドを読んで、Pythonの仮想環境について理解を深めることをおすすめします。
まとめると、Pythonプロジェクトで定期的に依存関係を分析することは、コードの信頼性を維持し、セキュリティを強化し、ライセンス要件への準拠を確保するために必要です。Snyk、Snyk Advisor、Pipenvなどのツールを使えば、この作業を効率化し、依存関係ツリーの全体像を把握できます。
6. コード整形ツール
一貫したコードスタイルと書式を守ることも、コードの読みやすさと効率を維持するうえで重要です。コード整形ツールは、この点で大きな役割を果たします。あらかじめ定められたルールに従って、コードベースを自動で整形できます。コード全体の品質が向上するだけでなく、手作業でのコードレビューにかかる時間と労力も削減できます。ここでは、BlackやYAPFなど、広く使われているコードフォーマッターを紹介します。
コードフォーマッターによる違いを理解するために、例を見てみましょう。以下は、Blackフォーマッターを適用する前と後のPythonコードです。
整形前:
Blackで整形した後:
YAPF Pythonコードフォーマッター
YAPF(Yet Another Python Formatter)は、PEP8を超えて、より統一されたコードスタイルを実現するPython用コードフォーマッターです。PEP8とは異なり、YAPFはコードの見た目にも配慮し、読みやすく整えます。
YAPFの使い方を以下に示します。
7. Pythonの抽象構文木(AST)
抽象構文木(AST)とは何でしょうか。抽象構文木とは、プログラミング言語で書かれたソースコードの構文構造を木構造で表現したものです。木の各ノードは、ソースコード内の構成要素を表します。実際の構文に現れる細部をすべて表現しないため、「抽象」構文木と呼ばれます。
Pythonでは、インタープリターがコードを実行する際、まずバイトコードと呼ばれる中間形式に変換します。この変換の過程でASTが作成されます。PythonのASTは、Pythonコードの構造を簡略化して表現したものです。書式や空白などの細部を取り除き、命令とその順序に焦点を当てることで、コードの構造を把握しやすくします。
Pythonのastモジュールとその機能
Pythonの標準ライブラリにはastモジュールが含まれており、ASTの作成、操作、検査ができます。このモジュールには、PythonのASTをプログラムから扱うためのクラス、関数、ヘルパーメソッドが用意されています。
ASTを作成する際の一般的な入口となるのがast.parse()関数です。PythonのソースコードをASTノードに解析し、その後で操作や検査を行えます。
astモジュールには、ASTをたどって各ノードに対してビジター関数を呼び出すNodeVisitorクラスも用意されています。このクラスをそのまま使うことも、サブクラス化してメソッドをオーバーライドし、特定のノード型向けの機能を追加することもできます。
ASTの検査と操作: 実践例
ここでは、Pythonでastモジュールを使ってASTを検査、操作する簡単な例を見てみましょう。
この例では、まず単純なPythonのprint文をast.parse()でASTに解析します。次に、すべてのノードをたどり、それぞれの型を出力してASTを検査します。その後、Printノード内の文字列リテラルを変更してASTを操作します。最後に、変更したASTをcompile()でコードに戻し、exec()で実行します。このコードの出力は「Hello, World!」ではなく「Hello, AST!」になります。
この例から、PythonのastモジュールでASTを検査、変更できることがわかります。ASTは、コードの自動リファクタリングから、セキュリティ上の脆弱性を検出する高度な静的コード分析まで、コードセキュリティやソフトウェア開発の幅広い分野で活用できます。
8. 制御フローとデータフローの分析
制御フローとデータフローの分析は、重要な要素です。この手法によって、効率的なエラー検出、コードの読みやすさの向上、Pythonアプリケーション全体の品質向上が可能になります。
制御フロー分析では、プログラム内の文や命令が実行される順序を評価します。一方、データフロー分析では、プログラムの実行中に変化するデータ値を追跡して分析します。これらの分析が重要な理由は次のとおりです。
潜在的なエラーの検出: 制御フローとデータフローの分析は、無限ループ、到達不能なコード、未使用変数など、コードに潜むバグや脆弱性の特定に役立ちます。
コードの最適化: コード内でのデータの流れや制御の流れを把握すると、非効率な箇所を特定して改善できます。
コードの読みやすさの向上: 制御フローとデータフローの分析は、コードのさまざまな部分の依存関係や相互作用を明らかにし、理解しやすくするのに役立ちます。
セキュリティの確保: アプリケーション内のデータと制御の流れを理解することは、セキュリティの確保に不可欠です。データ漏えいやインジェクション攻撃など、潜在的なセキュリティ上の脆弱性を特定するのに役立ちます。
制御フローとデータフローの分析を示すコード例
Pythonでの制御フローとデータフローの分析を説明するため、シンプルなPython関数を例に見てみましょう。
この関数では、if-else文によって制御フローが決まります。quantityが0以下の場合、関数はエラーメッセージを返します。それ以外の場合は、合計金額を計算して返します。
一方、データフローは入力パラメーター(priceとquantity)から最終結果(total)まで追跡できます。これらの変数の値は、関数内を通過する間に変化します。
静的解析ツールは、この関数の制御フローとデータフローを分析し、潜在的な問題を検出します。たとえば、priceまたはquantityが定義前に使用されていたり、totalが定義されないまま返される実行経路があったりすると、問題として警告される可能性があります。
制御フローとデータフローを分析することで、効率的で理解しやすく、安全なPythonアプリケーションを開発できます。このプロセスをソフトウェア開発ライフサイクルに組み込めば、コードの品質を保ち、潜在的なセキュリティ上の脆弱性がアプリケーションに入り込むのを防げます。
9. Python開発環境との連携
Pythonの静的解析ツールは、単独で使うものではありません。開発環境にシームレスに組み込むことで、開発ワークフロー、継続的インテグレーション(CI)パイプライン、コードエディターで最大限に効果を発揮します。
以下では、こうした環境でPythonの静的解析ツールが果たす役割を説明し、連携の実践例を紹介します。
開発ワークフローでの役割: 静的解析ツールは、開発ワークフローで重要な役割を果たします。Python開発者は、コードを実行する前でも、開発段階でこれらのツールを使って潜在的な問題を特定し、修正できます。早期に検出することで、デバッグにかかる時間を大幅に削減し、コードの品質を高められます。
CIパイプラインでの役割: 継続的インテグレーション(CI)パイプラインでは、静的解析ツールを使って、コミットやプルリクエストごとにコードを自動で分析できます。これにより、新しい変更がコーディング規約に準拠し、潜在的な脆弱性を持ち込まないことを確認できます。Jenkins、GitLab CI、GitHub ActionsなどのCIパイプラインに、これらのツールを組み込めます。
コードエディターでの役割: Visual Studio Code、PyCharm、Atom、Sublime Textなど、ほとんどの最新コードエディターは静的解析ツールとの連携に対応しています。これにより、開発者はコードを書きながら、構造やスタイル、潜在的な脆弱性についてリアルタイムでフィードバックを得られます。
実践例: PyLintをVisual Studio Codeに組み込む
PyLintは広く使われているPython静的解析ツールです。多くの開発者に利用されているコードエディター、Visual Studio Codeに組み込む方法を紹介します。
まず、Python環境にPyLintがインストールされていることを確認してください。インストールされていない場合は、pipを使ってインストールできます。
次に、Visual Studio Codeを開き、拡張機能ビューからMicrosoftのPython拡張機能をインストールします。
拡張機能をインストールしたら、設定(File > Preferences > Settings)を開きます。ユーザー設定でPython Lintingを検索します。Enabledのチェックボックスがオンになっていることを確認し、LinterのドロップダウンからPylintを選択します。
これで、Visual Studio CodeでPythonファイルを開くたびに、PyLintがコードを自動で分析し、見つかった問題をハイライト表示します。
以下にPythonコードの例と、PyLintが問題をどのようにハイライト表示するかを示します。
上記のコードでは、PyLintがcに下線を引き、警告メッセージ Undefined variable 'c' を表示するため、コードを実行する前にエラーを検出できます。
10. パフォーマンスプロファイリング
パフォーマンスプロファイリングは、Pythonの静的解析における重要な要素です。コードを調べて、ボトルネックや非効率な部分、CPUやメモリのリソースを大量に消費する箇所を特定します。徹底的にプロファイリングを行うことで、開発者はコードを最適化し、アプリケーション全体の速度と効率を向上させることができます。
パフォーマンスプロファイリングでは、時間と空間の観点からコードの計算量を測定できます。時間計算量はプログラムの実行に必要な合計時間を示し、空間計算量はプログラムが使用するメモリ量を示します。プロファイリングの結果には、関数の呼び出し回数、各関数の実行時間など、アプリケーションのパフォーマンス最適化に役立つ詳細な情報が含まれます。
パフォーマンスプロファイリングを示すPythonコードの例
Pythonにはパフォーマンスプロファイリング用のツールがいくつかあります。特によく使われるのが、堅牢で柔軟なプロファイラーを提供する組み込みのcProfileモジュールです。使用方法を簡単な例で見てみましょう。
このコードを実行すると、cProfileが各関数に費やされた時間を示すレポートを生成します。出力例は次のとおりです。
この出力には、各関数の呼び出し回数(ncalls)、サブ関数の呼び出しを除いた関数の合計実行時間(tottime)、サブ関数を含む関数の累積実行時間(cumtime)など、役立つ情報が表示されます。
メモリリークやメモリ使用量に関するパフォーマンスプロファイリングも、本番環境のアプリケーションでは重要です。Snykのエンジニアリングチーム在籍時に直面したメモリリークの問題と、その経験をもとにDrew Wrightが執筆した、Pythonのメモリリークの診断と修正に関する素晴らしい記事をご覧ください。
パフォーマンスプロファイリングは、コードに直接的な影響を与えます。パフォーマンスのボトルネックとなっている箇所を特定できるため、その部分に集中して最適化できます。また、通常のテストでは見つからないバグの発見にも役立ちます。さらに、パフォーマンスプロファイリングはコードの書き方にも影響します。時間計算量と空間計算量を適切に理解することで、より効率的なコードを書けるようになり、最終的にアプリケーションのパフォーマンス向上につながります。
まとめ
静的解析は、コードの品質を大幅に向上させ、セキュリティを強化できる強力なツールです。この記事で紹介したPythonの静的解析における10の要素を活用すれば、ソフトウェア開発プロセスを改善し、コードベースへのバグの混入を防ぎ、アプリケーションがセキュリティ上の脅威にさらされるリスクを軽減できます。
Pythonの静的解析を構成する各要素が連携し、本番環境で実際の問題になる前に潜在的な問題を発見します。バグを早期に発見すれば、後から修正するためのコストを削減できます。また、Pythonの静的解析はコードのセキュリティ確保にも欠かせません。手動のコードレビューでは見落としやすいセキュリティ上の脆弱性を発見できます。ソフトウェア開発プロセスにPythonの静的解析を取り入れることで、アプリケーションのセキュリティを強化し、攻撃から保護できます。
より良いコードとセキュリティを開発者に促す
この記事が、Pythonの静的解析における10の要素と、コードの品質やセキュリティの向上にどう役立つかを理解する一助となれば幸いです。高品質で安全なコードとは、単にバグや脆弱性を防ぐことではありません。信頼性と堅牢性を備え、現実世界の課題に耐えられるソフトウェアを作ることが大切です。
Pythonでコマンドインジェクションを防ぐ方法をご存じですか?Pythonでのコードインジェクションから、どのように保護すればよいでしょうか?
Pythonアプリケーションのセキュリティを確保するには、Pythonのセキュリティに関するベストプラクティスに従うことが欠かせません。今すぐ無料のSnykアカウントを作成し、Snyk IDE拡張機能をインストールして、Pythonコードのセキュリティ脆弱性をすばやく簡単に見つけて修正しましょう。


