この記事では、Infrastructure as Code(IaC)とは何か、そして実環境でIaCを使用する際のセキュリティ上の影響について解説します。
Infrastructure as Codeとは?
Infrastructure as Code(IaC)とは、AWS、GCP、Azureなどのパブリッククラウド上のリソースを、インフラのリソース構成をどのように、どこにデプロイするかを記述した編集可能なテキストファイル群を通じて、プロビジョニングおよび管理するプロセスです。
これらの入力スクリプトはInfrastructure as Codeツールに読み込まれ、IaCファイルで定義された状態にクラウドインフラを準拠させるため、リソースの作成、更新、削除が自動的に行われます。IaCツールは、クラウドインフラのリソース間にある暗黙的および明示的な依存関係を管理するよう設計されています。そのため、リソースの作成、維持、削除を論理的に実行し、リソース間の依存関係を考慮できます。
Infrastructure as Code(IaC)が登場する以前は、リソースは通常、手作業か、せいぜいシェルスクリプトやPythonなどの簡単なスクリプトでプロビジョニングされていました。構成管理ツールは、稼働中のインスタンスを設定するうえでは非常に効率的でしたが、そもそもインスタンスを作成する機能には課題がありました。
その他のIaCセキュリティの多くは、スクリプト自体が作成するリソースに関するものです。たとえば、適切にセグメント化されたネットワークアーキテクチャは、内部または外部からの攻撃による被害を抑えられます。Infrastructure as Code(IaC)スクリプトに「encrypt = true」の行を追加すれば保存データを保護でき、AWS Certificate Managerなどのマネージドサービスを呼び出せば転送中のデータを保護できます。また、Webアプリケーションファイアウォールなど、DDoSや一般的なHTTP攻撃に対する標準的な保護対策も導入しましょう。
DevSecOpsにおけるIaCとは?
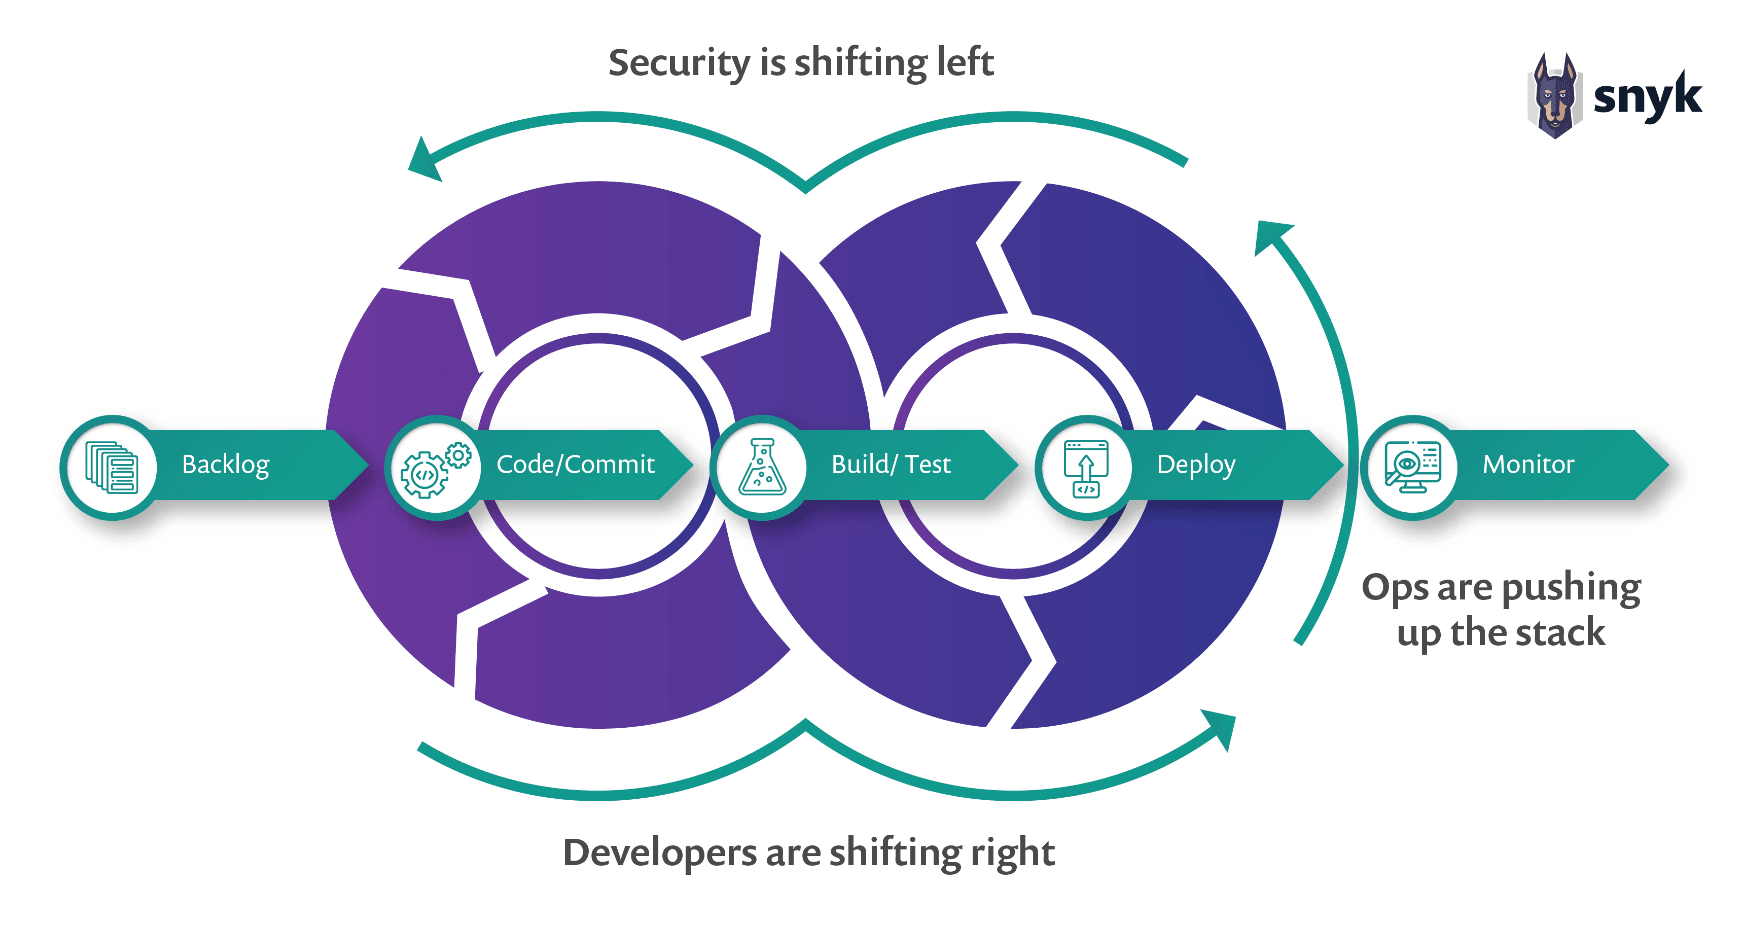
Infrastructure as Codeの文脈におけるDevOpsとは、開発者とDevOpsエンジニアが緊密に連携し、継続的デプロイの一環としてIaCを活用することです。「DevSecOps」とも呼ばれる「シフトレフトアプローチ」は、DevOpsにセキュリティを組み込むことを指します。IaCにおけるDevSecOpsでは、プロジェクトの開始時点からセキュリティを組み込み、常にセキュリティを徹底します。また、ワークロードに適したツールを使い、セキュリティを自動化すること(「セキュリティ・アズ・コード」と呼ばれる場合もあります)も意味します。
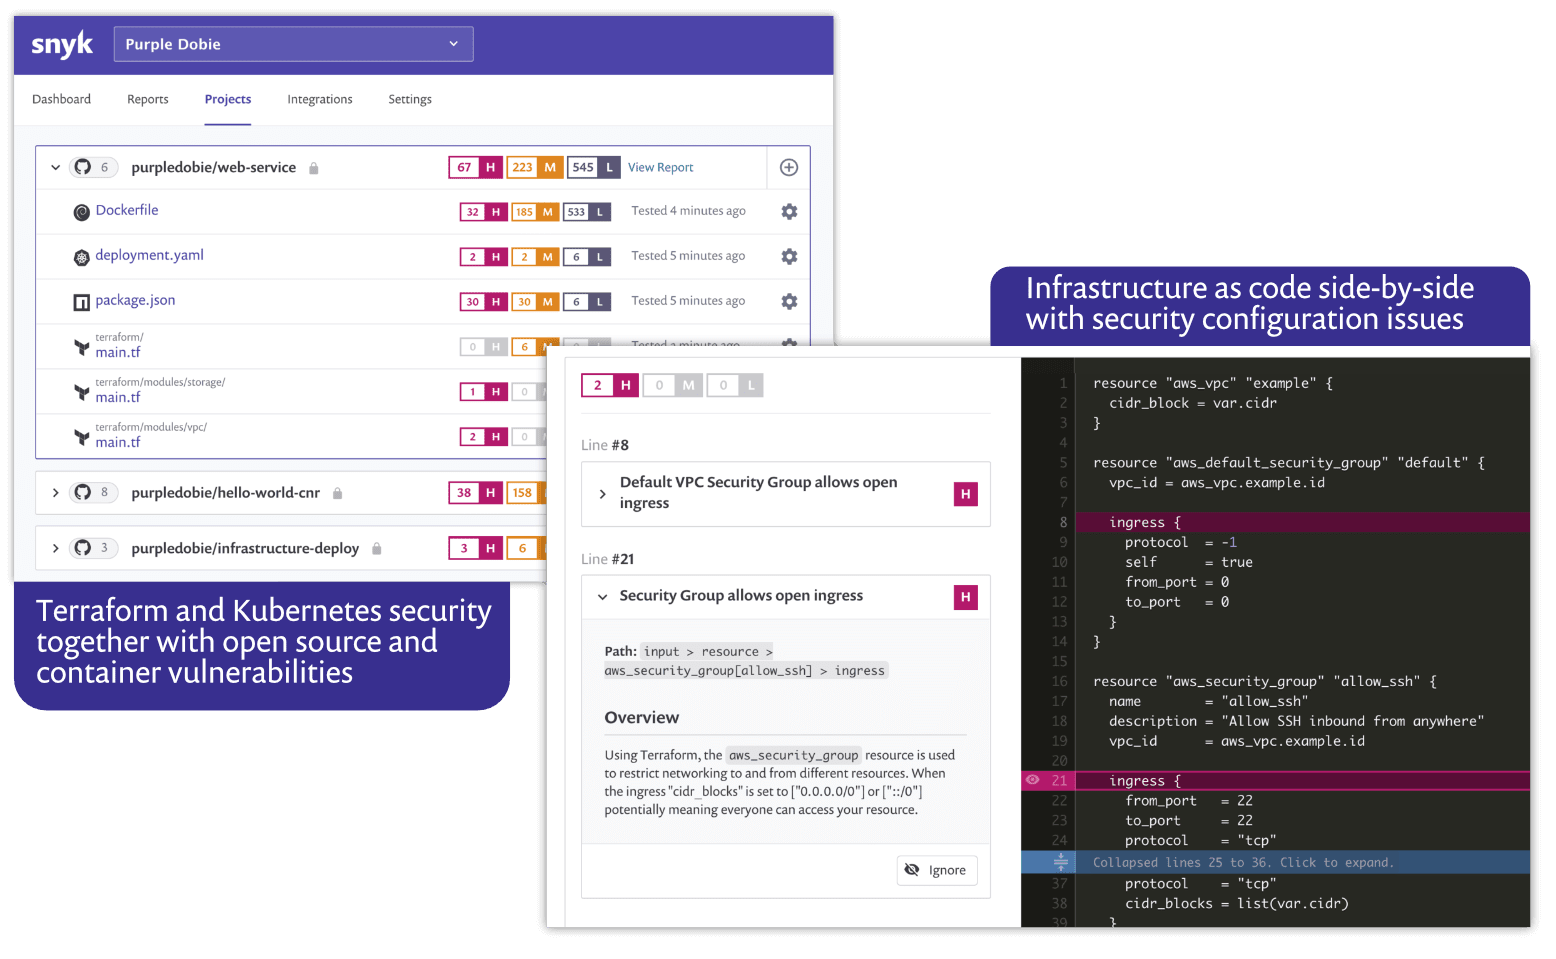
Snyk Infrastructure as CodeはSnykプラットフォームの中核をなす製品です。Infrastructure as Codeに加え、オープンソース、コンテナ、Kubernetesを含むクラウドネイティブアプリケーションスタック全体で、セキュリティのベストプラクティスを組み込み、徹底します。
Infrastructure as Codeはオーケストレーションレイヤーの最上位に位置するため、セキュリティの管理と維持が容易になります。IaCで有効化できるソリューションは数多くありますが、IaCレベルでセキュリティのベストプラクティスを適用できるものはごくわずかです。適切なツールを見つけることに加え、チーム間の連携を促すスタッフのトレーニングと教育も重要です。Terraform、Kubernetes、CloudFormation、Azure Resource Manager(ARM)などを使用する際は、IaCコードにセキュリティのベストプラクティスを適用しましょう。無料登録して、Snykでプロジェクトを保護しましょう。