DevOpsは 過大評価されている と いう 声も あります。 しかし、 アプリケーションの 更新を 毎月、 あるいは 四半期ごとにしか リリースできない 世界を 想像してみてください。
現代の 消費者は、 企業に 対して 品質を 維持しながら 要望に すばやく 応える ことを 期待しています。 同様に 企業も、 収益性を 保ちつつ、 顧客や 市場の 期待に 迅速に 適応する 必要が あります。 こうした 要件を 背景に アジャイル開発手法が 導入され、 さらに 開発サイクルの 短縮と 継続的デリバリーを 支える ため、 ソフトウェア開発チームと IT運用チームが 緊密に コミュニケーションを 取り、 協力する DevOpsが 生まれました。
DevOpsは、 デプロイ頻度の 向上や 効率性の 改善など、 組織に 数多くの メリットを もたらしました。 しかし、 セキュリティは どうでしょうか。 DevOpsだけに 注力する 考え方から、 開発ライフサイクルに セキュリティを 組み込む 方向へ 転換する 必要が あります。 こうして DevOpsは 自然な 進化を 遂げ、 DevSecOps が 生まれました。
DevSecOpsがサイバーセキュリティの未来である理由 「DevOps」と いう 概念は、 200 9年に 生まれました 。 きっかけと なったのは、 「10+ Deploys a Day: Dev and Ops Cooperation at Flickr」 と いう プレゼンテーションです。 一方、 DevOpsの 実践と 文化は、 Toyotaが 開発した リーン生産方式から 発展しました。 トヨタ生産方式は、 DevOpsにも 通じる いくつかの 重要な 概念に 基づいています。 人の 手に よる 配慮を 伴う 自動化、 継続的な 改善、 ジャストインタイム生産です。
自動車業界と 同様に、 こうした 概念に よって 品質を 維持しながら、 コードを 迅速かつ 大規模に デプロイできるようになりました。 しかし、 従来の セキュリティプロセスでは、 DevOpsを 用いて 開発された 最新の アプリケーションを 効率的に 保護できません。 その 理由は いくつか あります。
変化の スピード: DevOpsの 導入と クラウドベースの インフラに よって、 環境の 変化の 速度は 大幅に 上昇しました。 従来の セキュリティ技術や プロセスは、 オンプレミスの インフラと ウォーターフォール型の ソフトウェアリリース手法を 前提に 設計されています。
クラウドネイティブ開発: オンプレミスの ネットワークセキュリティは、 明確に 定義された 境界が ある ことを 前提と していました。 一方、 クラウドアーキテクチャでは 攻撃対象領域が 広がり、 境界も 曖昧に なります。
コンテナ化と Infrastructure as Code :コンテナ化と Infrastructure as Code (IaC)の 普及により、 アプリケーションでは、 実行に 使用する コンテナや インフラの 構成を 指定するのが 一般的に なりました。 これに より 設定ミスの リスクが 生じますが、 従来の セキュリティプロセスでは コンテナや IaCの セキュリティが 考慮されていません。 変化の 速さ、 最新アプリケーションの クラウドネイティブな 性質、 コンテナ化と IaCが 組み合わさる ことで、 リリースする コードの セキュリティ確保に 対する 開発者の 責任は ますます 大きくなっています。 その 結果、 セキュリティは DevOpsの 中心的な 役割を 担うようになりました。
DevOpsからDevSecOpsへ、文化はどのように変化したのか? DevOpsから DevSecOpsへの 移行が、 現代の 開発ワークフローや ツールに どのような 影響を 与えたのか、 いくつかの 側面から 見ていきましょう。
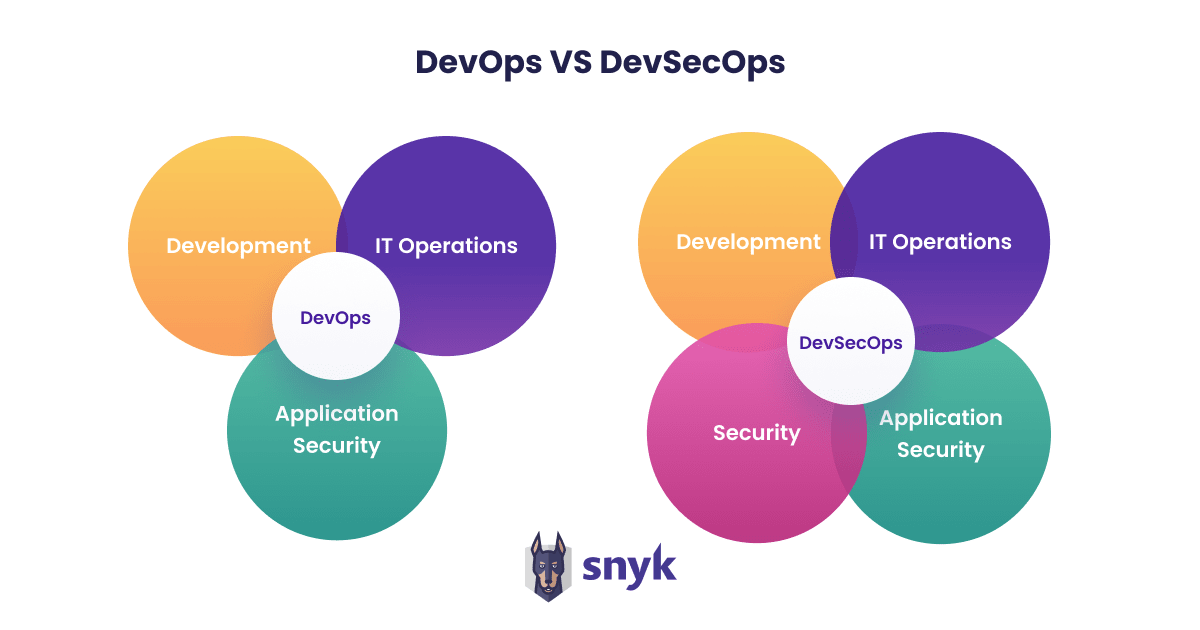
DevOpsとDevSecOpsの責任範囲の比較
アジャイルセキュリティ ウォーターフォール型の 手法では、 設計や コーディングから テストまで ソフトウェア開発を 効率的に 進められます。 しかし、 テスト中に セキュリティ上の 問題を 含む 何らかの 問題が 見つかった 場合、 開発者は 設計段階に 戻らなければなりません。 この 手法では プロジェクトが 遅れる 可能性が あり、 開発者は プロセスの 初期に 設計された セキュリティ機能を 使わざるを 得ません。
アジャイルセキュリティ では、 開発サイクルの 早い 段階から セキュリティや その 他の ソフトウェアテストを 組み込み、 コーディング中に セキュリティの 脆弱性を 発見できます。 また、 DevOpsチームは 各スプリントに セキュリティと 脅威モデリングを 組み込める ため、 セキュリティ対策の 複雑さを 軽減できます。
自動化 自動化は、 継続的インテグレーション/継続的デリバリー (CI/CD) パイプライン と 結び 付けて 語られる ことが よく あります。 CI/CDとは、 コードを 単一の ブランチに 統合し、 効率的な 方法で 本番環境に デプロイする プロセスです。 こうした プロセスは 繰り返し行われる ため、 自動化の 導入に 適しています。 CI/CDパイプラインを 自動化すれば、 手作業に よる ミスの リスクを 減らし、 開発サイクルの 早い 段階で テストを 統合して 問題を 早期に 検出できる ほか、 システムへの リスクが より 小さい 変更単位で リリースできます。 一方で、 CI/CDパイプラインや オープンソースソフトウェア、 コンテナと いった 関連 技術の 普及により、 管理が 必要な ソフトウェアの 量は 増大しています。
ソフトウェアコンポーネントを 一つずつ 手動で テスト、 検証するのは 現実的でも 信頼できる 方法でもありません。 その ため、 CI/CDパイプラインに 何らかの セキュリティ 自動化を 組み込むことが 重要です。 コードを スキャンして 開発者に フィードバックする SASTや SCAの ツール を 使えば、 セキュリティ 自動化を 実現できます。 こうした 自動テストに より、 セキュリティの フィードバックが 障害と なったり、 パイプラインの 各工程を 遅らせたりするのを 防ぎ、 DevSecOpsに 基づく アプリケーションデリバリーの 基盤を 築けます。
IaCとコンテナのセキュリティ コンテナと IaCを 使うと、 開発者は インフラや アプリケーションの 実行環境と なる コンテナを 構成できます。 インフラチームに 新しい サーバーの 立ち上げや 手動での 設定を 依頼する ことなく、 デプロイ環境を より 細かく 制御できます。 これに より、 インフラの 構成や 保守に おける 追跡困難な エラーを 防ぎやすくなりますが、 設定ミスや 安全でない ベースイメージなど、 新たな 攻撃経路が 生まれる 可能性も あります。
DevSecOpsの 観点では、 IaC と コンテナの セキュリティ を 確保する ため、 開発者の ワークフロー内で コードを チェックし、 ポリシーを 適用する 必要が あります。 具体的には、 IaCの 設定ミスを 継続的に テストする こと、 コンテナイメージを スキャンする こと、 可能な 限り安全性の 高い イメージへ 自動的に アップグレードする こと、 本番環境の 設定ドリフトを 監視し、 開発者に 直接フィードバックする ことなどが 含まれます。
Snykで コード、 依存関係、 コンテナ、 Infrastructure as Codeを 保護しましょう
コードとしてのポリシー 従来、 開発者や 管理者が 遵守すべき ポリシーは、 手作業の ワークフローや ツールを 使って 作成、 適用されていました。 これには、 リソースを どこに 割り当てるべきか、 どの ユーザーが どの リソースに アクセスできるべきかと いった 知識が 含まれます。 コードと しての ポリシー では、 セキュリティプロセスを コードで 記述する ことで、 ポリシーを DevSecOpsに 取り入れます。 これに より、 CI/CDパイプライン全体で 修復手順の 自動化、 スキャン、 アクセス制御などの セキュリティポリシーを 適用できます。
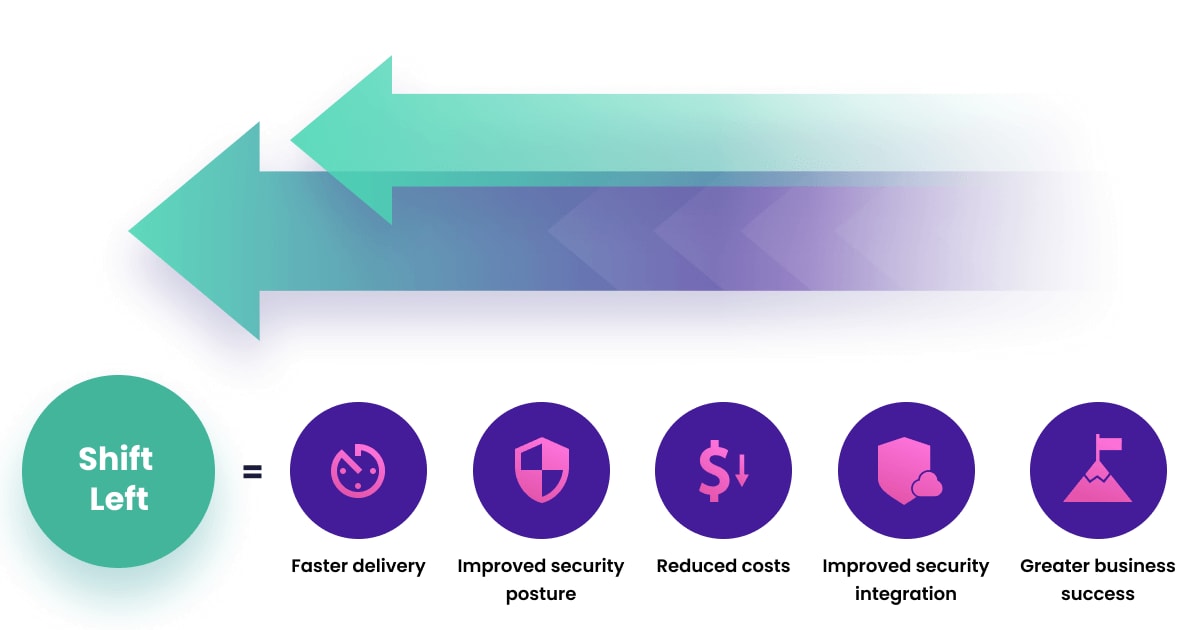
開発者ファーストのツール DevOpsと 同様、 DevSecOpsにも 特定の ツールが 必須と いうわけではありません。 DevSecOpsは、 アプリケーションセキュリティに 対する 文化的な アプローチです。 しかし、 DevSecOpsを 効果的に 実践するには ツールが 不可欠です。 特に、 開発者が アプリケーションセキュリティに 責任を 持てるよう 支援する ツールや、 開発、 セキュリティ、 運用の 各チームの 連携を 促進する ツールが 重要です。 こうした ツールは、 既存の 開発パイプラインのできるだけ 早い 段階で セキュリティプロセスを 導入する、 セキュリティの シフトレフト を 支援します。
セキュリティを シフトレフトすれば、 コード内で 見つかった 問題を より 簡単に、 低コストで 修正できます。 安全な コーディング標準を 定義、 適用する ことで、 脆弱性を 早期に 発見し、 修正できます。 さらに、 本番環境で セキュリティチームが 問題を 見つけ、 開発者に 修正を 依頼する ために 後戻りする 際に 生じる、 開発者と セキュリティチーム間の 摩擦を 解消できます。
セキュリティで開発者を第一に考える重要性 Snykは、 進化する DevSecOpsの セキュリティアプローチに おいて 開発者の 役割が 高まっていることに 着目し、 開発者が 役割を 果たすために 適切な ツールを 利用できるよう、 クラウドネイティブアプリケーションセキュリティ ソリューションを 開発しました。 開発プロセスの 最後、あるいは 本番環境で セキュリティチームが コードを レビューする 従来の アプローチでは、 ボトルネックや 非効率が 生じ、 DevOpsの モデルに そぐわない 状況を 招きます。 アプリケーションそのものも 変化し、 オープンソースコンポーネントや コンテナ、 IaCの 設定を 含むようになりました。 Snykの ツールを 使えば、 開発者は 開発プロセスに セキュリティを 組み込み、 自動化と 統合に よって アプリケーションの 各コンポーネントの セキュリティ態勢を 強化できます。
DevSecOpsを 導入した 組織の 実例に ついては、 導入の 経緯を 紹介する ページを ご覧ください 。
よくある質問: DevOpsとは? DevOpsとは、 ソフトウェア開発チームと IT運用チームの 緊密な コミュニケーションと 協力を 実現する、 現代的な 開発文化および手法です。 これに より、 開発者は 短い 開発サイクル、 継続的デリバリー、 迅速な フィードバックループを 取り入れた アジャイルな 手法で ソフトウェアを リリースできます。
DevSecOpsとは? DevSecOpsは、 DevOpsが 自然に 進化した ものです。 従来の セキュリティアプローチでは、 DevOpsの 手法で 構築された アプリケーションを 効果的に 保護できません。 DevSecOpsでは、 セキュリティチームを DevOpsの プロセスに 組み込み、 アプリケーションの 開発中に セキュリティを 組み込めるようにします。
DevOpsとDevSecOpsの違いは何ですか? DevOpsは 開発者の 視点から アプリケーション開発プロセスの 改善に 重点を 置きます。 一方、 DevSecOpsは DevOpsの プロセスに セキュリティを 組み込みます。 DevSecOpsは、 現代の クラウドネイティブアプリケーションに 適した、 より 新しく 持続可能な ソフトウェア開発アプローチです。
DevOpsと比べて、DevSecOpsにはどのようなメリットがありますか? DevOpsの 手法は リリースサイクルを 短縮し、 開発者が 高まる 顧客の 要望に 応えるのに 役立ちますが、 セキュリティが 後回しに なりがちです。 DevSecOpsは、 開発の ワークフローや ツールに セキュリティを 組み込む ことで、 この 問題に 対処します。
DevOps、DevSecOps、SecDevOpsの違い DevSecOpsでは、 DevOpsの プロセスに セキュリティを 組み込みますが、 開発が 引き続き優先されます。 一方、 SecDevOpsでは、 初期の 計画・設計段階から デプロイに 至るまで、 開発プロセスに セキュリティを 組み込みます。 SecDevOpsは、 変化の 速い 現代の サイバーセキュリティ脅威に 対応する ために、 DevSecOpsが 自然に 進化した ものです。