Azure DevOpsで
著者
19 分で読めます
重要なポイント
セキュリティの
シフトレフトに よる 価値:Azure DevOpsパイプラインの 早い 段階で 静的アプリケーション・セキュリティ・テスト (SAST)を 実施すると、 SQLインジェクションや クロスサイトスクリプティング (XSS)などの 脆弱性を 開発中に 検出でき、 本番環境での 侵害を 大幅に 減らし、 修正サイクルを 短縮し、 総コストを 抑えられます。 包括的な
AppSec戦略:カスタムコード、 オープンソースの 依存関係、 実行時の 問題を 網羅し、 統一された 堅牢な セキュリティ体制を 構築するには、 SASTを 他の セキュリティテスト (SCA、 DAST)と 組み合わせる 必要が あります。 さらに、 kubernetes.yamlなどの静的な IaCファイルや その 他の 形式も テストし、 セキュリティカバレッジを 広げる ことを 検討しましょう。 インテグレーションの
ベストプラクティス: 最適な 構成では、 早い 段階 (PR検証時)に SASTスキャンを 実行し、 重大度の しきい値に 基づいて ビルドを 失敗させ、 開発者が 使い慣れた ワークフロー内で 修正方法を 直接 提示し、 結果を Azure Boardsと 連携して 追跡します。 コンプライアンスと
ガバナンスの 要:SASTは、 証跡の 自動生成、 SARIFファイルに よる 監査証跡の 作成、 パイプライン内での コードと しての セキュリティポリシーの 実装を 通じて、 コンプライアンス要件 (SOC 2、 PCI DSS、 GDPRなど)を 満たすうえで 重要な 役割を 果たします。 段階的な
導入と 文化の 変革:全社 規模で 導入を 成功させるには、 パイロット プログラムから 始め、 誤検知を 継続的に 管理し、 開発者向けの 重要な トレーニングを 実施する、 継続的な 成熟への 取り組みが 必要です。 ツールを 導入するだけでなく、 組織文化も 変えていく 必要が あります。
深夜に
事後
SASTは、
Azure DevOpsにおけるSASTの概要
Azure DevOpsでCI/CDパイプラインを
SASTは、
Azure DevOpsにSASTを統合する理由
静的アプリケーション・セキュリティ・テスト
コミットまたは
プルリクエストの 時点 自動的な
適用と ガバナンスの もとで 開発スピードを
落とす ことなく SDLCおよびコンプライアンスの
目標に 沿って
脆弱性は
Azure DevOpsの包括的なAppSec戦略におけるSASTの役割
最新の
SAST + SCA
カスタムコードの
脆弱性 (SAST)と オープンソースの 依存関係に 伴うリスク (SCA)に 対処 社内コンポーネントと
サードパーティ製コンポーネントの 両方を 可視化 ライブラリや
パッケージに 存在する 既知の CVEの 悪用防止に 不可欠
両者を
SAST + DAST
SASTは
ビルド前に 問題を 特定し、 DASTは 実行中の アプリで 脆弱性を 検出 DASTは、
SASTでは 見つからない 可能性が ある 実行時の 問題を 検出できます。 たとえば、 次のような 問題です。 認証・認可の
問題 APIロジックの
悪用 本番環境の
設定ミス
Azure DevOpsパイプラインでは、
ステージング環境で DASTスキャンを 自動的に 実行できます。
SAST + IaCテスト
過度に
許可された アクセス制御や 公開された サービスなど、 デプロイ時の リスクを 防止 Terraform、
ARMテンプレート、Kubernetesマニフェスト、 CIの YAML設定を 保護 実行する
コードと 同じ レベルで、 環境も 安全に 保護
各テストタイプの使い分け:
テストタイプ | 最適な | タイミング | 対象範囲 |
|---|---|---|---|
SAST | コードレベルの | 開発フェーズ | ソースコード分 |
DAST | 実行時の | テスト/ステージングフェーズ | 実行中の |
Azure DevOpsにおけるSASTの主要コンポーネント
リポジトリとの
連携:コミットまたは PRを トリガーに スキャンを 実行 パイプラインの
ステージ:重大度に 応じた ブロックまたは ゲート機能 ルールセットの
調整:誤検知を 減らし、 影響の 大きい 問題に 集中 開発者を
第一に 考えた フィードバック:既存の ワークフロー内で、 明確な 修正方法を 提示 ガバナンスに
基づく レポート:ダッシュボードと 追跡可能な 修正SLAを 活用
Azure DevOpsにSASTを実装する主なメリット:
開発フェーズで脆弱性を
早期に 検出し、 修正コストを 削減 既存の
Azure DevOpsワークフローや パイプラインにシームレスに CI/CDを 統合 セキュリティゲートの
適用を 自動化し、 脆弱な コードの 本番環境への 到達を 防止 実行可能な
修正案を 含む、開発者に わかりやすい 修正ガイダンス 規制要件に
対応するコンプライアンスと 監査証跡の 維持
SASTで検出できるAzure DevOpsの一般的な脆弱性
SASTツールは、
認証情報、
APIキー、 トークンなどの シークレットが ソースコードに 直接ハードコードされている 機密情報や
デバッグ情報が 漏えいする、 不適切な エラー処理 検証されていない
入力が システムコマンドに 渡されるコマンドインジェクションの リスク 攻撃者に
よる シリアライズ済みオブジェクトの 改ざんや 任意コード実行を 許す安全性の 低い デシリアライゼーション 制限された
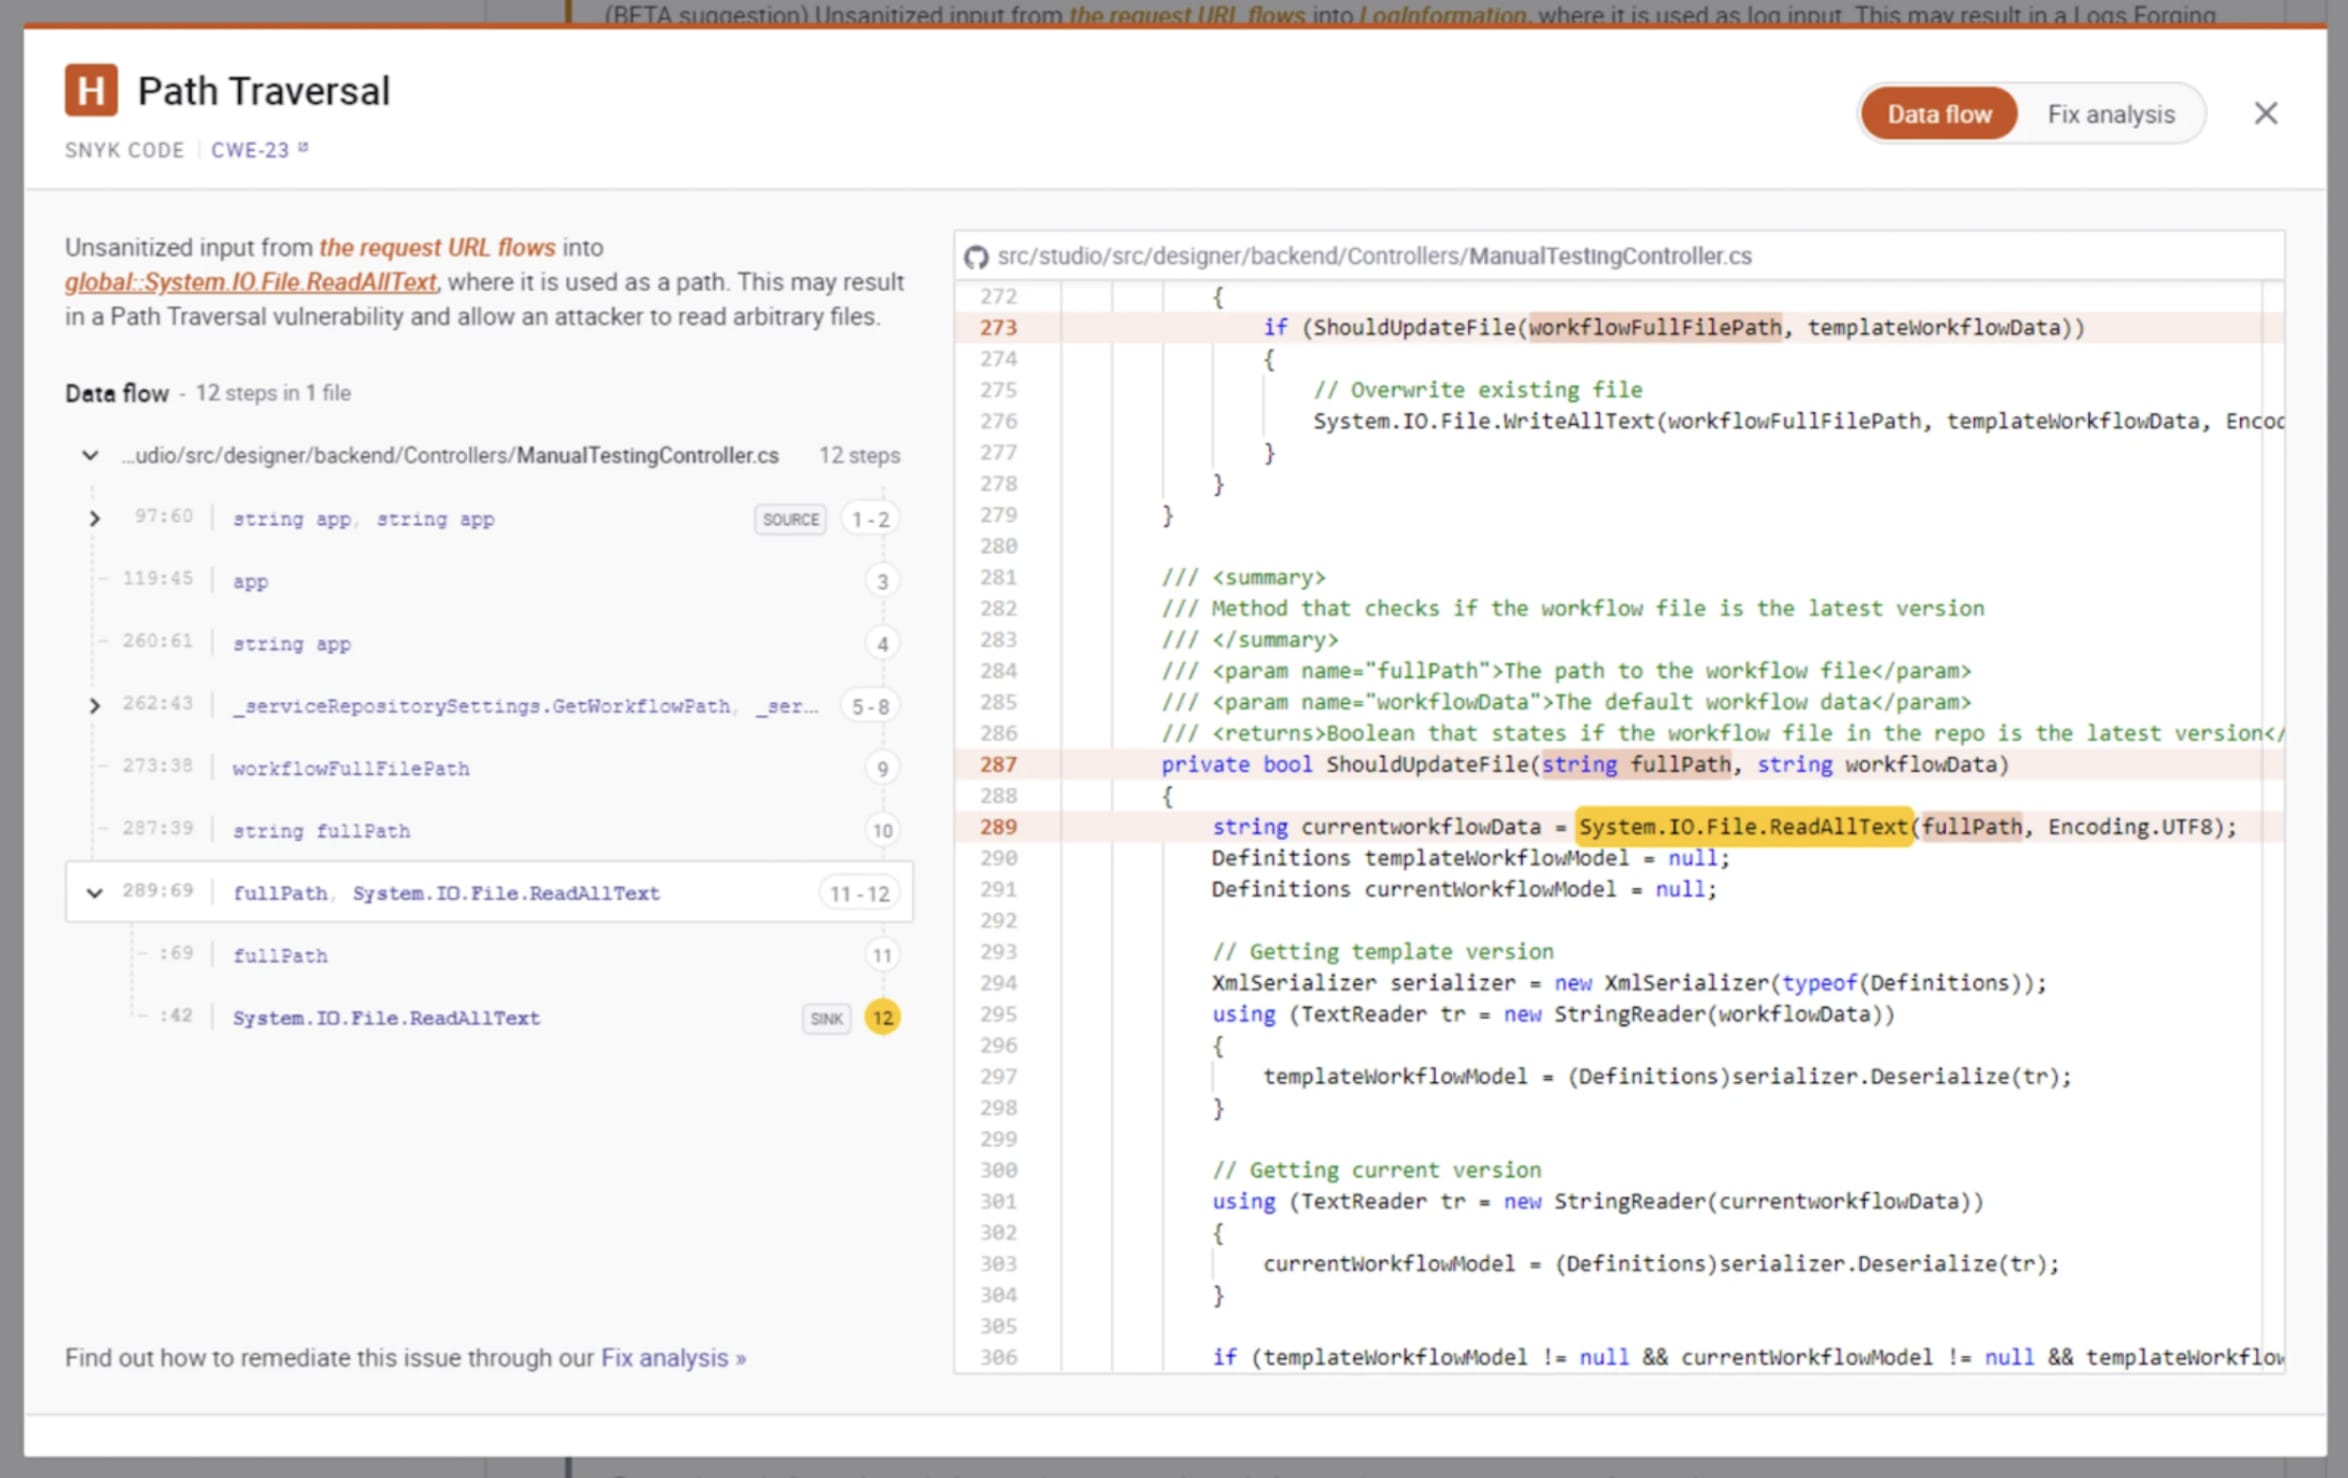
サーバー上の ファイルや ディレクトリへの 不正アクセスを 可能に するパストラバーサルの 脆弱性 フィッシングや
セッションハイジャックに つながる、 検証されていない リダイレクトや フォワード データ破損や
権限昇格に つながる 競合状態や 並行処理の 問題 意図しない
操作や データ漏えいを 招く アクセス制御の 設定ミス コードと
関連付けられた ライブラリを スキャンし、 既知の CVEが ある 弱い 依存関係や 古い 依存関係に フラグを 付与 入力検証が
不十分な ため、 悪意の ある ペイロードが 実行フローに 入り込む
次の
SASTパイプライン構成のベストプラクティス
CIの
早い 段階で SASTスキャンを 実行する。 保護された ブランチに マージする 前に、 PR検証で 問題を 検出 重大度の
しきい値に 基づいて ビルドを 失敗させる。 本番向けブランチには、 より 厳格な 品質ゲートを 適用 効率化の
ために 増分スキャンを 行う。 ビルドの 高速性を 保つため、 可能な 場合は 変更された ファイルのみを 分析 スキャン結果を
Azure Boardsの 作業項目に 紐付ける。 責任の 明確化、 優先順位付け、 修正状況の 定量的な 把握を 実現 セキュリティに
関する 注釈を 開発者の IDEに 組み込む。 ソースコード上で 修正方法を 提示し、 やり取りの 手間を 削減 ブランチの
セキュリティポリシーを 適用する。 マージ前に セキュリティチェックと レビュアーの 承認を 必須化 ルールセットを
定期的に 更新し、 最適化する。 進化する 言語、 フレームワーク、 CVEデータに 検出内容を 合わせる パイプラインの
健全性と スキャン時間を 監視する。 徹底した テストと 反復の スピードの バランスを 取る
推奨ワークフローとの整合性
ステージ | 担当者 | SASTの | パイプラインの |
|---|---|---|---|
コード作成 | 開発者 | IDEの | 手動または |
PR検証 | 開発者+レビュアー | 影響の | プルリクエスト |
ビルドの | DevOps | すべての | CIトリガー |
リリースゲート | セキュリティ+DevOps | コンプライアンスと | CDトリガー |
監視+フィードバック | セキュリティ | 分 | 継続的 |
継続的な最適化戦略
長期的な
主要な
指標を 追跡する :修正に かかる 時間、 重大度の 分布、 スキャン頻度 誤検知を
減らす取り組みを 定期的に 実施する 新しい
コードベースや サービスへ カバレッジを 広げる 検出結果を
セキュリティチャンピオン プログラムに 組み込む
ベストプラクティスとエンタープライズでの検討事項
シフトレフトの導入戦略:
導入を
フェーズ1では、
パイロットチームを 選定し、 開発への 影響を 最小限に 抑えながら 基本的な SASTスキャンを 導入します。 フェーズ2では、
パイロットからの フィードバックを もとに 既存の プロセスを 改善しながら、 対象チームを 拡大します。 フェーズ3では、
確立された ガバナンスと セルフサービス機能を 備えた、 全社規模の 導入を 実現します。
開発者向けの
誤検知の管理:
誤検知を
開発者の
エンタープライズ規模への拡張アプローチ:
組織構造に
中央集権型モデルは、
強力な セキュリティチームを 擁し、 標準化された 技術スタックを 使用する 企業に 適しています。 セキュリティチームが SASTツールを 一元的に 設定・管理する ことで 一貫性を 保てますが、 柔軟性が 制限される 場合も あります。 分散型モデルは、
自律的に 開発を 進める チームや、 多様な テクノロジーを 採用する 組織に 適しています。 各チームは、 セキュリティチームが 定めた ガバナンスの 枠組みの 中で、 独自の SAST設定を 管理します。 この アプローチは、 各チームの 主体性を 高め、 ボトルネックを 減らす 一方、 より 高度な ガバナンスを 必要と します。
ロールベースの
チーム間で
コンプライアンスとガバナンス
SASTは
監査時には、
パイプラインの 実行履歴を 通じて継続的な セキュリティ監視を 実施できます。SOC 2の 監査担当者は、 自動化された セキュリティ制御の 証跡を 高く 評価します。 SASTスキャンの たびに、 脆弱性の 検出と 修正の 履歴を 示す タイムスタンプ付きログが 作成されます。 PCI DSSへの
準拠に あたっては、 決済処理コードを 体系的に スキャンし、 検出された 脆弱性と その 修正内容を 記録できます。 GDPRへの
準拠に 向けて SASTを 導入すると、 不十分な データ暗号化や 個人情報の 不適切な 取り扱いなど、 コードに 潜む データプライバシー上の 違反に つながる 可能性を 特定できます。 HIPAAの
要件には、 医療アプリケーションを 継続的に スキャンする ことで 対応し、 コードベース全体で 保護対象の 医療情報が 安全に 取り扱われるようにします。
Snykを使ってAzure DevOpsにSASTを導入する
成熟した
Azure DevOps MarketplaceからSnyk拡張機能を
eBook
AI時代に
AIを