Snyk + Sysdig

Sécurité des conteneurs, du code à l’exécution

Le partenariat entre Snyk et Sysdig réunit les plateformes privilégiées pour la sécurité des développeurs et la protection à l’exécution. Il vous aide à réduire le trop-plein de vulnérabilités, à déployer plus rapidement vos applications Kubernetes et à sécuriser vos environnements de production.

Éliminez le bruit. Réagissez plus vite. Réduisez les risques.

Snyk et Sysdig proposent la première solution qui décloisonne les équipes de développement, DevOps et SecOps afin de traiter les vulnérabilités les plus critiques dans le pipeline de build de leurs conteneurs. En combinant une couverture de sécurité étendue avec des informations sur les vulnérabilités exploitées dans les packages à l’exécution, nous favorisons la collaboration en corrigeant les problèmes de sécurité selon leur exploitabilité et leur niveau de risque potentiel.

Sécurisez dès le départ

Commencez à sécuriser vos conteneurs dès la phase de conception, dans l’IDE Kubernetes des développeurs. Automatisez la sélection d’images de base sécurisées et à jour, et repérez les problèmes à corriger pendant le développement.

Protégez-vous contre les menaces à l’exécution

Détectez les menaces et anomalies à l’exécution dans vos conteneurs, Kubernetes et environnements cloud. Automatisez les alertes et les réponses, et capturez des journaux d’activité détaillés à des fins d’investigation.

Hiérarchisez les alertes de sécurité pour réduire le bruit

Identifiez les packages chargés à l’exécution afin de déterminer quelles vulnérabilités corriger en priorité et d’éliminer le bruit généré par les conteneurs, qui nuit à la rapidité et à la sécurité de la livraison des applications.

La seule solution pour rapprocher Dev, Sec et Ops

Schéma intitulé « Snyk + Sysdig : une sécurité complète des conteneurs », présentant la sécurité des développeurs et des opérations cloud à travers le code, l’exécution, la surveillance et la réponse aux incidents pour

Sécurité complète des conteneurs

La sécurité des conteneurs de Snyk, pensée pour les développeurs, s’associe à la protection contre les menaces à l’exécution de Sysdig pour combiner contexte d’exécution, détection précoce et gestion des vulnérabilités.

Snyk et Sysdig couvrent toutes les étapes du cycle de vie des conteneurs et de Kubernetes : des images de base les plus sécurisées à la détection et à la priorisation des vulnérabilités nécessitant votre attention, en passant par la surveillance des charges de travail en cours d’exécution pour repérer en temps réel les menaces, les dérives et les nouvelles vulnérabilités.

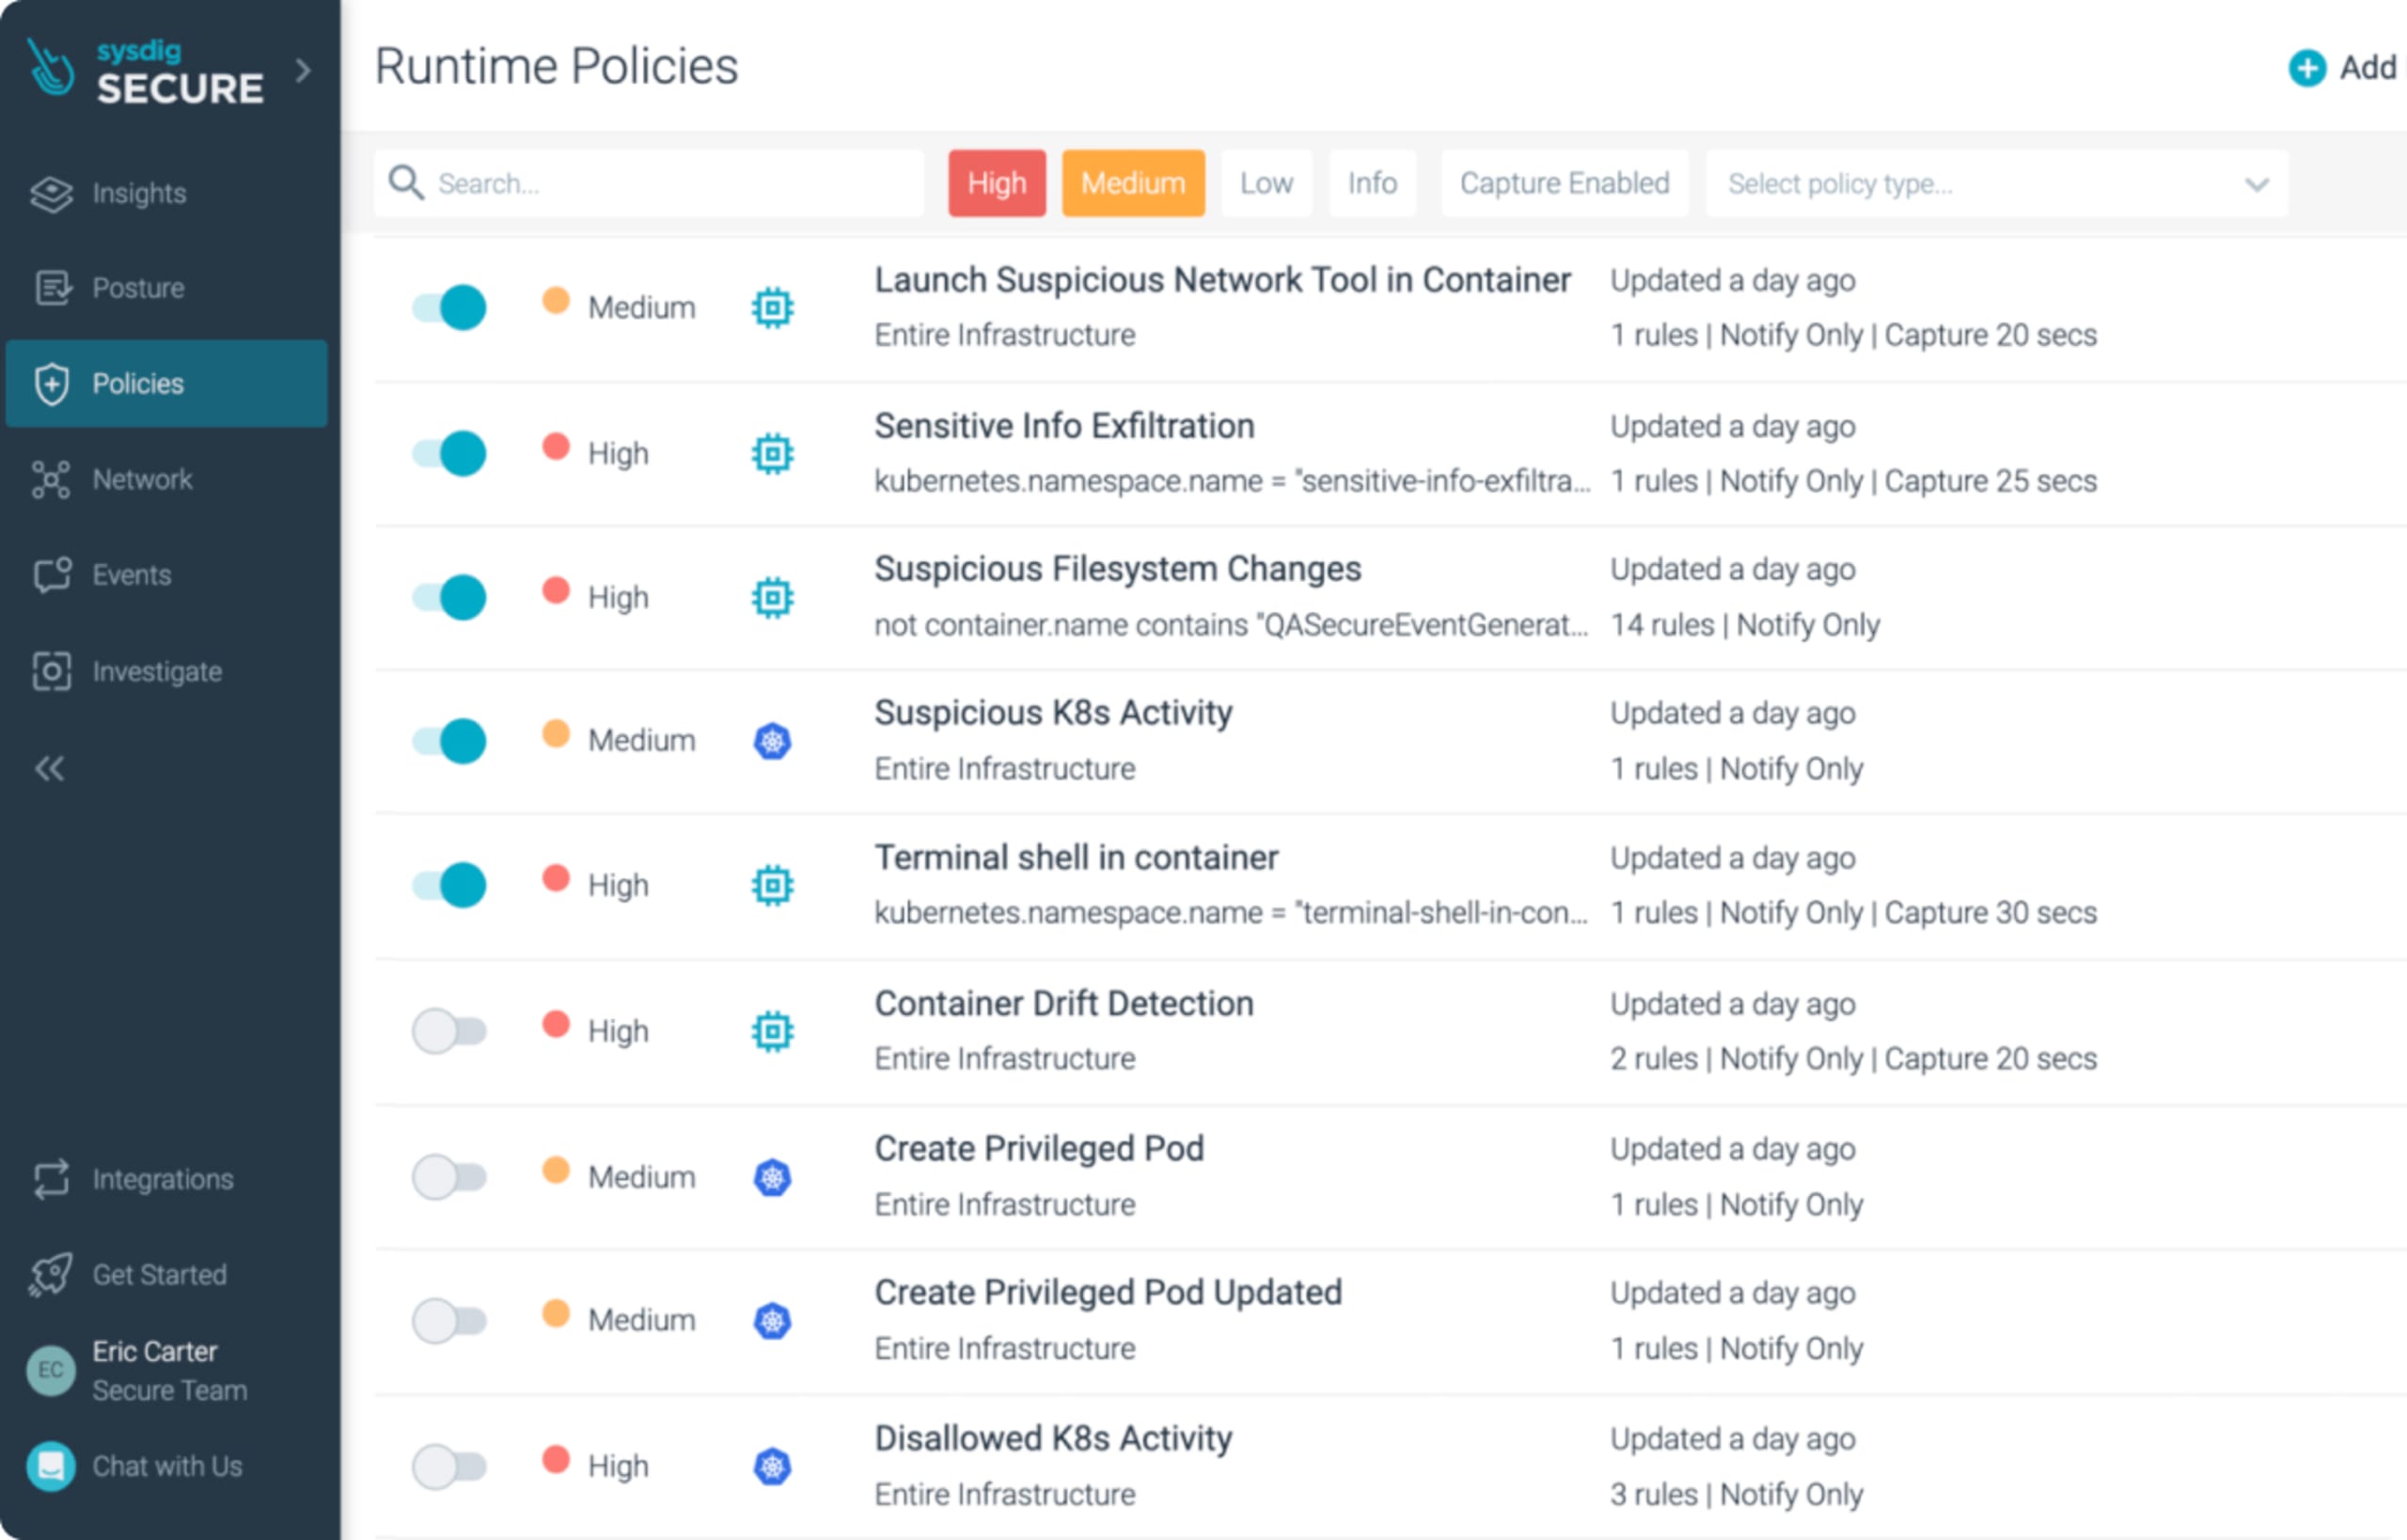
Tableau de bord des vulnérabilités Snyk affichant une vulnérabilité critique CVE-2019-11068 dans libxslt, détectée à l’exécution par Sysdig.

Snyk Container : la simplicité au service des développeurs

Avec Snyk Container, vous pouvez analyser rapidement vos images et identifier des images de base à jour comportant moins de vulnérabilités afin d’en éliminer des centaines en une seule fois. Avec Snyk, concentrez-vous sur les vulnérabilités les plus risquées et reprenez rapidement le codage.

Tableau de bord des politiques de sécurité à l’exécution de Sysdig Secure, répertoriant des règles de sécurité de sévérité élevée et moyenne pour les conteneurs et Kubernetes

Sécurité d’exécution avec Sysdig Secure

Sysdig fournit une solution unifiée de sécurité pour les conteneurs et le cloud. La sécurité d’exécution de Sysdig Secure, basée sur le projet open source Falco, détecte les menaces dans les conteneurs et Kubernetes et capture des activités détaillées, afin d’aider les équipes à accélérer la réponse aux incidents.

Avec Sysdig Secure, les équipes DevOps et SecOps peuvent automatiser les politiques grâce au profilage des images basé sur le ML et remédier automatiquement aux problèmes à l’aide d’actions de réponse.

Schéma expliquant le fonctionnement des intégrations Kubernetes de Snyk et Sysdig, ainsi qu’un processus en quatre étapes de détection et de filtrage des vulnérabilités.

Réduisez le bruit des vulnérabilités jusqu’à 95 %

Les développeurs, qui manquent de temps, croulent sous de longues listes d’alertes non priorisées, tandis que les équipes sécurité et opérations, qui manquent de ressources, trient des vulnérabilités dont la correction prend plus de 200 jours en moyenne.

En intégrant des recommandations automatiques d’images de base et le contexte d’exécution des packages, vous pouvez éliminer instantanément jusqu’à 95 % des vulnérabilités qui, autrement, mobiliseraient votre attention.

En savoir plus sur Snyk et Sysdig

feature pentesting green
Video

Sécurisez vos conteneurs, du code à la production

Un nouveau webinaire présente la solution intégrée de sécurité des conteneurs de Snyk et Sysdig.

feature sysdig
Blog

S’associer à Sysdig pour sécuriser Kubernetes, du développement à l’exécution

Snyk s’est associé à Sysdig pour créer une solution unifiée qui protège l’ensemble du processus DevOps, du code au cluster Kubernetes.

feature snyk iac green
Video

Sécurisez vos conteneurs et éliminez le bruit

Nouveau webinaire avec AWS, Snyk et Sysdig pour découvrir comment sécuriser les conteneurs de bout en bout.

feature snyk sysdig
Blog

Annonce du partenariat entre Sysdig et Snyk

Sysdig et Snyk s’appuient sur l’intelligence d’exécution pour éliminer le bruit lié aux vulnérabilités.