Rejoignez The Big Fix : un livestream de 24 heures dédié à la correction des vulnérabilités de sécurité dans vos projets

DeveloperSteve Coochin
21 février 2022
0 minutes de lectureNous avons enregistré une participation mondiale exceptionnelle à The Big Fix, notre campagne 2022 destinée à aider les développeurs et les professionnels de la sécurité à corriger les vulnérabilités dans leurs applications et leurs projets open source. À ce jour, les développeurs qui participent à la campagne ont identifié plus de 300 000 vulnérabilités dans plus de 28 000 projets et déployé plus de 60 000 correctifs dans les dépôts de leurs projets à travers le monde. Ces correctifs concernent différents langages et plateformes, notamment PHP, Java, Node.js, Ruby, les images de conteneurs Docker et même des projets Infrastructure as Code (IaC).
Pour clore en beauté The Big Fix 2022, nous organiserons un livestream de 24 heures à partir du 25 février, avec des invités du monde entier. Retrouvez ces experts pour en savoir plus sur la sécurité de la chaîne logistique, la sécurité open source, les enjeux de la sécurité des applications dans le milieu universitaire, la mise en place de programmes de référents en sécurité, ainsi que pour assister à des présentations techniques approfondies sur le piratage de Node.js et d'applications Java, ou encore l'intrusion dans des conteneurs Docker et des déploiements Kubernetes. Tout cela en direct !
Regarder le livestream
Rejoignez le livestream sur Twitch ou YouTube le 25 février et corrigez les vulnérabilités de sécurité de vos projets avec l'aide des ambassadeurs développeurs de Snyk, d'experts en sécurité de la communauté et d'ingénieurs qui, comme vous, ont à cœur la sécurité.

Vous vous demandez par où commencer ? Voici une brève présentation de The Big Fix :
Que se passera-t-il pendant le livestream ?
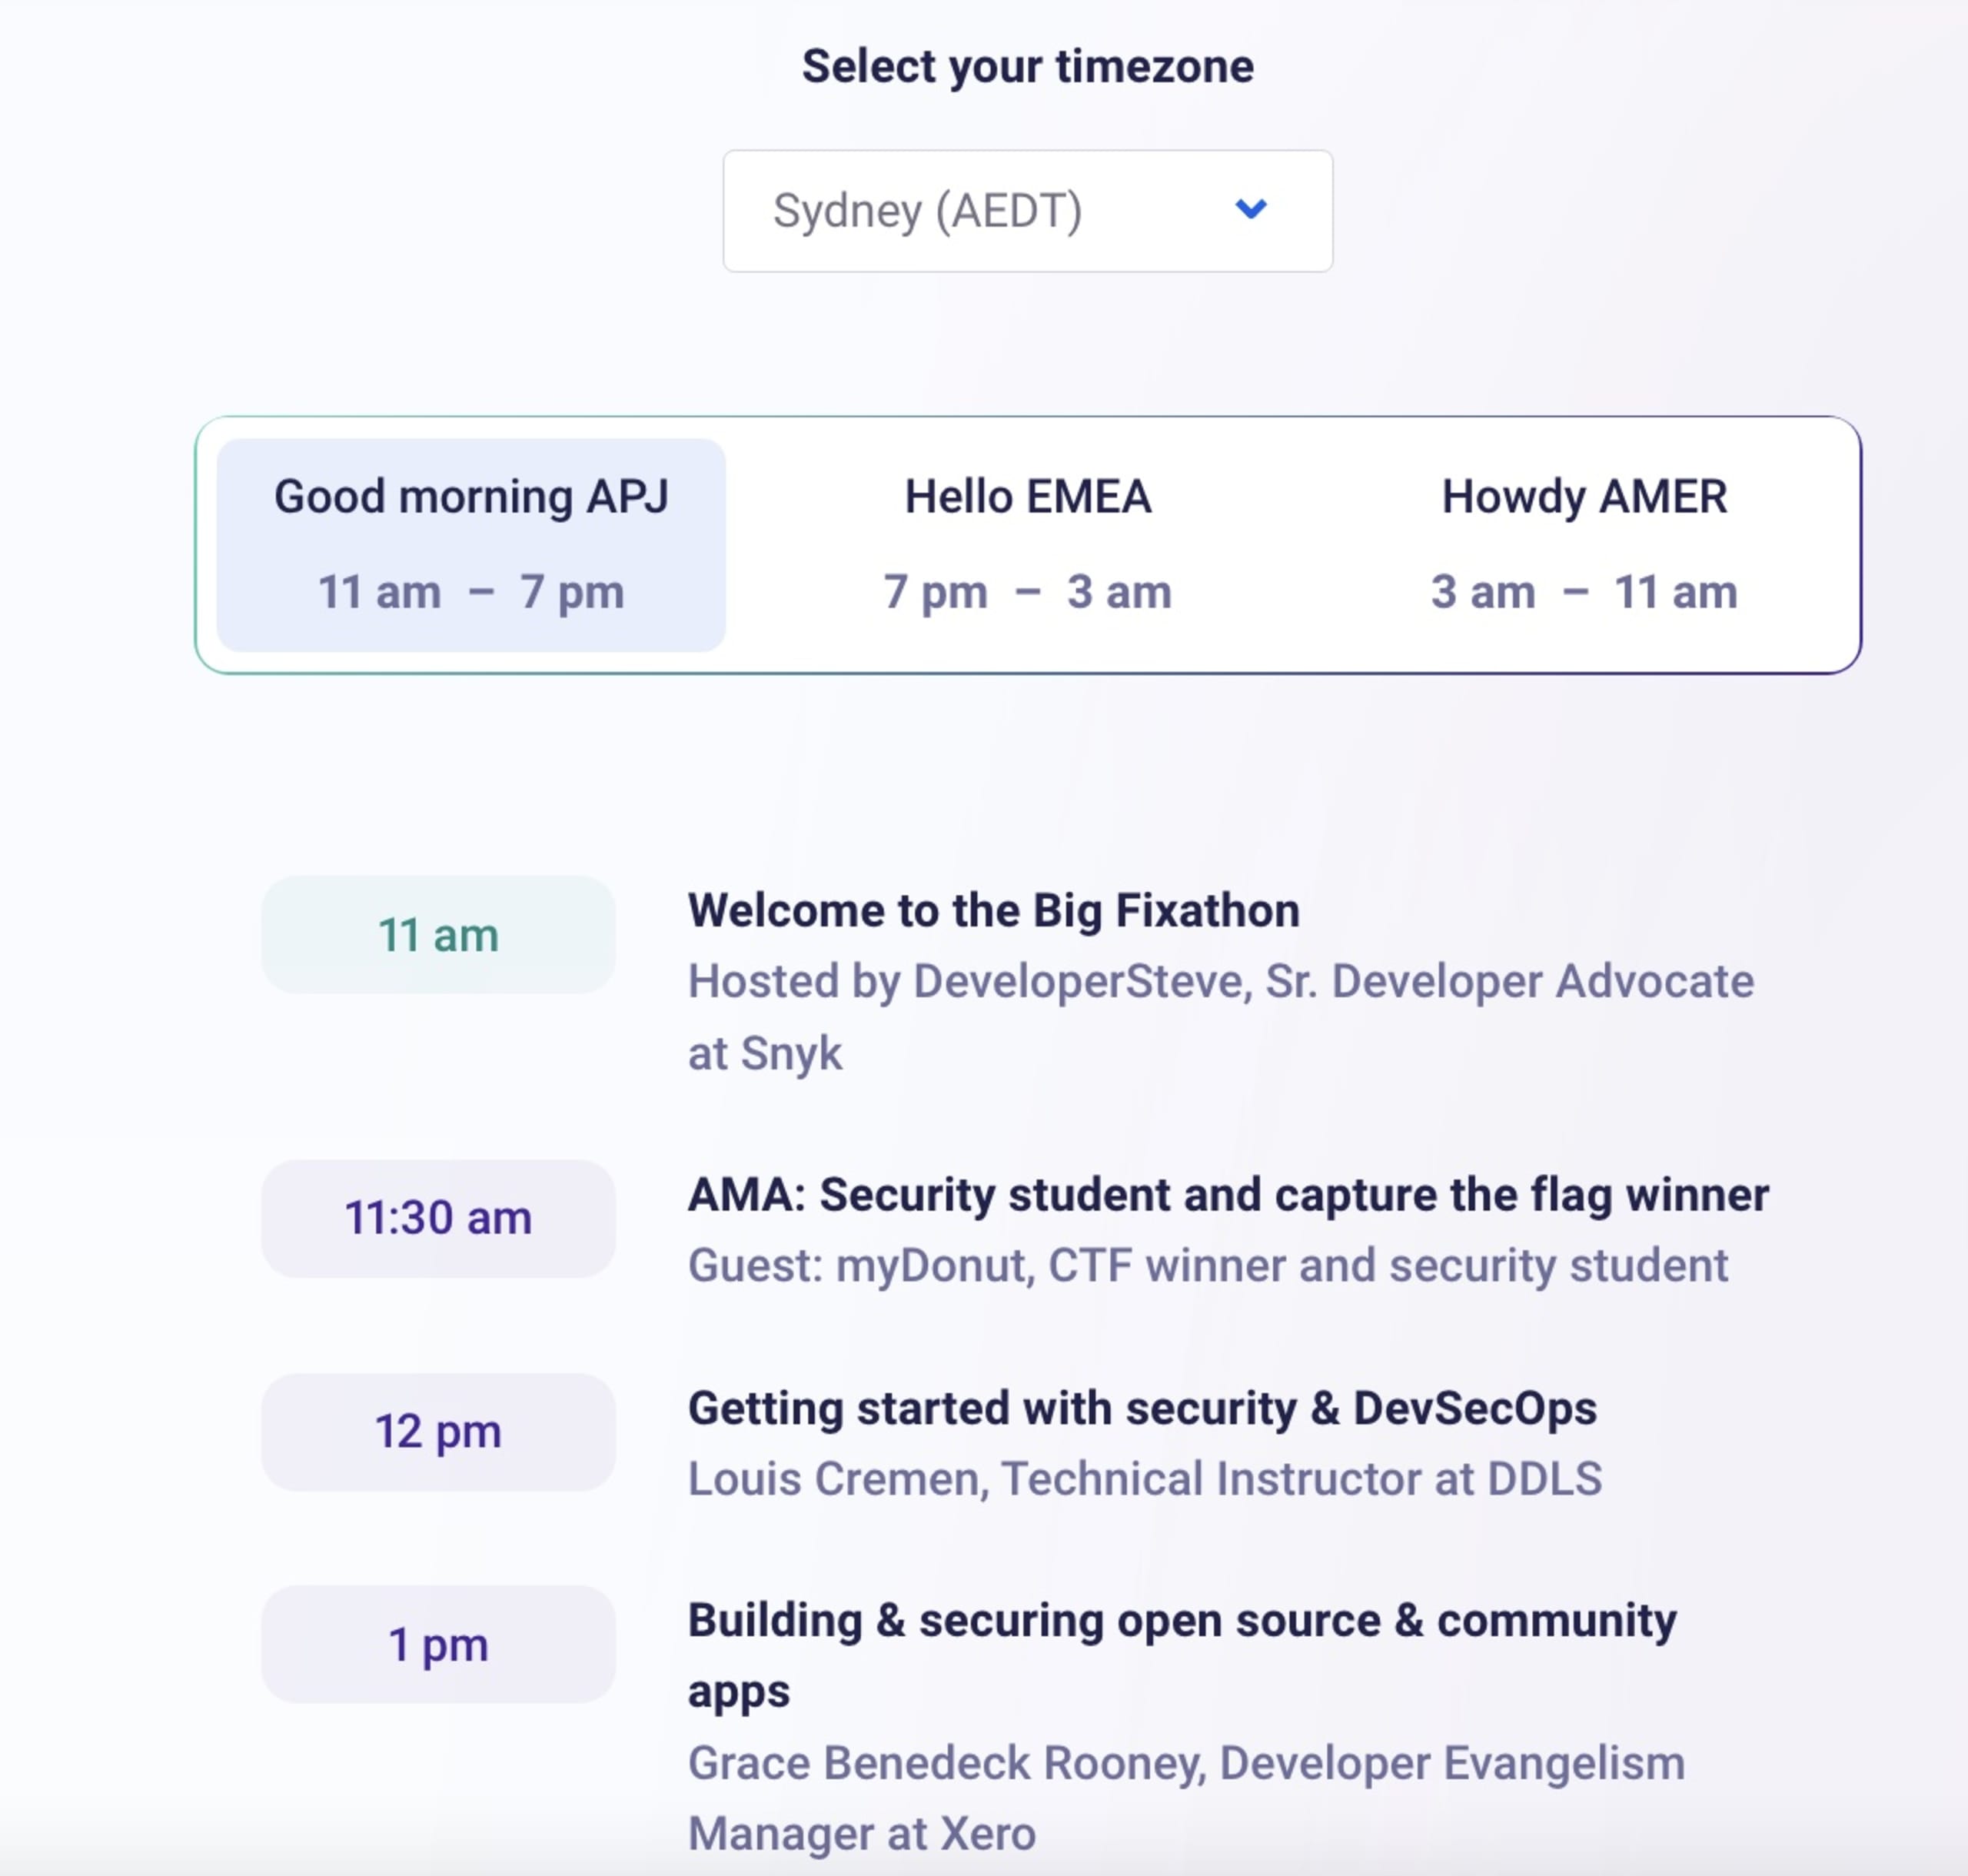
Jetons un œil au programme pour découvrir les sessions prévues dans les différentes régions du monde !
Asie-Pacifique (APJ)
Le livestream débutera en Asie-Pacifique à 00 h 00 GMT (11 h AEDT), avec moi, DeveloperSteve, comme animateur. Je présenterai l'événement et mettrai à l'honneur certains des correctifs déjà soumis. J'expliquerai également comment participer et vous lancer. Si vous souhaitez commencer dès maintenant, nous vous invitons à rejoindre notre Discord et à vous mettre aux corrections.
J'animerai les neuf premières heures du programme, avec des invités exceptionnels issus de différents écosystèmes, milieux du développement et de la technologie, et de nombreux pays de la région APJ.
Notre premier invité sera myDonut, vainqueur de compétitions Capture The Flag et étudiant en sécurité, qui vient de remporter l'année dernière une victoire épique sur Hack The Box. myDonut participera à une interview au format AMA (Ask Me Anything) pendant le livestream The Big Fix.
Après l'étudiant, place au formateur : Louis Cremen, formateur technique spécialisé en sécurité chez DDLS, sera le prochain invité du livestream APJ. Avec Louis, nous découvrirons des ressources pour protéger les applications et les infrastructures, et nous parlerons aussi de code et de technologie, bien sûr.
« Ensuite, nous échangerons avec Grace Benedek Rooney de Xero Developer sur le développement sécurisé d'applications conformes à la norme PCI.
Pour découvrir la surveillance des piles de serveurs, Steve Ng rejoindra ensuite le livestream et nous présentera quelques-unes des solutions de surveillance en temps réel proposées par New Relic.
Puis Natalie Byrgiotis de Fl0 nous rejoindra pour présenter une toute nouvelle plateforme dotée d'une nouvelle intégration Snyk.
Nous poursuivrons notre tour de la région APJ avec une escale au Japon, où nos formidables collègues de Snyk à Tokyo animeront des sessions spéciales en japonais. Notre animateur et ingénieur commercial Toshi Aizawa parlera de la sécurité des applications et de la sécurisation des infrastructures. Il sera ensuite rejoint par Yuya Takima, directeur technique de DIVX, qui présentera un article et un compte rendu de code récemment publiés sur Qiita, un site japonais de microblogage.
À la prochaine étape de notre tour de la région, Vandana Verma Sehgal échangera avec le professionnel chevronné de la sécurité Gopal Gupta, qui expliquera pourquoi il est essentiel de sécuriser vos applications. Nous retrouverons ensuite Soumen Mukherjee de Barco pour parler d'une approche de la SDLC axée sur la sécurité.
Avant de passer le relais à Brian Vermeer et à l'équipe du fuseau horaire européen, nous accueillerons les derniers intervenants de la région APJ : Ashley Wilson, formateur technique chez Coder Academy et organisateur du meetup Brisbane Tech Newbies, viendra parler de ses débuts en tant que spécialiste DevSecOps.
Notre dernier intervenant de la région, Solihin Jinata, est directeur chez Pixel Onion. Il nous parlera de la communauté, du code et de sa contribution à Drupal.
Europe
À l'ouverture de la journée de livestream The Big Fix en Europe, nous lancerons la cafetière pour une journée complète de sessions. Un Java fraîchement préparé à la main, Brian Vermeer commencera par quelques récapitulatifs, démonstrations et anecdotes. Il passera ensuite le relais à notre collègue Liran Tal, qui parlera plus en détail du piratage et de la correction des vulnérabilités de sécurité dans Node.js.
De nombreux invités nous rejoindront au fil de la journée, notamment Waleed Arshad, Noa Moshe, Oren Hacohen, Matt Jarvis et Lil Kastilio.
Avant de passer le livestream The Big Fix à la région nord-américaine, notre dernière intervenante sera Grace Janssen, Developer Advocate chez IBM, qui nous parlera des « conseils de sécurité de Mère Nature ».
Amérique du Nord
Pour la dernière étape régionale du livestream The Big Fix, Brian Clark lancera la journée en Amérique du Nord. Nous mettrons la main à la pâte pour coder avec Nate Michalov, de l'équipe Snyk, avant d'accueillir sur le livestream Kayla Underkoffler, Senior Security Technologist chez HackerOne.
Tout au long de la journée, nous accueillerons de nombreux intervenants et présentateurs d'entreprises telles que Sysdig, Stripe, Rapid7, StackHawk, Atlassian et Codefresh. Peter McKee, responsable des Developer Relations chez Docker, parlera des tests et de cette phrase bien connue : « mais ça marchait sur ma machine ! »
Comment participer à The Big Fix
Le livestream de 24 heures vous enthousiasme ? Sachez que The Big Fix est un événement qui dure tout un mois, et qu'il a déjà commencé. Inscrivez-vous à l'événement ici, connectez Snyk à vos projets et corrigez des vulnérabilités de sécurité pour gagner un t-shirt gratuit !
N'oubliez pas de publier un tweet avec le hashtag #thebigfix, de continuer à corriger les vulnérabilités et de suivre le livestream !
