Bilan du deuxième jour de SnykCon : un foisonnement d’intégrations et de partenariats, et les temps forts des sessions
Ravi Maira

22 octobre 2020
0 minutes de lectureLe deuxième et dernier jour de SnykCon 2020 est déjà derrière nous, et nous espérons que vous l’avez autant apprécié que nous. Dans cet article, nous revenons sur quelques annonces produit — dont plusieurs partenariats et intégrations majeurs — ainsi que sur les enseignements tirés de certaines des sessions approfondies et stimulantes que nous avons organisées. Nous partageons également les vidéos des sessions, au cas où vous en auriez manqué ou souhaiteriez les transmettre à vos collègues. C’est parti !
Snyk devient le partenaire de sécurité exclusif des images officielles et certifiées Docker
Nous sommes fiers d’annoncer la nouvelle étape de notre partenariat avec Docker. Snyk est désormais le fournisseur exclusif d’informations sur la sécurité pour les images officielles Docker et les futurs programmes de certification de contenu. Comme vous le savez sans doute, les images officielles Docker sont un ensemble prisé d’images sélectionnées avec soin, qui favorisent des standards de développement fondés sur la clarté, la transparence et la cohérence. En intégrant les informations de sécurité de Snyk aux images officielles, Docker fait de l’évaluation des risques liés aux vulnérabilités un élément standard du choix des images officielles et certifiées.
Aujourd’hui, lors de la première journée de SnykCon, notre PDG Peter McKay a rejoint Scott Johnston, PDG de Docker, pour parler de ce partenariat. Scott Johnston a expliqué que les informations de sécurité de Snyk constituent un point de contrôle essentiel pour aider les développeurs à vérifier que les images sont bien entretenues et sécurisées.
Nos analyses de sécurité seront appliquées à chaque nouvelle image officielle et certifiée publiée sur Docker Hub.
L’intégration de Snyk au Continuous Profiler de Datadog
Snyk s’intègre désormais au Continuous Profiler de Datadog, qui fournit des informations sur les performances du code en production. En associant la visibilité de Datadog sur le trafic des produits à la base de données de vulnérabilités Snyk Intel, les développeurs peuvent prendre des décisions de sécurité plus précises et fondées sur les données.
L’interface de Datadog permet désormais aux utilisateurs de Profiler de consulter la liste des vulnérabilités détectées par Snyk dans une application, puis de déterminer rapidement la meilleure façon d’y remédier en fonction de la fréquence d’appel des méthodes. Pour en savoir plus, consultez le communiqué de presse ici.
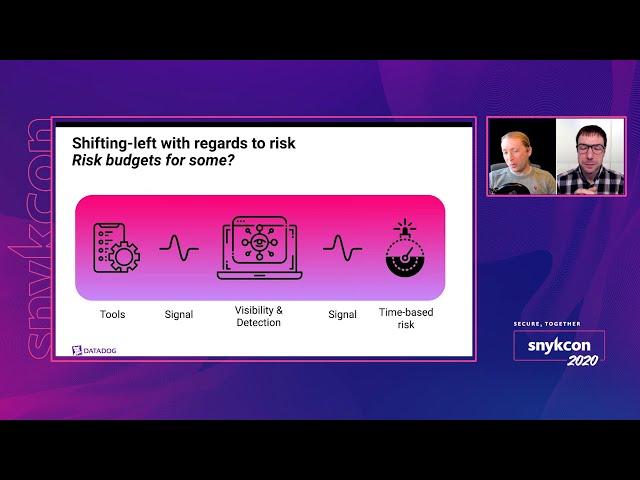
Datadog était également sponsor Gold de SnykCon et a présenté une session intitulée « Acceptez-vous le risque ? Des indicateurs de risque dynamiques dans votre environnement ». Nous vous recommandons vivement de regarder la rediffusion ci-dessous :
IBM Cloud intègre les renseignements sur les vulnérabilités de Snyk
Quand nous parlions d’un foisonnement d’intégrations, nous ne plaisantions pas ! La base de données de vulnérabilités Snyk Intel sera intégrée aux fonctionnalités de sécurité d’IBM Cloud, renforçant ainsi la sécurité des entreprises. Ce partenariat permet aux développeurs de détecter, de hiérarchiser et de corriger automatiquement les vulnérabilités dans les dépendances open source et les conteneurs.
Alors que les entreprises accélèrent leur transformation numérique cette année, il n’a jamais été aussi important de simplifier l’adoption des méthodologies DevOps. Ce partenariat permettra aux organisations qui développent dans le cloud de créer, déployer et gérer leurs applications de manière plus sécurisée.
Pour en savoir plus sur ce partenariat, consultez le communiqué de presse ici.
Nouvelle fonctionnalité : gestion du backlog
Lors de la session d’aujourd’hui, « Réduire le coût des corrections », animée par Dan Mckean, chef de produit chez Snyk, nous avons annoncé notre nouvel outil de gestion du backlog. Cette amélioration de la correction automatisée des vulnérabilités de Snyk permet aux équipes de développement et de sécurité de résorber leur backlog de vulnérabilités à leur rythme — un atout considérable pour renforcer la culture de sécurité et mettre fin au théâtre de la sécurité.
Les analyses montrent qu’un projet moyen compte plus de 20 vulnérabilités lors de sa première analyse par Snyk. Leur correction peut vite sembler insurmontable. C’est pourquoi nous avons annoncé, plus tôt cette année, la priorisation des vulnérabilités pensée d’abord pour les développeurs.
La gestion du backlog va encore plus loin en ouvrant des pull requests ciblées proposant des corrections pour les vulnérabilités en attente, classées par priorité. Elle complète les fonctionnalités existantes, qui empêchent l’introduction de nouvelles vulnérabilités et corrigent celles qui ont été divulguées récemment.
Pour découvrir son fonctionnement, consultez notre article de blog.
Temps forts des sessions
Conversation informelle avec le CISO d’Atlassian
Guy Podjarny, cofondateur et président de Snyk, s’est entretenu avec Adrian Ludwig, CISO d’Atlassian, pour discuter de sa vision du marché actuel de la sécurité, de la façon dont son équipe est organisée pour suivre le rythme des DevOps aujourd’hui et du rôle qu’Atlassian peut jouer pour aider les développeurs à intégrer la sécurité.
Adrian a souligné que le secteur a longtemps peiné à concevoir des systèmes plus résilients. Il a vécu ces difficultés de près lorsqu’il travaillait sur Flash chez Adobe et sur Android chez Google, avant l’essor des DevOps et des SecDevOps.
Adrian a rappelé que la plupart des gens ne considèrent pas la sécurité comme leur mission première. Pour faire évoluer les mentalités et améliorer les résultats, il faut donc se demander : « Comment intégrer la sécurité dans les produits ? » Autrement dit, les outils de sécurité doivent « passer au second plan », explique Adrian. Plus la sécurité est « gratuite » et « solide », meilleurs sont les résultats, car tout le monde peut l’utiliser. Cette approche rejoint tout à fait notre vision de la sécurité : moins il y a de friction, plus le résultat final est sûr.
Guy et Adrian ont également parlé de la création d’une organisation dédiée à la sécurité. Atlassian se distingue notamment par le fait que 90 % de ses efforts en matière de sécurité portent sur les produits, c’est-à-dire sur la protection des données dans le cloud. Cette mission revient à l’équipe de sécurité produit, qui représente environ les deux tiers de l’équipe de sécurité globale. Elle mise sur l’automatisation et les outils pour repérer les défaillances des processus humains, surveiller les applications et permettre une intervention rapide. Des spécialistes sont également intégrés aux équipes de développement et produit afin d’assurer un lien direct avec la sécurité. Le fil conducteur, c’est une approche « ascendante ». Il faut bâtir une culture où chacun est à la fois incité et habilité à bien appliquer la sécurité (un thème approfondi par les autres intervenants ci-dessous).
Pour regarder l’intégralité de cette conversation, lancez la rediffusion ici :
Démocratiser la sécurité avec Wendy Nather de Duo Security
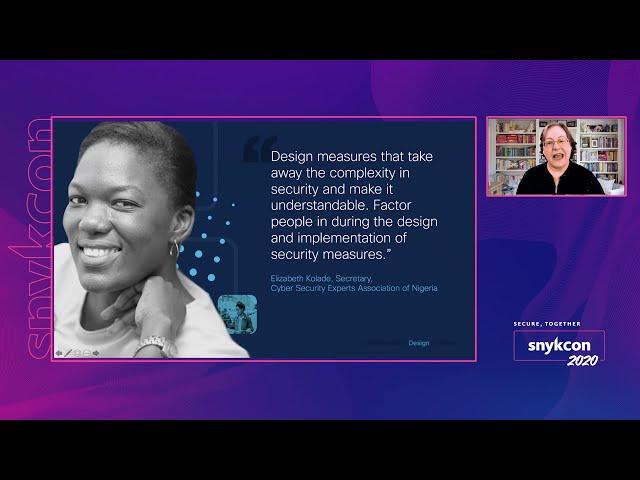
Wendy Nather dirige les équipes de CISO-conseil chez Duo Security (qui fait désormais partie de Cisco). Elle a commencé sa session en nous rappelant qu’autrefois, les technologues étaient les « maîtres de l’univers ». Ils achetaient et géraient tout, du matériel aux logiciels. Ce n’est plus le cas : les appareils personnels sont souvent utilisés à des fins professionnelles, les utilisateurs apprécient l’informatique parallèle et les logiciels sont dans le cloud, partout autour de nous. Sur le plan technologique, la frontière entre « travail » et « vie personnelle » n’a jamais été aussi floue. Cela peut entraîner des conflits de pouvoir entre employés et employeurs. La sécurité s’en trouve aussi considérablement compliquée et, selon Wendy, notre modèle n’a pas évolué assez vite.
La première étape de cette évolution ? Démocratiser la sécurité. En d’autres termes, passer du contrôle à la collaboration. Après tout, si vous ne pouvez pas contrôler les comportements des gens, vous devez donner aux utilisateurs les moyens d’assurer leur propre sécurité (vous voyez le thème se dessiner ?)
Dans toute décision d’entreprise, il faut concilier opportunités et risques — et c’est d’autant plus vrai pour les risques de sécurité. Wendy souligne que les personnes du côté métier sont souvent les mieux placées pour comprendre l’opportunité et déterminer si elle l’emporte sur le risque. Au lieu de répondre constamment « non », les équipes de sécurité peuvent donc s’appuyer sur un modèle collaboratif qui permet aux utilisateurs de prendre de bonnes décisions grâce à des cadres clairs.
Comme le dit Wendy : « Faites ce que vous voulez avec votre appareil personnel et pendant votre temps libre, mais si vous souhaitez accéder aux ressources de l’entreprise, voici la marche à suivre. » Mieux vaut que les équipes de sécurité lâchent prise avec tact et de leur plein gré, plutôt que de se faire retirer ce contrôle par les utilisateurs. Elle donne plusieurs exemples concrets pour y parvenir.
Pour découvrir ses exemples et ses conseils approfondis, regardez l’intégralité de son intervention ci-dessous :
Mesurer l’impact des DevSecOps avec Larry Maccherone de Comcast
Larry Maccherone dirige la transformation DevSecOps chez Comcast. Il a lancé un programme pour déployer les DevSecOps chez Comcast et — c’est là que ça devient vraiment intéressant — en a mesuré les résultats. Il a ainsi conçu un cadre novateur pour aider les développeurs à adhérer à la transformation, à progresser à leur rythme et à acquérir les compétences nécessaires pour appliquer efficacement les DevSecOps et les intégrer à la culture de l’entreprise.
Tout commence par la confiance : faire confiance aux équipes d’ingénierie pour agir au mieux, sachant qu’elles sont plus proches des enjeux métier et peuvent donc arbitrer entre sécurité et autres risques si elles disposent des bonnes données (comme l’explique Wendy Nather dans son intervention).
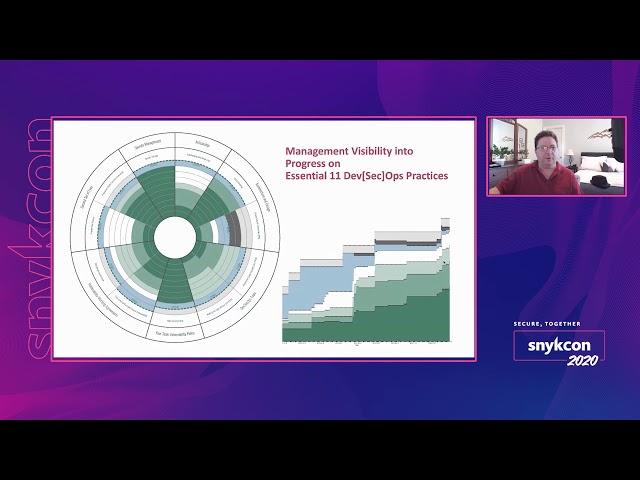
Larry quantifie l’impact de différentes pratiques de sécurité logicielle DevSecOps sur les niveaux de risque. Grâce à son cadre, il peut déterminer précisément quelles pratiques de sécurité des applications réduisent le plus les risques. Il peut aussi mesurer l’effet de chaque pratique sur les résultats. Il peut ainsi concentrer toute l’organisation sur les changements DevSecOps à fort impact, plutôt que de disperser les efforts entre des dizaines de pratiques.
Comme vous pouvez l’imaginer, cela change complètement la dynamique entre les équipes de développement et de sécurité. Ses méthodes s’appuient sur des recherches et des données qui montrent l’importance relative de certaines activités par rapport à d’autres investissements possibles.
Si votre organisation adopte les DevSecOps ou cherche à mieux cibler ses efforts d’amélioration continue, écoutez son intervention ci-dessous :
Snyk : conversation entre Gene Kim et Guy Podjarny
En plus de l’intervention en panel de Gene Kim hier, il a rejoint Guy Podjarny, cofondateur et président de Snyk ainsi que plusieurs participants de SnykCon pour une session « café et conversation » lors du deuxième jour. Ils ont échangé sur les cadres et les métaphores qui nous aident à comprendre les changements induits par les DevOps et les DevSecOps.
Guy a commencé par demander à Gene si les DevOps aidaient ou nuisaient à la sécurité. Il a expliqué comment, au fil du temps, les relations entre développeurs et équipes de sécurité ont évolué : de la sécurité qui cherchait à protéger les clients des développeurs (aïe) à des développeurs qui intègrent la sécurité à leurs workflows et en assument la responsabilité (beaucoup mieux).
« Les DevOps sont excellents pour la sécurité, car ce n’est plus seulement le travail des équipes de sécurité. C’est le travail de tout le monde », a déclaré Gene. Guy a développé cette idée en affirmant que, qu’on les apprécie ou non, les DevOps sont une réalité pour la sécurité.
Merci d’avoir participé à SnykCon et de nous aider à faire bouger les choses
Si vous avez assisté à la conversation avec le CISO d’Atlassian, vous avez peut-être aussi entendu Dipti Salopek, vice-présidente des ressources humaines chez Snyk. Elle a souligné une réalisation dont nous sommes particulièrement fiers : grâce à SnykCon et à d’autres initiatives, nous avons collecté plus d’un demi-million de dollars pour des causes qui tiennent à cœur à notre équipe. Ces dons soutiennent notamment les secours liés à la COVID-19, Good Today, ainsi que la NAACP et le mouvement BLM.
Snyk a eu la chance d’évoluer dans un secteur moins durement touché que beaucoup d’autres par la pandémie mondiale, et nous considérons ce privilège comme une responsabilité. Cette responsabilité implique notamment de soutenir celles et ceux qui n’ont pas eu la même chance. Merci à toutes les personnes qui ont fait un don et contribué à ces initiatives ; nous sommes fiers de vous compter parmi nos partenaires, nos amis et nos collègues.
Enfin, si vous avez manqué une session ou souhaitez en revoir une, retrouvez toutes les présentations de la conférence ici : YouTube.
Et voilà, SnykCon 2020, c’est terminé ! Nous espérons que vous avez pu faire travailler vos méninges, rencontrer de nouvelles personnes et profiter d’un peu de convivialité. À bientôt. Restez en sécurité.