SnykCon 2021, récapitulatif n° 1 : Snyk Learn, Snyk Apps, sécurité des développeurs, piratage humain, security champions et plus encore


7 octobre 2021
0 minutes de lectureWaouh ! Quel SnykCon exceptionnel jusqu’ici ! Tant d’annonces, tant d’intervenants experts, tant de façons de garantir la sécurité du développement des applications. Et que dire de la soirée dansante animée par le DJ Sam Aaron, qu’il a programmée en direct pour nous sur Sonic Pi ? Une façon incroyable de commencer la journée !

Si vous avez participé aujourd’hui, merci ! Nous espérons que vous avez apprécié l’événement et que son contenu vous a été aussi utile et concret que nous l’espérions. Si vous n’avez pas pu participer, les conférences seront disponibles sur notre page SnykCon après l’événement, pour que vous puissiez les regarder quand vous le souhaitez.
Dans cet article, nous vous proposons un récapitulatif des annonces passionnantes faites pendant l’événement et un aperçu des sessions qui ont eu lieu.
Snyk Product Updates
SnykCon est toujours une excellente occasion d’en savoir plus sur la feuille de route de Snyk. L’année dernière, par exemple, nous avons annoncé Snyk Code, un produit qui innove dans le domaine des tests statiques de sécurité des applications. Cette année, nous avons présenté de nombreuses mises à jour de nos produits. Je vous recommande vivement de regarder le discours d’ouverture lorsqu’il sera disponible à la demande après SnykCon. En attendant, voici un aperçu :
Snyk Code : prise en charge de C#, Ruby, PHP et Go, en plus de Java, Javascript et Python, pour permettre aux développeurs de détecter et de corriger les problèmes de sécurité dans leur code.
Snyk Open Source : prise en charge des langages Elixir et des gestionnaires de paquets Yarn 2 et Poetry ; intégrations natives avec Atlassian BitBucket et AWS CodePipeline ; intégration de la prise en charge de l’analyse C++ de FossID, avec notamment l’analyse des dépendances open source non gérées, la détection des binaires et une analyse des extraits de code parmi les meilleures du secteur.
Snyk Container : prise en charge étendue des registres de conteneurs Quay, Github Container Registry, GitLab, Google Artifact Registry, Harbor et bien d’autres. Prise en charge du scanner open source de conteneurs Trivy, avec la base de données des vulnérabilités de Snyk.
Snyk Infrastructure as Code : nouvelle prise en charge de la détection des problèmes de configuration dans les manifestes Kubernetes et le code Terraform, avec compatibilité AWS, Azure et GCP.
Snyk API v3 : basée sur la dernière version d’OpenAPI, la v3 de l’API Snyk est 3 fois plus rapide et 20 fois plus performante. De nouveaux problèmes, projets et points de terminaison sont également disponibles.
Snyk Learn : donner aux développeurs les moyens d’apprendre la sécurité
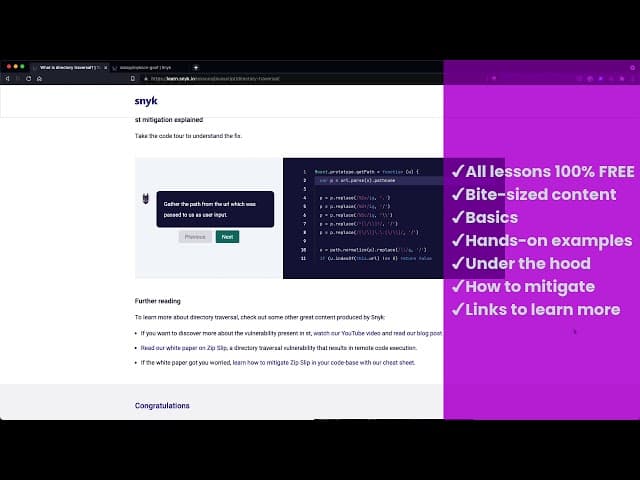
L’une des grandes annonces du discours d’ouverture concernait Snyk Learn, notre produit gratuit de formation à la sécurité pour les développeurs. Aujourd’hui, les développeurs ont besoin d’apprendre au moment où ils codent et créent des applications. Snyk Learn aide les développeurs à comprendre et à corriger les vulnérabilités détectées avec Snyk, et leur propose de courtes leçons de sécurité dans le langage de programmation ou l’écosystème de leur choix. Avec Snyk Learn, les développeurs prennent pleinement en main leur parcours de formation à la sécurité.
Snyk Learn comprend :
Des contenus de formation modulaires sur des sujets de sécurité essentiels, comme l’injection SQL, la traversée de répertoires, la pollution de prototypes et les scripts intersites, et d’autres à venir au quatrième trimestre 2021.
Des instructions pratiques, étape par étape, et des exemples de formation axés sur le code.
Des conseils détaillés pour prévenir et limiter les attaques.
Une intégration à la Snyk Developer Security Platform ainsi qu’à Snyk Advisor.
Consultez notre article d’annonce de Snyk Learn pour tout savoir, ou regardez cette courte vidéo :
Snyk Apps : créez vos propres applications personnalisées
Autre grande annonce : Snyk Apps, nos nouveaux points d’extensibilité qui vous permettent d’étendre la plateforme Snyk et de l’intégrer facilement à vos workflows spécifiques. Eh oui ! Vous pouvez désormais créer vos propres applications pour étendre, enrichir et automatiser les fonctionnalités de Snyk en fonction de votre environnement et de vos workflows personnalisés. Vous pouvez, par exemple, créer une application qui transmet les résultats des tests de sécurité de Snyk à un outil de gestion des incidents.
Snyk Apps fait des intégrations des éléments à part entière de la plateforme Snyk. Elles présentent donc les caractéristiques suivantes :
Snyk Apps sont faciles à créer et à utiliser, avec une expérience utilisateur de qualité pour les auteurs comme pour les utilisateurs finaux qui les installent.
Snyk Apps reposent sur l’API Snyk. Les intégrations sont donc intrinsèquement plus stables et plus sûres qu’auparavant. Par exemple, une application Snyk ne cesse pas de fonctionner si un utilisateur supprime par inadvertance sa clé API personnelle !
Snyk Apps sont plus sécurisées. Elles utilisent OAuth 2.0 et proposent des autorisations granulaires que vous définissez, afin qu’elles n’accèdent qu’aux ressources dont elles ont besoin.
Pour en savoir plus, consultez notre article d’annonce de Snyk Apps.
Snyk Impact : programme d’impact social et environnemental
Nous avons également annoncé Snyk Impact, un programme d’impact social et environnemental visant à rendre le développement logiciel et le secteur de l’impact social plus sûrs, inclusifs et durables. Aligné sur les principes environnementaux, sociaux et de gouvernance (ESG), le programme est pleinement intégré à la stratégie, aux activités et aux structures de gouvernance de Snyk.
Pour lancer ce programme, Snyk reverse 100 % des recettes du parrainage de SnykCon et ajoute jusqu’à 100 000 $ aux fonds collectés lors de SnykCon par l’intermédiaire du Snyk Community Impact Center. Ces fonds bénéficieront à la première promotion de partenaires technologiques à but non lucratif de Snyk, qui œuvrent tous à renforcer la diversité dans le secteur technologique : AIEDU, CareerVillage, DevelopforGood, FastForward, LearningEquality et UPchieve.
Dans les prochains mois, des engagements concrets de l’entreprise seront annoncés afin de :
Renforcer la diversité, l’équité, l’inclusion et le sentiment d’appartenance au sein de la communauté de la sécurité des développeurs.
Développer le DevSecOps et renforcer plus largement les capacités numériques du secteur des technologies à impact social dans le monde, en particulier les organisations à but non lucratif et les B Corps certifiées.
Après avoir obtenu la certification CarbonNeutral en 2020, continuer à intégrer des pratiques durables dans la planification, la prise de décision, les pratiques commerciales et les partenariats de Snyk, à l’échelle de toute l’entreprise.

Consultez notre article d’annonce de Snyk Impact pour en savoir plus sur les actions déjà menées par Snyk dans ce domaine et sur ses projets à venir.
Fetch the Flag CTF
Cette année, nous avons organisé notre tout premier CTF hébergé par Snyk : Fetch the Flag. Nous ne savions pas combien d’équipes voudraient participer. Nous avons été bluffés lorsque nous avons dû plafonner les inscriptions à 1 305 équipes (près de 2 700 participants).

Le chercheur en sécurité John Hammond a collaboré avec l’équipe Sécurité de Snyk pour créer 24 défis, dont not-hot-dog, Disco Dancer et magician, répartis dans plusieurs catégories : web, pwn, crypto et bien d’autres. Après 10 heures de hacking pratique, trois équipes se sont imposées. Applaudissons…
1re place : WreckTheLine
2e place : Shisho
3e place : idek

Nous avons adoré organiser ce CTF et nous avons hâte d’en proposer d’autres. Mais nous ne sommes pas objectifs : voyons ce que les participants en ont pensé :
Restez à l’écoute : la vidéo de John Hammond sur la résolution des défis du CTF sera bientôt disponible.
Prix des clients
Les SnykCon Customer Awards ont récompensé des clients qui ont adopté une approche moderne de la sécurisation du développement d’applications et de l’évolution des technologies cloud natives. Ils incarnent le changement et l’adoption de la sécurité des développeurs dans le secteur. Voici ces clients particulièrement inspirants :
Prix de l’innovation : des leaders qui ont défendu une approche de la sécurité à la pointe
Lendi : Luiz Glingani, responsable de l’équipe Plateforme
Unity : Simo Punnonen, ingénieur logiciel senior en sécurité
Prix de l’influence : des leaders qui partagent avec la communauté de précieuses leçons tirées de leur expérience
Pearson : Nick Vinson, responsable DevSecOps
Flo Health : Leo Cunningham, CISO
Prix DevSecOps : des leaders dont les approches remarquables ont rapproché le développement, la sécurité et les opérations
Datto : Dave McCheyne, ingénieur DevOps
Guild Education : Javier Perez, ingénieur DevOps, et Dejan Rajkovic, ingénieur II, DevOps
Prix Security Champion : des leaders qui adoptent pleinement une approche de la sécurité centrée sur les développeurs
CVS Health : Amanda Alvarez, responsable produit en sécurité technique
Keybank : Kathy Peters, consultante senior en sécurité de l’information ; Bob Olander, analyste senior en qualité informatique ; Ron Matthews, consultant en sécurité de l’information ; Nacole Beverly, consultante en sécurité informatique ; Eric Johnson, consultant en sécurité des applications ; Durasia Anderson, analyste en cybersécurité
Prix Patch : des leaders qui incarnent la mission de Snyk, qui consiste à créer en toute sécurité
10x : Gagan Bhatia, responsable de la livraison en cybersécurité
Acuity Knowledge Partners : Sameer Goyal, directeur et responsable de l’ingénierie
Prix de l’impact social : un leader qui œuvre pour l’impact social ou environnemental
Classy : Chris Himes, PDG

Journée des partenaires
Cette année, nous avons lancé SnykCon avec la Journée des partenaires. À cette occasion, nous avons accompagné des centaines de partenaires commerciaux et GSI autour des partenariats et intégrations que Snyk entretient avec des fournisseurs technologiques de premier plan comme Atlassian, AWS, Datadog et Docker.
Lors de SnykCon, nous avons eu le plaisir d’annoncer de nouveaux partenariats avec DigitalOcean et HashiCorp, afin d’élargir encore l’écosystème de sécurité des développeurs. Avec DigitalOcean, nous aiderons davantage les développeurs à sécuriser leurs applications conteneurisées pendant le développement, pour qu’ils puissent les déployer en toute confiance. Notre intégration à HashiCorp Terraform Cloud répond quant à elle aux défis de sécurité de la configuration liés à la livraison d’infrastructures sous forme de code et permet aux développeurs de corriger les problèmes avant le déploiement en production.
Les partenariats et les intégrations natives de Snyk permettent à nos clients communs d’intégrer facilement nos outils de sécurité à leurs workflows et processus existants. Cette interopérabilité facilite l’adoption par nos clients communs et aide les organisations à créer des applications modernes en toute sécurité, sans sacrifier leur agilité ni leur rapidité de mise sur le marché.
Des sessions passionnantes sur la sécurité des développeurs
Revenons sur quelques-unes des excellentes sessions présentées sur la scène principale et dans les sessions parallèles.
La dimension humaine de la sécurité : comment pirater les gens
Jenny Radcliffe, ingénieure sociale et « pirate des personnes », a donné une excellente conférence sur la dimension humaine de la sécurité. Dans les systèmes de sécurité, les personnes sont souvent le maillon faible. En fait, Radcliffe a révélé que 95 % des failles de sécurité sont dues à une erreur ou à une manipulation humaine. C’est pourquoi elle a fait carrière dans les tests d’intrusion en conditions réelles, en pénétrant dans des locaux pour repérer les failles de sécurité.
Selon Radcliffe, l’ingénierie sociale consiste à manipuler des personnes pour les amener à faire ce que vous voulez, afin d’accéder sans autorisation à des ressources à des fins malveillantes. Au fil de ses années d’apprentissage de la « dimension humaine » de la sécurité, Radcliffe a appris à interpréter les signaux sociaux, à repérer les mensonges, à négocier et bien plus encore. Ces mêmes principes s’appliquent aux pirates informatiques et aux développeurs qui tentent de les arrêter. « Chaque fois que quelqu’un construit un mur, quelqu’un d’autre construit une échelle », a déclaré Radcliffe. « N’oubliez pas que si vous interagissez avec des personnes, celles-ci peuvent être piratées. »

Déplacer la sécurité vers la gauche lors de la création d’une banque cloud native
Architecte cloud chez Lunar et ambassadeur de la CNCF, Kasper Nisson possède une précieuse expérience pour rester à la fois agile et sécurisé. Dans sa conférence, Nisson a raconté la transformation de Lunar, passée d’une startup fintech à une véritable banque disposant de sa propre licence bancaire. Il a expliqué tout au long de sa présentation à quel point la sécurité avait été fondamentale dans cette transition.
Selon Nisson, la sécurité commence dès l’intégration des développeurs. Grâce aux bons outils, Lunar a permis à ses développeurs de prendre eux-mêmes les bonnes décisions en matière de sécurité. Par exemple, après avoir adopté Snyk, les développeurs ont pu créer des logiciels sécurisés dès le départ. En effet, grâce à l’analyse de configuration et à d’autres mesures de sécurité intégrées aux workflows existants, les microservices de Lunar sont sécurisés par défaut. « Nos développeurs sont responsables des vulnérabilités présentes dans leurs services et dans les dépendances qu’ils utilisent », explique Nissen. « Nous devons les aider à assumer cette responsabilité. Nous leur fournissons donc des conseils concrets, de l’automatisation et cherchons à nous intégrer à tous les outils de supervision qu’ils utilisent au quotidien. »
Votre marque personnelle a plus d’impact que votre CV !
Farah Hawa, ingénieure en sécurité des applications chez Bugcrowd, a présenté une excellente conférence sur la façon dont les professionnels de la technologie peuvent se construire une présence en ligne pour ouvrir des portes que leur CV ne pourrait pas ouvrir à lui seul. Alors que la plupart des processus de recrutement se concentrent sur le parcours scolaire et l’expérience, la communauté InfoSec compte de nombreuses personnes qui ont intégré le secteur par des voies non conventionnelles.
Développer sa présence en ligne permet de saisir des occasions de réseautage pertinentes dans le secteur technologique. Hawa met elle-même ses conseils en pratique et cultive activement sa marque personnelle à travers ses vidéos YouTube informatives sur la sécurité des applications. « Développer votre marque et mettre vos compétences en valeur auprès d’un large public vous permet de contourner ce processus », explique Hawa. « Votre marque devient un moyen de montrer directement vos connaissances, votre passion et vos compétences à de potentiels employeurs. »

Créer un réseau de référents sécurité
Tanya Janca, PDG et fondatrice de We Hack Purple, a présenté différentes façons de faire évoluer une équipe de sécurité en complétant l’équipe AppSec par un programme de référents sécurité. Selon Janca, le rôle principal d’un référent sécurité est de faciliter la communication entre les équipes de sécurité et les développeurs, tout en défendant la sécurité au sein des équipes de développement.
Pour Janca, un programme efficace de référents sécurité repose sur six éléments clés : recruter, mobiliser, former, reconnaître, récompenser et ne jamais s’arrêter. « Si nous voulons que les développeurs appliquent un cycle de développement logiciel sécurisé (SDLC), nous devons les aider à y parvenir », explique Janca. « Et si nous voulons que les référents sécurité fassent l’éloge de la sécurité, nous devons renforcer ces valeurs en les accompagnant pour qu’ils deviennent nos ambassadeurs et nos défenseurs. »
Faire respecter les intentions des développeurs avec eBPF
eBPF est une technologie qui révolutionne l’application des règles en phase d’exécution. Lors de sa conférence, Liz Rice, directrice de l’open source chez Isovalent, a exploré la façon dont eBPF peut faire respecter les intentions des développeurs en matière de sécurité des applications. Rice a expliqué pourquoi l’application de règles au niveau de l’exécution ou du réseau est essentielle pour garantir que les applications font bien ce qu’elles sont censées faire, autrement dit qu’elles respectent les intentions des développeurs.
Elle a expliqué comment eBPF rend le noyau programmable, afin que les développeurs puissent écrire des programmes personnalisés et les exécuter dans le noyau sans avoir à créer de module de noyau. Elle a ensuite montré comment des outils modernes basés sur eBPF, comme Falco, Tracee avec Rego et les règles réseau Kubernetes, aident les développeurs à écrire des vérifications de règles personnalisées à l’aide d’abstractions de plus haut niveau. « eBPF permet de créer des outils très puissants, qui ouvrent la voie à des solutions réseau, d’observabilité et de connectivité dans tout l’univers cloud native », résume Rice.
Spectre, cette présence inquiétante : la vision de Chrome pour le développement Web après Spectre
Maud Nalpas, ingénieure en relations avec les développeurs chez Google, a parlé de Spectre, une vulnérabilité qui permet à des acteurs malveillants de contourner l’isolation pour accéder aux données d’autres sites Web ou applications. Nalpas compare Spectre à une maison hantée, car cette vulnérabilité est présente sur la plupart des appareils et ne risque pas de disparaître de sitôt.
Même si Spectre est une vulnérabilité récente, les problèmes d’isolation comme la falsification de requêtes intersites (CSRF), l’inclusion de scripts intersites (XSSI) et le détournement de clics existent depuis longtemps. C’est pourquoi Nalpas recommande aux développeurs quelques bonnes pratiques générales de sécurité : isoler les ressources, isoler les fenêtres et les cadres, et suivre les modifications et dépréciations des API. « Les développeurs Web ne devraient pas avoir besoin de comprendre Spectre dans les moindres détails pour protéger nos applications », affirme Nalpas. « Heureusement, certaines fonctionnalités de sécurité que nous pouvons déployer dans nos applications Web protègent nos utilisateurs à la fois contre les problèmes d’isolation classiques et contre Spectre. »

Mon package npm va vous dévorer tout cru
Zbyszek « Zb » Tenerowicz, ingénieur principal et responsable technique de l’écosystème chez Egnyte, a installé de nombreux packages à l’aide du gestionnaire de packages Node (npm), dont certains comportaient des vulnérabilités. Tenerowicz affirme que « les packages npm ne sont pas tous bienveillants ». Il peut être étonnamment facile pour des acteurs malveillants de dissimuler des vulnérabilités non pas dans les dépendances directes, mais beaucoup plus loin dans l’arbre des dépendances, via un script de post-installation.
Lors de sa conférence, Tenerowicz a présenté des démonstrations simples du fonctionnement des attaques de la chaîne d’approvisionnement avec npm. « Il faudrait parcourir tous vos modules Node et repérer les packages qui comportent des scripts de post-installation, mais rassurez-vous, il existe une application pour ça », explique Tenerowicz. « Vous pouvez exécuter ‘can-i-ignore-scripts’ : l’outil compare la liste des scripts de vos dépendances à une liste de scripts connus et vous donne des indications. »
Ateliers, conférences sur les produits et démonstrations
La journée a également été marquée par deux ateliers pratiques, cinq conférences de l’équipe produit de Snyk et plus de 20 démonstrations courtes. Les ateliers interactifs étaient Appliquer l’approche des développeurs à un cycle de vie de sécurité entièrement automatisé (Oliver Crawford, Skyscanner) et Premiers pas avec Snyk (Waleed Arshad, Snyk). Tous deux ont souligné l’importance de confier la sécurité aux développeurs.
Lors du parcours consacré aux produits, nous avons découvert :
La nouvelle API v3 de Snyk
Comment Snyk Code donne un nouveau souffle au SAST
Comment sécuriser automatiquement vos workflows de conteneurs
Sécuriser votre écosystème .NET avec Snyk
Rester protégé du code au cloud
Toutes les démonstrations seront rediffusées demain ; nous ne les énumérerons donc pas encore. Mais si votre emploi du temps ne vous permet pas d’assister à SnykCon, pas d’inquiétude. Toutes ces sessions seront disponibles sur la page SnykCon après l’événement.
Rejoignez-nous pour la dernière journée de SnykCon 2021
Comme vous pouvez le constater, nos experts ont partagé de précieux éclairages sur le domaine en constante évolution de la sécurité des applications. N’oubliez pas de nous rejoindre demain pour la dernière journée de SnykCon 2021, où vous pourrez assister à de nouvelles conférences inspirantes sur la sécurité de la chaîne d’approvisionnement, l’avenir de la cybersécurité et bien plus encore.
Dernier rappel : les sessions seront disponibles sur la page SnykCon après la fin de l’événement.