Sécurisez votre chaîne d’approvisionnement logicielle avec la nouvelle intégration Snyk Vulnerability Intelligence for SBOM à ServiceNow
Sarah Conway
7 novembre 2023
0 minutes de lectureQu’elles soient développées en interne ou achetées, vos applications peuvent être exposées à de nombreuses vulnérabilités, notamment par le biais de composants open source largement utilisés dans les logiciels d’aujourd’hui. Une enquête récente a révélé que 60 % des victimes de violations de données avaient été compromises en raison d’une vulnérabilité connue mais non corrigée. Pour prévenir efficacement les risques et les gérer, il est essentiel de comprendre le profil de risque lié aux vulnérabilités de chaque composant de votre chaîne d’approvisionnement logicielle.
De nombreuses organisations adoptent une nomenclature logicielle (SBOM) pour suivre le contenu de leurs applications. Mais la véritable valeur des SBOM réside dans la capacité à savoir quand l’un de ces composants expose votre organisation à un risque lié à une vulnérabilité.
La nouvelle intégration Snyk Vulnerability Intelligence for SBOM offre une visibilité sur vos SBOM dans ServiceNow Vulnerability Response, pour une évaluation plus précise des risques au sein de la chaîne d’approvisionnement de l’entreprise. Snyk propose la première et la seule intégration d’analyse de la composition logicielle (SCA) pour ServiceNow, et nous sommes ravis de poursuivre notre partenariat avec cette nouvelle collaboration.
Obtenez une vue complète des risques liés aux composants logiciels
L’application Snyk Vulnerability Intelligence for SBOM ajoute aux SBOM stockés dans ServiceNow les données de Snyk sur les vulnérabilités des packages, pour une évaluation plus précise des risques au sein de la chaîne d’approvisionnement logicielle de l’entreprise. Les URL de package contenues dans ces SBOM permettent de déterminer si certains composants présentent des vulnérabilités. Un tableau de bord centralisé présente les risques liés à l’infrastructure, au cloud, aux conteneurs et aux applications. Snyk identifie la gravité des vulnérabilités en fonction du contexte de vos applications et packages logiciels. Snyk fournit également des informations utiles sur la correction des vulnérabilités de chaque composant, ainsi que des liens permettant aux équipes de développement, AppSec et SecOps de comprendre toute l’étendue des vulnérabilités.
Les recommandations de Snyk accélèrent et simplifient la correction des vulnérabilités, tandis que les workflows ServiceNow garantissent qu’aucune correction ne passe à travers les mailles du filet. Selon vos besoins métier, vous pouvez créer des règles pour générer automatiquement des éléments d’application vulnérables (AVIT) dans ServiceNow Vulnerability Response dès que Snyk détecte de nouvelles vulnérabilités dans vos SBOM. Ces enregistrements vous permettent d’attribuer les tâches de correction aux responsables, de suivre leur avancement et d’informer les parties prenantes.
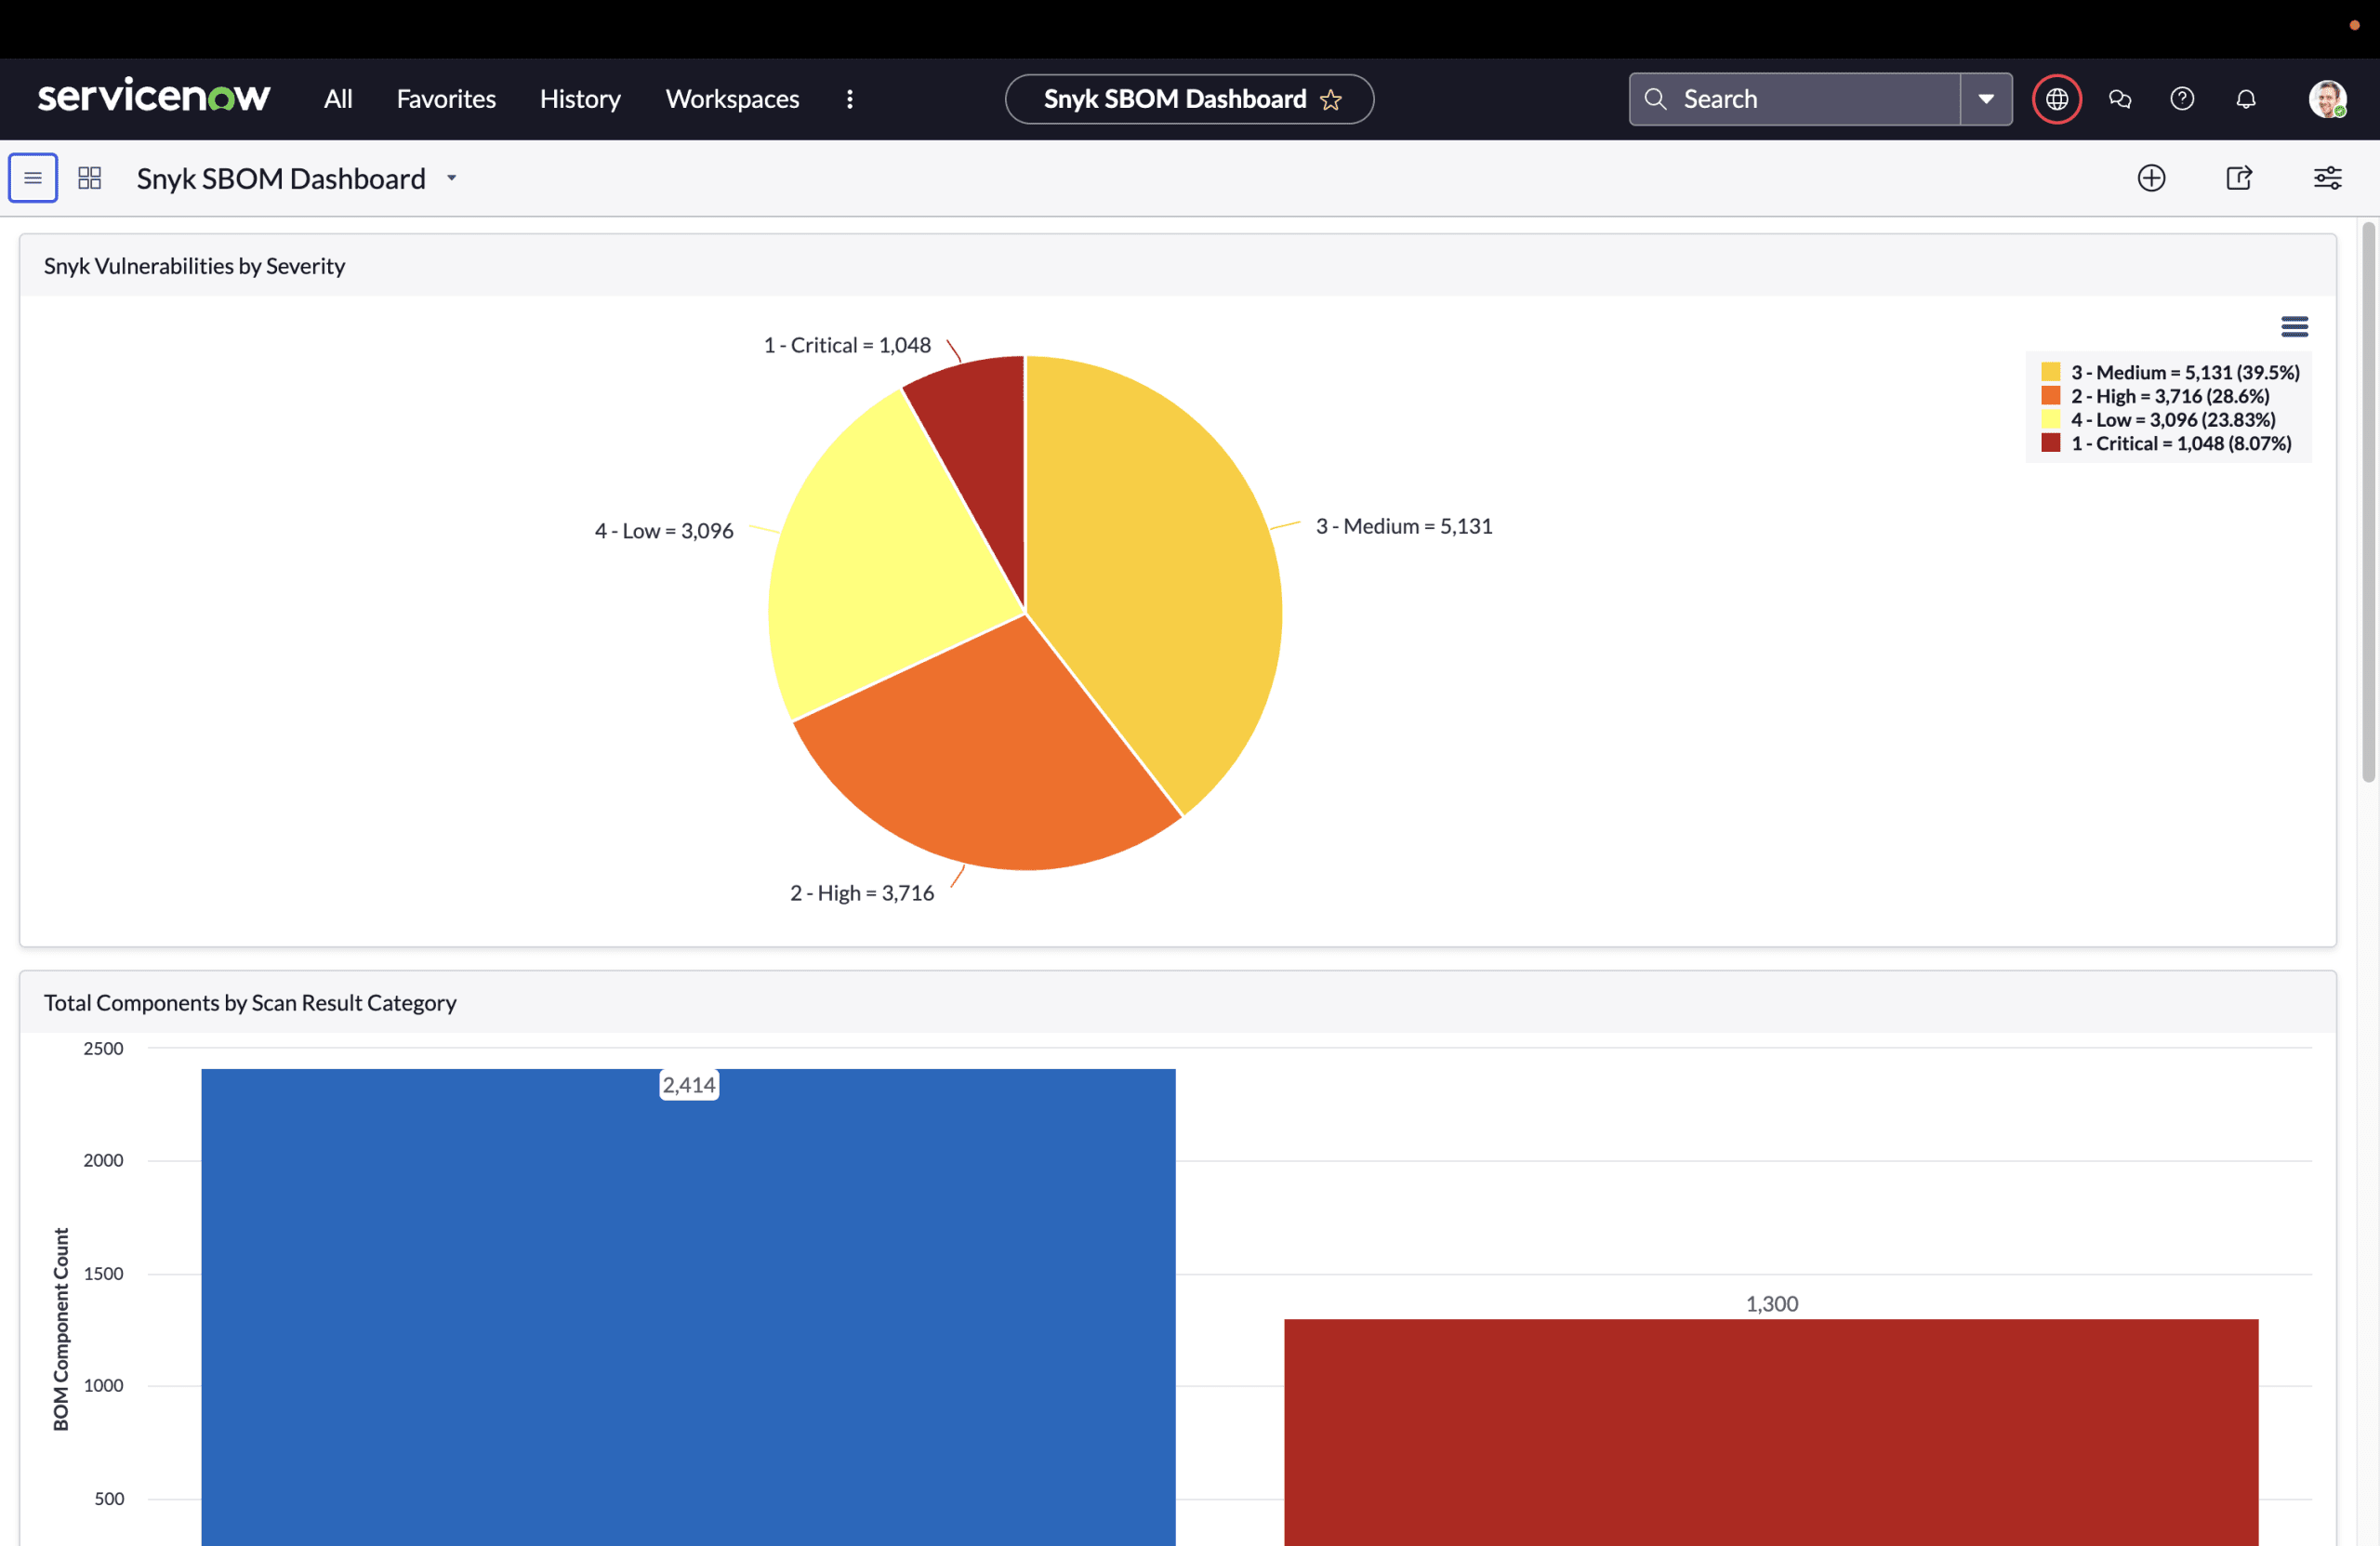
En intégrant les données de Snyk aux tableaux de bord de l’espace de travail SBOM de ServiceNow, vous pouvez facilement suivre les risques liés aux SBOM et les corriger dans les workflows de remédiation ServiceNow. Pour les personnes moins techniques, les visualisations offrent une vue claire et efficace des SBOM.
Protégez votre entreprise contre les dernières menaces de sécurité
La nouvelle intégration Snyk SBOM peut également jouer un rôle clé dans la gestion des risques liés aux nouvelles vulnérabilités zero-day. Par exemple, lorsqu’une nouvelle faille zero-day apparaît, comme les récentes vulnérabilités de gravité élevée http2 ou curl, vous pouvez rapidement rechercher dans vos SBOM sur ServiceNow les applications et composants concernés, ainsi que les mesures de correction recommandées. Pour éliminer les risques liés à ces vulnérabilités, vous pouvez ensuite utiliser les workflows ServiceNow Vulnerability Response que vous connaissez déjà, plutôt que de créer un nouveau processus.
Parmi les autres fonctionnalités de Snyk Vulnerability Intelligence for SBOM, citons l’analyse des SBOM tiers des applications achetées afin d’y détecter les vulnérabilités avant leur déploiement dans votre environnement, ainsi que la fourniture de la documentation nécessaire aux exigences GRC.
Pour commencer
Prêt à protéger l’ensemble de votre chaîne d’approvisionnement logicielle ? Téléchargez l’intégration Snyk Vulnerability Intelligence for ServiceNow depuis le ServiceNow Store.