Snyk in 30 : la sécurité open source pour Atlassian Bitbucket Cloud

15 décembre 2022
0 minutes de lectureDans notre dernier Snyk in 30, Jason Lane (directeur du marketing produit) et moi-même (Marco Morales, architecte solutions partenaires) avons présenté Snyk Open Source, en mettant l’accent sur notre intégration à Bitbucket Cloud.
Ils ont expliqué pourquoi la sécurité open source est essentielle au développement d’applications modernes et donné des conseils pour adopter une approche globale de la sécurité des applications, qui ne se limite pas au shift left. La session s’est terminée par une démonstration de Snyk App pour Bitbucket Cloud, qui montre comment nous permettons aux développeurs d’accéder aux nombreuses vulnérabilités et à des informations contextuelles détaillées dans un workflow Bitbucket natif. Aujourd’hui, nous vous proposons les moments forts de ce webinaire. Et si vous souhaitez en savoir plus, il ne vous reste plus qu’à regarder l’intégralité de la présentation.
Pourquoi la sécurité open source est importante
Autrefois, les applications étaient développées de toutes pièces et composées presque exclusivement de code propriétaire interne. Aujourd’hui, les développeurs s’appuient sur des bibliothèques open source existantes pour améliorer et produire des logiciels à un rythme sans précédent.
L’open source comporte également de nouveaux risques, qui n’existaient pas lorsque les entreprises utilisaient principalement du code source propriétaire. Le risque lié à l’open source est une préoccupation croissante pour les organisations, année après année, notamment en raison de vulnérabilités zero-day dans l’open source comme Log4Shell. C’est pourquoi Snyk existe : pour aider les équipes de développement à détecter et corriger les vulnérabilités de sécurité et les problèmes de licence dans les dépendances open source.
La place de l’open source dans un SDLC moderne
Même si la sécurité open source est essentielle, les développeurs ne la priorisent généralement pas lorsqu’ils créent des logiciels. D’autres priorités, comme la rapidité et les fonctionnalités, passent souvent avant la sécurité. Et c’est compréhensible : historiquement, la sécurité était considérée comme un « frein », retardant les mises en production et obligeant les équipes de développement à revenir en arrière. Des approches comme DevSecOps visent à redonner aux développeurs les moyens d’agir. Mais elles ne tiennent souvent pas leurs promesses, car elles submergent les développeurs d’outils, de rapports et d’alertes, sans leur indiquer clairement comment remédier aux problèmes.
Au contraire, tous les outils de sécurité, y compris ceux dédiés à la sécurité open source, doivent s’intégrer parfaitement aux processus de développement existants. Tous les outils Snyk s’intègrent aux pipelines de développement populaires, comme Atlassian Bitbucket et Github. Nous fournissons également des conseils concrets et des ressources pédagogiques directement dans les workflows habituels des développeurs. Snyk vise à réduire au minimum les changements de contexte pour que les développeurs puissent appliquer rapidement les mesures correctives et reprendre aussitôt leur travail de programmation.
La sécurité open source doit également s’inscrire dans une approche globale de la sécurité des applications. Les applications d’aujourd’hui utilisent de nombreux composants, comme l’infrastructure as code (IaC), les conteneurs et les services cloud. Pour les développeurs, tous ces éléments convergent vers un espace unique : leur pipeline CI/CD. Snyk en tient compte en proposant une plateforme de sécurité complète, du code au cloud et du cloud au code. Dans le cadre de cette plateforme, Snyk n’est pas un simple outil autonome. Il exploite le contexte de l’application dans son ensemble — son infrastructure cloud, son code source et ses conteneurs — afin de fournir les informations les plus complètes sur chaque composant open source.

Snyk Open Source pour Atlassian Bitbucket
Atlassian Bitbucket étant largement utilisé, il était évident de l’ajouter à nos intégrations. Lors de notre démonstration Snyk in 30, nous avons présenté cette nouvelle intégration entre Snyk et Bitbucket en action. Voici quelques moments forts de la démonstration :
Accéder aux données sur les vulnérabilités et aux conseils de correction
Snyk permet aux équipes de consulter les détails de chaque vulnérabilité directement dans leur environnement Bitbucket. En cliquant simplement sur un onglet dans leur espace de travail, les utilisateurs peuvent afficher une vue d’ensemble ainsi que les prochaines étapes recommandées pour chaque vulnérabilité détectée. Toutes ces informations sont présentées dans une interface Bitbucket-Snyk, et comprennent notamment :
Des informations sur la vulnérabilité, qui précisent quelle version du composant open source contient la vulnérabilité et en quoi elle représente un risque pour l’application concernée
Un score de priorité, calculé à partir de facteurs tels que le CVSS, l’exploitabilité, les tendances sur les réseaux sociaux, l’atteignabilité et la possibilité de correction
Des conseils de correction, qui indiquent notamment quelle version du composant est la plus fiable et fournissent des étapes simples pour revenir à cette version
Ces informations étant accessibles depuis la plateforme Bitbucket, toute personne ayant accès au dépôt peut également consulter ces données de sécurité.

Prioriser les corrections pendant le développement
Grâce à ces informations sur les vulnérabilités, les équipes de développement peuvent facilement évaluer et atténuer les risques liés à l’open source directement depuis leur pipeline Bitbucket. Elles peuvent également consulter des alertes actualisées sur la page de présentation de chaque vulnérabilité, qui fournit des informations générales détaillées et des références. Grâce à ces éléments, les développeurs peuvent rapidement déterminer quelles vulnérabilités sont critiques pour leur environnement et prioriser les corrections.

Passer à l’action avec Bitbucket et Jira
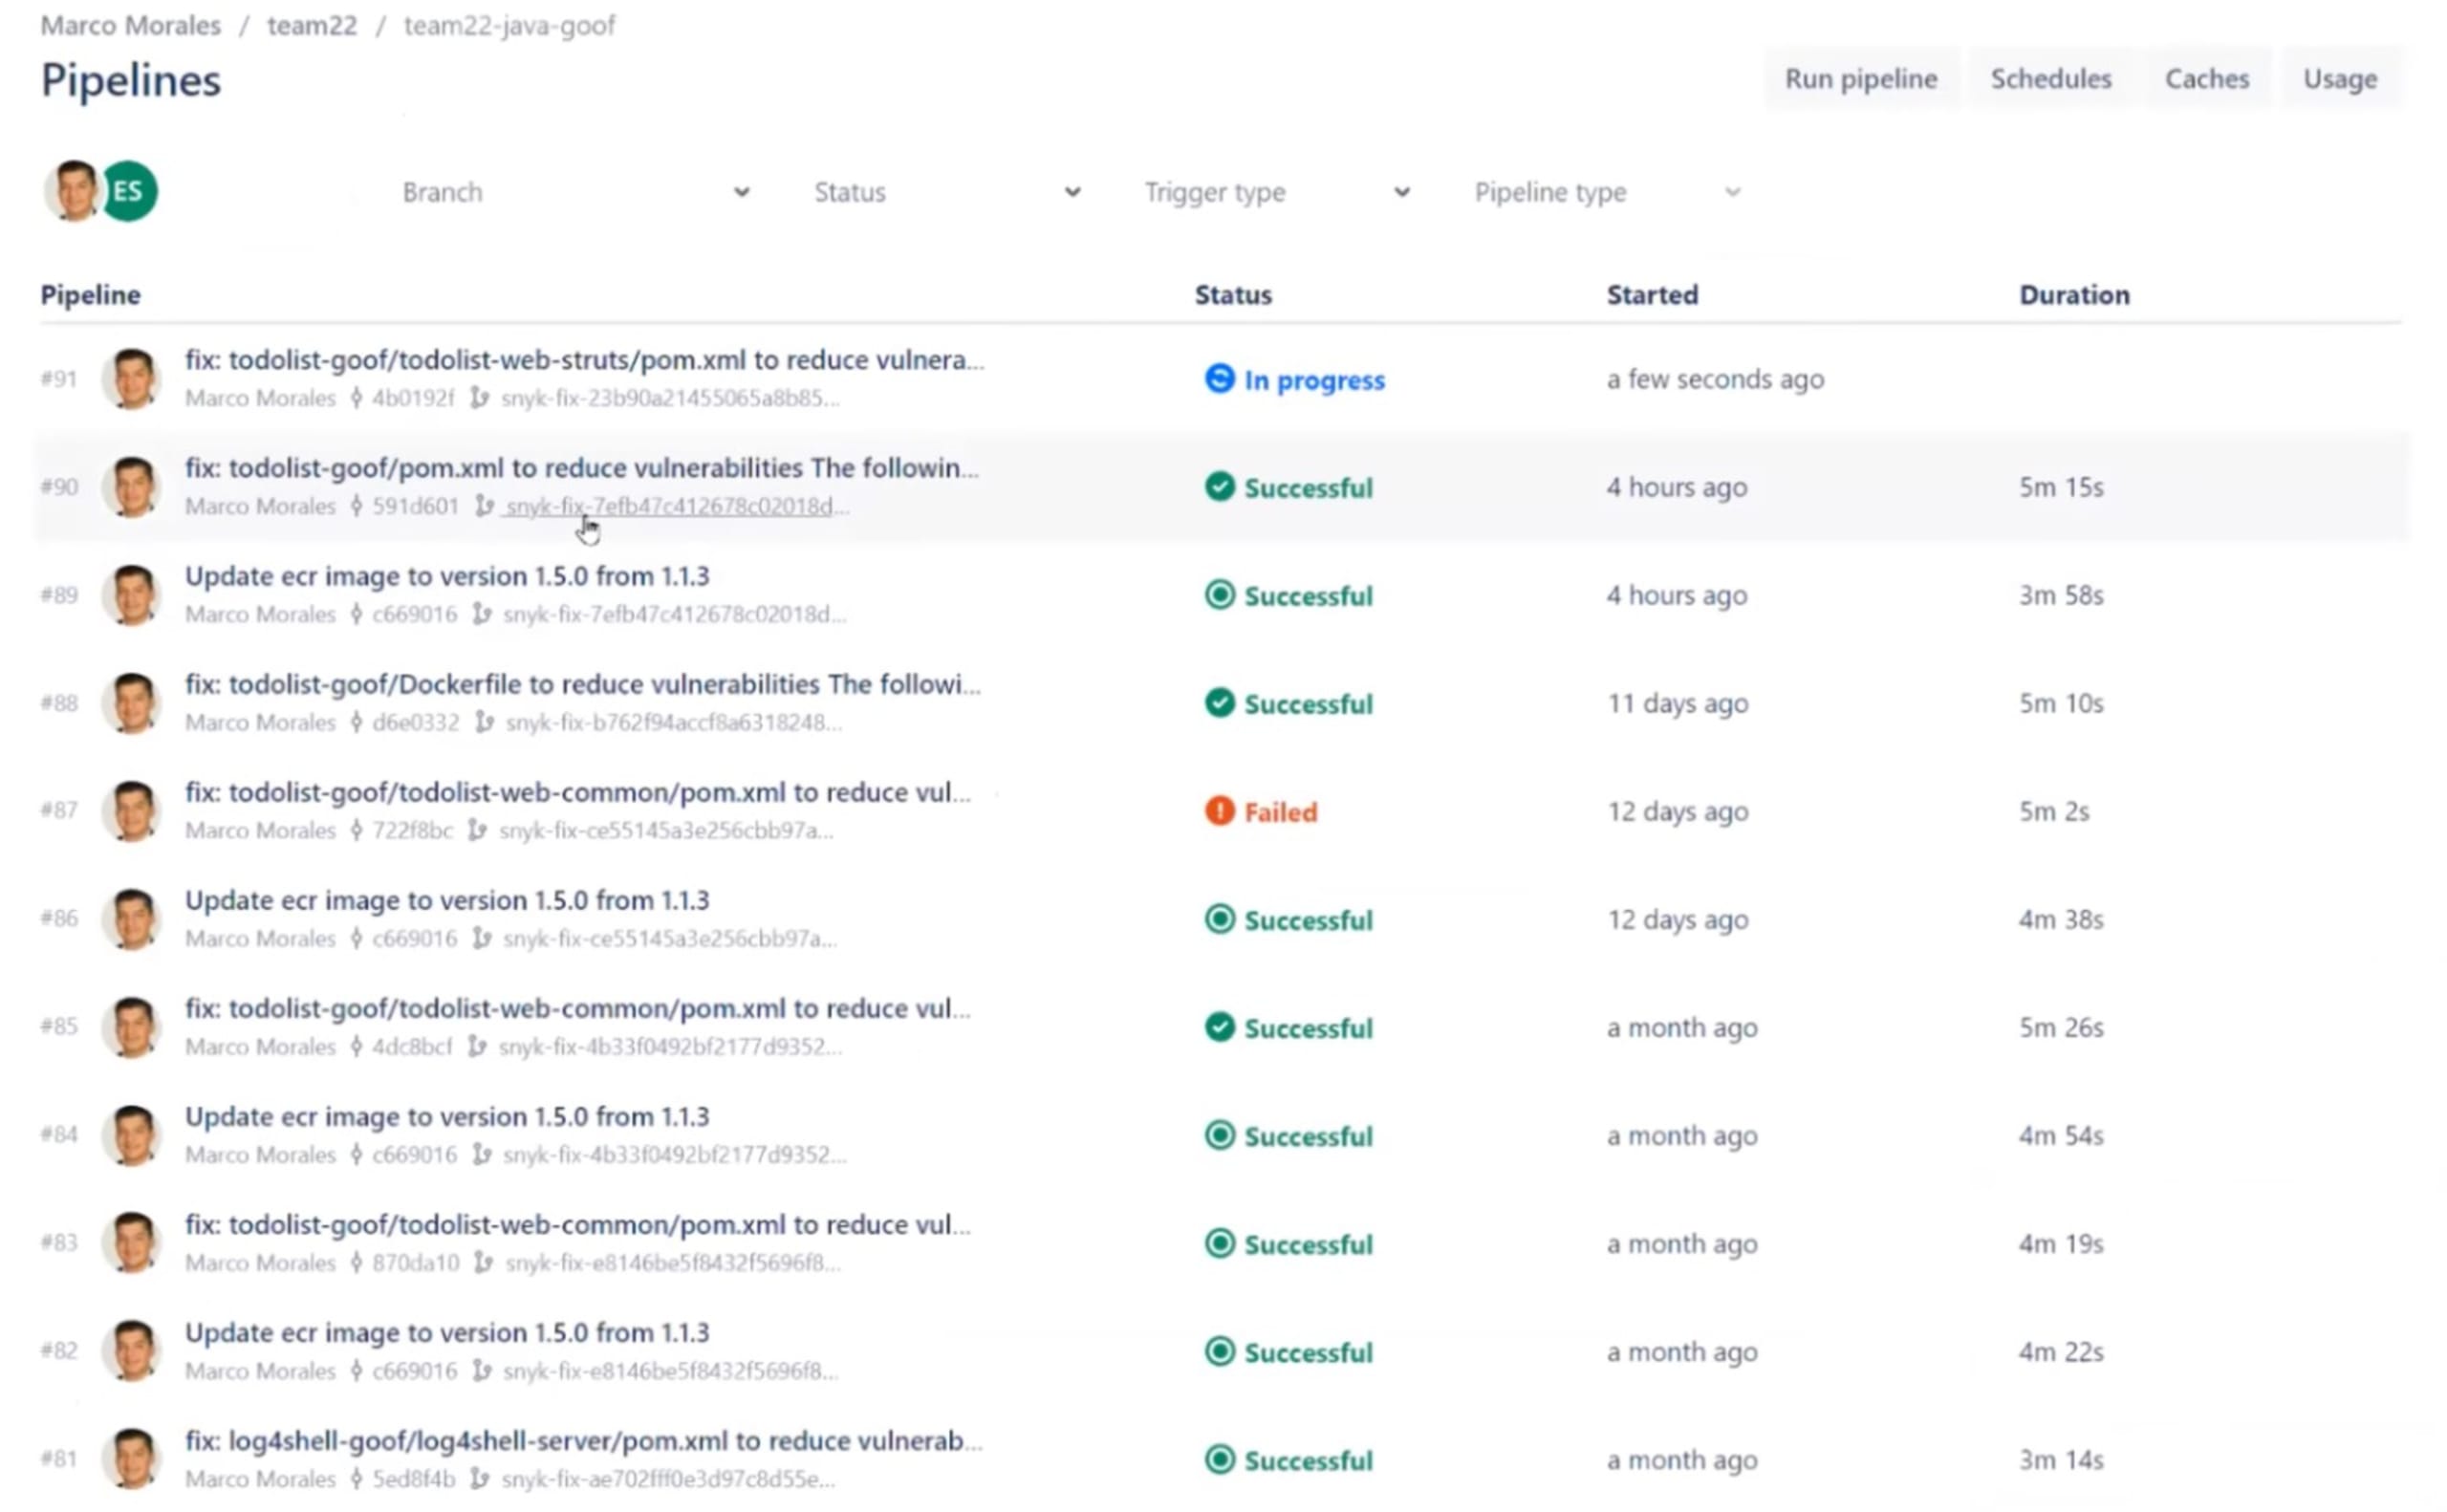
Cette nouvelle intégration Snyk-Bitbucket permet également aux équipes de remédier facilement aux risques liés à l’open source en un seul clic. Les utilisateurs peuvent simplement créer une pull request Bitbucket, puis sélectionner les vulnérabilités à corriger dans la liste complète des vulnérabilités détectées. Snyk remplace alors automatiquement chaque composant open source concerné par une version sécurisée. Les détails des vulnérabilités affichés dans l’interface sont également ajoutés à cette pull request.
Pour les organisations disposant d’une équipe de sécurité chargée du triage, il est également possible de créer automatiquement un ticket Jira. Cette automatisation permet de transmettre en quelques secondes les détails des vulnérabilités aux membres de l’équipe concernés.

En savoir plus sur notre intégration à Bitbucket
Nous vous aidons à intégrer la sécurité aux environnements natifs de vos équipes de développement, pour créer une expérience globale privilégiant les développeurs, sans perturber leurs pipelines CI/CD existants. Notre plateforme de sécurité pour les développeurs s’intègre à de nombreux outils de développement courants, des outils CI/CD aux services cloud, et bien plus encore.

Si vous n’utilisez pas Bitbucket, mais que votre organisation utilise Github, Jenkins ou d’autres outils de pipeline CI/CD, découvrez nos autres options d’intégration.
Lancez-vous dans les compétitions Capture The Flag
Apprenez à résoudre des défis de capture du drapeau en regardant à la demande notre atelier virtuel d’initiation.