Snyk Code intégré à l’extension Snyk pour Visual Studio
Frank Fischer
18 janvier 2022
0 minutes de lectureSnyk Code propose une nouvelle génération de tests statiques de sécurité des applications (SAST). Il s’appuie sur un processus unique qui utilise l’apprentissage automatique pour enrichir rapidement sa base de connaissances, ainsi que sur l’expertise d’un ingénieur sécurité Snyk pour garantir la qualité des règles. Résultat : la base de connaissances de Snyk Code s’enrichit de manière exponentielle et offre une précision parmi les meilleures du secteur.
En outre, Snyk Code effectue des analyses en temps réel, directement dans l’IDE préféré des développeurs. Cela change la donne : les développeurs obtiennent des résultats d’analyse sémantique pendant qu’ils codent. Ils peuvent ainsi relancer une analyse après de petits changements et appliquer des correctifs avant même que le code n’arrive dans le SCM.
Snyk Code fait partie de la plateforme de sécurité pour les développeurs Snyk, qui comprend Snyk Open Source, Snyk Container et Snyk IaC. Ainsi, en plus d’analyser le code propriétaire, Snyk analyse les dépendances open source directes et transitives, les images de base et les configurations de vos projets. La plateforme vous conseille sur les correctifs et les applique en un clic.
Nous avons récemment ajouté la prise en charge des communautés C# et .NET dans Snyk Code. Les résultats étaient accessibles depuis l’interface web et les plugins de la famille JetBrains IDE, ainsi que Visual Studio Code. Mais il manquait un IDE important : Visual Studio.
Remarque : Si vous êtes arrivé ici en cherchant Visual Studio Code, rassurez-vous : nous avons ce qu’il vous faut. Consultez notre page des plugins IDE.
Pourquoi la prise en charge de Microsoft Visual Studio est-elle importante pour Snyk ?
Microsoft Visual Studio possède une longue histoire, qui s’étend sur plusieurs décennies. Principal outil de développement de la communauté .NET, il prend également en charge plusieurs langages en dehors du CLR, notamment JavaScript, Ruby et Python. Avec .NET, il couvre des types de projets allant du Web aux applications clientes Windows, mobiles et de jeu. Visual Studio bénéficie également d’une solide communauté autour du C++ natif. Ses versions les plus récentes permettent de développer pour plusieurs types de processeurs (x86, x64 ou ARM, par exemple) et même plusieurs systèmes d’exploitation (Windows et Linux). Il est juste de dire que Visual Studio a toujours été considéré comme l’un des meilleurs IDE, y compris par des personnes qui n’utilisent généralement aucun produit Microsoft. La conception de tous les IDE modernes s’est inspirée de Visual Studio. Visual Studio a aussi dépassé Eclipse et conservé la première place de l’indice PYPL des IDE, avec 29,27 % en 2021.
Cela suffisait amplement à justifier la mise à jour et l’enrichissement de notre extension Visual Studio. Nous sommes ravis d’annoncer la dernière version de l’extension Snyk Vulnerability Scanner pour Visual Studio.
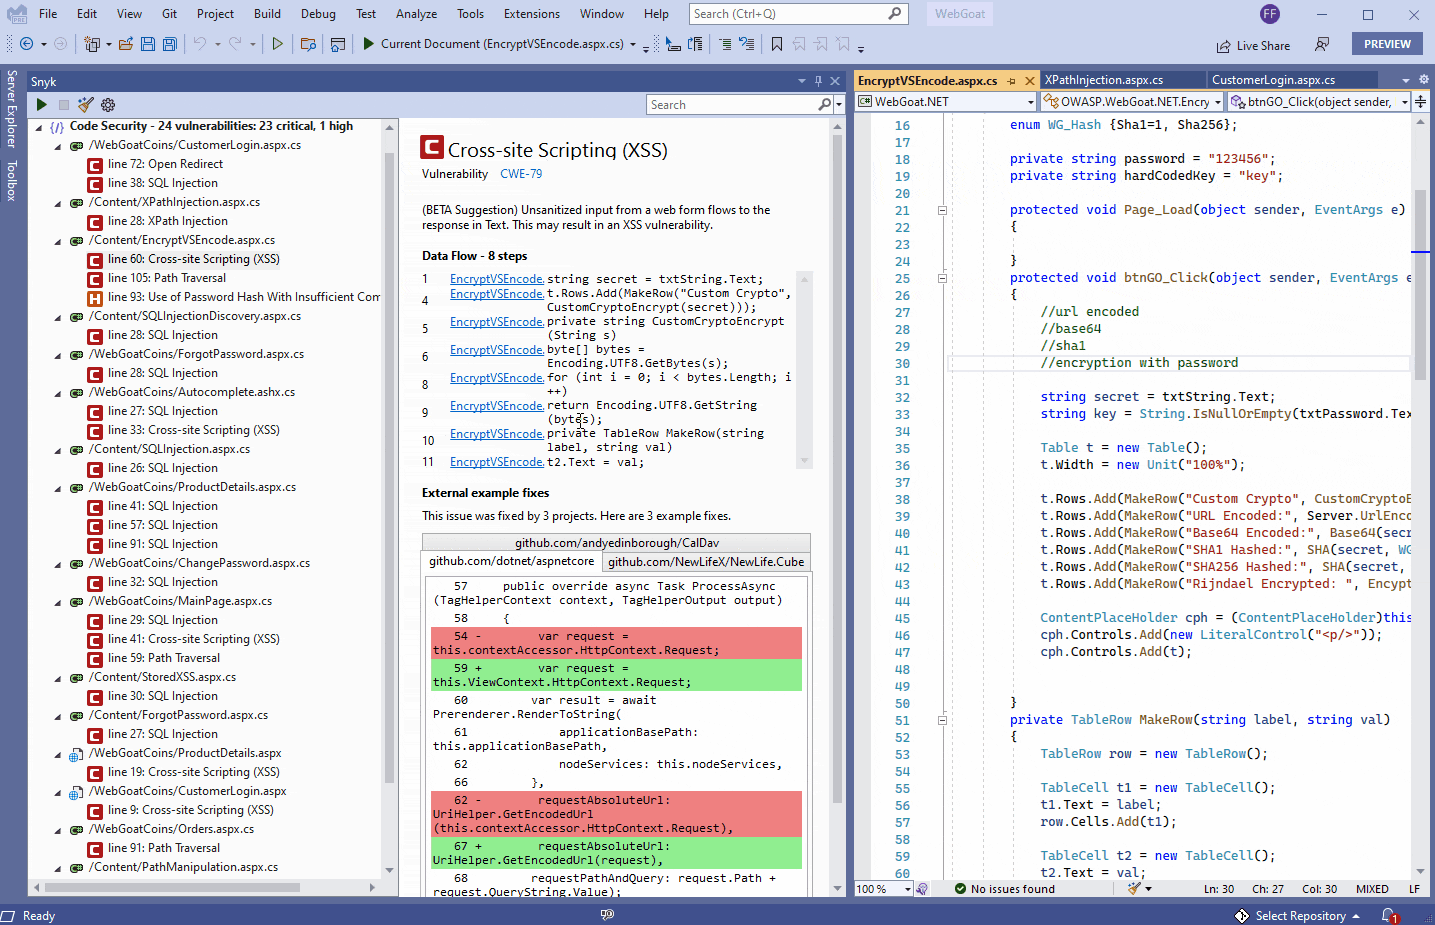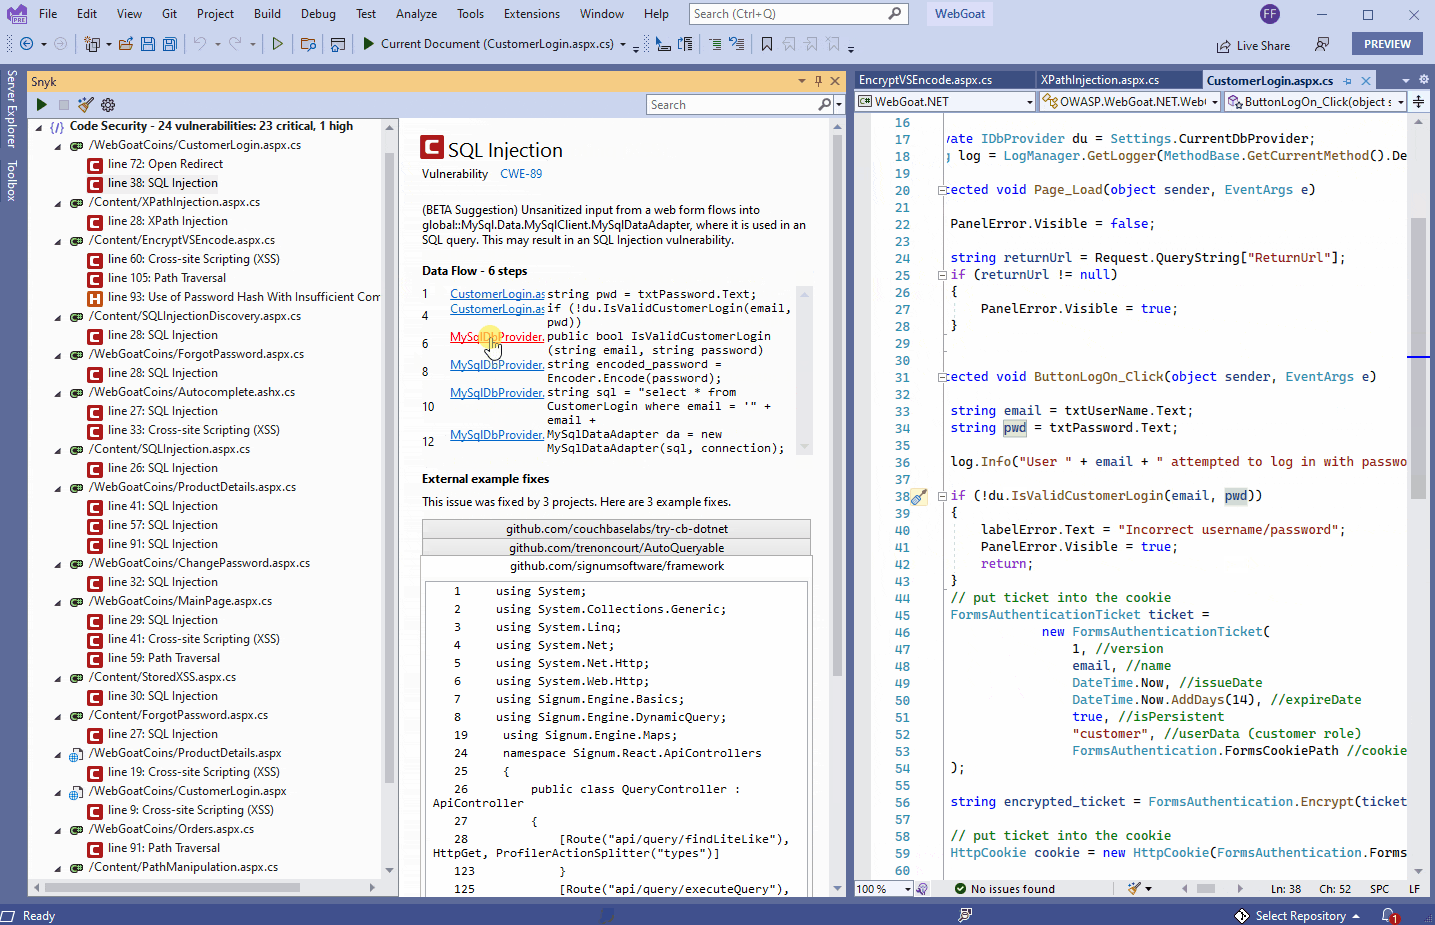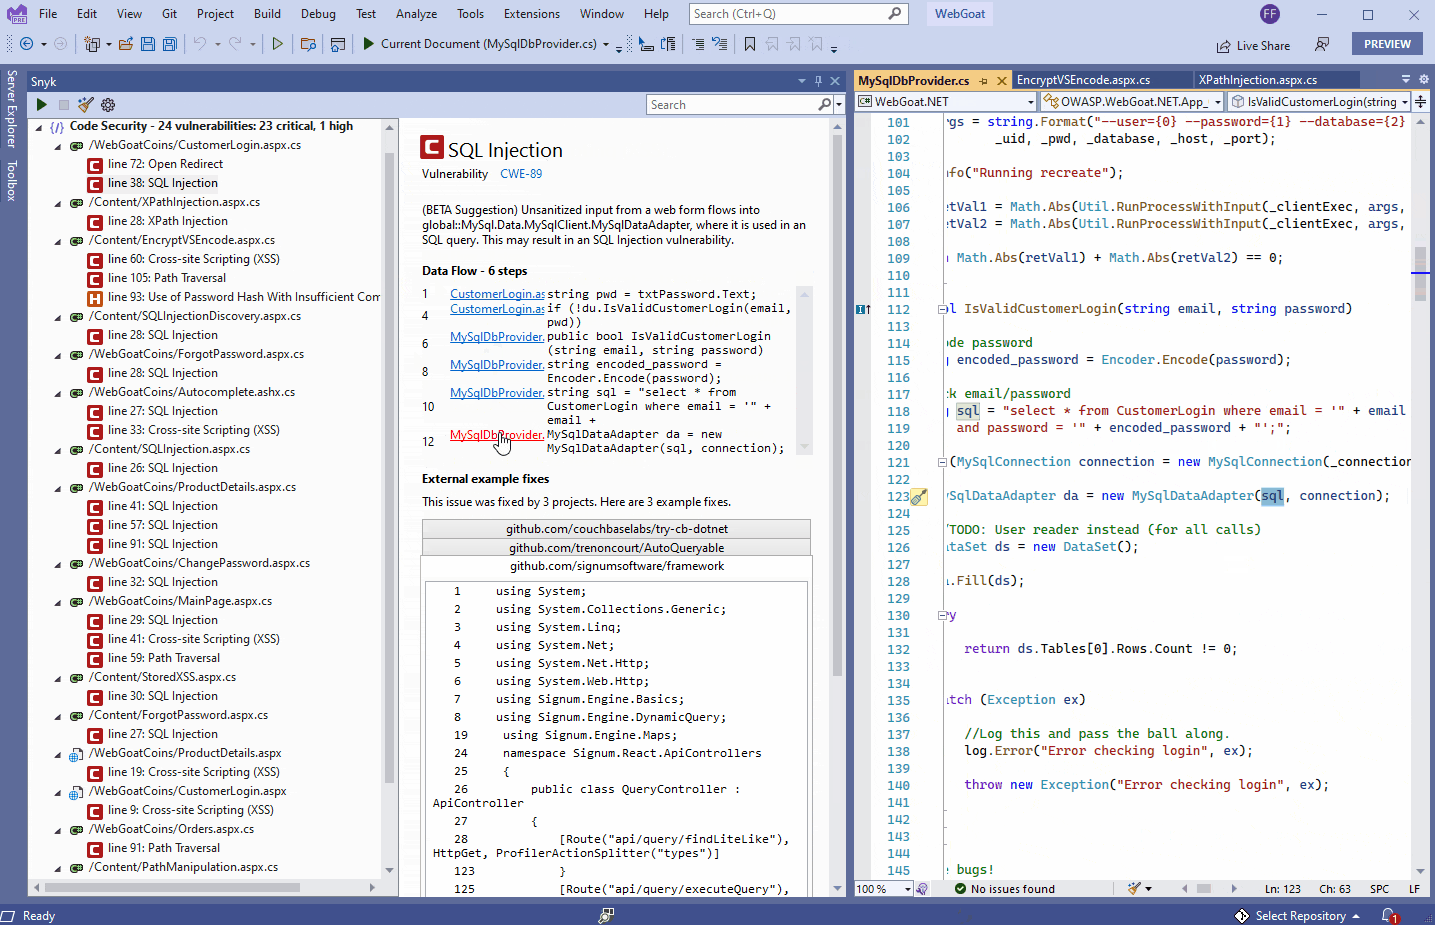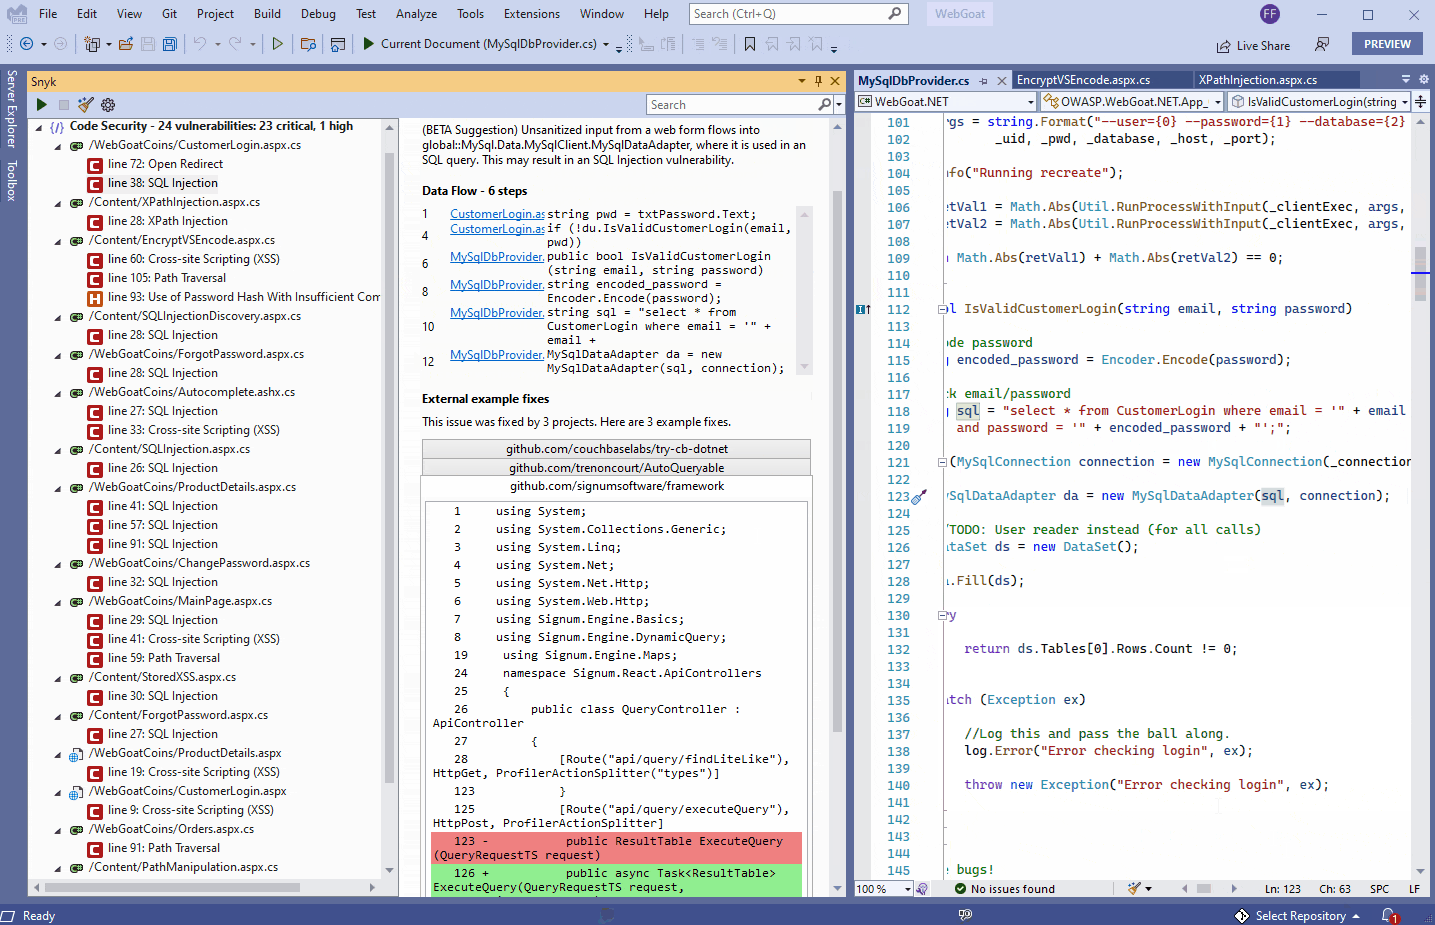
L’extension Snyk Vulnerability Scanner
L’extension intègre directement deux services Snyk à Visual Studio : elle analyse les dépendances de votre projet et vous avertit des vulnérabilités connues. Dans sa dernière version, elle ajoute la sécurité du code et la qualité du code grâce à Snyk Code. Pour utiliser ces services, il vous suffit de créer un compte Snyk gratuit avec vos identifiants GitHub, Gmail ou autres.
Conseil : Dans Visual Studio, ouvrez la boîte de dialogue Options de Snyk Vulnerability Scanner pour ajouter les problèmes de qualité du code aux vulnérabilités de sécurité. Les résultats sur la qualité s’afficheront alors dans une nouvelle section de la fenêtre de l’extension.
À noter : Visual Studio 2019 et la dernière version préliminaire, Visual Studio 2022, sont pris en charge. De plus, l’extension Visual Studio est un projet open source que vous trouverez sur GitHub.
Installer Snyk Vulnerability Scanner dans Visual Studio
Dans Visual Studio, saisissez Extension dans la barre de recherche située en haut, au centre de la fenêtre de l’IDE, pour trouver et ouvrir Gérer les extensions. En haut à droite du gestionnaire d’extensions, une autre barre de recherche vous permet de trouver l’extension Snyk Vulnerability Scanner : saisissez « Snyk », puis suivez les étapes d’installation.
Vous pouvez également l’installer depuis Visual Studio Marketplace. Notez qu’il existe deux versions distinctes de l’extension : l’une pour Visual Studio 2015, 2017 et 2019, l’autre pour Visual Studio 2022.
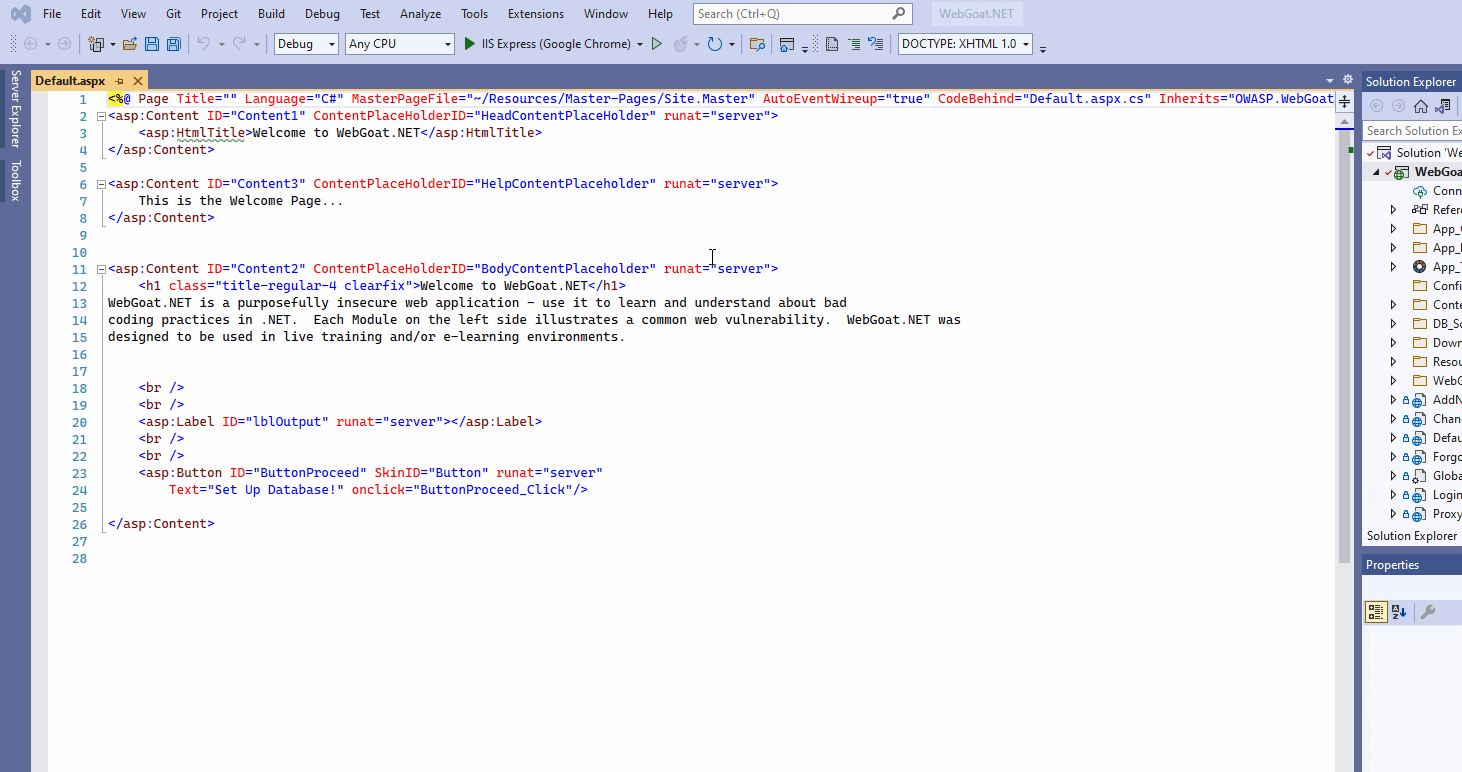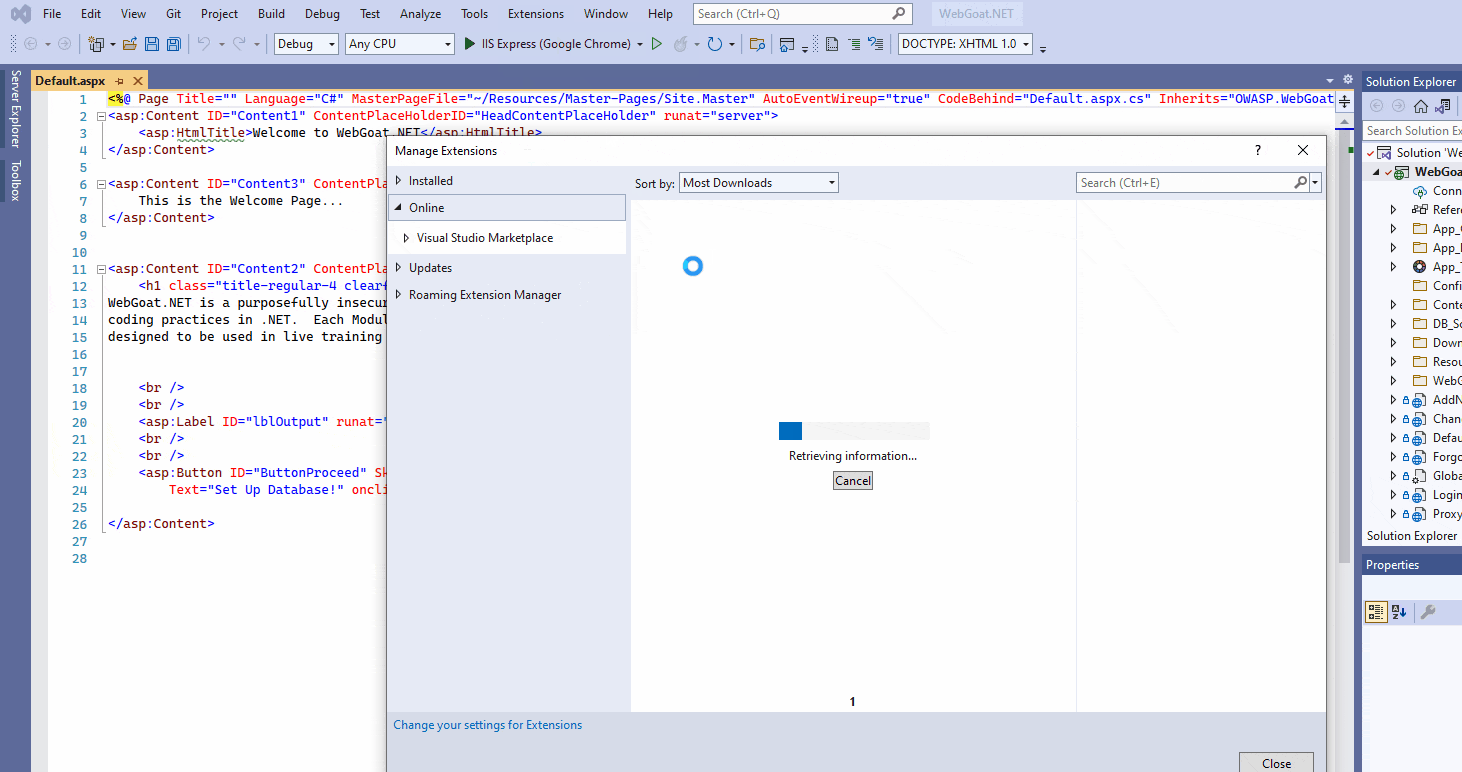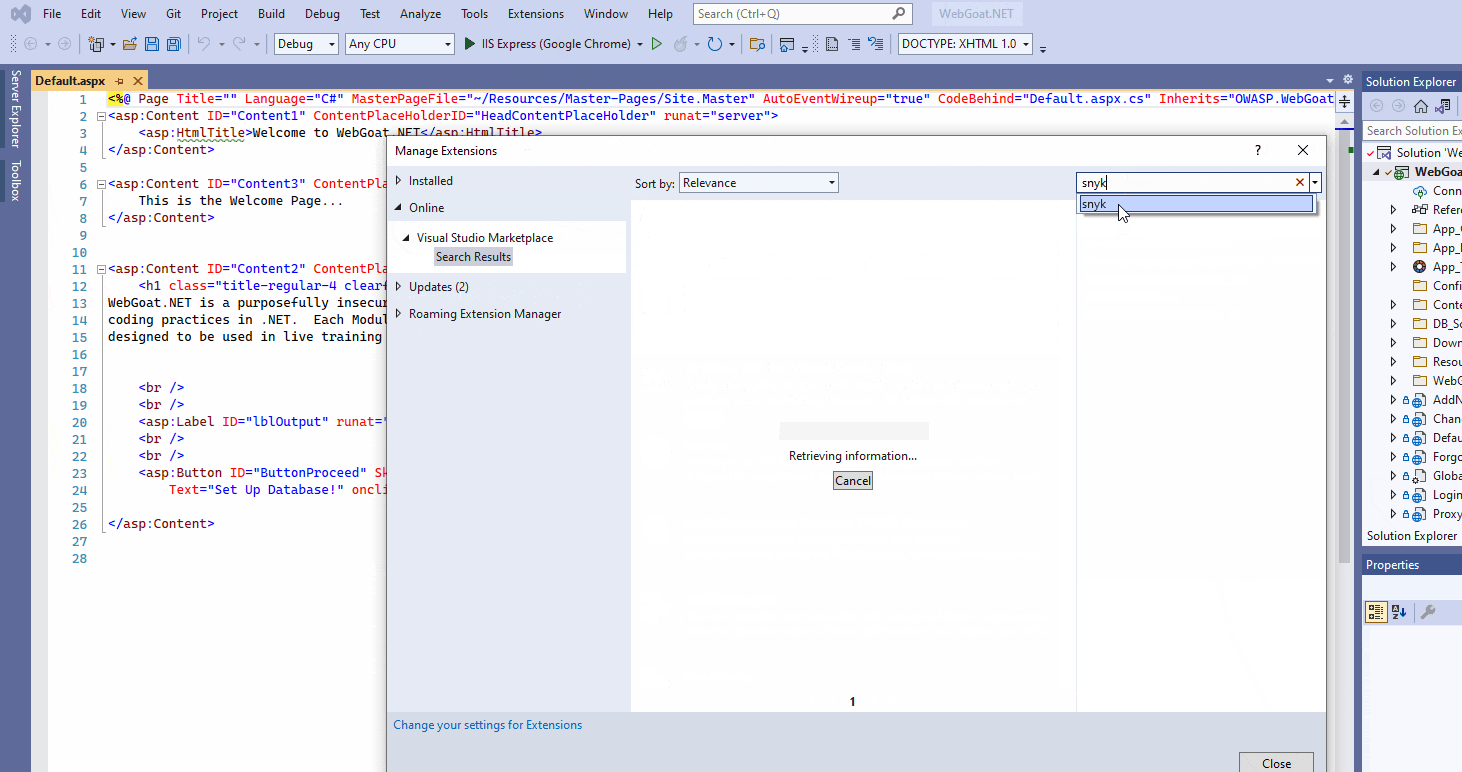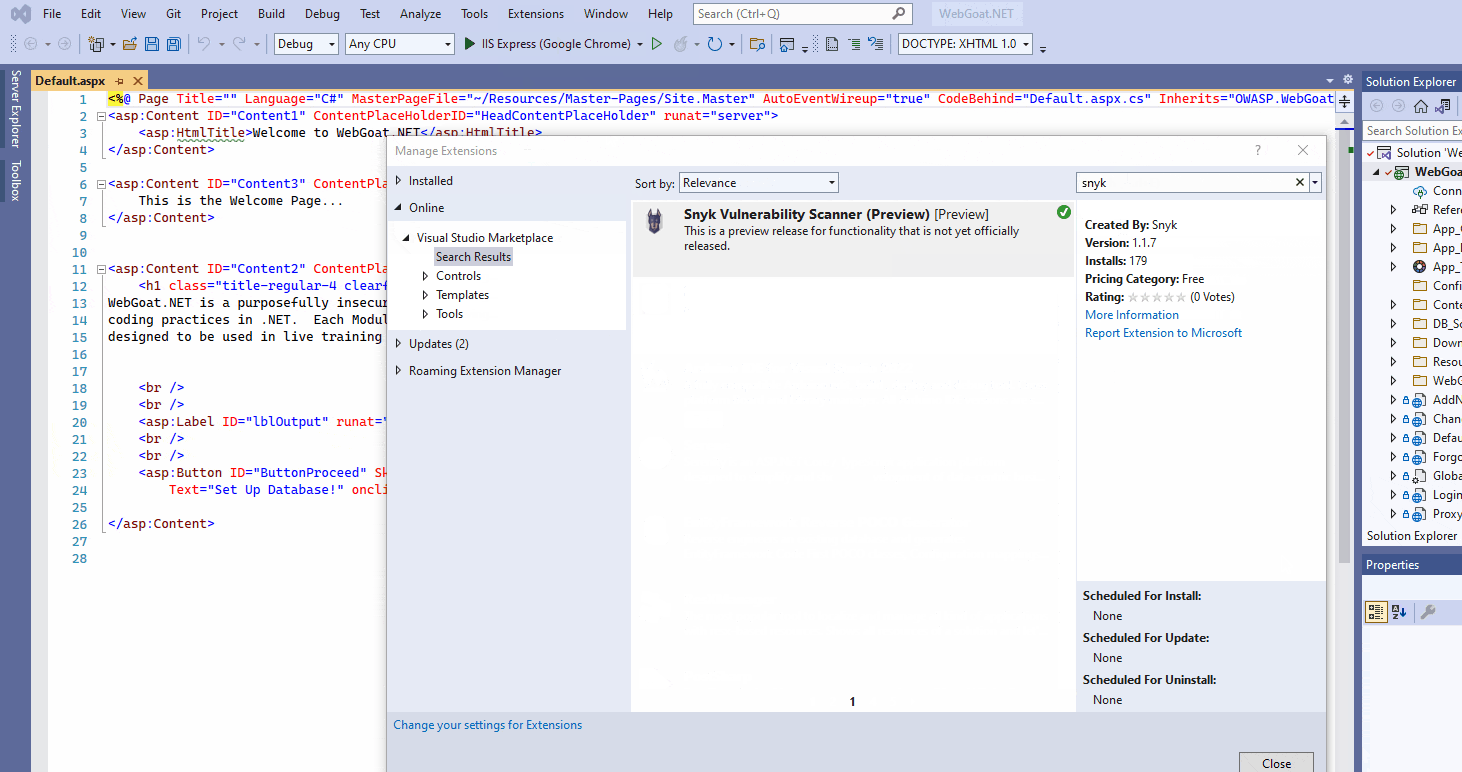
Remarque : Vous devrez peut-être redémarrer Visual Studio pour lancer le téléchargement et l’installation de l’extension. Lors de son premier démarrage, celle-ci téléchargera la dernière version de Snyk CLI, qu’elle utilise en arrière-plan.
Lors de la première utilisation de l’extension, vous devez vous authentifier auprès de Snyk. L’opération s’effectue dans un navigateur et génère un jeton qui sera stocké par l’extension. Celui-ci sera ensuite utilisé à chaque fois : aucun besoin de gérer des clés de licence ou des certificats.
Utiliser Snyk Vulnerability Scanner dans Visual Studio
Snyk Code prend en charge de nombreux langages et frameworks. Les utilisateurs de Visual Studio seront particulièrement intéressés par C#, JavaScript et TypeScript, Python et Ruby.
Une icône de lecture apparaît dans le coin supérieur gauche de la fenêtre. Lorsqu’un développeur estime que son travail sur l’application est suffisamment avancé pour rechercher et corriger les problèmes de sécurité, il lui suffit de cliquer sur l’icône verte pour lancer une analyse.
Les analyses ne prennent généralement que quelques secondes (les premières peuvent durer quelques minutes) et les résultats s’affichent dès qu’elles sont terminées.
Au quotidien, l’idéal est de travailler jusqu’à ce que votre code ait atteint un certain degré de maturité, par exemple après avoir terminé la conception d’une classe ou d’un algorithme. Lancez alors une analyse pour voir où vous en êtes. Snyk Code fonctionnant en temps réel, vous pouvez lancer une analyse à tout moment, sans ralentir la progression de vos projets.
Conseil : Snyk Code étant rapide, il est judicieux d’analyser votre code plus régulièrement. Au lieu d’attendre la fin pour répertorier et corriger les bogues, prévoyez des étapes intermédiaires pendant le codage afin de les détecter et de les corriger immédiatement. Vous éviterez aussi que d’autres bogues ne s’introduisent dans le code, puisque vous saurez quelles constructions éviter. Pensez également à relancer une analyse après avoir corrigé un bogue : la correction peut en affecter d’autres. Certains bogues peuvent disparaître parce que vous les avez corrigés en même temps qu’un autre, ou de nouveaux bogues peuvent apparaître. C’est pourquoi il est si important de déplacer la sécurité vers la gauche. Si une petite modification peut en entraîner d’autres, imaginez combien il peut y en avoir si vous attendez d’avoir terminé tout le projet pour lancer une analyse !
Essayez Snyk
Il vous suffit de créer un compte Snyk gratuit avec votre compte GitHub ou Google (ou auprès de nombreux autres fournisseurs d’identité). Retrouvez l’extension Snyk Vulnerability Scanner sur Visual Studio Marketplace. Essayez-la et dites-nous ce que vous en pensez.
Lancez-vous dans les compétitions Capture The Flag
Apprenez à résoudre des défis Capture The Flag en regardant à la demande notre atelier virtuel d’initiation.