Retour sur l’InCyber Forum Europe : 4 conseils d’experts DevSecOps

14 août 2024
0 minutes de lecture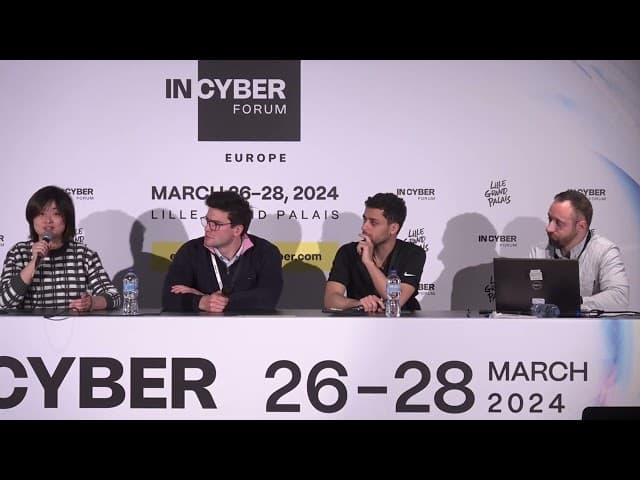
Lorsque votre organisation réfléchit à la manière d’intégrer la sécurité plus tôt dans le cycle de développement et de partager la responsabilité de la correction des problèmes, il peut être difficile de savoir par où commencer. Quels outils s’intégreront le mieux à vos processus existants ? Quelles sont les meilleures façons de sensibiliser à l’importance de la sécurité des applications ? Et une fois les outils choisis, comment faire pour que les développeurs les utilisent vraiment ?
Trois experts se sont réunis pour répondre à ces questions lors du forum InCyber Europe. Parmi les intervenants figuraient Grace Law de Manulife, client de Snyk ; Eric Fourrier de GitGuardian, partenaire de Snyk ; et Chaaban Barakat de Snyk. Chacun a apporté un point de vue unique sur le choix des bons outils et processus, la sensibilisation et l’adoption concrète de DevSecOps. Voici leurs principaux conseils pour les organisations qui veulent transformer DevSecOps, d’une idée en réalité.
Choisissez des outils de sécurité adaptés à votre culture d’entreprise
Choisir les bons outils est l’un des
défis majeurs pour les organisations qui souhaitent adopter une approche DevSecOps. Comme le savent de nombreuses équipes de sécurité, se procurer des outils de sécurité des applications est une chose, mais réussir à les faire utiliser par les équipes de développement en est une autre.
Selon Chaaban Barakat, l’adoption par les développeurs devient un véritable défi lorsque les outils ne sont pas adaptés à la culture de l’organisation et ne favorisent pas la prise en charge des tâches liées à la sécurité. Il explique : « Très souvent, des outils [de sécurité] sont déjà en place, mais ils ne sont pas adoptés… et il y a deux raisons à cela. Soit le problème vient de l’outil — il est trop difficile à intégrer ou à utiliser, trop lent, génère trop de faux positifs ou complique la correction… soit le problème vient de la culture ou des personnes, au sens où personne ne prend en charge DevSecOps. »
Pour relever ce défi, les organisations doivent choisir stratégiquement des outils compatibles avec leurs workflows existants et qui ne génèrent pas de bruit inutile. Comme le dit Grace Law : « Beaucoup d’outils peuvent détecter 100 vulnérabilités, mais aussi générer 1 000 faux positifs. Au final, personne ne prend le rapport au sérieux. Et cela met aussi beaucoup de pression sur les équipes de sécurité, qui doivent valider les vulnérabilités une par une. »
Les outils doivent être précis, mais aussi s’intégrer parfaitement aux workflows existants pour favoriser la prise en charge des responsabilités. Selon Eric Fourrier, la compatibilité avec les workflows de développement est essentielle pour instaurer une responsabilité partagée. Lorsqu’un outil s’intègre parfaitement aux pipelines de développement existants, les développeurs n’ont pas besoin de quitter leur état de concentration pour exécuter des tests de sécurité.
Il explique : « Aujourd’hui, les développeurs doivent maîtriser tellement de technologies : le front-end, le back-end, l’infrastructure. Et nous leur demandons aussi d’être des ingénieurs et des référents en sécurité. À l’autre bout du spectre, on compte un ingénieur en sécurité pour 100 développeurs. Il faut donc vraiment les faire travailler ensemble… en orchestrant les politiques de sécurité et en fournissant aux développeurs des outils intégrés à leurs workflows. »
Les solutions de Snyk illustrent ces principes : elles proposent des outils de sécurité conçus pour les développeurs et qui s’intègrent facilement aux environnements de développement existants. L’adoption de Snyk par Manulife montre comment le choix du bon outil peut renforcer considérablement les pratiques de sécurité sans perturber les workflows.
Communiquez, communiquez, communiquez
Après avoir choisi un outil de sécurité, il est essentiel de déployer stratégiquement des actions de sensibilisation et de formation à la sécurité auprès des équipes de développement de votre organisation. Comme l’explique Law : « La sensibilisation est extrêmement importante. La communication est extrêmement importante. Nous devons faire évoluer l’état d’esprit des développeurs et leur rappeler que la sécurité est là pour les aider. La sécurité n’est pas là pour vous empêcher de déployer votre application… Nous communiquons donc beaucoup en amont et nous nous présentons comme une équipe qui peut vraiment travailler avec eux. »
Cependant, vos plans pour former les équipes de développement et les sensibiliser doivent tenir compte de l’expérience de votre organisation en matière d’outils de sécurité. Barakat explique : « Cela dépend de la maturité de l’entreprise. Certaines entreprises ont l’habitude d’utiliser des outils de sécurité… La communication est plus difficile lorsque les développeurs n’ont pas l’habitude de corriger des problèmes ou d’utiliser des outils de sécurité. Il faut alors leur présenter quelque chose de nouveau et les sensibiliser. Cette démarche peut être menée au sein même de l’entreprise. Vous pouvez confier aux référents sécurité la conduite des programmes.
Nous aimons aussi sensibiliser en organisant des sessions de hacking en direct. »
Snyk soutient ces efforts de communication en fournissant des informations claires et concrètes sur les vulnérabilités. Cette approche aide des équipes comme celle de Manulife à expliquer à leurs développeurs l’importance de la sécurité et comment traiter efficacement les problèmes, afin que la sécurité devienne une responsabilité partagée dans toute l’organisation.
Mesurez les bons KPI
Les intervenants ont également souligné l’importance de suivre les bons KPI au début de votre parcours DevSecOps. Fourrier recommande de commencer par une approche visant à « arrêter l’hémorragie », c’est-à-dire empêcher « l’introduction de nouveaux secrets et de nouvelles vulnérabilités dans votre base de code. Pour y parvenir, vous pouvez appliquer ce dont nous avons parlé : intégrer la sécurité plus tôt, favoriser l’adoption par les développeurs et les former. C’est le premier KPI que nous cherchons à optimiser. »
Mais en fin de compte, les principaux indicateurs de sécurité de votre organisation doivent refléter ses priorités et sa structure propres. Barakat explique : « Chaque entreprise a ses propres objectifs prioritaires. Si votre entreprise n’a jamais réussi à analyser tous ses dépôts parce que l’outil utilisé était trop lent ou trop difficile à mettre en œuvre… le premier objectif pourrait être d’analyser tous vos dépôts. »
Restez à l’affût des nouvelles tendances en AppSec
En réalité, le travail DevSecOps n’est jamais terminé. De nouvelles technologies et de nouveaux processus apparaissent constamment et peuvent vous aider à améliorer votre approche globale. Les intervenants ont abordé certaines des principales tendances qui, selon eux, feront progresser la sécurité des applications, notamment :
La gestion de la posture de sécurité des applications (ASPM), qui donne aux dirigeants une vue d’ensemble de la manière dont les risques sont atténués dans toute l’organisation
Une attention accrue à l’expérience des développeurs : les organisations examinent de près les effets des contrôles de sécurité sur les workflows quotidiens des équipes de développement et veillent à perturber le moins possible les pratiques existantes.
La correction plutôt que le simple signalement : les organisations donnent aux développeurs les moyens de corriger concrètement les problèmes de code, au lieu de se contenter de dresser une liste de vulnérabilités pour cocher une case de conformité.
Comment Snyk favorise l’adoption de DevSecOps
Manulife utilise Snyk Open Source, Snyk Code et Snyk Container pour renforcer ses pratiques DevSecOps. L’approche de Snyk en matière de sécurité, conçue pour les développeurs, aide les organisations à mettre en place des outils qui s’intègrent aux pratiques de développement existantes et réduisent les risques à grande échelle. Nos solutions s’intègrent facilement aux IDE, aux dépôts et aux pipelines CI/CD existants, permettant aux développeurs de tester et de corriger leur propre code dès la pull request. Grâce aux conseils de correction exploitables dans la CLI, les développeurs peuvent remédier aux vulnérabilités en quelques minutes.
Grâce à Snyk Open Source, Manulife peut détecter et corriger les vulnérabilités dans ses dépendances open source. Snyk Code permet aux développeurs de détecter rapidement les problèmes de sécurité dans leur code propriétaire, tandis que Snyk Container protège leurs applications conteneurisées dès le départ.
En outre, notre solution ASPM, Snyk AppRisk, offre aux dirigeants une vue complète des risques liés aux applications et leur permet d’atténuer proactivement les menaces les plus pressantes pour les applications et les opérations essentielles à leur activité.
Consultez la présentation complète d’InCyber pour en savoir plus sur le lancement d’un programme DevSecOps efficace.