Guide du RSSI : 3 points à prendre en compte pour instaurer une culture de la sécurité


9 mars 2023
0 minutes de lecturePour instaurer une culture de la sécurité forte dans toute votre organisation, vous devrez largement compter sur vos équipes de développement. Il est donc essentiel d’impliquer les développeurs tôt et régulièrement dans la mise en place de votre programme de sécurité.
Dans ce guide destiné aux responsables de la sécurité des systèmes d’information (RSSI), nous vous expliquons comment instaurer une culture de la sécurité dans toute votre organisation en examinant les trois points suivants :
L’adhésion des équipes de développement est essentielle à la réussite d’un programme de sécurité.
Les trois types d’équipes de développement : pionnières, adeptes et réfractaires au changement.
Comment collaborer avec vos équipes de développement pour résoudre leurs difficultés (culturelles, liées aux processus ou aux outils).
1. L’adhésion des équipes de développement est essentielle à la réussite d’un programme de sécurité
Pour étendre la sécurité des applications, il faut l’intégrer directement aux workflows de développement — ce qui est bien plus facile à dire qu’à faire. Vous rencontrerez inévitablement des difficultés pour faire accepter et adopter une culture de la sécurité par les équipes de développement, car celle-ci peut perturber leurs workflows et compromettre le respect des délais de production si elle n’est pas mise en place avec discernement et empathie, en tenant compte des nombreux retours et besoins des développeurs.
Avant de déployer un programme AppSec, les personnes qui interagissent avec les équipes de développement et les accompagnent doivent donc bien comprendre les problèmes, les frictions et les frustrations auxquelles ces équipes sont confrontées.
Vous pourrez alors définir des attentes réalistes, déterminer comment et où les développeurs peuvent évoluer, et voir comment les aider et les accompagner au mieux — car l’empathie favorise l’alignement.
Sans empathie ni compréhension des processus de vos équipes de développement, vous créerez des frictions et réduirez les chances qu’elles adhèrent à la mise en place d’une culture de la sécurité à l’échelle de l’organisation.
Comprendre l’état d’esprit de vos équipes de développement vous permettra de déterminer la meilleure façon de collaborer avec elles pour trouver un terrain d’entente et définir des objectifs communs pour votre programme AppSec.
2. Les 3 types d’équipes de développement
Si accompagner et responsabiliser les équipes de développement est la clé de la réussite AppSec, il est essentiel de partir de leur situation. Pour cela, il faut commencer par comprendre de quel type d’équipe il s’agit.
Certaines équipes de développement sont attirées par les dernières technologies et ont hâte d’essayer de nouveaux outils, technologies et modèles de programmation. D’autres n’adoptent de nouvelles technologies ou méthodes qu’une fois qu’elles ont fait leurs preuves pour résoudre un problème concret. Enfin, certaines équipes évitent le changement, convaincues que « si ça marche, inutile d’y toucher ».
Nous répartissons les équipes en trois catégories : pionnières, adeptes ou réfractaires au changement.
Les équipes pionnières
Les équipes pionnières sont très performantes et souvent minoritaires au sein d’une organisation. Elles sont moins susceptibles d’être débordées et plus à même de définir des normes et des bonnes pratiques pour les autres équipes. Elles sont souvent les premières à adopter des processus et des technologies lorsqu’elles y voient un intérêt pour l’équipe ou la livraison.
Les équipes adeptes
Les équipes adeptes assurent généralement des livraisons fiables. Elles n’adoptent de nouveaux processus, méthodes ou technologies qu’après qu’une équipe pionnière en a démontré l’efficacité dans l’organisation. Elles représentent généralement la majorité des équipes.
Les équipes réfractaires au changement
Les équipes réfractaires au changement sont celles qui y résistent le plus. Elles développent depuis longtemps à leur manière et préfèrent continuer ainsi par habitude et souci de continuité. Elles sont également souvent minoritaires au sein de l’organisation.
3. Comment collaborer avec vos équipes de développement pour résoudre leurs difficultés
La sécurité des développeurs nécessite des changements culturels, des processus et des outils adaptés pour être mise en œuvre avec succès.
Même si aucune équipe ne ressemble à une autre (même parmi celles d’un même type), voici quelques pistes pour collaborer avec votre organisation de développement et résoudre les difficultés culturelles, liées aux processus ou aux outils.
Culture
Pour instaurer une culture au sein de votre organisation de développement, il faudra faire preuve d’empathie, fixer des priorités à la direction, favoriser la collaboration, former les équipes et reconnaître leurs réussites.
Empathie
Vous devez d’abord comprendre qui sont vos équipes et dans quelle mesure elles sont prêtes à accepter le changement. Comprendre ensuite la capacité de chaque équipe en matière de livraison, de performance et de fiabilité vous aidera à définir des objectifs réalistes et atteignables.
Une fois que vous connaissez vos équipes et leurs capacités, vous pouvez définir la répartition des responsabilités et la propriété des projets nécessaires à la réussite de votre programme AppSec.
Priorités définies par la direction
Adoptez les priorités de sécurité définies par la direction et communiquez-les en toute clarté. Les équipes de développement auront ainsi pour mission de consacrer du temps aux problèmes de sécurité, parce qu’ils comptent pour l’entreprise et les responsables de l’ingénierie — au lieu de ne s’en occuper qu’une fois leurs autres tâches de développement terminées, s’il leur reste du temps.
Favoriser la collaboration
Envisagez de mettre en place un programme de référents sécurité pour faciliter et encourager la collaboration. Faites tout votre possible pour travailler avec les développeurs et instaurer un climat de confiance, plutôt que de compter uniquement sur la peur pour obtenir des résultats.
Former les équipes
Cela semble évident, mais il est important de le rappeler : formez vos équipes de développement avant de déployer des programmes. Cette formation peut se limiter à informer les développeurs des changements, de leurs raisons et, surtout, de leurs conséquences et des mesures à prendre, avant leur mise en œuvre. Gardez également à l’esprit que certains sujets de formation ne concernent pas toutes les équipes : adaptez donc les supports à leurs besoins.
Suivez les progrès et, dans la mesure du possible, rendez la formation ludique à l’aide de tableaux de bord. Faites-en une activité que les développeurs ont envie de faire, et pas seulement être obligés de faire. Ou, comme nous aimons le dire, passez de la contrainte à la récompense.
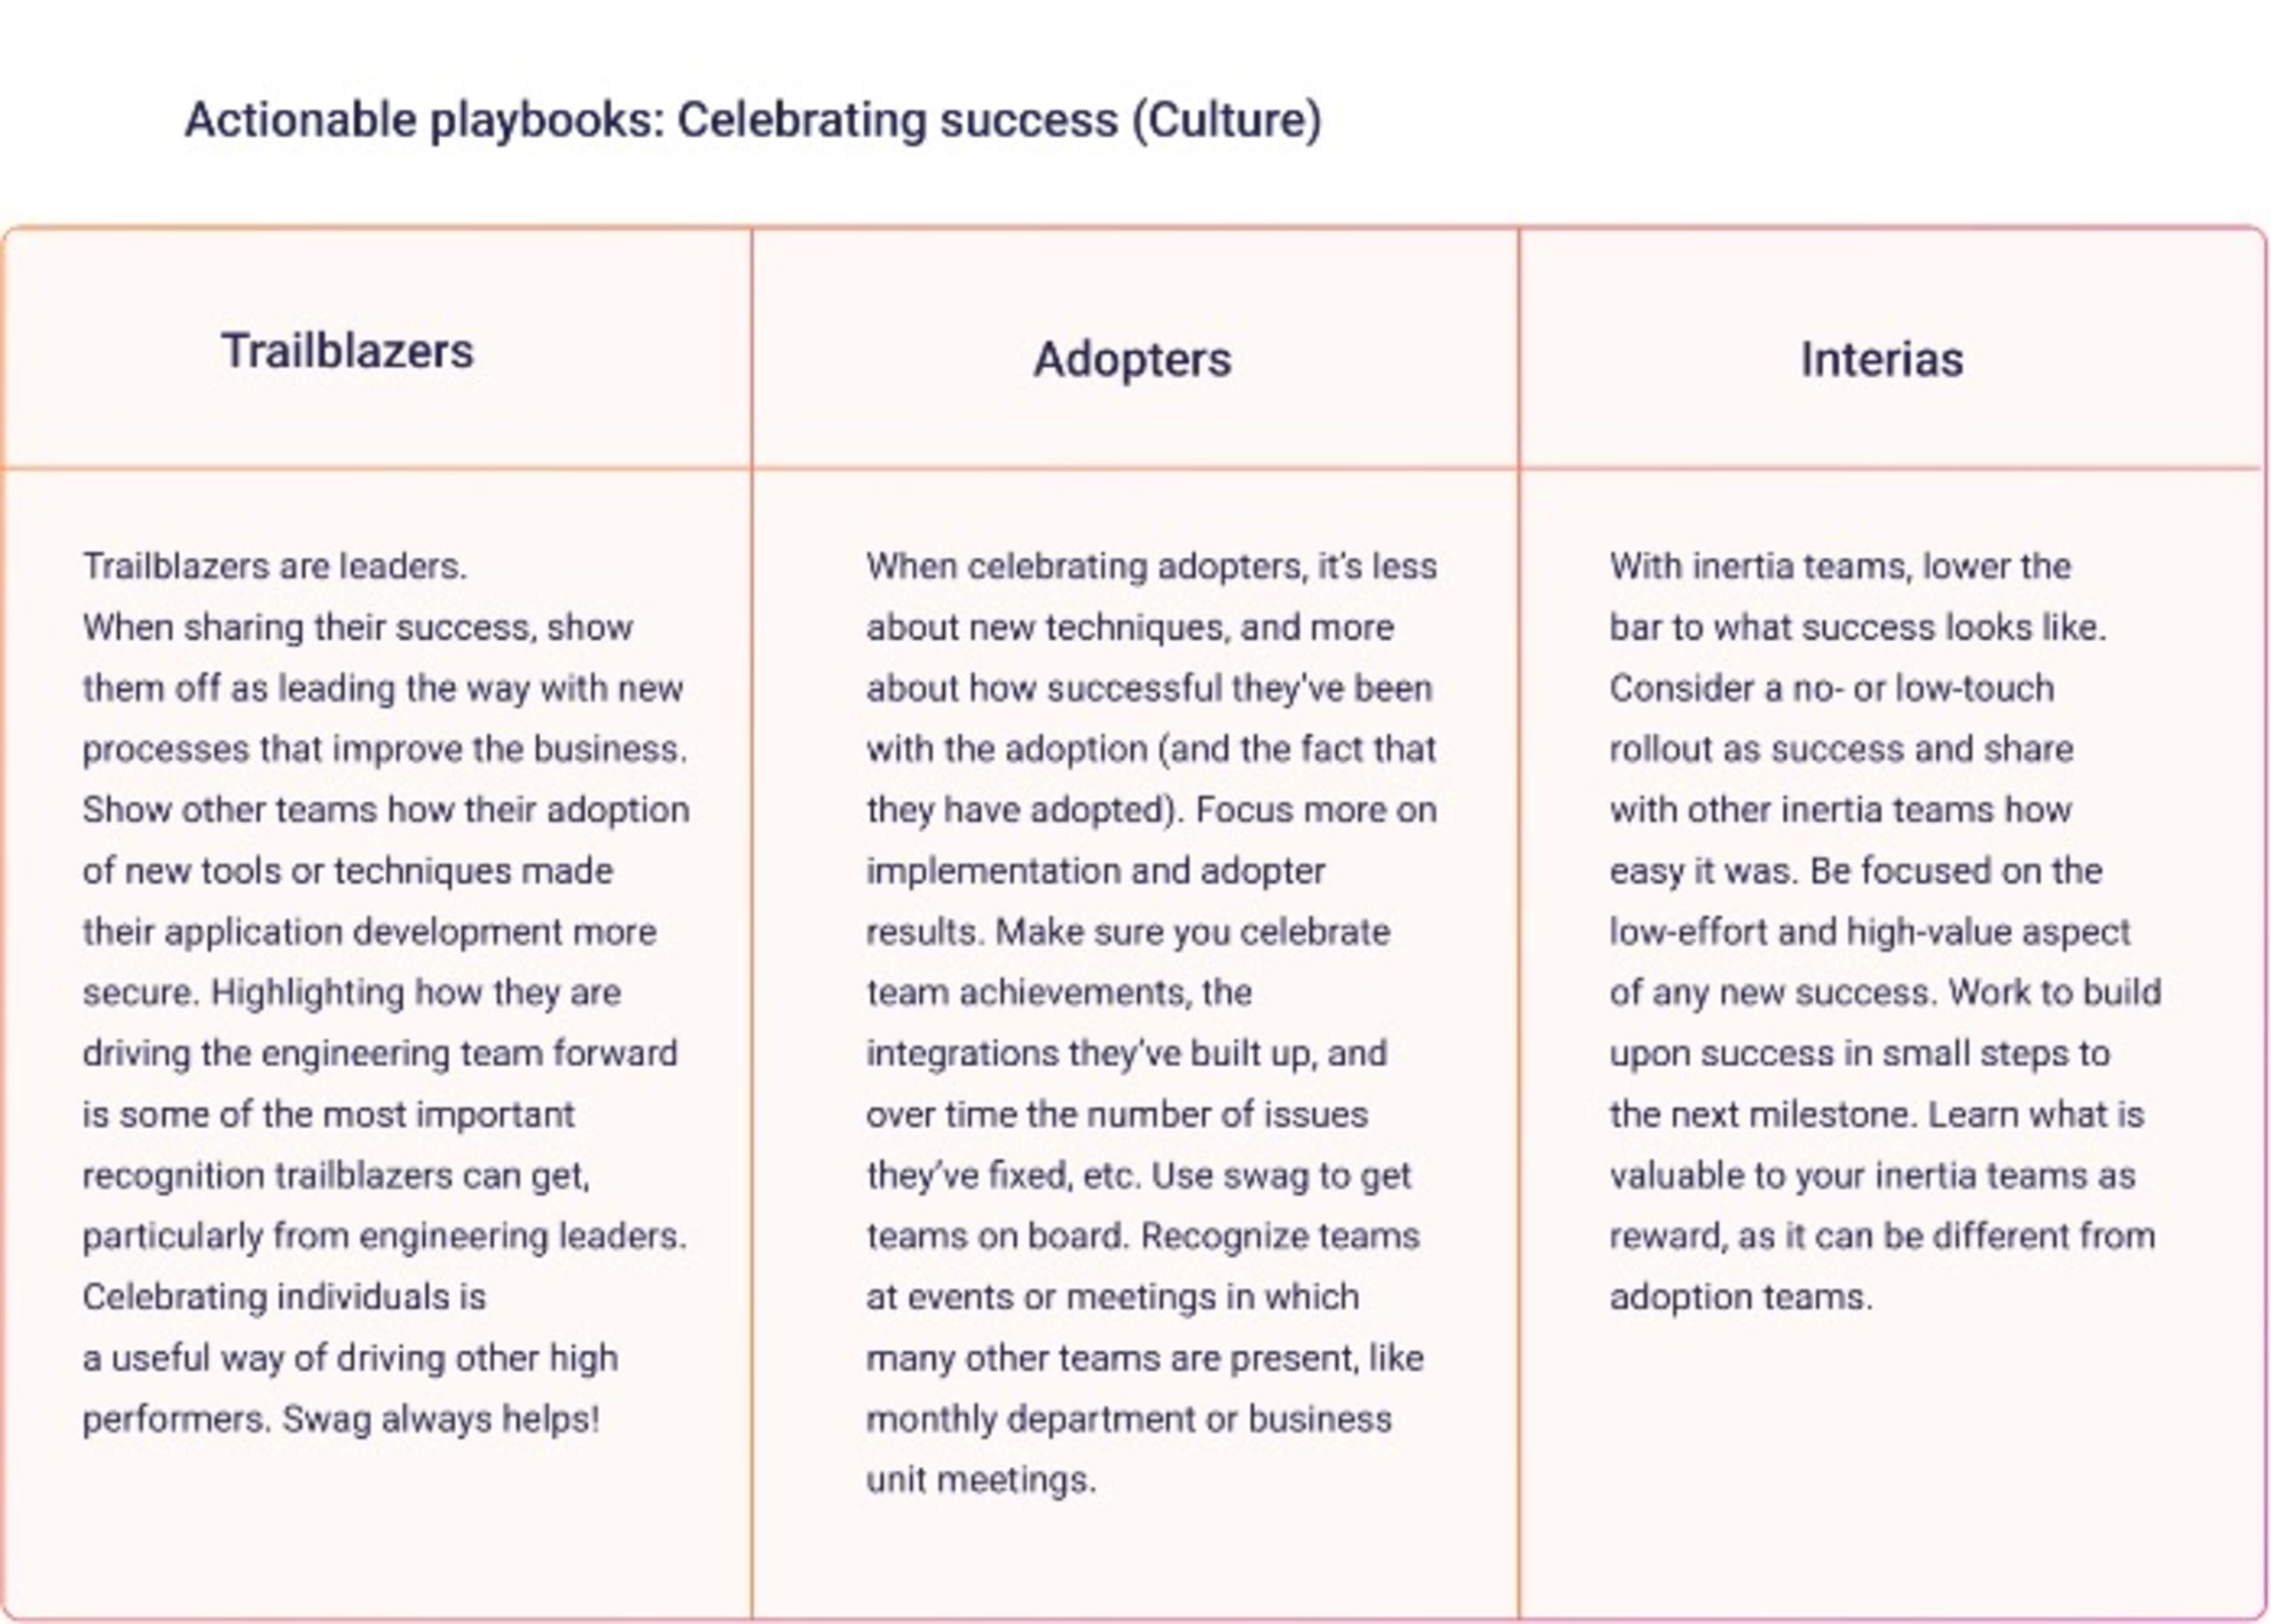
Célébrer les réussites
Mettre en avant les réussites individuelles et les améliorations en matière de sécurité, ou reconnaître les succès des équipes, est essentiel pour instaurer une culture de la sécurité. Pour commencer, vous pouvez offrir des cadeaux ou des objets promotionnels, ou célébrer les équipes les plus performantes lors de réunions mensuelles.
À l’échelle des équipes, cela peut prendre les formes suivantes :
Processus
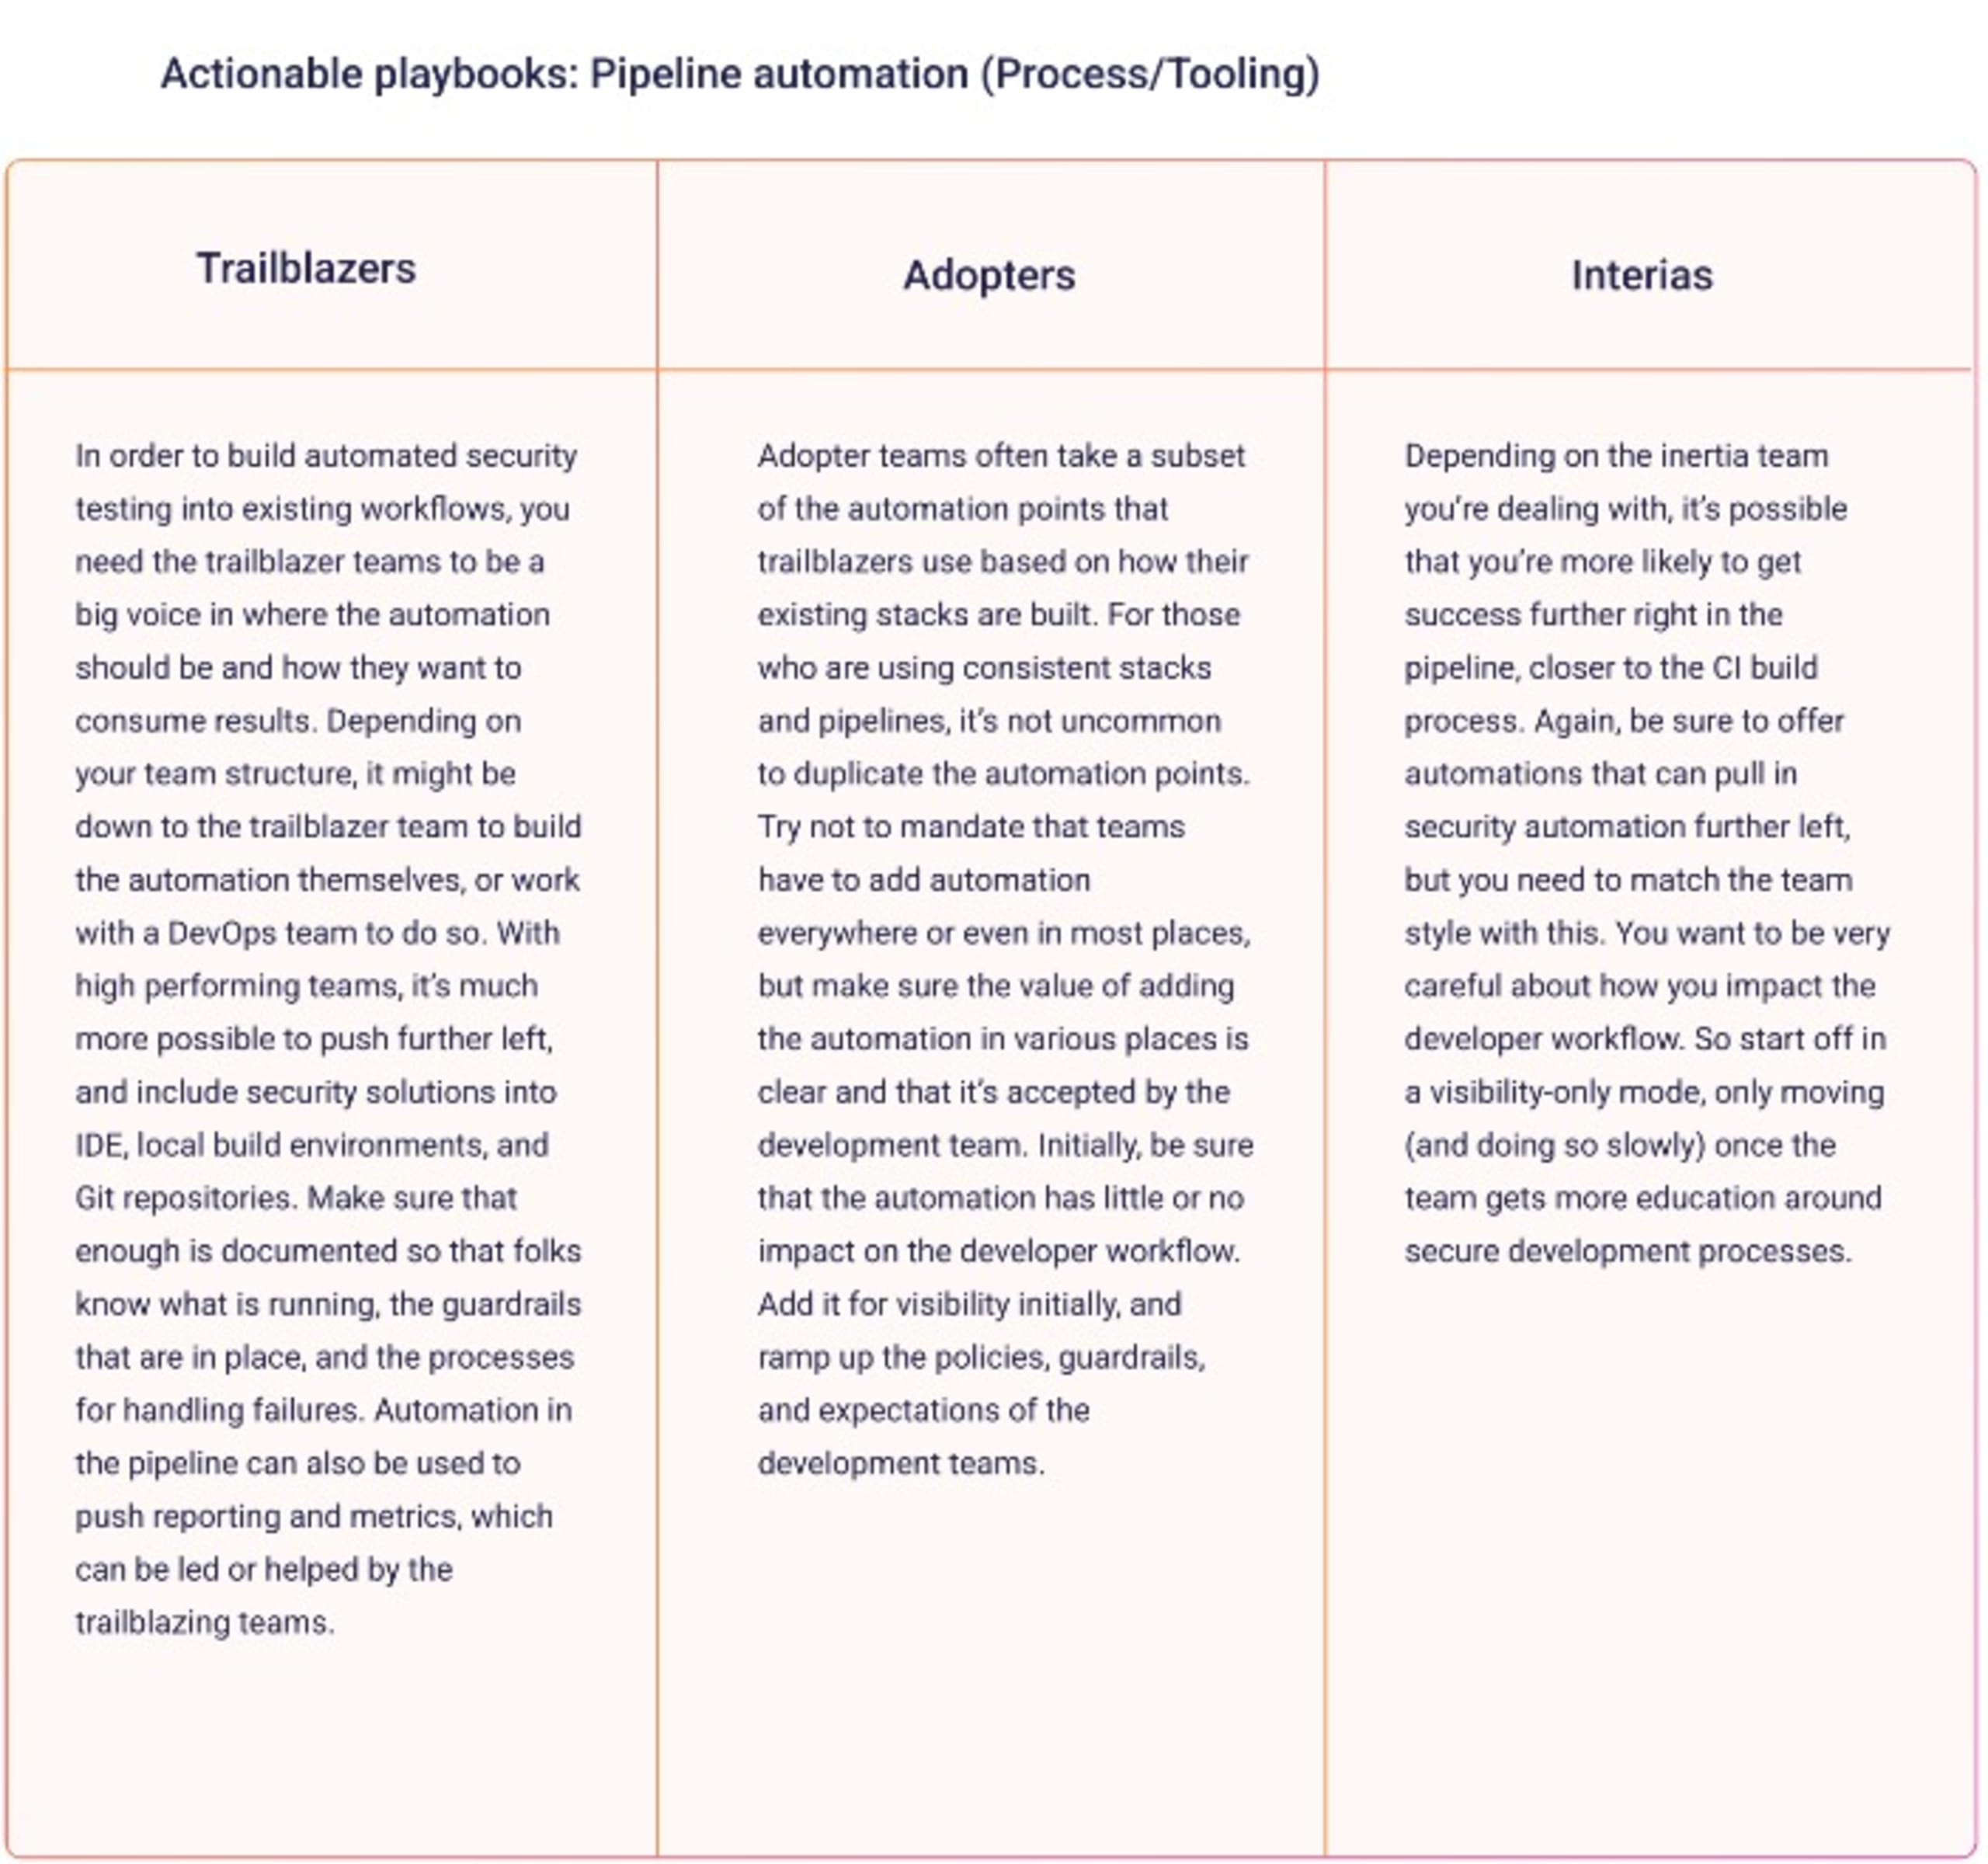
Pour instaurer une culture de la sécurité, vous devrez élaborer de nouveaux processus. Lorsque vous le faites, gardez vos équipes de développement à l’esprit et :
Cherchez à intégrer les processus aux workflows existants plutôt qu’à créer de nouveaux workflows.
Définissez avec les équipes de développement des seuils et des pratiques de travail lorsque de nouvelles règles ou de nouveaux processus de sécurité sont prêts à être mis en œuvre.
Collaborez avec l’équipe de développement pour simplifier les choses et veiller à fournir une documentation de qualité à la prochaine équipe.
À l’échelle de votre organisation de développement, cela peut prendre les formes suivantes :
Outils
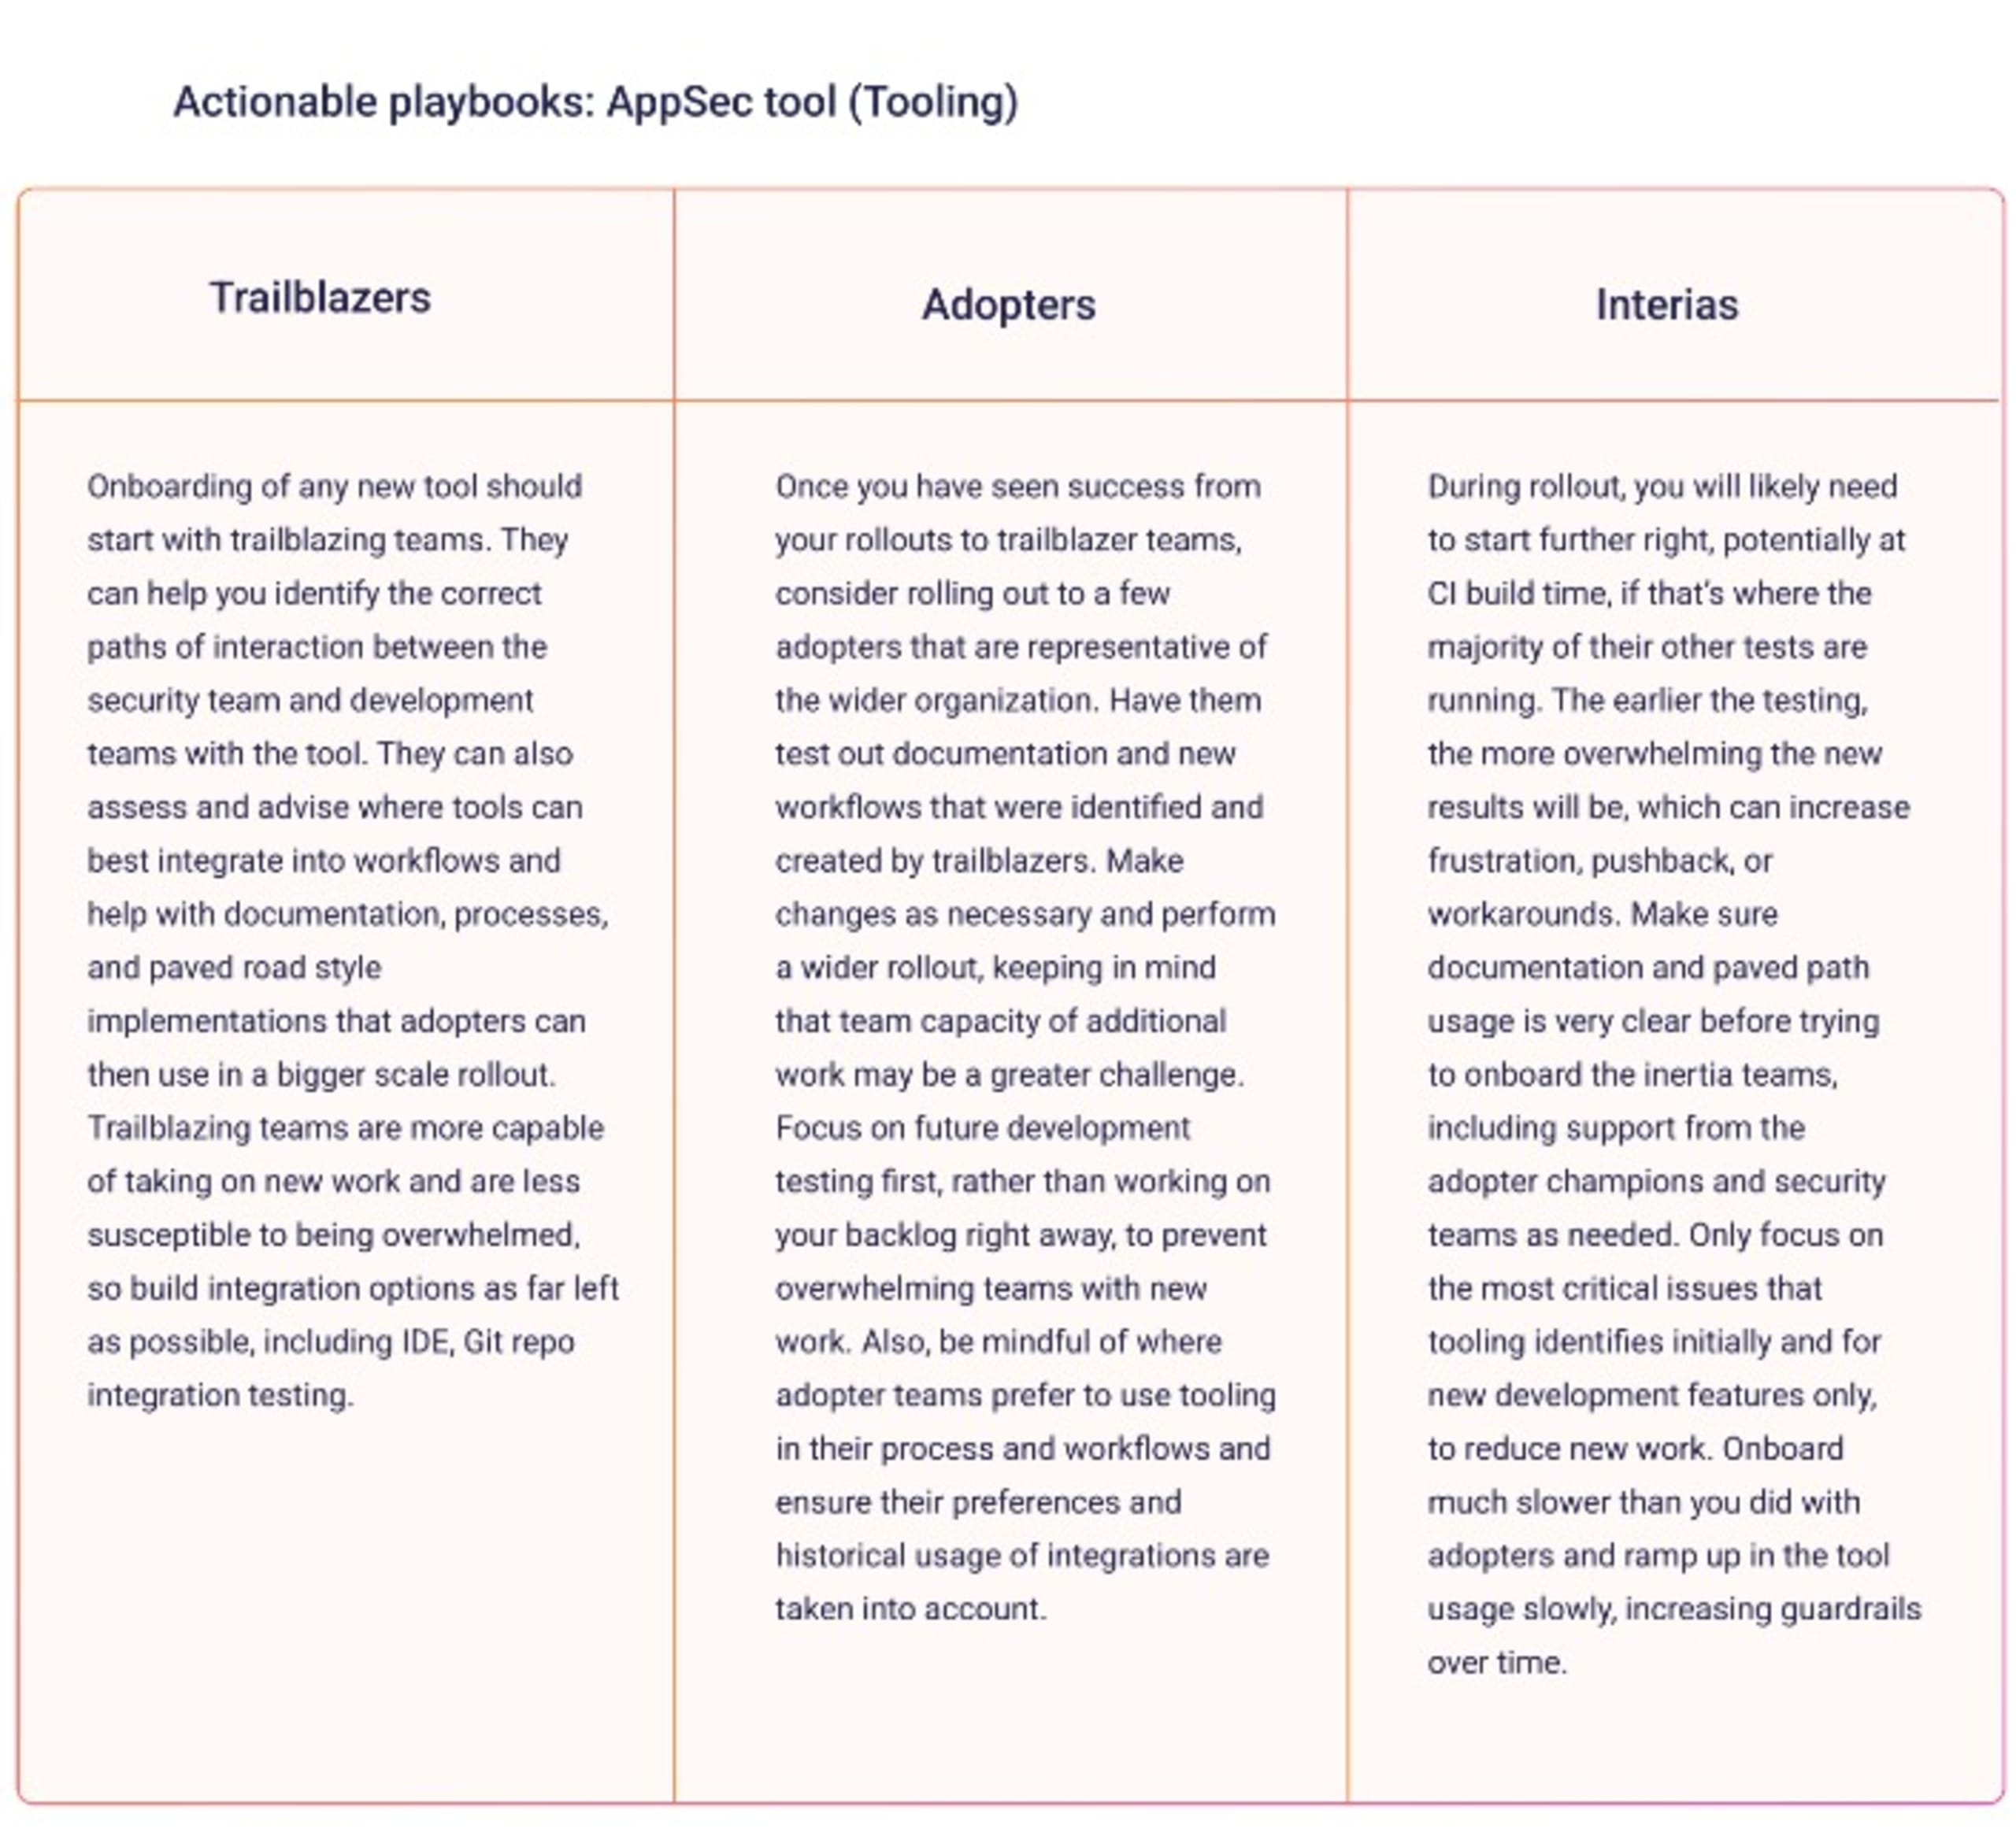
Les nouveaux processus s’accompagnent de nouveaux outils. Adoptez les outils conçus pour les développeurs :
Dotés d’API complètes et faciles à automatiser.
Axés sur la correction et la remédiation plutôt que sur la détection et le signalement.
Largement adoptés par les communautés open source et de la sécurité.
Concentrez d’abord les outils sur la livraison de nouveau code, puis sur les problèmes accumulés dans le backlog afin de réduire la charge des développeurs.
Ne submergez pas les développeurs (nous ne le répéterons jamais assez) ! Lorsque vous présentez un outil à une équipe, commencez par lui donner de la visibilité. Puis, au fil du temps, renforcez les règles et les garde-fous au moyen de politiques pour améliorer le processus de développement sécurisé.
Enfin, automatisez tout. L’intégration aux workflows doit être automatisée et effectuée au bon endroit, selon l’équipe, tout comme les tests dans le workflow. Repérez tous les points de connexion possibles pour les outils : gestion des tickets, rapports, alertes, etc.
À l’échelle de votre organisation de développement, cela peut prendre les formes suivantes :
Prochaines étapes
Snyk est une plateforme de sécurité conçue pour les développeurs, qui s’intègre directement aux outils, aux workflows et aux pipelines d’automatisation du développement. Snyk aide les équipes de développement à détecter, hiérarchiser et corriger les vulnérabilités de sécurité dans le code, les dépendances, les conteneurs, l’infrastructure as code et les environnements cloud.
Découvrez d’autres guides pratiques pour adopter la sécurité ou renforcer son adoption dans toute votre organisation de développement. Vous pouvez aussi réserver une démo avec un expert en sécurité dès aujourd’hui pour en savoir plus.
Accélérez le développement sécurisé
Snyk rapproche les développeurs et les équipes de sécurité pour allier rapidité et sécurité à grande échelle.