Corrigez les vulnérabilités open source directement depuis votre IDE Eclipse


25 juillet 2019
0 minutes de lectureNous sommes ravis d’annoncer que les développeurs peuvent désormais tester et surveiller leurs projets à la recherche de vulnérabilités open source, directement depuis leur environnement de développement intégré (IDE) Eclipse.
En règle générale, les développeurs logiciels travaillent principalement dans leur IDE préféré, qu’ils choisissent souvent pour sa bonne intégration à leur flux de travail existant. Chez Snyk, nous pensons également que les outils doivent s’intégrer parfaitement à votre processus de développement logiciel afin d’être les plus efficaces possible.
C’est pourquoi nous avons publié un plugin Snyk que vous pouvez installer directement depuis Eclipse. Une fois installé, lorsque vous lancez l’outil d’analyse de sécurité, Snyk analyse les dépendances directes et indirectes de vos projets, détecte les vulnérabilités et les problèmes de licence, puis vous fournit les informations essentielles pour vous aider à les corriger plus rapidement et facilement.
La puissance de Snyk CLI
Pour créer le plugin Eclipse IDE, nous avons exploité les fonctionnalités existantes de notre CLI afin d’analyser les projets de votre espace de travail. Vous bénéficiez ainsi d’analyses approfondies, de conseils de correction et d’une prise en charge de vos projets, quel que soit leur langage ou leur gestionnaire de paquets.
La mission principale de Snyk consiste à détecter et à corriger les vulnérabilités dans les dépendances de vos projets. Grâce à notre CLI, Snyk analyse vos différents projets, issus de différents écosystèmes, directement depuis votre environnement de développement local. Snyk détecte ensuite automatiquement le type de projet (langage et gestionnaire de paquets), crée un arbre des dépendances afin d’analyser toutes les dépendances directes et indirectes, puis les vérifie à l’aide de notre base de données propriétaire sur les vulnérabilités. À partir de cette analyse, nous vous indiquons si une dépendance directe ou transitive comporte une vulnérabilité et vous recommandons la meilleure correction disponible.
Configurez Eclipse facilement avec le plugin Snyk
L’installation de Snyk Vulnerability Scanner pour Eclipse est simple. Recherchez Snyk dans Eclipse Marketplace, cliquez sur Installer, suivez les instructions et le tour est joué.
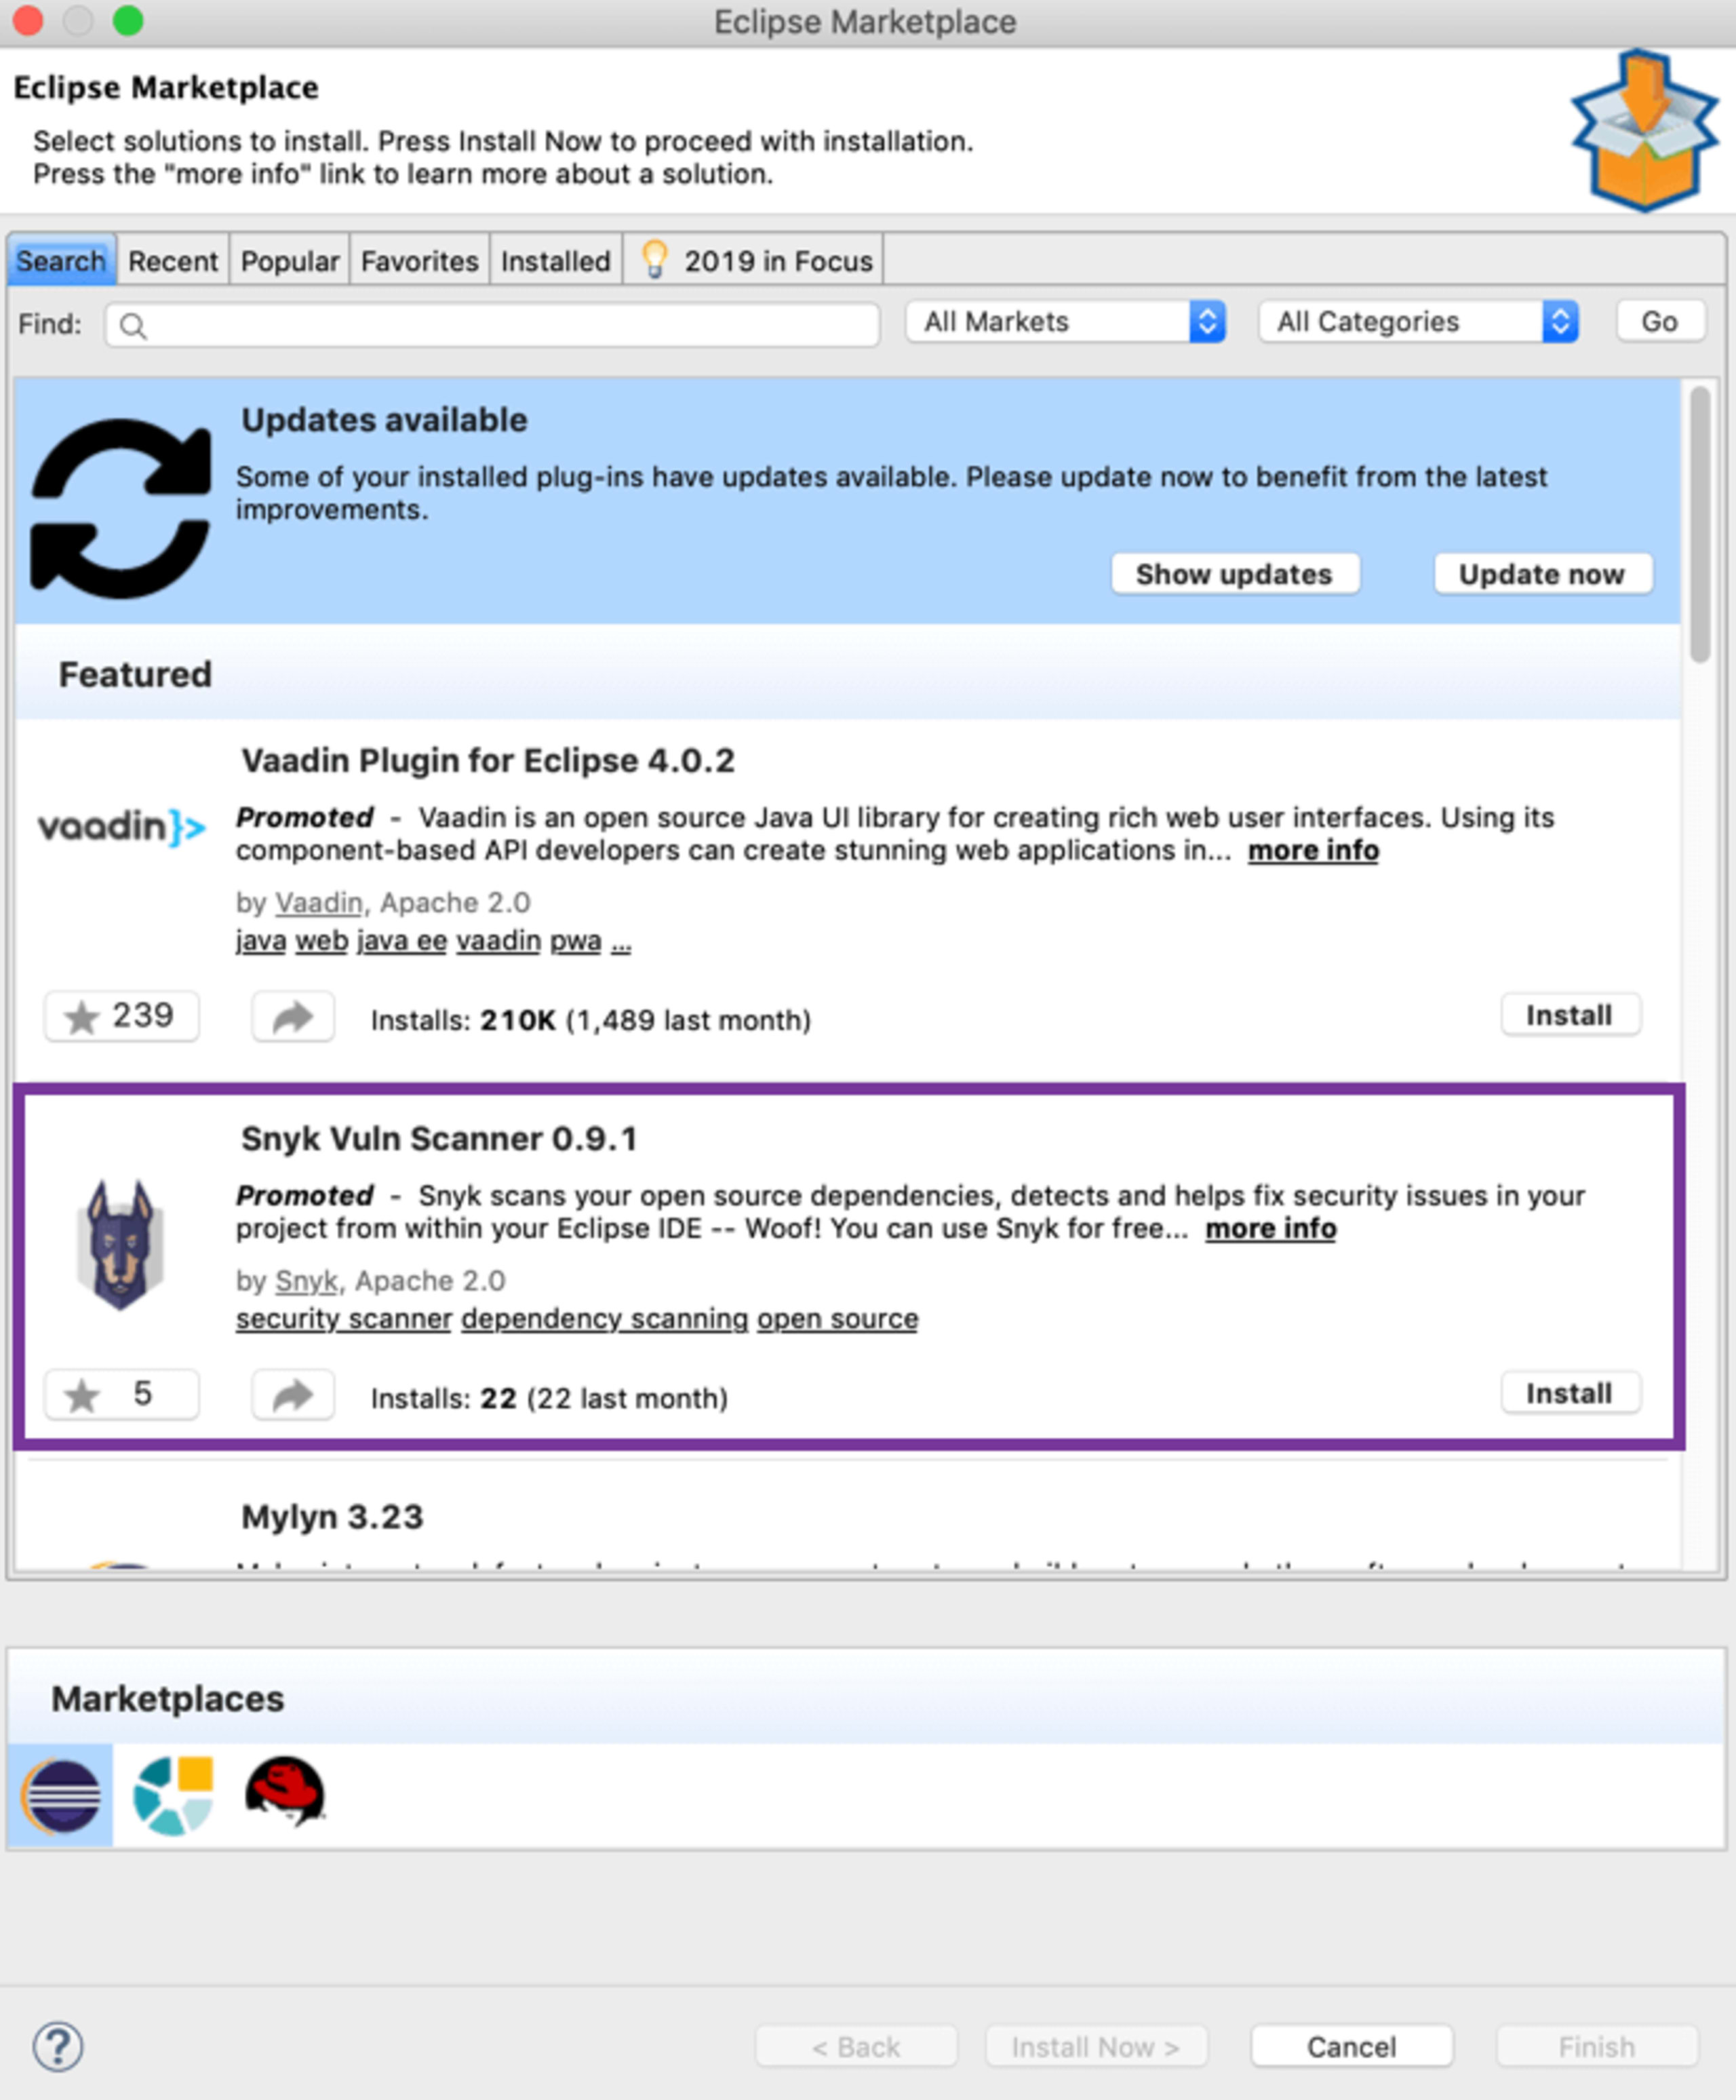
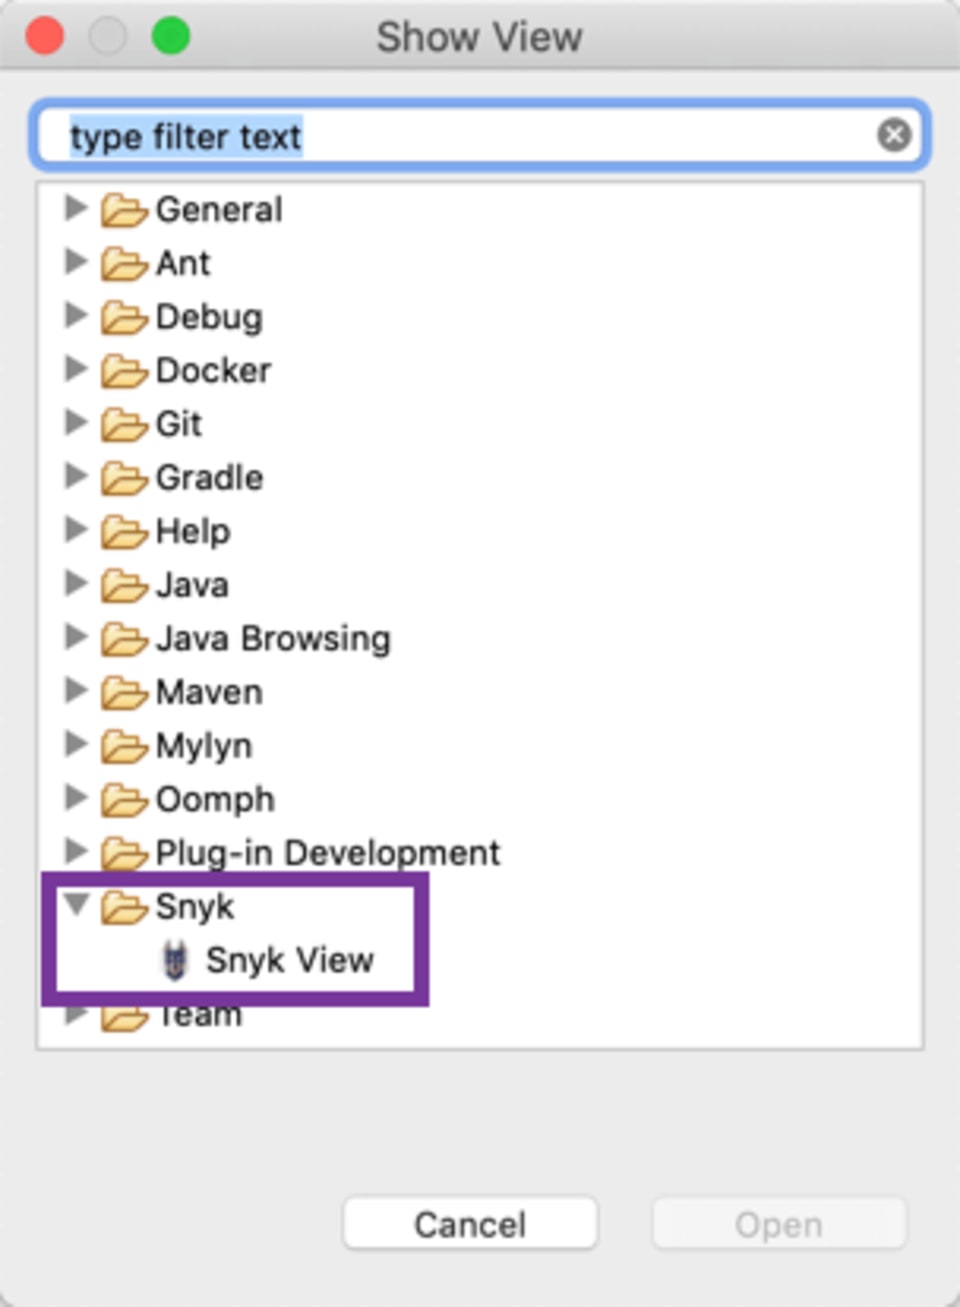
Une fois le plugin installé, ouvrez la vue Snyk :
Ensuite, associez l’installation du plugin Snyk pour Eclipse à votre compte Snyk depuis la fenêtre des préférences Snyk :
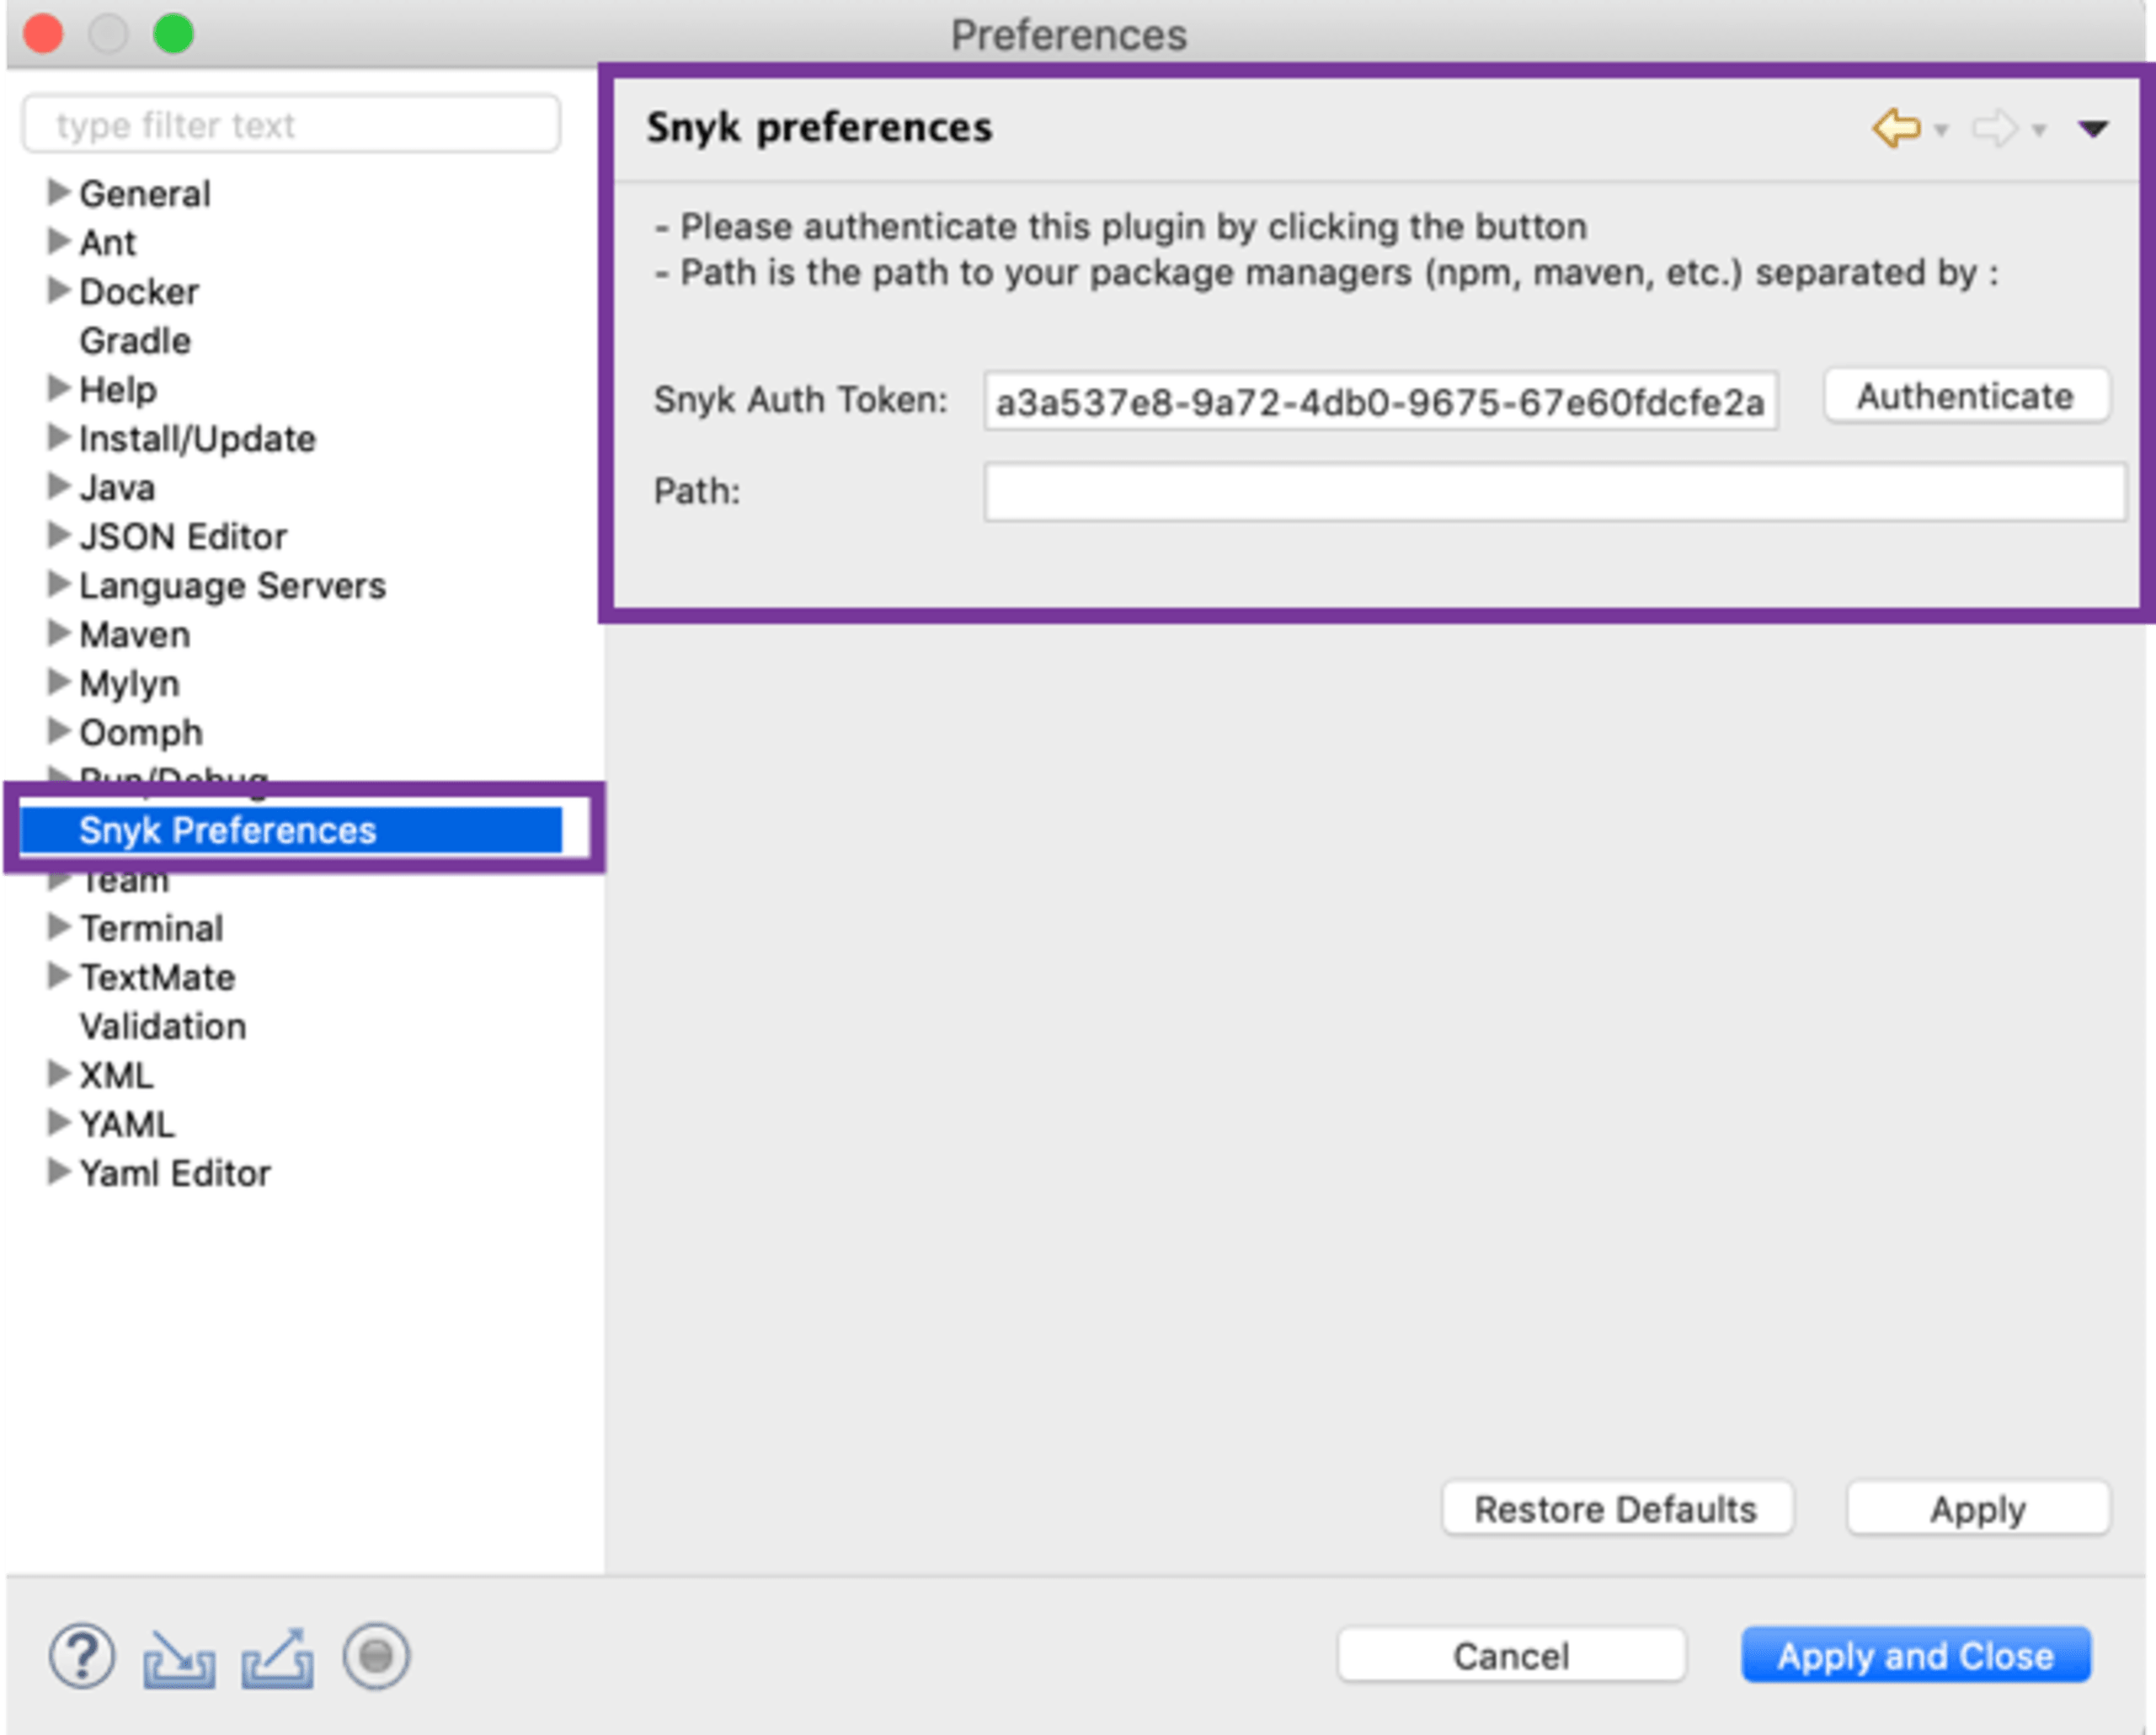
Vous pouvez également ajouter des répertoires supplémentaires au chemin d’accès si le gestionnaire de paquets utilisé dans votre projet ne figure pas dans le chemin système.
Détection native des vulnérabilités dans Eclipse
Une fois la configuration terminée, cliquez sur le bouton Lecture dans la vue Snyk pour analyser tout votre espace de travail et obtenir les résultats de tous les projets actuellement ouverts. Vous pouvez aussi faire un clic droit sur un projet dans le dossier racine des projets, puis cliquer sur Snyk test.
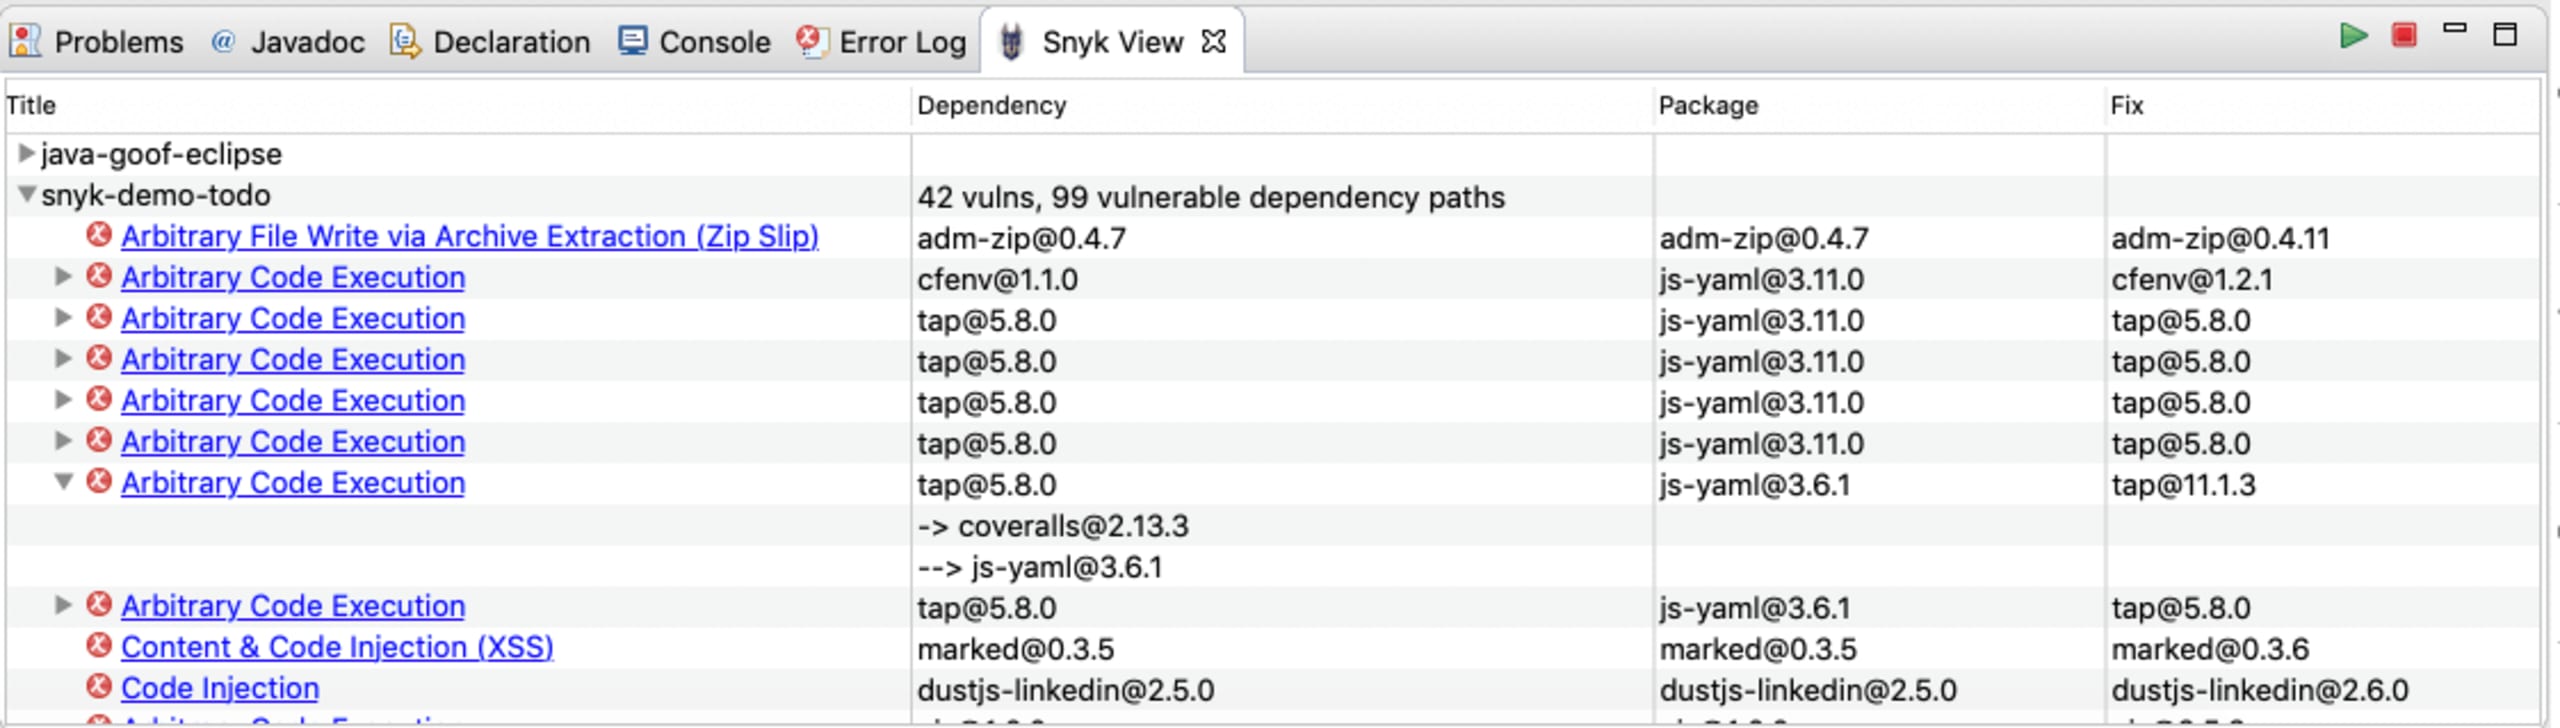
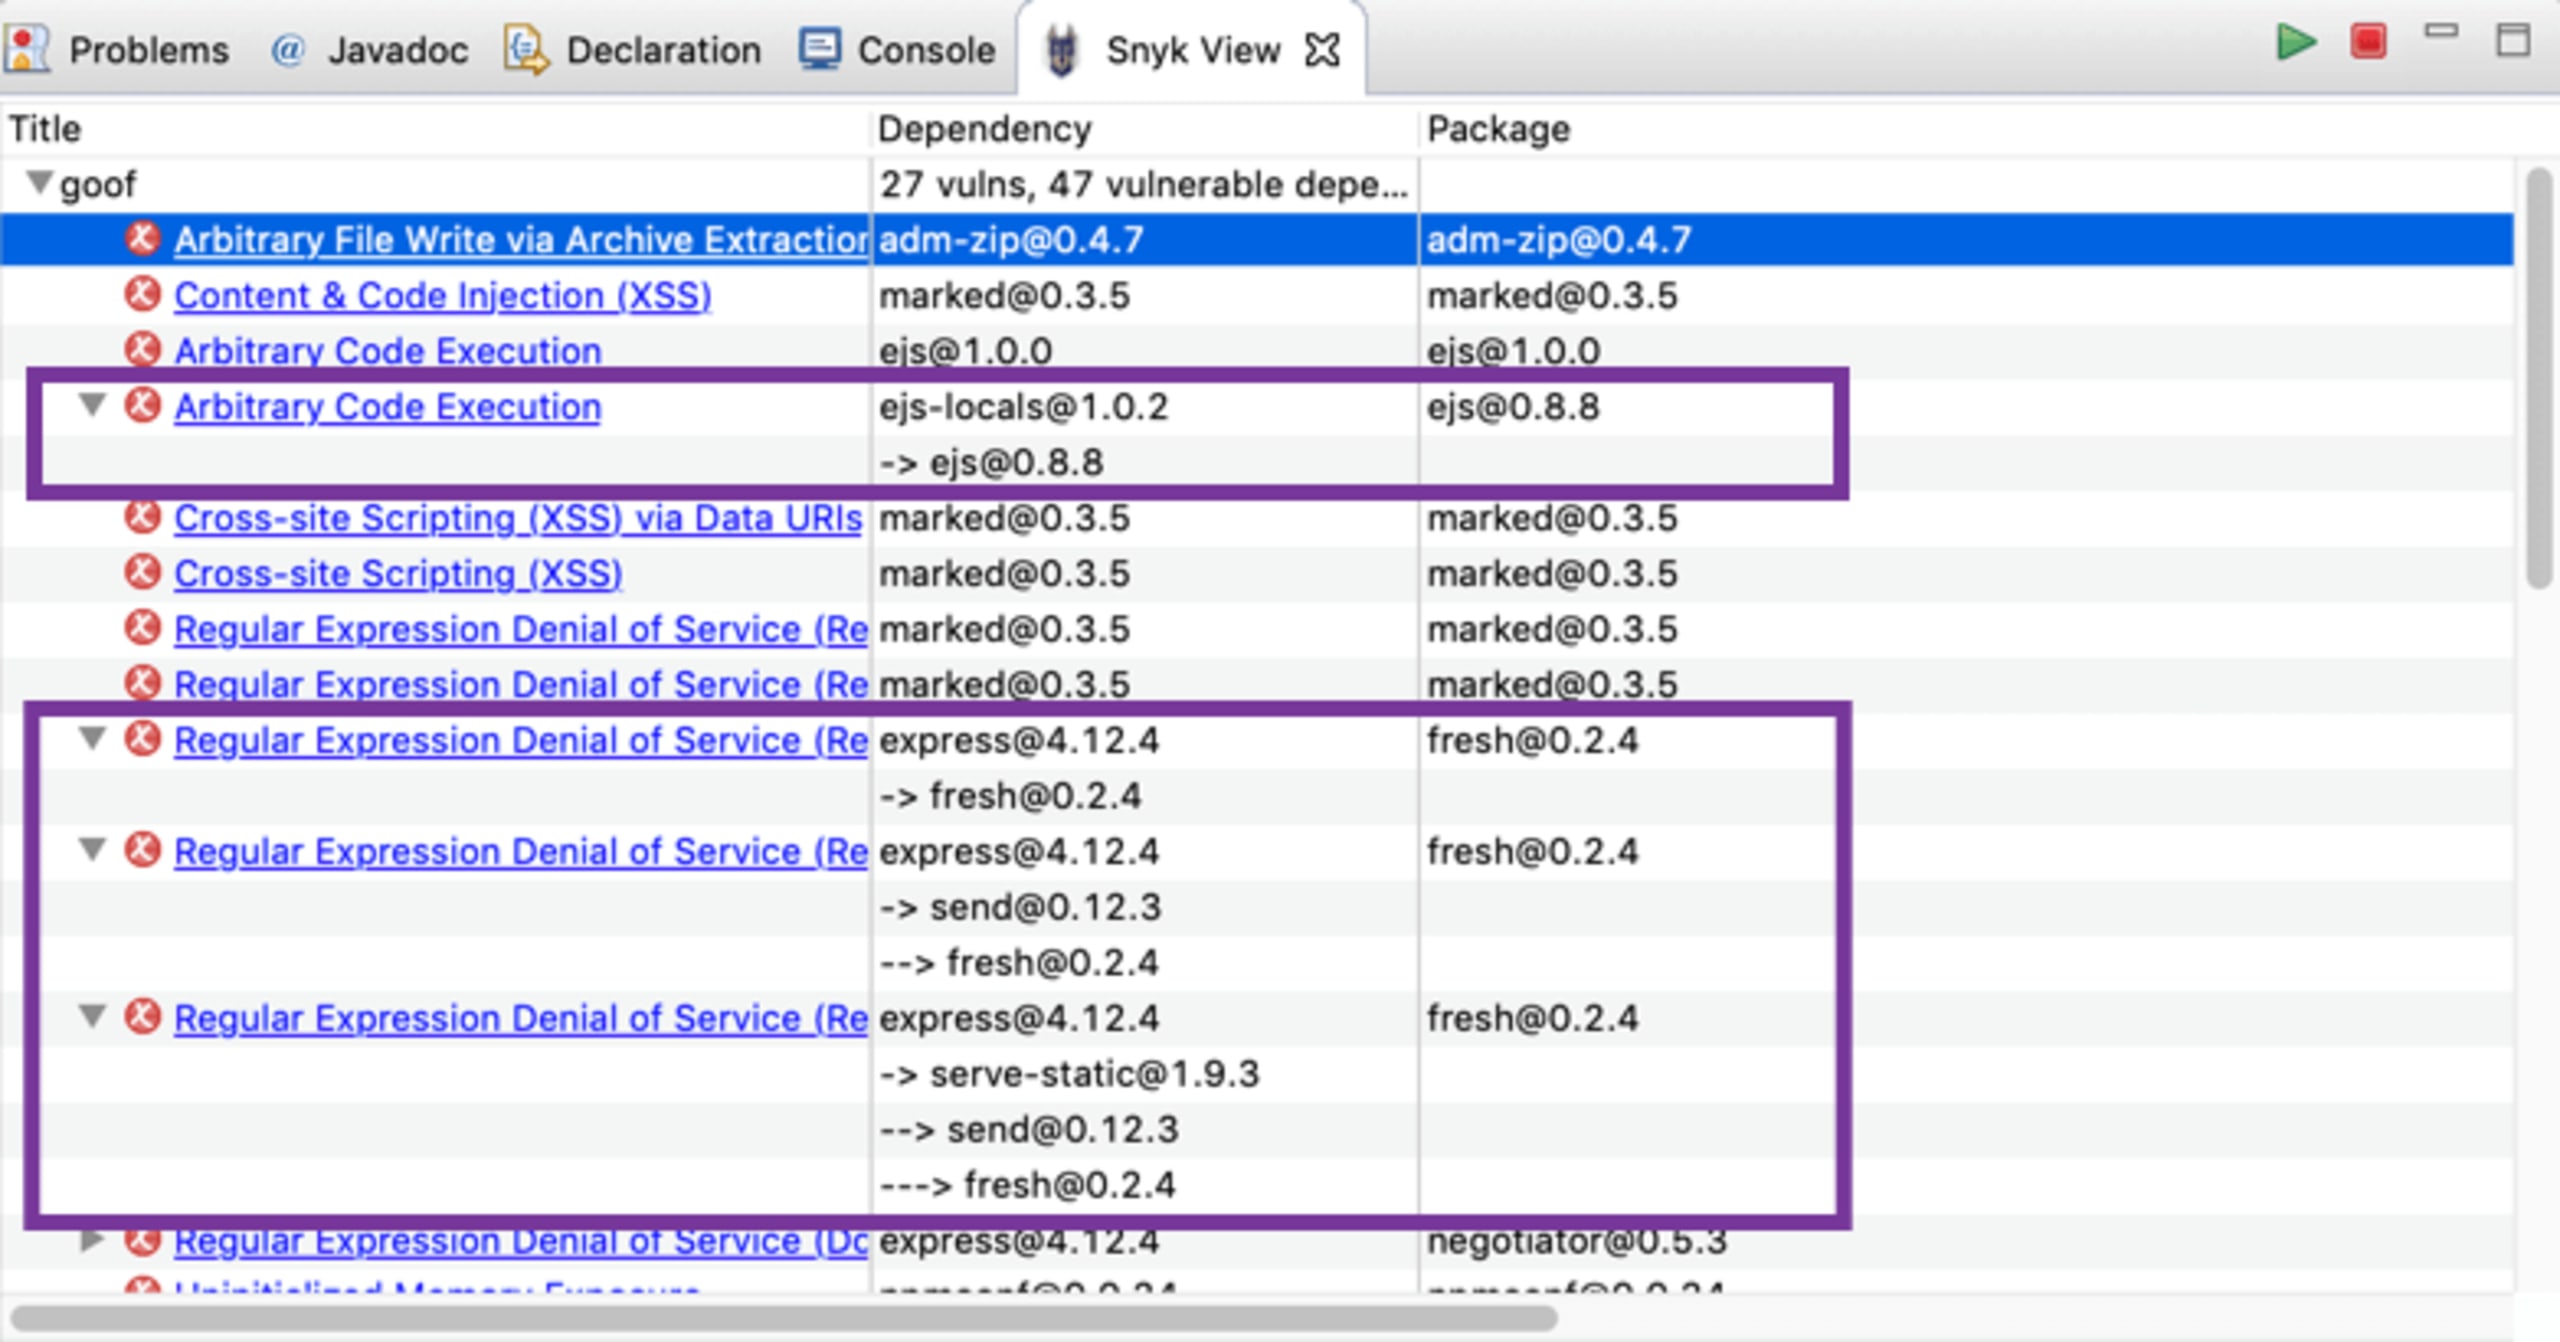
Pour chaque projet analysé, les vulnérabilités détectées s’affichent dans l’onglet Snyk View. Les résultats sont regroupés par projet et chaque occurrence de vulnérabilité est répertoriée séparément, avec la dépendance directe de votre projet concernée.
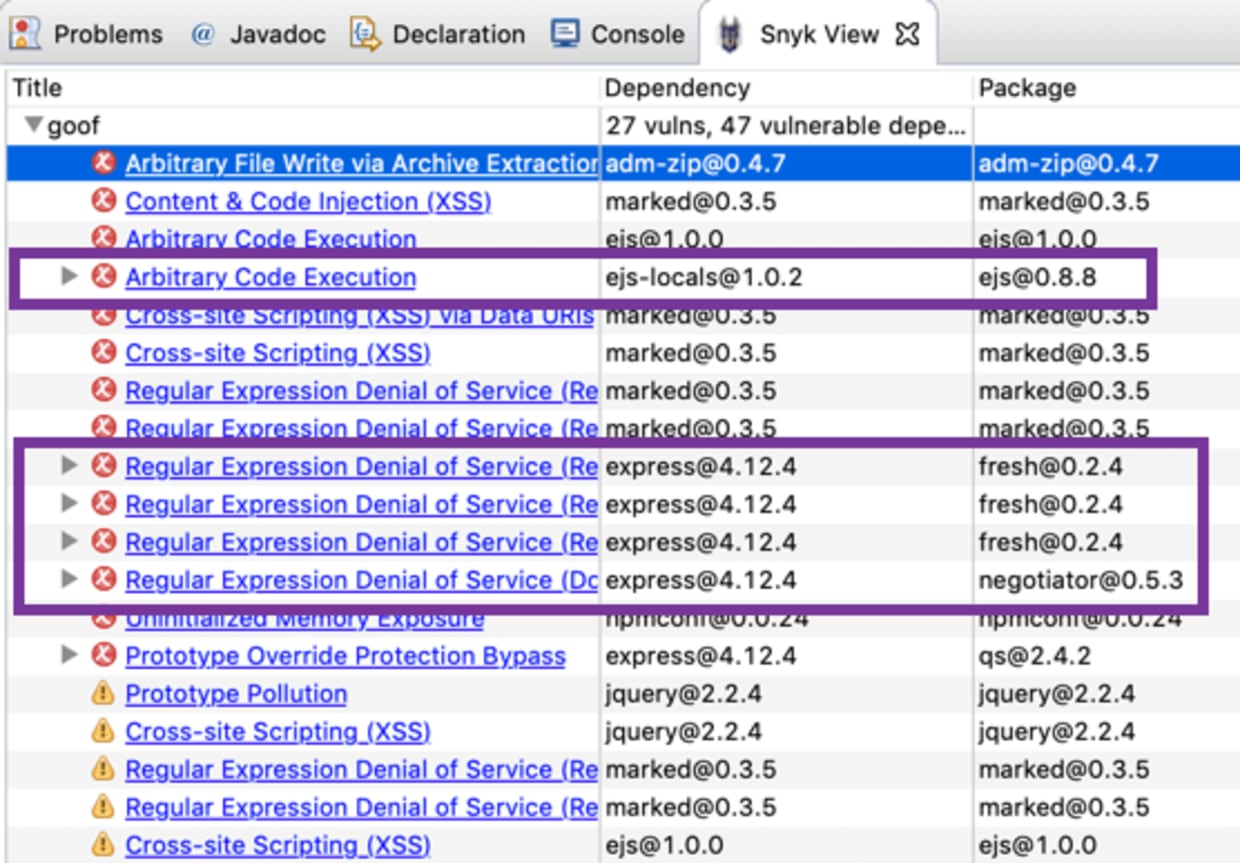
Pour les dépendances indirectes, le chemin complet des dépendances par lequel la vulnérabilité ou le problème a été introduit est également affiché.
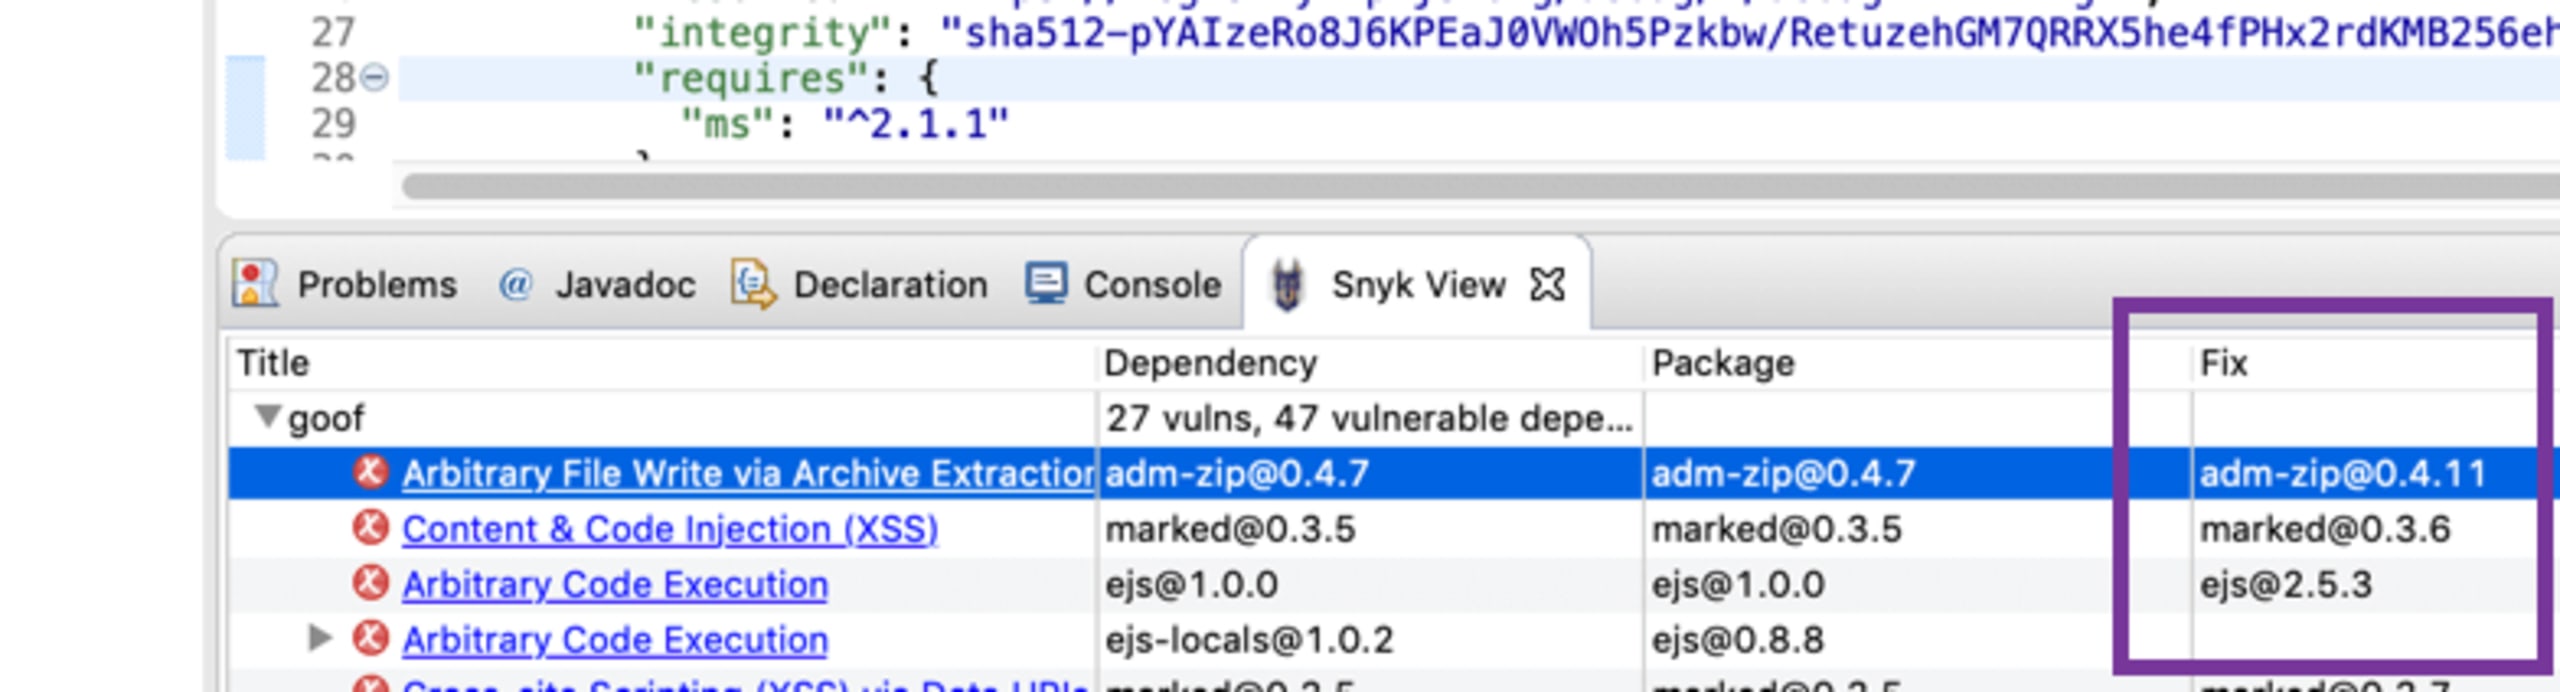
Enfin, la colonne Fix indique une mise à niveau suggérée, si elle est disponible. Snyk recommande toujours la mise à niveau minimale de la dépendance directe, afin d’éliminer la vulnérabilité en limitant les risques.
Intégrez la sécurité à votre flux de travail
Tout comme les plugins de tests unitaires et de qualité du code s’intègrent parfaitement à Eclipse pour faciliter votre flux de travail, le plugin Snyk est un outil puissant qui aide les développeurs à créer des logiciels plus sécurisés. En détectant et en évitant les dépendances vulnérables pendant le développement, directement dans l’IDE Eclipse, nous intégrons la sécurité dès le début, sans jamais modifier votre façon de travailler !
Pour commencer
Ajoutez le nouveau plugin Snyk depuis Eclipse. Pour en savoir plus, consultez la présentation du plugin Snyk pour Eclipse.
Et ensuite ?
Prochaine étape : comme pour bon nombre de nos intégrations, nous prévoyons également d’ajouter à Eclipse une fonctionnalité de correction automatique fondée sur les correctifs recommandés lorsque des vulnérabilités sont détectées.
Lancez-vous dans les challenges Capture The Flag
Apprenez à résoudre des challenges Capture The Flag en regardant à la demande notre atelier virtuel d’initiation.