Corriger les configurations Kubernetes non sécurisées à la source
8 avril 2020
0 minutes de lectureNous sommes heureux d’annoncer aujourd’hui la disponibilité générale d’une toute nouvelle fonctionnalité de Snyk, qui vous aide à détecter et à corriger les problèmes de sécurité dans vos fichiers de configuration Kubernetes.
La gestion de la configuration passe plus tôt dans le cycle de développement
Traditionnellement, les développeurs étaient uniquement chargés d’écrire le code ; quelqu’un d’autre s’occupait de sa qualité. Une autre personne était responsable de son déploiement. Et une autre équipe encore veillait à son fonctionnement en production. Mais on voit de plus en plus de responsabilités passer aux équipes de développement, avec le soutien et les conseils d’experts spécialisés. Le packaging logiciel, autrefois réservé aux spécialistes IT, est désormais réalisé par des développeurs qui écrivent des Dockerfiles. Le mouvement DevOps a émergé, avec le principe « vous le construisez, vous l’exploitez » et des équipes de développement responsables de services en production. Aujourd’hui, avec l’essor de l’infrastructure as code et d’outils comme Terraform, Kubernetes et AWS Cloud Formation, la configuration relève elle aussi de plus en plus des développeurs.
Guy Podjarny, l’un des fondateurs de Snyk, a récemment écrit sur l’élargissement du périmètre des applications. Chez Snyk, nous réfléchissons depuis longtemps aux conséquences de ces évolutions pour la sécurité et à la manière d’aider les développeurs à assumer ces nouvelles responsabilités.
Gérez toutes les vulnérabilités de vos applications au même endroit
L’élargissement du périmètre des applications signifie que les développeurs doivent gérer un nombre croissant de types différents de problèmes de sécurité. Snyk aide déjà les développeurs à détecter les dépendances vulnérables dans leurs applications Java, Python, Go et d’autres langages, ainsi que dans les images de conteneurs Docker. Nous voulons désormais vous aider à détecter et à corriger les problèmes de sécurité dans vos fichiers de configuration Kubernetes. Cette fonctionnalité est déjà très utile en elle-même, mais elle devient encore plus intéressante lorsqu’elle est associée à nos autres outils. Avec Snyk, vous pouvez désormais voir les vulnérabilités présentes dans les bibliothèques que vous utilisez, et vérifier si la configuration qui exécute votre application en production les expose aux attaques.
Corriger le problème à la source
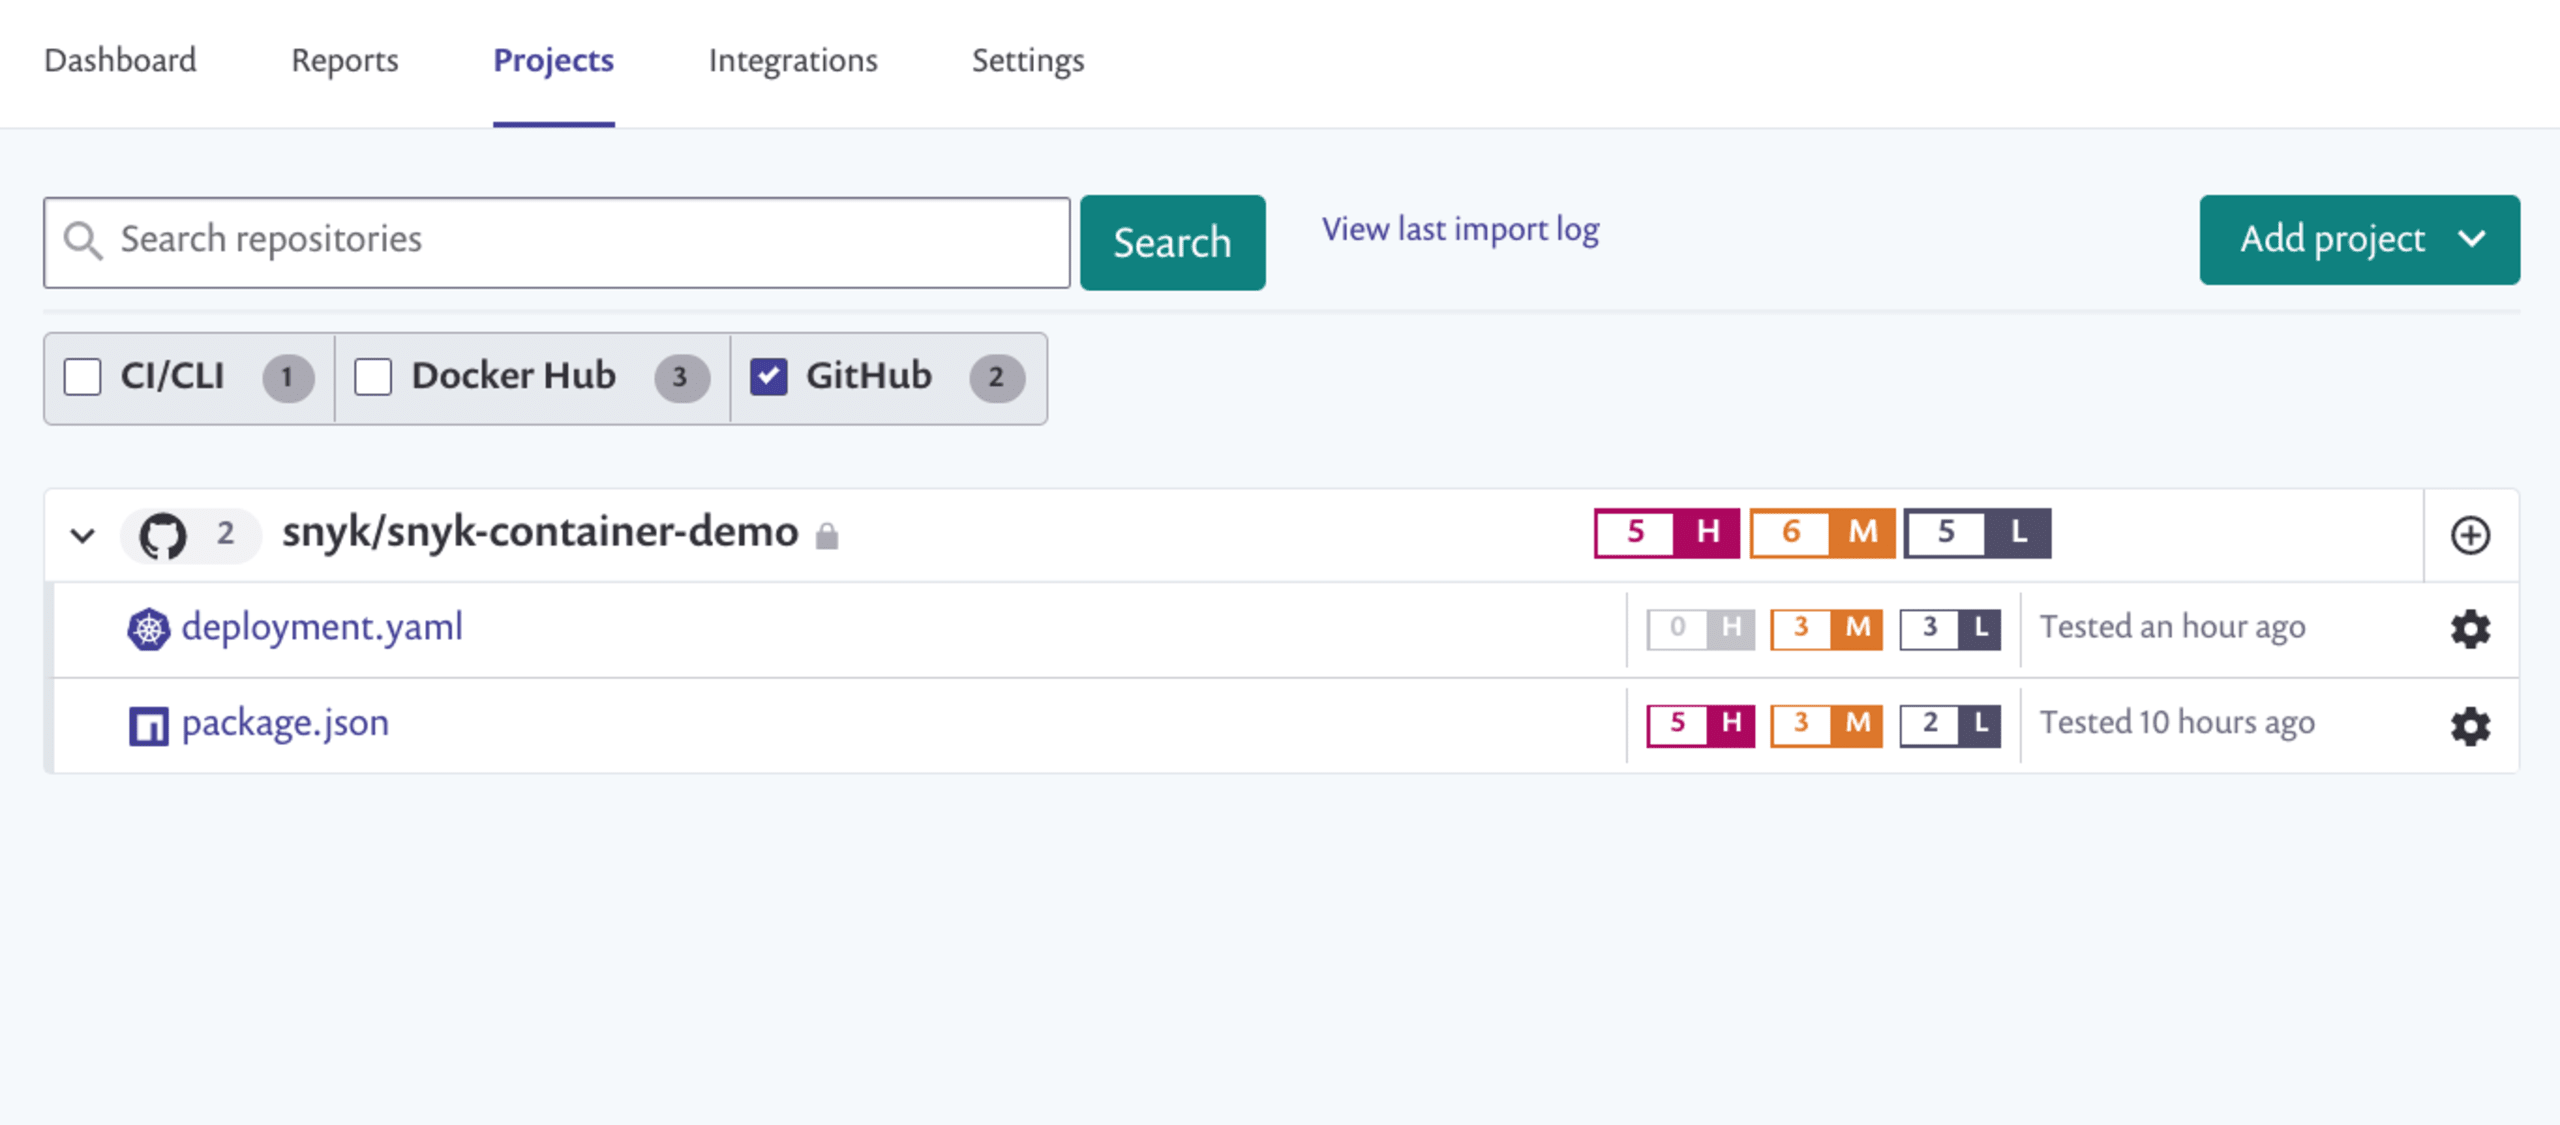
Pour la première version de nos nouvelles fonctionnalités de sécurité pour les configurations Kubernetes, nous avons choisi de les intégrer directement à votre système de gestion de code source. Elles sont d’abord compatibles avec GitHub, GitLab, BitBucket Cloud et Azure Repos. Pour commencer, importez simplement vos dépôts dans Snyk : un nouveau type de projet correspondant aux fichiers de configuration Kubernetes apparaîtra.
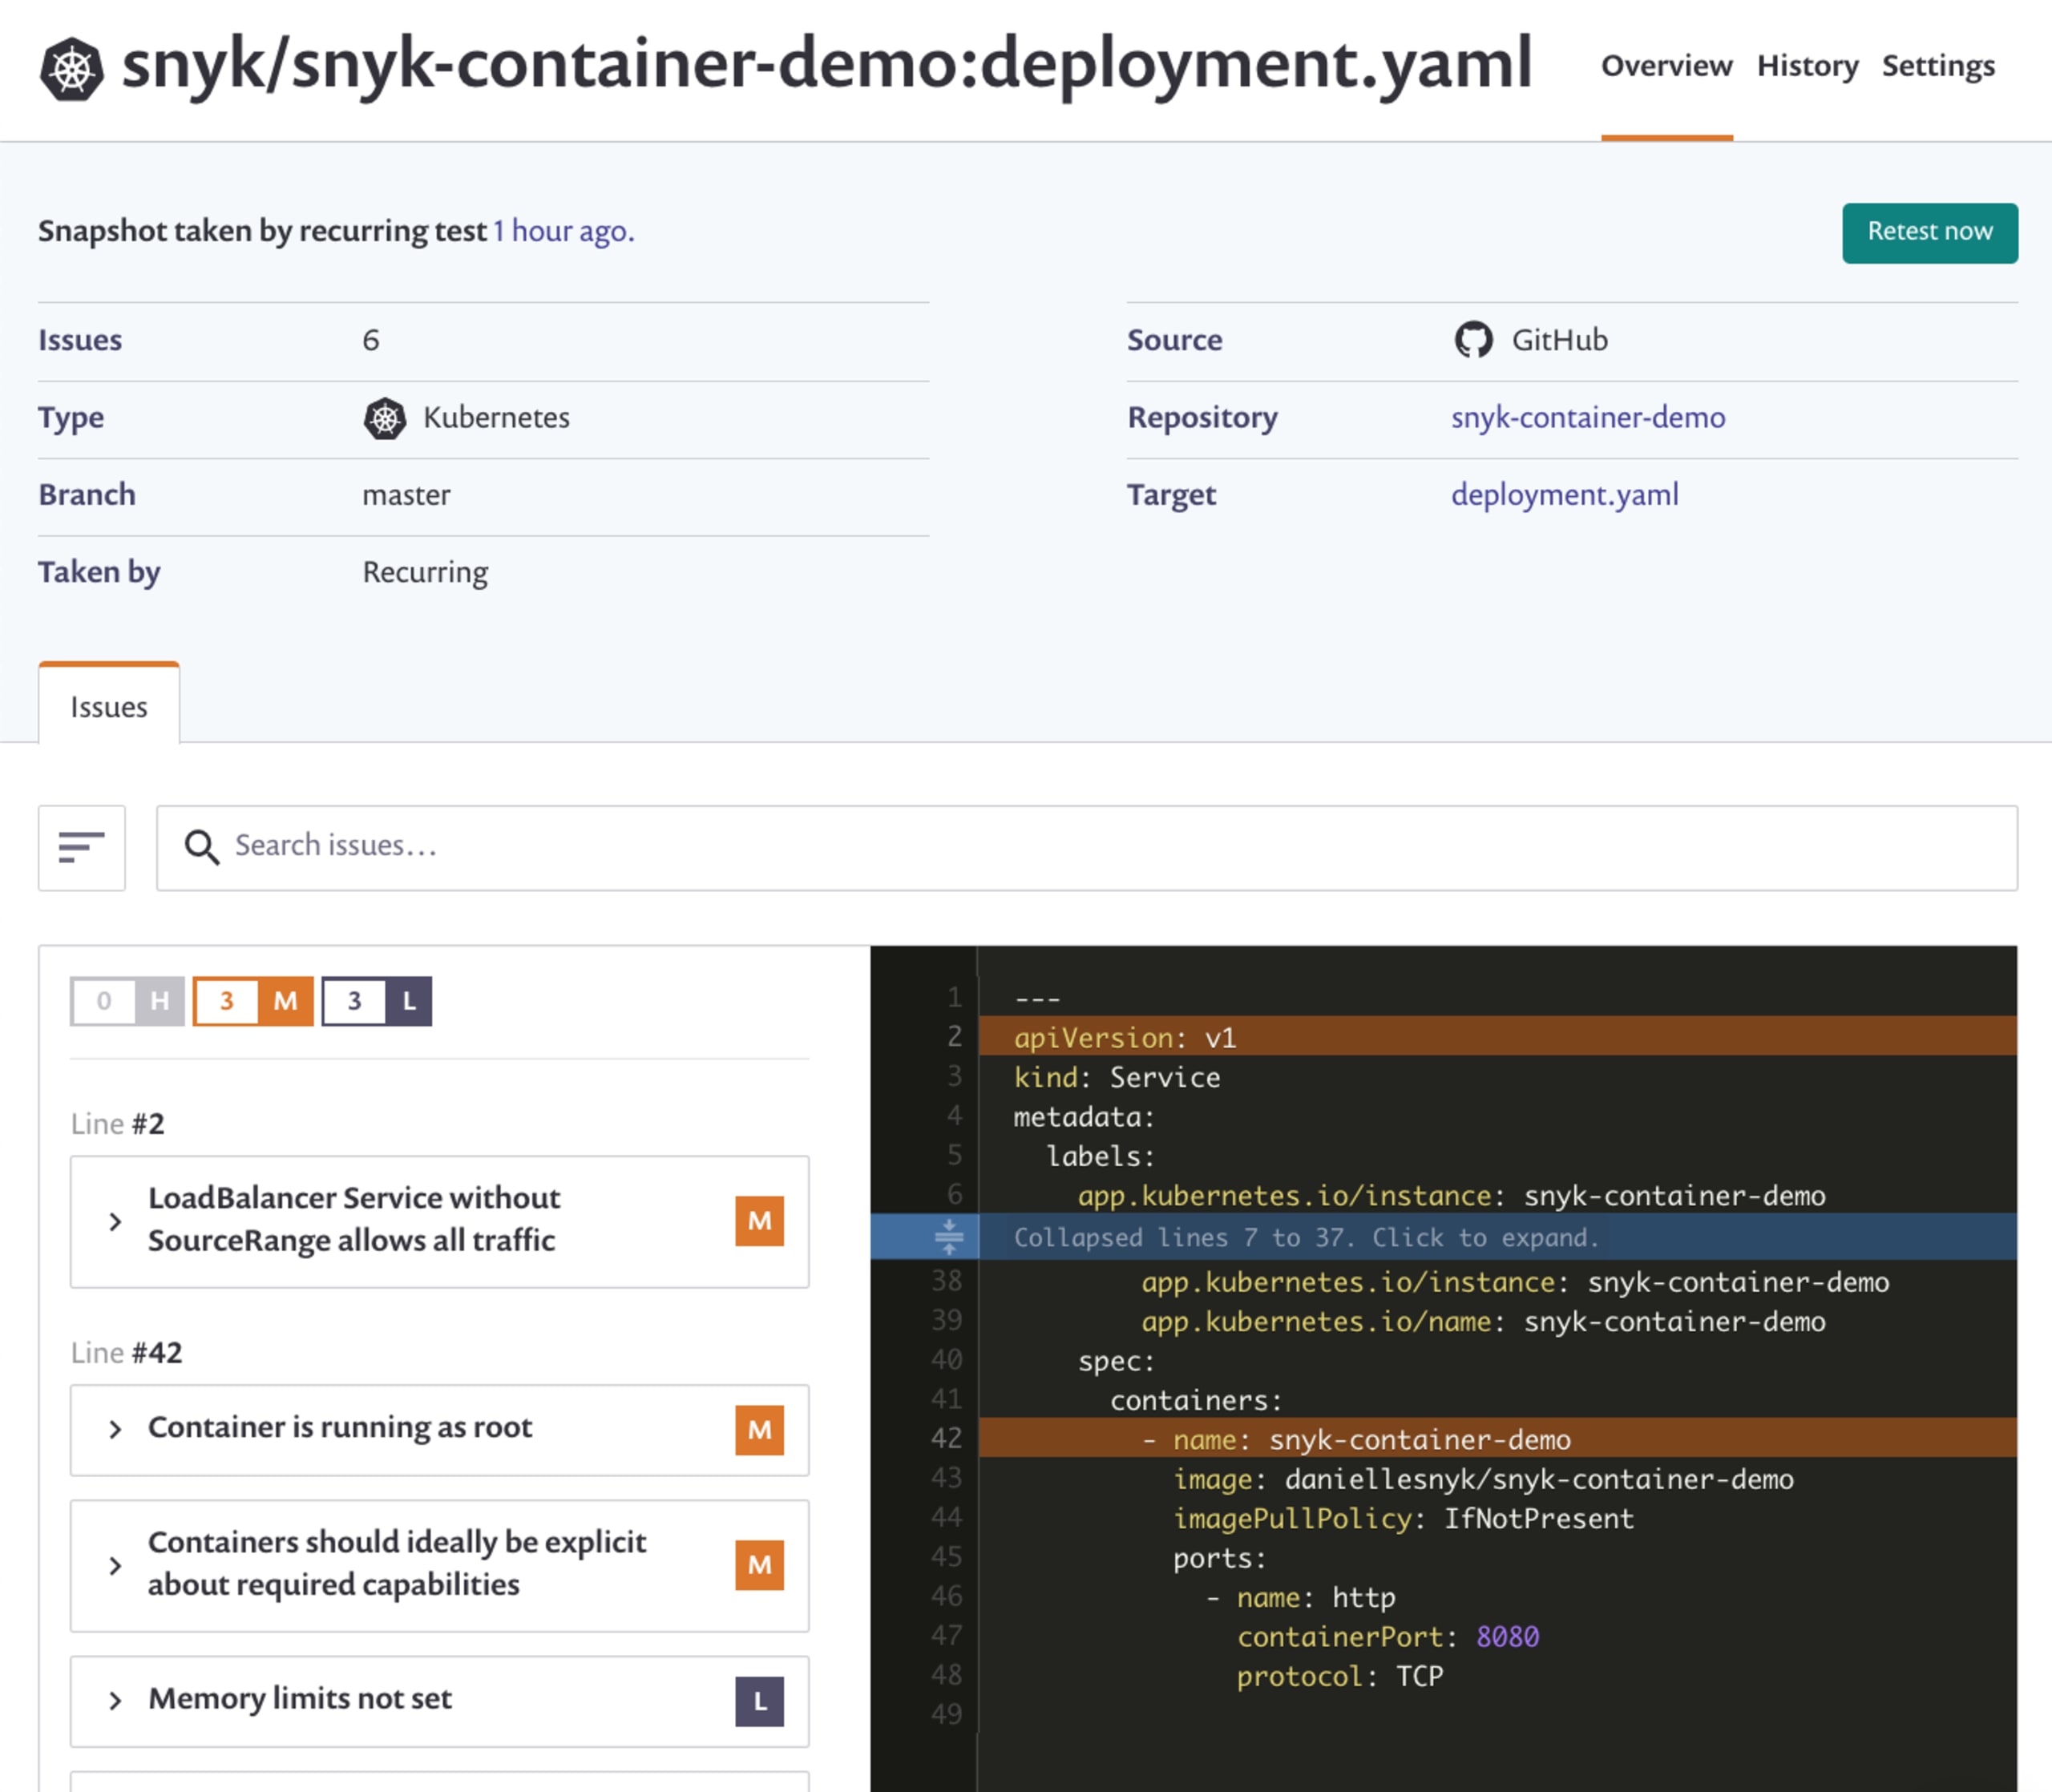
En cliquant sur ces projets, vous accédez à une nouvelle page qui répertorie tous les problèmes détectés. Vos pods s’exécutent-ils avec les privilèges root ? Sans système de fichiers en lecture seule ? Ou avec toutes les capacités de l’hôte Linux ? Snyk détecte ces problèmes et vous les présente dans leur contexte.
Pas besoin d’être un expert Kubernetes
À mesure que Kubernetes gagne en popularité, de plus en plus d’utilisateurs souhaitent s’en servir sans pour autant devoir en maîtriser tous les détails. La communauté des contributeurs Kubernetes connaît bien la plupart des points que nous mettons en évidence avec cette nouvelle fonctionnalité, mais il est encore trop facile de commettre des erreurs. Beaucoup de nouveaux utilisateurs ignorent même l’existence des différentes options de configuration qui renforcent la sécurité de leurs applications Kubernetes. Avec cette fonctionnalité, nous voulons aider davantage de développeurs à adopter Kubernetes en toute sécurité.
Essayez cette nouvelle fonctionnalité dès aujourd’hui
Cette fonctionnalité est accessible à tous les utilisateurs de Snyk, avec une offre gratuite ou payante. Son déploiement progressif est en cours, et elle devrait être activée sur tous les comptes d’ici une semaine environ. Si vous êtes client Snyk On-Premises, contactez votre équipe de compte pour discuter des options d’assistance sur site.
Merci à toutes les personnes qui ont testé la version bêta et nous ont fait part de leurs précieux commentaires. De nombreuses améliorations sont à venir. Consultez la documentation pour découvrir les instructions de configuration et commencer, puis dites-nous ce que vous en pensez.
Lancez-vous dans les compétitions Capture The Flag
Apprenez à résoudre des défis Capture The Flag en regardant à la demande notre atelier virtuel d’initiation.


