Gérer la sécurité des applications à grande échelle


30 septembre 2020
0 minutes de lectureNous sommes ravis d’annoncer le lancement de nos fonctionnalités avancées de gestion de projets, conçues pour les développeurs et permettant aux organisations de gérer la sécurité des applications à grande échelle !
Concevoir, gérer et mettre en œuvre un programme de sécurité des applications devient plus difficile à mesure qu’une organisation grandit. Dans ce contexte, la taille compte. À mesure qu’une entreprise se développe, ses applications évoluent elles aussi. De nouveaux produits et services sont ajoutés. De nouvelles équipes sont intégrées. Plusieurs environnements servent à créer, tester et déployer les applications.
Le nouveau modèle des applications cloud native vient encore complexifier la situation. Aujourd’hui, les applications sont assemblées à partir de différents composants, tous interconnectés, mais qui ne sont pas nécessairement gérés dans un référentiel centralisé. Gérer la sécurité des applications tout au long de cette chaîne d’approvisionnement logicielle moderne relève du casse-tête. Le seul nombre de projets suffit à submerger les équipes : même des tâches simples, comme trouver un projet, deviennent difficiles, sans parler des tâches plus chronophages comme la priorisation et la correction des vulnérabilités détectées.
Ces difficultés peuvent nuire à la posture de sécurité globale d’une organisation. Le constat est simple : plus la gestion des projets est difficile, moins la gestion des risques qu’ils représentent est efficace. L’encombrement des projets fait perdre du temps aux équipes de développement et de sécurité, et peut accroître leur frustration et leur méfiance. Parallèlement, bien sûr, des vulnérabilités critiques peuvent passer inaperçues ou ne pas être corrigées à temps.
Pour relever le défi de la mise à l’échelle, il faut pouvoir gérer facilement la sécurité des applications. Les solutions de sécurité traditionnelles destinées aux entreprises n’offrent pas toujours de fonctionnalités de gestion ou proposent des fonctionnalités trop rigides pour être efficaces. Les fonctionnalités de gestion de projets de Snyk, conçues pour les développeurs, vous aident à organiser, encadrer et prioriser vos projets plus facilement, et donc à gérer plus efficacement les vulnérabilités de sécurité et les problèmes de licence qu’ils entraînent.
Standardiser l’organisation des projets
Code propriétaire, packages open source, conteneurs, configurations Kubernetes, infrastructure as code : voilà les composants couramment utilisés pour assembler une application cloud native. Du point de vue de la gestion de la sécurité, et plus encore dans les grandes organisations, ce modèle peut se traduire par un très grand nombre de projets différents.
Par exemple, les clients titulaires d’une licence Enterprise de Snyk gèrent en moyenne plus de 2 000 projets. Les clients titulaires d’une licence Pro en gèrent plus de 900. Au total, ces projets contiennent en moyenne plus de 5 000 vulnérabilités ! Sans méthode standard pour organiser ces projets, les processus de priorisation et de correction des problèmes qu’ils contiennent deviennent lourds et inefficaces.
Les nouvelles fonctionnalités de gestion de projets de Snyk vous permettent de relever facilement ce défi. Grâce aux attributs et aux tags de projet, les utilisateurs peuvent désormais ajouter différents types d’identifiants à leurs projets afin de les organiser de manière standardisée, selon la logique interne de leur organisation. Le tri et la recherche de projets deviennent ainsi beaucoup plus simples.
Pour découvrir plus en détail comment organiser vos projets à l’aide des attributs et des tags de projet, consultez cet article de blog.
Encadrer la sécurité et la conformité
Les politiques définissent les limites acceptables pour l’organisation et dans lesquelles les développeurs peuvent travailler. Elles sont particulièrement importantes pour les grandes organisations, car elles permettent de fixer ces limites automatiquement et de manière cohérente.
Cependant, tous les projets ne se valent pas. Un projet critique pour la mission de l’entreprise nécessite des règles de sécurité et de conformité différentes de celles d’un projet ayant un faible impact sur l’activité. L’environnement d’un projet ou l’étape du cycle de vie de l’application peut également influer sur le niveau de contrôle appliqué.
Pour aider les organisations à appliquer efficacement leurs politiques à leurs différents projets, Snyk propose des fonctionnalités flexibles de gouvernance et de contrôle. Les politiques automatisées de sécurité et de licence peuvent facilement être appliquées à un projet ou à un groupe de projets spécifique, en fonction d’un attribut qui lui a été associé. Ainsi, une politique de licence stricte peut, par exemple, s’appliquer à un projet en production, tandis qu’une politique plus souple peut s’appliquer à une application en développement.
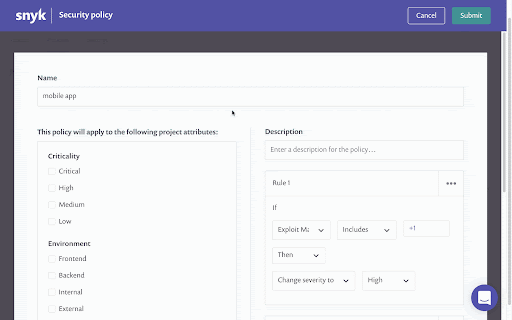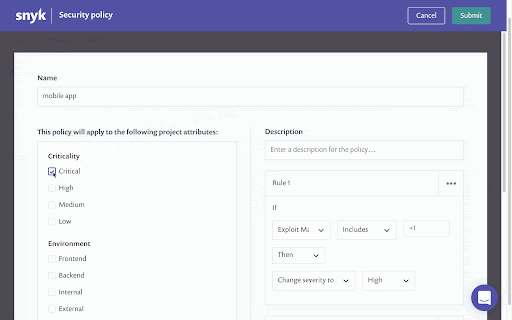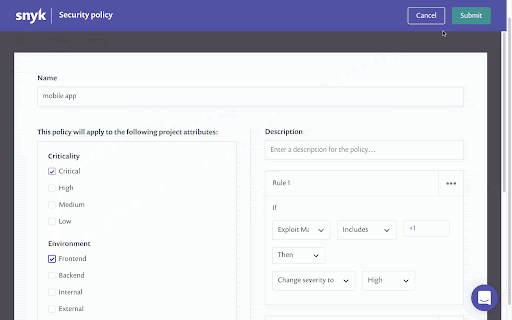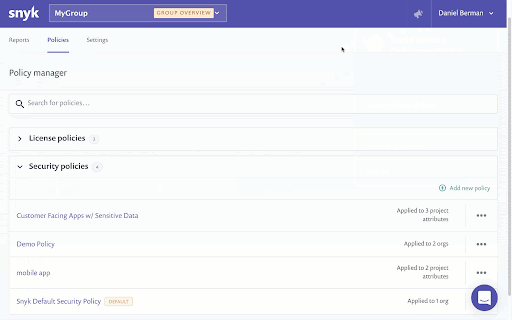
Découvrez comment créer une politique et l’associer à un projet spécifique à l’aide des attributs de projet dans cet article de blog.
Prioriser les efforts sur les projets les plus importants
En juillet, nous avons annoncé le lancement d’un large éventail de fonctionnalités de priorisation conçues pour aider les équipes de développement et de sécurité à résorber plus efficacement leur backlog de sécurité. Les attributs et les tags de projet s’inscrivent dans cette même démarche et permettent également aux utilisateurs de prioriser leurs projets en fonction de leur contexte métier spécifique.
Chaque organisation accorde une valeur différente à ses actifs. Comprendre cette valeur métier et les conséquences potentielles d’une compromission d’un actif est essentiel pour évaluer les risques et établir les priorités.
Les utilisateurs de Snyk peuvent désormais identifier rapidement les projets les plus importants pour leur organisation d’un point de vue métier, à l’aide des attributs de projet (environnement, criticité métier, étape du cycle de vie) ou en créant et en attribuant des tags de projet entièrement personnalisables. Les efforts de correction peuvent ensuite être priorisés en conséquence : par équipe, type d’application, sensibilité des données… les possibilités sont infinies.
Réussir la mise à l’échelle de la sécurité des applications
Pour rester compétitives, les entreprises évoluent et se développent rapidement. Grâce au cloud computing, au DevOps et au modèle cloud native, le nouveau code est développé et déployé à une fréquence sans précédent. Comme indiqué plus haut, ce rythme met la sécurité des applications à l’épreuve : 54 % des organisations livrent régulièrement et sciemment du code vulnérable sous la pression des échéances de publication.
Les organisations qui souhaitent améliorer ce chiffre ont besoin d’une solution qui renforce la productivité au lieu de la freiner. Les fonctionnalités de gestion de projets de Snyk, conçues pour les développeurs, ont précisément été créées dans ce but : elles aident les équipes à organiser, encadrer et prioriser leurs projets plus facilement et, au final, à gérer plus efficacement la sécurité des applications et de l’entreprise.
Les attributs de projet sont disponibles dans toutes les offres Snyk Open Source et Snyk Container, y compris l’offre Free. Les tags de projet sont disponibles dans les offres Pro et Enterprise de Snyk Open Source et Snyk Container. Les politiques de sécurité sont disponibles en version bêta dans les offres Pro et Enterprise.
Lancez-vous dans les compétitions Capture The Flag
Apprenez à résoudre des défis Capture The Flag en regardant à la demande notre atelier virtuel d’initiation.


