Snyk AppRisk Pro : une approche globale de la gestion des risques applicatifs

1 mai 2024
0 minutes de lectureNous sommes ravis d’annoncer la disponibilité de Snyk AppRisk Pro — notre toute dernière solution de gestion de la posture de sécurité des applications (ASPM), conçue pour aider les grandes entreprises à gérer et à développer leurs programmes de sécurité des applications avec Snyk !
Snyk AppRisk Pro s’accompagne de nombreuses fonctionnalités innovantes, pensées pour l’écosystème, ainsi que de nouveaux outils d’analyse. Il offre ainsi une gestion complète des risques applicatifs avec Snyk. Ces fonctionnalités renforcent les trois piliers de Snyk AppRisk : la visibilité et la découverte des applications, la gestion de la couverture de sécurité et la hiérarchisation des priorités en fonction des risques. Elles permettent aux équipes de sécurité et de développement de collaborer plus efficacement pour gérer les risques applicatifs de leur entreprise :
Renseignements sur l’exécution : Snyk s’est associé à des solutions de sécurité et d’observabilité de premier plan, comme Dynatrace, SentinelOne et Sysdig, afin de permettre aux équipes de sécurité de s’appuyer sur le contexte d’exécution pour évaluer et gérer les risques.
Contexte de développement : les utilisateurs de Snyk AppRisk peuvent désormais tirer parti d’un contexte de développement unique pour simplifier la gestion de la couverture et la hiérarchisation des priorités, grâce à des intégrations inédites avec des plateformes de développement comme Backstage et Roadie.
Élargissement de la couverture de sécurité : de nouvelles intégrations avec des outils de détection des secrets, comme GitGuardian et Nightfall AI, ainsi qu’avec des outils AST supplémentaires, étendent la visibilité de Snyk AppRisk sur les programmes de sécurité des applications.
Analyses des applications : une nouvelle fonctionnalité d’analyse des données qui offre aux équipes AppSec une vue d’ensemble de leur programme à grande échelle et facilite le suivi, la mesure et le reporting des performances du programme et des indicateurs clés de risque.
Ces fonctionnalités sont désormais disponibles dans Snyk AppRisk Pro ! Pour en savoir plus, participez à notre webinaire en direct ou consultez notre documentation produit.
Combler le fossé entre les points de vue sur les applications
Si l’approche « shift left » avec Snyk a généré un retour sur investissement important pour nos clients, en réduisant les risques applicatifs et en améliorant la productivité des développeurs, nous savons qu’il reste de nombreuses possibilités d’améliorer la collaboration entre les équipes de sécurité et de développement en leur donnant une compréhension commune des risques applicatifs.
Les développeurs connaissent généralement très bien leur code et leurs dépendances, mais se concentrent souvent uniquement sur les éléments précis de l’application sur lesquels ils travaillent, comme une API ou un service. À l’inverse, les équipes de sécurité ont une vision plus large et sont chargées de sécuriser toutes les applications en cours de développement. Elles ne peuvent toutefois pas s’assurer que les développeurs analysent systématiquement ces applications et risquent de passer à côté d’éléments critiques.
Même lorsque les applications font l’objet d’analyses continues tout au long du cycle de développement logiciel (SDLC), les deux équipes manquent du contexte nécessaire pour comprendre pleinement leur profil de risque. Des questions essentielles se posent sur l’architecture, l’environnement et l’importance commerciale de l’application, qui influent sur la hiérarchisation des priorités.
Le manque de contexte, associé à des retards de traitement des vulnérabilités qui s’accumulent, conduit souvent à mettre en place des mesures de sécurité rigides qui freinent le développement et frustrent les développeurs. Cette approche crée des angles morts dans la couverture de sécurité et expose les entreprises à des risques inconnus.
Pour développer efficacement leurs programmes de sécurité des applications, les équipes de sécurité et de développement doivent harmoniser leurs points de vue sur les applications afin de collaborer efficacement pour identifier, hiérarchiser et réduire les risques réels pour l’entreprise.
C’est précisément pourquoi nous sommes ravis de présenter les nouvelles fonctionnalités de Snyk AppRisk Pro, qui intègrent une série d’intégrations inédites avec l’écosystème pour apporter ce contexte !
Place aux informations sur l’exécution
Tout le code écrit par les développeurs n’est pas forcément utilisé par l’application en cours d’exécution. Par exemple, un package open source ajouté comme dépendance lors du développement peut ne pas être chargé dans la mémoire de l’application à l’exécution. Du point de vue de la sécurité, ce contexte d’exécution est essentiel, car il permet d’évaluer le niveau de risque associé à une vulnérabilité. Il peut considérablement influer sur l’expérience des développeurs : ceux-ci peuvent être contraints de traiter un faux positif ou, au contraire, être en mesure d’agir en toute confiance en connaissant les priorités.
Snyk AppRisk fournit désormais à ses clients ce contexte essentiel sur l’exécution !
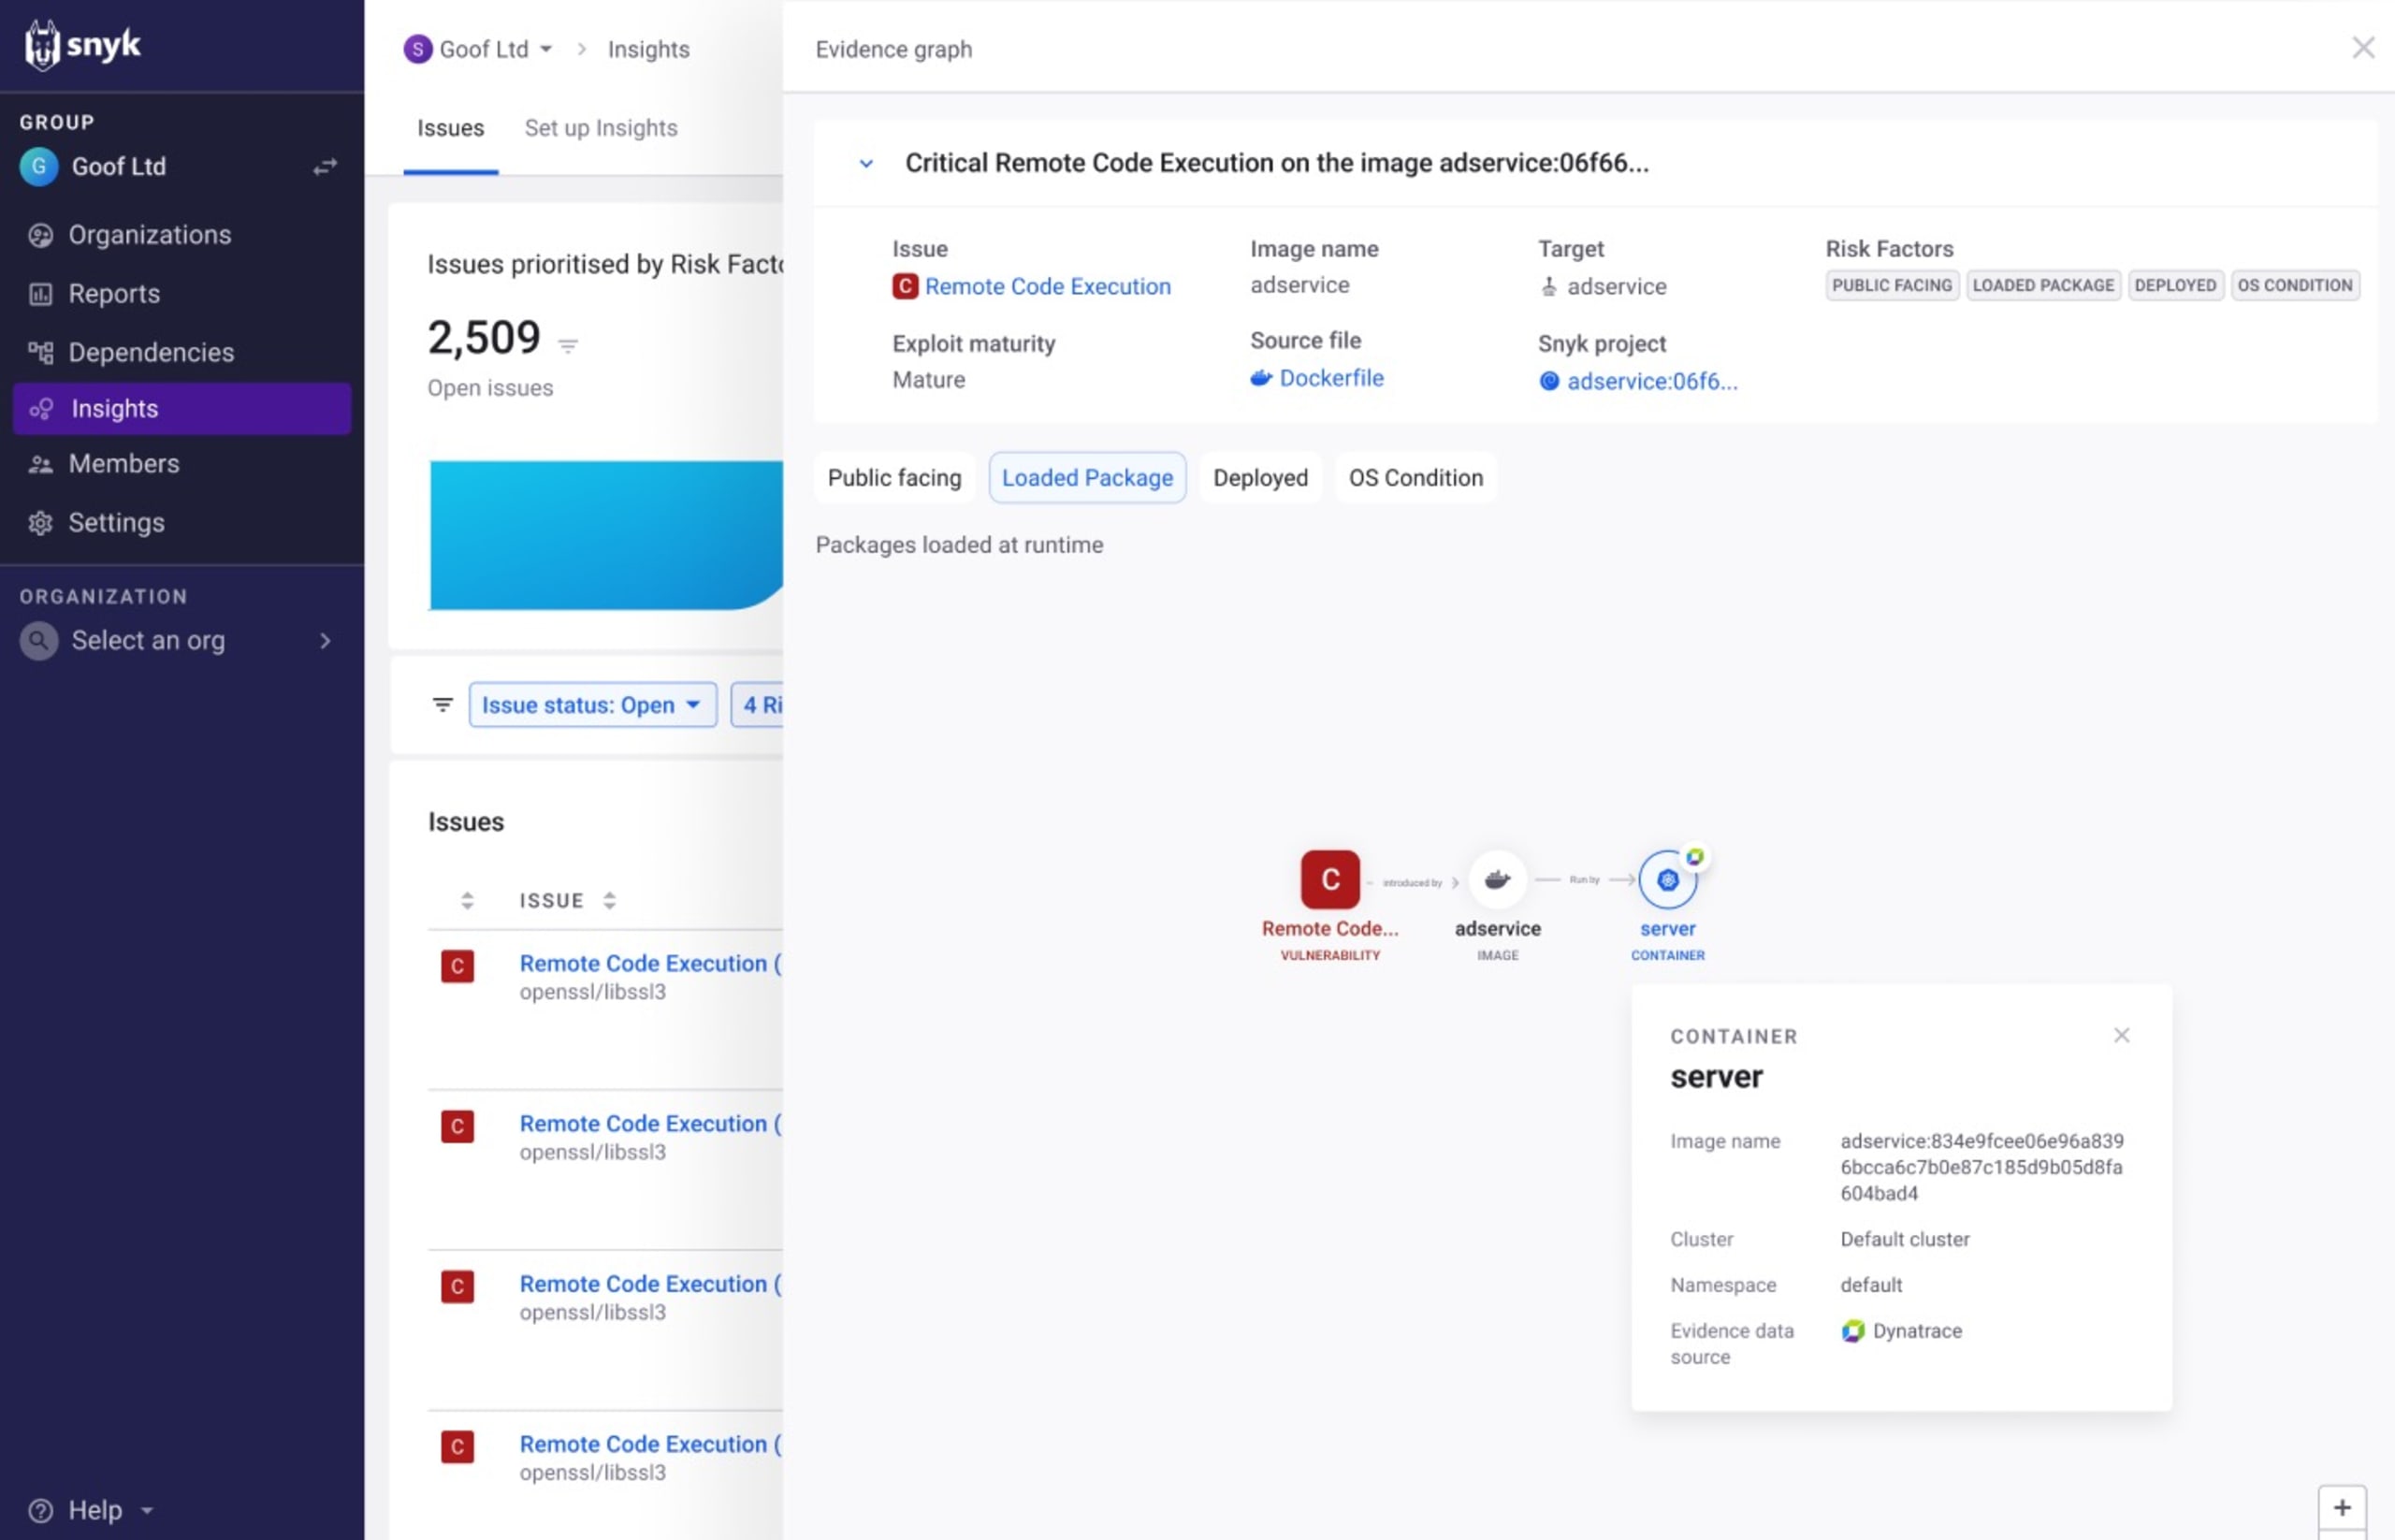
À la suite de l’acquisition en janvier de Helios, pionnier des données d’exécution, Snyk AppRisk s’intègre désormais à des solutions de sécurité et d’observabilité de premier plan, comme Dynatrace, SentinelOne et Sysdig, afin de permettre aux équipes de sécurité d’évaluer avec précision les risques associés aux vulnérabilités. Par exemple, grâce à ce contexte d’exécution, les équipes de sécurité peuvent désormais distinguer les vulnérabilités open source dont le code est déployé ou chargé en mémoire à l’exécution de celles qui ne le sont pas. En comprenant mieux le comportement de l’application à l’exécution, elles peuvent mieux collaborer avec les développeurs pour consacrer leurs ressources aux vulnérabilités présentant le plus grand risque pour l’entreprise, et ainsi mettre en place un programme AppSec plus efficace, centré sur les développeurs.
Dans Snyk AppRisk, ce contexte d’exécution est disponible sur la page Insights. Les équipes de sécurité peuvent utiliser la vue en entonnoir et les filtres flexibles pour identifier rapidement les principaux risques pour l’entreprise :
Ces intégrations partenaires sont conçues pour s’adapter aux différents environnements de sécurité et d’observabilité des grandes entreprises. Si vous ne pouvez pas utiliser ces intégrations, vous pouvez vous servir du nouveau capteur d’exécution de Snyk basé sur eBPF pour extraire le contexte d’exécution dans Snyk AppRisk. Pour en savoir plus sur ce capteur, cliquez ici.
Exploiter le contexte de développement
Pour aider ses clients à gérer efficacement les risques, Snyk AppRisk découvre tous les différents actifs utilisés pour créer, déployer et exécuter leurs applications. Il s’agit notamment des dépôts, des dépendances, des conteneurs, des développeurs et bien plus encore. Ces actifs sont organisés dans un inventaire et enrichis de contexte supplémentaire provenant de diverses intégrations.
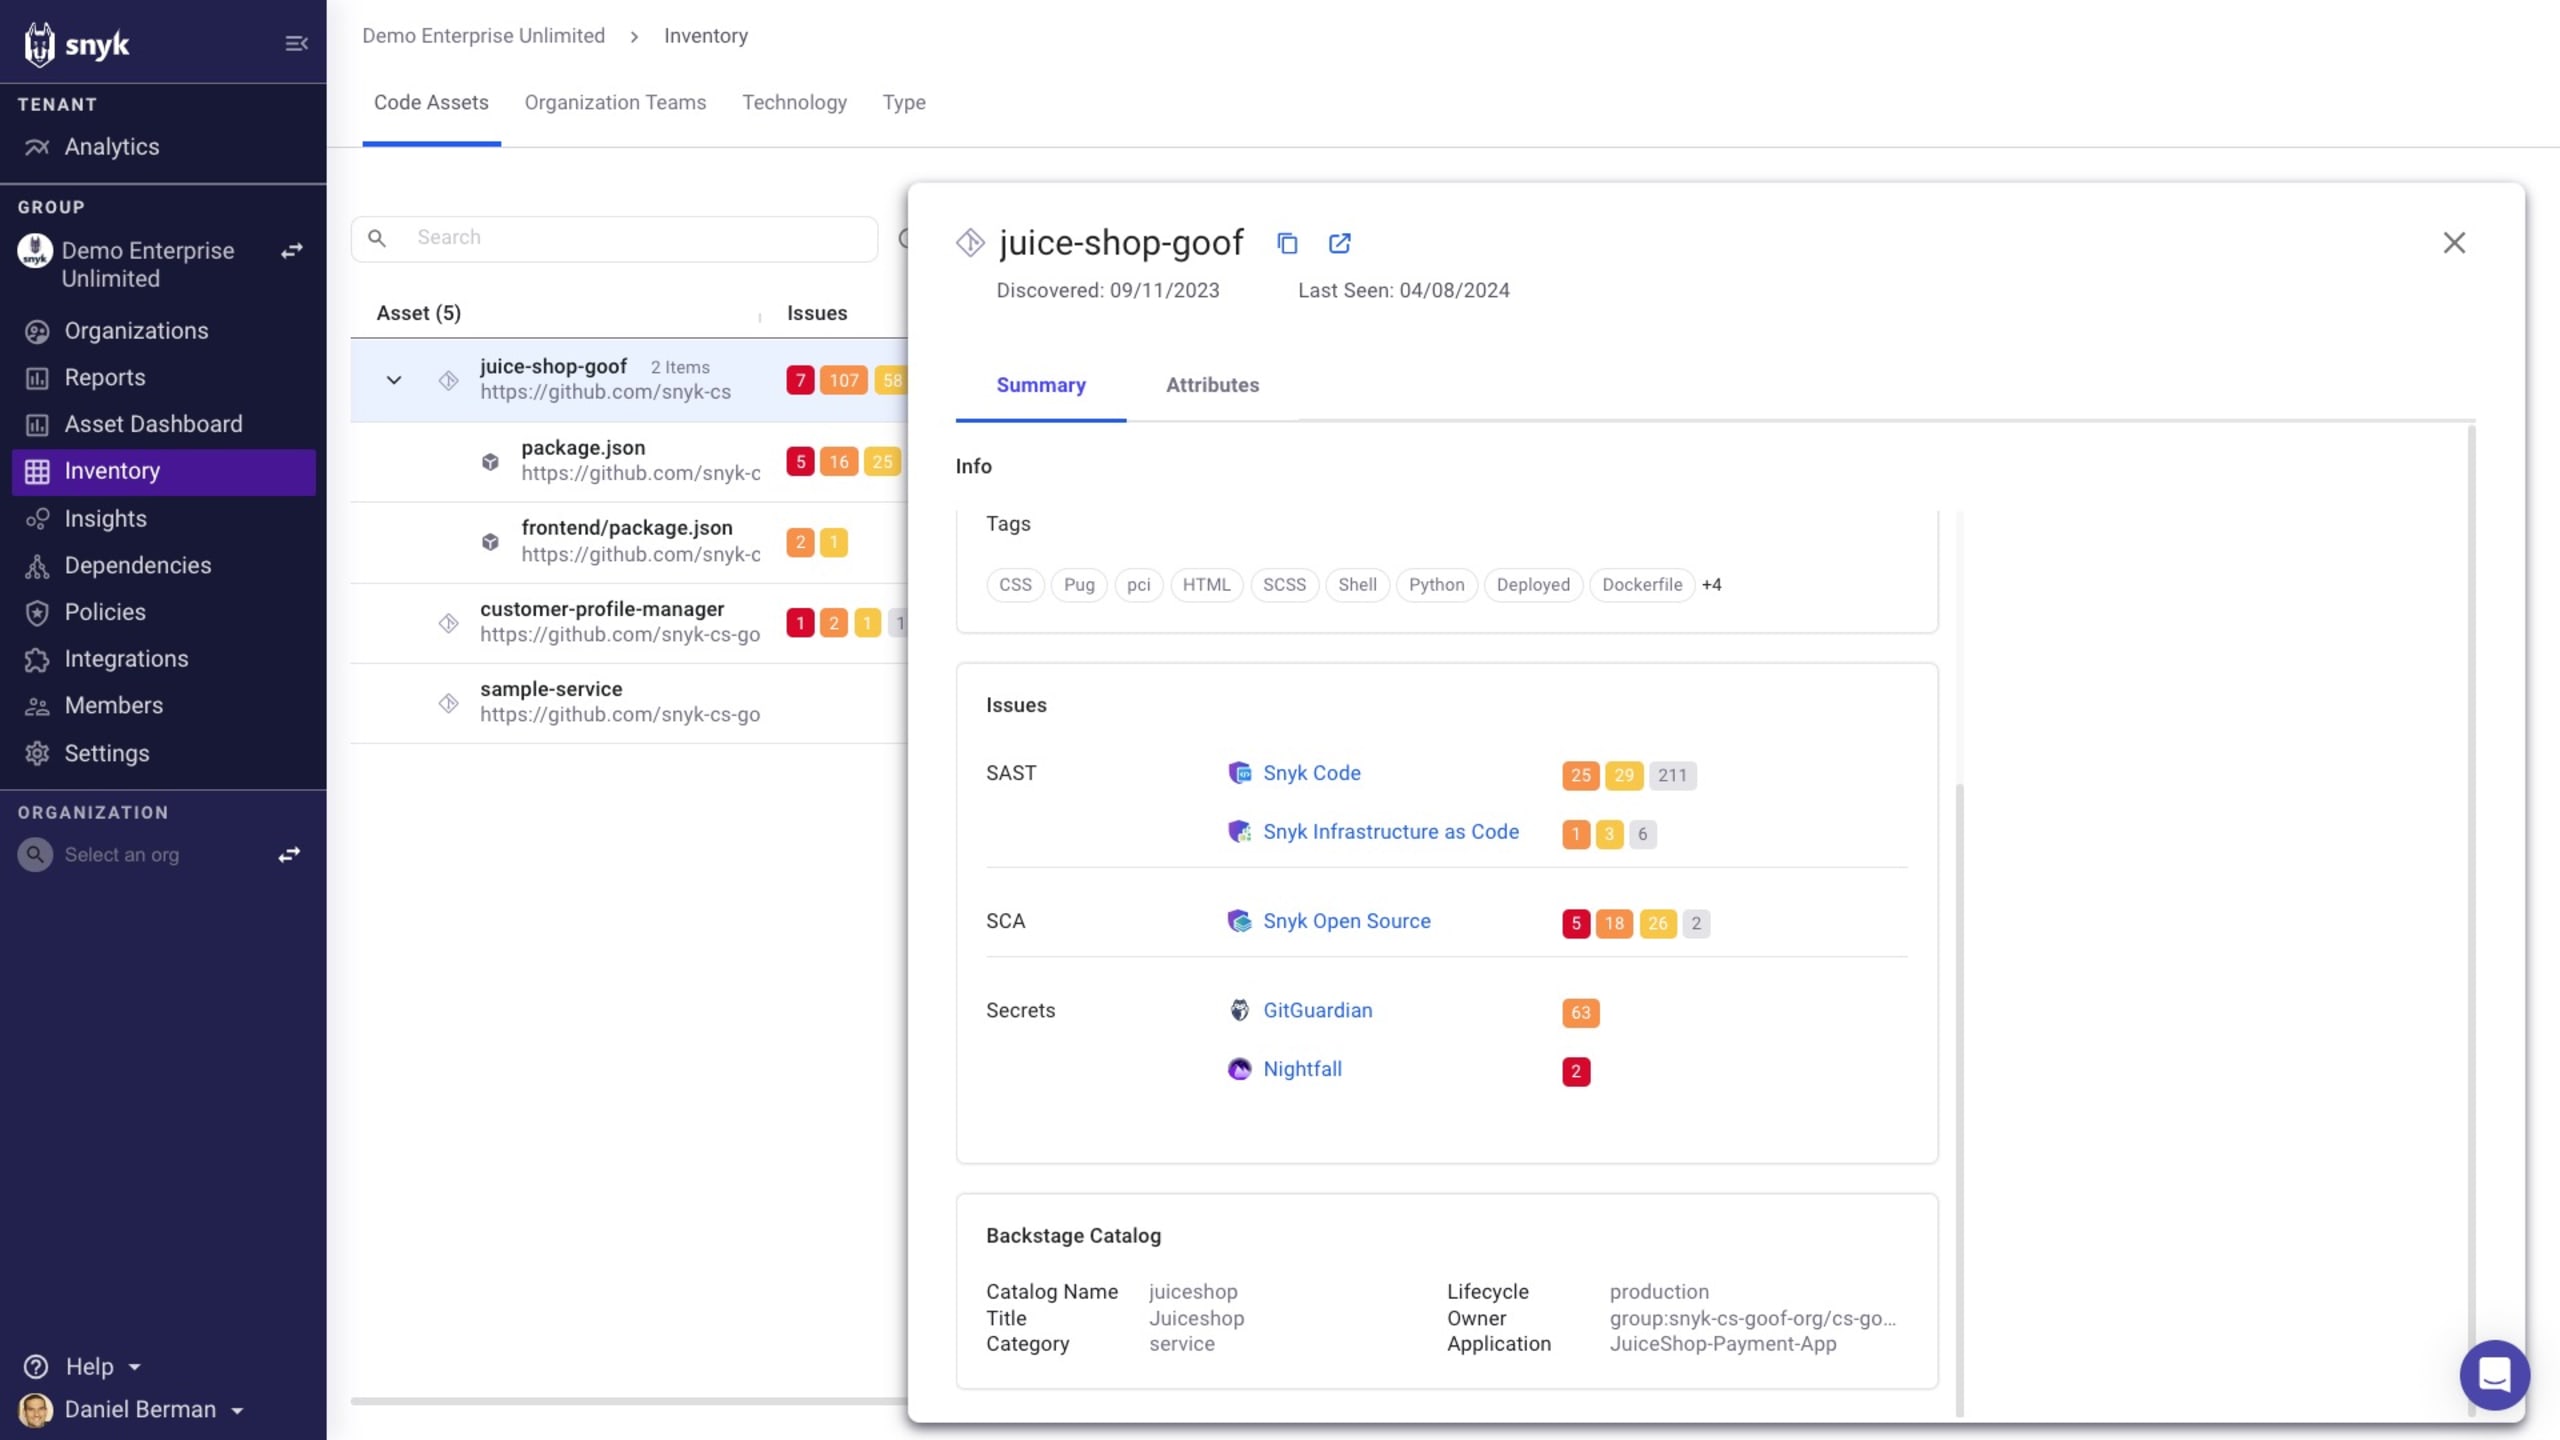
Nous sommes ravis d’annoncer que Snyk AppRisk s’intègre désormais de manière unique à Backstage et Roadie, enrichissant ces actifs d’un précieux contexte de développement !
Avec l’essor de l’ingénierie de plateforme, les plateformes pour développeurs gagnent rapidement du terrain. Selon Gartner, environ 75 % du marché mène actuellement un projet pilote, un déploiement progressif ou un déploiement actif de plateforme pour développeurs. Ces plateformes, également appelées portails pour développeurs, sont principalement utilisées par les équipes plateforme, DevOps et de développement pour rationaliser les flux de travail, favoriser la collaboration et améliorer la productivité tout au long du cycle de développement. Elles regorgent donc d’informations sur les applications et l’environnement de développement de l’entreprise, qui peuvent également contribuer aux processus de gestion des risques applicatifs.
Les clients de Snyk AppRisk peuvent désormais exploiter ce contexte de développement — par exemple le type de service, la propriété du code et l’étape du cycle de vie — pour mieux comprendre leurs applications. Ils peuvent aussi s’en servir pour mieux s’aligner sur les perspectives des équipes plateforme et de développement, améliorer la couverture de sécurité et hiérarchiser les corrections.
Remarque : le contexte de développement est disponible dans Snyk AppRisk Essentials et Snyk AppRisk Pro.
Élargir la gestion de la couverture de sécurité
Nous sommes heureux d’annoncer de nouvelles intégrations avec GitGuardian et Nightfall AI. Elles étendent la visibilité de Snyk AppRisk sur la couverture assurée par les outils de détection des secrets et permettent ainsi une gestion plus globale des risques !
Snyk AppRisk sert de couche de gouvernance pour les outils AST de Snyk conçus pour les développeurs — Snyk Open Source, Snyk Container, Snyk Code et Snyk Infrastructure as Code — et permet aux équipes AppSec de vérifier que les actifs applicatifs essentiels bénéficient de mesures de sécurité adaptées et cohérentes.
Nous savons toutefois que les programmes de sécurité des applications, en particulier dans les grandes entreprises, peuvent s’appuyer sur des outils de sécurité supplémentaires en complément de la visibilité des risques offerte par Snyk. Grâce à ses dernières intégrations avec GitGuardian et Nightfall AI, Snyk AppRisk élargit ses fonctionnalités pour répondre aux exigences variées de ces programmes. Cette amélioration permet à nos clients communs de gérer leur couverture de sécurité de manière plus globale, en vérifiant que leurs outils de détection des secrets sont correctement déployés.
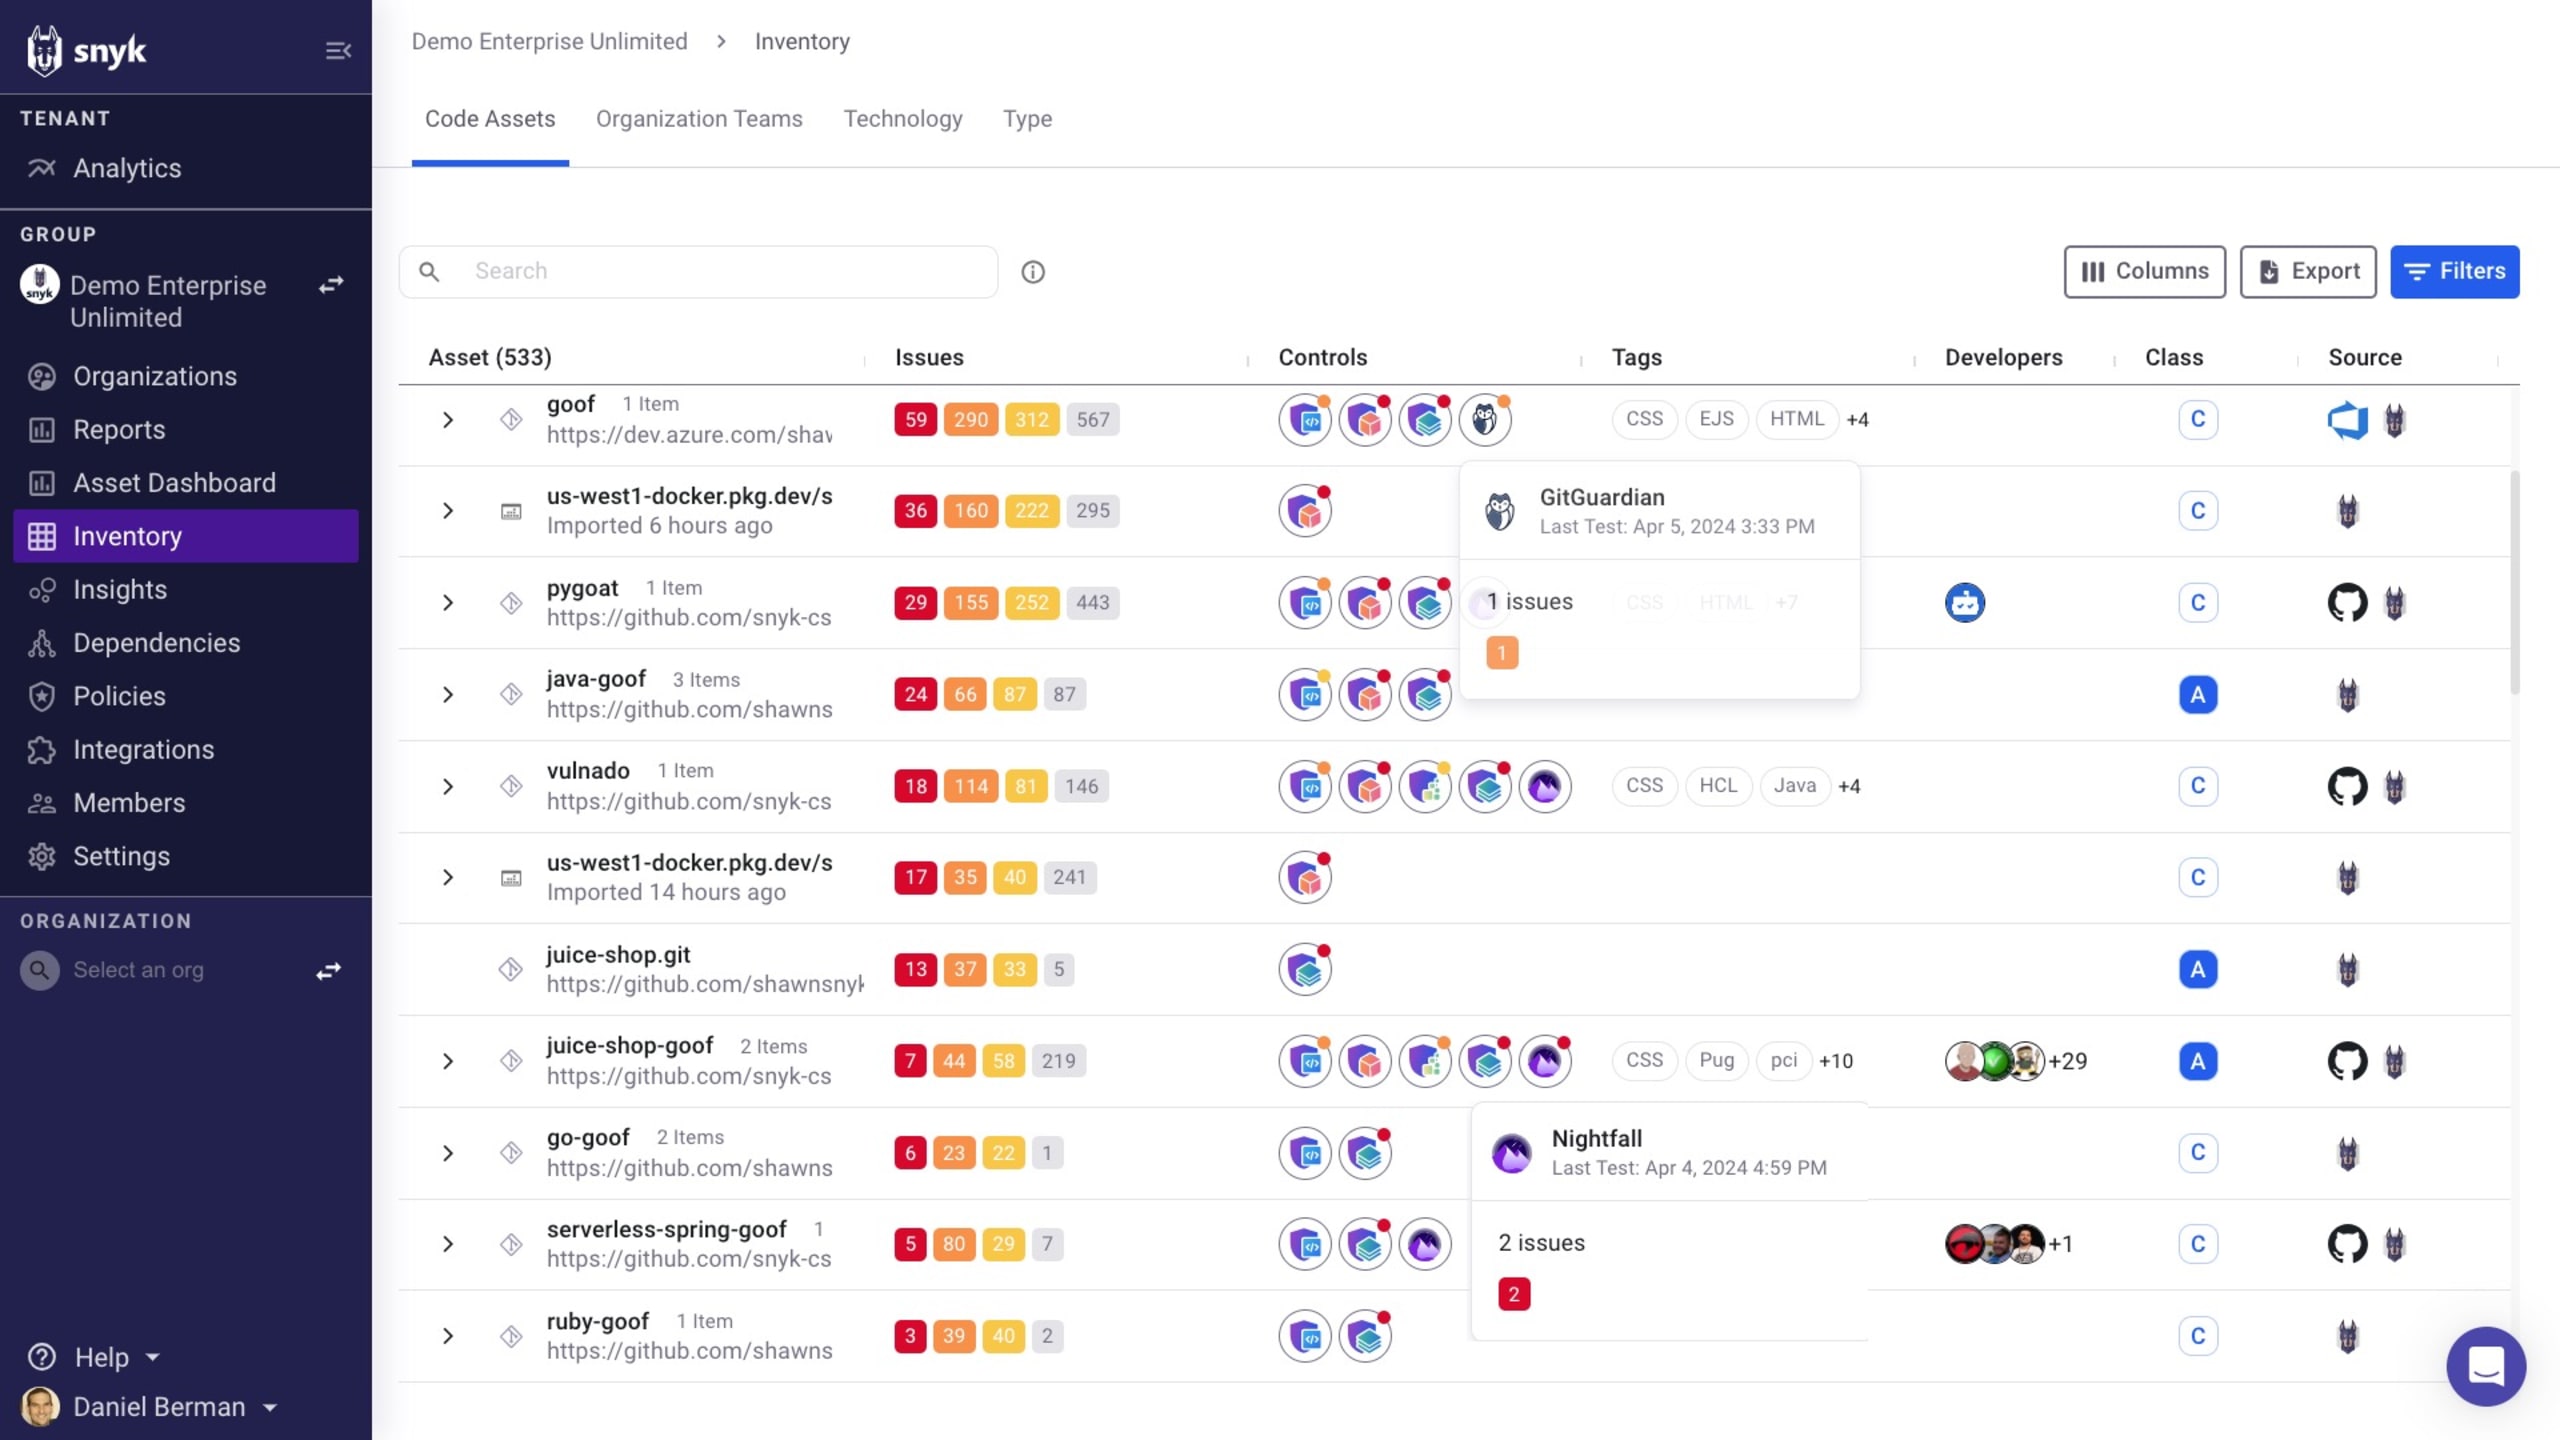
Pour consulter la liste complète des outils AST pris en charge par Snyk AppRisk, consultez notre documentation produit.
Mesurer la réussite du programme
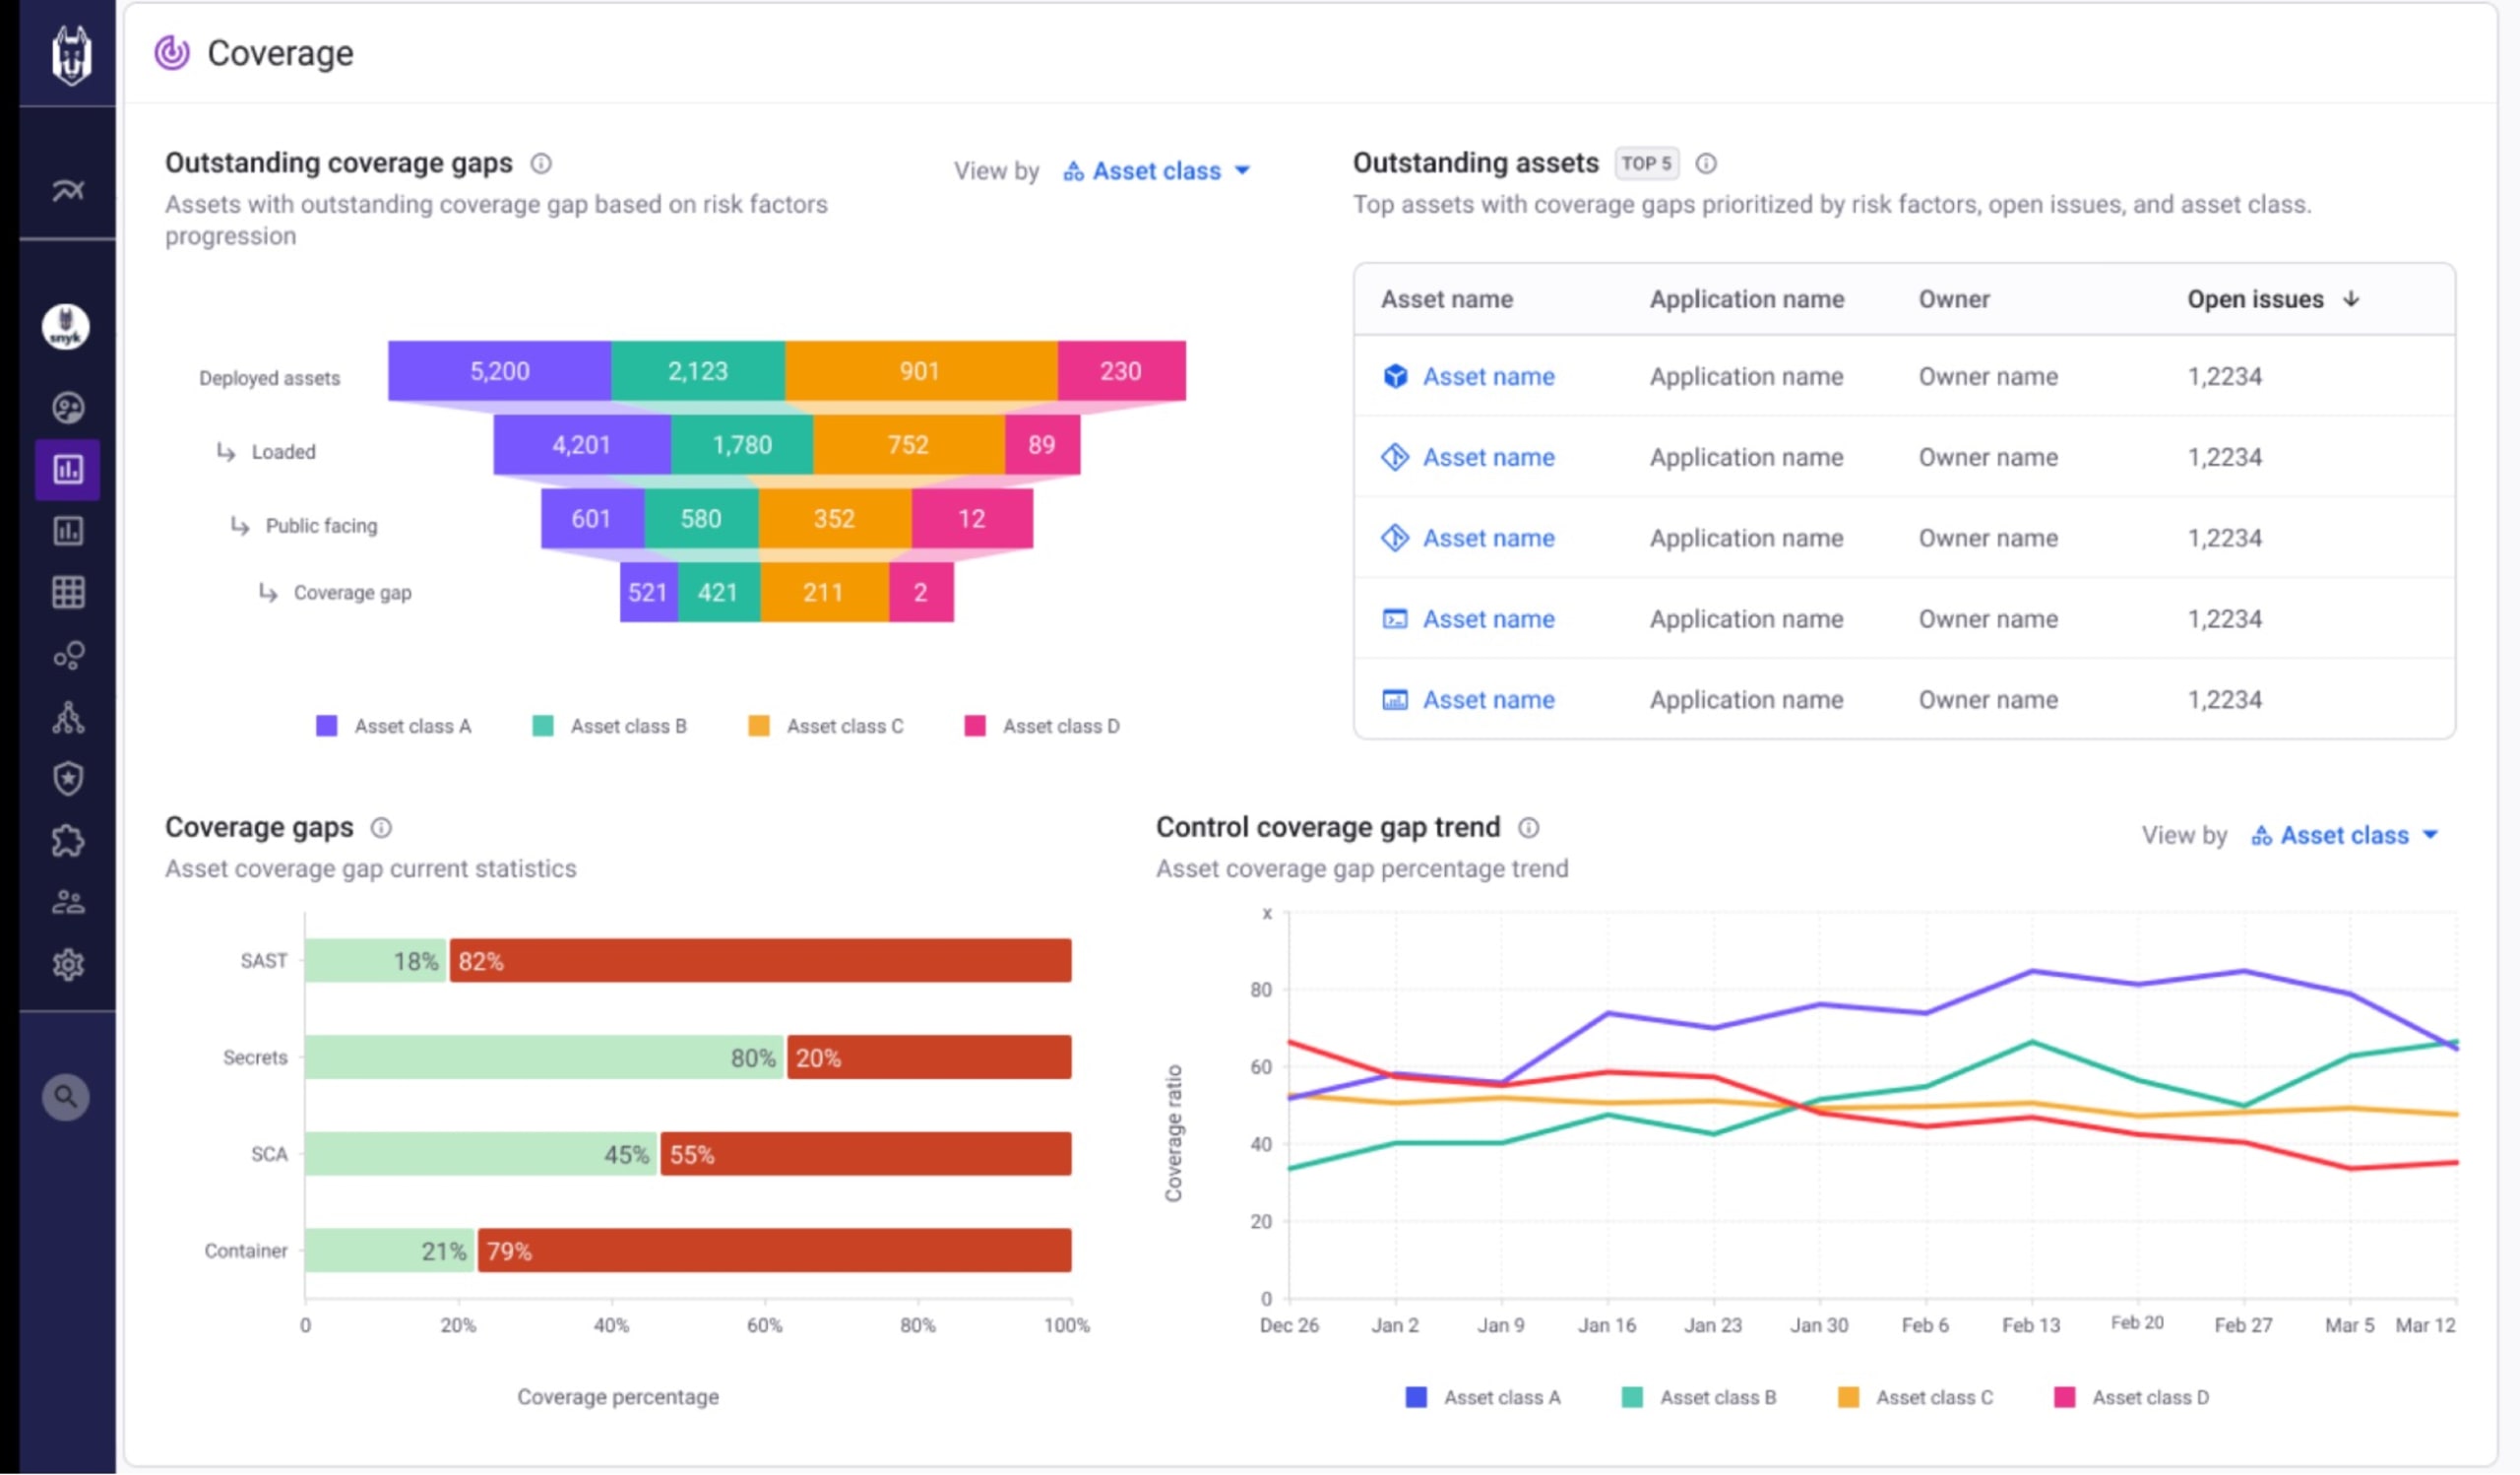
Nous sommes ravis d’annoncer la disponibilité d’Analyses des applications dans Snyk AppRisk. Cette nouvelle fonctionnalité avancée de reporting offre aux équipes AppSec une vue d’ensemble de leur programme à grande échelle et facilite le suivi, la mesure et le reporting des performances du programme et des indicateurs clés de risque.
L’un des principaux défis des équipes AppSec consiste à évaluer l’efficacité de leur programme en matière de réduction des risques applicatifs. Beaucoup se concentrent sur le nombre de vulnérabilités corrigées au fil du temps et sur le délai moyen de résolution. Mais ces indicateurs ne racontent pas toujours toute l’histoire. Ils rendent compte des mesures prises pour les parties de l’application que les équipes connaissent, mais qu’en est-il de celles qu’elles ignorent et ne sécurisent pas ? De plus, le simple décompte des vulnérabilités corrigées ne permet pas de mesurer la réduction réelle des risques.
Grâce aux Analyses des applications, les équipes AppSec accèdent à un large éventail d’indicateurs clés de performance (KPI) relatifs aux problèmes, à la couverture et aux actifs. Elles peuvent examiner ces indicateurs selon deux points de vue : celui des actifs ou celui des applications. Les équipes AppSec obtiennent ainsi une compréhension globale de l’efficacité de leur programme. Enrichis du contexte applicatif et commercial, ces indicateurs les aident à évaluer plus précisément la réussite du programme, à ajuster leurs stratégies et à présenter aux dirigeants une vision plus claire du retour sur investissement global.
Par exemple, les utilisateurs de Snyk AppRisk peuvent rapidement identifier les actifs prioritaires, en tenant compte de leur importance pour l’entreprise, de leur niveau de risque et du nombre de problèmes non résolus. Ils peuvent également évaluer les lacunes de couverture concernant différents actifs et mesurer l’efficacité du programme pour les combler. En suivant l’ajout de nouveaux actifs au fil du temps, les utilisateurs de Snyk AppRisk peuvent déterminer si une baisse de la couverture ou une hausse du nombre de problèmes signalés s’explique par ces ajouts.
Pour en savoir plus sur les Analyses des applications, consultez notre documentation produit.
Snyk AppRisk poursuit sur sa lancée
Snyk AppRisk a été conçu pour renforcer la collaboration entre les équipes de sécurité et les développeurs, en harmonisant leurs points de vue sur les applications, les risques et le processus de correction. Les améliorations innovantes dévoilées aujourd’hui renforcent considérablement la visibilité nécessaire pour instaurer cette compréhension commune.
À l’avenir, nous continuerons à améliorer cette visibilité en intégrant davantage de contexte et de nouvelles sources de données, et en développant des outils qui permettront aux deux équipes d’exploiter ce contexte pour améliorer les processus de prévention des risques et de correction. Pour tenir véritablement la promesse de l’ASPM, le contexte doit être intégré aux flux de travail des développeurs afin de guider leurs actions tout en perturbant le moins possible le rythme de développement. Restez à l’écoute : nous vous communiquerons prochainement de nouvelles informations sur ce sujet !
Snyk AppRisk Pro est disponible dès maintenant ! Consultez notre page produit Snyk AppRisk, parcourez la documentation produit ou inscrivez-vous à notre webinaire en direct pour en savoir plus !
Libérez tout le potentiel du DevSecOps avec Snyk
Surmontez la complexité des applications et les hallucinations de l’IA, tout en favorisant la collaboration entre les équipes de développement et de sécurité grâce aux analyses de Snyk et d’Accenture.