Une solution DevSecOps de Snyk pour vos applications sur AWS

28 novembre 2023
0 minutes de lectureAWS fournit l’infrastructure, l’innovation, les services et la fiabilité nécessaires à l’exécution de vos applications stratégiques. C’est pourquoi des millions de clients s’associent à AWS pour créer, exécuter et faire évoluer leurs applications dans le cloud. Mais comment garantir de manière proactive la sécurité de ces applications critiques ?
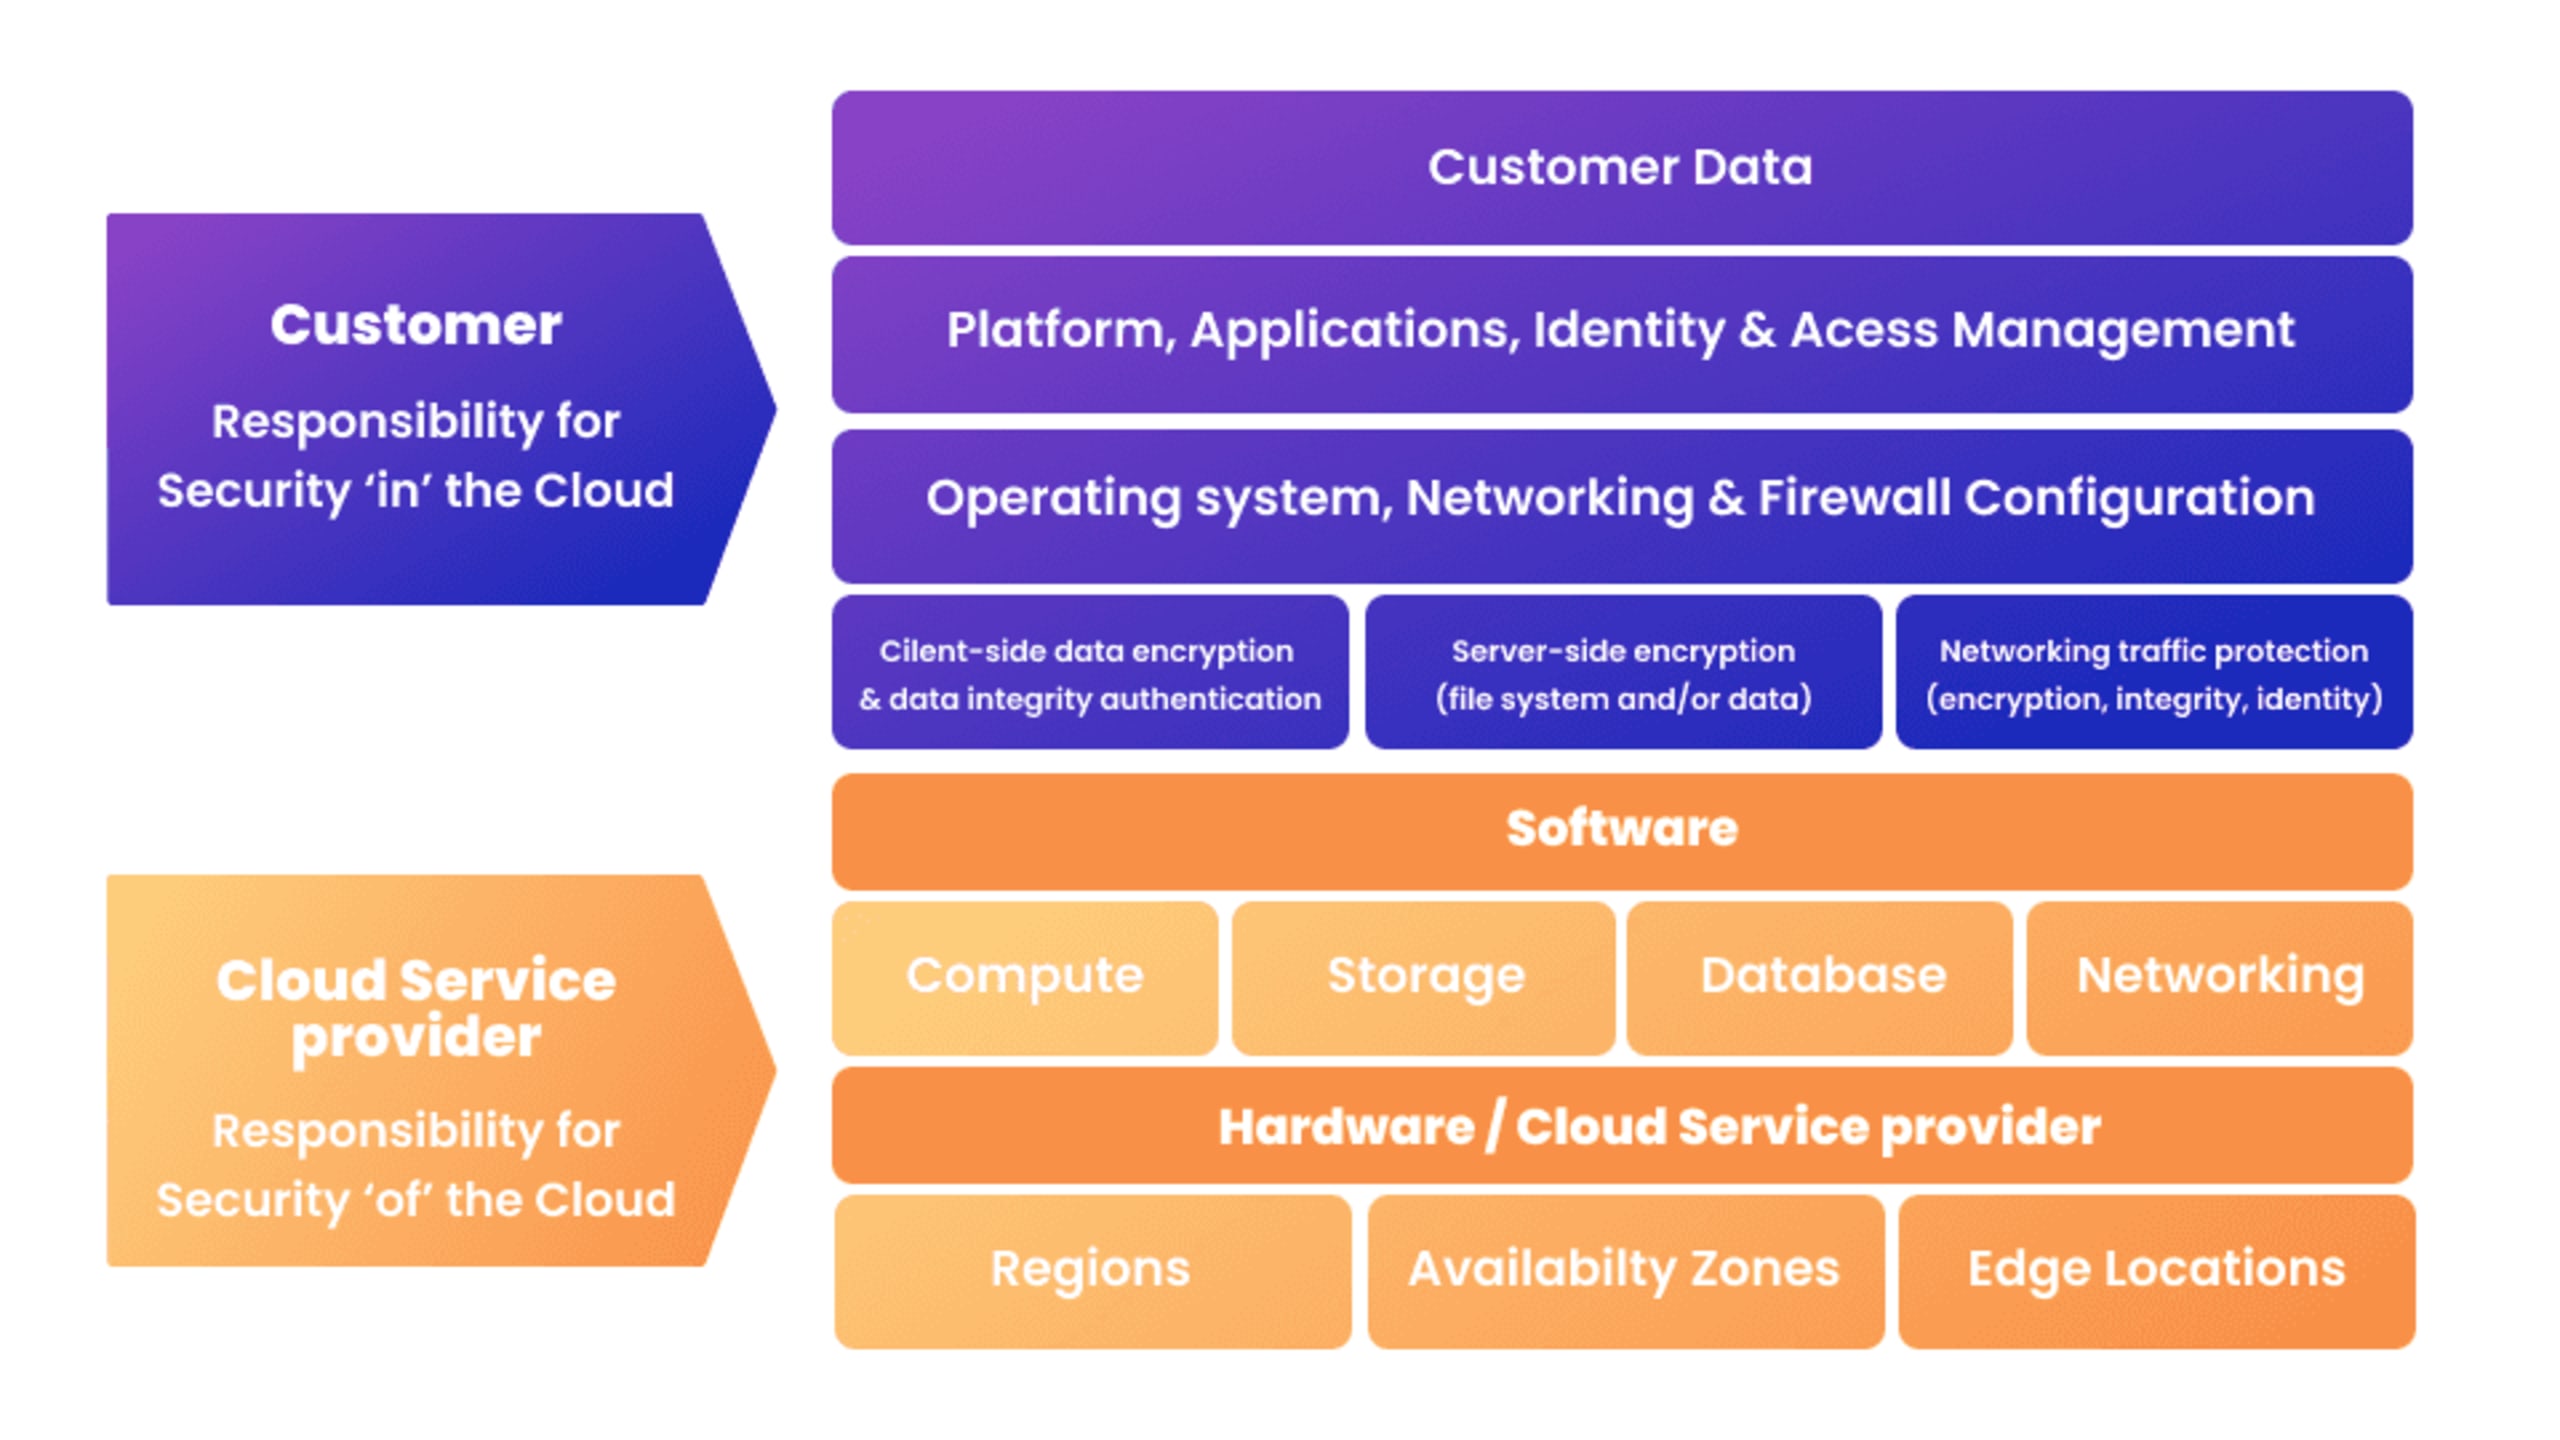
Le modèle de responsabilité partagée d’AWS confie à AWS la sécurité du cloud (matériel, logiciels, réseau, installations cloud, etc.), mais il incombe aux partenaires et aux clients de sécuriser les applications exécutées dans le cloud (systèmes d’exploitation, applications, utilitaires, configurations, etc.).
En s’associant à Snyk, les clients disposent des outils nécessaires pour créer et exécuter leurs applications en toute sécurité sur AWS.
Trois raisons d’adopter le DevSecOps sur AWS
Adopter une approche de sécurité intégrée dès le début, c’est-à-dire intégrer la sécurité dès les premières étapes du développement, permet de réduire rapidement le backlog de sécurité et le nombre de problèmes dans le code que les équipes de développement auraient autrement dû résoudre plus tard. Cependant, la révolution des technologies cloud natives a transformé les méthodes de travail des équipes de développement et de sécurité : intégrer la sécurité dès le début n’est plus qu’un premier pas.
Les équipes modernes s’appuient davantage sur les microservices, la conteneurisation et les pipelines d’intégration et de livraison continues (CI/CD). Il leur faut donc adopter une approche plus globale et collaborative pour intégrer la sécurité de manière fluide à l’ensemble du cycle de vie du développement logiciel.
Échelle : les développeurs sont plus de huit fois plus nombreux que les professionnels de la sécurité. Il existe donc un écart considérable entre le modèle de sécurité traditionnel et les effectifs nécessaires à sa mise en œuvre. De plus, comme les entreprises continuent d’embaucher davantage de développeurs que de spécialistes de la sécurité, la capacité à faire évoluer ce modèle devient un enjeu évident.
Vitesse : traditionnellement, les entreprises alignaient la sécurité sur le développement en s’appuyant sur le modèle en cascade, qui comporte des phases distinctes — conception, mise en œuvre, tests et maintenance — chacune dépendant de l’achèvement de la précédente.
Aujourd’hui, en revanche, la plupart des entreprises ont adopté un modèle DevOps qui privilégie la collaboration continue entre les équipes de développement et d’exploitation, afin d’automatiser les processus et de livrer les logiciels plus rapidement et de façon itérative.
Toutefois, le rythme soutenu du modèle DevOps et l’accent mis sur l’intégration et le déploiement continus peuvent entraîner des tests insuffisants. Il est donc nécessaire d’adapter les processus de sécurité au rythme rapide du développement.Périmètre : le développement traditionnel sur site consiste à créer et à maintenir des logiciels et une infrastructure dans des centres de données physiques. Cette approche offre un contrôle et une sécurité complets, mais nécessite souvent un investissement initial plus important et limite la capacité à évoluer.
À l’inverse, le développement cloud natif, qui permet une meilleure évolutivité et une plus grande flexibilité tout en réduisant les frais d’exploitation, soulève des enjeux de sécurité : gestion des données dans des environnements distribués, sécurisation des microservices et des conteneurs, et traitement des vulnérabilités potentielles de l’infrastructure cloud partagée. Il exige donc une stratégie de sécurité robuste et adaptable.
Intégrer la sécurité dès le début est un excellent point de départ, car cette approche cible principalement les premières étapes du développement. Mais pour tenir compte de la nature évolutive et dynamique du développement et du déploiement logiciels modernes, la sécurité doit être continue et couvrir l’ensemble du cycle de vie du développement logiciel (SDLC).
Intégrer la sécurité dès le début contribue à réduire les problèmes et le backlog. Toutefois, le paradigme cloud natif, axé sur l’évolutivité, la vitesse et les environnements distribués, apporte son lot de complexités et d’enjeux, qui exigent des mesures de sécurité continues et adaptables.
Une approche globale de la sécurité avec Snyk et AWS
Une approche DevSecOps globale intègre les pratiques et les exigences de sécurité à toutes les étapes du cycle de vie du développement logiciel. Elle favorise une démarche proactive et collaborative en matière de sécurité dans le cadre DevOps.
Snyk et AWS vous fournissent les outils de sécurité nécessaires pour obtenir une vue à 360° et renforcer la posture de sécurité de vos applications et de votre environnement cloud sur AWS. Grâce à la plateforme de sécurité de Snyk conçue pour les développeurs, vous pouvez automatiser les contrôles de sécurité de vos applications et de vos piles de sécurité AWS, afin de détecter et de corriger les vulnérabilités dans :
Avec Snyk, vous pouvez déployer la sécurité à grande échelle sur tous les composants de vos applications. Snyk aide les développeurs à réduire considérablement le temps nécessaire pour détecter et corriger les problèmes de sécurité dans toute leur pile applicative AWS.
Analysez les packages open source à la recherche de vulnérabilités grâce à l’intégration unique de Snyk avec AWS CodePipeline.
Automatisez les contrôles de sécurité dans vos pipelines CI/CD à l’aide de Amazon CodeCatalyst et surveillez les problèmes de sécurité depuis l’interface Snyk.
Analysez les images de conteneurs dans Amazon ECR et profitez des recommandations de mise à niveau des images de base.
Détectez et corrigez les erreurs de configuration et les problèmes de conformité dans vos fichiers AWS CloudFormation, Terraform ou Amazon EKS.
Utilisez Amazon EventBridge pour créer des workflows de notification et de réponse quasi en temps réel à partir des journaux d’audit et des résultats de sécurité de Snyk.
De plus, Snyk offre la flexibilité des contrôles et la visibilité nécessaires pour standardiser la sécurité et appliquer les bonnes pratiques dans tout l’environnement AWS, sans compromettre la vitesse de développement.
Exploitez les informations sur les vulnérabilités fournies par Snyk dans Amazon Inspector pour traiter en priorité les vulnérabilités les plus graves.
Définissez vos exigences en matière de sécurité et de conformité juridique à l’aide de politiques personnalisées, puis appliquez-les automatiquement à l’ensemble du SDLC.
Utilisez le contrôle d’accès basé sur les rôles (RBAC) et surveillez l’activité d’audit Snyk de l’ensemble de votre parc applicatif dans AWS CloudTrail Lake.
Intégrez les résultats et les événements de sécurité Snyk à AWS Security Hub pour permettre aux équipes de sécurité de visualiser les événements et de les acheminer vers des workflows automatisés.
Accélérez l’intégration à la plateforme de sécurité Snyk conçue pour les développeurs grâce aux intégrations de Snyk avec AWS Control Tower.
Téléchargez le guide complet sur le DevSecOps sur AWS
Pour en savoir plus, consultez notre guide d’achat : comment choisir une véritable solution DevSecOps pour vos applications sur AWS ou réservez une démonstration en direct avec un expert en sécurité Snyk. Découvrez pourquoi les développeurs et les équipes de sécurité choisissent Snyk comme solution AppSec et ce qu’elle peut apporter à votre équipe.
Si vous utilisez AWS Marketplace pour découvrir, évaluer et acheter des logiciels tiers, consultez notre fiche sur la marketplace pour essayer Snyk gratuitement directement depuis AWS Marketplace !