Détectez les vulnérabilités dans vos Dockerfiles, directement depuis Git

Danielle Inbar

12 novembre 2020
0 minutes de lectureNous sommes ravis d’annoncer la dernière amélioration de Snyk Container : la détection des Dockerfiles directement depuis les dépôts Git, pour renforcer la sécurité dès le début du développement.
Grâce à cette nouvelle fonctionnalité, nous analysons facilement et en amont votre Dockerfile, avant même que vous ne créiez une image. Vous pouvez ainsi intégrer la sécurité plus tôt et repérer les vulnérabilités des images de base afin de choisir celle qui convient le mieux pour démarrer votre projet.
L’utilisation des conteneurs a considérablement augmenté ces dernières années, tout comme l’importance de leur sécurité. Pour que tout le monde soit sur la même longueur d’onde, voici quelques éléments de contexte : Docker peut créer automatiquement des images en lisant les instructions d’un Dockerfile. Un Dockerfile est un document texte qui contient un ensemble de commandes nécessaires à la configuration de l’image. Celle-ci peut ensuite être exécutée sous forme de conteneur.
Les Dockerfiles sont puissants : simples et directs, ils fonctionnent partout sans prérequis particuliers. Comme il s’agit de fichiers texte simples, on les trouve partout et ils sont faciles à partager, ce qui explique en partie l’utilité de Docker pour les développeurs. Mais si vous créez une image à partir d’une image de base obsolète ou truffée de vulnérabilités, il peut être difficile de corriger ces problèmes par la suite, car les changements risquent de compromettre votre application.
Explorez votre Dockerfile
La détection automatique des Dockerfiles dans votre dépôt de code source s’inscrit parfaitement dans notre objectif : simplifier la sécurité des conteneurs pour les développeurs et faire du Dockerfile un élément de premier plan dans Snyk. Jusqu’à présent, vous pouviez associer manuellement un Dockerfile à une image analysée par Snyk, mais cela vous obligeait à créer d’abord l’image, puis à revenir en arrière pour associer le Dockerfile et rechercher les problèmes de sécurité. Désormais, nous pouvons dissocier ces deux étapes et vous permettre d’obtenir plus tôt des informations sur vos Dockerfiles.
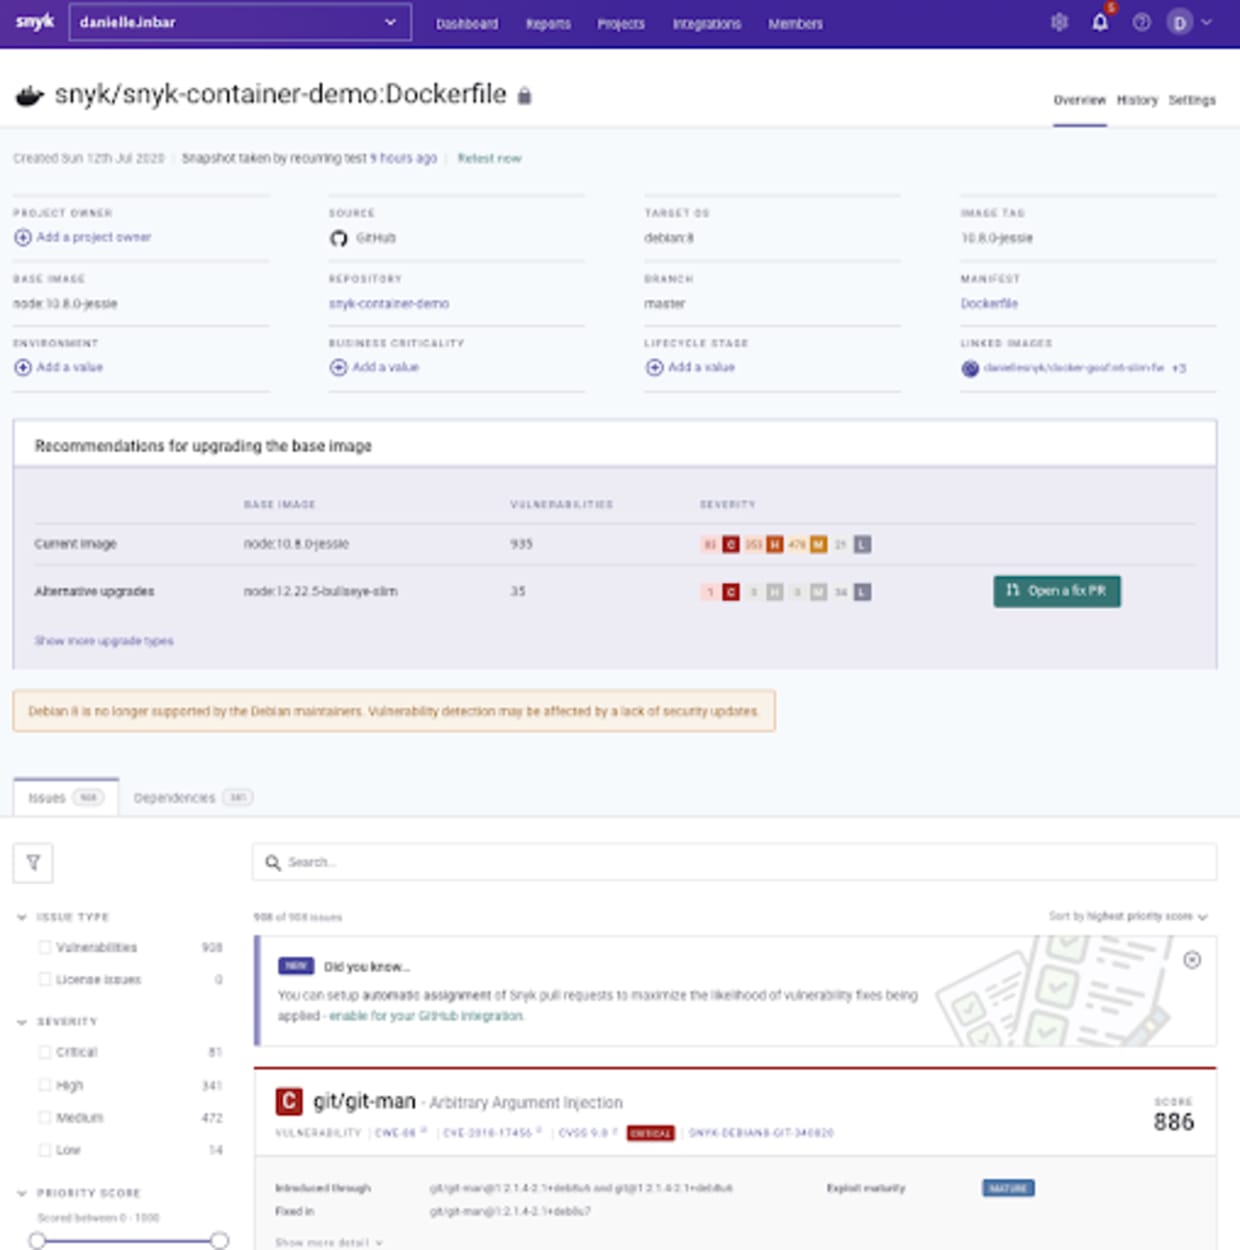
Avec cette nouvelle fonctionnalité, il vous suffit d’importer vos dépôts Git dans Snyk : nous détectons automatiquement les Dockerfiles et vous offrons une meilleure visibilité sur les problèmes de sécurité de votre image de base. L’image ci-dessous présente les résultats de l’analyse d’un Dockerfile importé depuis un dépôt GitHub. À partir du Dockerfile, nous pouvons identifier l’image parente node:10.8.0-jessie et vous fournir des détails sur son contenu et les vulnérabilités qu’elle présente, notamment sur la maturité de l’exploit.
Gardez facilement votre image de base à jour
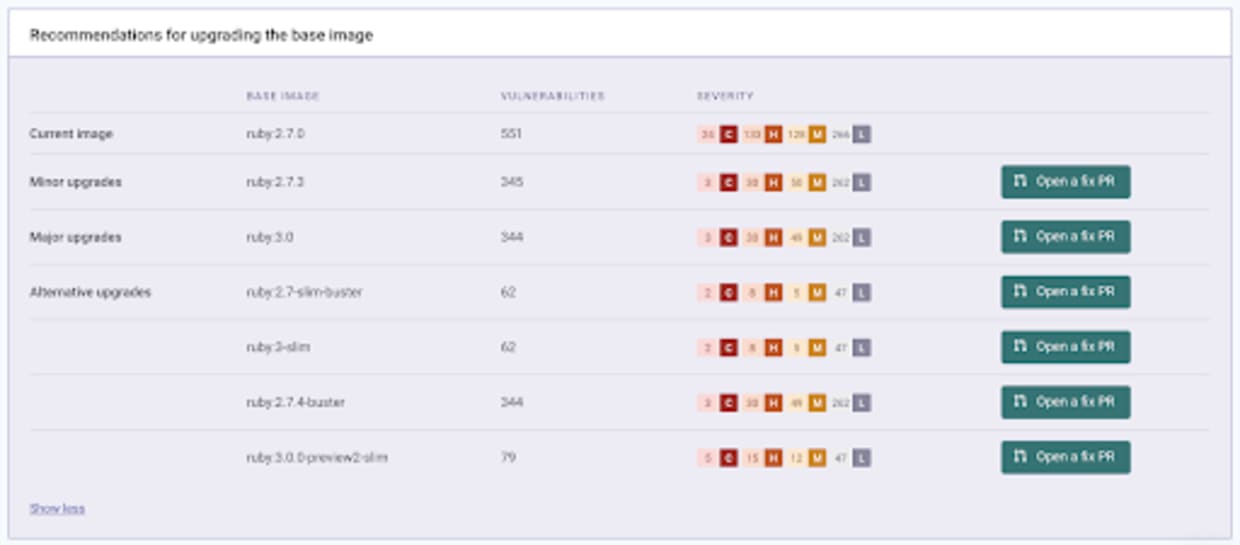
Nous savons qu’il n’est pas facile de garder vos images de base à jour. Mais rassurez-vous, nous venons de simplifier considérablement la tâche. Dès qu’un Dockerfile est détecté, nous examinons l’image de base qu’il utilise. En plus de signaler ses vulnérabilités, Snyk vérifie s’il existe d’autres images de base, moins vulnérables, qui répondent à vos besoins. Nous vous recommandons ensuite ces solutions de remplacement afin de réduire votre exposition aux vulnérabilités et de garder une image de base à jour, comme dans l’exemple ci-dessous :
Liaison entre Dockerfile et image
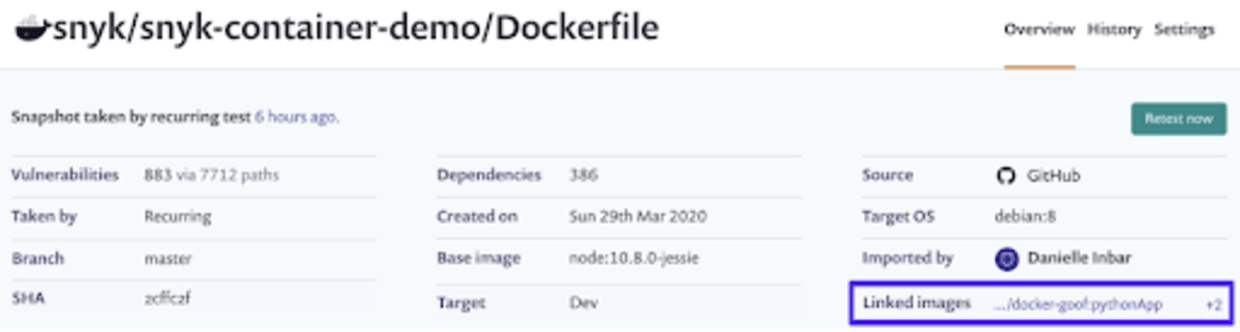
Cette nouvelle fonctionnalité comprend plusieurs options uniques pour vous aider à comprendre l’impact des problèmes liés aux Dockerfiles sur l’ensemble de vos projets. L’une des plus importantes est la possibilité de relier un Dockerfile à toutes les images de conteneur créées à partir de celui-ci. Vous pouvez ainsi évaluer l’impact sur la sécurité de vos applications en cours d’exécution et déterminer quelles images peuvent être mieux sécurisées si vous choisissez de mettre à jour l’image de base de votre Dockerfile. Cette fonctionnalité facilite également l’organisation logique des liens entre vos images et les ensembles de commandes utilisés pour les créer. Depuis longtemps, les utilisateurs peinent à maintenir le lien entre un Dockerfile et les images créées à partir de celui-ci. Cette nouvelle fonctionnalité résout ce problème et améliore l’hygiène de vos conteneurs.
Pour conclure
Comme vous l’avez sans doute constaté, Snyk Container facilite l’analyse de vos Dockerfiles et la détection de leurs problèmes. Vous pouvez également en profiter immédiatement : consultez nos recommandations d’images de base pour corriger les problèmes avant même de créer vos images. Cette nouvelle fonctionnalité est disponible dès aujourd’hui dans Snyk et prend en charge toutes nos intégrations Git, sur site comme dans le cloud :
Azure Repos
GitHub
GitLab
Bitbucket Server
Bitbucket Cloud
GitHub Enterprise Server
Pour en savoir plus, consultez notre documentation.
Dites-nous ce que vous en pensez
Nous cherchons constamment à améliorer Snyk et toutes ses intégrations, et vos retours sont toujours les bienvenus. Dites-nous ce que vous en pensez et indiquez-nous si vous aimeriez voir une fonctionnalité en particulier.
La sécurité des conteneurs, pensée pour les développeurs
Snyk détecte et corrige automatiquement les vulnérabilités dans les images de conteneurs et les workloads Kubernetes.