Récapitulatif de la table ronde clients de Black Hat Asia : comment piloter l’adoption du DevSecOps

Brian Piper
18 septembre 2023
0 minutes de lectureLe DevSecOps repose sur la collaboration : il s’agit de favoriser un partenariat solide entre les équipes de développement et de sécurité. Toutefois, ces efforts de collaboration ne peuvent aboutir sans le soutien de la direction. Les équipes de développement et de sécurité ont besoin d’un soutien de haut en bas pour définir des objectifs mesurables, créer un pipeline CI/CD sécurisé et instaurer une culture DevSecOps.
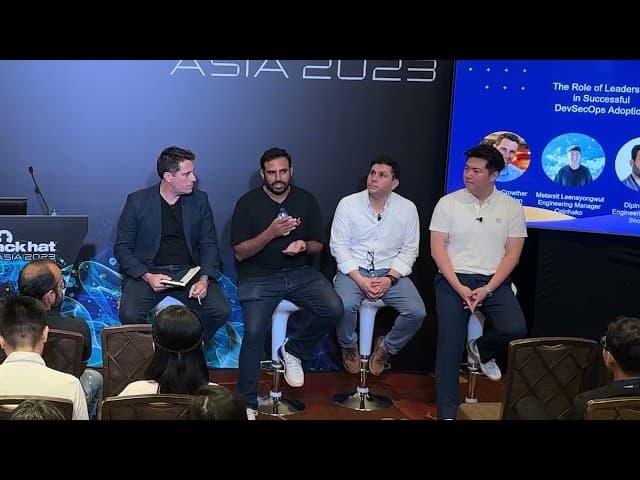
Trois experts se sont réunis à Black Hat Asia 2023 pour échanger sur la manière dont les dirigeants peuvent contribuer à renforcer la sécurité. La table ronde réunissait Pablo Reyes, responsable AppSec chez Woolworths, Dipin Thomas, responsable ingénierie chez Shopback, et Metarsit Leenayongwut, responsable ingénierie chez Coinhako. Ils ont partagé cinq conseils que les dirigeants peuvent prendre en compte pour piloter les initiatives DevSecOps de leur organisation.
Faire évoluer la culture progressivement
Selon les intervenants, les dirigeants doivent s’attacher à instaurer une culture DevSecOps à l’échelle de l’entreprise. Pablo Reyes a déclaré : « La plupart du temps… nous nous concentrons sur les outils, sur l’automatisation par script, et nous oublions l’essentiel : les personnes, la culture… [les dirigeants] doivent montrer leur engagement et favoriser une culture qui adopte les pratiques [DevSecOps]. »
Mais lorsqu’ils instaurent une culture DevSecOps, les dirigeants doivent garder à l’esprit que le changement prend du temps. Metarsit Leenayongwut a déclaré : « Le DevSecOps est un processus vivant… il est itératif et s’améliore au fil du temps. »
Instaurer une communication efficace dès le départ
La réussite du DevSecOps repose également sur une bonne communication. Les dirigeants doivent mettre en place des boucles de rétroaction et viser des déploiements stratégiques. Selon Dipin, communiquer avec les bons interlocuteurs par les canaux adaptés permet de s’assurer « que tout le monde adhère. C’est essentiel. Ensuite, le déploiement des outils se passe sans difficulté… Cela garantit aussi que nous adoptons les bonnes pratiques de [communication]. Nous pouvons transmettre plus rapidement nos commentaires aux développeurs et nous assurer que tout fonctionne bien. »
Il est également essentiel d’adapter la communication à chaque groupe d’interlocuteurs. Par exemple, les RSSI souhaitent généralement connaître les types de vulnérabilités détectées et le délai nécessaire pour les corriger. À l’inverse, la direction veut connaître le taux d’adoption du DevSecOps et savoir si les développeurs sont satisfaits des outils choisis. Les équipes de développement veulent la preuve que les pratiques DevSecOps leur apporteront de la valeur et s’intégreront à leurs flux de travail existants. Dipin recommande aux équipes de sécurité de travailler en étroite collaboration avec les équipes d’ingénierie et de les inviter à « tester » les capacités des outils de sécurité à petite échelle. Cette expérience directe est un excellent moyen de démontrer la valeur du DevSecOps.
Suivre les bons indicateurs
Parfois, chacun semble avoir sa propre définition de la « réussite du DevSecOps ». Les dirigeants doivent mettre tout le monde d’accord en fixant des objectifs et des critères de référence concrets. Les intervenants recommandent de se concentrer sur des données tangibles, comme le taux d’adoption, la satisfaction des développeurs, le nombre de vulnérabilités et les faux positifs.
L’équipe de Woolworths suit également des indicateurs liés à la compilation des applications et au processus de correction. L’équipe de Pablo se pose des questions comme : « À quelle fréquence lançons-nous des compilations ? Quel est le facteur d’échec de nos pipelines de compilation ?… À quelle fréquence effectuons-nous des déploiements ? Autre question : “En cas d’erreur, combien de temps nous faut-il pour rétablir la situation ?” »
Ces indicateurs permettent aux équipes de sécurité des applications et d’ingénierie de mesurer leur réussite. Ils aident également la direction à suivre les progrès et à constater les améliorations au fil du temps.
Faire de la sécurité un levier, et non un auditeur
Il y a quelques décennies, les professionnels de la sécurité abordaient la correction des problèmes avec une mentalité de « liste de contrôle ». Pour favoriser la réussite du DevSecOps, les dirigeants devraient plutôt encourager leurs experts en sécurité à jouer un rôle facilitateur. Les équipes de sécurité doivent supprimer les obstacles qui empêchent les développeurs de participer pleinement aux initiatives de sécurité.
Selon Metarsit, l’intégration systématique des outils de sécurité de bout en bout est une façon de favoriser cette culture d’accompagnement : « Beaucoup ont entendu des histoires d’horreur où l’équipe de sécurité arrive avec un gros classeur de vulnérabilités et dit : “Vous allez corriger ces mille vulnérabilités.” Mais en [intégrant vos outils] et en collaborant, chacun peut contribuer à leur correction. »
Faire preuve d’adaptabilité et de flexibilité
S’il existe un point commun entre les programmes DevSecOps des différentes entreprises, c’est leur imprévisibilité. Chaque dirigeant doit être prêt à s’adapter et à réagir à l’inattendu. Pour Metarsit, l’adaptabilité est la marque d’un bon dirigeant : il faut rester ouvert aux idées nouvelles et aborder le DevSecOps dans une optique d’amélioration continue. Il a déclaré : « De nouveaux outils, de nouvelles technologies et de nouvelles méthodologies apparaîtront chaque jour. Comprenez-les et restez ouverts à leur égard. »
Les dirigeants devraient également envisager de recruter des collaborateurs qui partagent cet état d’esprit. Pablo a déclaré : « Lors du recrutement, veillez à intégrer les compétences comportementales aux critères de sélection… les candidats doivent faire preuve d’une grande flexibilité et être prêts à accepter les échecs. »
En savoir plus sur le pilotage des initiatives DevSecOps
Même si la mise en œuvre de pratiques DevSecOps efficaces nécessite le soutien de toute l’organisation, c’est l’équipe dirigeante qui donne le ton. Pour découvrir d’autres conseils de leadership d’experts de Woolworths, Shopback et Coinhako, consultez leur présentation complète. Pour en savoir plus sur la sécurité des chaînes d’approvisionnement logicielles d’aujourd’hui, visitez également le centre de ressources DevSecOps de Snyk.