Pourquoi mettre en place un processus de revue de code automatisé

20 décembre 2021
0 minutes de lectureEffectuer une revue de code automatisée est une étape essentielle pour créer une application sécurisée et de haute qualité. Le risque d’erreur humaine pendant le développement rend la mise en œuvre des bonnes pratiques pour une revue de code systématique particulièrement utile pour améliorer la qualité des logiciels. Une revue manuelle s’appuie sur l’expertise et les compétences de l’équipe, mais des menaces conçues pour échapper à la détection humaine peuvent toujours se cacher dans le code. L’expertise d’une équipe qui examine l’intention et la logique du nouveau code est inestimable. Toutefois, compléter cette revue manuelle par une revue automatisée permet de traiter les vulnérabilités divulguées publiquement, ainsi que celles introduites par le code personnalisé et les points susceptibles de provoquer une faille de sécurité.
Qu’est-ce qu’un processus automatisé de revue de code ?
Un processus automatisé de revue de code compare le code source à un ensemble de règles définies afin de détecter les erreurs courantes ou les menaces de sécurité. Cette revue peut générer des faux positifs et des faux négatifs, mais elle améliore tout de même la résistance du logiciel aux menaces de sécurité et les performances globales de l’application.
Un risque accru de faille de sécurité et des performances sous-optimales peuvent compromettre la capacité du logiciel à fonctionner comme prévu. Pour améliorer à la fois la qualité et la sécurité du code, il est donc essentiel de réduire les faux positifs et les faux négatifs générés par votre outil de revue de code automatisée.
Faux positifs et faux négatifs
Aucun outil automatisé de vérification du code n’étant parfait, une revue de code peut toujours produire des faux positifs ou des faux négatifs. Voici la définition de ces termes.
Faux positif – L’analyseur signale un problème alors qu’aucune règle n’a été enfreinte. En apparence, ce n’est pas préjudiciable, mais cela augmente le temps que les équipes doivent consacrer à distinguer les faux positifs des vrais. Les vrais positifs correspondent à des erreurs que le développeur doit corriger, tandis que les faux positifs lui font perdre du temps.
Faux négatif – L’analyseur ne signale pas de problème et laisse ainsi passer une anomalie pendant la revue de code. C’est précisément ce type de problème non détecté qu’une revue de code automatisée efficace doit empêcher.
Comment réduire les faux positifs et les faux négatifs
Pour effectuer une revue de code sécurisée, il est essentiel que la personne chargée de la revue prenne le temps de bien comprendre les fonctionnalités du code. Pour réduire les faux positifs et les faux négatifs lors d’une revue manuelle, il est donc préférable de procéder lentement et méthodiquement.
Partir du principe que le code fonctionne comme prévu est une source importante d’erreurs lors d’une revue de code. Le risque que des erreurs passent inaperçues lors d’une revue manuelle, même menée par un comité d’experts, montre à quel point un processus de revue automatisée efficace est nécessaire. Par ailleurs, une revue manuelle peut aider les programmeurs à définir des normes que l’analyseur pourra utiliser pour comparer le code source à ses performances attendues.
Mettre en place des tests unitaires et d’intégration
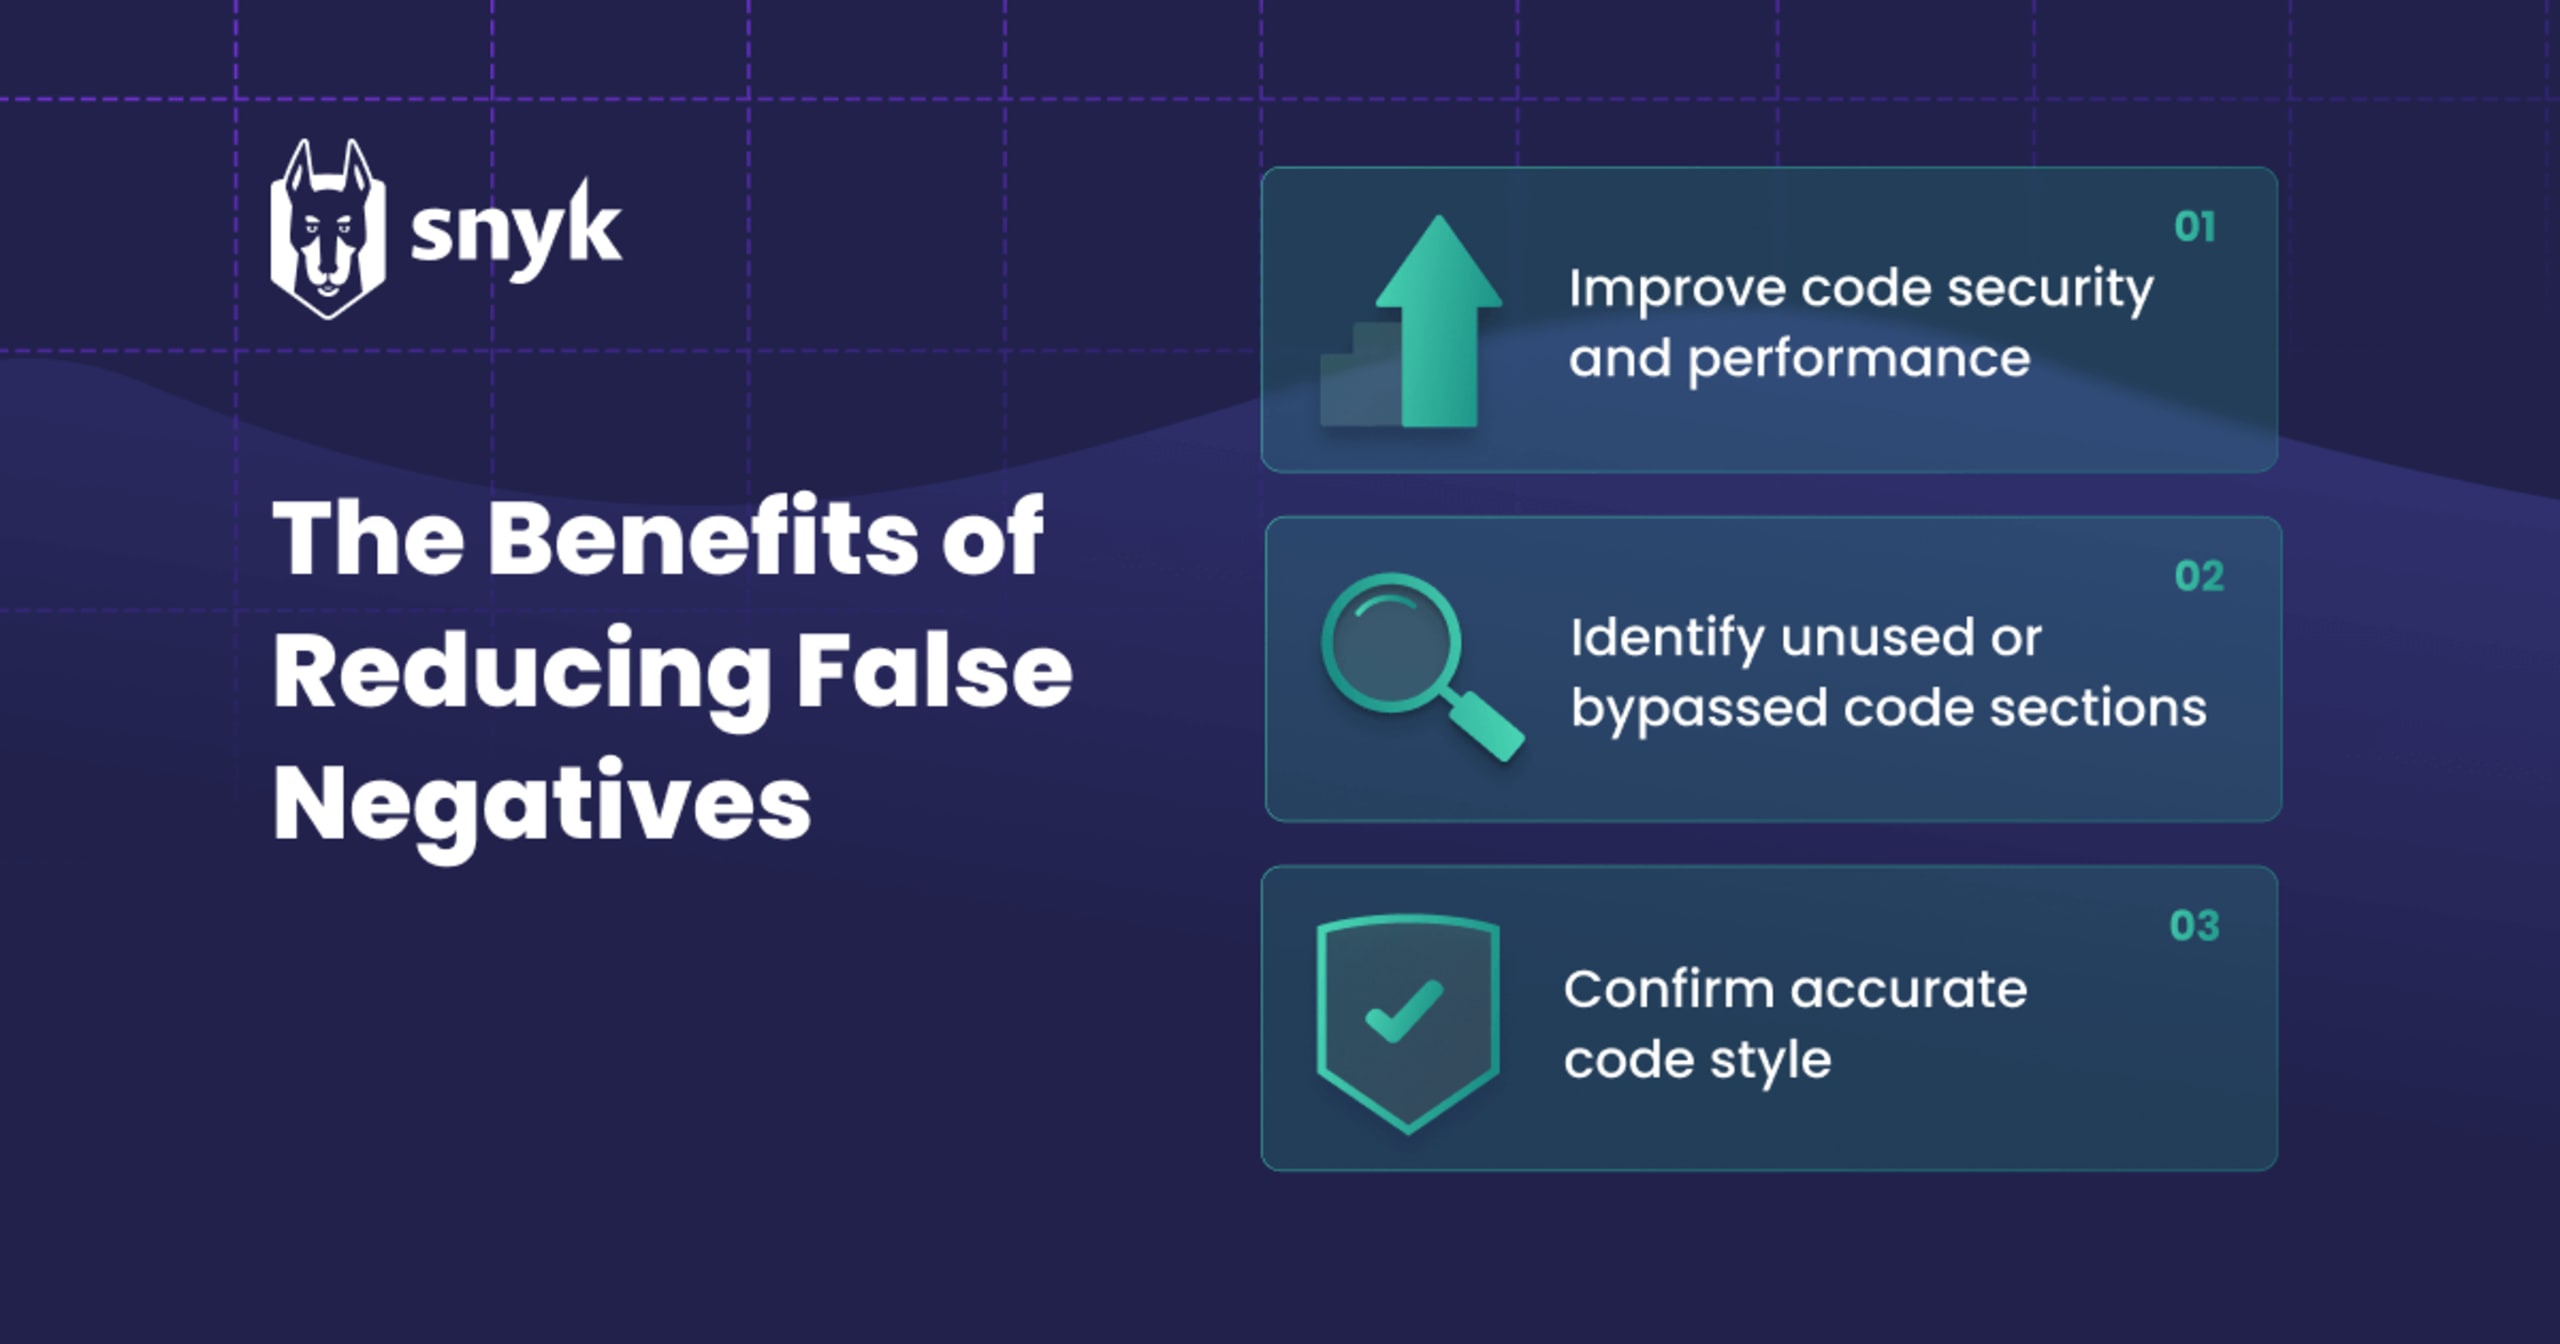
Réduire les faux positifs simplifie le rapport de diagnostic. Réduire les faux négatifs permet toutefois de :
Améliorer la sécurité et les performances du code
Repérer les sections de code inutilisées ou contournées
Vérifier que le style du code est correct
Ces fonctionnalités sont essentielles à un développement logiciel efficace. La réduction des faux négatifs accélère la compilation et l’exécution du code, tout en vérifiant qu’il fonctionne comme prévu au regard de la norme.
Il ne suffit pas d’exécuter l’analyseur, de le laisser détecter les erreurs, puis de les corriger dans le code source. Vous pouvez exiger que les modifications de code et les pull requests (PR) soient accompagnées de tests unitaires et d’intégration. Cela renforce la confiance et réduit les erreurs, pour améliorer continuellement l’ensemble du processus. Un test unitaire permet de vérifier que la nouvelle section de code fonctionne comme le développeur l’a prévu avant de la fusionner dans le dépôt de code principal. Pour mener ce type de test, il est recommandé de définir des conditions d’entrée générales ou d’adapter le code afin qu’il produise un résultat connu. Ensuite, l’ajout progressif de tests d’intégration, en reliant quelques unités à la fois, permet de vérifier que leurs interactions sont fluides et d’éviter les faux positifs ou négatifs lors d’une revue de code efficace.
Utiliser des outils d’analyse automatisée avancés
Pour effectuer une revue de code qui limite les faux positifs et les faux négatifs, le mieux est de choisir un outil d’analyse robuste et de haute qualité. Il est essentiel d’utiliser un outil automatisé capable de déterminer si un problème doit être signalé afin d’améliorer la qualité et la sécurité de l’application.
Aussi essentielle soit-elle, une revue de code axée sur la sécurité peut être complétée par un outil automatisé sophistiqué, doté d’une vaste base de vulnérabilités, souvent avant même leur ajout aux bases de données accessibles au public. Un outil de revue de code automatisée efficace compare rapidement le code source à ces données, ce qui permet à votre équipe de corriger les erreurs sans attendre et de livrer un code sécurisé plus rapidement.
Pour être facile à utiliser, l’outil automatisé que vous choisissez doit s’intégrer à votre processus de développement existant. Une intégration fluide garantit que l’analyseur fonctionnera avec votre code source et détectera les erreurs ainsi que les problèmes de sécurité potentiels tout au long du processus d’intégration et de livraison continues (CI/CD).
Enfin, l’analyseur automatisé doit également comparer rapidement le code aux normes de sécurité et de qualité du code. Un outil d’analyse avancé peut même générer une PR et envoyer automatiquement ses résultats à l’équipe de revue, qui pourra poursuivre l’analyse du code ou fusionner les recommandations afin de réduire le temps consacré à la correction des problèmes.
"Grâce à l’automatisation proposée par Snyk, nous avons pu réaffecter des effectifs, auparavant consacrés à des tâches de sécurité manuelles répétitives, au développement de fonctionnalités à forte valeur ajoutée. Snyk nous signale les nouvelles vulnérabilités sous la forme d’une pull request qui contient déjà le correctif. Nous avons ainsi remplacé un long processus manuel de triage et de correction par une simple fusion, réalisable en quelques minutes.
Peter Vanhee - Responsable des pratiques d’ingénierie - Comic Relief
Lancez-vous dans les compétitions Capture The Flag
Apprenez à résoudre des défis Capture The Flag en regardant à la demande notre atelier virtuel d’initiation.
Pourquoi utiliser les revues de code automatisées
Les revues de code manuelles sont essentielles au développement logiciel. Elles apportent plusieurs regards neufs de spécialistes pour repérer les erreurs logiques, vérifier que le code remplit la fonction prévue et responsabiliser les développeurs, qui savent que leur code sera vérifié.
Toutefois, si la revue manuelle permet d’examiner la logique et l’intention du code, une revue automatisée avancée peut contribuer à créer une application plus sécurisée et plus efficace, bien plus rapidement qu’une revue manuelle seule. Grâce à une revue automatisée, vous détectez davantage de problèmes, plus rapidement, et améliorez ainsi la vitesse et la précision du processus de développement.
FAQ sur la revue de code automatisée
Comment automatiser le processus de revue de code ?
Une revue de code automatisée compare le code source à une norme de référence. Un analyseur détecte efficacement les problèmes liés, par exemple, aux règles de style, aux erreurs courantes, aux bugs ou aux vulnérabilités de sécurité. Intégré au processus de développement, un outil de revue de code automatisée compare le code source à une norme et génère un rapport. Ce rapport prend la forme d’une pull request qui indique les modifications que le développeur doit apporter au code avant sa fusion dans la branche principale. Les outils d’analyse avancés génèrent une pull request et la fusionnent dans la branche principale afin de créer une application sécurisée, fiable et efficace.
Consultez notre page Ressources de sécurité pour découvrir comment Snyk peut aider les développeurs à créer du code sécurisé et de haute qualité. Vous pouvez également essayer gratuitement notre outil de vérification du code pour voir comment Snyk Code analyse votre code afin d’y détecter les problèmes de sécurité et de qualité.