3 bonnes pratiques pour tirer le meilleur parti de Snyk AppRisk Essentials

19 septembre 2024
0 minutes de lectureDes milliers de nos clients utilisent Snyk pour mettre en œuvre leurs stratégies DevSecOps et de sécurité intégrée dès le début du développement. Cependant, face à l’accélération et à la complexification des applications, nous savons qu’il est aussi plus difficile de rester en phase avec le développement. Il devient de plus en plus compliqué de conserver une vue claire de tous les actifs logiciels en cours de développement, d’identifier leurs responsables et leur importance pour l’entreprise et, surtout, de veiller à ce qu’ils soient correctement sécurisés par Snyk.
C’est pourquoi nous sommes ravis de déployer les fonctionnalités de Snyk AppRisk Essentials auprès de nos clients !
Déploiement de Snyk AppRisk Essentials dans l’offre Snyk Enterprise
Pour celles et ceux qui auraient manqué l’annonce, Snyk AppRisk Essentials a été annoncé en décembre dernier comme notre toute première offre Snyk AppRisk, permettant aux clients de découvrir leurs actifs, de gérer leur couverture et de prioriser les risques. Le 1er mai de cette année, nous avons également annoncé Snyk AppRisk Pro, qui enrichit considérablement Snyk AppRisk Essentials en offrant une visibilité sur les risques applicatifs à l’exécution, ainsi que des fonctionnalités plus complètes de gestion et d’analyse des risques applicatifs.
Pour aider nos clients à déployer efficacement leur démarche de sécurité intégrée dès le début du développement avec Snyk, nous avons désormais intégré gratuitement les fonctionnalités de découverte des applications et de gestion de la couverture de Snyk AppRisk Essentials à l’offre Snyk Enterprise.
Si vous êtes déjà client de notre offre Enterprise, si vous envisagez de le devenir et souhaitez mieux comprendre ces fonctionnalités et savoir comment les utiliser, poursuivez votre lecture !
Principales fonctionnalités de Snyk AppRisk Essentials
Que comprend donc cette offre ?
Les fonctionnalités désormais incluses dans chaque offre Snyk Enterprise vous aident à mieux visualiser tous les actifs applicatifs en cours de développement, afin de veiller à ce qu’ils soient correctement protégés par Snyk.
Inventaire des actifs
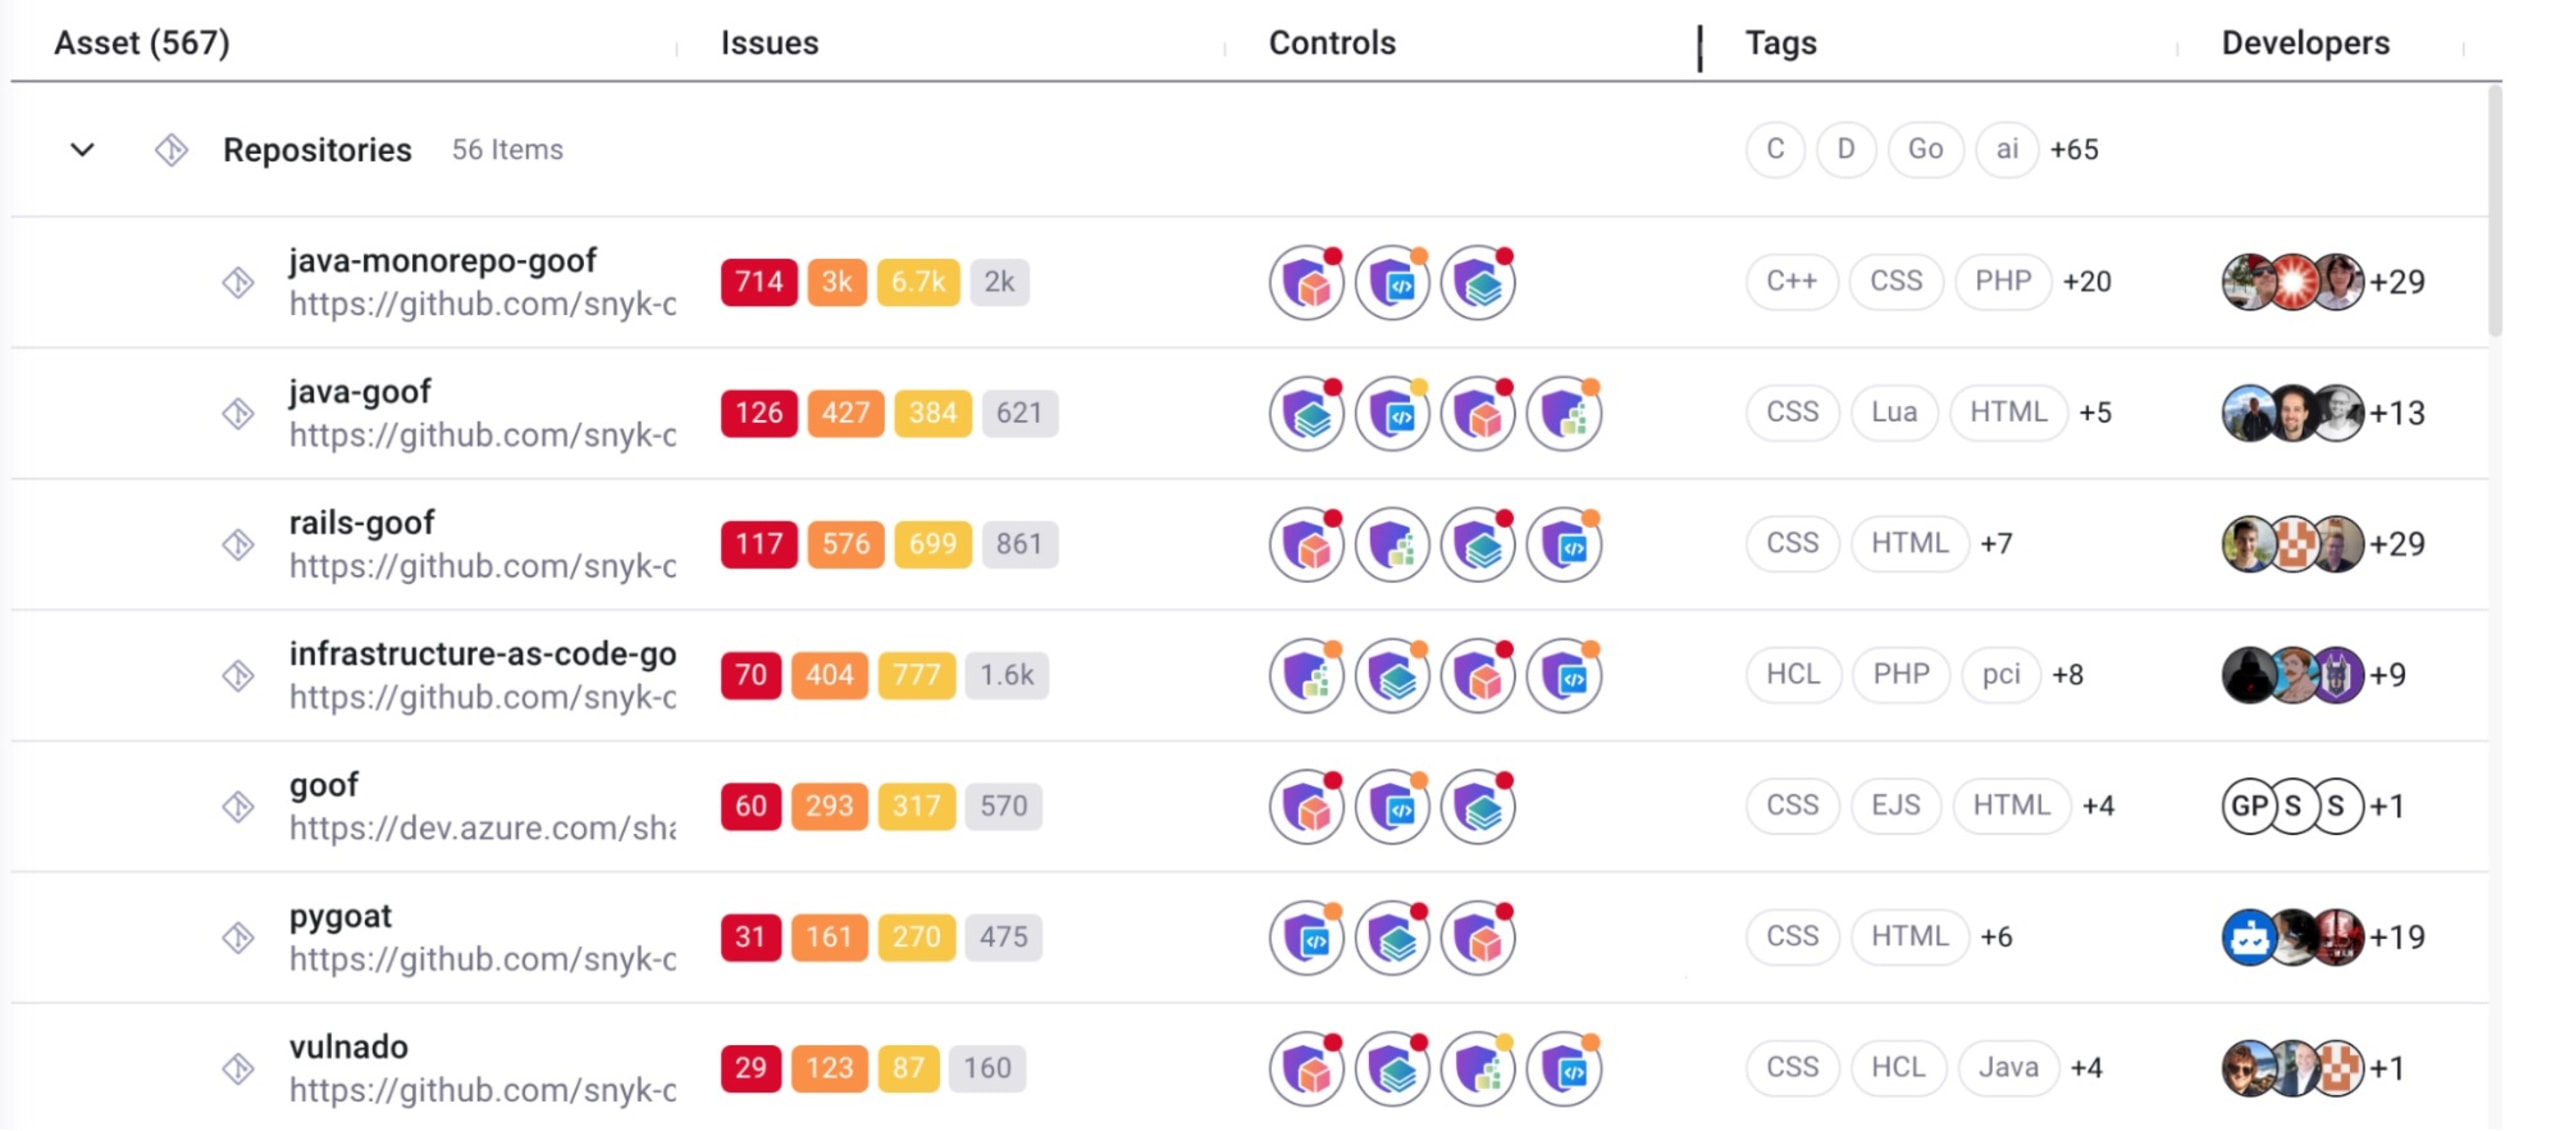
Les clients Snyk peuvent désormais facilement voir les composants utilisés pour créer leurs applications (que nous appelons des « actifs »), en identifier les responsables, comprendre leur importance pour l’entreprise et, surtout, déterminer s’ils sont sécurisés par les autres produits de Snyk — Snyk Open Source, Snyk Code, Snyk Container et Snyk IaC (c’est ce que nous appelons la « couverture »).
Politiques
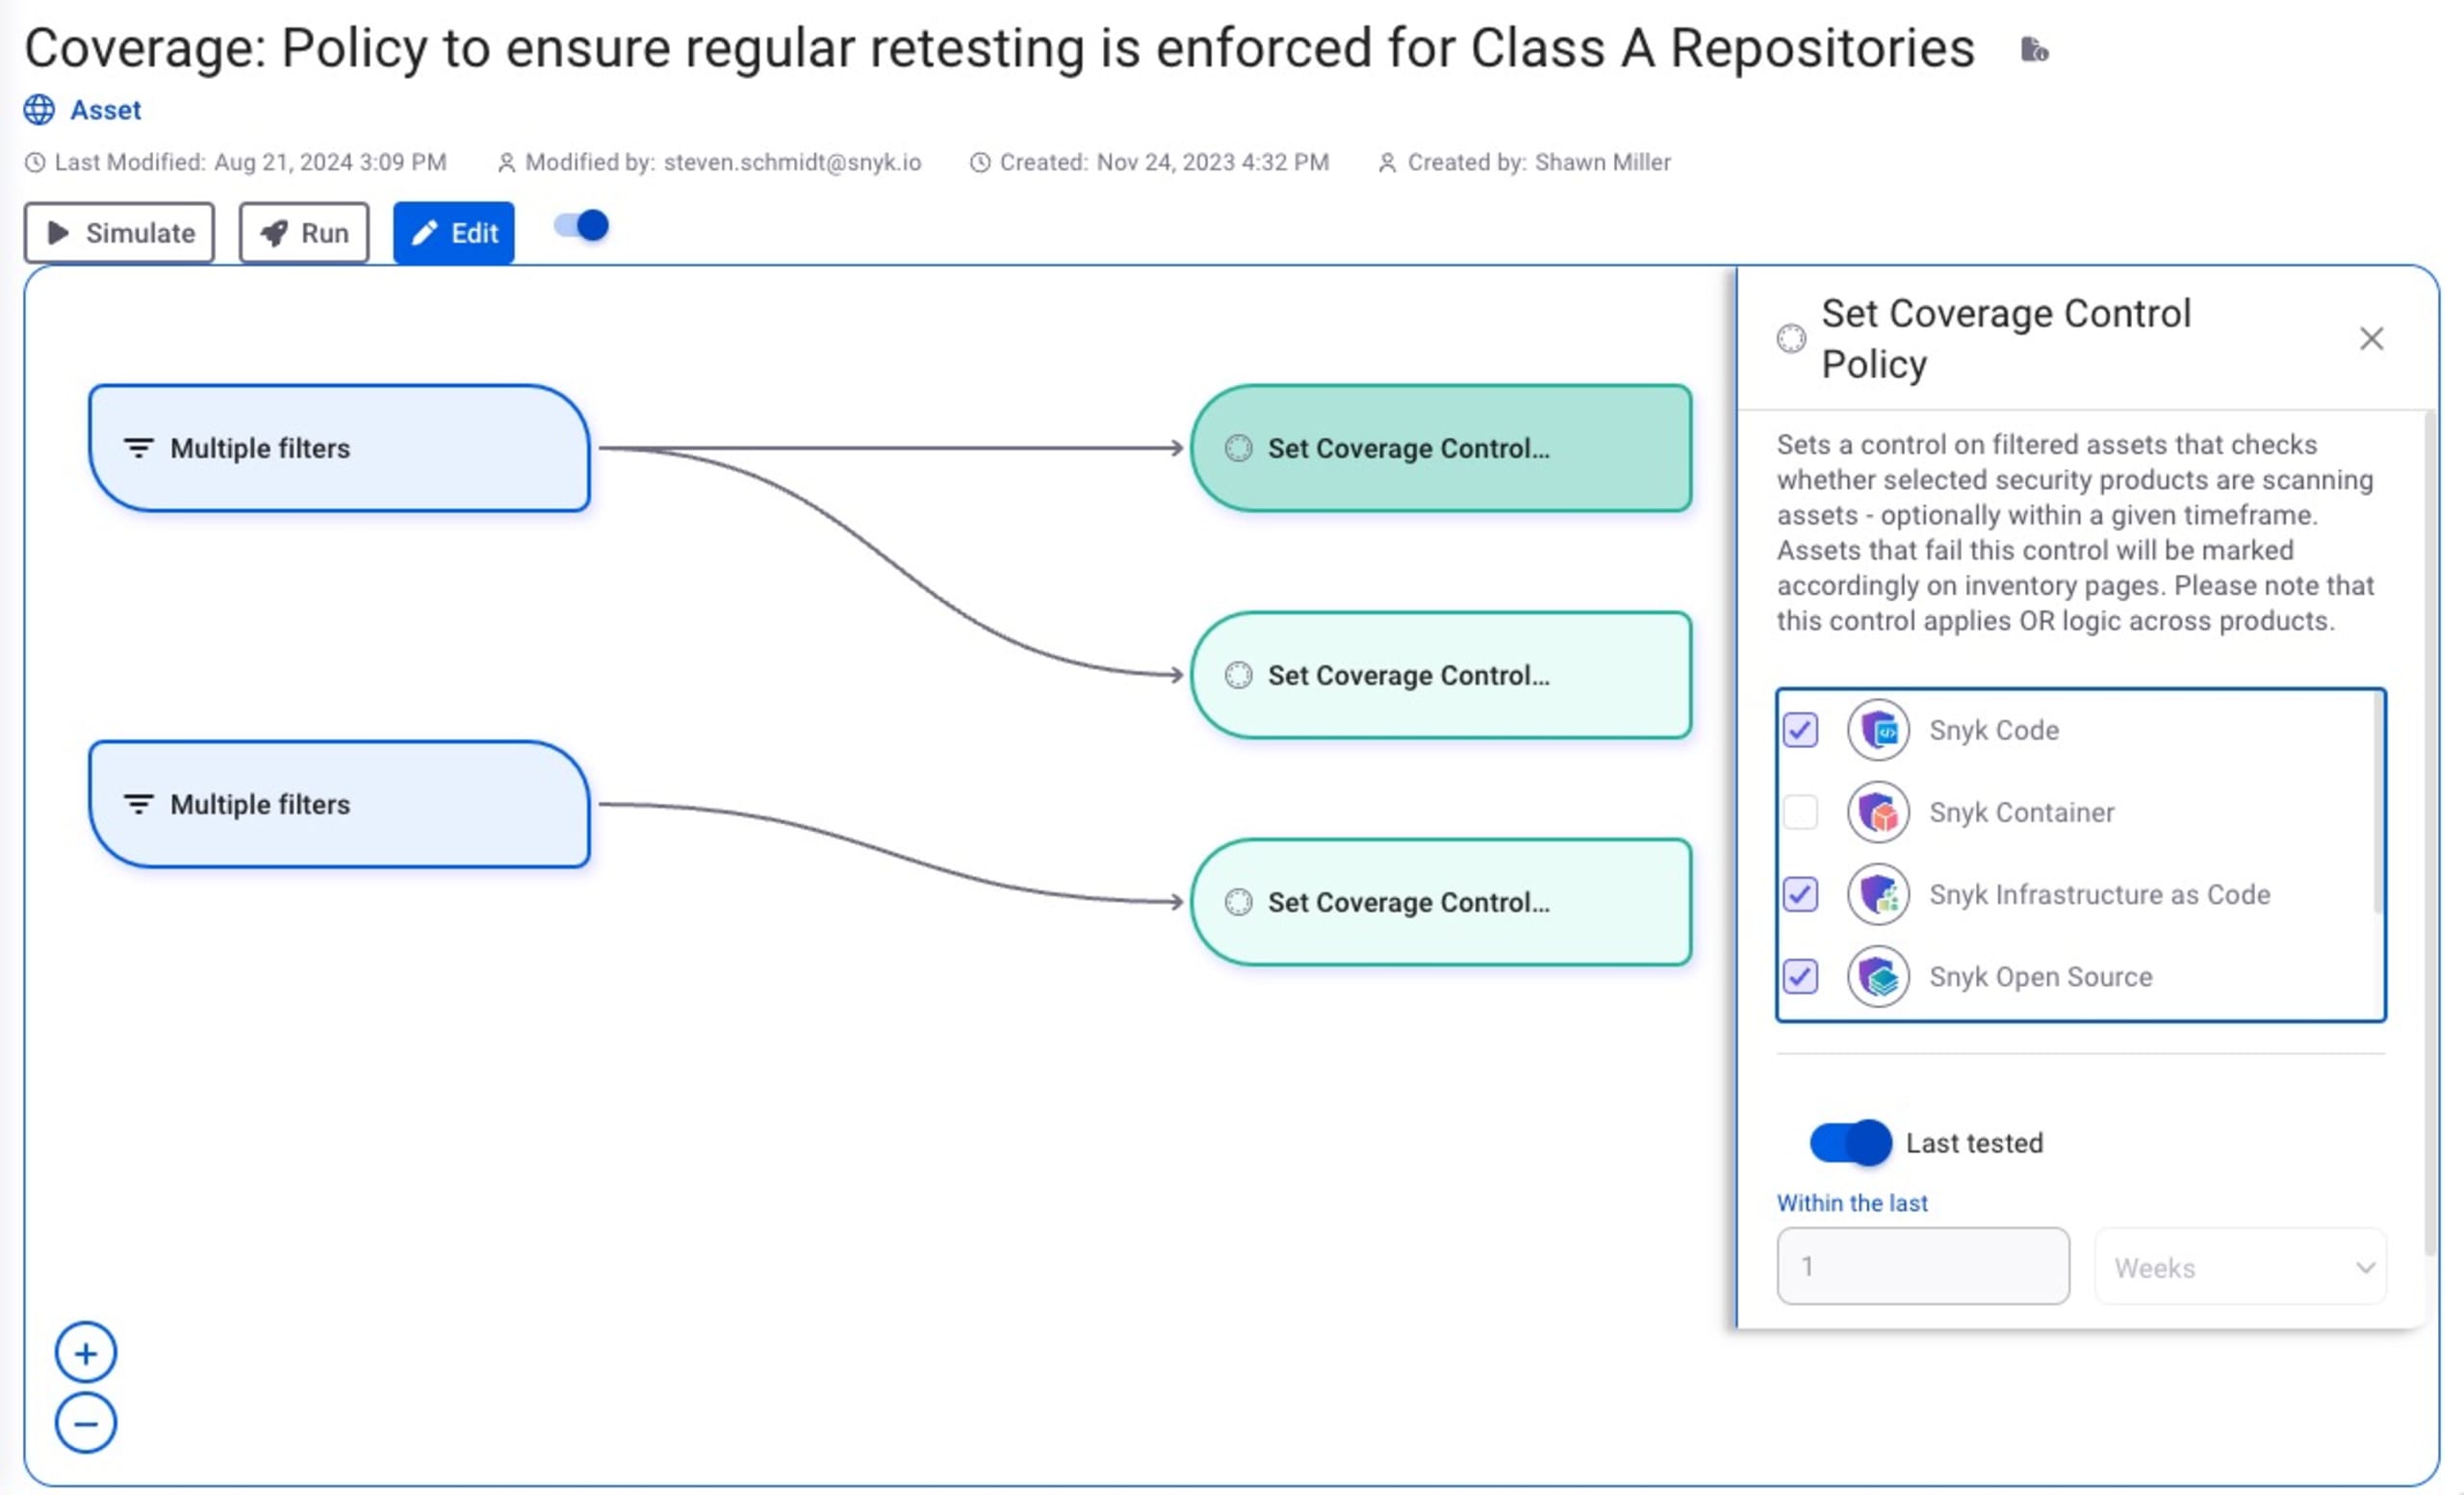
Les clients Snyk ont accès à une nouvelle catégorie de politiques qui leur permet de gérer automatiquement les actifs et leur couverture par Snyk, ainsi que de déclencher des actions supplémentaires en fonction de différentes conditions.
Intégrations
Pour améliorer la visibilité sur les actifs et enrichir l’inventaire nouvellement disponible avec des informations contextuelles supplémentaires, les clients Snyk ont accès à un ensemble de nouvelles intégrations avec différents outils et plateformes utilisés tout au long du cycle de vie du développement logiciel (SDLC).
Pour en savoir plus sur ces nouvelles fonctionnalités et découvrir certains des nouveaux concepts qu’elles introduisent dans l’expérience Snyk, comme les « actifs » et la « couverture », consultez notre documentation produit.
3 étapes pour réussir le déploiement de Snyk AppRisk Essentials
Voici le parcours que nous recommandons pour tirer le meilleur parti des nouvelles fonctionnalités de Snyk AppRisk Essentials.
Chaque organisation est différente. Les étapes exactes peuvent donc varier selon votre configuration Snyk actuelle et vos besoins spécifiques. Nous avons toutefois constaté que les étapes de base suivantes constituent une recette efficace pour réussir :
Étape 1 : Connectez votre ou vos SCM
Étape 2 : Créez des politiques adaptées
Étape 3 : Comprenez votre inventaire et votre couverture
Remarque : Des conseils supplémentaires sont disponibles dans un nouveau cours de formation gratuit sur le produit Snyk AppRisk Essentials dans Snyk Learn.
Étape 1 : Connectez votre ou vos SCM
La première étape consiste à configurer l’intégration SCM de Snyk AppRisk. La connexion à votre SCM (gestion du code source) permet à Snyk de créer l’inventaire des actifs.
Pourquoi est-ce important ? En termes simples, l’inventaire des actifs vous permet de voir tous les composants logiciels présents dans vos dépôts. Quels éléments sont en cours de développement, et par qui ? Ces actifs sont-ils analysés par Snyk ? Sont-ils activement développés ou correspondent-ils à des parties dormantes de votre application ? Sont-ils importants pour l’entreprise ou peuvent-ils être relégués au second plan pour le moment ? L’inventaire des actifs vous aide à répondre à ces questions. Pour le constituer, connectez Snyk à votre SCM — ou à plusieurs SCM si votre organisation est de grande taille.
Pour connecter votre SCM, ouvrez l’Integration Hub depuis la page Integrations de l’interface Web Snyk, puis sélectionnez l’intégration SCM appropriée. Snyk AppRisk prend en charge GitHub, Bitbucket, GitLab et Azure DevOps.
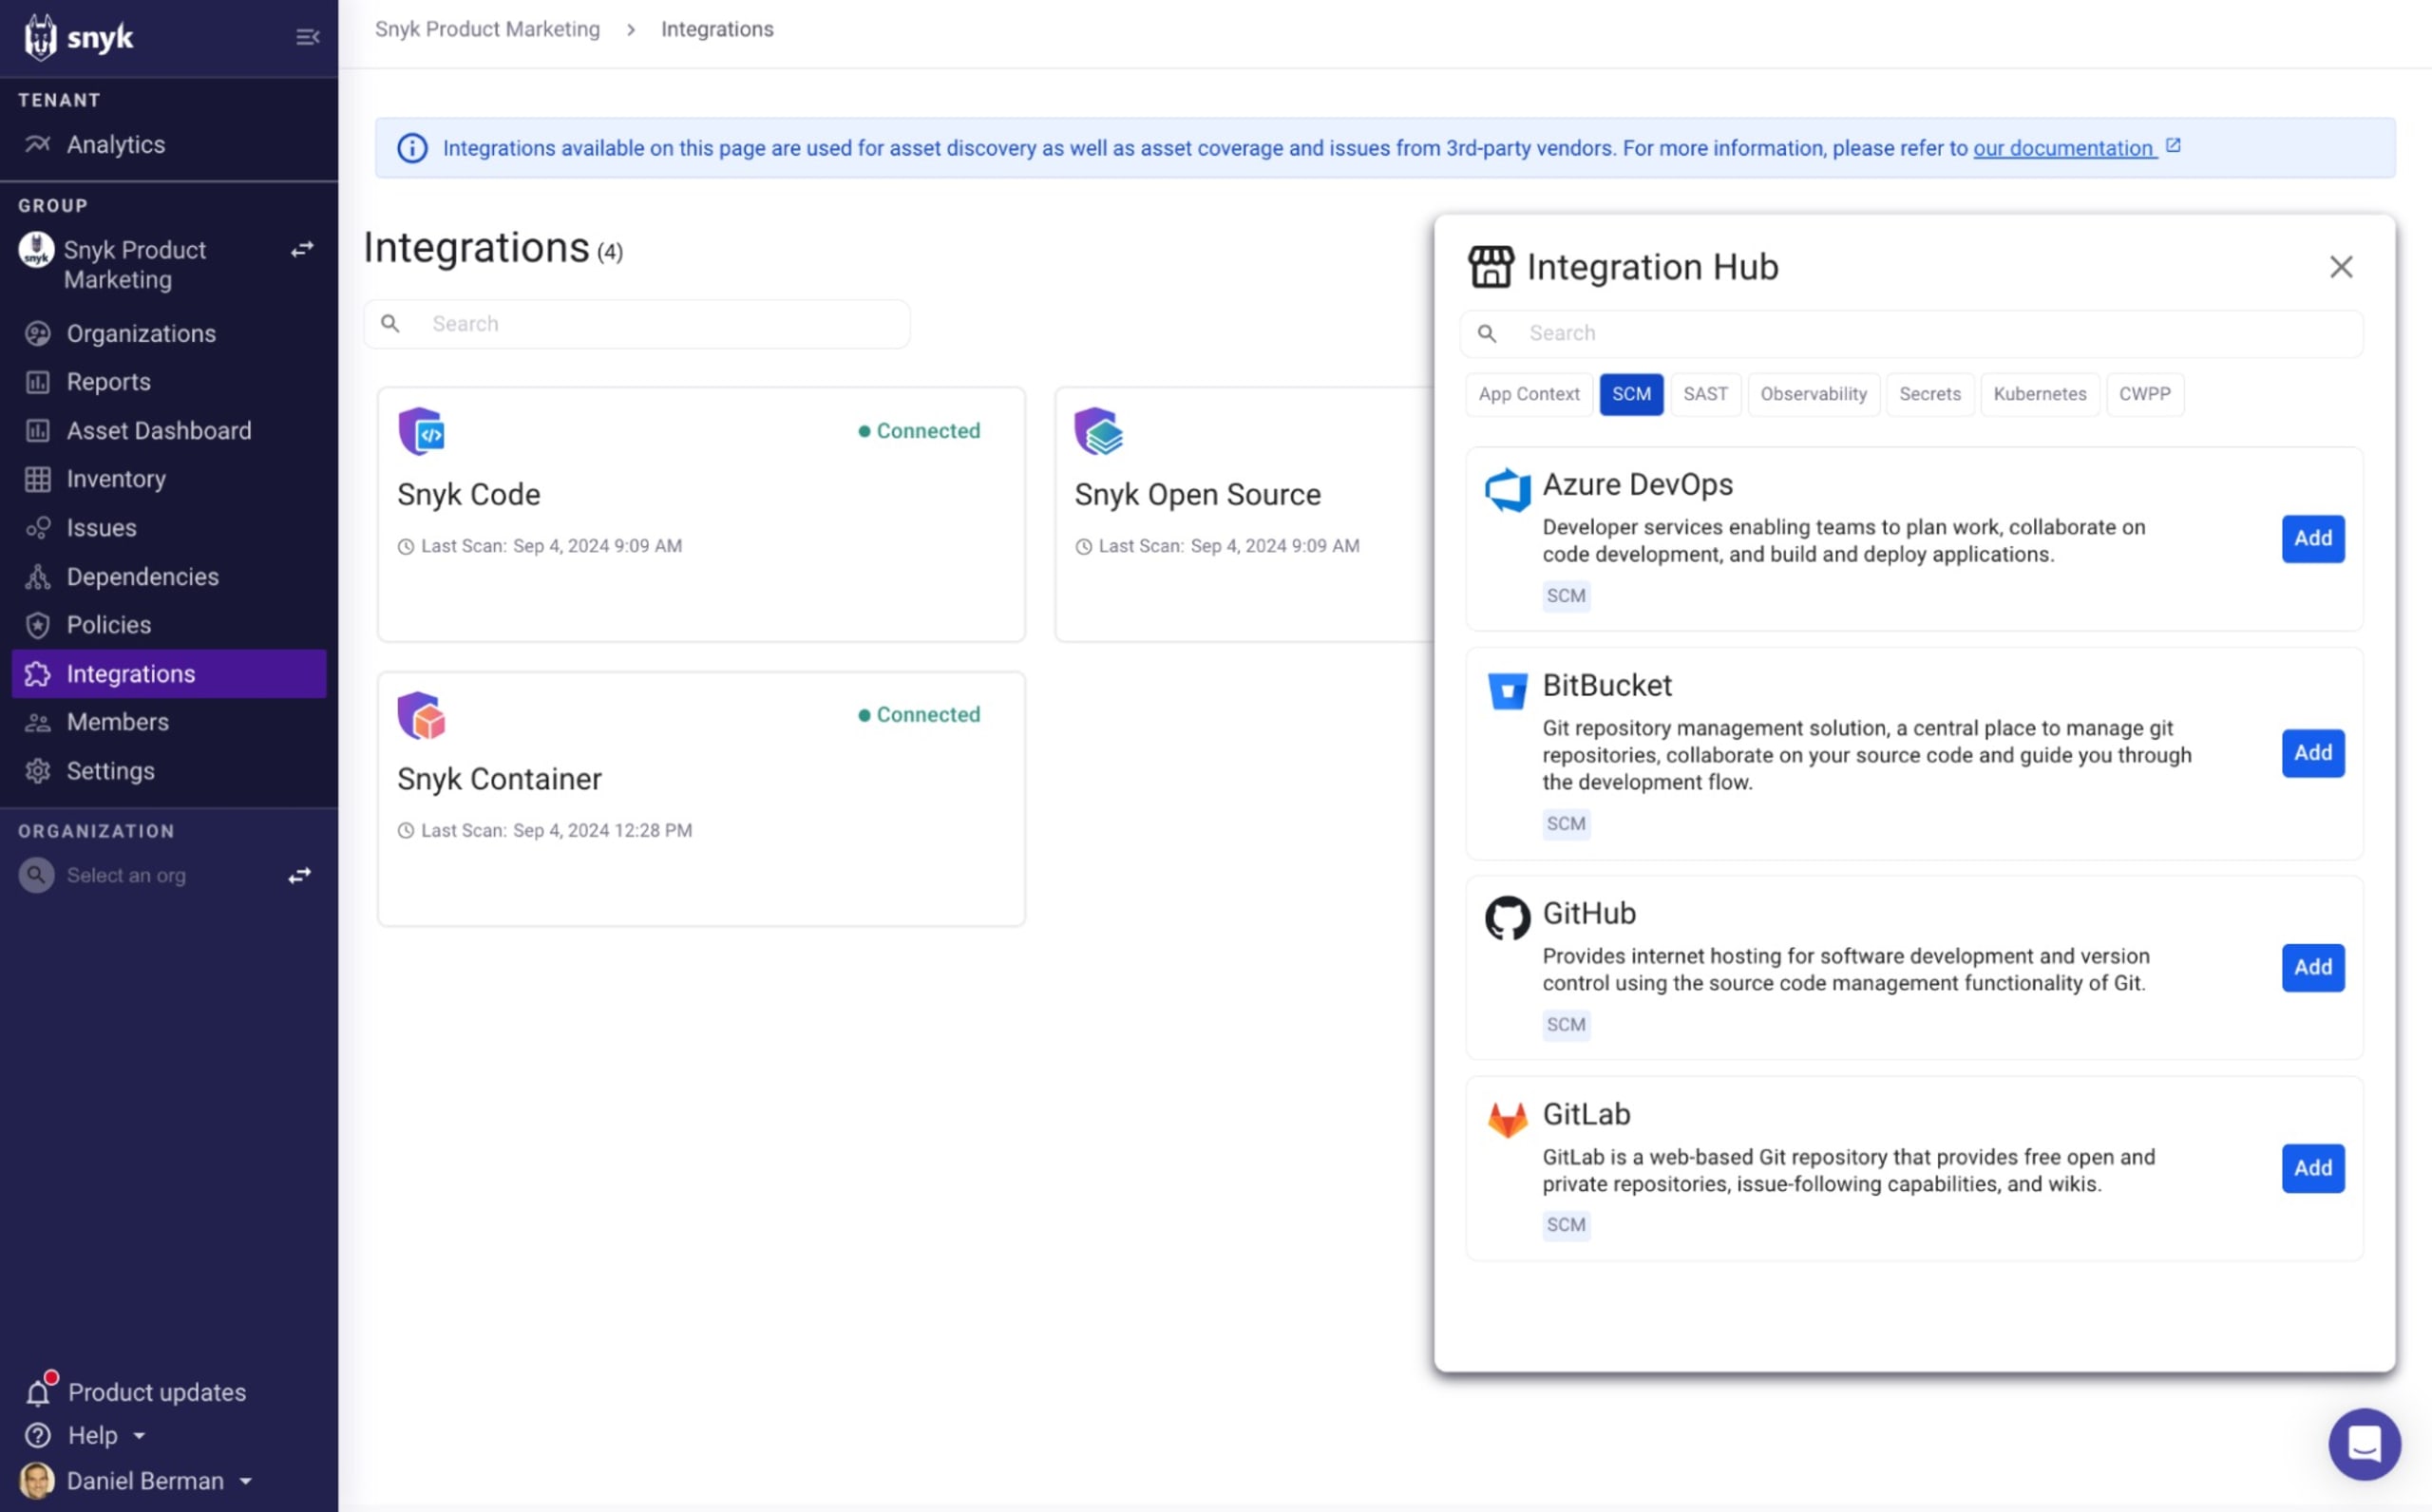
Vous trouverez ici des instructions détaillées pour connecter votre SCM à Snyk AppRisk.
RECOMMANDÉ : Connectez votre IDP ou votre catalogue de services
Les portails développeurs internes (IDP) et les catalogues de services gagnent en popularité auprès des équipes plateforme, DevOps et développement. Ils simplifient les workflows, favorisent la collaboration et améliorent la productivité tout au long du cycle de développement. Ces outils, qui servent de source unique de référence sur les applications produites et l’environnement de développement, contiennent naturellement de nombreuses informations contextuelles utiles pour mieux inventorier les applications et comprendre leur importance pour l’entreprise.
Si vous utilisez un IDP ou un catalogue de services, nous vous recommandons de le connecter à Snyk AppRisk dès le départ. Vous enrichirez ainsi l’inventaire des actifs de Snyk et améliorerez la découverte des actifs ainsi que la gestion de la couverture.
Pour connecter votre IDP ou votre catalogue de services, ouvrez à nouveau l’Integration Hub et sélectionnez l’intégration appropriée. Snyk AppRisk prend en charge Backstage, ServiceNow CMDB, Atlassian Compass, Datadog Service Catalog, Harness et OpsLevel.
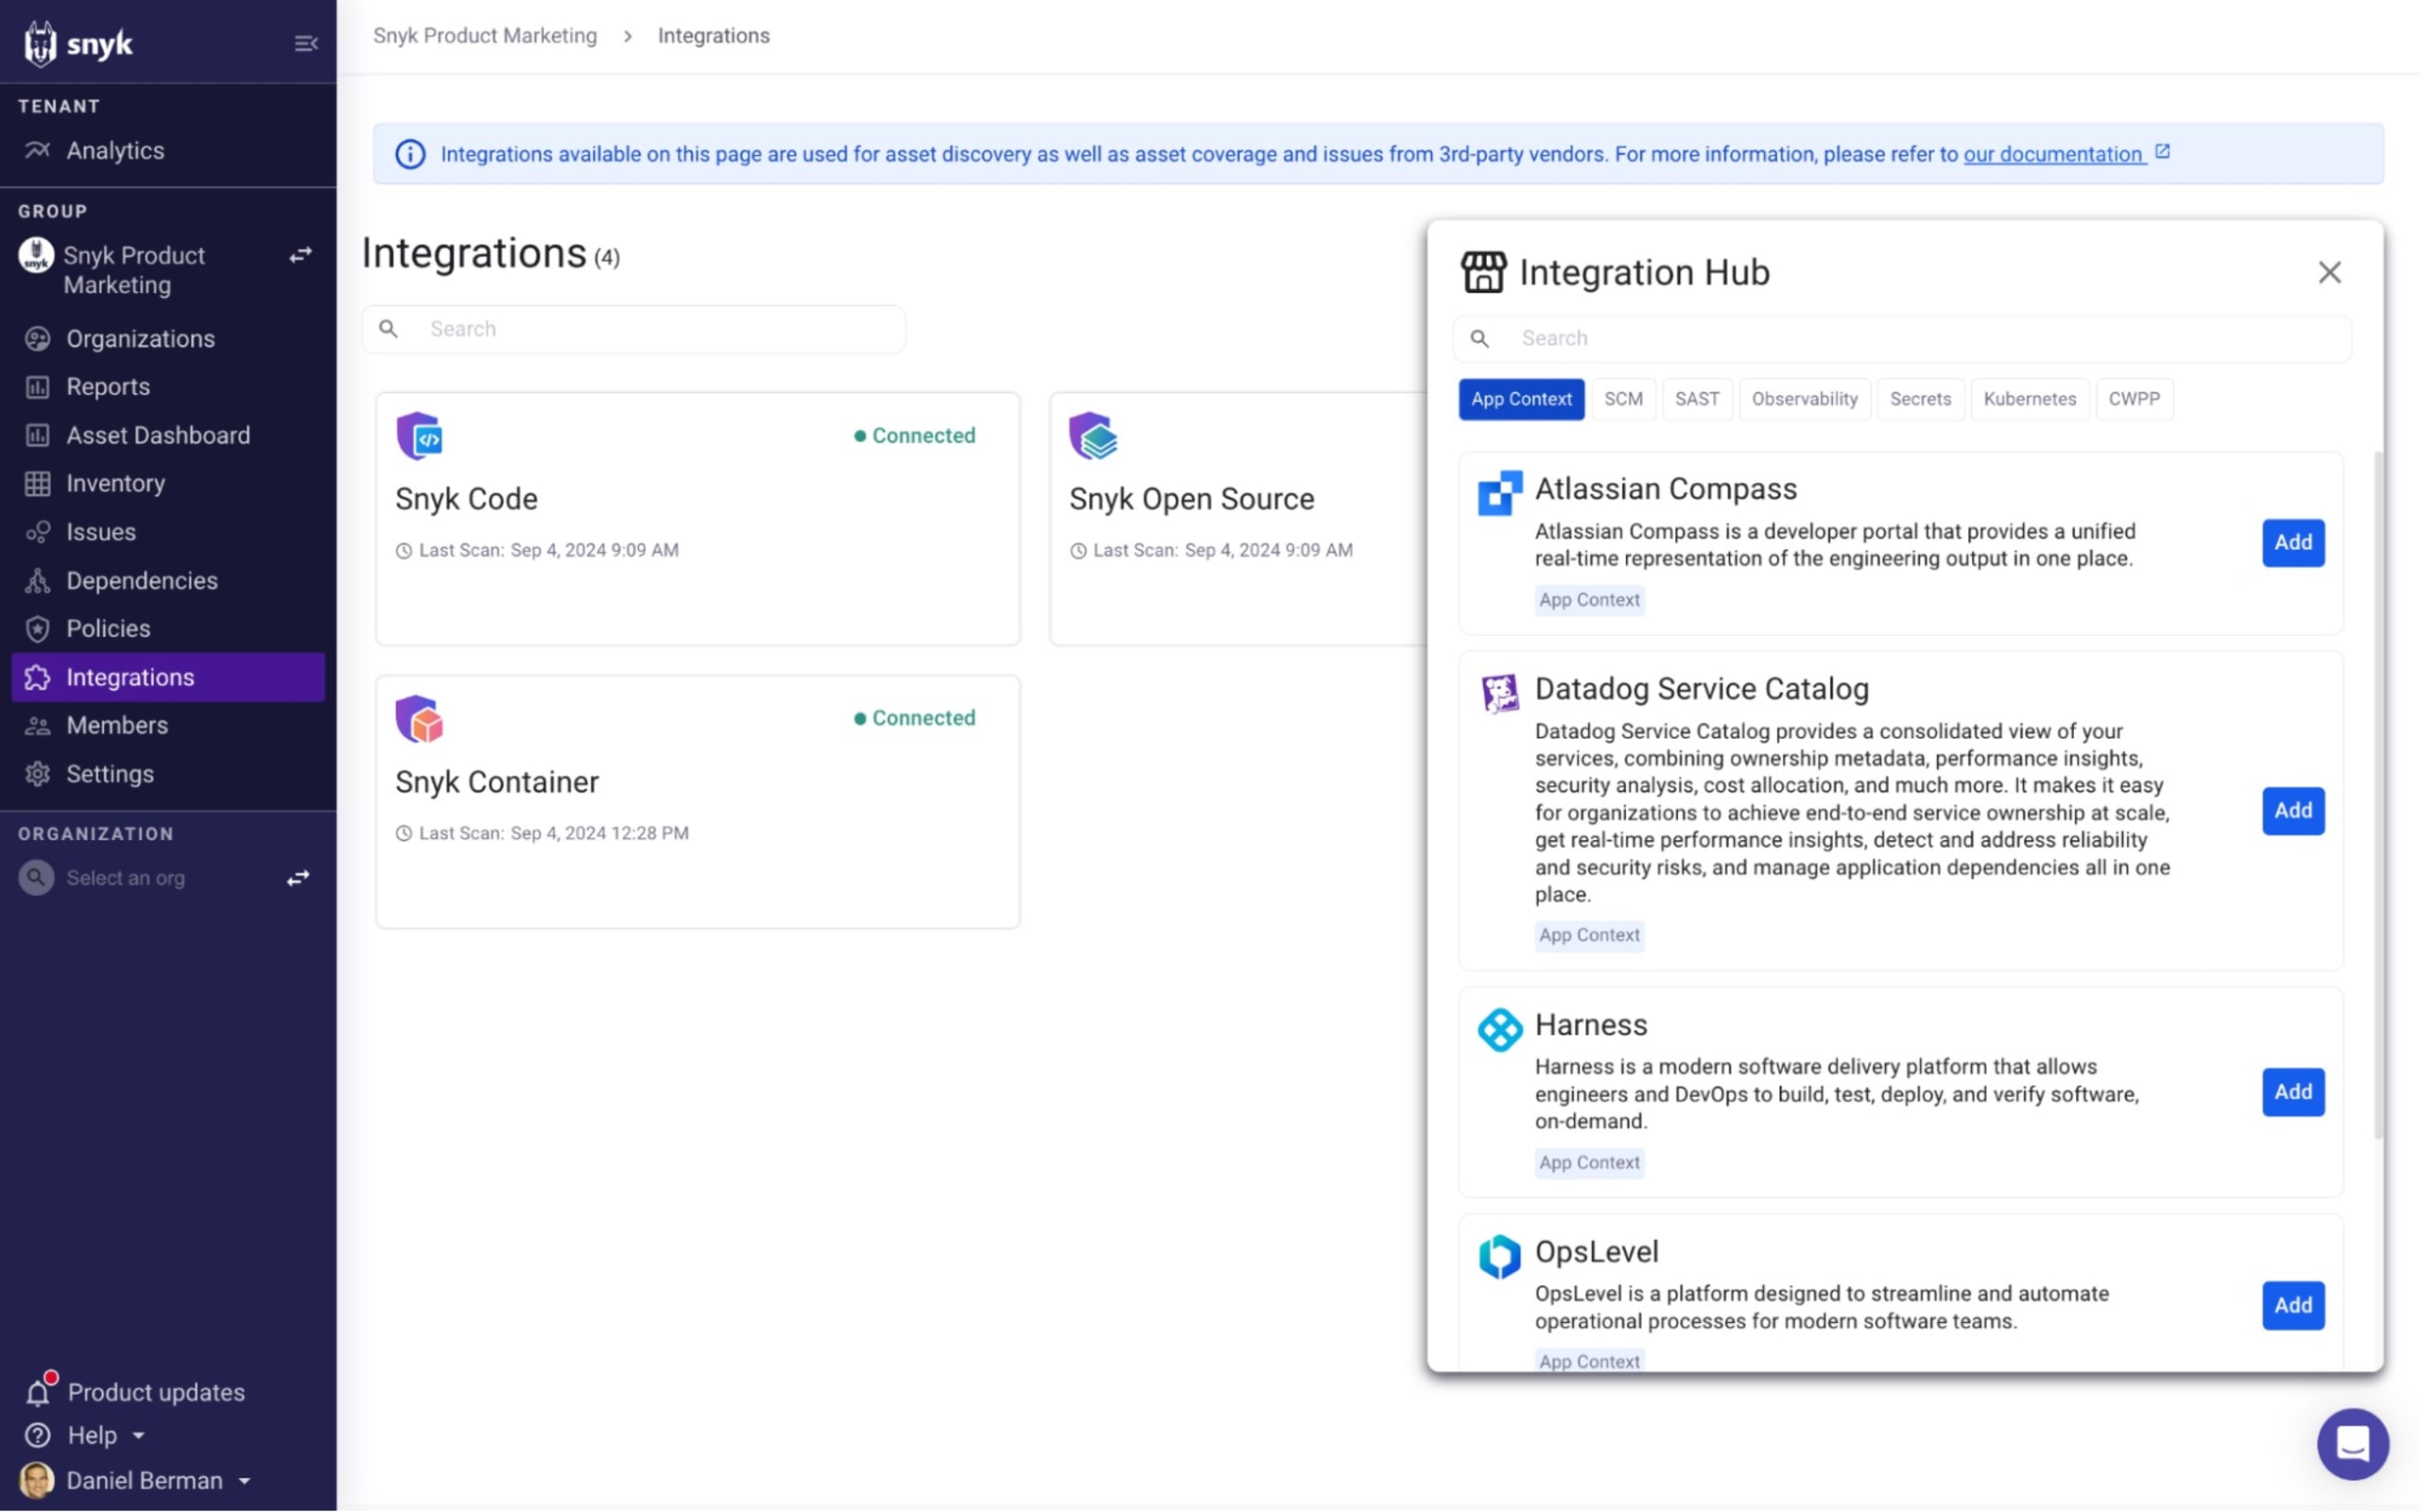
Notez que la configuration de Backstage diffère légèrement de celle des autres IDP et catalogues de services pris en charge. Elle s’effectue dans chacune des intégrations SCM concernées.
Consultez notre documentation produit pour obtenir des instructions détaillées.
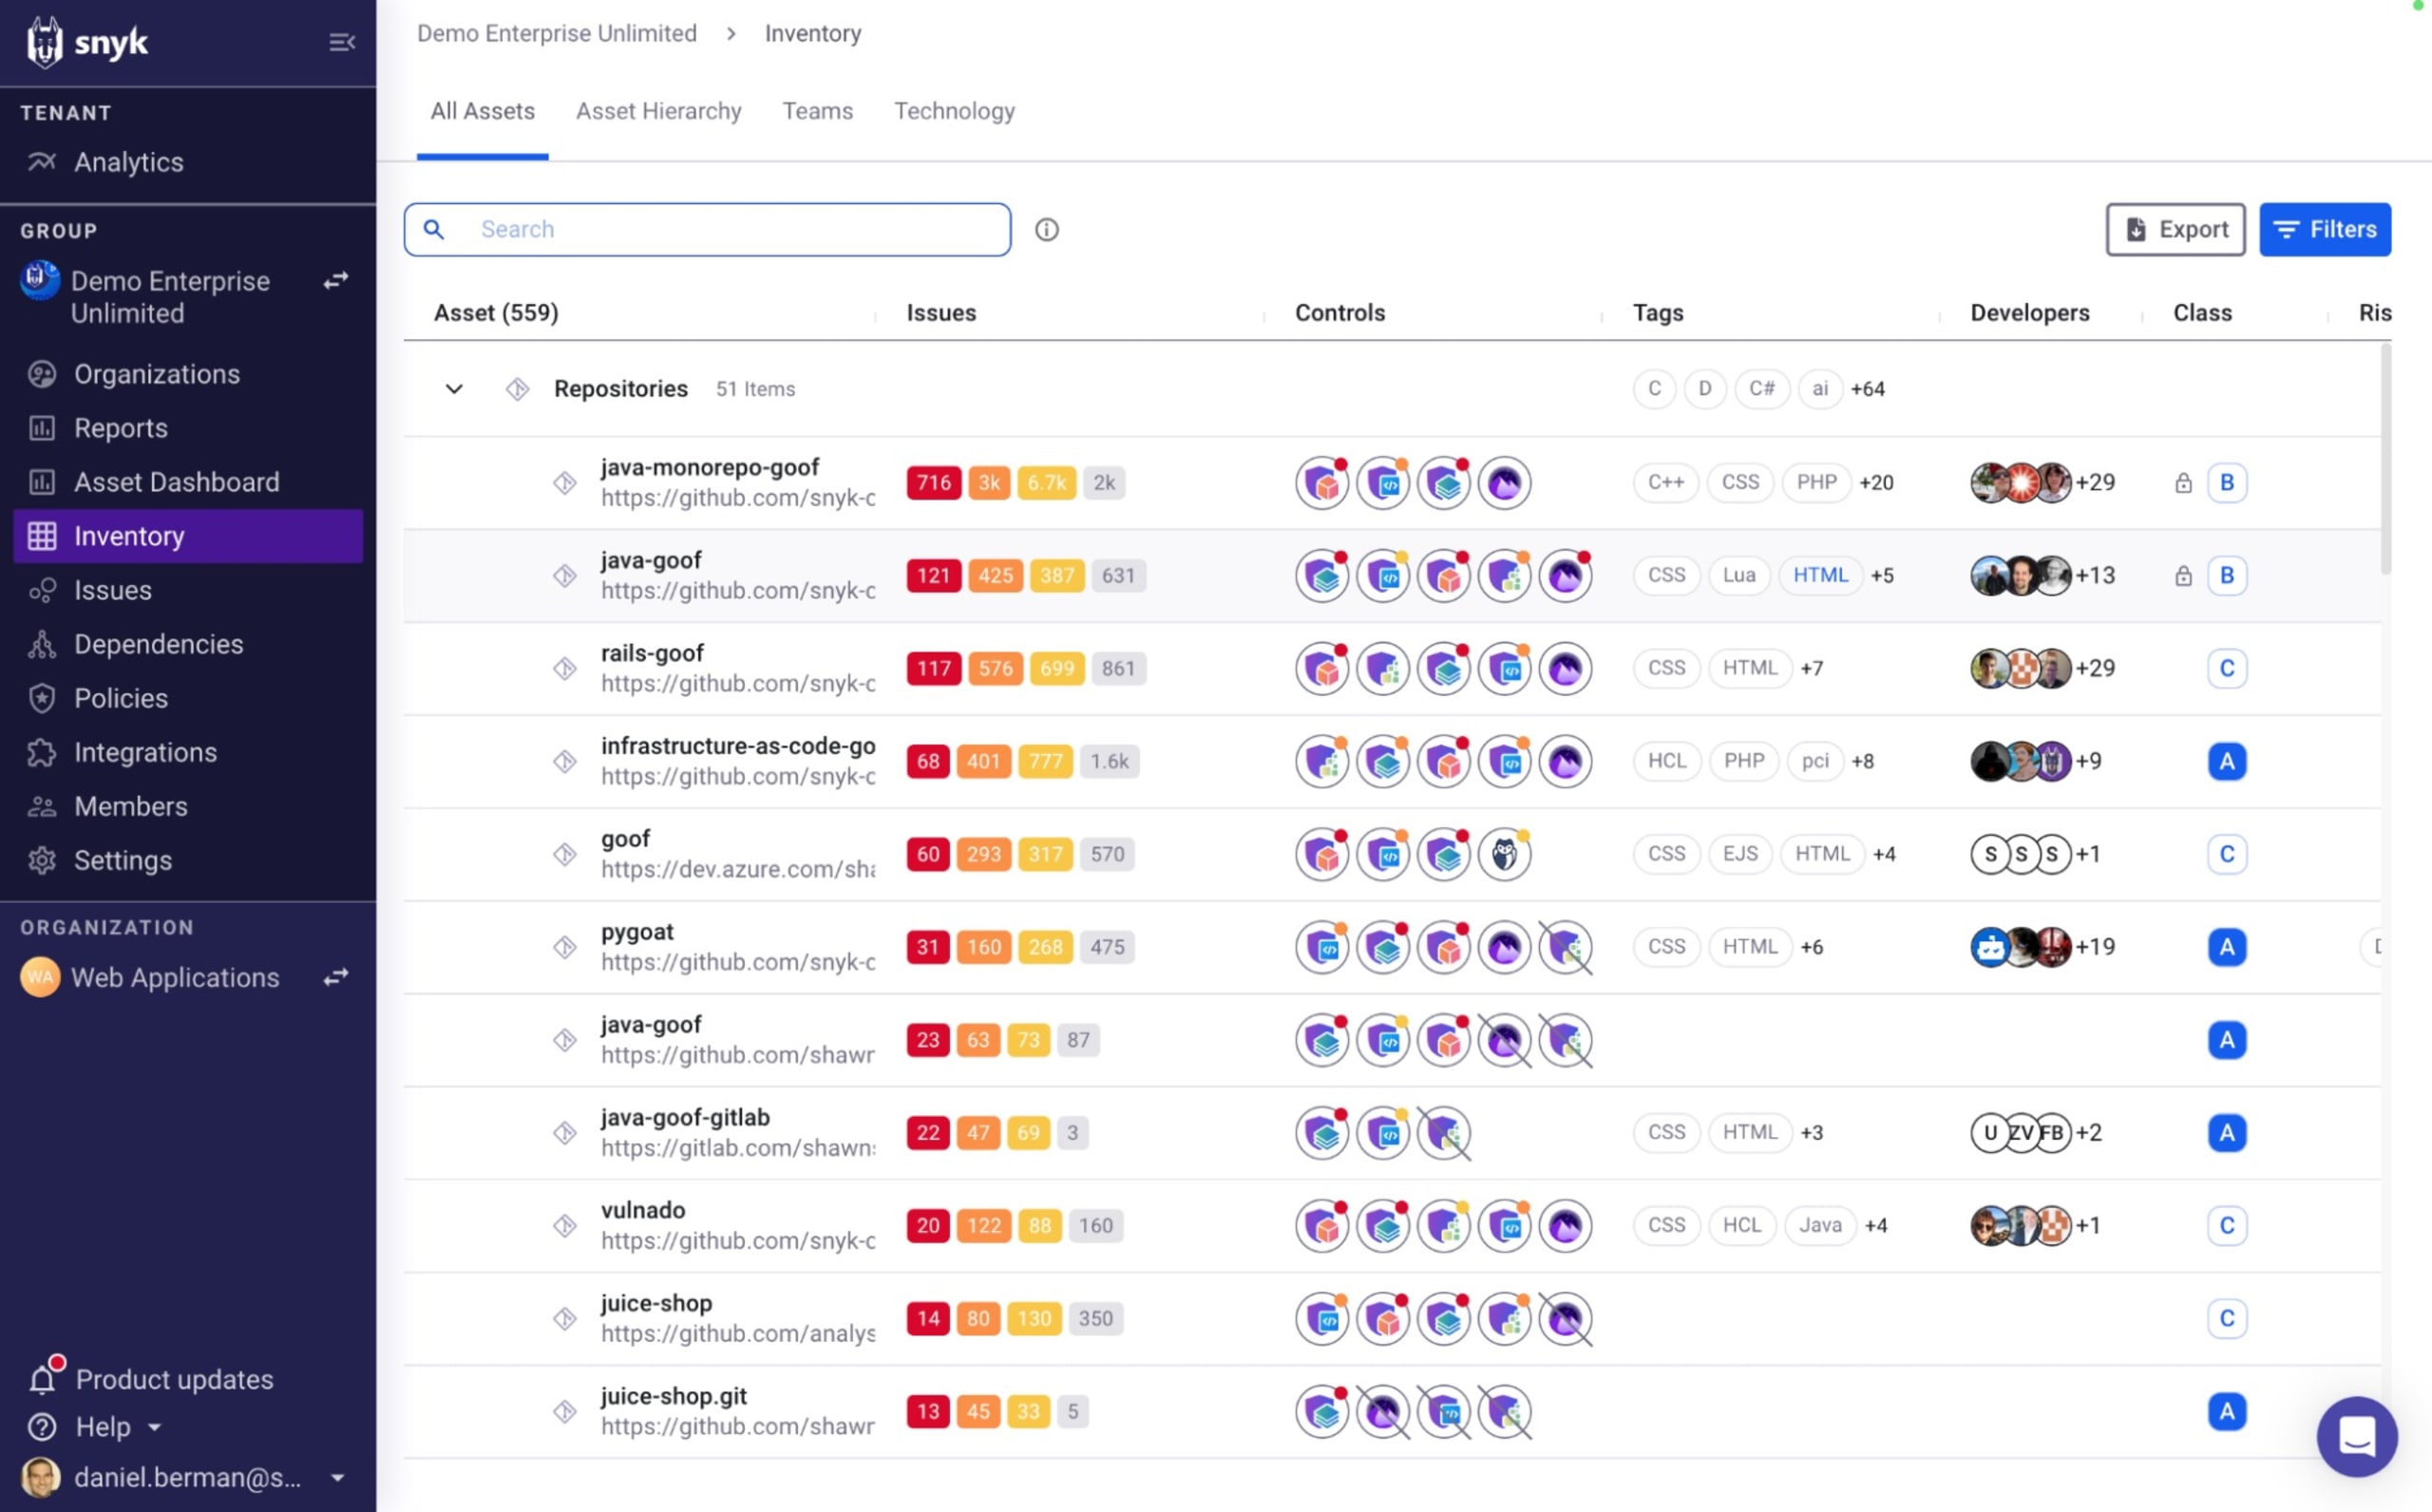
Une fois votre ou vos SCM et, éventuellement, vos IDP ou catalogues de services configurés, ces intégrations apparaîtront comme « Connected » sur la page Integrations, et l’inventaire des actifs commencera à se remplir. Les données complètes devraient être disponibles dans un délai de 24 heures.
Étape 2 : Créez des politiques adaptées
Avant d’explorer toutes les données intéressantes disponibles dans l’inventaire des actifs, vous pouvez facilement les optimiser afin de mieux les comprendre et les utiliser, notamment à l’aide de politiques.
Classez vos actifs
Snyk recueille de nombreuses informations sur vos actifs grâce aux intégrations configurées à l’étape 1. Les politiques peuvent ajouter des informations contextuelles importantes pour vous aider à mieux gérer ces actifs dans l’inventaire.
En règle générale, nous vous recommandons de commencer par créer une politique qui classe automatiquement les actifs.
Dans l’inventaire des actifs, la « classe » de chaque actif, de « A » à « D », indique son importance pour votre entreprise. Vous pouvez attribuer ces classifications manuellement, mais il est plus efficace de créer une politique qui classe automatiquement les actifs en fonction de votre environnement et des besoins de votre organisation.
Voici quelques exemples de politiques courantes :
Classer en « A » les actifs contenant des informations client sensibles ou associés à des responsables de code spécifiques.
Classer en « B » ou « C » les actifs portant les étiquettes « QA », « test » ou « dev ».
Classer en « D » les actifs inactifs en fonction de la fraîcheur du dépôt.
Gérez la couverture
Après avoir identifié les actifs essentiels pour l’entreprise, vous pouvez vous assurer que Snyk est déployé efficacement. Une politique de couverture vous permet de définir les contrôles Snyk requis et de réagir rapidement en cas de lacune dans la couverture.
Voici quelques exemples de politiques courantes :
Imposer des analyses quotidiennes avec Snyk Open Source et Snyk Code pour tous les actifs « A », et des analyses hebdomadaires pour les actifs « B » et « C ».
Déclencher une notification Slack ou créer un ticket Jira lorsqu’un nouvel actif « A » non analysé est détecté.
La création de politiques est simple. Dans l’interface Web Snyk, ouvrez l’onglet Assets de la page Policies, puis cliquez sur New Policy.
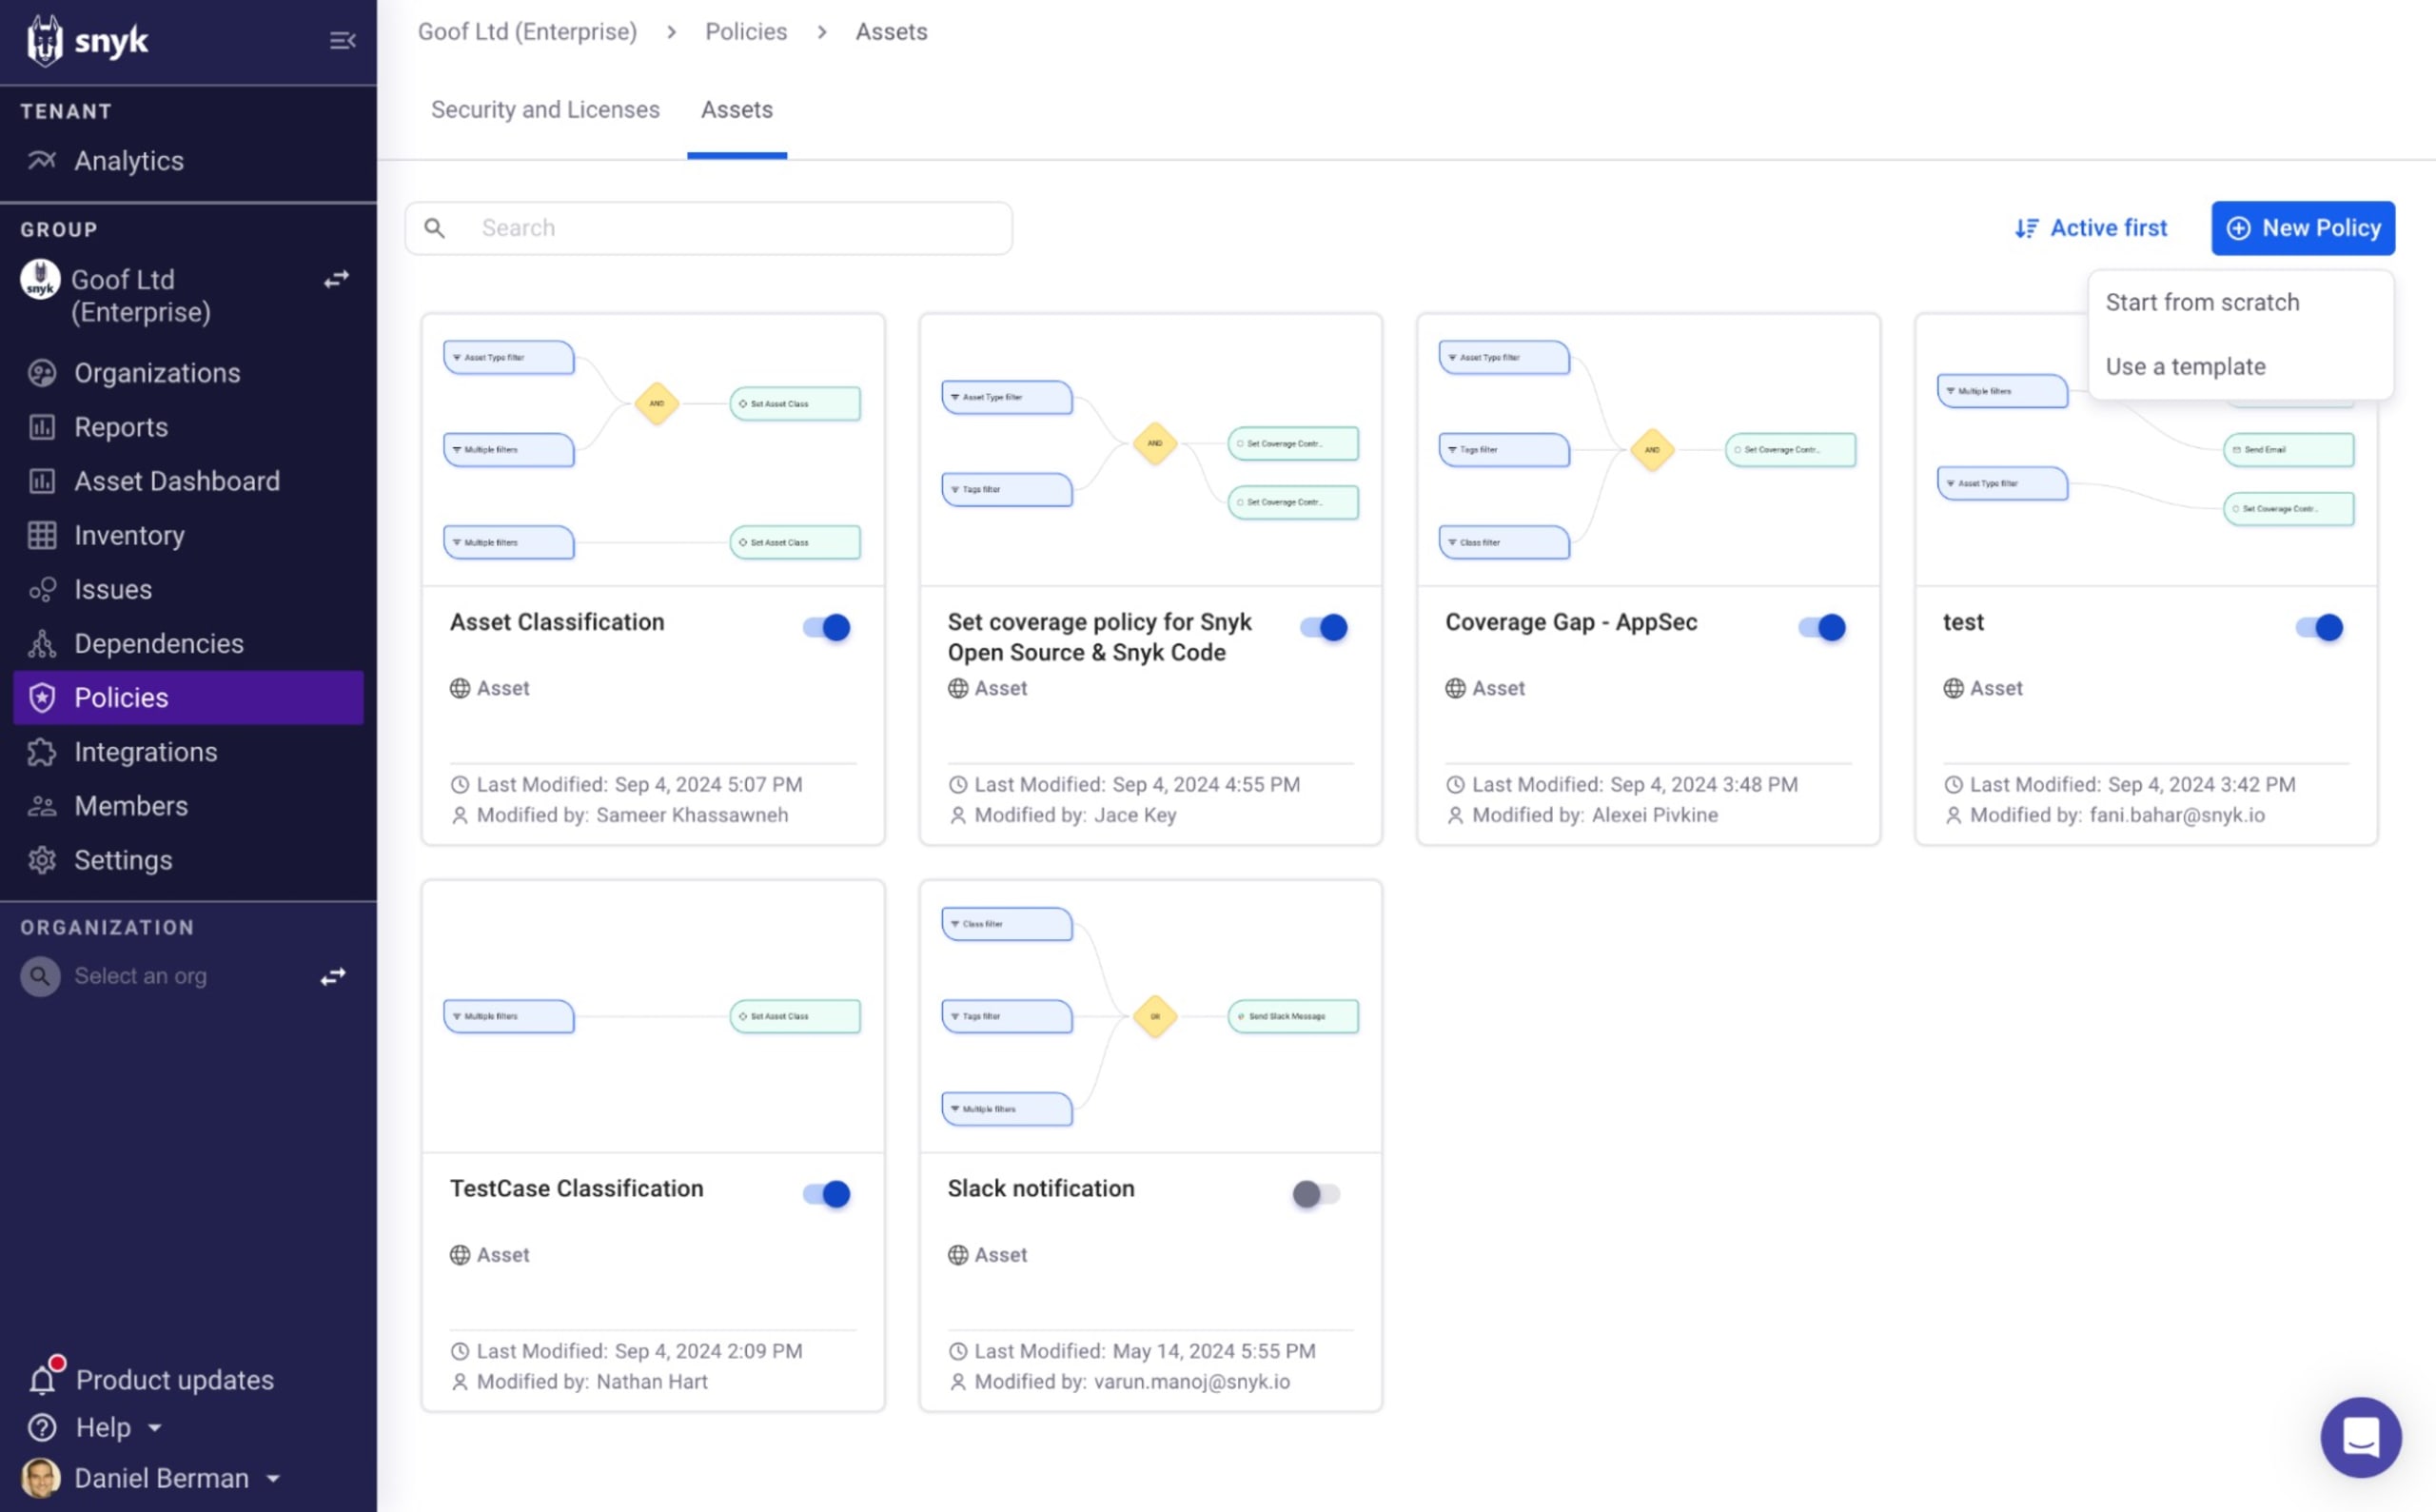
Vous pouvez utiliser les modèles de politiques existants ou en créer une nouvelle de toutes pièces. Vous trouverez ici des instructions détaillées sur la création de politiques.
Étape 3 : Comprenez votre inventaire et votre couverture
Cette dernière étape consiste à tirer parti des deux premières : elles vous permettent de disposer des données nécessaires dans votre inventaire pour mieux voir vos applications et leur couverture par Snyk, puis de prioriser les mesures correctives en conséquence.
L’inventaire offre une grande flexibilité pour explorer les données disponibles. Ses fonctions intuitives de tri, de recherche et de filtrage vous aident à repérer rapidement les zones à risque dans votre programme.
Il est souvent judicieux de commencer par les actifs « A ». Cliquez sur le bouton Filters pour affiner la liste des actifs affichés.
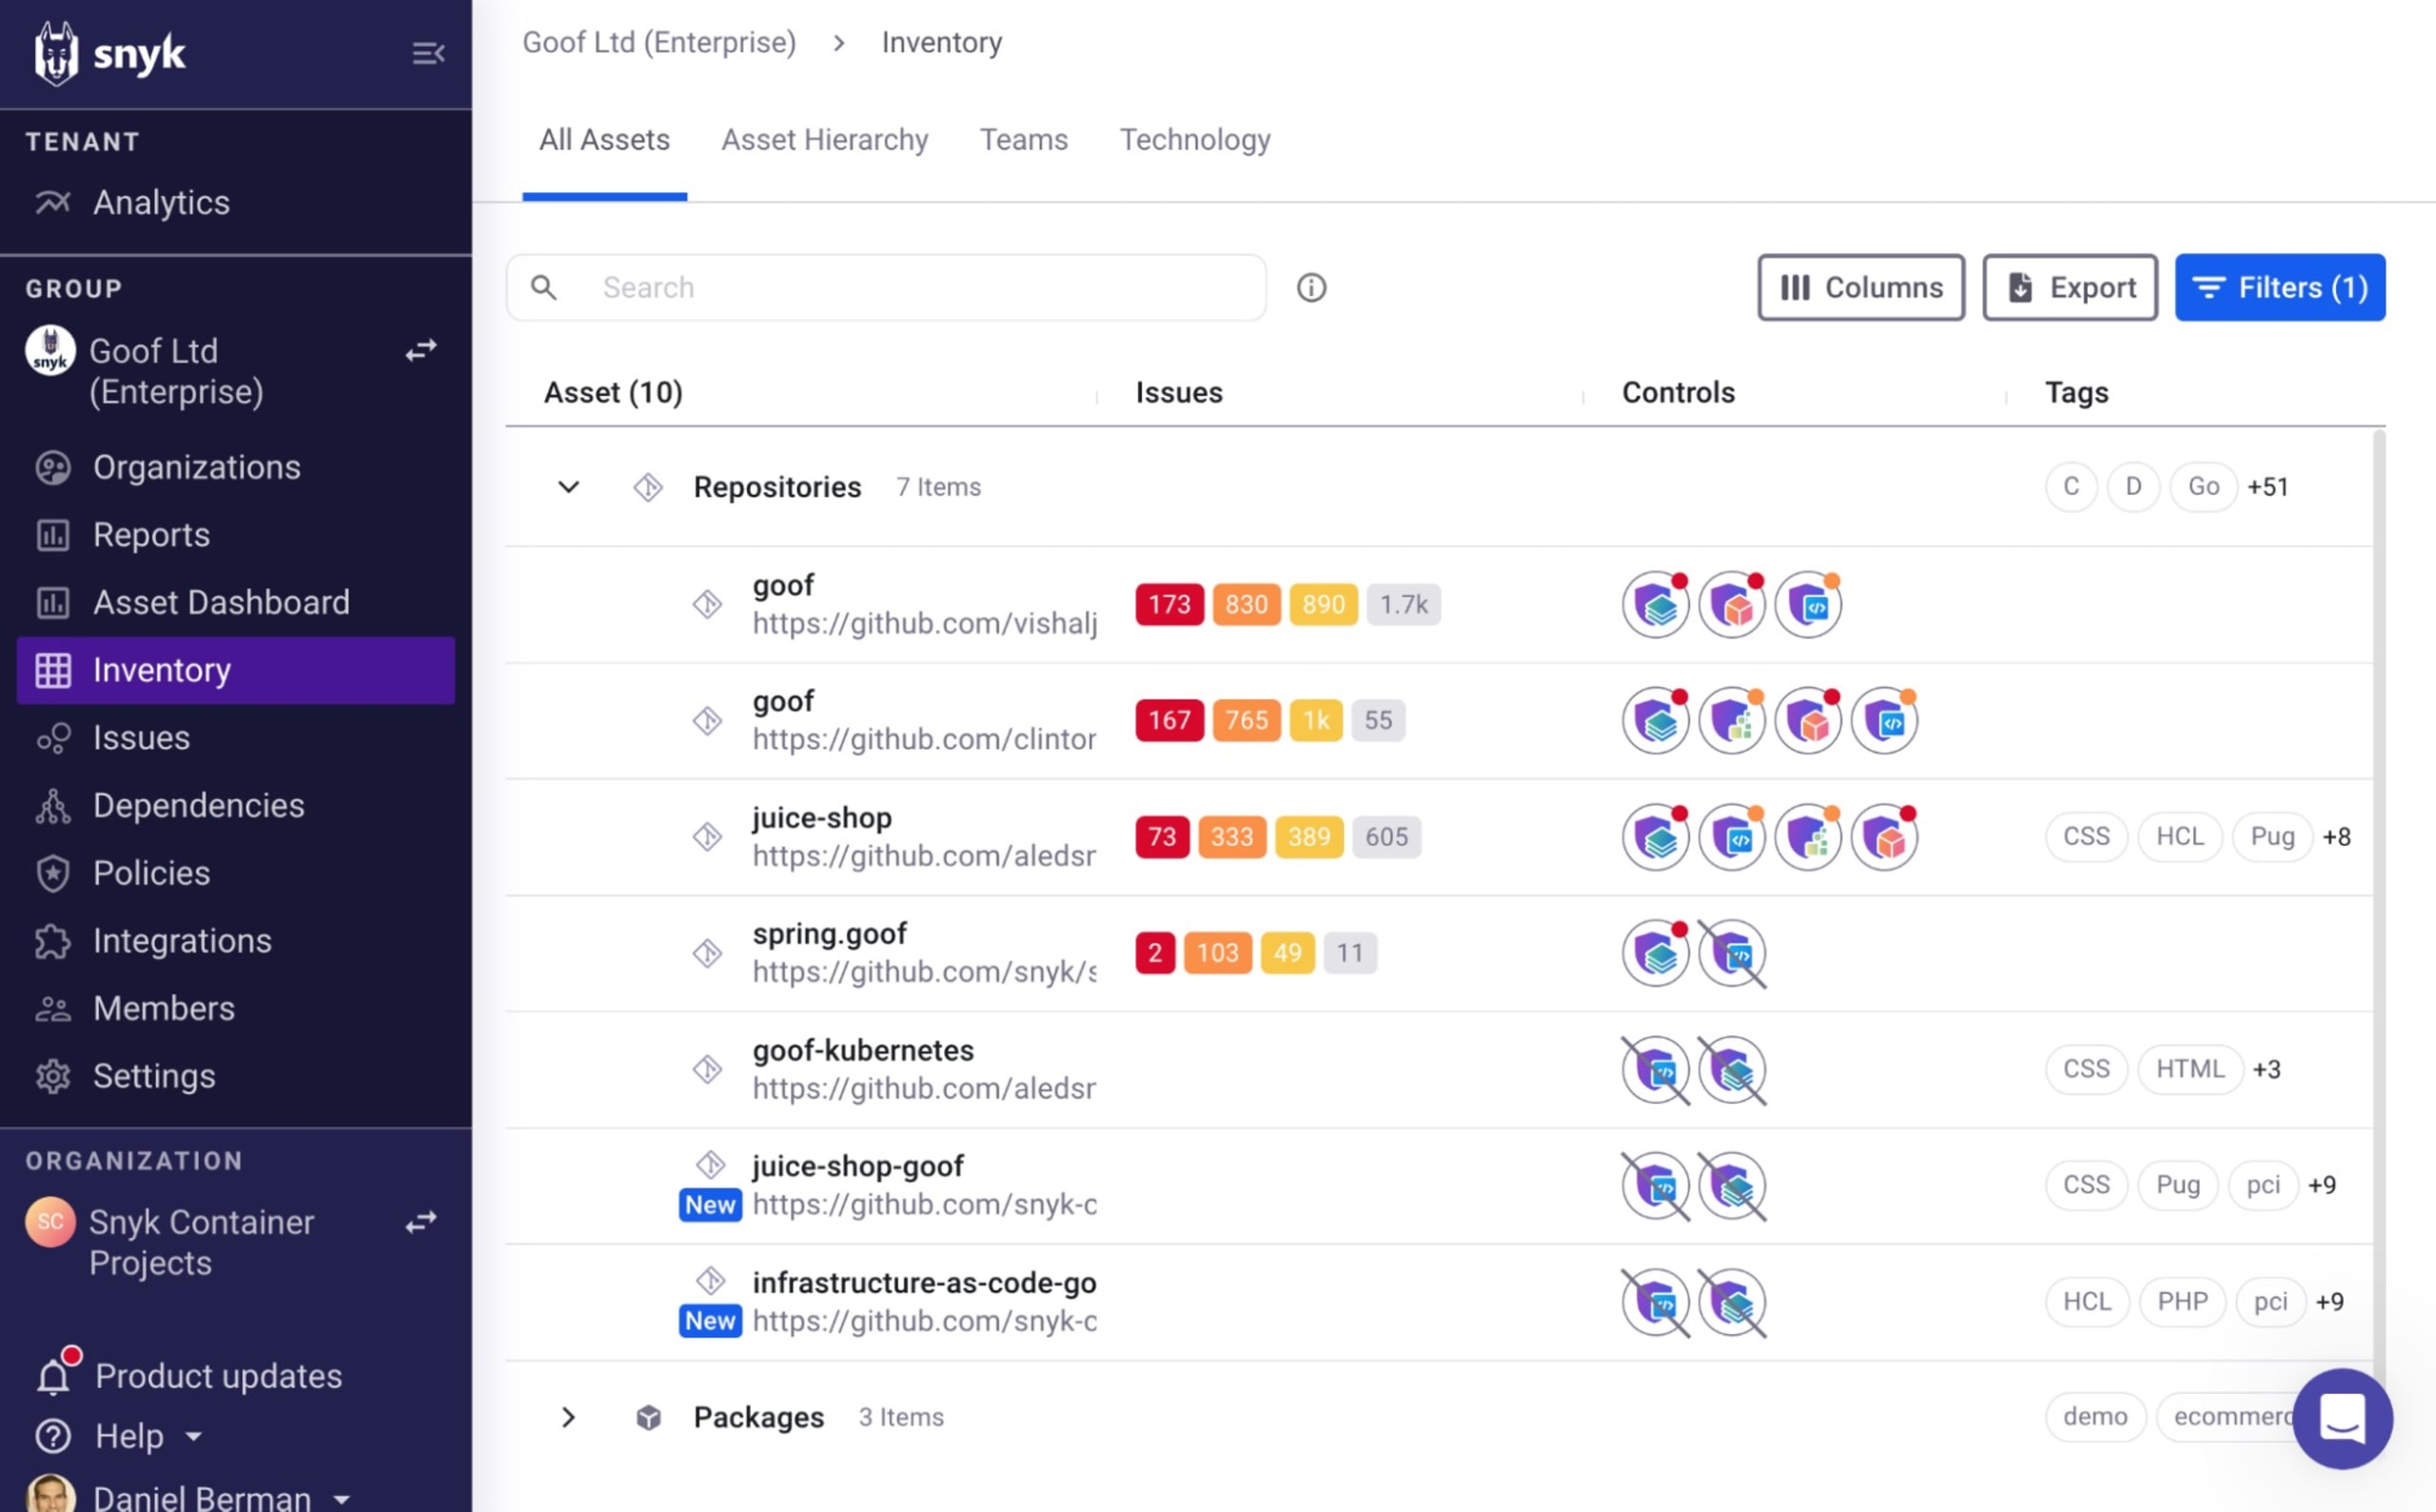
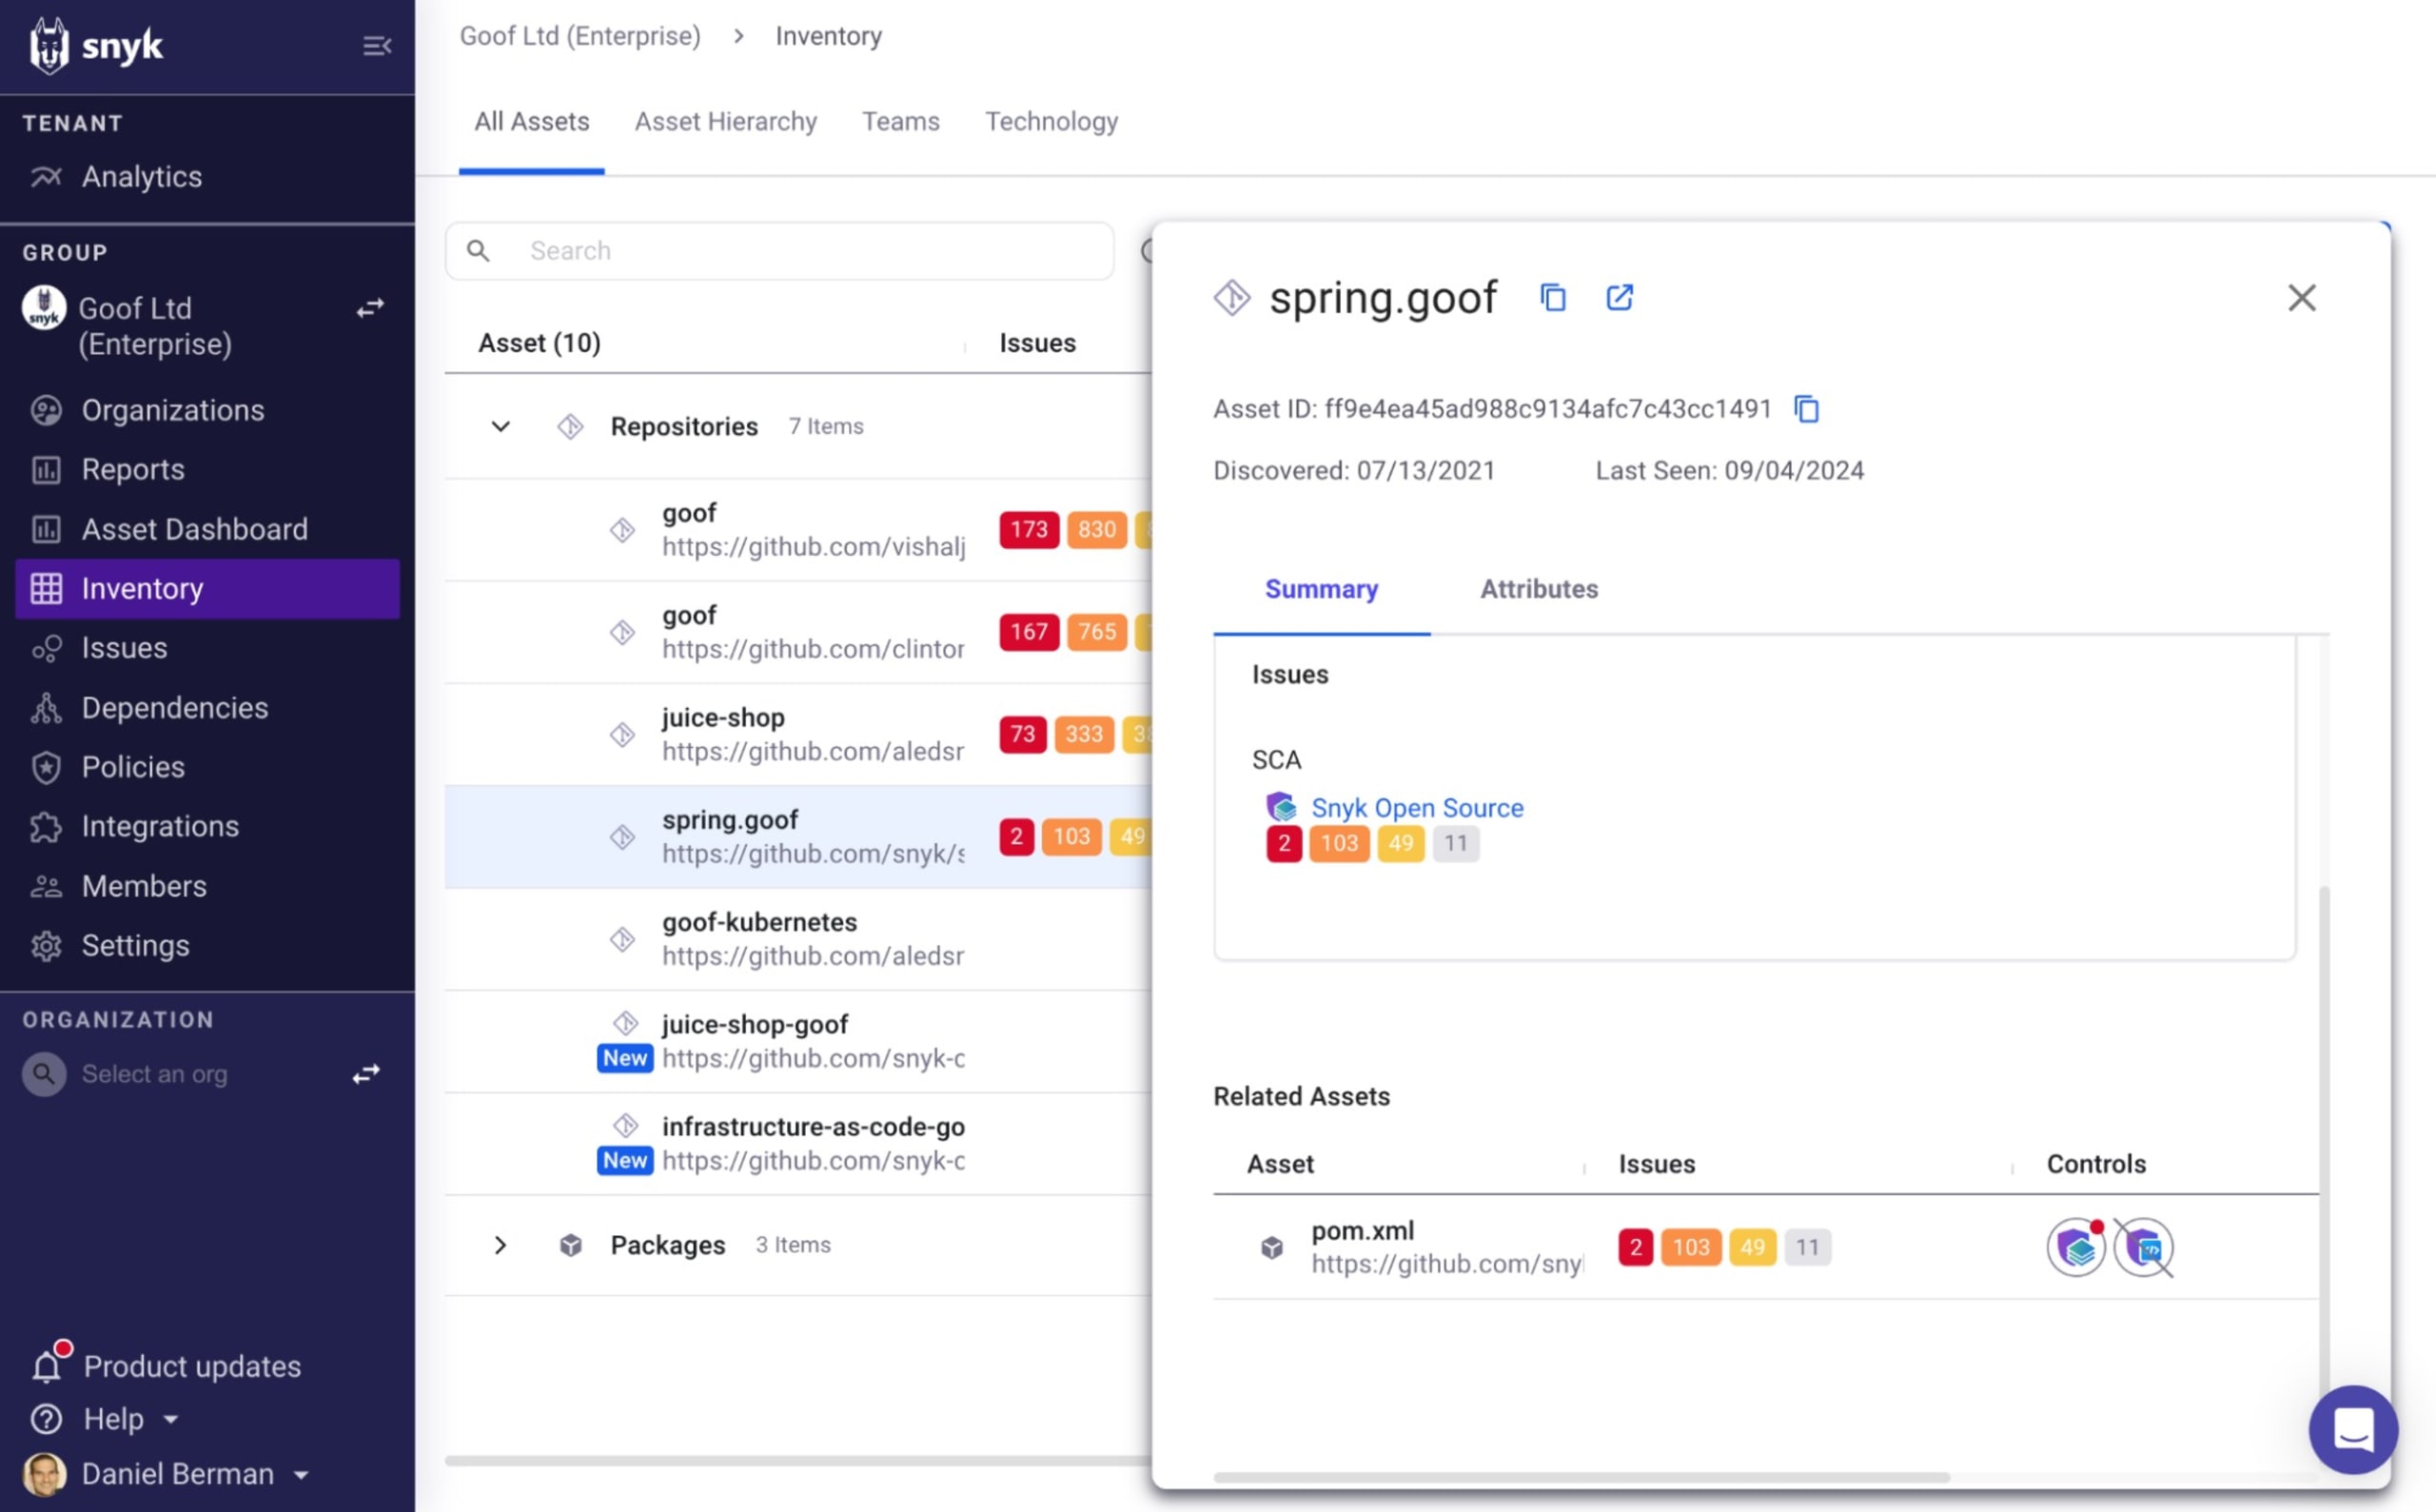
La colonne Controls vous permet de vérifier rapidement si les contrôles Snyk requis sont utilisés comme prévu et conformément aux politiques que vous avez définies. Dans l’exemple du dépôt « spring.goof » présenté ci-dessus, Snyk Open Source a correctement analysé l’actif et détecté des vulnérabilités critiques (signalées par un point rouge), tandis que Snyk Code n’a pas réussi à l’analyser comme prévu. La colonne Developers vous indique qui est responsable de l’actif, afin de vous aider à combler rapidement cette lacune de couverture.
Sélectionnez l’actif pour afficher des informations supplémentaires, notamment un récapitulatif des problèmes détectés et la liste des actifs associés.
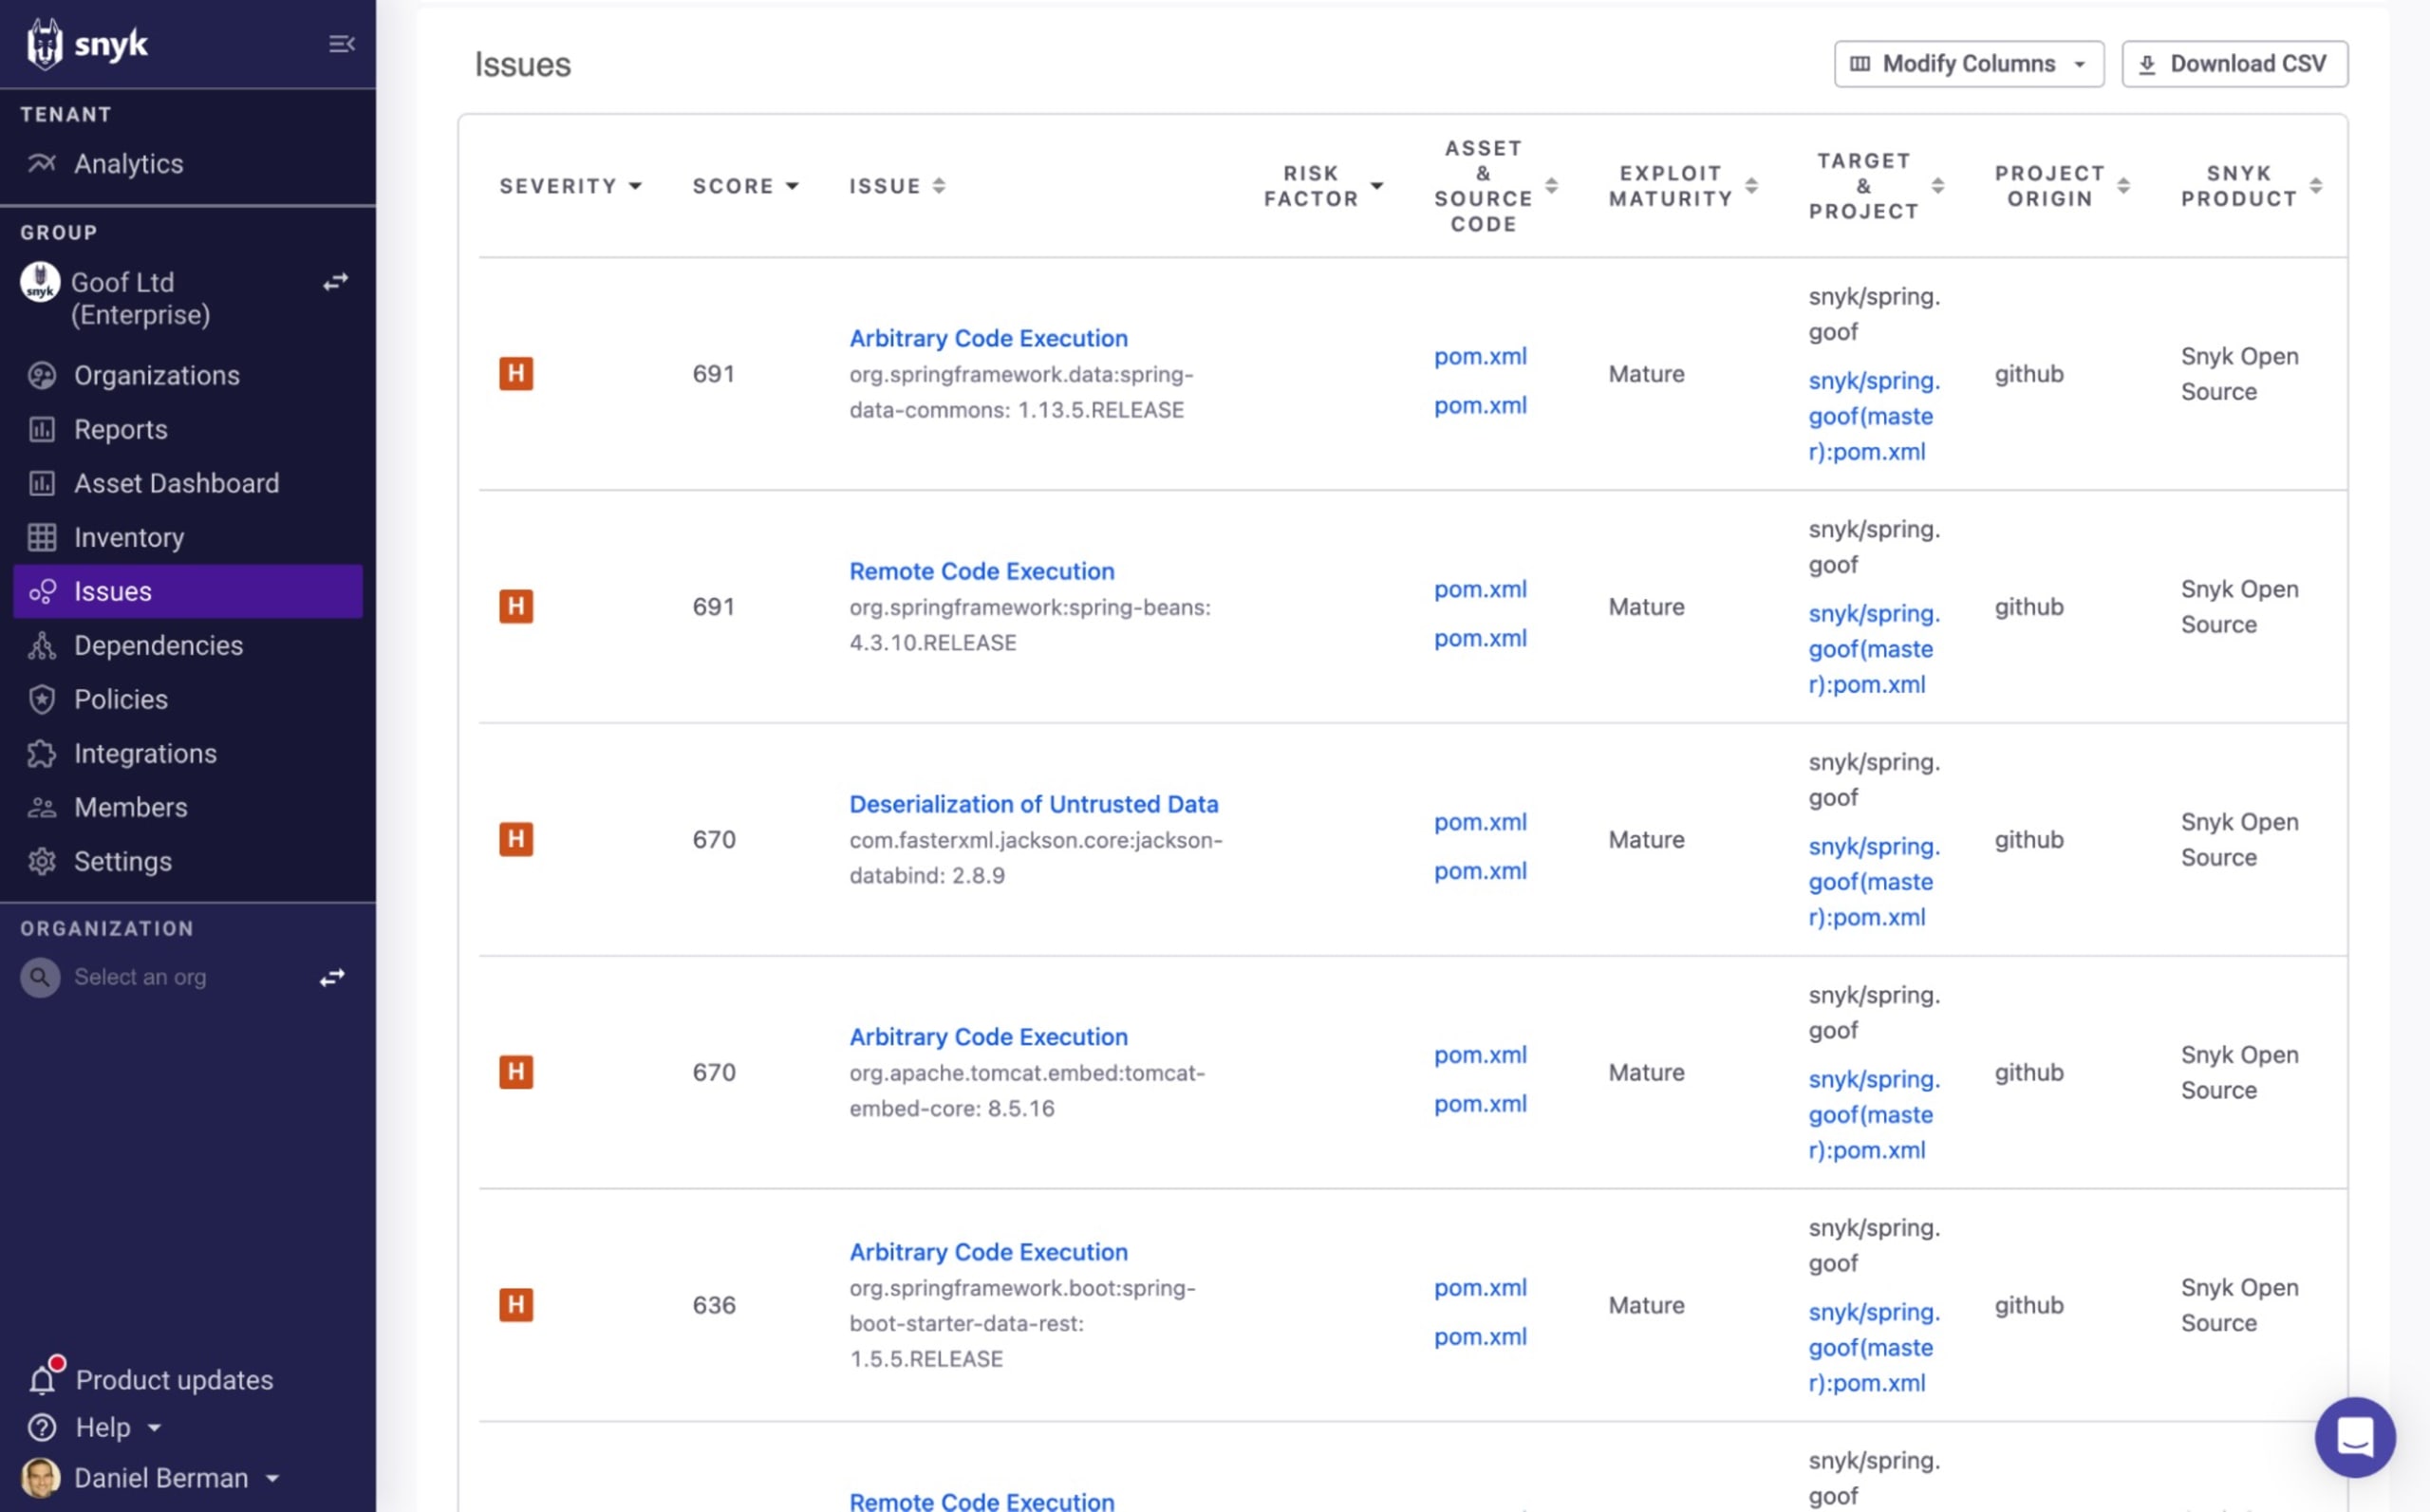
Pour commencer à trier les problèmes, cliquez sur le nom du contrôle Snyk (dans cet exemple, Snyk Open Source). La page Issues s’ouvre et présente une vue unifiée et agrégée de tous les problèmes détectés par Snyk dans cet actif.
Vous pouvez ensuite utiliser le score de risque de Snyk au niveau des problèmes pour donner la priorité à ceux qui présentent le risque le plus élevé.
Comme nous l’avons mentionné, Snyk AppRisk Pro va encore plus loin en intégrant des facteurs de risque liés à l’application en cours d’exécution. Vous bénéficiez ainsi d’une approche plus globale de la priorisation, fondée sur les risques. Grâce à ce contexte d’exécution, vous pouvez, par exemple, savoir si une bibliothèque open source vulnérable est déployée ou chargée en mémoire. Découvrez ici les facteurs de risque et le contexte d’exécution de Snyk AppRisk Pro.
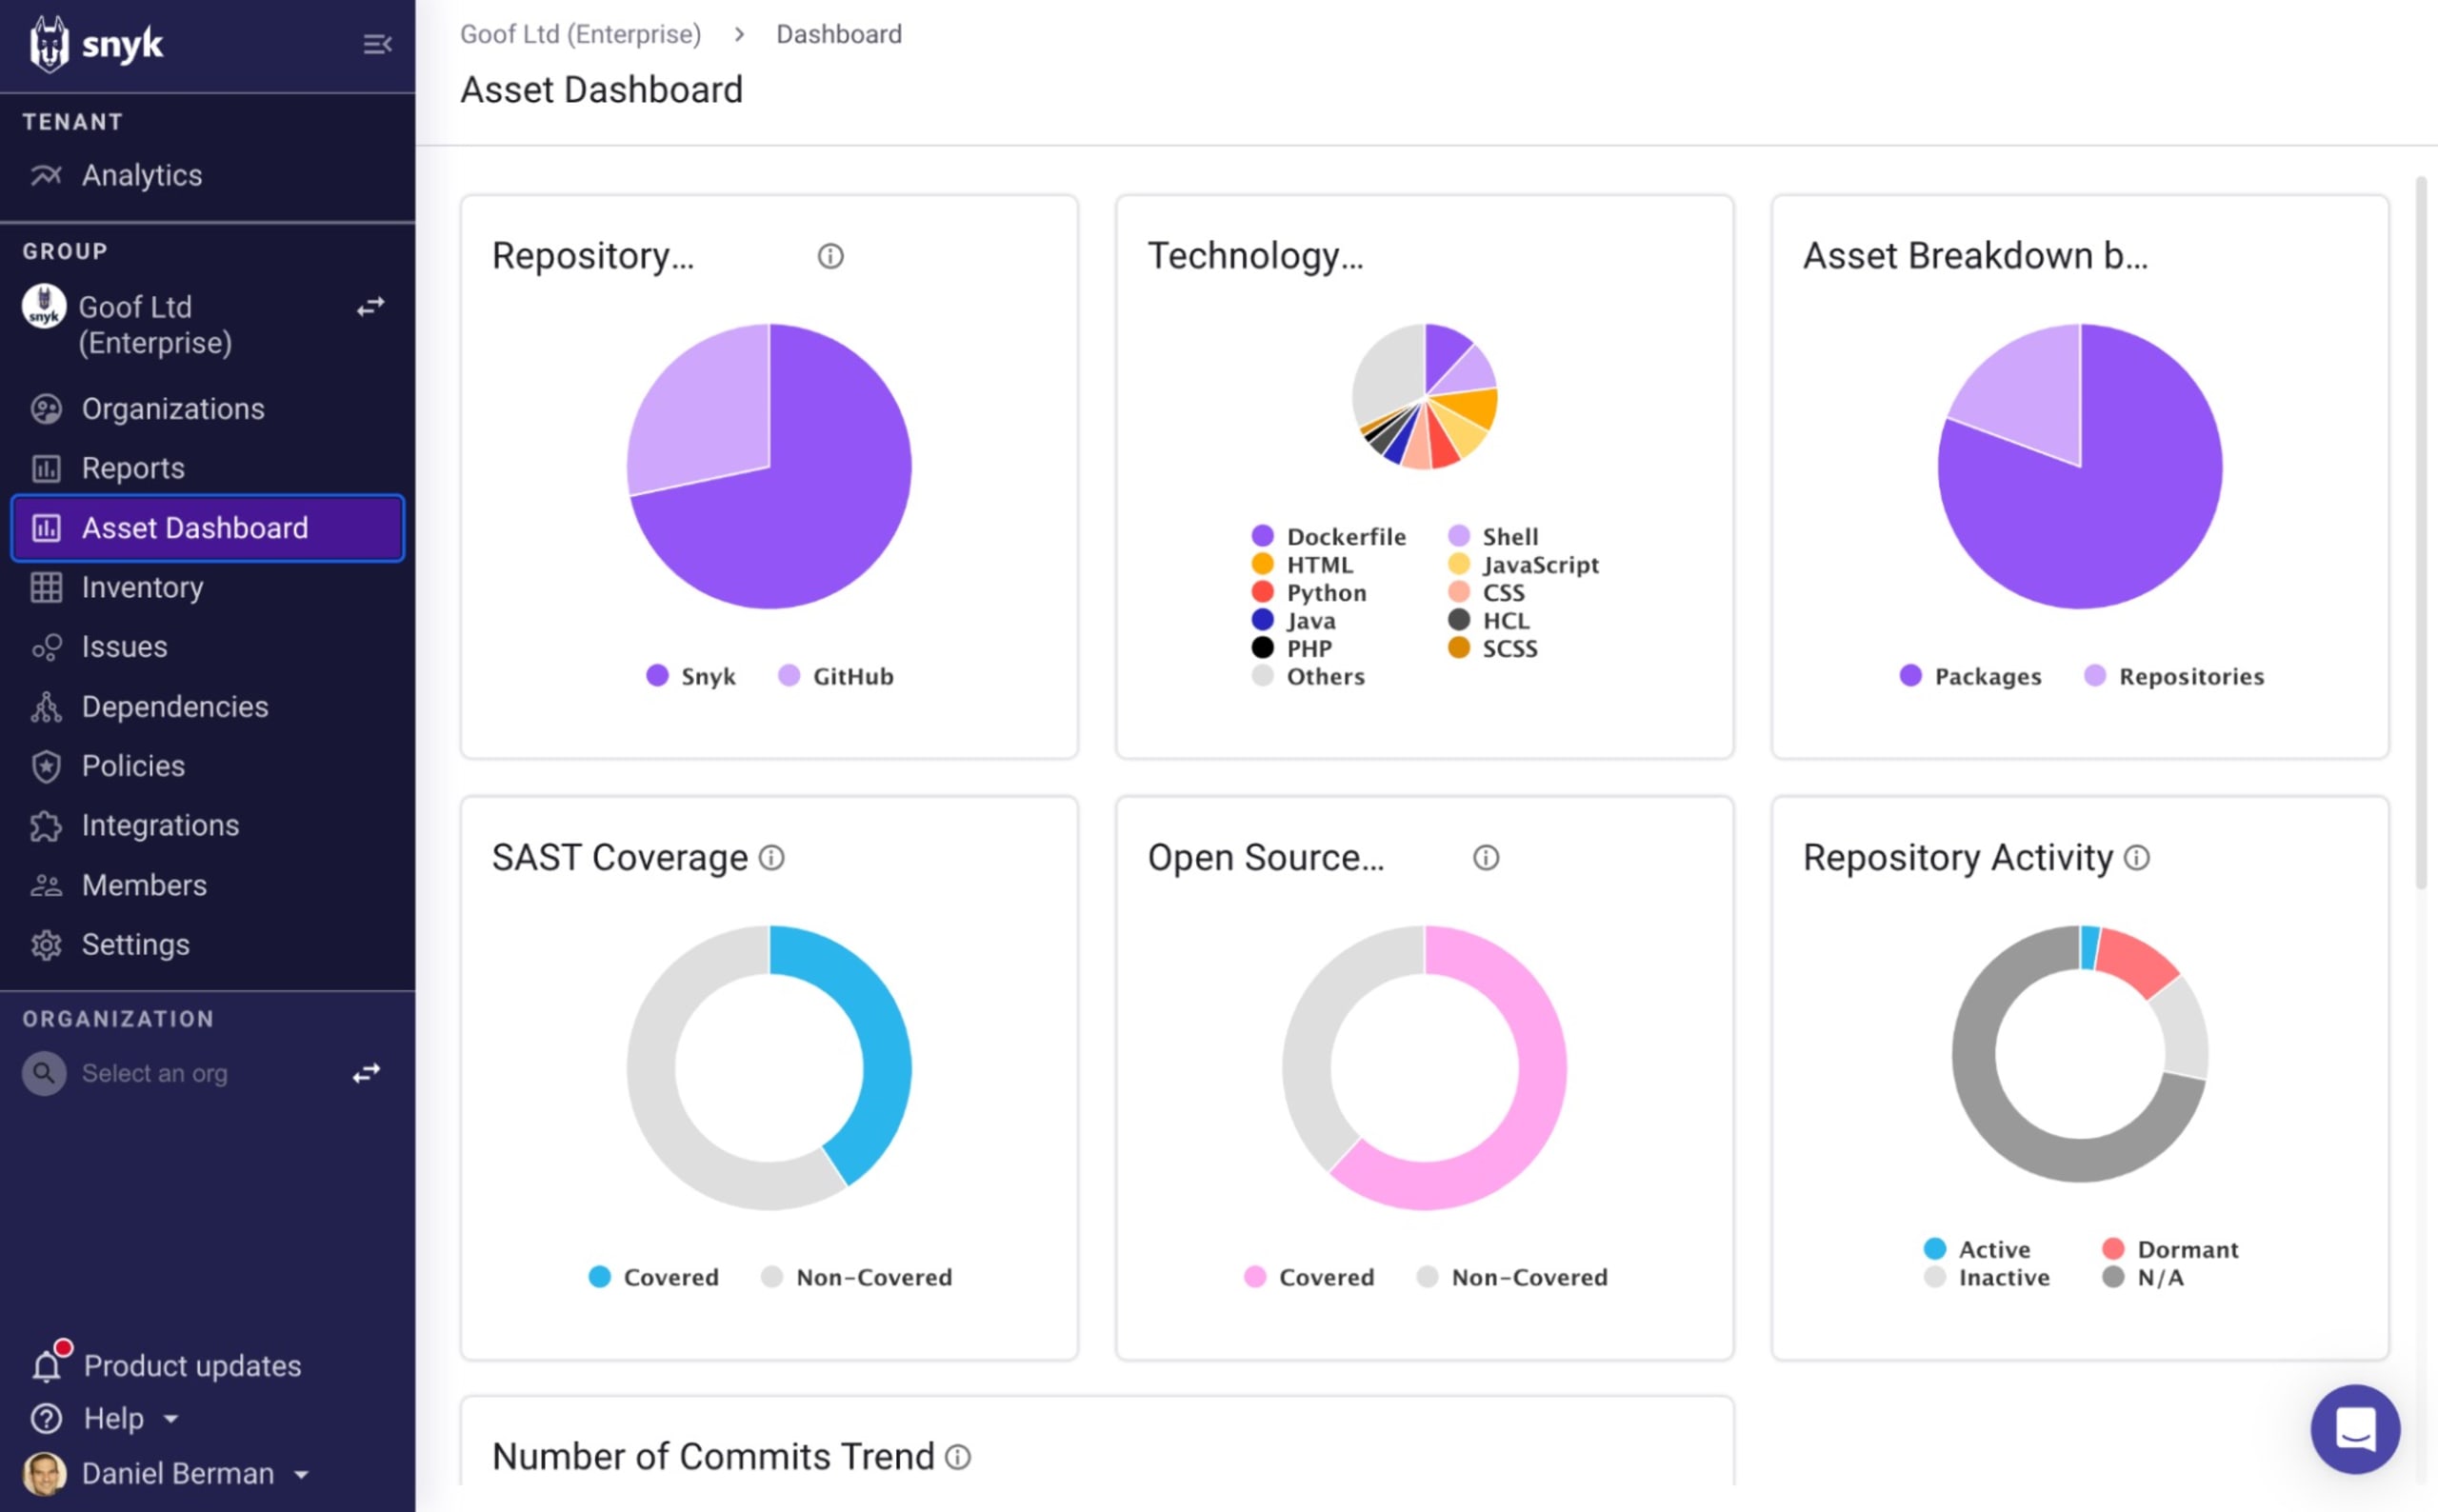
En plus de l’inventaire, la page Asset Dashboard vous permet d’évaluer l’état général de votre programme Snyk. Elle contient plusieurs widgets qui présentent les actifs détectés par Snyk et leur niveau de sécurisation.
Optimisez votre ROI avec Snyk
Nous pensons que la mise à disposition des fonctionnalités de découverte des applications et de gestion de la couverture de Snyk AppRisk Essentials constitue une avancée importante pour aider nos clients à intégrer plus efficacement la sécurité des applications dès le début du développement.
En offrant une visibilité sur les actifs reposant sur du code et en assurant une couverture de sécurité cohérente par Snyk, ces fonctionnalités permettent aux organisations d’améliorer l’efficacité de leur programme, de renforcer leur posture de sécurité et d’optimiser le ROI de leur investissement dans Snyk.
Si vous êtes déjà client Enterprise ou envisagez de le devenir, n’hésitez pas à contacter votre interlocuteur Snyk ou à consulter notre documentation en ligne pour en savoir plus sur ces nouvelles fonctionnalités et leur utilisation.
Libérez tout le potentiel du DevSecOps avec Snyk
Surmontez la complexité des applications et les hallucinations de l’IA, tout en favorisant la collaboration entre les équipes de développement et de sécurité grâce aux analyses de Snyk et d’Accenture.