Bilan du T1 2020 : rapport sur l’écosystème JVM, enseignements DevSecOps et bien plus


28 décembre 2020
0 minutes de lectureBienvenue dans le premier de quatre articles qui reviennent sur les temps forts que nous avons partagés sur le blog Snyk en 2020. Dans chacun de ces quatre articles, nous mettrons en avant trois temps forts de chaque trimestre 2020, ainsi que quelques mentions honorables au fil de notre rétrospective. N’en choisir que trois, c’est difficile, n’est-ce pas ? L’année 2020 a déjà été assez éprouvante pour tout le monde, inutile d’ajouter des règles ! Alors, installez-vous confortablement, prenez une boisson chaude ou fraîche, et replongeons dans les bons souvenirs.
Janvier 2020 : Snyk lève 150 M$ pour accélérer le développement d’une sécurité pensée pour les développeurs
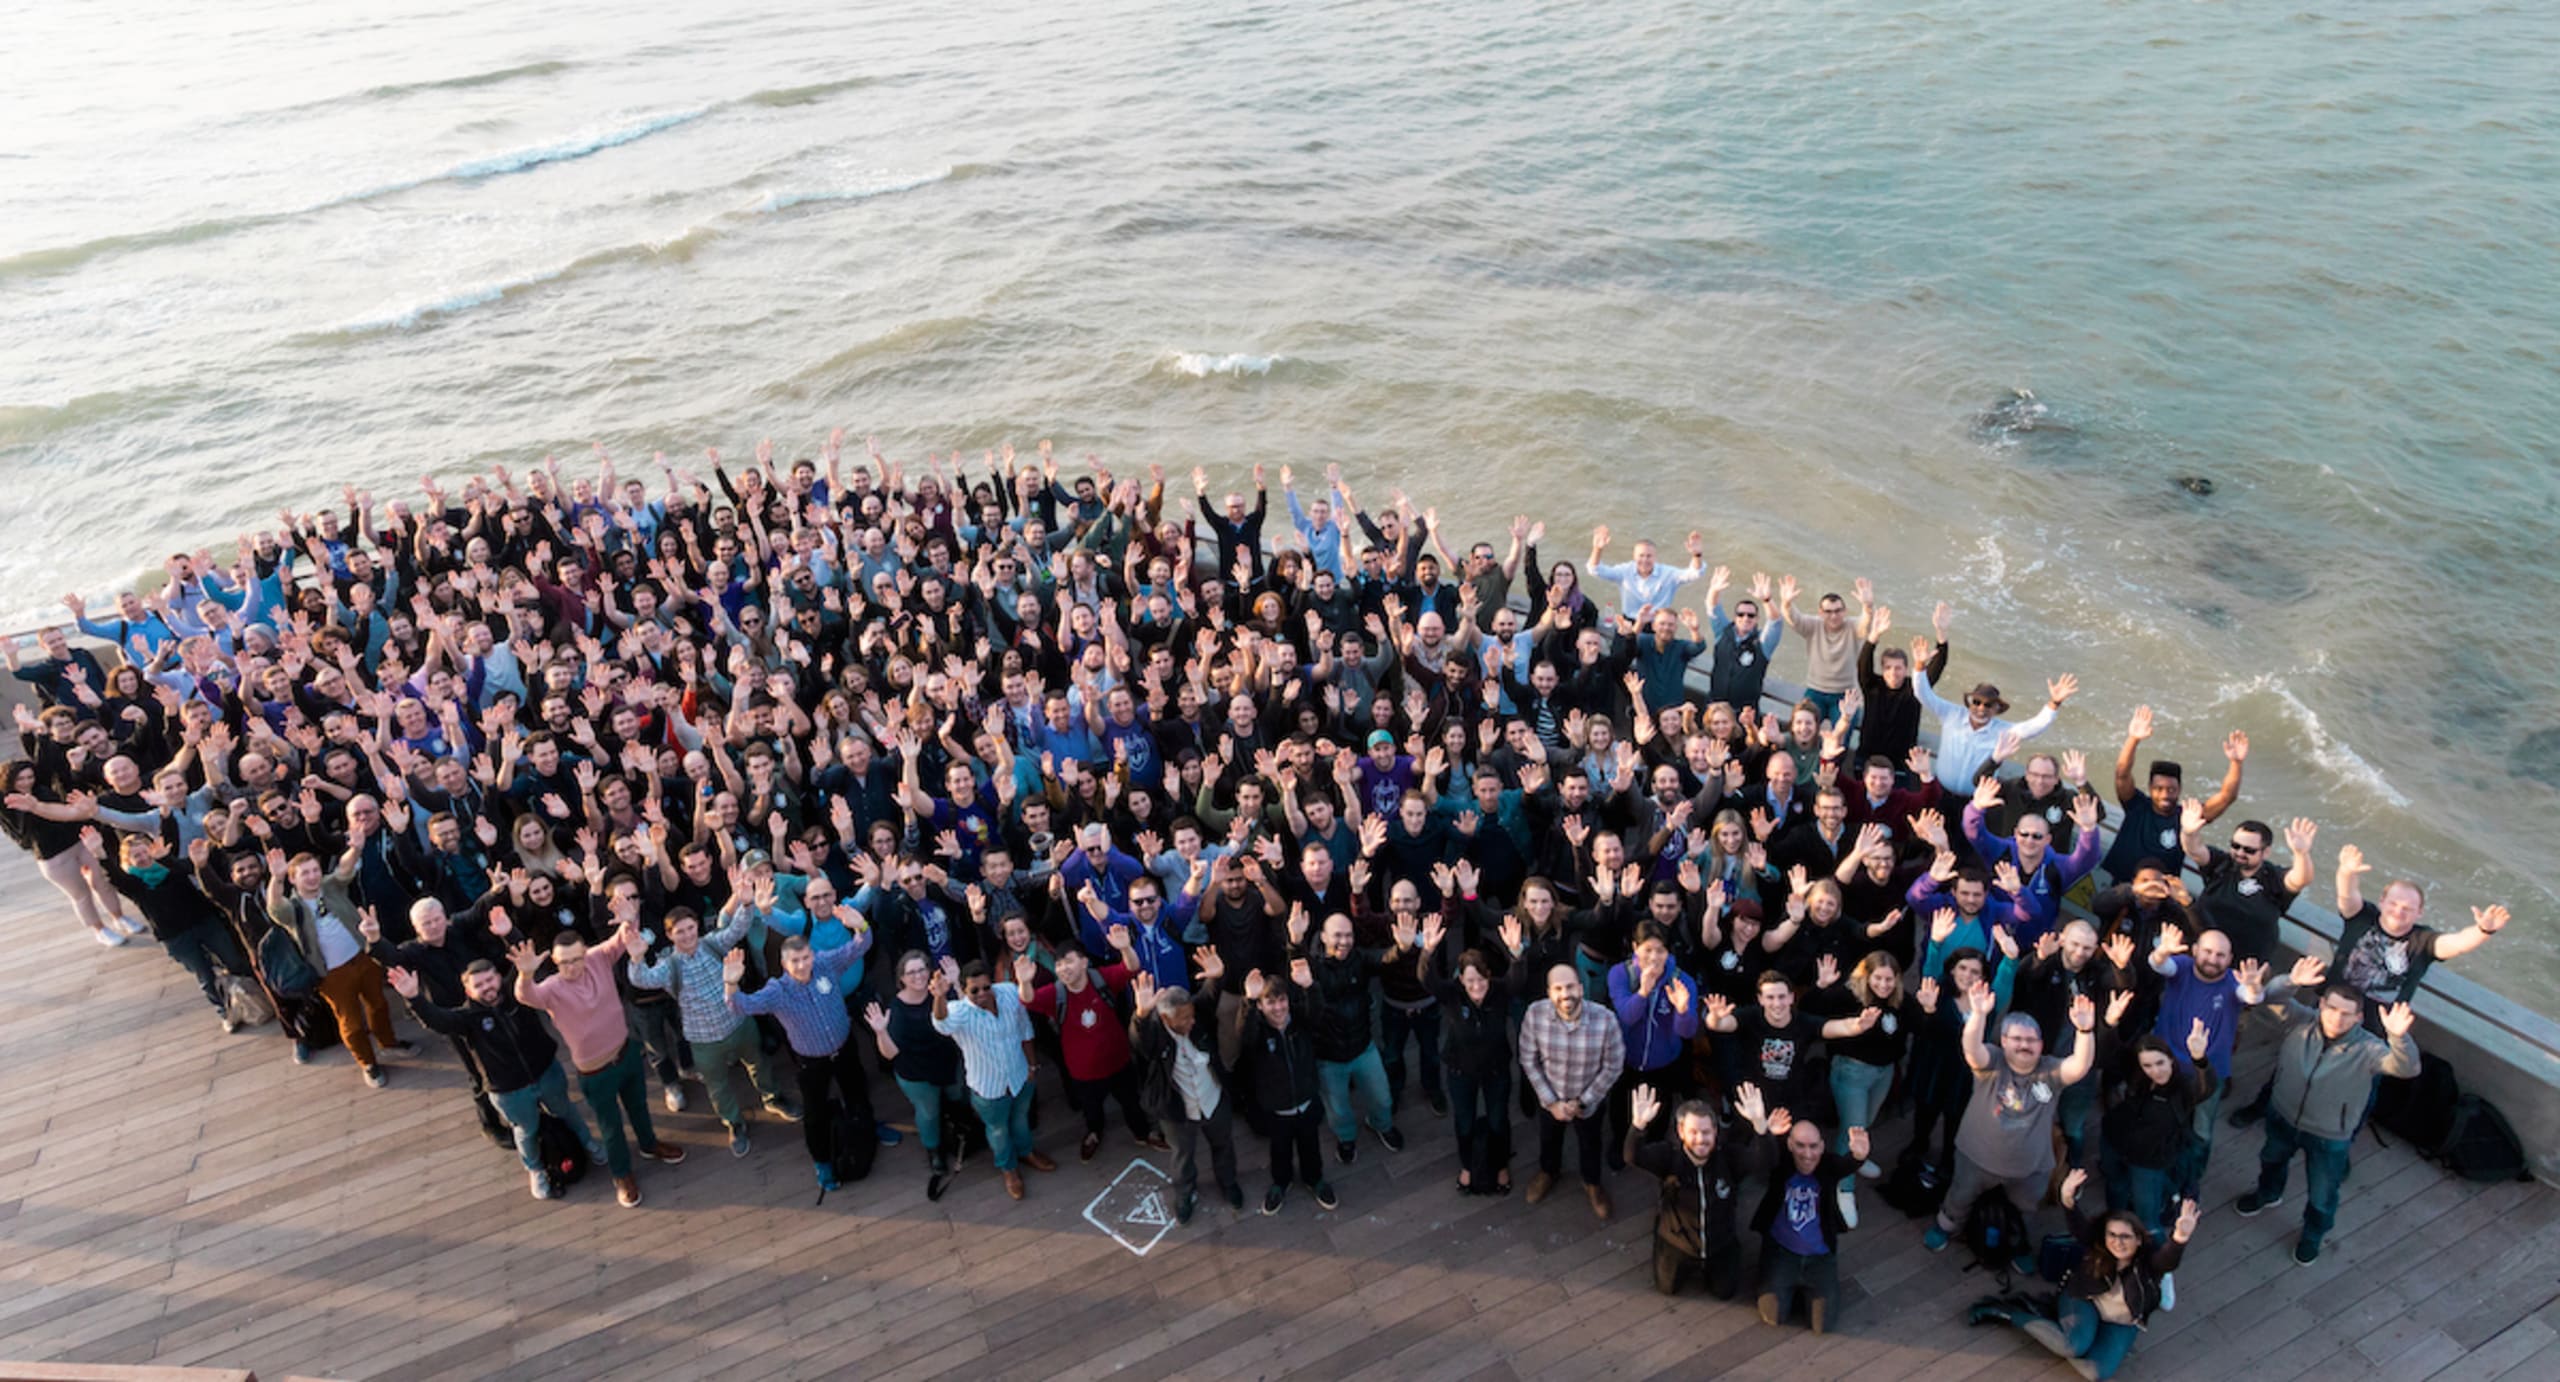
En janvier, peu après notre réunion générale à Tel-Aviv (en photo ci-dessous), Peter McKay, PDG de Snyk, a annoncé que nous avions levé 150 millions de dollars afin d’accélérer la réalisation de notre vision : proposer une nouvelle approche de la sécurité des applications.
Cette nouvelle approche repose sur une vision plus large de ce qui constitue une application cloud native moderne. Autrefois, on se limitait au code personnalisé de l’application et aux bibliothèques tierces déployés sur une plateforme. Aujourd’hui, les développeurs prennent en charge le code de leur application, les images de conteneurs et les configurations d’infrastructure as code. Cette vision plus globale des applications nécessite une plateforme complète d’outils que les développeurs peuvent utiliser pour répondre à leurs besoins de sécurité. Je me souviens de mon enthousiasme en apprenant que nous allions accélérer la réalisation de cette vision. Aujourd’hui, je suis fier de contribuer à la concrétiser !
Janvier 2020 : Enseignements DevSecOps 2020
Le même mois, Liran Tal, directeur de la Developer Advocacy chez Snyk, a publié une étude sur l’état du DevSecOps. Il y présente plusieurs enseignements tirés du rapport Puppet 2019 State of DevOps. Deux conclusions du rapport m’ont particulièrement intéressé et je voudrais les souligner. Le premier chiffre ne m’a pas vraiment surpris : un développeur sur trois (31 %) ne suivait pas ses dépendances directes. En tant que secteur, nous n’arriverons jamais à ce que tout le monde le fasse ; ce n’est donc pas si étonnant. Cependant, si l’on ajoute à cela les 38 % de développeurs qui ne suivent que leurs dépendances directes, on constate que la grande majorité des développeurs ne testent pas la plupart de leurs graphes de dépendances. C’est assez inquiétant. Bon, nous sommes en 2020, alors ce n’est pas si inquiétant, mais ce n’est pas idéal.
Le deuxième chiffre que je tiens à mettre en avant est aussi triste que frustrant. Un développeur sur deux (48 %) considère la sécurité comme un obstacle majeur à la livraison rapide de logiciels. Qu’est-ce que cela signifie ? Comment la sécurité peut-elle encore autant bloquer les équipes ? Les méthodes traditionnelles de tests de sécurité, comme les audits ou les tests périodiques de longue durée suivis de rapports interminables, sont typiques des retards inutiles que nous avons connus. Dans le monde nouveau qui s’offre à nous, grâce aux outils intégrés aux environnements de développement et aux pipelines DevOps existants, les tests de sécurité devraient être traités comme des problèmes d’assurance qualité fonctionnelle. Tester pendant que vous codez, lors de l’envoi de pull requests, dans les pipelines CI, etc., est une pratique courante et rapide. Si vous faites partie des 48 % de développeurs qui veulent créer des logiciels sécurisés sans ralentir leur pipeline de livraison, pourquoi ne pas essayer Snyk gratuitement et rejoindre les 52 % de développeurs satisfaits ?
Février 2020 : Rapport 2020 sur l’écosystème JVM
En février, nous avons publié notre rapport annuel sur l’écosystème JVM, qui révèle plusieurs tendances récentes dans l’univers Java. Fondé sur les réponses de plus de 2 000 participants à une enquête, le rapport montre que 36 % des développeurs sont passés d’Oracle JDK à une autre distribution d’OpenJDK au cours de l’année précédente. Ce chiffre est important, car ce changement est probablement une réaction aux modifications de licence apportées par Oracle à Oracle JDK. D’autres distributions sont proposées par des communautés comme Adopt OpenJDK et des entreprises comme Amazon, avec sa distribution Coretto.
Quel JDK d’un éditeur Java utilisez-vous actuellement en production pour votre application principale ?

Sans surprise, mais de manière décevante, 64 % des développeurs ont indiqué que Java 8 restait la version de JDK qu’ils utilisaient le plus souvent. Il faut reconnaître que c’est une excellente version de Java, qui a apporté plusieurs des meilleures fonctionnalités récentes du langage, notamment Streams et Lambdas, parmi les plus populaires. Cependant, même si nous apprécions tous une version stable riche en fonctionnalités utiles, il est également important de suivre au moins les dernières versions LTS.
La popularité toujours croissante de Kotlin est une agréable surprise. Les résultats de l’enquête montrent que ce langage JVM développé par JetBrains a dépassé Scala et Clojure et est devenu le deuxième langage le plus populaire sur la JVM.
Quelques autres articles n’ont pas tout à fait été retenus, mais méritent une mention honorable : la faille Ghostcat, qui touchait toutes les versions de Tomcat au moment de la publication, une faille de sécurité ayant exposé les données personnelles des 6,5 millions d’électeurs israéliens, ainsi que deux excellents aide-mémoire sur Django et Angular.
Merci de nous avoir lus ! La prochaine fois, nous reviendrons sur les articles publiés au deuxième trimestre 2020.