190 000 utilisateurs touchés par la faille de sécurité de Docker Hub. Et maintenant ?

29 avril 2019
0 minutes de lectureLe jeudi 25 avril 2019, Docker Hub a annoncé une faille de sécurité dans un e-mail informant les utilisateurs qu’un accès non autorisé à sa base de données avait touché environ 190 000 personnes. Docker Hub a également publié une FAQ sur cette faille : https://success.docker.com/article/docker-hub-user-notification
E-mail envoyé aux utilisateurs de DockerHub. Il est fortement recommandé de consulter les journaux de sécurité de GitHub pour détecter toute activité suspecte. pic.twitter.com/MtsIDyW8jM
— Kenn White (@kennwhite) 27 avril 2019
Dans notre rapport récemment publié, Déplacer la sécurité Docker vers la gauche, nous avons présenté les risques liés aux images Docker contenant des vulnérabilités connues et constaté que les deux images de base Docker les plus populaires comptent chacune plus de 500 vulnérabilités.
Si vous utilisez des images Docker, vous pouvez les tester gratuitement avec Snyk, directement depuis Docker Hub ou en toute simplicité depuis votre ligne de commande. Testez gratuitement vos images Docker afin de détecter les vulnérabilités et de recevoir des conseils de correction pour vos projets et vos images de base.
Quelles informations personnelles sont concernées par la faille de sécurité ?
Les informations sensibles suivantes ont potentiellement pu être exposées à l’attaquant :
Les noms d’utilisateur Docker Hub
Les mots de passe Docker Hub sous forme hachée. Nous ne disposons toutefois d’aucune information sur la méthode de hachage utilisée et ne pouvons qu’espérer qu’une fonction de hachage cryptographique sécurisée a été employée pour protéger les données de chaque mot de passe.
Les jetons GitHub et BitBucket
Quelles mesures Docker Hub a-t-il prises pour vous protéger ?
Docker Hub a peut-être réinitialisé les informations de votre compte s’il a détecté que celui-ci était concerné par la fuite de données.
En outre, afin de limiter les dommages potentiels liés à l’intégration entre votre pipeline de dépôt et Docker Hub au moyen de jetons, Docker Hub a réinitialisé tous les jetons de compilation automatique concernés.
Que peut-il se passer ?
Les développeurs utilisent souvent des jetons pour intégrer leur pipeline CI/CD à Docker Hub, afin de déclencher automatiquement la compilation d’images et de publier de nouvelles images directement dans le dépôt Docker Hub dans le cadre du workflow CI/CD. Si des attaquants parviennent à casser le hachage du mot de passe d’un compte, ou s’ils accèdent à des projets grâce aux jetons récupérés et modifient les images Docker en cours de compilation, ils pourraient compromettre ces images. En outre, s’ils parvenaient à accéder aux images de base utilisées pour créer de nombreuses images Docker, ils pourraient compromettre un très grand nombre d’utilisateurs.
À ce stade, nous n’avons connaissance d’aucune attaque de la chaîne d’approvisionnement ayant réussi à compromettre des images Docker. Docker Hub a également indiqué qu’aucune image Docker officielle n’avait été compromise.
Que dois-je faire pour protéger mon code ?
1. Réinitialisez le mot de passe de votre compte
Nous vous recommandons de réinitialiser votre mot de passe Docker Hub pour empêcher tout attaquant d’accéder à votre compte. Accédez à https://cloud.docker.com/settings et modifiez votre mot de passe :
2. Réinitialisez les jetons de votre compte
Nous vous recommandons d’envisager de réinitialiser les jetons de votre compte dans les cas suivants :
Si vous avez partagé vos jetons GitHub avec Docker Hub, vérifiez vos dépôts GitHub pour confirmer qu’aucun commit non autorisé n’y a été effectué.
Vous pouvez consulter les journaux d’audit de sécurité GitHub à l’adresse https://github.com/settings/security pour examiner l’historique et déterminer si des actions non autorisées ont été effectuées.
Même si vous avez créé des jetons GitHub en lecture seule pour Docker Hub, ils peuvent tout de même servir à lire des données propriétaires dans des dépôts privés. Nous vous conseillons de révoquer tous les jetons existants et d’en créer de nouveaux.
Si vous stockez des identifiants dans votre code source, en clair ou sous forme chiffrée, réinitialisez-les pour éviter que des données sensibles soient exposées par l’intermédiaire de vos jetons GitHub.
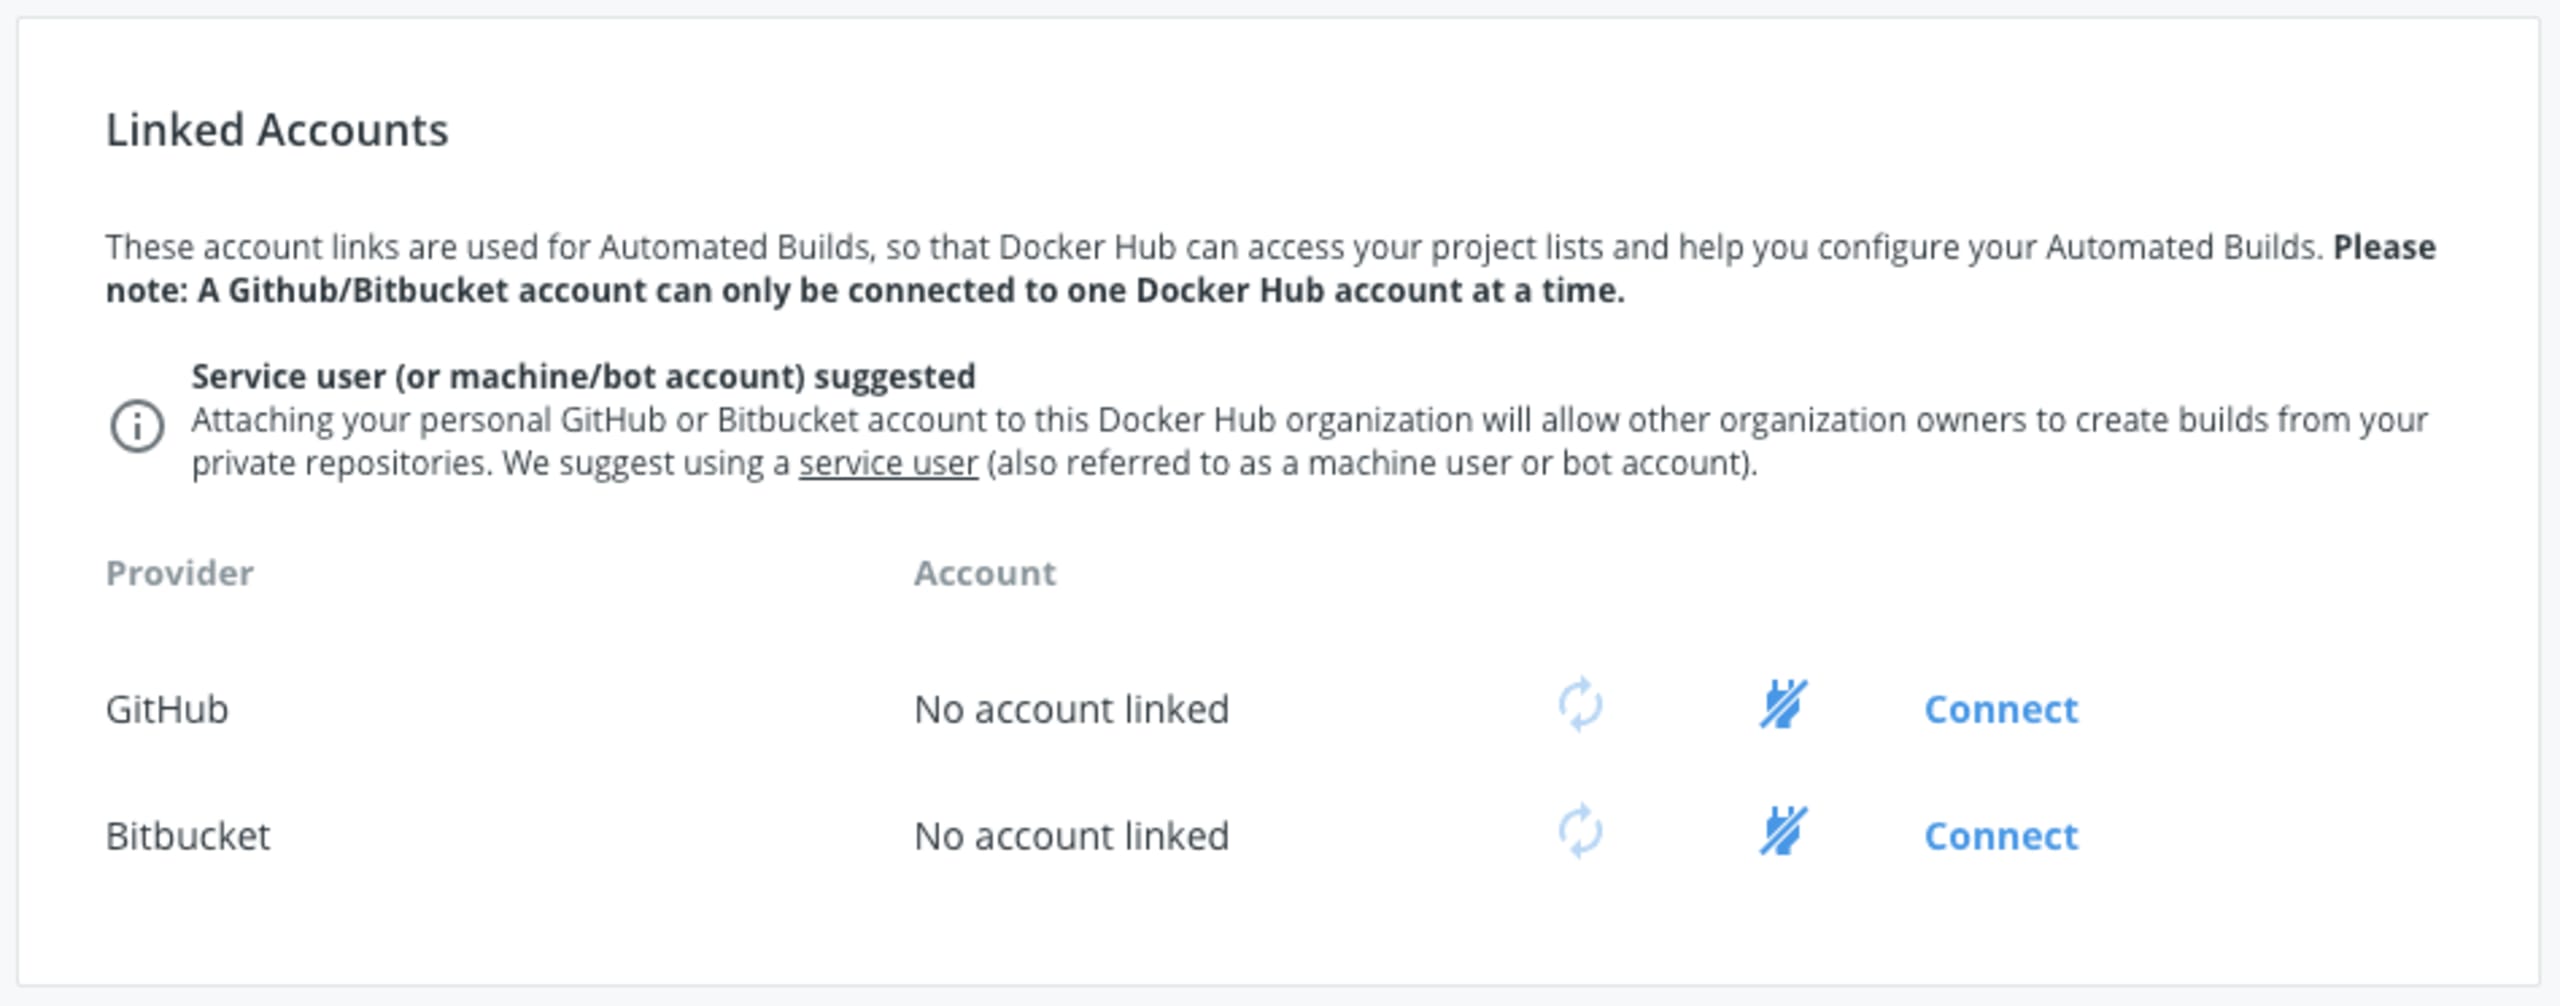
Accédez à https://cloud.docker.com/settings et reconnectez vos systèmes de gestion de code source depuis la zone Comptes liés illustrée ci-dessous :
Prenez le contrôle de la sécurité de vos images Docker
La solution Snyk de gestion des vulnérabilités des conteneurs vous informe des vulnérabilités de sécurité connues publiquement dans les bibliothèques tierces utilisées dans vos images Docker et vous conseille de manière proactive sur leur correction.
Grâce à l’intégration aux dépôts de code source et aux registres tels qu’Amazon Elastic Container Registry, Snyk analyse régulièrement vos images Docker et détecte les vulnérabilités de sécurité dans votre Dockerfile et vos images de base dès leur introduction, au début du processus de développement.
La sécurité des conteneurs, pensée pour les développeurs
Snyk détecte et corrige automatiquement les vulnérabilités dans les images de conteneurs et les workloads Kubernetes.