Intégrer la sécurité Docker plus tôt

William Henry
17 avril 2019
0 minutes de lectureBienvenue dans le rapport sur la sécurité Docker : intégrer la sécurité Docker plus tôt.
Ce rapport se compose de plusieurs articles :
Intégrer la sécurité Docker plus tôt
Les deux images Docker de base les plus populaires comptent chacune plus de 500 vulnérabilités
80 % des développeurs ne prennent pas en charge la sécurité Docker
Vous pouvez aussi télécharger notre superbe rapport PDF, conçu avec soin, qui rassemble toutes ces informations et bien plus encore :
Télécharger « Intégrer la sécurité Docker plus tôt »
Les vulnérabilités Docker sont très répandues
Les 10 principales images Docker officielles, qui comptent chacune plus de 10 millions de téléchargements, contiennent au moins 30 vulnérabilités.
Parmi les 10 images Docker certifiées gratuites les plus populaires, 50 % présentent des vulnérabilités connues.
Les responsabilités en matière de sécurité Docker ne sont pas clairement définies
68 % estiment que les développeurs devraient être responsables de la sécurité des conteneurs, suivis des équipes d'exploitation (39 %).
80 % des développeurs déclarent ne pas tester leurs images Docker pendant le développement.
50 % des développeurs n'analysent jamais leurs images Docker à la recherche de vulnérabilités.
Des correctifs simples peuvent avoir un impact important sur la sécurité
20 % des images Docker vulnérables auraient pu être corrigées par une simple reconstruction de l'image.
44 % des images Docker présentaient des vulnérabilités connues alors que des images de base plus récentes et plus sûres étaient disponibles.
45 % des développeurs ne découvrent jamais les nouvelles vulnérabilités divulguées dans leurs conteneurs en production.
Comment renforcer votre sécurité :
Choisissez la bonne image Docker de base
Optez pour l'image de base la plus légère : n'intégrez que ce dont vous avez besoin !
Conseil pour une remédiation proactive : des outils comme Snyk recommandent des mises à niveau et des alternatives d'images présentant le moins de vulnérabilités, parmi lesquelles vous pouvez choisir.
Utilisez des builds multiétapes et reconstruisez souvent vos images !
Avec les builds multiétapes, vous ne copiez que les artefacts dont vous avez réellement besoin, ce qui réduit les vulnérabilités inutiles dans vos images.
Reconstruisez vos images Docker dans le cadre de votre pipeline de développement.
Analysez fréquemment vos images Docker
Analysez vos images Docker dans le cadre de votre workflow de développement et de vos pipelines CI/CD.
Conseil pour une remédiation proactive : des outils comme Snyk identifient les couches d'image qui introduisent des vulnérabilités et vous conseillent sur les mesures correctives à prendre.
Surveillez vos conteneurs Docker en production en analysant automatiquement votre image de base et vos packages.
Présentation de ce rapport
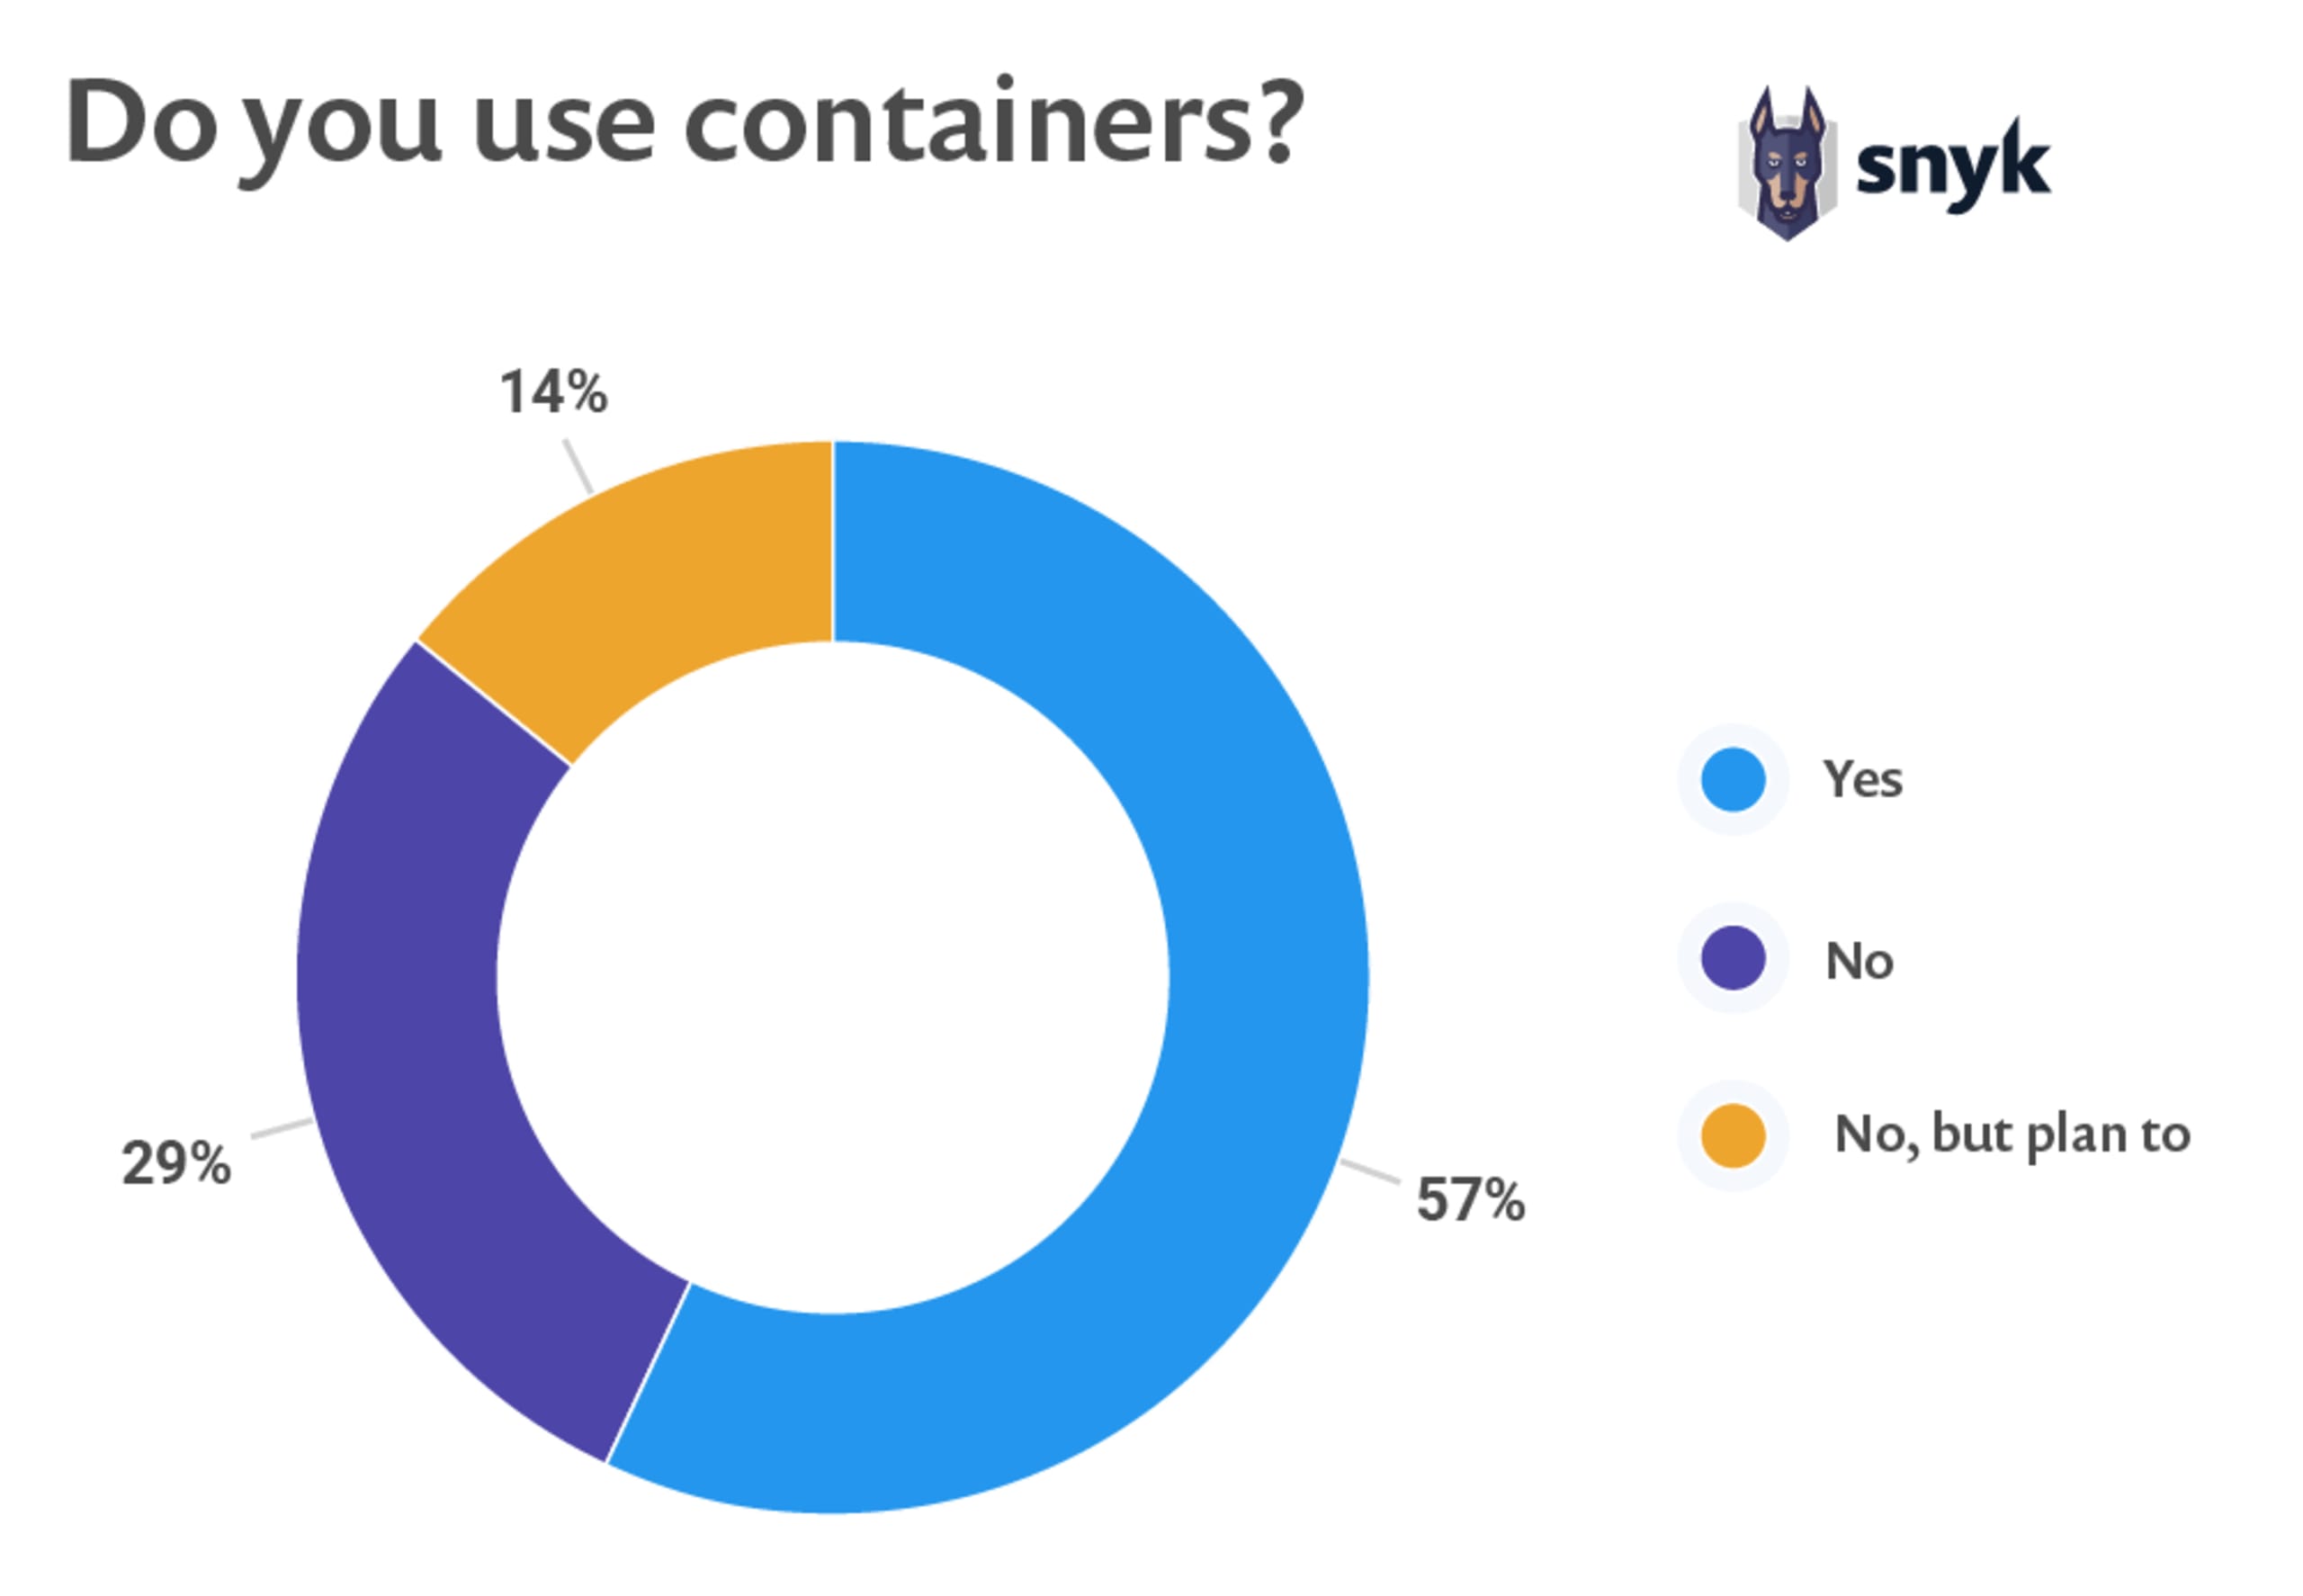
Docker a eu 6 ans cette année. Au cours de ces 6 années, l'adoption de Docker — et des conteneurs en général — a considérablement progressé. Aujourd'hui, 57 % des développeurs déclarent utiliser des conteneurs dans leur travail quotidien (voir le graphique plus loin dans cette section). Avec l'avènement des technologies de conteneurisation, les développeurs ont pu créer plus facilement des solutions innovantes. Nombre de ces solutions open source sont disponibles gratuitement. Aujourd'hui, même les principaux éditeurs de logiciels publient des images préconfigurées dans des registres publics comme Docker Hub, que les développeurs peuvent télécharger et utiliser.
En 2015, Docker, Red Hat, CoreOS, IBM, Google et une vaste coalition de leaders du secteur se sont concentrés sur la définition de normes communes pour les conteneurs logiciels et ont fondé l'Open Container Initiative (OCI). Cette initiative a été créée dans le but d'héberger une communauté technique open source. Elle vise également à créer un environnement d'exécution portable, neutre vis-à-vis des fournisseurs et fondé sur des spécifications ouvertes, pour les solutions basées sur des conteneurs.
Depuis la publication des normes OCI, de nombreuses autres technologies de build et d'exécution ont vu le jour. Ainsi, bien que cet article mentionne souvent les « conteneurs Docker » et les « images Docker », il faut garder à l'esprit qu'il existe de nombreuses technologies conformes aux normes de l'OCI (Open Container Initiative). À la rédaction de cet article, Docker reste de loin l'outil de build et l'environnement d'exécution OCI les plus populaires. La domination de Kubernetes et son utilisation de CRI-O commencent à faire évoluer la situation.
À mesure que les organisations créent, diffusent et utilisent davantage de conteneurs Docker, le risque de vulnérabilités de sécurité augmente. Les images Docker sont en grande partie construites à partir d'autres images : une vulnérabilité dans une image se retrouve donc aussi dans toutes celles qui l'utilisent. La généralisation de Docker a un coût : une seule vulnérabilité peut se propager largement et avoir de lourdes conséquences.
Nous avons examiné de plus près les données brutes de notre rapport sur l'état de la sécurité open source afin de mieux comprendre l'écosystème Docker, les risques de sécurité associés et les bonnes pratiques. Dans ce rapport, nous étudions les problèmes de sécurité courants liés aux conteneurs et aux images Docker, ainsi que les mesures que vous pouvez prendre pour renforcer la sécurité.
L'écosystème Docker
Aujourd'hui, Docker est largement utilisé et Docker Hub est la plateforme de référence pour trouver une image Docker. Docker Hub est la plus grande bibliothèque et communauté au monde dédiée aux images de conteneurs. À la rédaction de cet article, Docker Hub comptait déjà plus de 2 millions (2 085 422) d'images disponibles au téléchargement et à l'utilisation immédiats, et ce nombre augmente chaque jour.
Tout le monde peut publier des images sur Docker Hub, mais la plateforme attribue à certaines images un niveau de confiance supérieur. Docker distingue officiellement certains contributeurs et leurs images, et certifie même certains d'entre eux ; pourtant, ces images contiennent elles aussi des vulnérabilités qu'il faut gérer.
Docker Hub compte actuellement :
223 images publiées par des éditeurs vérifiés. Ces produits sont publiés et maintenus directement par une entité commerciale.
151 images officielles disponibles. Les images officielles sont une sélection de dépôts open source Docker et de solutions « prêtes à l'emploi ».
40 images Docker certifiées par Docker, c'est-à-dire conformes aux bonnes pratiques et ayant réussi certains tests de base.
Chacune des 10 principales images Docker officielles, qui comptent plus de 10 millions de téléchargements, présente au moins 30 vulnérabilités.
Parmi les 10 principales images certifiées Docker gratuites les plus populaires, la moitié présentent des vulnérabilités connues. L'une des images que nous avons examinées comptait près de 160 vulnérabilités connues.
L'adoption des technologies de conteneurisation des applications progresse à un rythme remarquable et devrait encore augmenter de 40 % en 2020, selon 451 Research.


