Hoja de referencia
Explora todos los recursos
Hoja de referencia
5 Reasons Security Fixes Don't Get Merged | Snyk
Leer ahoraVideo
Snyk & Anthropic: Preparing for the Coming Wave of Autonomous Attacks
Leer ahoraInforme
The Automated AI Attacks Playbook: How to Prepare for the Coming Wave
Leer ahora
Mostrando 577 - 600 de 754 recursos

Article
Descripción general de los Security Champions
Los Security Champions son desarrolladores interesados en la seguridad que forman parte de los equipos de desarrollo. Son el punto de contacto entre dos equipos que tradicionalmente han trabajado por separado. Veamos algunos de los beneficios que estos programas pueden aportar a cualquier organización.
Article
Tecnología DevSecOps
La tecnología permite que tu equipo ejecute correctamente los procesos de DevSecOps. Cuando la mayoría piensa en DevSecOps y CI/CD, suele tener las herramientas en mente. La capacidad de integrar y automatizar diversos procesos de desarrollo, seguridad y operaciones es fundamental para implementar DevSecOps con éxito. A continuación, encontrarás una colección de tecnologías que las organizaciones deben considerar al buscar implementar una metodología DevSecOps exitosa en toda la empresa.
Article
Cultura DevSecOps
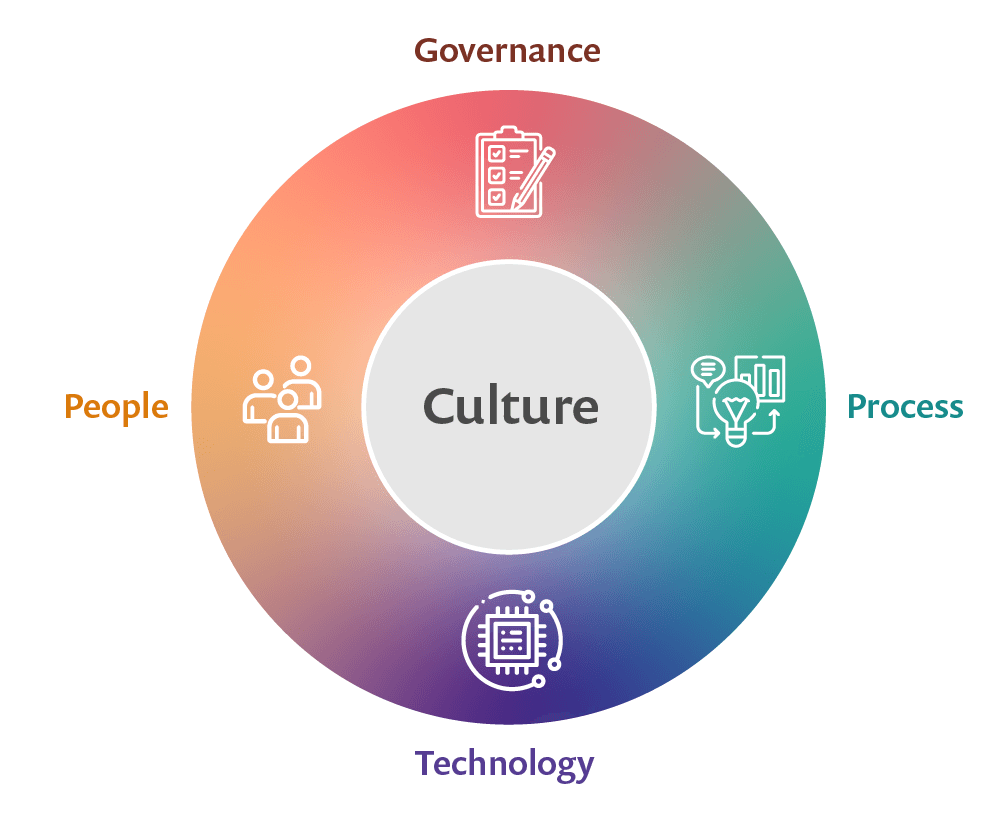
Los medios en línea y el marketing están llenos de términos como metodología DevSecOps, modelo DevSecOps o técnicas DevSecOps. Sin embargo, para tener éxito, las organizaciones deben entender que DevSecOps es, ante todo, una cultura. La cultura DevSecOps se centra en unir las funciones de Desarrollo, Seguridad y Operaciones, que normalmente trabajan en silos, en un paradigma colaborativo de responsabilidad compartida. Busca derribar las barreras de las acusaciones y la evasión de responsabilidades. En cambio, pretende fomentar la empatía y los objetivos comunes entre las distintas disciplinas de la organización.
Article
Descripción general de DevSecOps
DevSecOps consiste en integrar prácticas de seguridad en un modelo de entrega de software DevOps. Su fundamento es una cultura que, mediante procesos y herramientas, permite que los equipos de desarrollo y operaciones compartan la responsabilidad de entregar software seguro.
Article
Hacking ético: programa de divulgación de vulnerabilidades (VDP) vs. programa de recompensas por errores (BB)
¿Cómo se compara un programa de recompensas por errores (BB) con otros programas de divulgación de vulnerabilidades (VDP)? Descubre cómo las empresas usan los VDP para proteger sus aplicaciones.
Article
Herramientas de seguridad empresarial: tipos y aspectos clave
Las herramientas de seguridad requieren una inversión económica, además de tiempo y recursos para implementarlas, mantenerlas y administrarlas. Por eso, las organizaciones deben evaluar y priorizar cuidadosamente sus necesidades de seguridad para elegir las herramientas más adecuadas para sus requisitos específicos.