Explora todos los recursos

  • Hoja de referencia

    5 Reasons Security Fixes Don't Get Merged | Snyk

    Leer ahora
  • Video

    Snyk & Anthropic: Preparing for the Coming Wave of Autonomous Attacks

    Leer ahora
  • Informe

    The Automated AI Attacks Playbook: How to Prepare for the Coming Wave

    Leer ahora
Tipo
Tema

Mostrando 505 - 528 de 754 recursos
blog feature fuzzing tools
Article

Análisis estático de código: explicación y mejores herramientas

Aprende a usar las mejores herramientas de análisis estático de código para prevenir incidentes de seguridad que suelen pasar inadvertidos y llegar a producción.

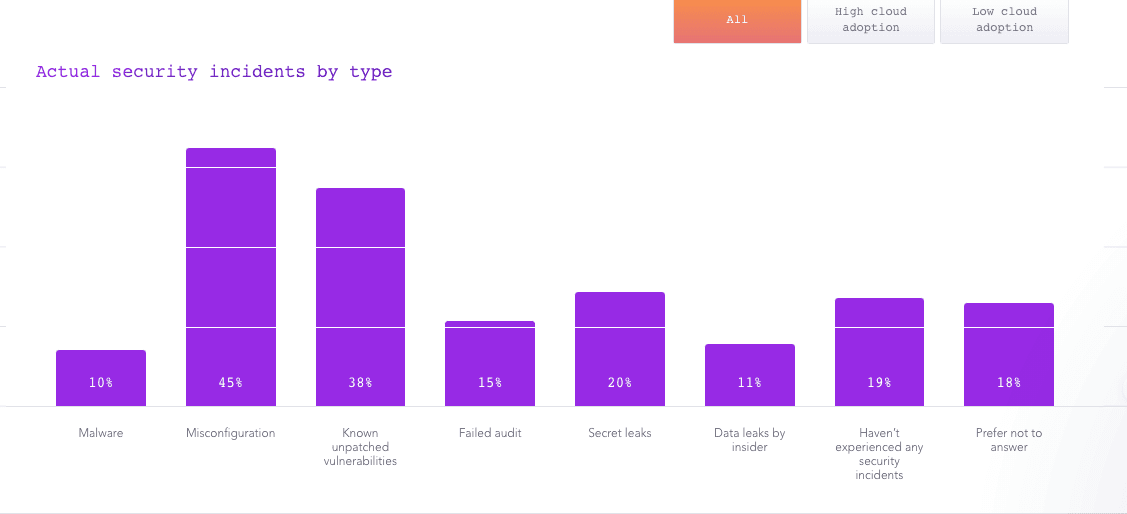
security incidents by type
Article

Cómo establecer políticas de seguridad de aplicaciones que impulsen procesos de desarrollo seguro

Aprende a establecer políticas de seguridad de aplicaciones: un proceso bien diseñado que respalda la velocidad de tu organización y genera confianza en tus clientes.

snyk code blog
Article

Cómo entender la automatización de la seguridad

Obtén más información sobre la automatización de la seguridad, una necesidad práctica para cualquier operación de software exitosa. Identifica las ciberamenazas entrantes y prioriza las acciones de corrección.

Article

Pruebas interactivas de seguridad de aplicaciones (IAST)

Conoce más sobre IAST, un método de pruebas de seguridad de aplicaciones que detecta vulnerabilidades mientras tu aplicación está en ejecución, y descubre por qué quizá IAST no sea una opción para ti.

Article

Pruebas dinámicas de seguridad de aplicaciones (DAST)

Conoce más sobre las pruebas dinámicas de seguridad de aplicaciones (DAST), un tipo de prueba de caja negra que analiza tu aplicación desde el exterior mientras el software está en ejecución.

SAST annoucment
Article

Escaneo con análisis estático de seguridad de aplicaciones (SAST)

Conoce las 7 etapas del análisis estático de seguridad de aplicaciones (SAST), sus ventajas y desventajas, y cómo puede ayudar a mantener seguro tu código fuente.

Blog Design Snyk Code
Article

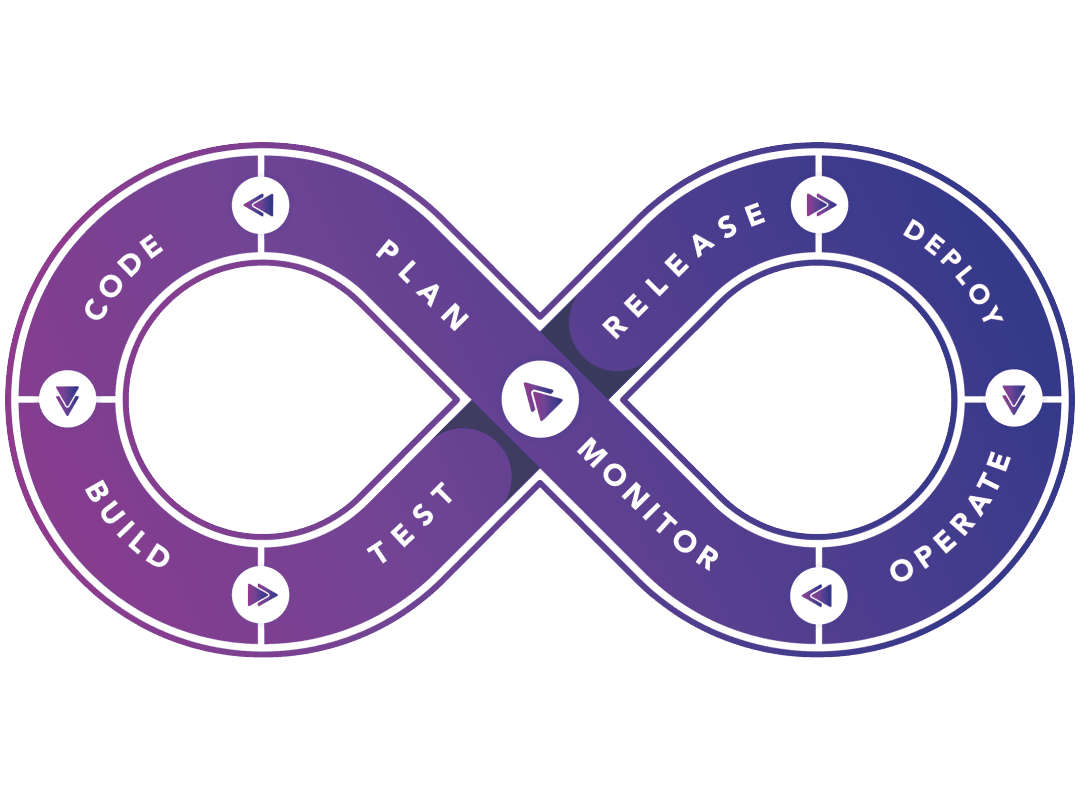
Componentes clave del pipeline de DevOps

Un pipeline de DevOps ayuda a los equipos a crear, probar e implementar software de forma rápida y eficiente mediante una combinación de herramientas y prácticas. Descubre cómo funciona y cómo aplicarlo.

dev process changed
Article

Seguridad del software: explicación

Más información sobre la seguridad del software y las herramientas y los procesos adecuados para identificar y corregir errores de software. Su relación con la seguridad de las aplicaciones, el SDLC seguro y más.

Article

Escáner de vulnerabilidades: ¿qué es y cómo funciona?

Conoce más sobre los escáneres de vulnerabilidades, incluidos los 3 tipos y categorías principales, cómo funcionan y cómo elegir la herramienta de análisis adecuada.

Article

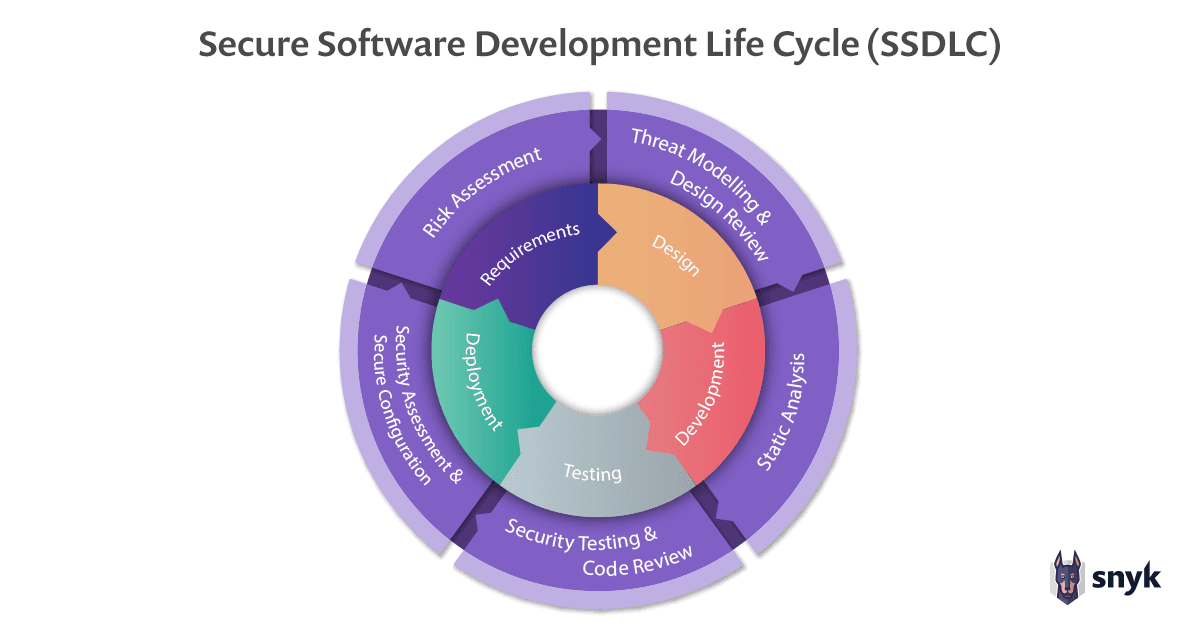
Ciclo de vida del desarrollo de software (SDLC): fases y metodologías

Conoce las fases y metodologías del SDLC (ciclo de vida del desarrollo de software), que definen paso a paso todo el proceso de desarrollo de software.

prioritize vulns header
Article

Evaluación de vulnerabilidades: herramientas y pasos para mejorar tu postura de seguridad

Conoce más sobre la evaluación de vulnerabilidades para protegerte y evaluar de manera eficiente las debilidades y fallas de seguridad en tus sistemas y entornos.

SAST annoucment
Article

Prácticas de codificación segura que todo desarrollador debe conocer

La codificación segura consiste en escribir código en un lenguaje de alto nivel siguiendo principios estrictos, con el objetivo de prevenir posibles vulnerabilidades

Article

Guía de análisis de seguridad de Docker

Obtén más información sobre el análisis de seguridad de Docker para empezar a analizar tus imágenes de contenedor en Docker y otros registros.

Package Lock Cloud blog
Article

Guía de seguridad nativa de la nube para crear aplicaciones seguras

La seguridad nativa de la nube consiste en proteger plataformas, infraestructura y aplicaciones basadas en la nube al integrar la seguridad en todo el proceso de desarrollo

Prioritisation header
Article

Guía completa de seguridad de aplicaciones: herramientas y mejores prácticas

La seguridad de aplicaciones se define como las acciones que se llevan a cabo durante el ciclo de vida del desarrollo de una aplicación para reducir vulnerabilidades, mejorar la seguridad y proteger los datos confidenciales.
Introducing open source security runtime monitoring
Article

Pruebas de seguridad de aplicaciones (AST): respuestas a las preguntas más frecuentes

Las pruebas de seguridad de aplicaciones son un paso clave en el SSDLC. Descubre los tipos de pruebas de seguridad de aplicaciones y las herramientas para realizarlas, y empieza a crear aplicaciones seguras.

Blog iac header
Article

Infrastructure as Code en el mundo DevSecOps

Conoce más sobre Infrastructure as Code (IaC), qué es exactamente y cuáles son las implicaciones de seguridad de usar IaC en el mundo real.

Article

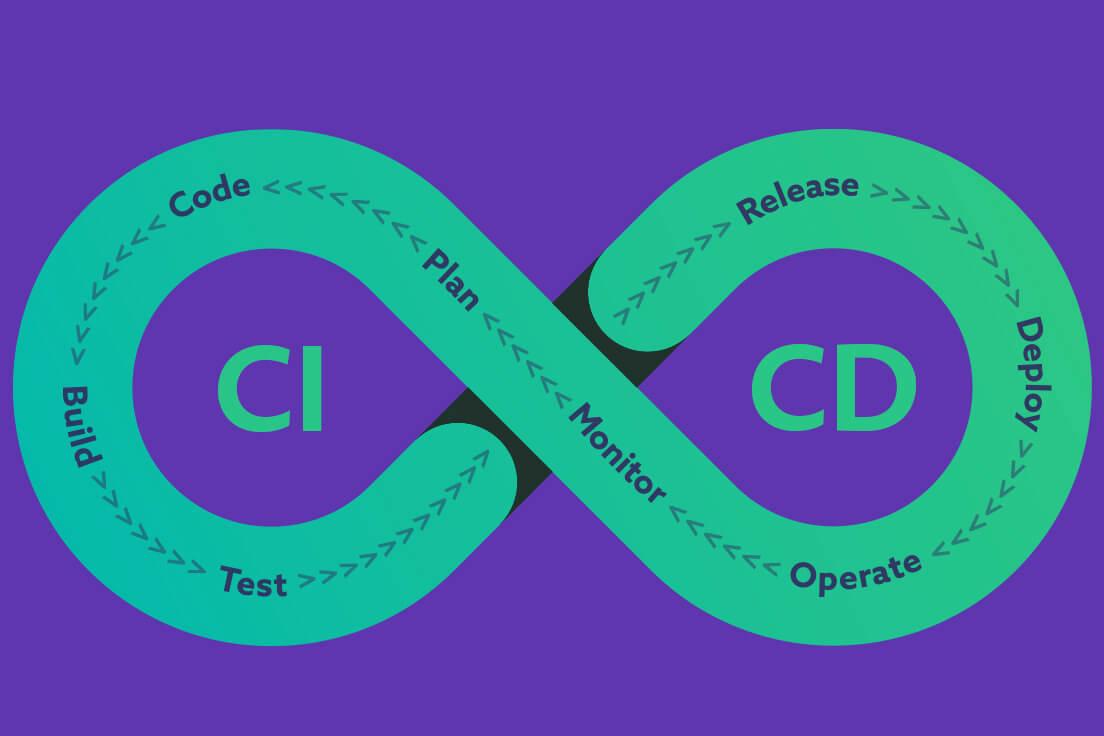
¿Qué es CI/CD? Explicación de los pipelines y las herramientas de CI/CD

Más información sobre la integración continua y la entrega continua (CI/CD), los pipelines de CI/CD y su marco de trabajo. CI/CD como base de DevSecOps.

Node How even quick async functions can block the Event Loop starve
Article

Consideraciones sobre licencias y seguridad de Node.js

A medida que el entorno de ejecución de Node.js gana popularidad, es importante conocer los riesgos de seguridad y licencias de Node.js para tus aplicaciones web.

Snyk Funding
Article

Copyleft: el auge de las licencias de software de código abierto

Conoce las licencias copyleft más populares, sus términos y condiciones, y en qué se diferencian del copyright. Descubre cuál es la mejor para tu equipo.

Blog iac header
Article

¿Es la licencia AGPL la opción adecuada para tus proyectos de código abierto?

Conoce más sobre la licencia AGPL: sus ventajas, términos y condiciones, uso comercial y más. Descubre si la AGPL 3, la LGPL 3 o la GPL 3 estándar es la más adecuada para tu proyecto.

Article

Licencia Pública General de GNU: explicación de GPLv3

Aprende todo lo que necesitas saber sobre la licencia GPL: nuevas cláusulas, diferencias entre GPLv2 y GPLv3, términos y condiciones, y más.

Kubernetes Blog
Article

Seguridad de Kubernetes: problemas comunes y prácticas recomendadas

¿Es seguro Kubernetes? Conoce los problemas de seguridad de Kubernetes en un contexto de seguridad nativa de la nube y descubre consejos para proteger tus implementaciones de K8.

Article

¿Qué es la licencia MIT?

Conoce más sobre la licencia MIT, uno de los acuerdos de licencia de código abierto más sencillos, e intégrala en tus flujos de trabajo actuales para cumplir con las licencias.