Cultura DevSecOps
Escrito por

0 minutos de lectura
Los medios en línea y el marketing están llenos de términos como DevSecOps, metodología DevSecOps, modelo DevSecOps o técnicas DevSecOps. Sin embargo, para tener éxito, las organizaciones deben entender que DevSecOps es, ante todo, una cultura. La cultura DevSecOps se centra en unir las funciones de Desarrollo, Seguridad y Operaciones, que normalmente trabajan en silos, en un paradigma colaborativo de responsabilidad compartida. Busca derribar las barreras de las acusaciones y la evasión de responsabilidades. En cambio, pretende fomentar la empatía y los objetivos comunes entre las distintas disciplinas de la organización.
4 pilares de la cultura DevSecOps
Hay cuatro pilares clave que se deben tener en cuenta al buscar transformar la cultura DevSecOps de una organización:
Personas
Procesos
Tecnologías
Gobernanza
Los principios de DevSecOps se basan en estas cuatro áreas interrelacionadas: eliminan los silos y crean un enfoque colectivo. Este entorno de responsabilidad compartida y empatía mutua requiere derribar las barreras entre los equipos. Por lo tanto, las personas son el punto de partida y la base de cualquier implementación de DevSecOps. Reestructurar los equipos de DevOps y Seguridad para establecer una colaboración eficiente entre ellos, además de ofrecer capacitación de calidad y específica al resto de la organización, hará que la seguridad se convierta en una forma de pensar en lugar de un obstáculo.
El siguiente paso es introducir procesos que faciliten una mayor colaboración entre las personas y, al mismo tiempo, permitan lograr procesos de desarrollo más seguros en general. Estos cambios en los procesos están diseñados para abarcar las tres áreas funcionales —desarrollo, seguridad y operaciones— y brindar cohesión y uniformidad entre ellas. Establecen el objetivo común de desarrollar software seguro y estable a escala.
Además, el enfoque DevSecOps requiere contar con las tecnologías adecuadas para que el personal pueda ejecutar estos procesos y automatizarlos. En última instancia, esto reduce la superficie de ataque de la organización y permite gestionar eficazmente la deuda técnica de seguridad. La tecnología y las herramientas que respaldan un pipeline de DevSecOps suelen ser el primer aspecto en el que piensan las organizaciones.
Por último, uno de los elementos menos considerados de una verdadera cultura DevSecOps es la gobernanza. Si bien las personas, los procesos y las tecnologías se complementan para apoyarse mutuamente, la gobernanza también cumple una función clave. Mide el desempeño de los demás elementos y permite señalar dónde hace falta prestar más atención para garantizar que todos los componentes de la cultura funcionen en conjunto.
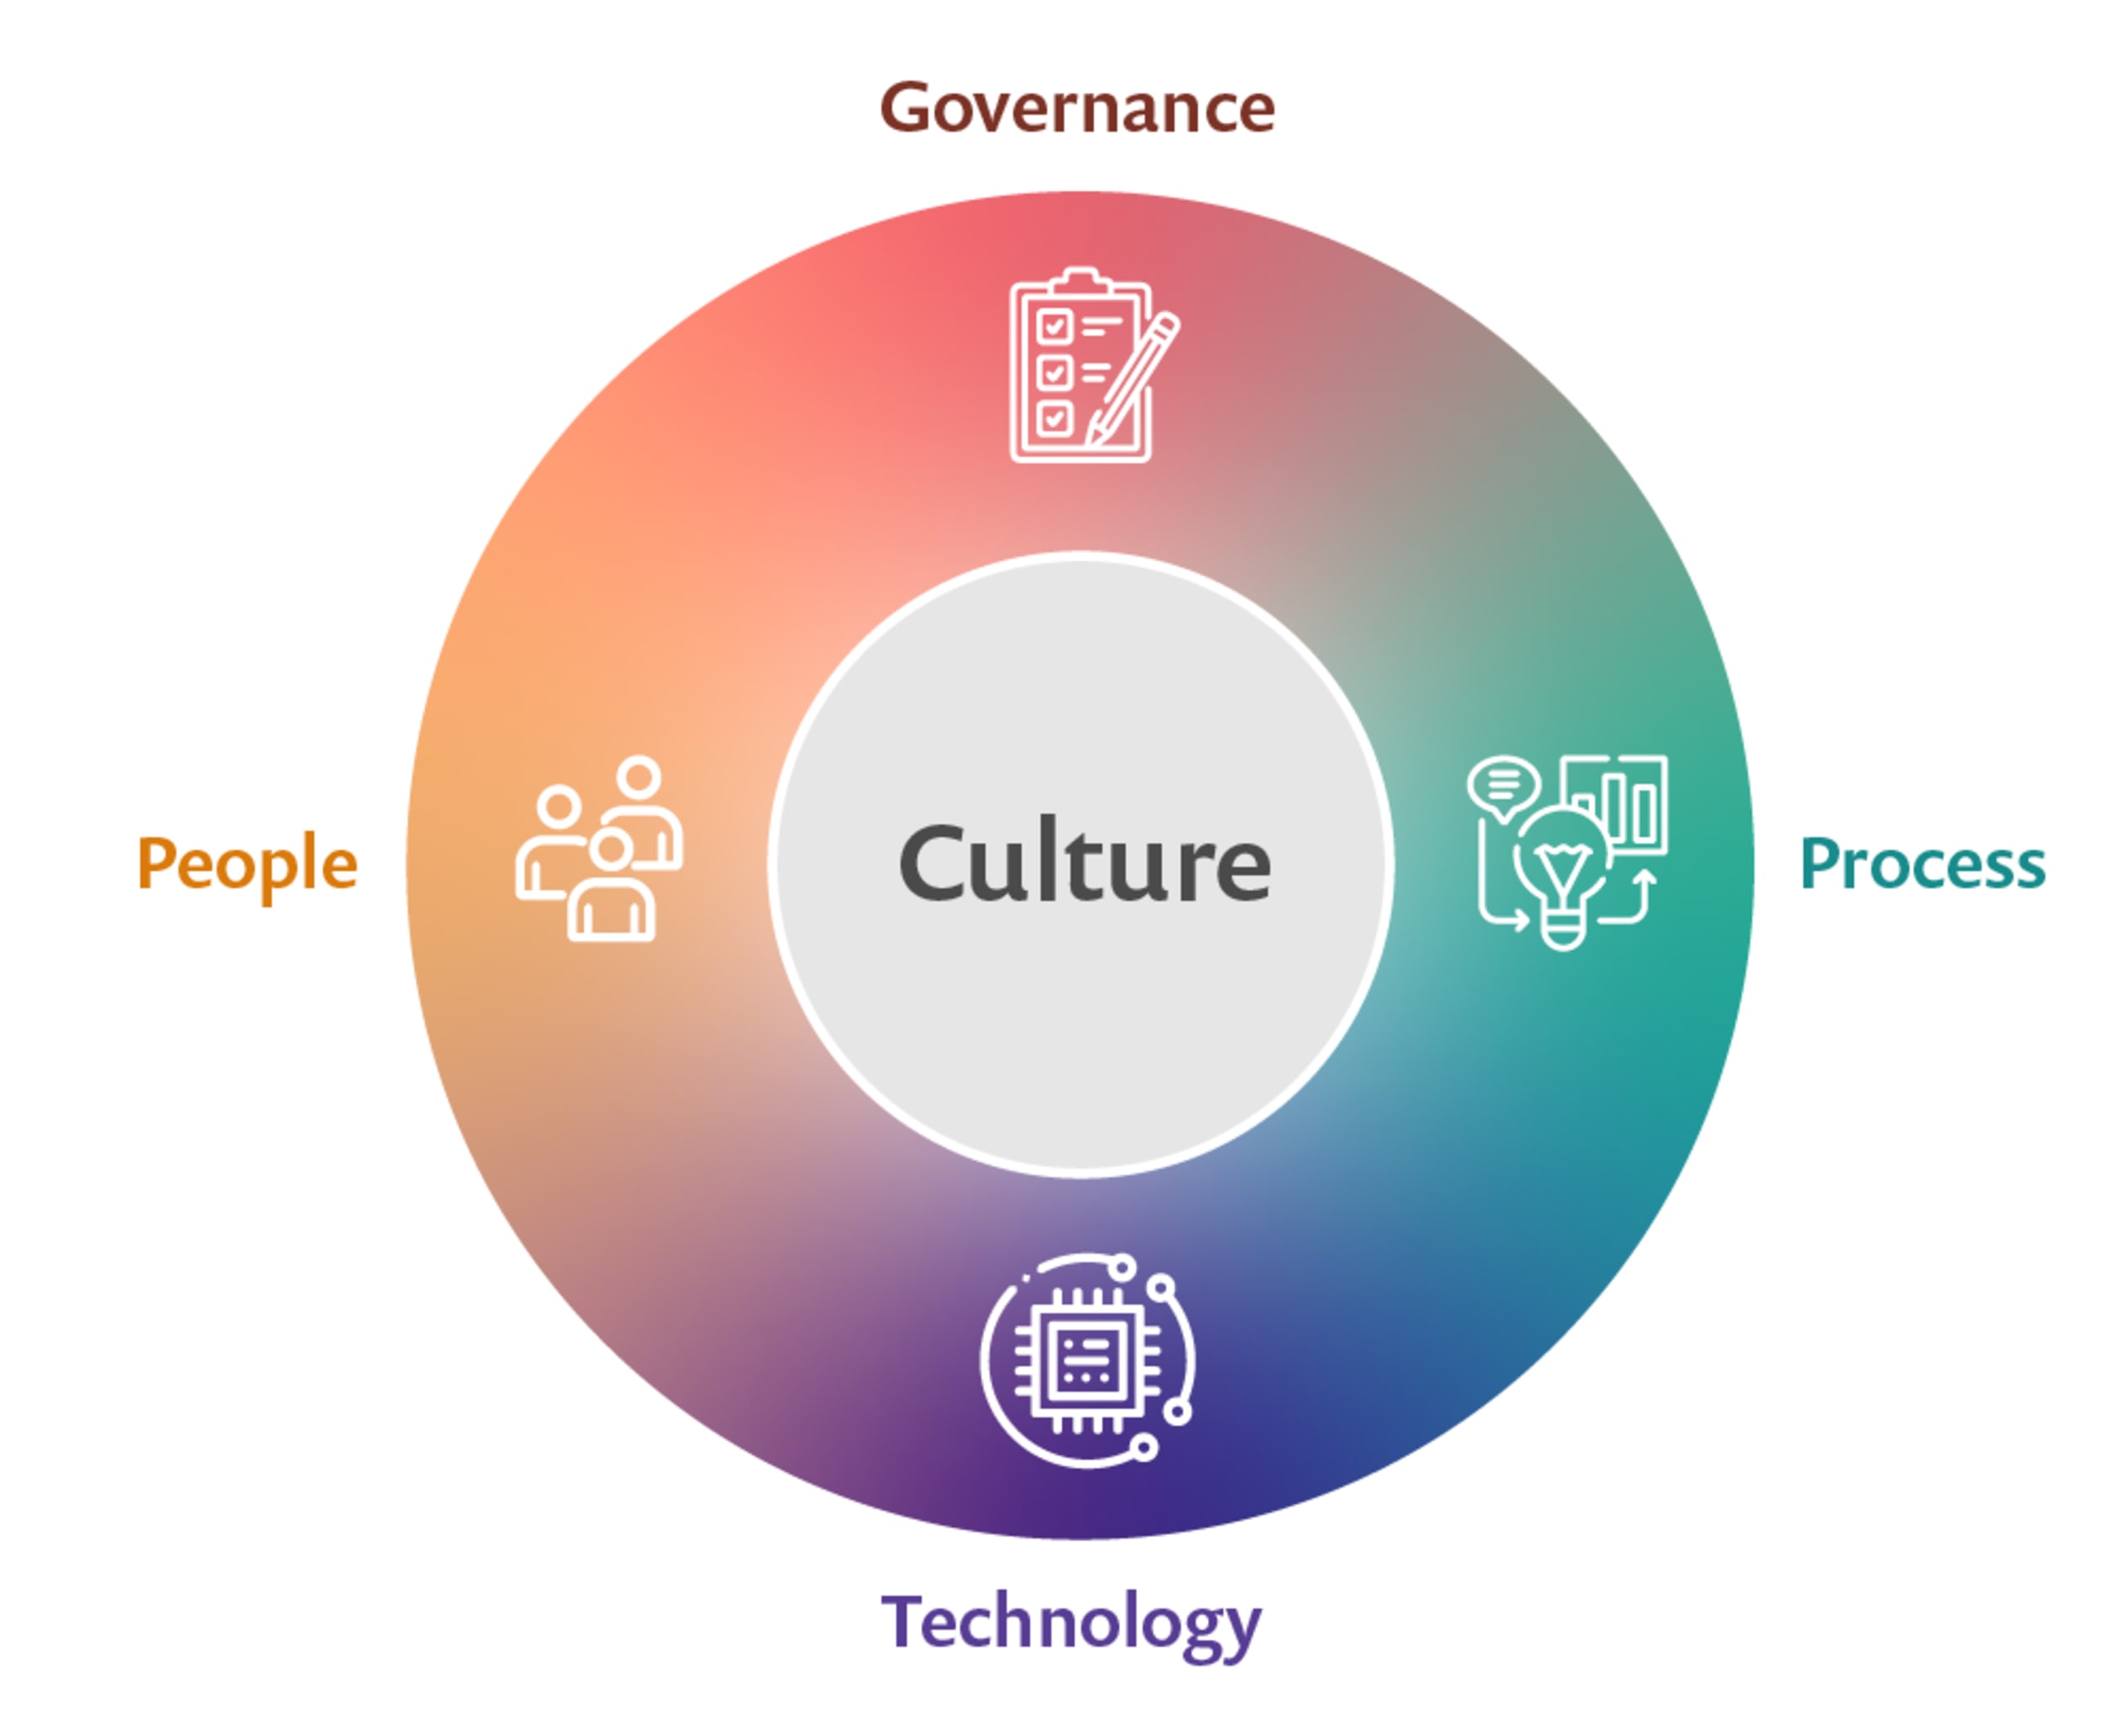
La cultura es el resultado de la interacción entre las personas, los procesos, la tecnología y la gobernanza.
Como buena práctica, antes de iniciar el camino hacia DevSecOps, las organizaciones deben evaluar sus equipos actuales de desarrollo, seguridad y operaciones. El objetivo de esta evaluación es planificar cómo integrar los enfoques de DevSecOps en la organización. Se debe establecer una visión clara del nivel de preparación general de la organización para adoptar un paradigma DevSecOps, junto con acciones concretas para resolver cualquier deficiencia.
Personas: empoderar al equipo
En lugar de seguir el hábito de llamar a las personas «el eslabón más débil» al hablar de los factores relacionados con la seguridad, podemos empoderarlas para que sean el eslabón más fuerte y una parte importante de las defensas de una empresa. Una cultura de seguridad moderna y mecanismos que trabajen a favor de las personas, y no en su contra, son fundamentales para que la seguridad funcione. La transición a DevSecOps comienza cuestionando la forma en que los equipos de seguridad tradicionales se integran con el resto de la empresa. Pero el enfoque debe ser amplio y no dejar de lado las operaciones. Los vínculos sólidos entre los equipos de desarrollo, seguridad y operaciones garantizan recibir antes comentarios sobre la calidad del código, el software o la aplicación desde el punto de vista de la seguridad y, a su vez, reducen los costos de implementar correcciones.
Tradicionalmente, el equipo de desarrollo era responsable de entregar con rapidez, el de seguridad de la seguridad de las aplicaciones y el de operaciones de la estabilidad. DevSecOps derriba esos silos, elimina las acusaciones y une las tres funciones en torno a un objetivo común: entregar rápidamente software seguro y estable. Todas las personas comparten por igual la responsabilidad de los tres objetivos y utilizan su propia experiencia para apoyar a las demás. La responsabilidad, la empatía y el empoderamiento son características fundamentales de los equipos exitosos. Para lograrlo, también deben cambiar los procesos subyacentes.
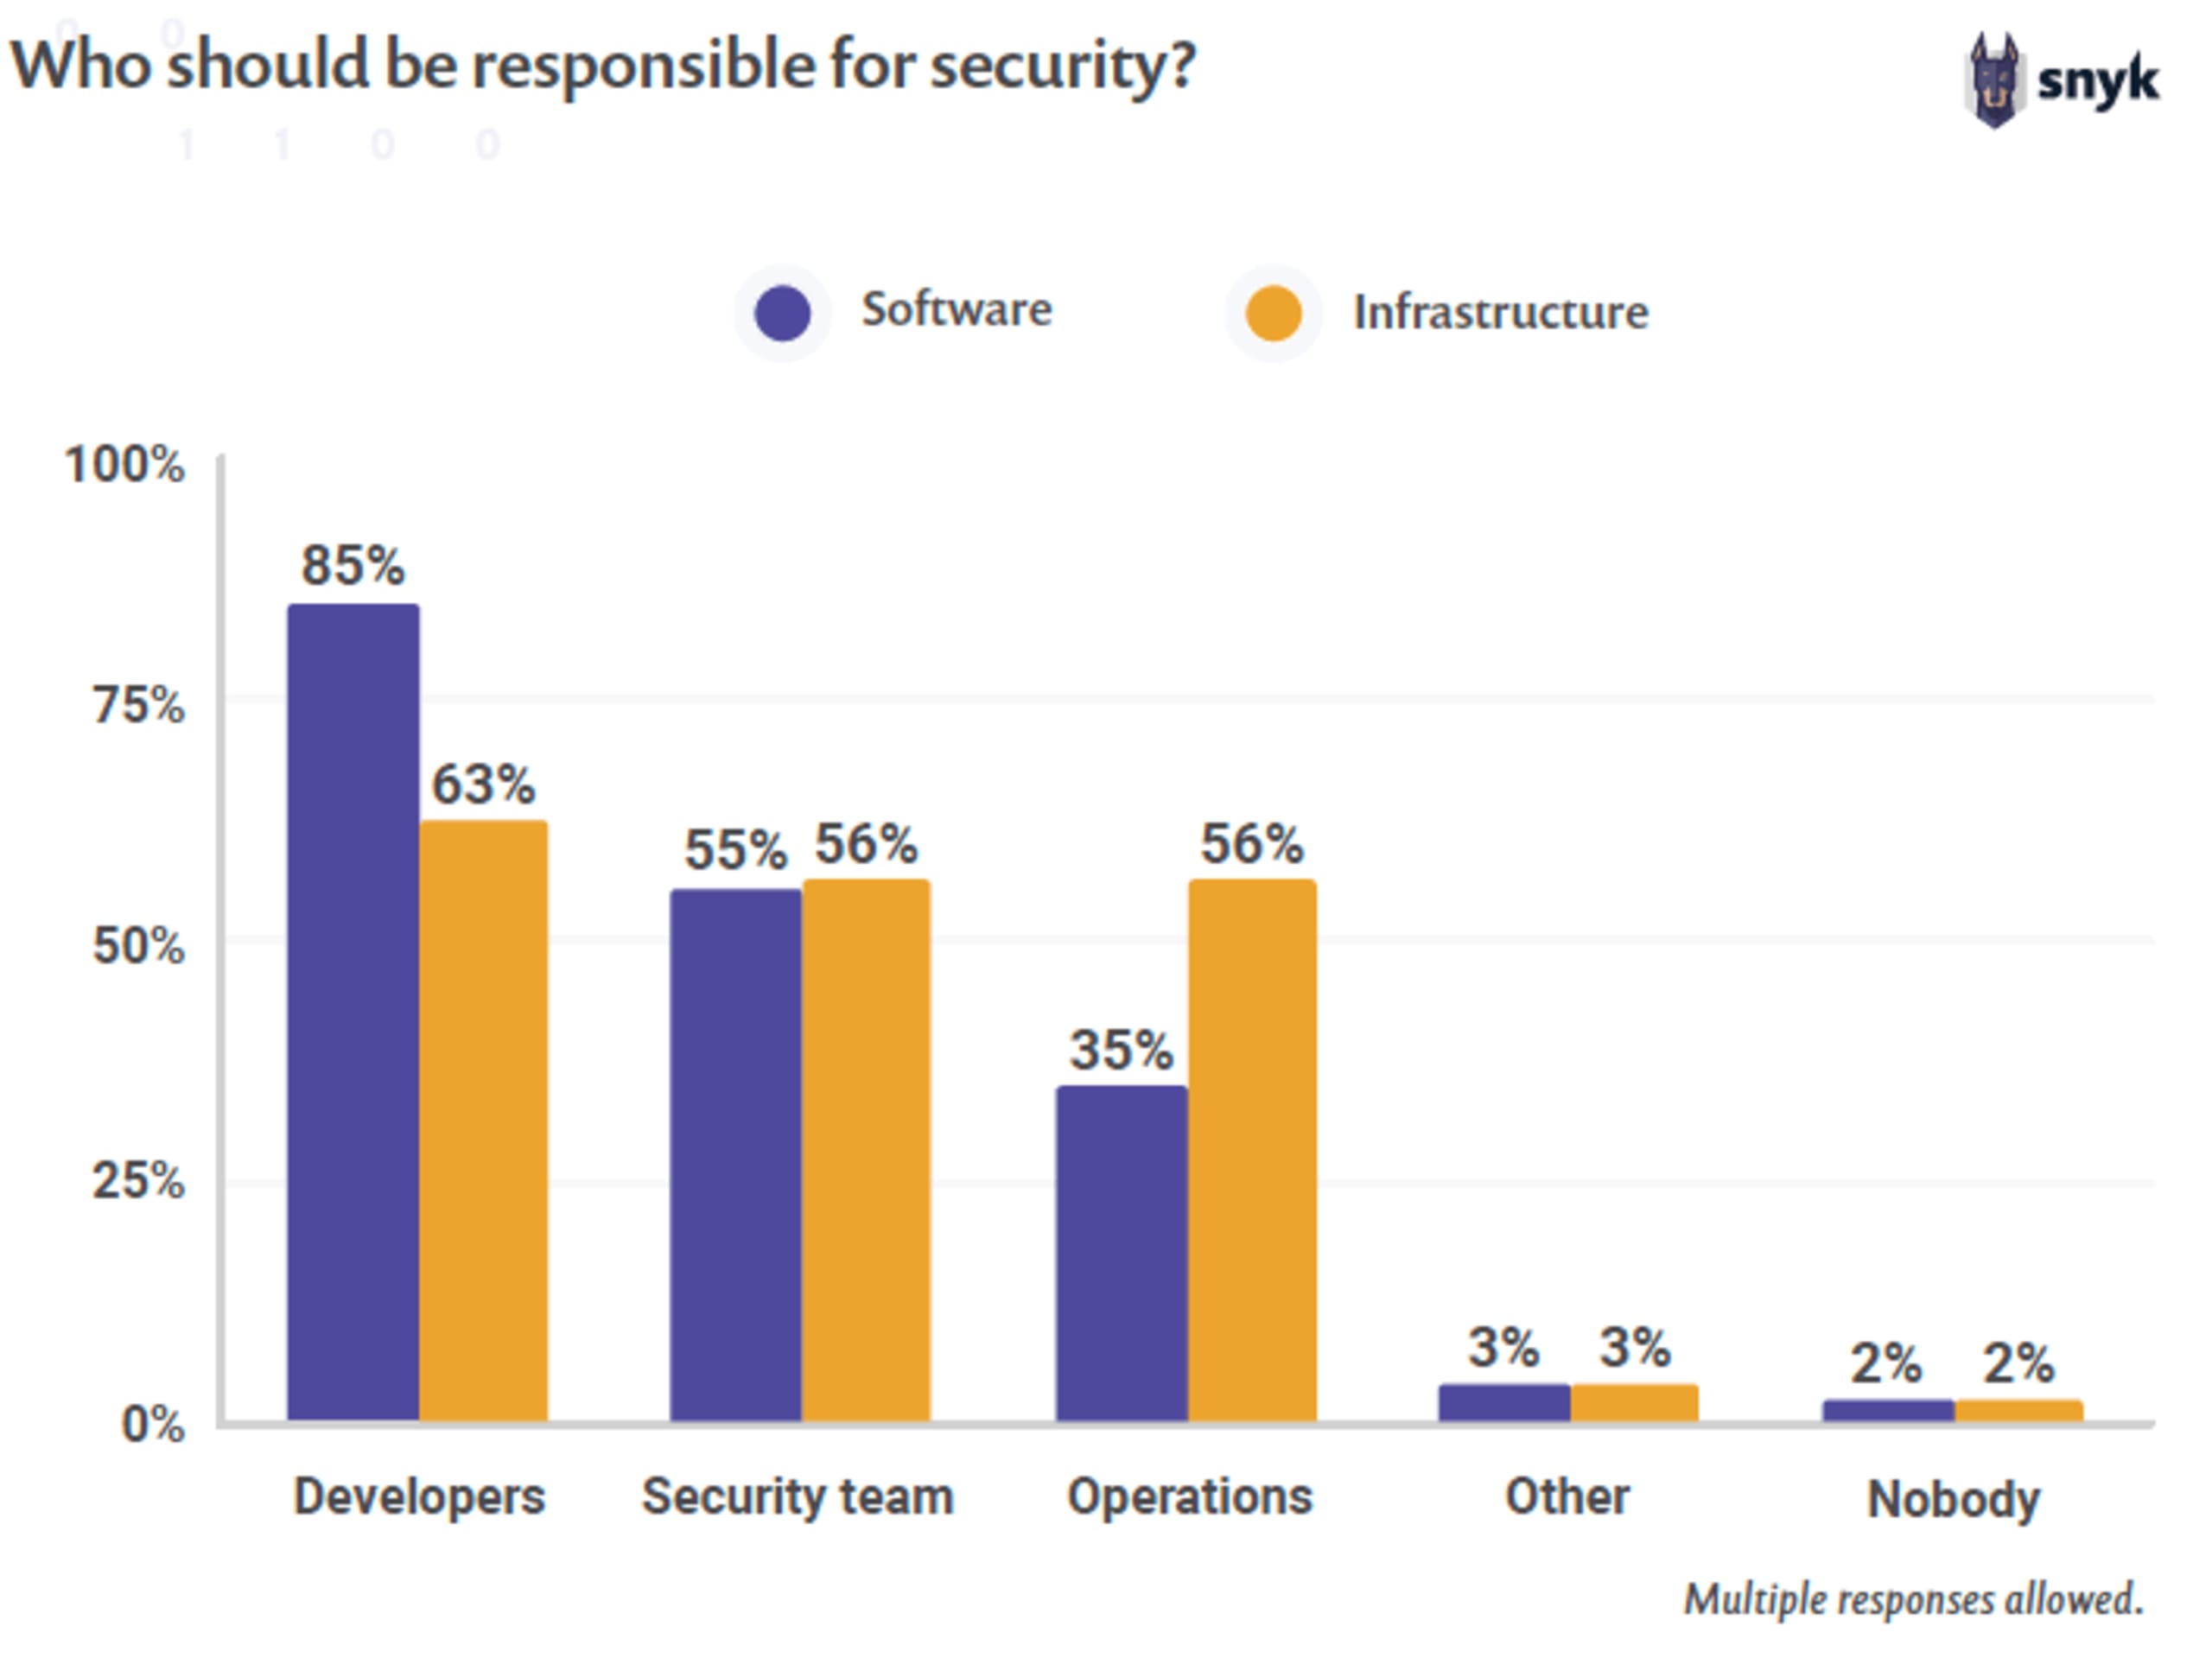
A medida que más organizaciones adoptan modelos de entrega DevSecOps, están cambiando las percepciones sobre quién es responsable de la seguridad. Fuente: informe sobre el estado de la seguridad del código abierto de 2020
Procesos: respaldar la nueva cultura DevSecOps
Cambiar la mentalidad de la organización requiere contar con procesos que faciliten la adopción de la nueva cultura. Analizar los procesos organizacionales en DevSecOps implica derribar las barreras tradicionales de las políticas y los flujos de trabajo autoritarios. Para respaldar el modelo de responsabilidad compartida, es necesario establecer un propósito equitativo entre cada una de las disciplinas.
Al adoptar DevSecOps, es necesario eliminar los modelos de control por etapas. Las estrategias de seguridad tradicionales establecían hitos clave en los que se realizaban actividades de seguridad y no permitían que el proceso avanzara hasta alcanzar un resultado aceptable. En algunas organizaciones con modelos especialmente maduros, operaciones implementaba controles similares antes de que se pudiera desplegar el software. Este modelo crea ciclos de retroalimentación prolongados que ralentizan la entrega de software y, en última instancia, refuerzan la mentalidad de trabajo en silos.
La responsabilidad mutua es un concepto que se debe adoptar como alternativa a los controles por etapas y respaldar con los cambios adecuados en los procesos. Los equipos de desarrollo, seguridad y operaciones deben trabajar juntos para cumplir todos los objetivos de entregar software rápido, seguro y estable. Los procesos que aplican las mejores prácticas de seguridad y operaciones a lo largo del pipeline de entrega son fundamentales para establecer esta colaboración y responsabilidad. Por supuesto, esto también requiere el apoyo de las tecnologías adecuadas.
Tecnología: abrir el camino al éxito
Aunque las personas y los procesos trabajen en conjunto para garantizar la adopción de esta nueva cultura DevSecOps, todo puede desmoronarse si la tecnología subyacente no se adapta a los cambios. Es necesario adoptar tecnología que pueda integrarse en el pipeline de entrega, que sea fácil de usar (a menudo mediante la automatización) y que satisfaga las necesidades multifuncionales de un modelo DevSecOps.
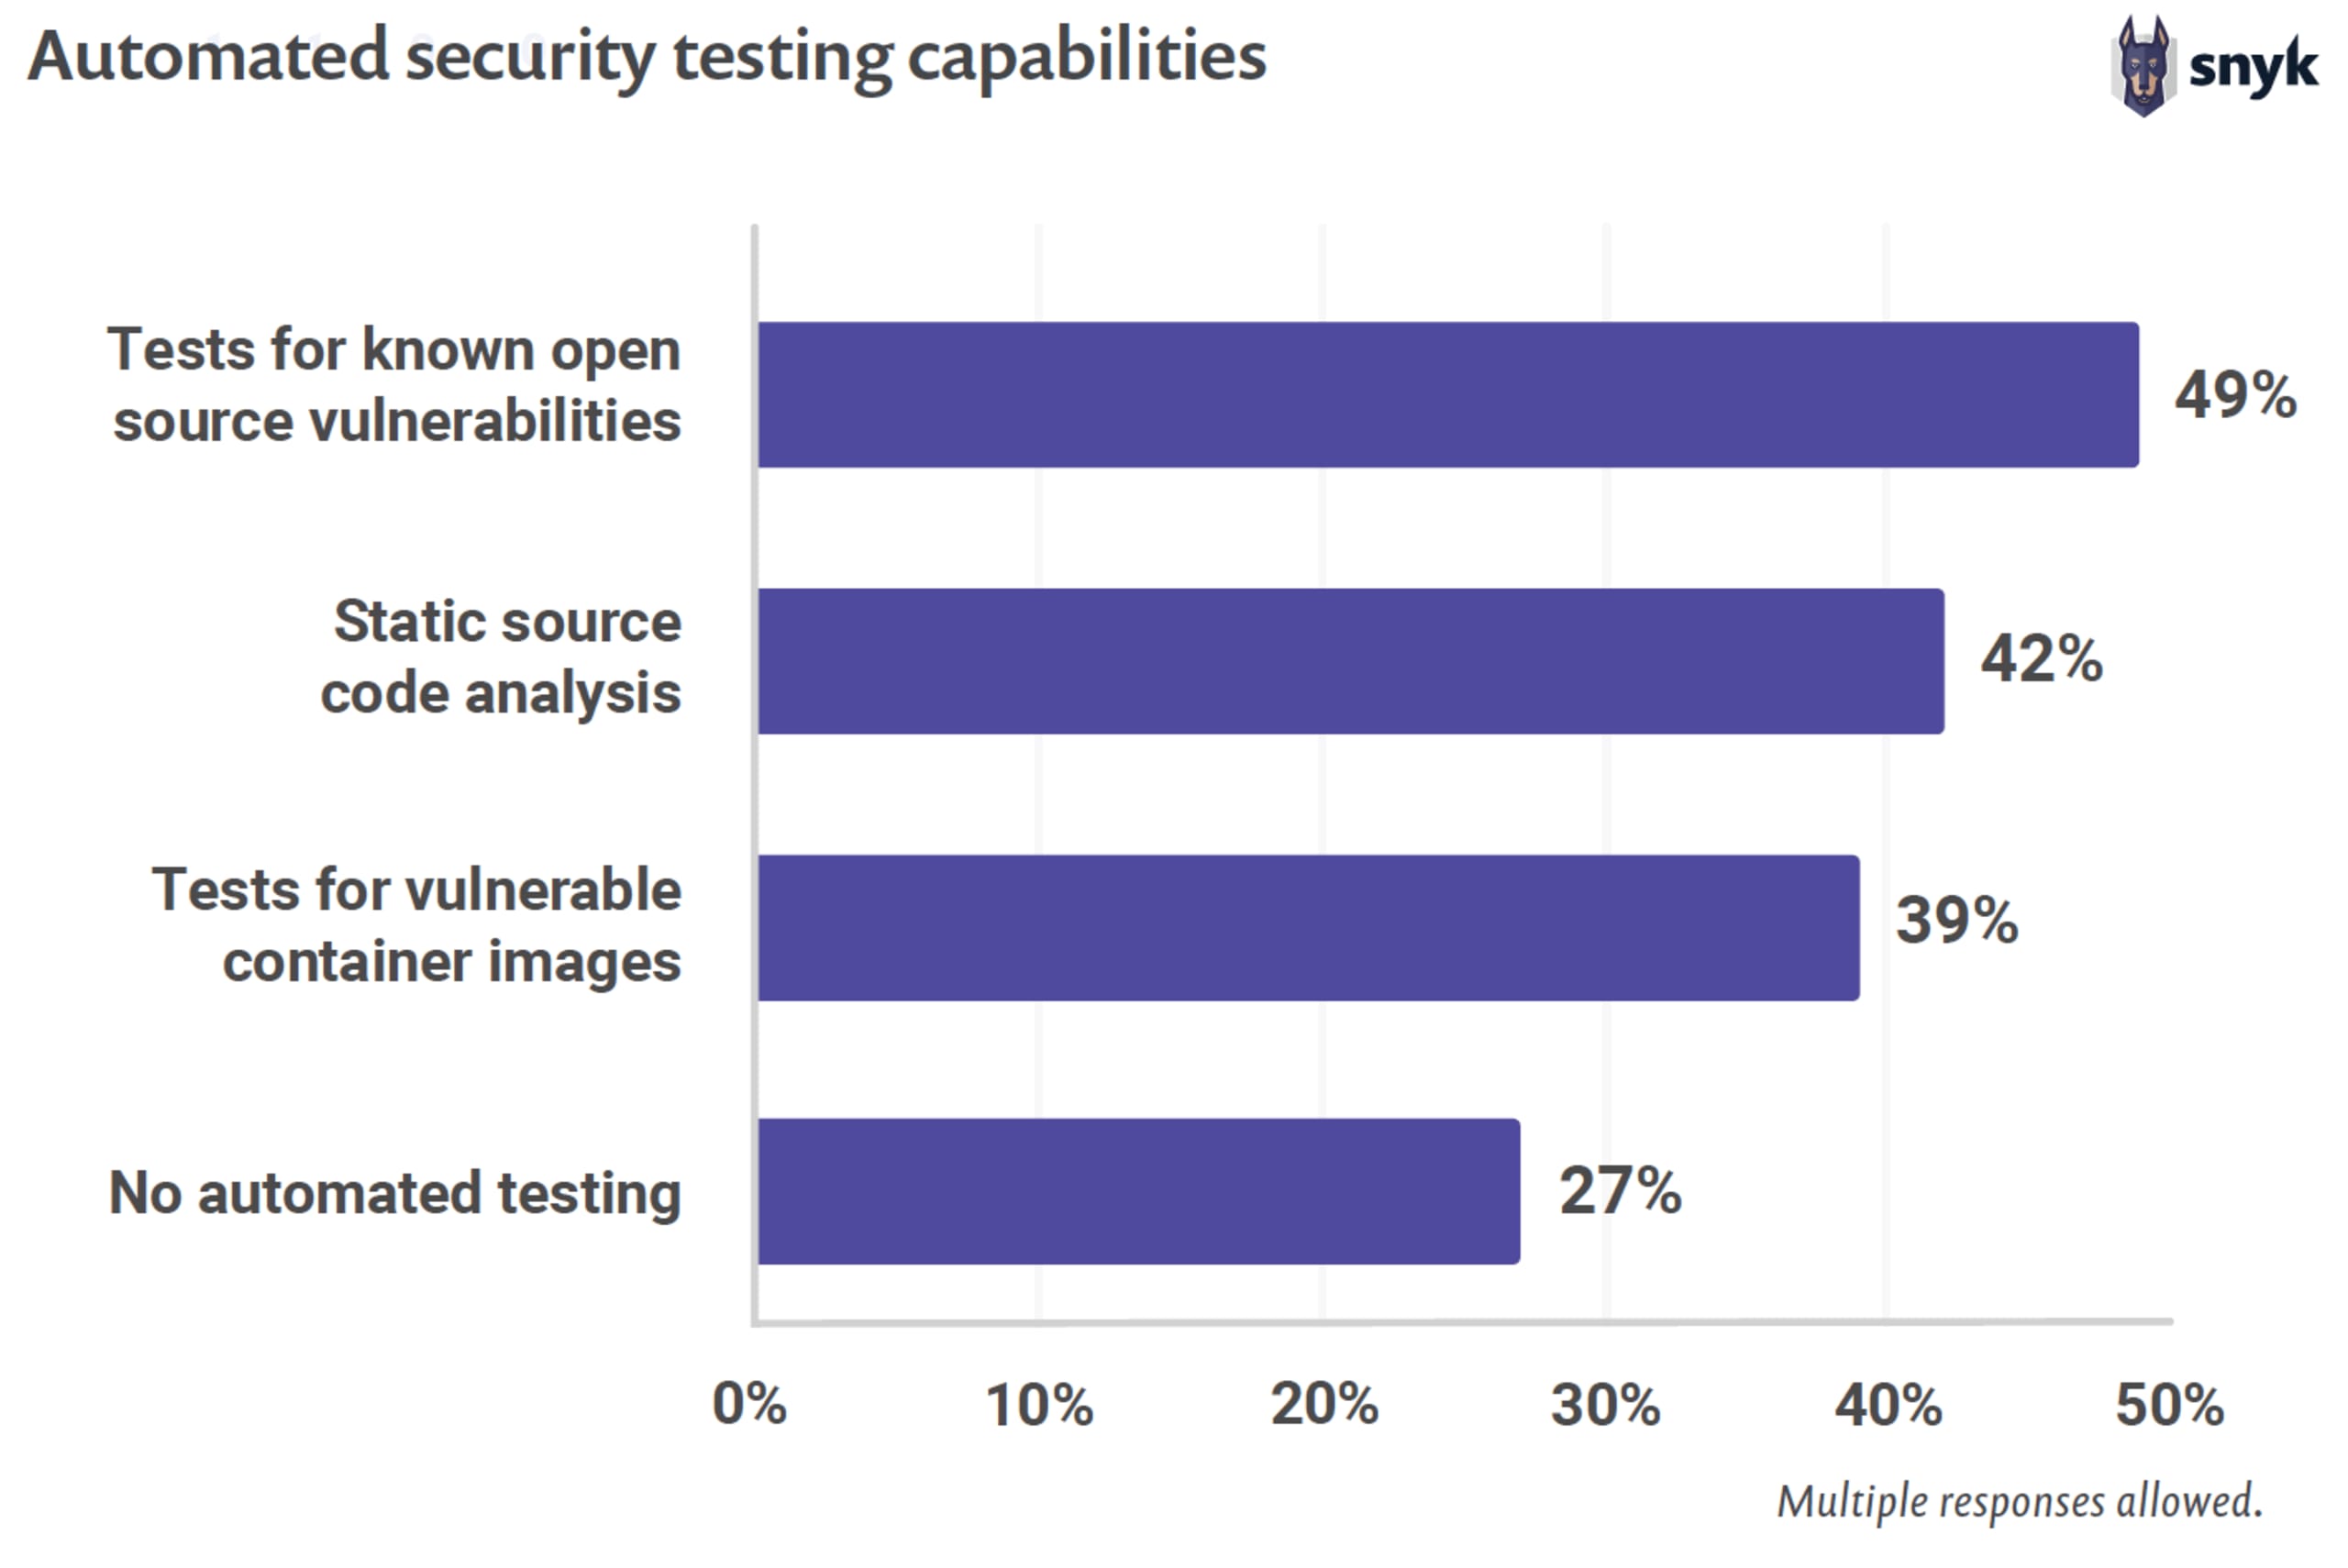
La automatización de las prácticas de seguridad puede ser un paso importante para habilitar DevSecOps; sin embargo, la automatización es solo un aspecto de la creación de una cultura DevSecOps.
Cuando se habla de tecnologías DevSecOps, muchas veces se piensa en la automatización de los procesos de entrega, como las compilaciones, las promociones y los despliegues. Pero la automatización no siempre es la respuesta correcta. Las organizaciones deben revisar su tecnología y automatizar cuando sea necesario y posible, simplificar cuando se pueda y eliminar lo que no sea práctico o resulte redundante. Reducir la cantidad de tecnologías por las que pasa el pipeline es una forma poco reconocida, pero eficaz, de optimizar la entrega de software.
Gobernanza: medir los resultados
Impulsar un cambio cultural en cualquier organización requiere la capacidad de supervisar el progreso, medir el éxito e identificar los desafíos. Las funciones de gobernanza proporcionan la supervisión necesaria para garantizar que las prácticas no solo se cumplan, sino que también tengan el impacto esperado. Aunque las herramientas funcionen correctamente, si los procesos que las rodean son engorrosos, el pipeline puede fallar. Del mismo modo, si se definieron buenos procesos, pero las personas no los adoptan de manera constante, también pueden producirse fallas. Un buen programa de gobernanza trabaja junto con estos otros elementos para señalar posibles áreas problemáticas.
Una característica importante de la gobernanza en la cultura DevSecOps es establecer un programa integral de métricas. Es necesario demostrarle a la empresa que la cultura puede crecer y mejorar continuamente. Como un cambio cultural, al igual que el camino hacia DevSecOps, es una inversión a largo plazo, es importante demostrar durante todo el proceso el valor de las iniciativas que se ponen en marcha. El camino hacia DevSecOps no debe centrarse en un resultado final, sino en la mejora continua y la maduración de la cultura dentro de la organización. Las métricas y los KPI del programa de gobernanza deben reflejarlo.