Resumen: seguridad sin estrés para desarrollo y operaciones en AWS


3 de abril de 2023
0 minutos de lecturaSnyk organizó recientemente un evento virtual de medio día sobre seguridad para cargas de trabajo de aplicaciones en AWS. El evento se dividió en seis sesiones que abordaron temas como los desafíos para los desarrolladores en el desarrollo de aplicaciones nativas de la nube, las principales vulnerabilidades del año pasado, talleres prácticos con proveedores de tecnología líderes en la industria y otros temas que ayudan a los equipos de ingeniería y seguridad a crear un flujo de trabajo DevSecOps exitoso.
A continuación, encontrarás un resumen de los temas de seguridad abordados en cada sesión.
Conferencia inaugural: 12 factores de dolor y sufrimiento para desarrolladores
Randall Degges, director sénior de Relaciones con Desarrolladores y Comunidad en Snyk, dirigió la primera sesión del día. Al describirla como su «sesión de terapia» personal, Randall ofreció a los asistentes una mirada muy divertida a los obstáculos que encontró como propietario de un negocio y desarrollador al crear aplicaciones en AWS y, lo más importante, a lo que aprendió de esos errores.
Randall llamó a su sesión 12 factores de dolor y sufrimiento para desarrolladores, inspirada en la aplicación de 12 factores de Adam Wiggins: una metodología para crear aplicaciones sencillas, escalables y confiables en entornos de nube. Randall abordó cada uno de los 12 factores al explicar los errores que cometió con ejemplos de su experiencia como colaborador individual y propietario de un negocio. ¡Aquí resumimos una de nuestras anécdotas favoritas de su presentación!
El cuarto factor de la aplicación de 12 factores de Wiggins exhorta a los desarrolladores a «tratar los servicios de respaldo como recursos conectados», o, como aprendió Randall de joven por las malas, «construir bien desde el principio».
A los 12 años, Randall creó un blog, programado por él mismo, y lo alojó en un servicio de hosting web compartido. Al blog le iba bien hasta que Randall, ya en edad universitaria, empezó a usarlo para compartir enlaces a películas pirateadas (en una época en que Netflix enviaba el contenido por correo). Piratear y compartir esas películas lo hizo popular en el campus, pero el servicio de hosting web se quedó rápidamente sin espacio para alojar todo ese contenido, así que tuvo que migrar su aplicación PHP programada por él mismo a una arquitectura adecuada. Como es de imaginar, fue una tarea larga y ardua.
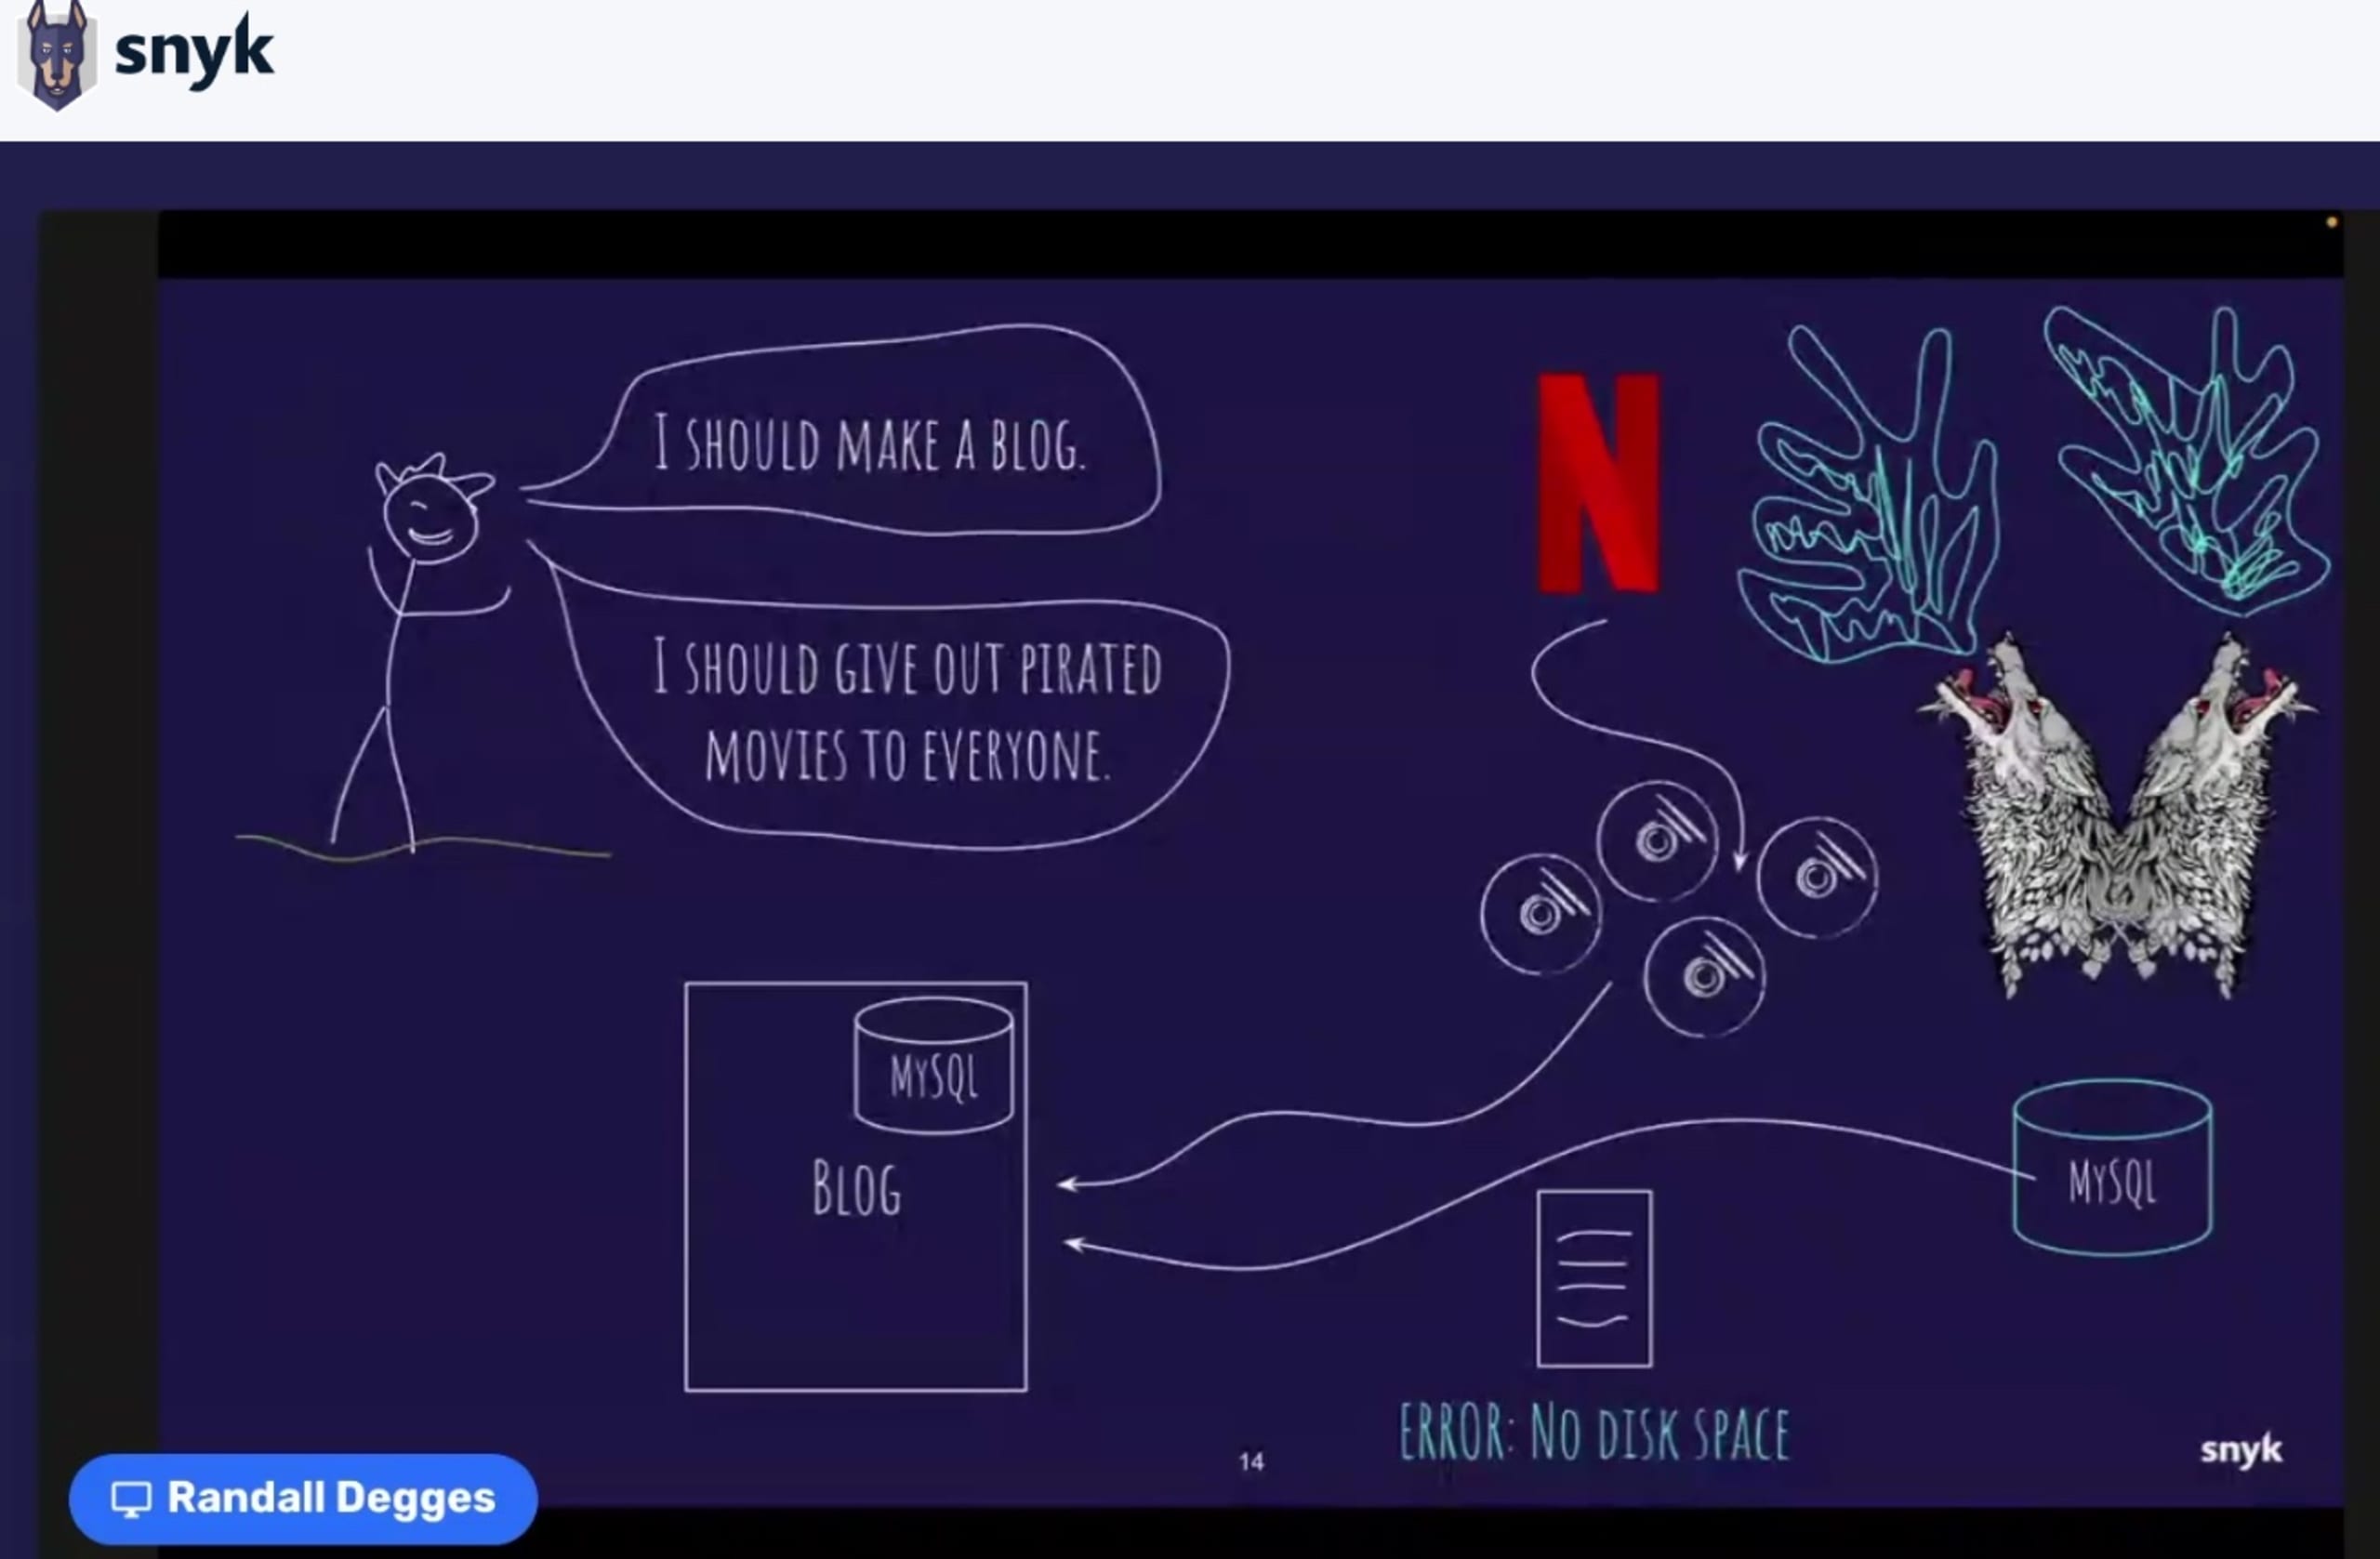
La sesión de Randall nos recuerda de 12 maneras distintas que incluso los desarrolladores experimentados cometen errores.
¡Mira la sesión aquí!
Sesión 2: Las 10 principales vulnerabilidades de Snyk que los desarrolladores deben conocer
Vandana Verma-Sehgal, defensora sénior de desarrolladores en Snyk y miembro de la junta de OWASP, dirigió la segunda sesión de la Stress-Free Security Summit, titulada Las 10 principales vulnerabilidades de Snyk que los desarrolladores deben conocer.
Esta sesión es ideal para quienes conocen OWASP Top 10 y quieren ir aún más lejos para mantener sus aplicaciones seguras.
Primero, Vandana expuso algunas verdades difíciles:
Organizaciones de todos los tamaños dependen en gran medida del software, y gran parte de ese software contiene componentes de código abierto (OSS).
El uso de OSS implica riesgos importantes. Por ejemplo, los defectos en pequeñas bibliotecas pueden causar vulnerabilidades sistémicas, como ocurrió con Log4J.
Los modelos tradicionales de amenazas de ciberseguridad ya no bastan para remediar los riesgos del OSS.
Después, compartió prácticas recomendadas para mitigar algunas de las vulnerabilidades más críticas en la cadena de suministro de software y explicó cómo:
Anticiparse a los riesgos de seguridad de las aplicaciones al abordar estas 10 vulnerabilidades críticas principales.
Identificar las vulnerabilidades de código abierto más recientes y con mayor impacto para que los equipos de seguridad de aplicaciones puedan defenderse de ellas.
Saber qué amenazas priorizar para mitigar los riesgos para las aplicaciones.
Esta sesión ofrece información valiosa sobre la evolución del panorama de las amenazas de ciberseguridad. Incluye orientación práctica para ayudar a los desarrolladores a anticiparse a los riesgos de seguridad en las cargas de trabajo de sus aplicaciones y mitigar las posibles vulnerabilidades de forma más rápida y eficiente.
Talleres prácticos: protege tu código y las configuraciones de la nube con Atlassian y HashiCorp
La Stress-Free Security Summit incluyó dos sesiones en las que los asistentes pudieron adquirir experiencia práctica para proteger las cargas de trabajo de sus aplicaciones y la configuración de sus entornos de nube. En una sesión, los asistentes usaron Snyk y Atlassian para automatizar los controles de seguridad en todo el SDLC. En la otra sesión, practicaron cómo definir y proteger la infraestructura como código con Snyk y Hashicorp.
DevSecOps para aplicaciones modernas con Snyk y Atlassian
Marco Morales, arquitecto sénior de soluciones para socios en Snyk, y Tomas Gonzalez,
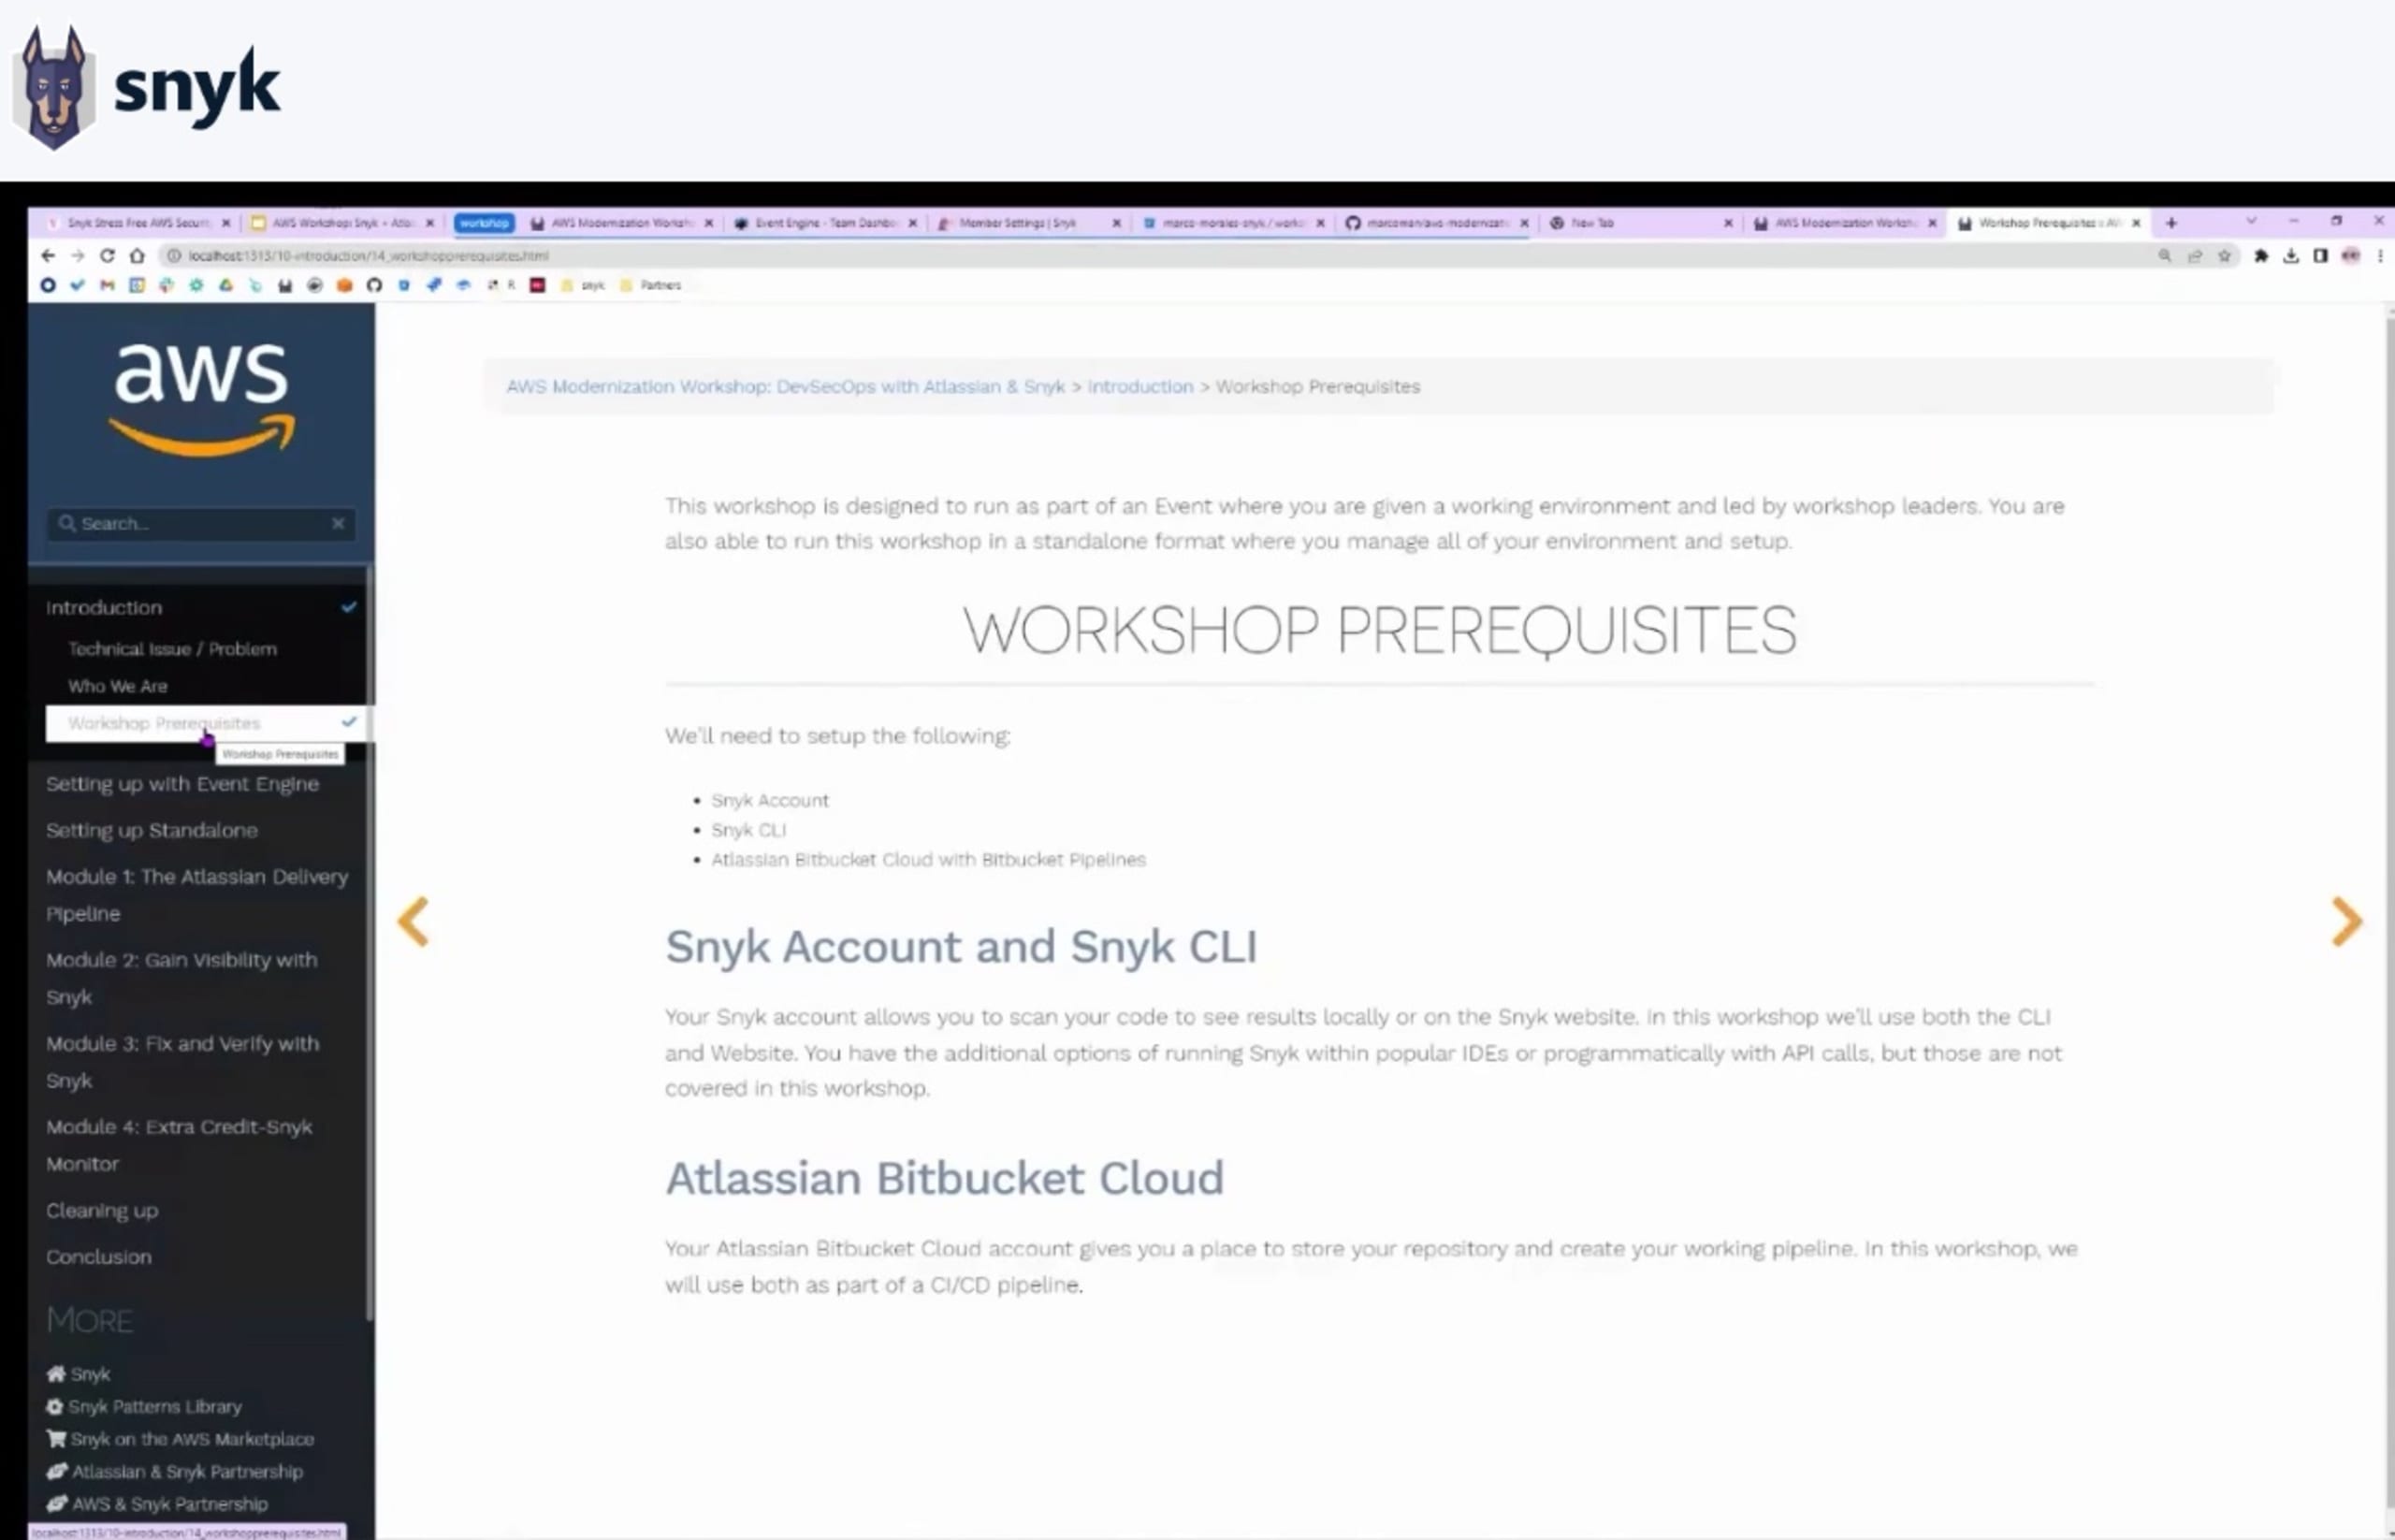
líder técnico de GSI de Snyk, dirigieron una sesión donde los asistentes adquirieron experiencia práctica con la integración propia y exclusiva de Snyk en Bitbucket Cloud de Atlassian. Esta integración permite a los usuarios analizar código automáticamente para detectar vulnerabilidades de seguridad y recibir alertas cuando se descubren nuevas vulnerabilidades. Así, los equipos pueden detectar problemas de seguridad en las primeras etapas del desarrollo y corregirlos antes de que se exploten en producción.
Si quieres participar en este taller, regístrate para obtener una cuenta gratuita de Snyk y Atlassian Bitbucket, y sigue los pasos para integrar las prácticas recomendadas de seguridad en tus flujos de trabajo de desarrollo nativos.
Protege la infraestructura como código con Snyk y HashiCorp
Al mismo tiempo, especialistas en tecnología de Snyk, AWS y HashiCorp dirigieron un taller para mostrar a los asistentes cómo definir correctamente y proteger la infraestructura como código durante el desarrollo.
Paul Harland, ingeniero de soluciones de canal en Snyk, y David Schott, arquitecto líder de soluciones para socios en Snyk, trabajaron con Raj Jeripotula, arquitecto sénior de soluciones para socios en AWS, y Yash Khemani, ingeniero de soluciones en HashiCorp, para guiar a los asistentes en el taller.
Durante la sesión, mostraron cómo la integración de Snyk y Hashicorp permite a los desarrolladores analizar automáticamente su código de infraestructura en busca de vulnerabilidades de seguridad y recibir alertas cuando se descubren nuevas vulnerabilidades, lo que optimiza la seguridad de la infraestructura mediante el análisis y la supervisión automatizados.
Si quieres seguir este taller por tu cuenta, regístrate para obtener una cuenta gratuita de Snyk y Hashicorp Terraform Cloud y descubre lo fácil que es analizar e implementar un proyecto de infraestructura como código (IaC) en AWS.
Mira la sesión aquí.
Entrevista a un cliente: el valor de la seguridad para desarrolladores en Acuity Knowledge Partners
Durante esta sesión, Frank Fischer, gerente sénior de marketing de productos en Snyk, entrevistó a Sameer Goyal, director de Ingeniería en Acuity, sobre El valor de la seguridad para desarrolladores. Como cliente de Snyk desde hace varios años, Sameer Goyal compartió su experiencia al adoptar un enfoque centrado en los desarrolladores para priorizar adecuadamente la seguridad de las aplicaciones.
Durante la conversación, Sameer explicó:
Los desafíos de seguridad de Acuity al migrar y modernizar las cargas de trabajo de sus aplicaciones, y cómo su equipo integró Snyk en su pipeline de desarrollo.
El valor que han obtenido al implementar Snyk y cómo les ha ayudado a detectar problemas de seguridad antes y con mayor rapidez.
Su perspectiva práctica sobre cómo fomentar una cultura de seguridad en los equipos de desarrollo y cómo Snyk le ayudó a lograrlo.
Tras implementar Snyk, Acuity pudo cumplir con los requisitos de seguridad y cumplimiento que esperan sus clientes de servicios financieros, y mejorar la postura de seguridad de sus aplicaciones sin perder agilidad ni velocidad de desarrollo.
Mira la sesión aquí o lee el estudio sobre el valor para los clientes de Snyk.
Conferencia de cierre: fomentar la seguridad para desarrolladores
Desarrollar software seguro es fundamental en el panorama digital actual, y fomentar la seguridad para desarrolladores es una parte esencial del proceso. Por eso, la sesión de cierre de la cumbre se centró en facilitar un flujo de trabajo DevSecOps exitoso con herramientas de seguridad pensadas para desarrolladores.
Clinton Herget, CTO de campo en Snyk, dirigió la última sesión del día, Fomentar la seguridad para desarrolladores. Abordó conceptos clave de un panorama de seguridad en rápida evolución, como qué ha cambiado para los desarrolladores, por qué importa la seguridad para desarrolladores y cuáles son las prácticas recomendadas para las personas, los procesos y las herramientas.
A lo largo de su sesión, Clinton señaló que los programas de seguridad han evolucionado para adaptarse al desarrollo ágil, los pipelines de DevOps y las implementaciones más rápidas. El cambio hacia DevSecOps ha trasladado una parte importante de la responsabilidad de la seguridad a los equipos de desarrollo. Los gerentes de ingeniería deben adoptar nuevas prácticas de seguridad para asumir esa responsabilidad, incluidos los desafíos organizativos, de procesos y de herramientas. La clave de Clinton para lograr DevSecOps con éxito: ¡no abrumes a tus desarrolladores!
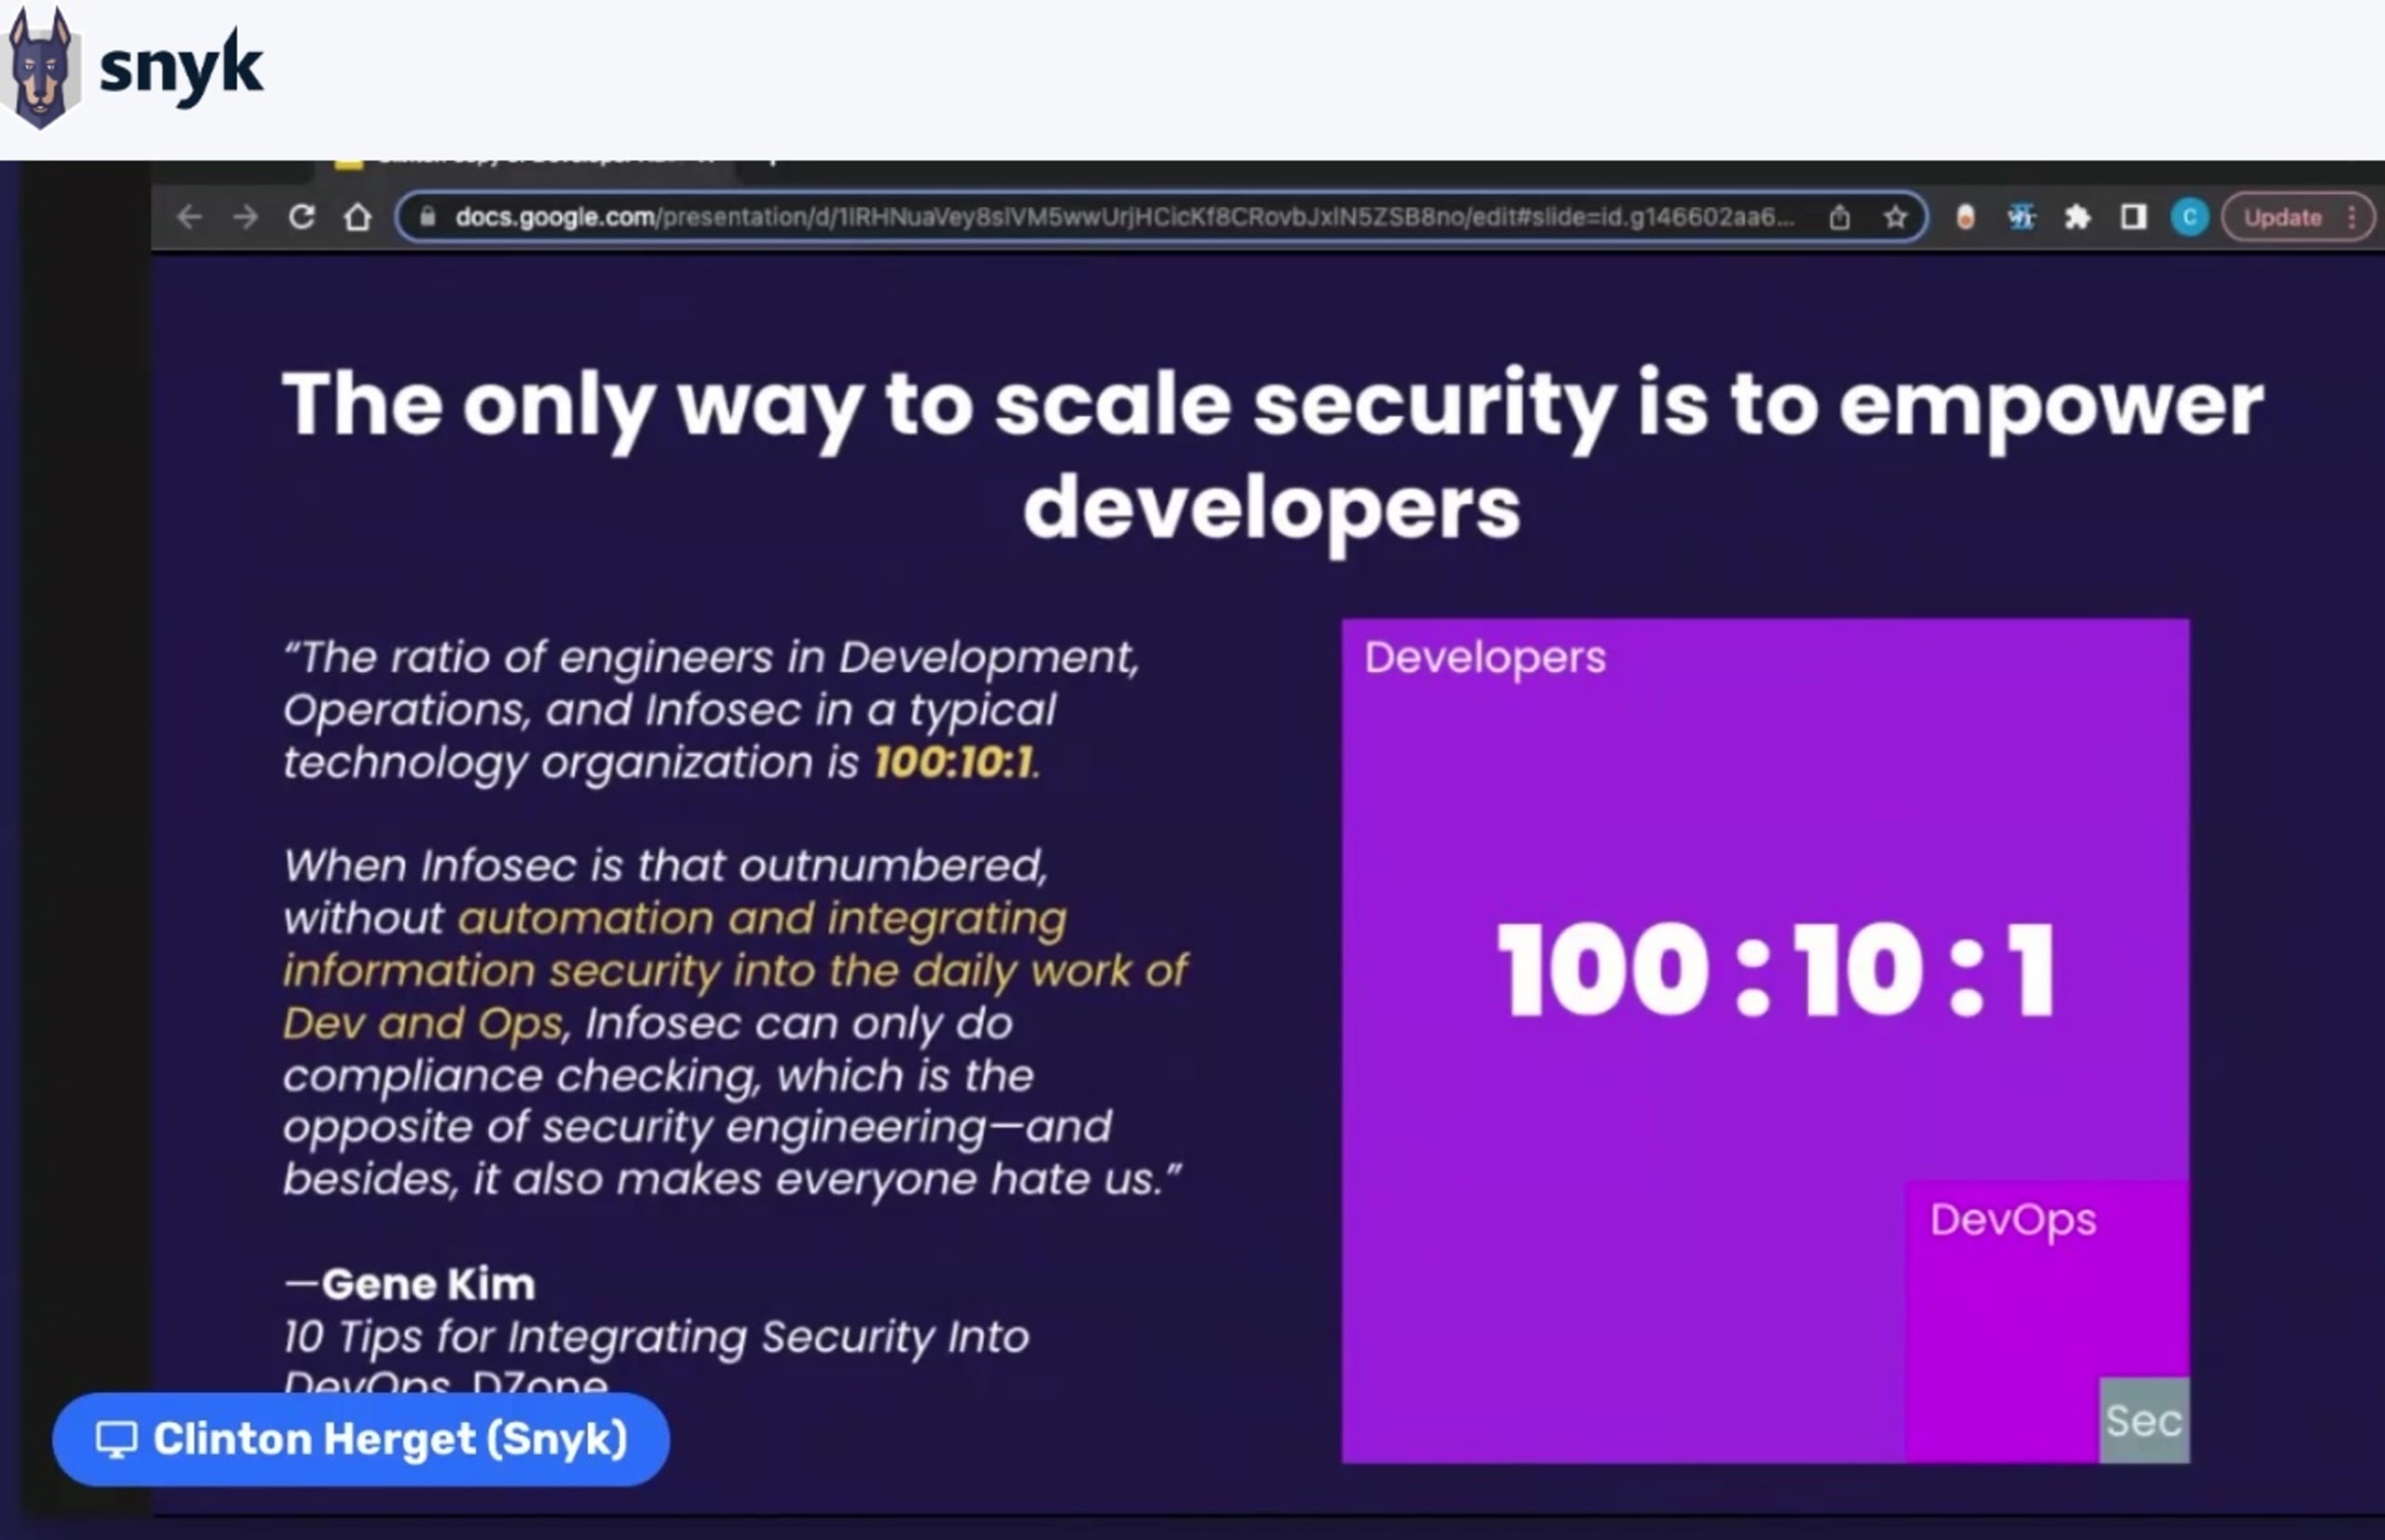
Clinton destacó cómo otras organizaciones modernas han logrado crear una cultura de seguridad para desarrolladores y ofreció consejos y prácticas recomendadas para impulsar la adopción de las herramientas de seguridad adecuadas según las necesidades de cada empresa. También señaló errores comunes que conviene evitar al intentar adaptar procesos y herramientas de seguridad tradicionales a los flujos de trabajo modernos de desarrollo de aplicaciones.
Por si te lo perdiste
Todavía puedes ver todas las sesiones de la cumbre Stress Free Security on AWS a pedido. Si disfrutaste este contenido y quieres saber más sobre la plataforma de seguridad para desarrolladores de Snyk, agenda una demostración en vivo con un especialista en seguridad o prueba Snyk gratis.