Snyk incorpora seguridad de infraestructura como código a HashiCorp Terraform Cloud
Sarah Conway
4 de mayo de 2022
0 minutos de lecturaComo parte de nuestra misión de hacer que los flujos de trabajo de Terraform Cloud sean más ágiles y seguros, nos entusiasma anunciar nuestra nueva integración nativa con HashiCorp Terraform Cloud. Esta integración incorpora la experiencia en seguridad y las correcciones fáciles de aplicar para desarrolladores de Snyk Infrastructure as Code (Snyk IaC) directamente en Terraform Cloud, lo que convierte el flujo de trabajo de Terraform Cloud en una de las formas más seguras de aprovisionar y administrar infraestructura de nube pública.
En esta publicación, explicaremos por qué creamos esta integración, cómo es un flujo de trabajo en Terraform Cloud con la tarea de ejecución de Snyk IaC y compartiremos recursos para que puedas empezar rápidamente a mejorar la seguridad de IaC en cada tarea de ejecución de Terraform.
¿Por qué integrar con Terraform Cloud?
A medida que aumenta el uso de la infraestructura como código, los equipos de desarrollo tienen cada vez más la responsabilidad de escribir y mantener configuraciones. Pero un mayor uso también implica más riesgos. Además, los desarrolladores son cada vez más responsables de la seguridad y el cumplimiento de las implementaciones en la nube.
El problema es que saber cómo aprovisionar infraestructura de forma segura representa un gran desafío para los equipos de desarrollo. El Informe sobre el estado de la seguridad de las aplicaciones nativas de la nube de Snyk reveló que el 69 % de las personas encuestadas tenía una configuración incorrecta o una vulnerabilidad conocida sin corregir en sus aplicaciones nativas de la nube.
Creamos la integración de la tarea de ejecución de Terraform de Snyk para ayudar a los desarrolladores a encontrar y corregir con más facilidad las configuraciones incorrectas de IaC y los problemas de seguridad que no cumplen con las normas mientras escriben código. Así, se reduce el riesgo de tener una infraestructura insegura mucho antes de implementarla. Este enfoque centrado en los desarrolladores ayuda a quienes usan Terraform Cloud a definir y administrar de forma segura la infraestructura en la nube en los principales proveedores, como AWS, Azure y Google Cloud.
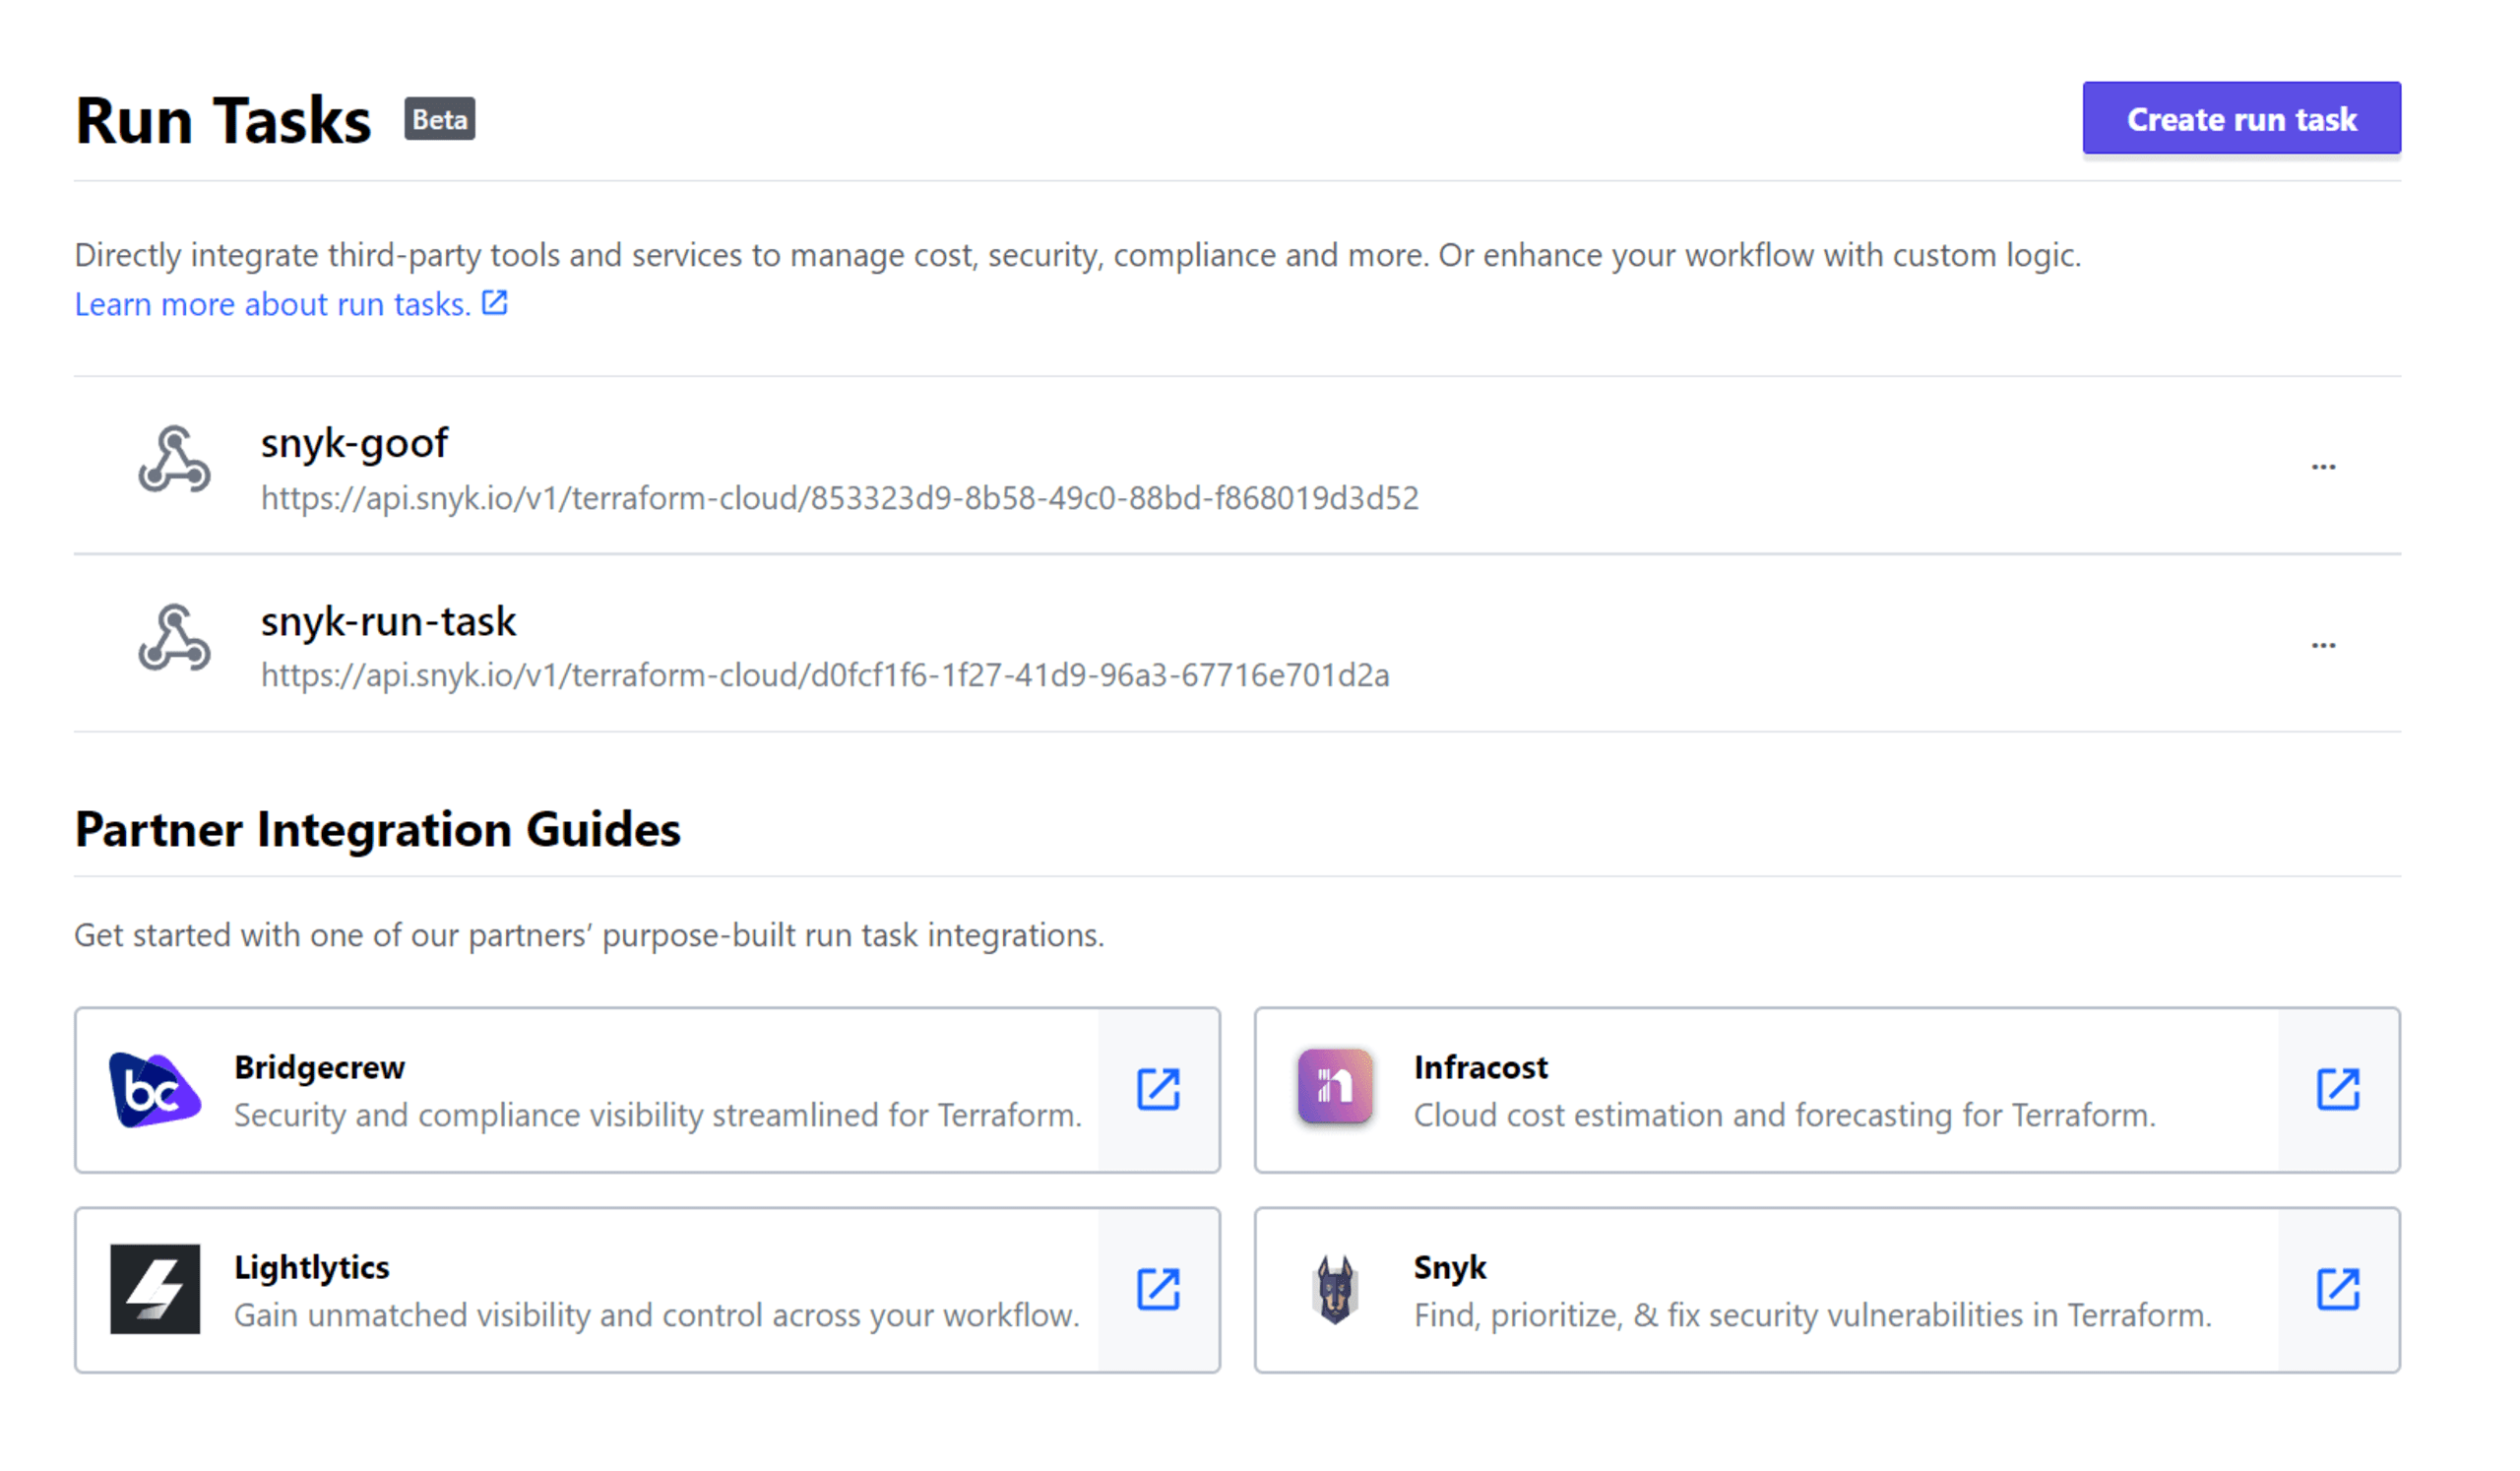
¿Cómo automatiza Snyk IaC la seguridad y el cumplimiento en una ejecución?
Snyk IaC analiza los archivos de configuración de Terraform y ofrece comentarios inmediatos sobre seguridad y cumplimiento. Esto ayuda a los desarrolladores a evitar configuraciones incorrectas en la nube desde el principio y durante todo el proceso de entrega, para que puedan lanzar configuraciones más seguras en menos tiempo.
El análisis de Snyk usa análisis estático para comparar los archivos de IaC con su conjunto predefinido de reglas de seguridad, basado en estándares del sector, prácticas recomendadas de los proveedores de nube y ejercicios de modelado de amenazas sobre amenazas nuevas y emergentes, realizados por los ingenieros de seguridad de Snyk.
Además de estas reglas, Snyk también considera las políticas personalizadas cuando analiza archivos de Terraform en busca de posibles configuraciones incorrectas.
¿Cómo es una tarea de ejecución de Snyk en Terraform Cloud?
La integración de Snyk con Terraform Cloud permite a los equipos de desarrollo analizar archivos JSON de Terraform Plan —que son vistas previas de posibles cambios en la infraestructura— y comparar el resultado con las políticas de seguridad recomendadas para los principales proveedores de nube pública y Kubernetes. La compatibilidad con los archivos de Terraform Plan también permite que Snyk mejore la seguridad de otras herramientas que generan estos archivos, como Terragrunt y Atlantis.
Más importante aún, analizar archivos de Terraform Plan en lugar de archivos individuales permite a los desarrolladores revisar en conjunto los cambios propuestos para la infraestructura y reducir el riesgo de sorpresas después de la implementación. El archivo de Terraform Plan incluye todos los módulos y las variables, por lo que ofrece una visión completa de cómo quedará la infraestructura, en lugar de depender únicamente de los recursos especificados en los archivos de configuración individuales.
En resumen, al usar la tarea de ejecución de Snyk en Terraform Cloud como una instancia de control en tu ejecución, las configuraciones incorrectas se detectan automáticamente antes de que se apliquen los cambios propuestos a la infraestructura de nube existente. Esto permite a los desarrolladores incorporar la seguridad de IaC desde las primeras etapas y hacer que la seguridad de Terraform sea parte integral del proceso de desarrollo.
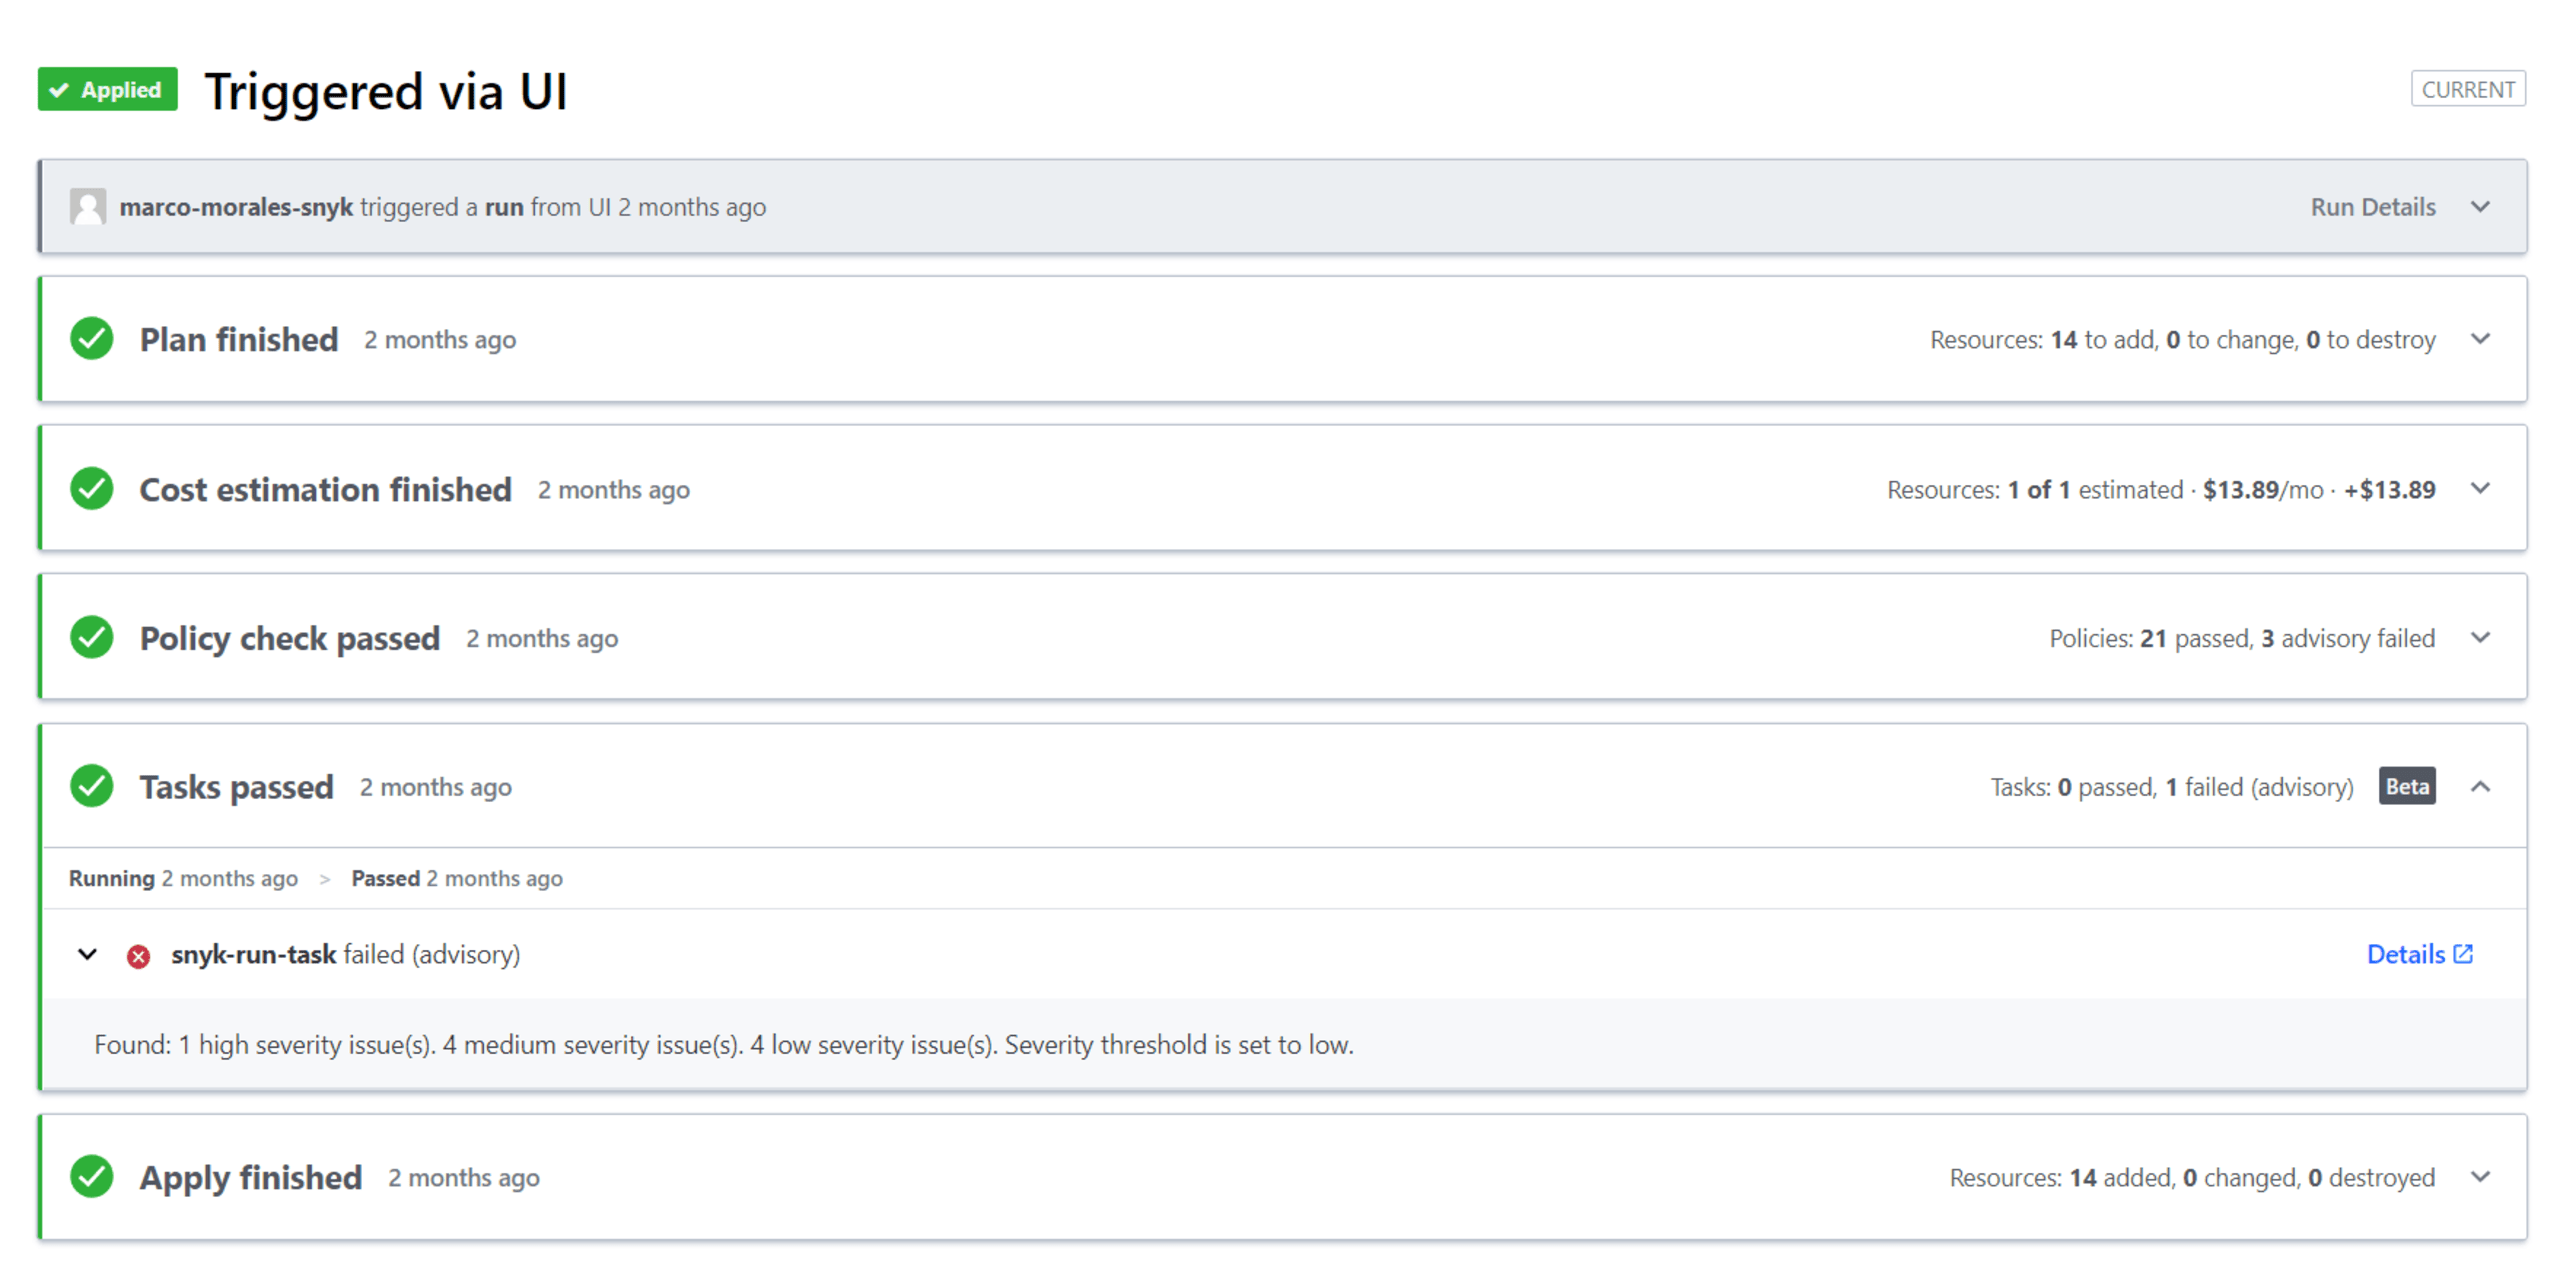
También puedes personalizar el nivel de cumplimiento de tu tarea de ejecución de Snyk y elegir entre Informativo —que pausa la ejecución e informa al usuario del error— u Obligatorio —que detiene la ejecución hasta que se aplique una corrección—.

Personaliza el nivel de cumplimiento de las políticas para pausar o impedir una acción de Aplicar.
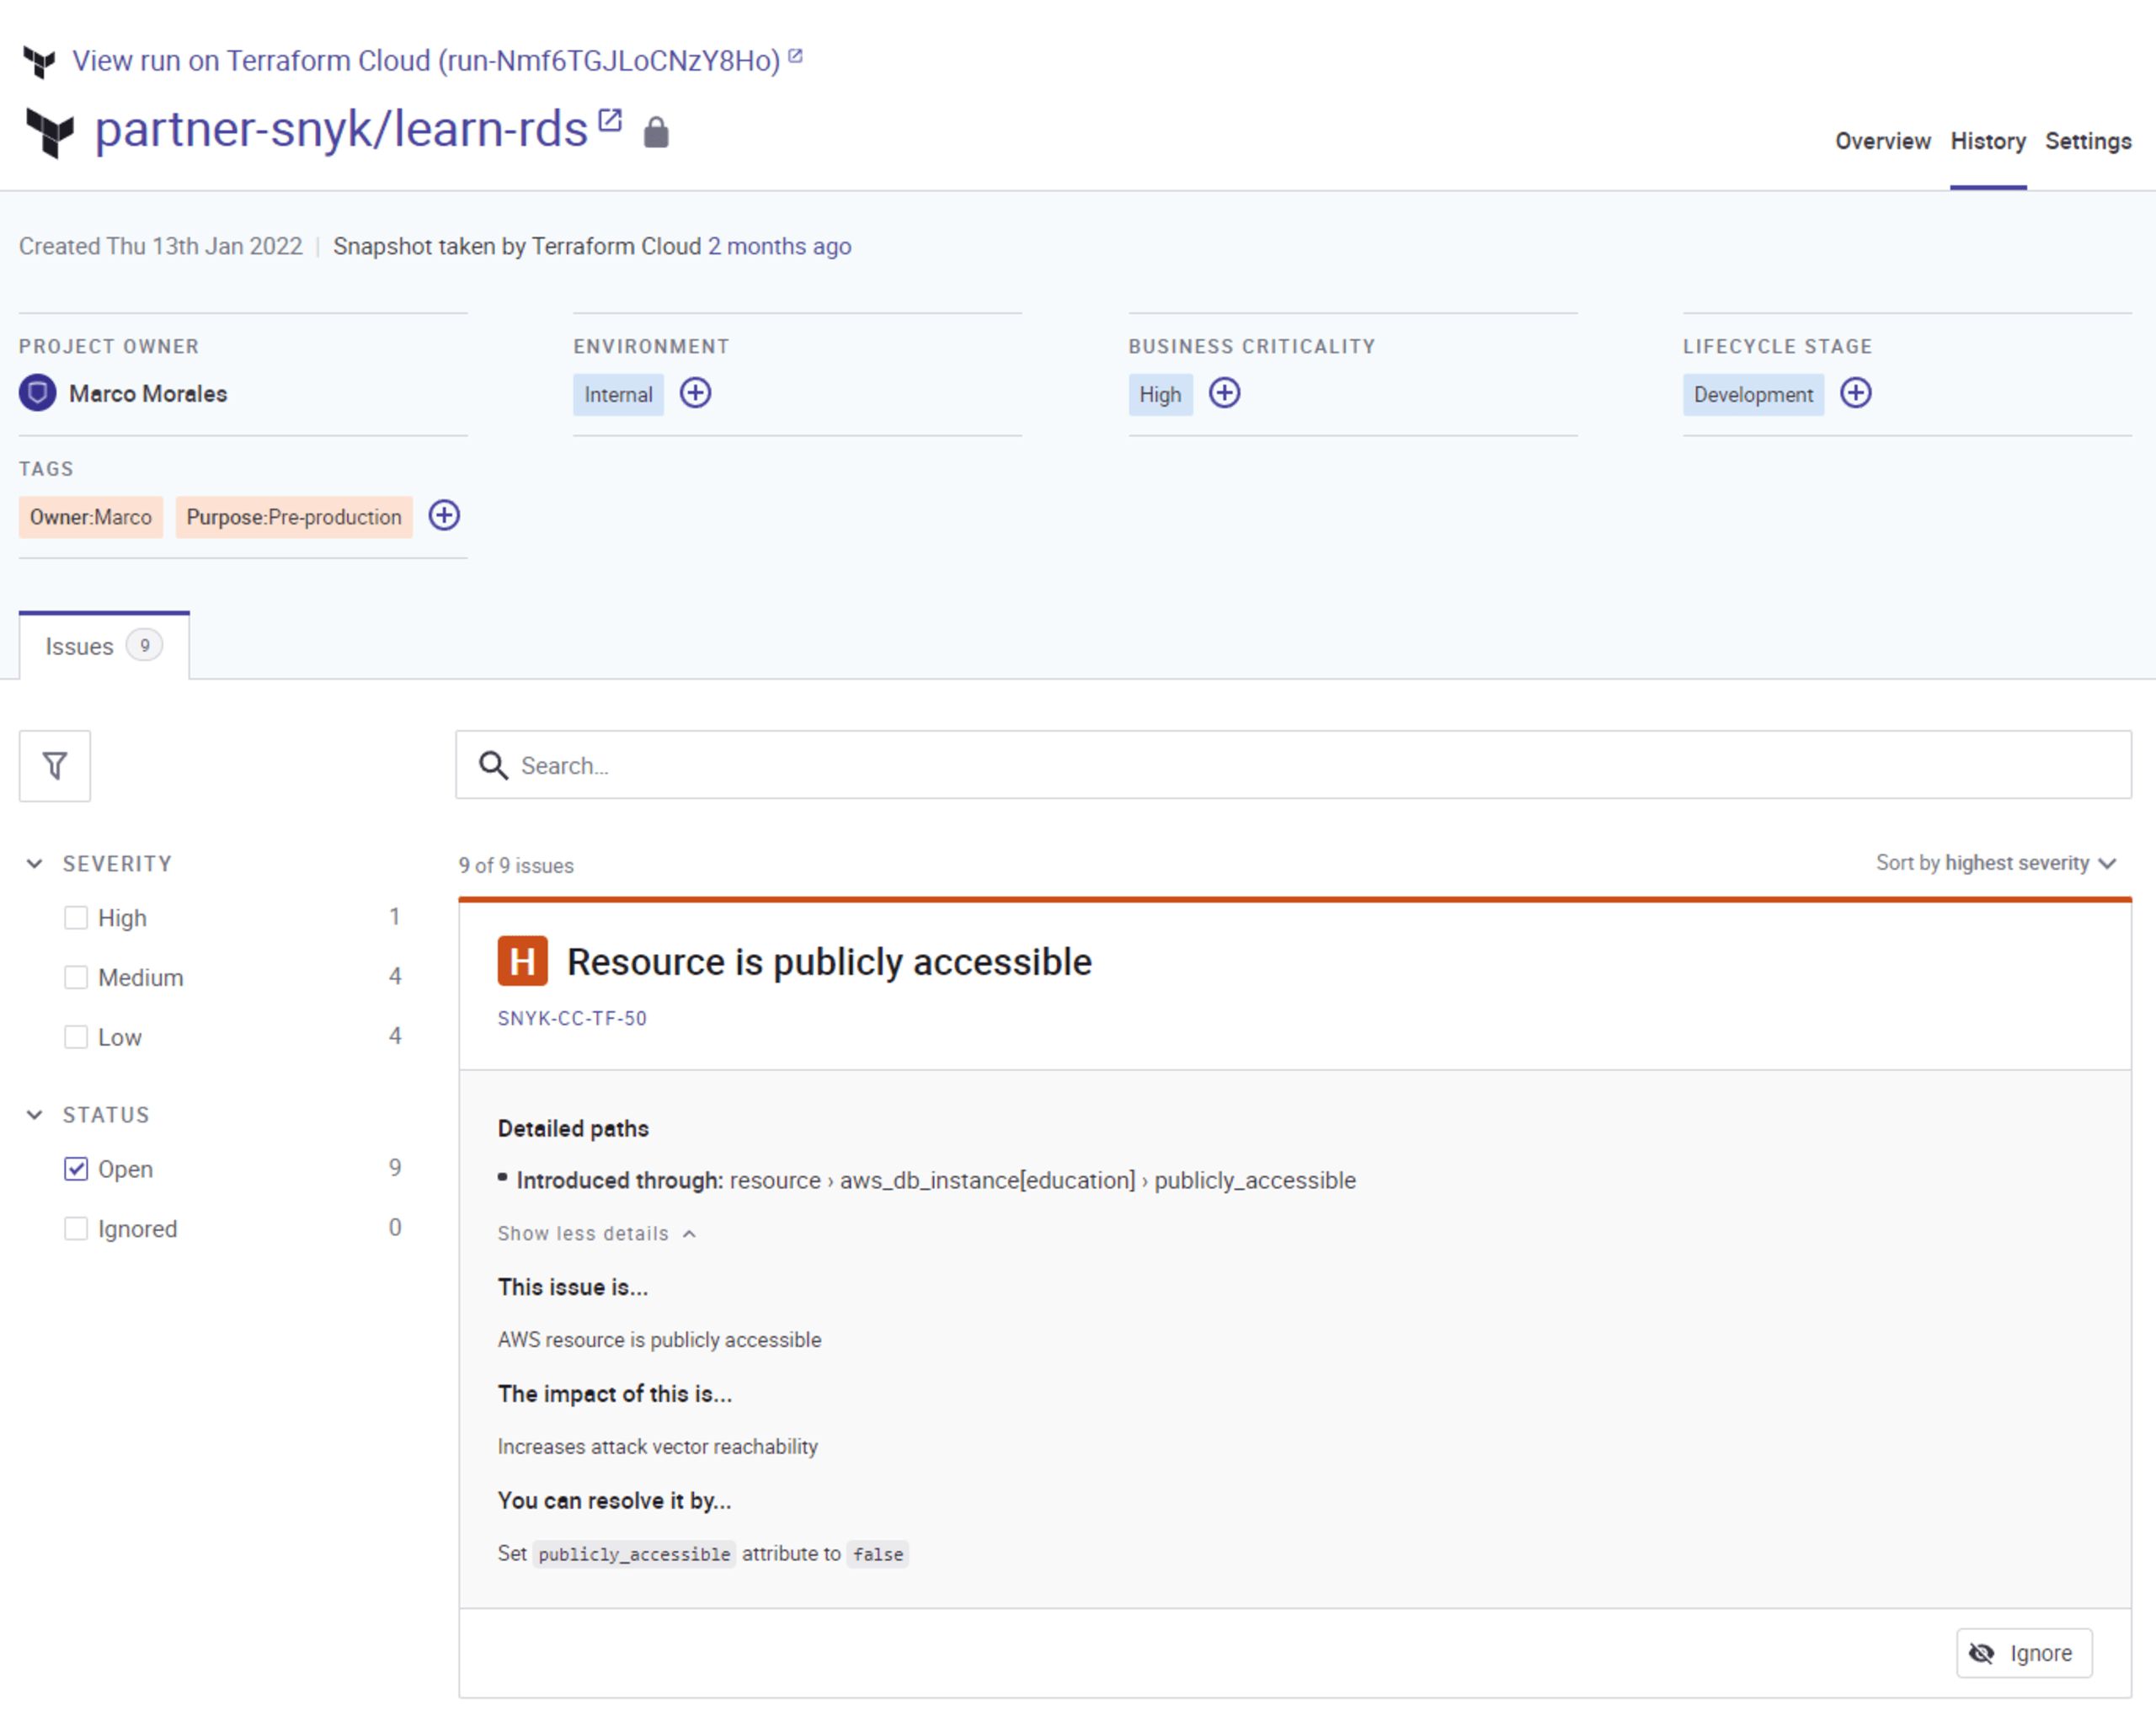
Para cada problema de configuración incorrecta o incumplimiento, Snyk ofrece contexto de seguridad estructurado y orientación para corregirlo, adaptados a los desarrolladores. Consulta el problema, su impacto y una corrección sugerida junto al código de Terraform correspondiente.
Recursos para empezar a usar Snyk en Terraform Cloud
Como parte de los esfuerzos de Snyk por ayudar a los desarrolladores a resolver problemas de seguridad en las configuraciones, Snyk y HashiCorp crearon la guía 5 prácticas recomendadas para proteger las configuraciones de Terraform. Esta ayuda a las organizaciones a mejorar la seguridad de IaC y aprovechar las políticas como código con la tarea de ejecución de Snyk para Terraform Cloud.
Para empezar, consulta nuestra guía de inicio rápido Agiliza la seguridad de IaC con Snyk y HashiCorp, que ayuda a los equipos de desarrollo a implementar rápidamente la integración de Snyk con Terraform Cloud para detectar vulnerabilidades de seguridad y aplicar políticas de seguridad en cuestión de minutos.
Protege la infraestructura desde el origen
Snyk automatiza la seguridad y el cumplimiento de IaC en los flujos de trabajo, y detecta recursos con desviaciones de configuración y recursos faltantes.