Resumen de SnykCon 2021 #1: Snyk Learn, Snyk Apps, seguridad para desarrolladores, hackers humanos, security champions y más


7 de octubre de 2021
0 minutos de lectura¡Wow! ¡Qué increíble ha sido SnykCon hasta ahora! Tantos anuncios, tantos expertos como ponentes y tantas formas de garantizar que las aplicaciones se desarrollen de manera segura. ¿Y qué tal la fiesta de baile que DJ Sam Aaron programó en vivo para nosotros con Sonic Pi? ¡Una forma increíble de empezar el día!

Si asististe hoy, ¡gracias! Esperamos que lo hayas disfrutado y que el contenido te haya resultado tan útil y práctico como esperábamos. Si no pudiste asistir, después del evento publicaremos las charlas en nuestra página de SnykCon para que las veas cuando quieras.
En esta publicación, te presentamos un resumen de todas las noticias emocionantes que se anunciaron durante el evento y un adelanto de las sesiones que tuvieron lugar.
Snyk Product Updates
SnykCon siempre es un excelente lugar para conocer la hoja de ruta de Snyk. Por ejemplo, el año pasado anunciamos Snyk Code, un producto que está revolucionando las pruebas estáticas de seguridad de aplicaciones. Este año presentamos muchas actualizaciones de productos. Te recomiendo que veas la presentación principal cuando esté disponible a pedido después de SnykCon, pero aquí tienes un resumen:
Snyk Code: Se agregó compatibilidad con C#, Ruby, PHP y Go, además de Java, JavaScript y Python, para que los desarrolladores puedan encontrar y corregir problemas de seguridad en su código.
Snyk Open Source: Se agregó compatibilidad con el lenguaje Elixir y los administradores de paquetes Yarn 2 y Poetry; integraciones nativas con Atlassian BitBucket y AWS CodePipeline; e integración del análisis de C++ de FossID, que incluye código abierto no administrado, detección de binarios y análisis de fragmentos de código de primer nivel.
Snyk Container: Se amplió la compatibilidad con registros de contenedores para Quay, Github Container Registry, GitLab, Google Artifact Registry, Harbor y más. También se agregó compatibilidad con la herramienta de código abierto Trivy para analizar contenedores, junto con la base de datos de vulnerabilidades de Snyk.
Snyk Infrastructure as Code: Se agregó compatibilidad para detectar problemas de configuración en manifiestos de Kubernetes en código de Terraform, compatible con AWS, Azure o GCP.
Snyk API v3: Basada en la versión más reciente de OpenAPI, la versión 3 de la API de Snyk es 3 veces más rápida y ofrece un rendimiento 20 veces superior. También incluye nuevos problemas, proyectos y endpoints.
Snyk Learn: capacitación en seguridad para desarrolladores
Uno de los anuncios más importantes de la presentación principal fue Snyk Learn, nuestro producto gratuito de capacitación en seguridad para desarrolladores. Los desarrolladores de hoy necesitan experiencias de aprendizaje justo a tiempo mientras programan y crean aplicaciones. Snyk Learn está diseñado para ayudarles a aprender sobre las vulnerabilidades que encuentran con Snyk y corregirlas, además de ofrecer lecciones breves de seguridad en el lenguaje de programación o ecosistema que elijan. Snyk Learn permite que los desarrolladores tengan el control total de su propio recorrido de aprendizaje en seguridad.
Snyk Learn incluye:
Contenido de aprendizaje modular sobre temas de seguridad críticos, como la inyección SQL, el recorrido de directorios, la contaminación de prototipos y el cross-site scripting, con más temas previstos para el cuarto trimestre de 2021.
Instrucciones prácticas paso a paso y ejemplos de aprendizaje basados en código.
Consejos detallados para prevenir y mitigar ataques.
Integración con Snyk Developer Security Platform y Snyk Advisor.
Visita nuestro blog con el anuncio de Snyk Learn para conocer todos los detalles o mira este breve video:
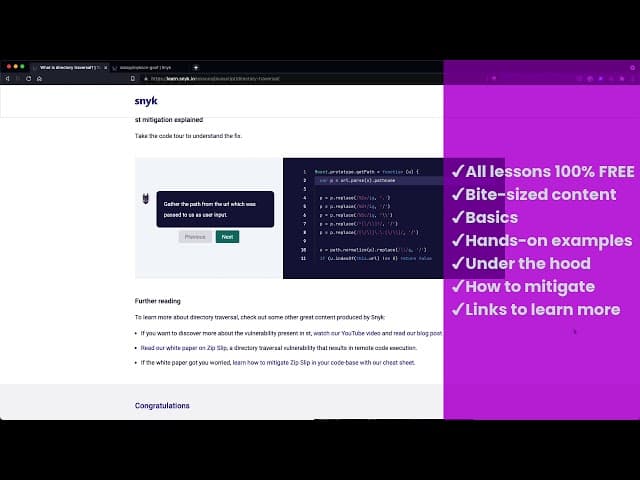
Snyk Apps: crea tus propias aplicaciones personalizadas
Otro anuncio importante fue Snyk Apps, nuestros nuevos puntos de extensibilidad que te permiten ampliar la plataforma Snyk e integrarla fácilmente en tus flujos de trabajo específicos. ¡Así es! Ahora puedes crear tus propias aplicaciones para extender, ampliar y automatizar las funciones de Snyk, adaptándolas a tu entorno y flujo de trabajo personalizados. Por ejemplo, puedes crear una aplicación que envíe los resultados de las pruebas de seguridad de Snyk a una herramienta de gestión de incidentes.
Snyk Apps convierte las integraciones en componentes de primera clase de la plataforma Snyk. Por eso, tienen las siguientes características:
Snyk Apps son fáciles de crear y usar, y ofrecen una excelente experiencia de usuario tanto para quienes las crean como para los usuarios finales que las configuran.
Snyk Apps se basa en la API de Snyk. Esto significa que las integraciones son más estables y seguras que antes. Por ejemplo, una aplicación de Snyk no dejará de funcionar si un usuario elimina por accidente su clave de API personal.
Snyk Apps es más seguro. Al implementar OAuth 2.0, ofrece permisos granulares que tú defines para que cada aplicación solo acceda a lo que necesita.
Obtén más información en nuestro blog con el anuncio de Snyk Apps.
Snyk Impact: programa de impacto social y ambiental
También anunciamos Snyk Impact, un programa de impacto social y ambiental diseñado para crear un sector de desarrollo de software y de impacto social más seguro, inclusivo y sostenible. El programa está alineado con los enfoques ambientales, sociales y de gobernanza (ESG), y está plenamente integrado en la estrategia, las operaciones y las estructuras de gobernanza de Snyk.
Para iniciar este programa, Snyk donará el 100 % de los ingresos por patrocinios de SnykCon y aportará una cantidad equivalente a lo recaudado en SnykCon, hasta un máximo de $100,000, a través del Snyk Community Impact Center. Los fondos beneficiarán a la primera generación de socios tecnológicos sin fines de lucro de Snyk, todos dedicados a promover la diversidad en la industria tecnológica: AIEDU, CareerVillage, DevelopforGood, FastForward, LearningEquality y UPchieve.
En los próximos meses, presentaremos compromisos específicos de la empresa para:
Aumentar la diversidad, la equidad, la inclusión y el sentido de pertenencia en la comunidad de seguridad para desarrolladores.
Impulsar DevSecOps y ampliar la capacidad digital del sector tecnológico de impacto social global, en particular de las organizaciones sin fines de lucro y las empresas B certificadas.
Tras obtener la certificación CarbonNeutral en 2020, seguir incorporando prácticas sostenibles en la planificación, la toma de decisiones, las prácticas empresariales y las alianzas de Snyk en toda la empresa.

Visita nuestro blog con el anuncio de Snyk Impact para conocer más sobre el buen trabajo que Snyk ya realiza en este ámbito y sus planes futuros.
Fetch the Flag CTF
Este año organizamos nuestro primer CTF de Snyk: Fetch the Flag. No sabíamos cuántos equipos querrían competir y nos sorprendió llegar al límite de 1,305 equipos (casi 2,700 participantes).

El investigador de seguridad John Hammond trabajó con el equipo de seguridad de Snyk para crear 24 desafíos, entre ellos not-hot-dog, Disco Dancer y magician, en varias categorías: web, pwn, criptografía y más. Después de 10 horas de hacking práctico, tres equipos se alzaron con la victoria. Así que aplaudamos a…
1.er lugar: WreckTheLine
2.º lugar: Shisho
3.er lugar: idek

Nos divertimos mucho organizando este CTF y esperamos hacer más en el futuro. Pero quizá no seamos imparciales, así que veamos qué dijeron algunos participantes:
No te pierdas el próximo video de John Hammond sobre cómo resolver el CTF, donde aprenderás a superar los desafíos.
Premios a clientes
Los premios a clientes de SnykCon reconocieron a clientes que han adoptado un enfoque moderno para proteger el desarrollo de aplicaciones y la cambiante pila tecnológica nativa de la nube. Son un ejemplo del cambio de la industria y de la adopción de la seguridad para desarrolladores. Estos clientes, una verdadera inspiración, son:
Premio a la innovación: líderes que impulsan un enfoque de vanguardia para la seguridad
Lendi: Luiz Glingani, líder del equipo de plataforma
Unity: Simo Punnonen, ingeniero sénior de software de seguridad
Premio a la influencia: líderes que comparten valiosas lecciones aprendidas con la comunidad
Pearson: Nick Vinson, líder de DevSecOps
Flo Health: Leo Cunningham, CISO
Premio DevSecOps: líderes cuyos enfoques innovadores han unido desarrollo, seguridad y operaciones
Datto: Dave McCheyne, ingeniero de DevOps
Guild Education: Javier Perez, ingeniería de DevOps; y Dejan Rajkovic, ingeniero de nivel II de DevOps
Premio Security Champion: líderes que adoptan plenamente un enfoque de seguridad que prioriza a los desarrolladores
CVS Health: Amanda Alvarez, responsable de producto de seguridad técnica
Keybank: Kathy Peters, consultora sénior de seguridad de la información; Bob Olander, analista sénior de calidad de TI; Ron Matthews, consultor de seguridad de la información; Nacole Beverly, consultora de seguridad de TI; Eric Johnson, consultor de seguridad de aplicaciones; Durasia Anderson, analista de ciberseguridad
Premio Patch: líderes que reflejan la misión de Snyk de crear software seguro
10x: Gagan Bhatia, director de prestación de servicios de ciberseguridad
Acuity Knowledge Socios: Sameer Goyal, director y jefe de ingeniería
Premio al impacto social: líder que impulsa el impacto social o ambiental
Classy: Chris Himes, director ejecutivo

Día de socios
Este año, inauguramos SnykCon con el Día de socios. Durante la jornada, preparamos a cientos de socios de canal y GSI para las alianzas e integraciones que Snyk mantiene con proveedores tecnológicos líderes del sector, como Atlassian, AWS, Datadog y Docker.
En SnykCon, nos entusiasmó anunciar nuevas alianzas con DigitalOcean y HashiCorp para ampliar aún más su ecosistema de seguridad para desarrolladores. Junto con DigitalOcean, ayudaremos a los desarrolladores a proteger las aplicaciones en contenedores durante el desarrollo para que puedan implementarlas con confianza. Además, nuestra integración con HashiCorp Terraform Cloud resuelve los desafíos de seguridad de configuración que surgen al entregar infraestructura como código y permite que los desarrolladores corrijan los problemas antes de implementar en entornos de producción.
Las alianzas y las integraciones nativas de Snyk garantizan que nuestros clientes en común puedan integrar fácilmente nuestras herramientas de seguridad en sus flujos de trabajo y procesos existentes. Esta interoperabilidad facilita la adopción por parte de nuestros clientes en común y ayuda a las organizaciones a crear aplicaciones modernas de forma segura, sin sacrificar la agilidad ni la velocidad de lanzamiento al mercado.
¡Tantas sesiones excelentes sobre seguridad para desarrolladores!
Veamos algunas de las excelentes sesiones que disfrutamos en el escenario principal y en las sesiones paralelas.
El factor humano de la seguridad: cómo hackear a las personas
Jenny Radcliffe, ingeniera social y hacker de personas, ofreció una excelente charla sobre el factor humano de la seguridad. En los sistemas de seguridad, las personas suelen ser el eslabón más débil. De hecho, Radcliffe reveló que el 95 % de las brechas de seguridad se deben a errores o manipulaciones humanas. Por eso, Radcliffe se ha dedicado a realizar pruebas de penetración en el mundo real, entrando en instalaciones físicas para descubrir fallas de seguridad.
Según Radcliffe, la ingeniería social consiste en manipular a las personas para que hagan lo que quieres y así obtener acceso no autorizado a recursos con fines maliciosos. A lo largo de toda una vida dedicada a aprender sobre el «factor humano» de la seguridad, Radcliffe ha aprendido a interpretar las señales sociales, detectar mentiras, negociar y mucho más. Estos mismos conceptos también se aplican a los hackers y a los desarrolladores que intentan mantenerlos fuera. «Cuando alguien construye un muro, otra persona construye una escalera», dijo Radcliffe. «Recuerda que, si interactúas con personas, esas personas pueden ser hackeadas».

Adoptar un enfoque de seguridad a la izquierda mientras se crea un banco nativo de la nube
Como arquitecto de la nube en Lunar y embajador de CNCF, Kasper Nisson tiene valiosos conocimientos sobre cómo mantener la agilidad y la seguridad al mismo tiempo. En su charla, Nisson compartió su experiencia con la transformación de Lunar, de startup fintech a banco legítimo con licencia bancaria propia. A lo largo de la charla, explicó por qué la seguridad fue fundamental para este proceso de transformación de Lunar.
Según Nisson, la seguridad comienza desde la incorporación de los desarrolladores. Con las herramientas adecuadas, Lunar permitió que sus desarrolladores tomaran por sí mismos las decisiones de seguridad correctas. Por ejemplo, cuando Lunar adoptó Snyk, los desarrolladores pudieron crear software seguro desde el principio. De hecho, gracias al análisis de configuraciones y otras medidas de seguridad integradas en los flujos de trabajo existentes, los microservicios de Lunar son seguros de forma predeterminada. «Nuestros desarrolladores son responsables de las vulnerabilidades en sus servicios y en las dependencias que utilizan», explicó Nissen. «Tenemos que ayudarlos a asumir esa responsabilidad, por eso les ofrecemos consejos prácticos y automatización, e intentamos integrarnos con todas las herramientas de monitoreo que usan en su día a día».
¡Tu marca personal dice más que tu CV!
Farah Hawa, ingeniera de seguridad de aplicaciones en Bugcrowd, dio una excelente charla en la que explica cómo los profesionales de tecnología pueden crear una marca en línea para abrirse puertas que su currículum no puede abrir por sí solo. Si bien la mayoría de los procesos de contratación se centran en la formación académica y la experiencia, la comunidad de seguridad informática está llena de personas que llegaron al sector por caminos no tradicionales.
Crear una marca en línea te permite acceder a oportunidades relevantes para establecer contactos en el sector tecnológico. Hawa practica lo que predica y desarrolla activamente su propia marca personal a través de videos informativos de YouTube sobre seguridad de aplicaciones. «Crear tu marca y mostrar tus habilidades en una plataforma amplia te permite saltarte este proceso», explicó Hawa. «Tu marca se convierte en una manera de mostrar directamente tus conocimientos, pasión y habilidades a posibles empleadores».

Cómo formar Security Champions
Tanya Janca, directora ejecutiva y fundadora de We Hack Purple, habló sobre cómo ampliar el equipo de seguridad mediante un programa de Security Champions que complemente al equipo de seguridad de aplicaciones. Según Janca, la función principal de un Security Champion es facilitar la comunicación entre los equipos de seguridad y los desarrolladores, además de promover la seguridad dentro de los equipos de desarrollo.
Janca considera que un programa eficaz de Security Champions requiere seis ingredientes clave: reclutar, involucrar, enseñar, reconocer, recompensar y no detenerse. «Si queremos que los desarrolladores sigan un ciclo de vida de desarrollo seguro (SDLC), debemos ayudarlos a lograrlo», afirmó Janca. «Y si queremos que los Security Champions promuevan la seguridad, debemos reforzar esos valores y guiarlos para que se conviertan en nuestros evangelizadores y defensores».
Hacer cumplir la intención de los desarrolladores con eBPF
eBPF es una tecnología que está revolucionando la aplicación de políticas durante la ejecución. En su charla, Liz Rice, directora de Open Source en Isovalent, exploró cómo eBPF puede aplicar la intención de los desarrolladores en lo que respecta a la seguridad de aplicaciones. Rice explicó por qué es fundamental aplicar políticas en tiempo de ejecución o de red para garantizar que las aplicaciones realmente hagan lo que deben hacer, es decir, que se ajusten a la intención de los desarrolladores.
Explicó cómo eBPF hace que el kernel sea programable, para que los desarrolladores puedan escribir programas personalizados y ejecutarlos en el kernel sin tener que escribir un módulo del kernel. Luego mostró cómo las herramientas modernas basadas en eBPF, como Falco, Tracee en Rego y Kubernetes Network Policies, ayudan a los desarrolladores a escribir verificaciones de políticas personalizadas mediante abstracciones de nivel superior. «eBPF permite crear herramientas realmente potentes que desbloquean soluciones de redes, observabilidad y conectividad en todo el mundo cloud native», resumió Rice.
Embrujada: la visión de Chrome para el desarrollo web después de Spectre
Maud Nalpas, ingeniera de relaciones con desarrolladores en Google, habló sobre Spectre, una vulnerabilidad que permite a actores maliciosos atravesar las barreras de aislamiento para acceder a datos de otros sitios web o aplicaciones. Nalpas compara Spectre con una casa embrujada porque la vulnerabilidad está presente en la mayoría de los dispositivos y probablemente no desaparecerá pronto.
Aunque Spectre es una vulnerabilidad más reciente, los problemas de aislamiento, como la falsificación de solicitudes entre sitios (CSRF), la inclusión de scripts entre sitios (XSSI) y el secuestro de clics, existen desde hace mucho tiempo. Por eso Nalpas recomienda algunas prácticas generales de seguridad para desarrolladores, como aislar recursos, ventanas y marcos, y mantenerse al tanto de los cambios y las descontinuaciones de las API. «Los desarrolladores web no deberían tener que entender Spectre en detalle para proteger nuestras aplicaciones», afirmó Nalpas. «Por suerte, podemos implementar algunas funciones de seguridad en nuestras aplicaciones web para proteger a los usuarios tanto de los problemas de aislamiento tradicionales como de Spectre».

Mi paquete de npm se comerá tu almuerzo
Zbyszek “Zb” Tenerowicz, ingeniero principal y líder técnico del ecosistema en Egnyte, ha instalado muchos paquetes con el administrador de paquetes de Node (npm) a lo largo de su carrera, incluidos algunos con vulnerabilidades. Tenerowicz afirmó que «no todos los paquetes de npm tienen buenas intenciones». Puede ser sorprendentemente fácil que actores maliciosos oculten vulnerabilidades, no en las dependencias directas, sino mucho más abajo en el árbol de dependencias, mediante un script posterior a la instalación.
Durante su charla, Tenerowicz mostró con demostraciones sencillas cómo funcionan los ataques a la cadena de suministro con npm. «Tendrías que revisar todos tus módulos de Node para encontrar los paquetes que tienen scripts posteriores a la instalación, pero no te preocupes, hay una aplicación para eso», explicó Tenerowicz. «Puedes ejecutar ‘can-i-ignore-scripts’ y comparará la lista de scripts de tus dependencias con una lista de scripts conocidos para ofrecerte algunas pistas».
Talleres, charlas sobre productos y demostraciones
El día también incluyó dos talleres prácticos, cinco charlas del equipo de Producto de Snyk y más de 20 demostraciones breves. Los talleres interactivos fueron Aplicar el enfoque de los desarrolladores a un ciclo de vida de seguridad totalmente automatizado (Oliver Crawford, Skyscanner) y Primeros pasos con Snyk (Waleed Arshad, Snyk); ambos destacaron la importancia de poner la seguridad en manos de los desarrolladores.
En la sesión sobre productos, aprendimos sobre:
La nueva versión 3 de la API de Snyk
Cómo Snyk Code está revitalizando SAST
Cómo proteger automáticamente tus flujos de trabajo de contenedores
Cómo proteger tu ecosistema .NET con Snyk
Mantener la seguridad desde el código hasta la nube
Además, mañana volveremos a transmitir todas las demostraciones, así que todavía no las enumeraremos. Pero si tu agenda no te permite asistir a SnykCon, no te preocupes. Después del evento, compartiremos todas estas sesiones en la página de SnykCon.
Acompáñanos en el último día de SnykCon 2021
Como puedes ver, nuestros expertos ofrecieron información muy valiosa sobre el panorama de la seguridad de aplicaciones, que está en constante cambio. No olvides acompañarnos mañana en el último día de SnykCon 2021, donde tendremos muchas otras charlas inspiradoras sobre seguridad de la cadena de suministro, el futuro de la ciberseguridad y mucho más.
Y un último recordatorio: las sesiones estarán disponibles en la página de SnykCon cuando termine el evento.