Snyk in 30: seguridad de código abierto para Atlassian Bitbucket Cloud

15 de diciembre de 2022
0 minutos de lecturaEn nuestro último Snyk in 30, Jason Lane (director de marketing de producto) y yo, Marco Morales (arquitecto de soluciones para socios), presentamos Snyk Open Source, con énfasis en nuestra integración con Bitbucket Cloud.
Explicaron por qué la seguridad de código abierto es fundamental para el desarrollo de aplicaciones modernas y compartieron consejos para adoptar un enfoque integral de la seguridad de las aplicaciones, que vaya más allá de simplemente desplazar la seguridad a la izquierda. La sesión terminó con una demostración de Snyk App para Bitbucket Cloud, donde mostramos cómo permitimos que los desarrolladores accedan a un gran número de vulnerabilidades y a información detallada y contextualizada en un flujo de trabajo nativo de Bitbucket. Hoy te compartimos los puntos más destacados de este seminario web. Y si quieres saber más, puedes ver la charla completa.
Por qué es importante la seguridad de código abierto
Antes, las aplicaciones se creaban desde cero y estaban compuestas casi exclusivamente por código propietario desarrollado internamente. Hoy, en cambio, los desarrolladores aprovechan las bibliotecas de código abierto existentes para mejorar y producir software a un ritmo sin precedentes.
El código abierto también conlleva nuevos riesgos que no existían cuando las empresas usaban principalmente código fuente propietario. Cada año, más organizaciones consideran prioritario el riesgo del código abierto, debido a vulnerabilidades de día cero como Log4Shell. Por eso existe Snyk: para ayudar a los equipos de desarrollo a encontrar y corregir vulnerabilidades de seguridad y problemas de licencias en dependencias de código abierto.
El lugar del código abierto en un SDLC moderno
Aunque la seguridad de código abierto es esencial, los desarrolladores suelen dejarla en segundo plano al crear software. Otras prioridades, como la velocidad y la funcionalidad, suelen tener precedencia. Y es comprensible: históricamente, la seguridad se ha visto como un «obstáculo» que impide lanzar a tiempo y obliga a los equipos de desarrollo a retroceder. Enfoques como DevSecOps buscan devolverles el control a los desarrolladores. Sin embargo, a menudo no lo logran porque los abruman con demasiadas herramientas, informes y alertas, sin recomendar pasos claros para corregir los problemas.
En cambio, todas las herramientas de seguridad, incluida la seguridad de código abierto, deben integrarse sin problemas en los procesos de desarrollo existentes. Todas las herramientas de Snyk se integran con pipelines de desarrollo populares, como Atlassian Bitbucket y Github. Además, ofrecemos orientación práctica y capacitación dentro de los flujos de trabajo habituales de los desarrolladores. Snyk busca reducir al mínimo los cambios de contexto para que los desarrolladores puedan aplicar rápidamente las correcciones y volver a programar.
La seguridad de código abierto también debe integrarse en un enfoque integral de la seguridad de las aplicaciones. Las aplicaciones actuales usan diversos componentes, como infraestructura como código (IaC), contenedores y servicios en la nube. Para los desarrolladores, todos estos elementos convergen en un solo lugar: su pipeline de CI/CD. Snyk lo tiene en cuenta con una plataforma de seguridad integral, desde el código hasta la nube y de vuelta al código. Como parte de esta plataforma, Snyk no es solo una herramienta independiente. Aprovecha el contexto de toda la aplicación —su infraestructura en la nube, código fuente y contenedores— para ofrecer la información más completa sobre cada componente de código abierto.

Snyk Open Source para Atlassian Bitbucket
Dado el amplio uso de Atlassian Bitbucket, era lógico incluirlo entre nuestras integraciones. En nuestra demostración de Snyk in 30, presentamos esta nueva integración entre Snyk y Bitbucket en acción. Estos son algunos de los puntos destacados de la demostración:
Accede a datos sobre vulnerabilidades y consejos para corregirlas
Snyk permite que los equipos vean detalles de cada vulnerabilidad directamente en su entorno de Bitbucket. Los usuarios pueden consultar un resumen y los siguientes pasos recomendados para cada vulnerabilidad detectada con solo hacer clic en una pestaña de su espacio de trabajo. Todos estos detalles se muestran en una capa de presentación de Bitbucket-Snyk, que incluye:
Información sobre la vulnerabilidad, que explica qué versión del componente de código abierto contiene la vulnerabilidad y por qué representa un riesgo para la aplicación en cuestión
Una puntuación de prioridad, calculada a partir de factores como CVSS, la posibilidad de explotación, las tendencias en redes sociales, reachability y la posibilidad de corregirla
Orientación para corregirla, como recomendar la versión más confiable del componente y ofrecer pasos sencillos para volver a esa versión
Como estos detalles están disponibles en la plataforma de Bitbucket, cualquier persona con acceso al repositorio también puede consultar esta información de seguridad.

Prioriza las correcciones durante el desarrollo
Con estos detalles sobre las vulnerabilidades, los equipos de desarrollo pueden clasificar y mitigar fácilmente los riesgos del código abierto directamente desde su pipeline de Bitbucket. También pueden consultar alertas oportunas en la página de resumen de cada vulnerabilidad, con amplia información de contexto y referencias. Así, los desarrolladores pueden identificar rápidamente qué vulnerabilidades son críticas para sus entornos y priorizar las correcciones.

Da los siguientes pasos con Bitbucket y Jira
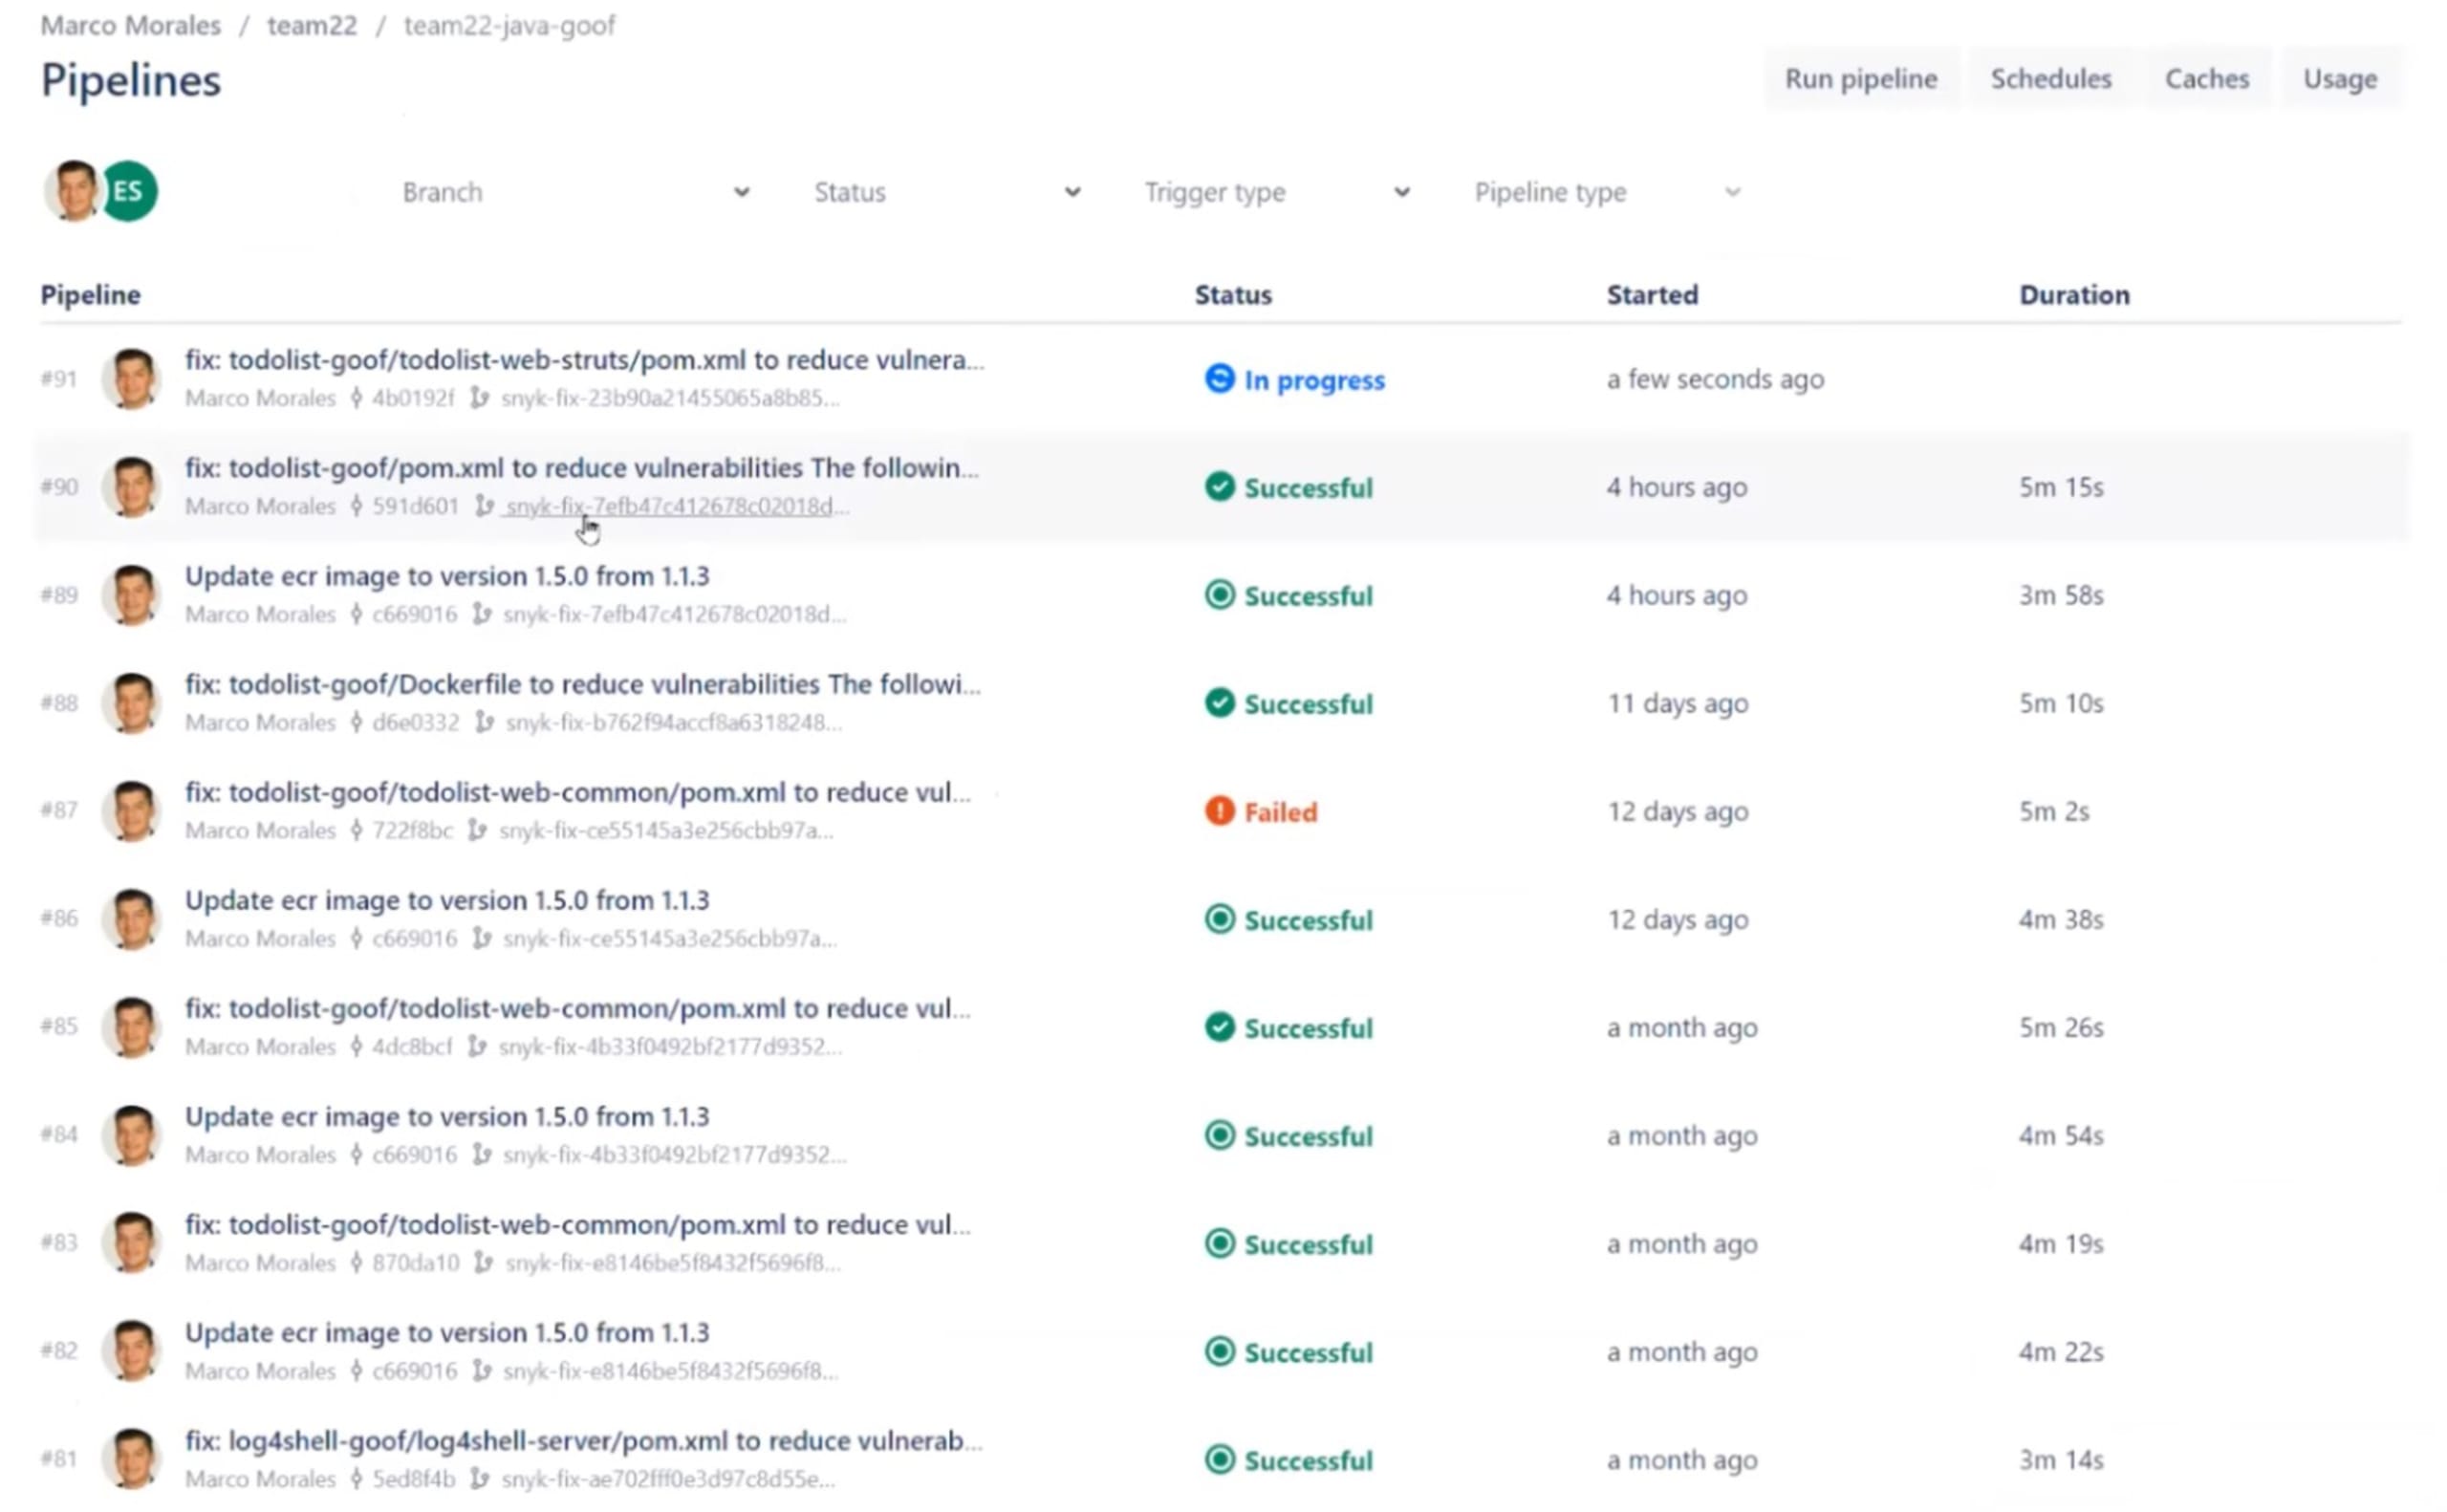
Esta nueva integración entre Snyk y Bitbucket también facilita que los equipos corrijan los riesgos del código abierto con solo hacer clic en un botón. Los usuarios pueden crear un pull request de Bitbucket y luego seleccionar, de una lista completa de vulnerabilidades detectadas, cuáles quieren corregir. Esto hace que Snyk revierta automáticamente cada componente de código abierto afectado a una versión segura. Los detalles de las vulnerabilidades de la capa de presentación también se incorporan a este pull request.
Las organizaciones que cuentan con un equipo de seguridad que clasifica las vulnerabilidades tienen la opción de enviar un ticket de Jira que se completa automáticamente. Esta automatización facilita que los detalles de las vulnerabilidades lleguen a los miembros adecuados del equipo en cuestión de segundos.

Obtén más información sobre nuestra integración con Bitbucket
Te ayudamos a integrar la seguridad en los entornos nativos de tus equipos de desarrollo para crear una experiencia integral que prioriza a los desarrolladores y no interfiere con sus pipelines de CI/CD existentes. Nuestra plataforma de seguridad para desarrolladores se integra con una gran variedad de herramientas de desarrollo comunes, desde CI/CD hasta servicios en la nube y mucho más.

Si no usas Bitbucket, pero tu organización usa Github, Jenkins u otras herramientas de pipeline de CI/CD, consulta nuestras otras opciones de integración.
Empieza con los desafíos de Capture the Flag
Aprende a resolver desafíos de captura la bandera con nuestro taller virtual introductorio a pedido.