Cómo elegir una herramienta de seguridad para el código generado por IA

9 de enero de 2024
0 minutos de lectura«¡Otra herramienta de IA, no!» Sí, te entendemos. Aun así, la IA llegó para quedarse y, en particular, las herramientas de programación con IA generativa están causando dolores de cabeza a los líderes de seguridad. Hace poco explicamos por qué en nuestra publicación Por qué necesitas un aliado de seguridad para el código generado por IA.
Comprar una nueva herramienta de seguridad para proteger el código generado por IA es una decisión importante. Debe satisfacer las necesidades tanto de tu equipo de seguridad como de tus desarrolladores, y contar con una hoja de ruta que evite que quede obsoleta. Entonces, ¿por dónde empezar para elegir la herramienta de seguridad adecuada que proteja de forma confiable el código generado y mantenga contentos a tus desarrolladores, en medio de la proliferación de herramientas de IA?
Desde hace ocho años, Snyk ofrece soluciones de seguridad que se integran lo más temprano posible en el ciclo de desarrollo de software, antes que otras soluciones de seguridad del mercado. Hoy compartiremos nuestra experiencia y opinión sobre los cinco aspectos principales que debes considerar al comprar una herramienta de seguridad.
SEGURIDAD DEL CÓDIGO DE IA
Guía de compra para la seguridad del código generado por IA
Aprende a proteger el código generado por IA con la Guía de compra para la seguridad del código generado por IA de Snyk.
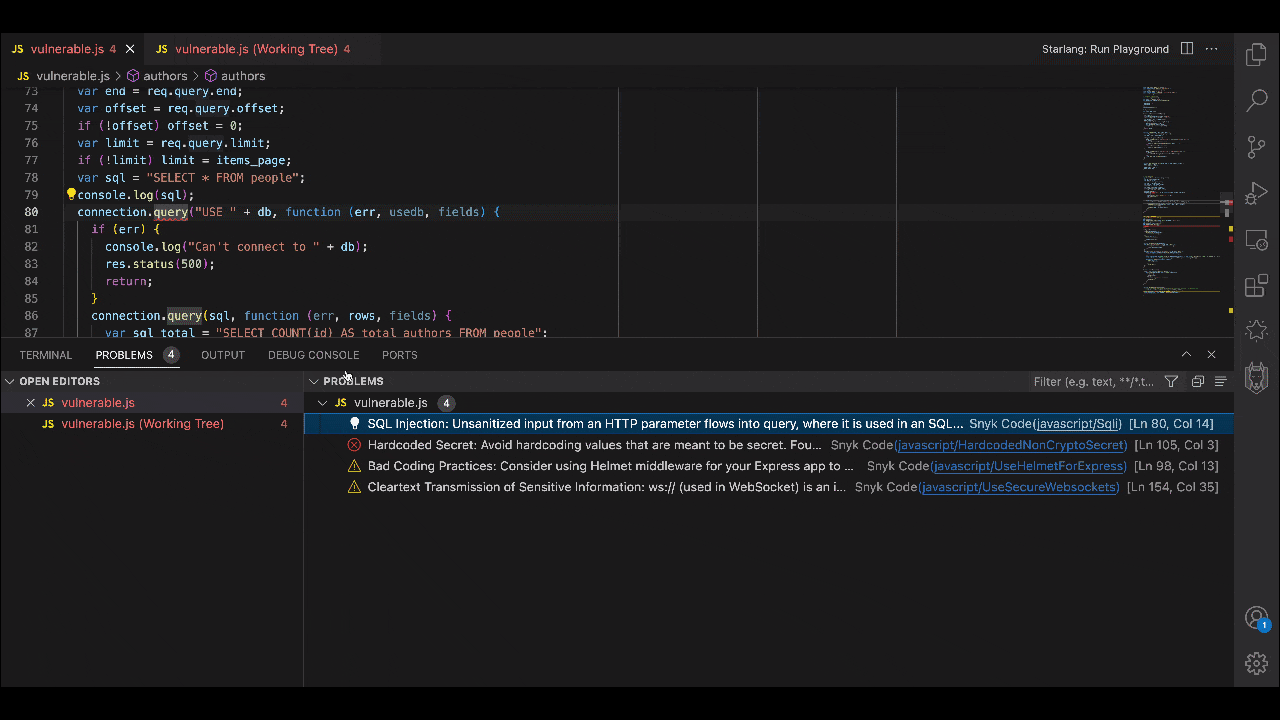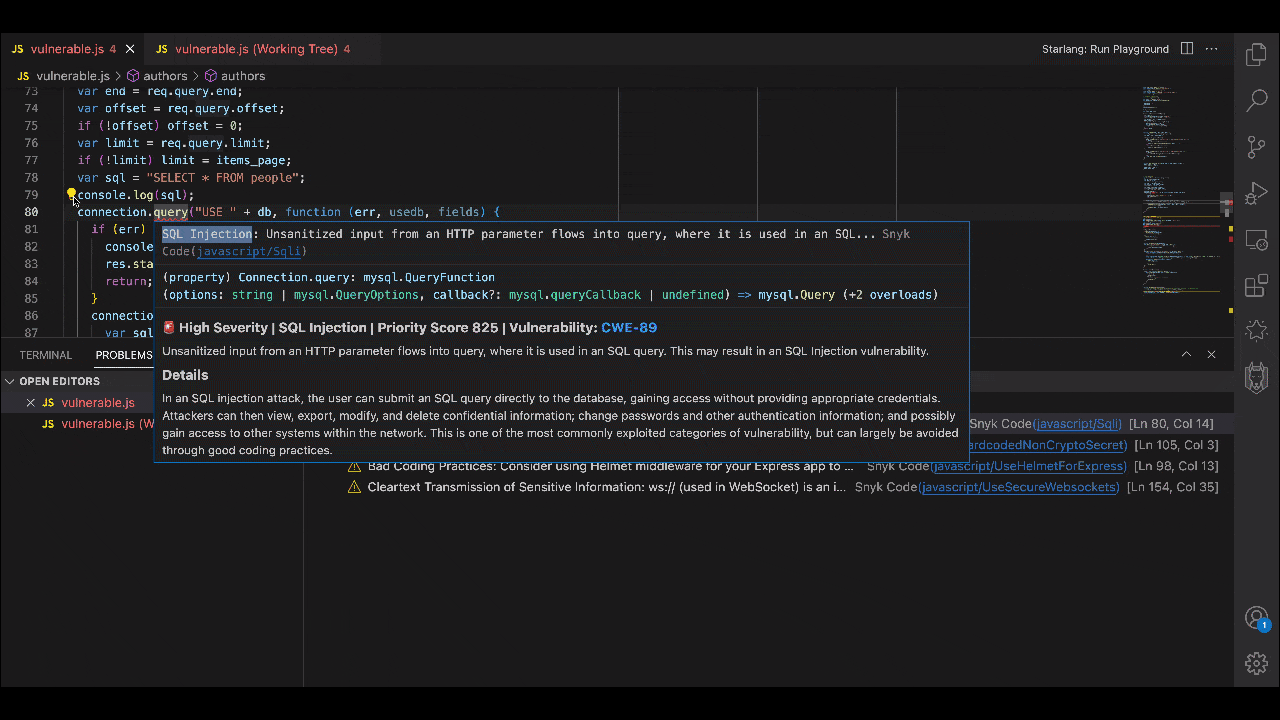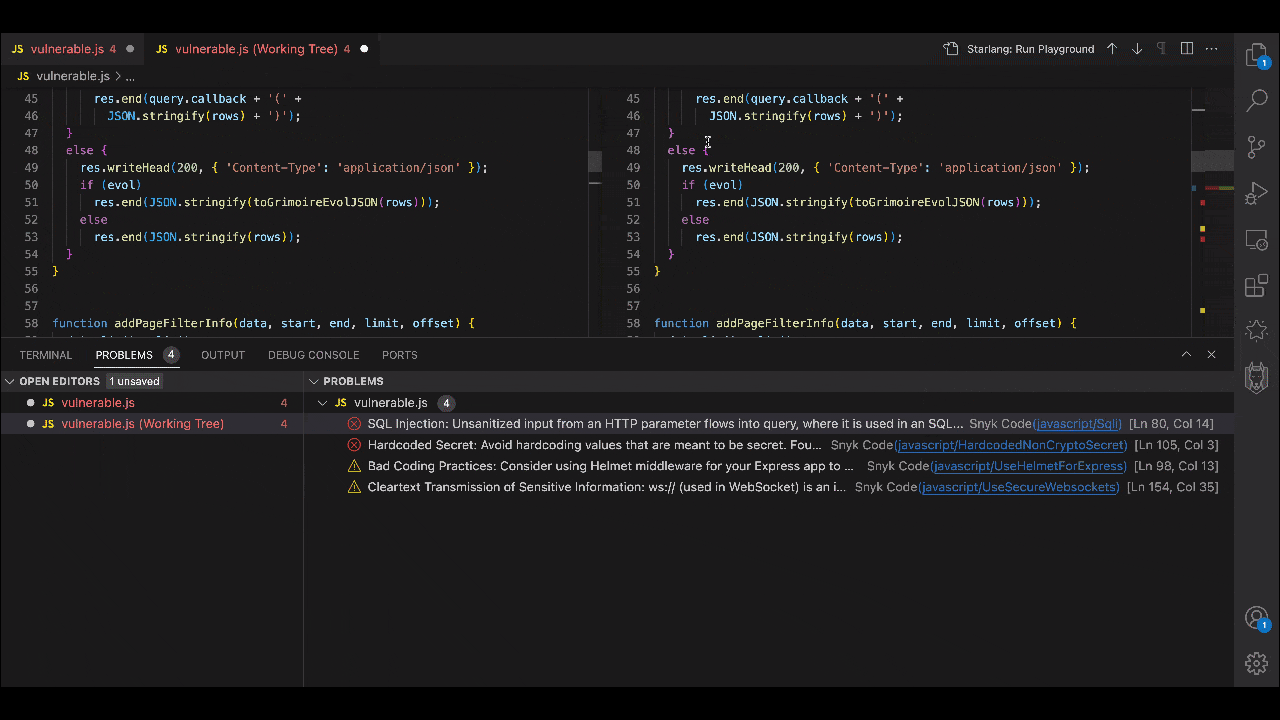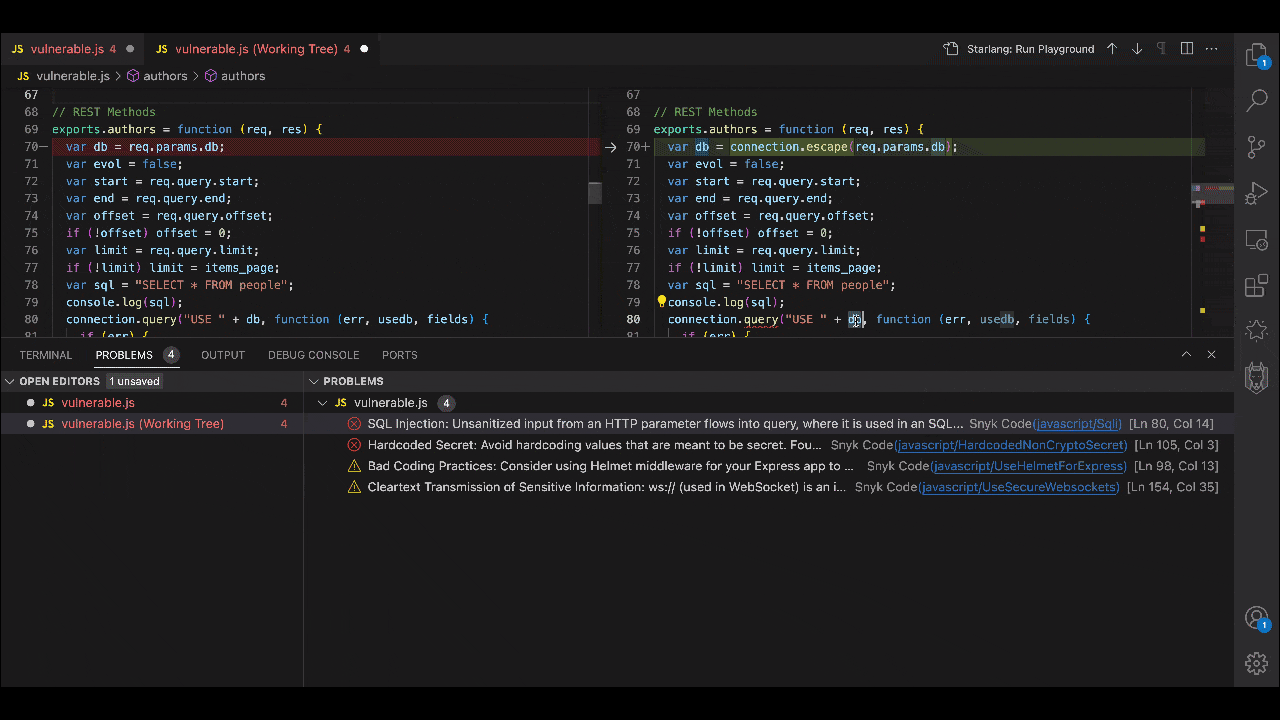
1. Análisis en tiempo real en tu IDE
Los desarrolladores se enfocan en crear, y una buena herramienta de seguridad debe permitirles hacer precisamente eso: proteger las aplicaciones de forma confiable y sin interrumpir los flujos de trabajo de desarrollo. Esto es especialmente importante para lograr una adopción exitosa y duradera de cualquier herramienta de seguridad. Por eso, es fundamental que la herramienta que elijas siga el ritmo de la nueva velocidad de los desarrolladores gracias a la IA y no interrumpa su trabajo.
Nuestra tecnología DeepCode AI patentada es el motor que impulsa Snyk Code. Esta tecnología subyacente hace que Snyk sea más rápido: revisa el código y sugiere correcciones en tiempo real en solo segundos, no minutos ni horas, analizando tu código fuente sin interferir en el IDE para integrarse de manera natural en el flujo de trabajo habitual de tus desarrolladores.
En lugar de interrumpir a los desarrolladores mientras trabajan y hacerlos esperar mientras se prueba el código fuera de su entorno de trabajo, Snyk trabaja junto a ellos mientras programan para detectar errores en el momento en que ocurren y brindar comentarios en tiempo real y acciones concretas. Además, Snyk analiza el código en promedio 2.4 veces más rápido que otras soluciones, por lo que puede seguir el ritmo de los generadores de código con IA.
2. Precisión y protección frente a las alucinaciones de la IA
Como explicamos en una publicación reciente del blog, por la naturaleza misma de la tecnología, toda la IA generativa produce alucinaciones. Por eso, es útil contar con una herramienta de seguridad creada específicamente para gestionar riesgos por un equipo de expertos en seguridad. Los expertos en seguridad que conocen bien la IA saben que no se puede dar por sentado que los resultados de la IA generativa sean seguros, y que deben acompañarse de verificaciones de seguridad capaces de seguir el ritmo de su velocidad.
Snyk entiende esta limitación de la IA generativa, pero también reconoce sus enormes beneficios. Por eso, gracias a nuestra sólida experiencia en seguridad, hemos creado un enfoque robusto de gestión de riesgos tras años de poner nuestro software a prueba en situaciones reales. Snyk está diseñado específicamente para proteger código, con distintos niveles de verificación y una de las bases de datos más grandes y confiables de patrones de código vulnerable y correcciones, que sigue creciendo con el tiempo para mantenerse al día con las últimas prácticas de programación. En nuestra tecnología exclusiva DeepCode AI, diseñamos específicamente una combinación de IA simbólica y generativa, y varios métodos de aprendizaje automático, que combina nuestra tecnología con la supervisión humana.
Snyk combina el componente de IA generativa que crea correcciones de código con el componente de IA simbólica, estricto y regulado, que cuenta con una base de conocimientos líder en el sector y reglas adaptadas para orientar y verificar dos veces lo que produce la IA generativa. Mientras DeepCode AI monitorea cientos de miles de repositorios de código abierto, expertos humanos en seguridad trabajan con nuestra IA para detectar y aprender rápidamente nuevos patrones inseguros, y ajustar y mantener nuestra base de datos y nuestras reglas para reducir los falsos positivos y ayudarte a anticiparte a las vulnerabilidades más recientes, porque ¡las máquinas no pueden pensar! Esta combinación de IA híbrida y cognición humana garantiza un alto nivel de precisión sin alucinaciones para empresas como Snowflake, Intuit y Neiman Marcus.
3. Análisis exhaustivo entre archivos
Muchas herramientas y funciones de seguridad de IA solo analizan bloques de código aislados, fragmentos o archivos de código fuente individuales. Sin embargo, como cualquier profesional de seguridad sabe, esto no es suficiente.
Es importante revisar toda la aplicación y todos sus archivos de código fuente. Esto se debe a que una aplicación está compuesta por muchos archivos de código fuente, muchos más que el único archivo abierto y sus archivos dependientes. La forma en que los datos fluyen por la aplicación e interactúan con todo el código fuente cambia cada vez que se crea código nuevo. Para entender cómo un nuevo bloque de código afecta a la aplicación, una herramienta de seguridad debe comprender toda esta estructura y las funciones que la componen para determinar si el código generado por IA es seguro.
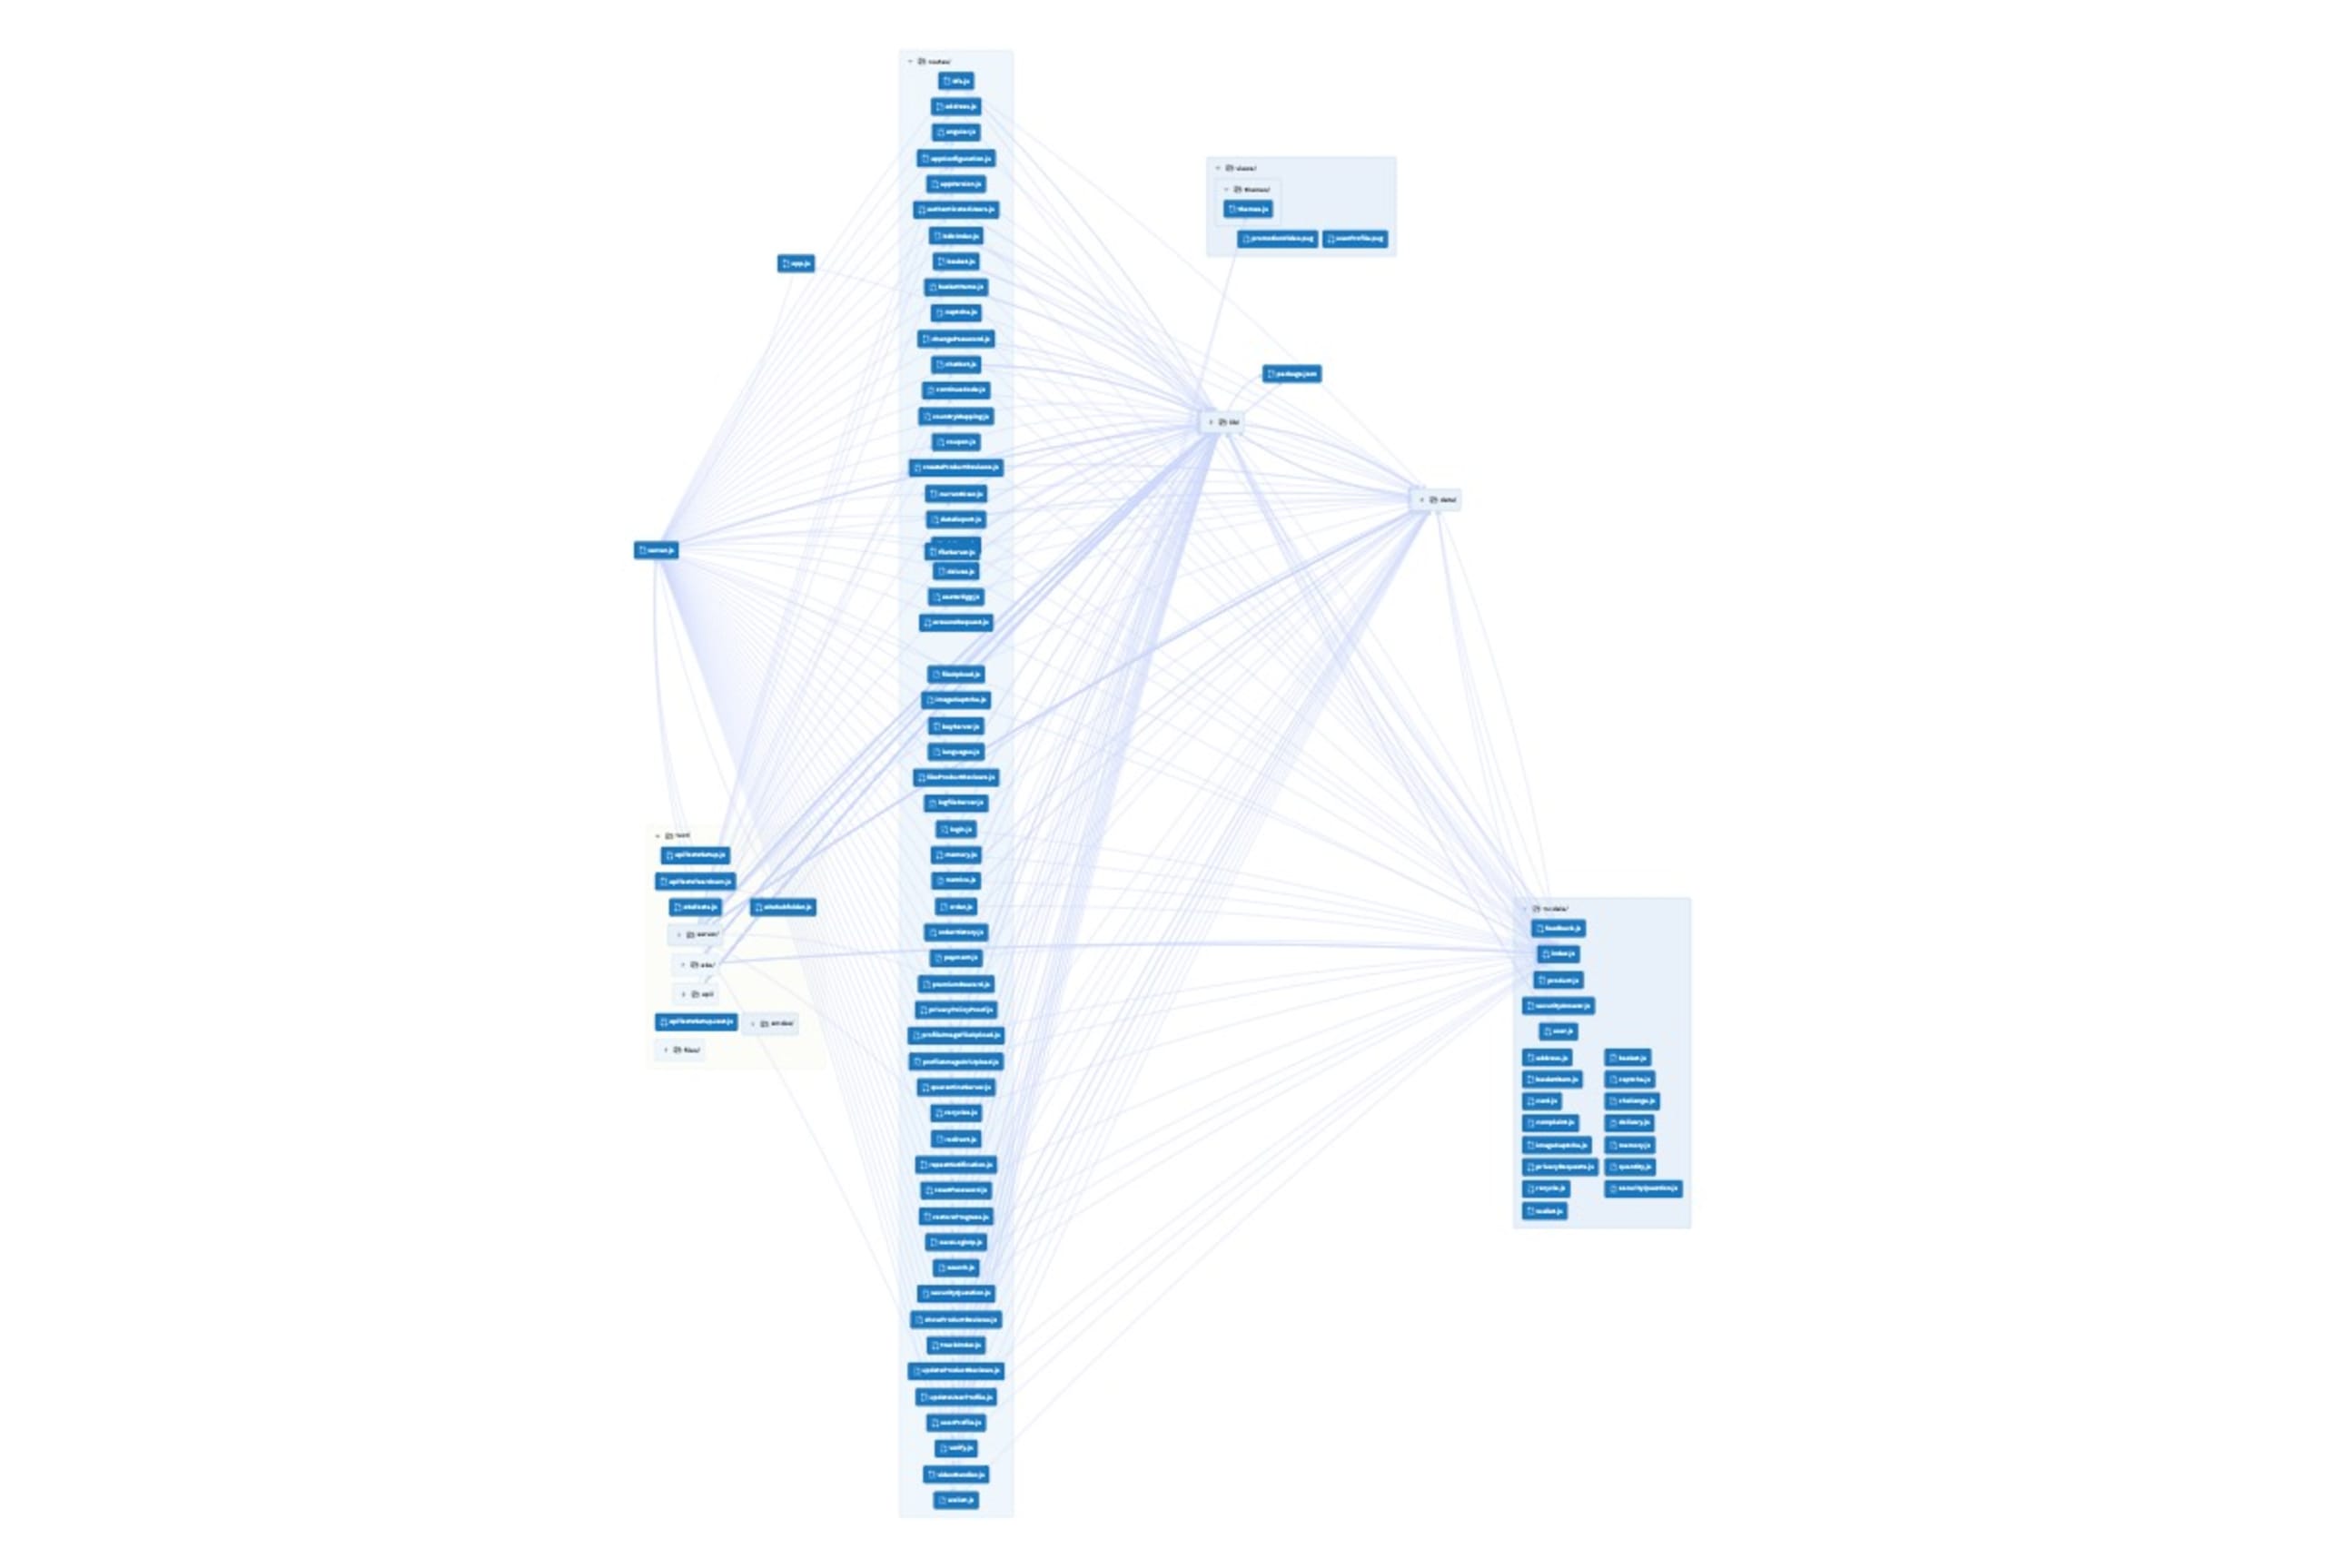
El código que se muestra en el IDE pertenece a una aplicación, y el diagrama anterior visualiza toda la estructura del código de la aplicación a nivel de archivo con CodeSee.
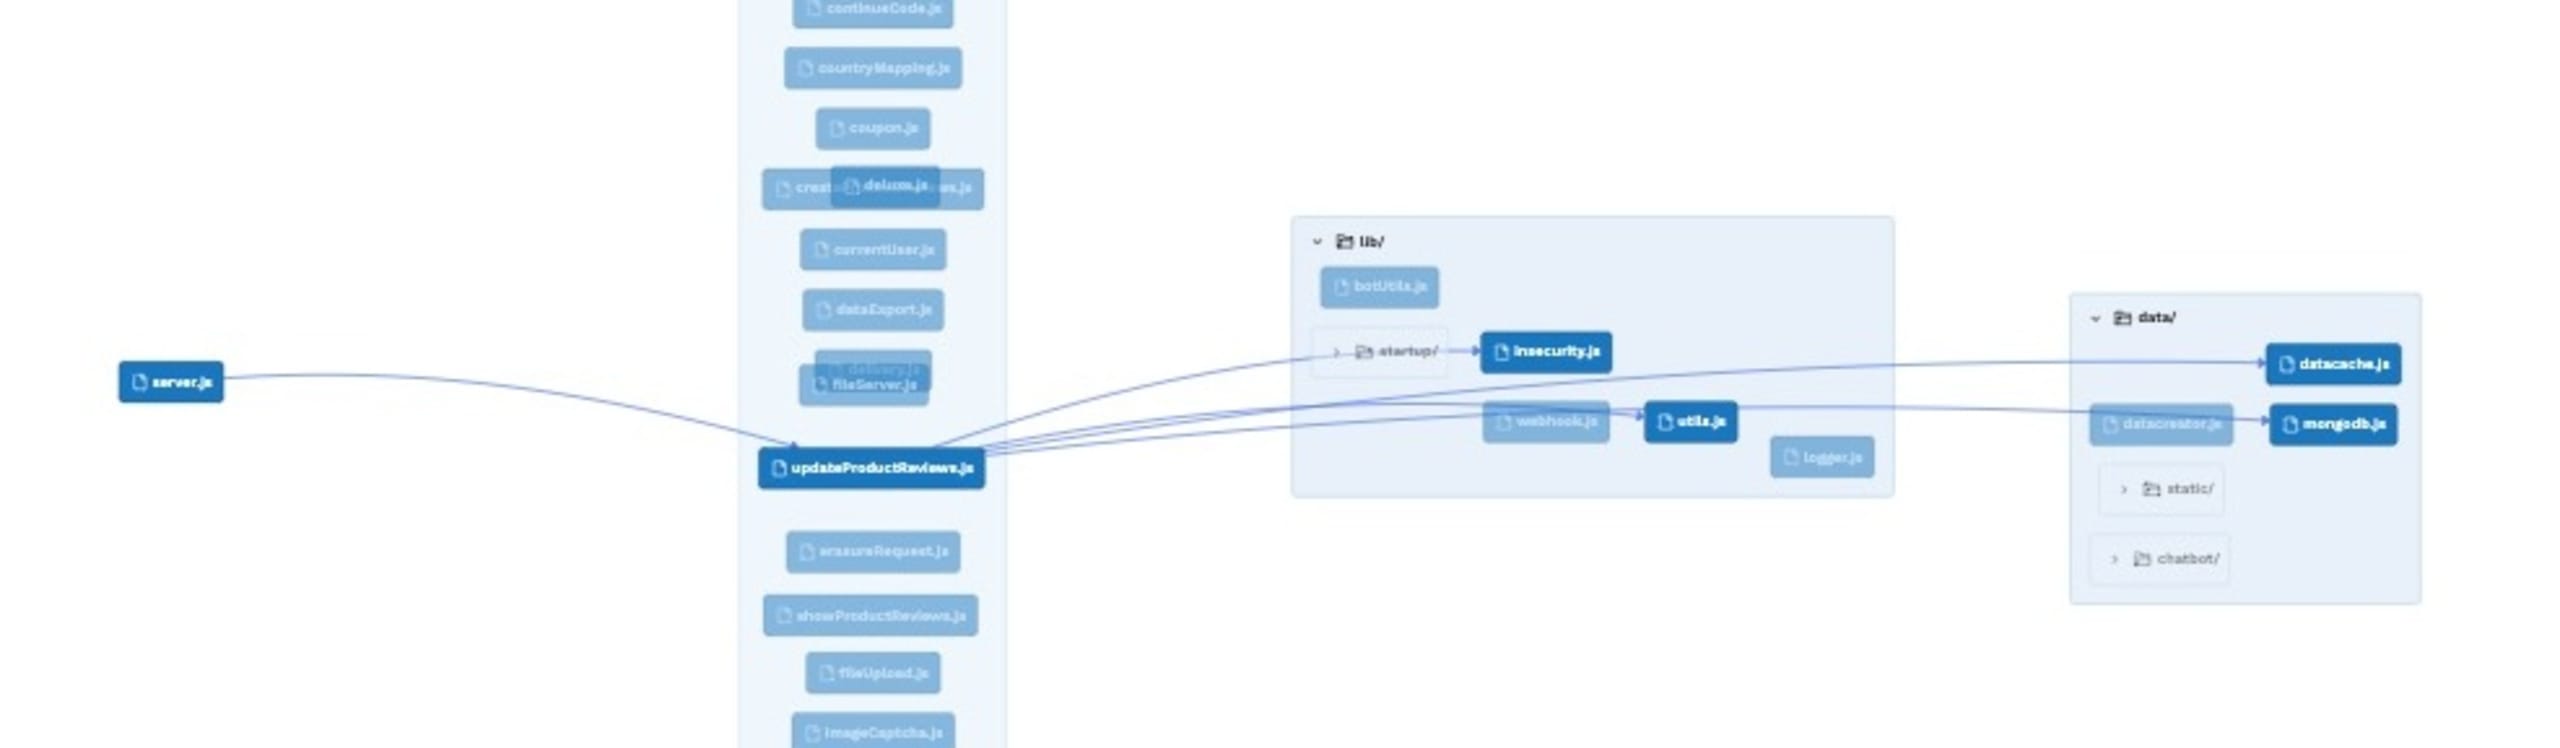
La mayoría de las herramientas SAST no se ejecutan en el IDE porque es muy difícil implementar este proceso; y, cuando sí lo hacen, ofrecen una visión limitada de la aplicación. En el ejemplo de abajo, el archivo updateProductReviews está abierto para editarse, y la mayoría de los analizadores SAST basados en IDE solo revisan ese archivo o, quizá, los archivos conectados directamente con él. Así, pasan por alto más del 90 % de la aplicación.
Snyk se especializa en comprender cómo piensan los equipos de seguridad y quienes podrían actuar de forma maliciosa. En Snyk sabemos que las aplicaciones del mundo real son extensas y complejas, y que contienen mucho código heredado y distintas dependencias. Snyk no se limita a revisar fragmentos o bloques de código de forma aislada: cada vez que se agrega código nuevo, revisamos toda la aplicación y analizamos cómo interactúa cada bloque de código con el resto del código, siguiendo el flujo de los datos por toda la aplicación.
En particular, el análisis entre archivos de Snyk detecta las interacciones entre un fragmento de código y todos los archivos con los que interactúa en una aplicación, para filtrar el ruido y destacar todas las amenazas relevantes. Esto permite que Snyk proporcione resultados más precisos y útiles, y explique su razonamiento de forma transparente a tus desarrolladores para que entiendan el problema y cómo solucionarlo. En pocas palabras, Snyk prioriza los riesgos, minimiza los resultados falsos y genera correcciones adecuadas (que se han evaluado para verificar que no creen nuevas vulnerabilidades), para que tú y tus desarrolladores puedan trabajar de forma más eficiente y sencilla.
4. Informes automatizados desde la plataforma
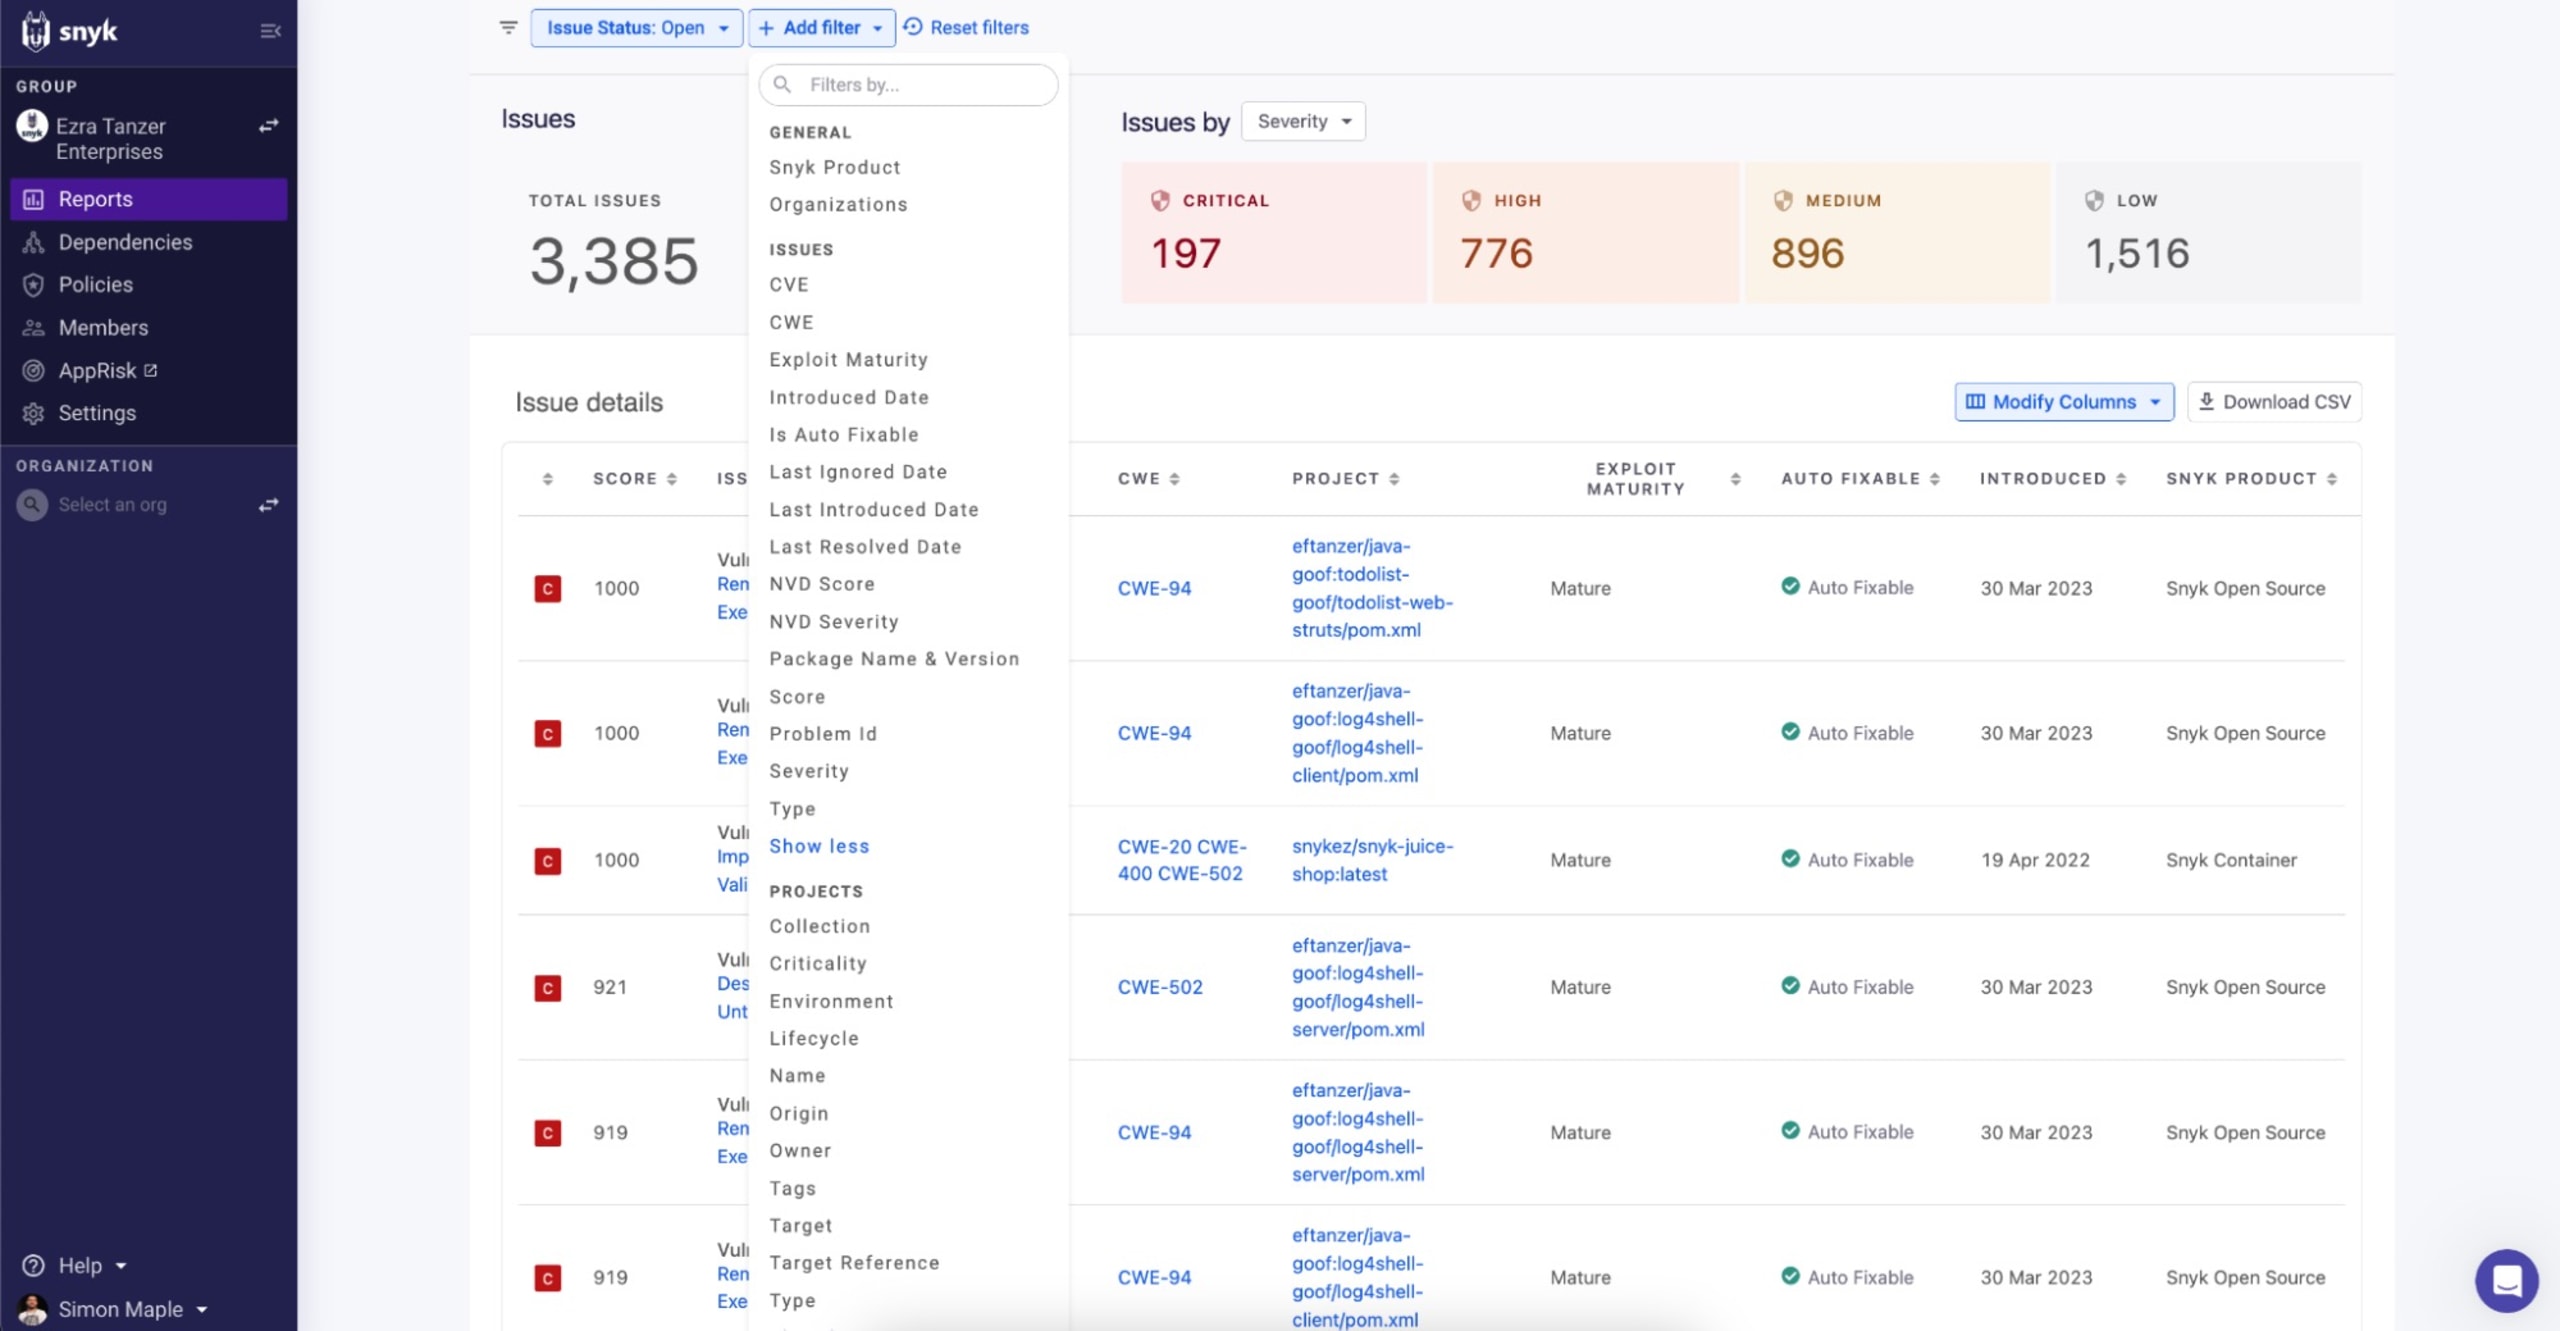
Todos los líderes de seguridad deben cumplir requisitos de auditoría y conformidad, y generar informes puede ser tedioso. Por eso, necesitas una herramienta de seguridad práctica que priorice los riesgos y resuma una vista centralizada de los hallazgos de riesgo dentro de la plataforma. Después de todo, para tomar decisiones estratégicas significativas, hacer un seguimiento de tu progreso o evaluar el riesgo general, necesitas visibilidad de las debilidades y tendencias de seguridad en toda la organización. No querrás tener que reunir por tu cuenta datos dispersos.
La función de generación de informes de Snyk está integrada de forma nativa y, por eso, está optimizada para ofrecerte una visión completa de tus datos de seguridad. Esta función también está centralizada en todas las vistas y equipos, lo que permite priorizar con mayor granularidad mediante filtros como la madurez de explotación, la posibilidad de corrección y la puntuación de riesgo, que incluye aspectos como reachability, la criticidad del proyecto y si los proyectos son de producción o de desarrollo. Estas opciones permiten mejorar la eficiencia de la conformidad mediante informes automatizados y personalizados, todo desde tu plataforma para ofrecer una experiencia fluida.
5. Independencia y capacidad de evolucionar con tus necesidades
En este panorama de IA que cambia rápidamente, es posible que los asistentes de programación con IA que usas hoy no sean los que quieras usar dentro de un año. Por eso, tiene sentido mantener tus opciones abiertas y elegir una herramienta de seguridad que no te obligue a usar un asistente de programación con IA específico.
Lo entendemos, y por eso Snyk no está limitado a una sola herramienta de programación con IA: podemos integrarnos con las herramientas de IA que tus desarrolladores prefieren, hoy o en el futuro.
Y un último aspecto fundamental para las buenas prácticas y la gobernanza: es recomendable asegurarse de que la empresa que genera tu código no esté afiliada con la empresa que lo protege. De lo contrario, se elimina un conjunto de controles y contrapesos muy necesarios. Snyk se dedica exclusivamente a la seguridad, por lo que es independiente de las herramientas de programación con IA y se enfoca por completo en ayudarte a gestionar los riesgos.
Líder de Gartner en pruebas de seguridad de aplicaciones
La seguridad es fundamental; por eso, los expertos en seguridad necesitan años de formación. La importancia de la seguridad se refleja en el deber de cuidado de los líderes de seguridad, quienes pueden enfrentar sanciones legales punitivas tras incidentes de seguridad graves. Por eso, debes elegir tu herramienta de seguridad de forma deliberada, en lugar de optar por la alternativa más conveniente o económica.
La plataforma de Snyk reúne años de experiencia en seguridad, estudios académicos y mejoras continuas de nuestra tecnología y nuestros métodos. Hemos creado deliberadamente una herramienta que equilibra las necesidades de seguridad y de los desarrolladores.
«Como líder de seguridad, mi principal responsabilidad es garantizar que todo el código que creamos, ya sea generado por IA o escrito por personas, sea seguro desde el diseño. Al usar el análisis estático con IA de Snyk Code y su innovación más reciente, DeepCode AI Fix, que ofrece correcciones verificadas en términos de seguridad y se pueden implementar automáticamente desde el IDE, nuestros equipos de desarrollo y seguridad ahora pueden garantizar que entregamos software más rápido y de forma más segura».
-Steve Pugh, CISO de NYSE/ICE
Snyk también fue nombrado recientemente «Líder» en el Cuadrante Mágico de Gartner de 2023 para pruebas de seguridad de aplicaciones, «Líder» en The Forrester Wave de 2023 para análisis de composición de software, y Snyk fue la elección de los clientes de Gartner Peer Insights de 2022 para pruebas de seguridad de aplicaciones.
Descarga la Guía del comprador de Snyk sobre seguridad del código generado por IA generativa
Como punto de partida para elegir medidas de seguridad para asistentes de programación con IA, la herramienta de seguridad que elijas debe ejecutar análisis de seguridad rápidamente y lo más temprano posible, preferentemente en el código fuente dentro de tu IDE; debe aprovechar varios modelos de IA para generar resultados más precisos; debe realizar análisis exhaustivos y revisar el código con todo el contexto de la aplicación; debe ofrecer funciones nativas de generación de informes optimizadas para interactuar plenamente con tus datos de seguridad; y debe ser independiente de las herramientas para dar flexibilidad a tus desarrolladores al elegir su conjunto de herramientas.
Aunque hoy haya tanto ruido en torno a la IA, contar con un marco de características o aspectos clave puede ayudarte a reducir significativamente las opciones de herramientas de seguridad para tu código generado por IA.
Para obtener más orientación sobre cómo comprar una herramienta de seguridad para el código generado por IA, descarga nuestra Guía del comprador sobre seguridad del código generado por IA generativa o agenda hoy una demostración con un experto.