Una solución DevSecOps para tus aplicaciones en AWS de Snyk

28 de noviembre de 2023
0 minutos de lecturaAWS ofrece la infraestructura, la innovación, los servicios y la confiabilidad necesarios para ejecutar tus aplicaciones de misión crítica. Por eso, millones de clientes son socios de AWS para crear, ejecutar y escalar aplicaciones en la nube. Pero ¿cómo pueden los clientes garantizar de forma proactiva la seguridad de estas aplicaciones críticas?
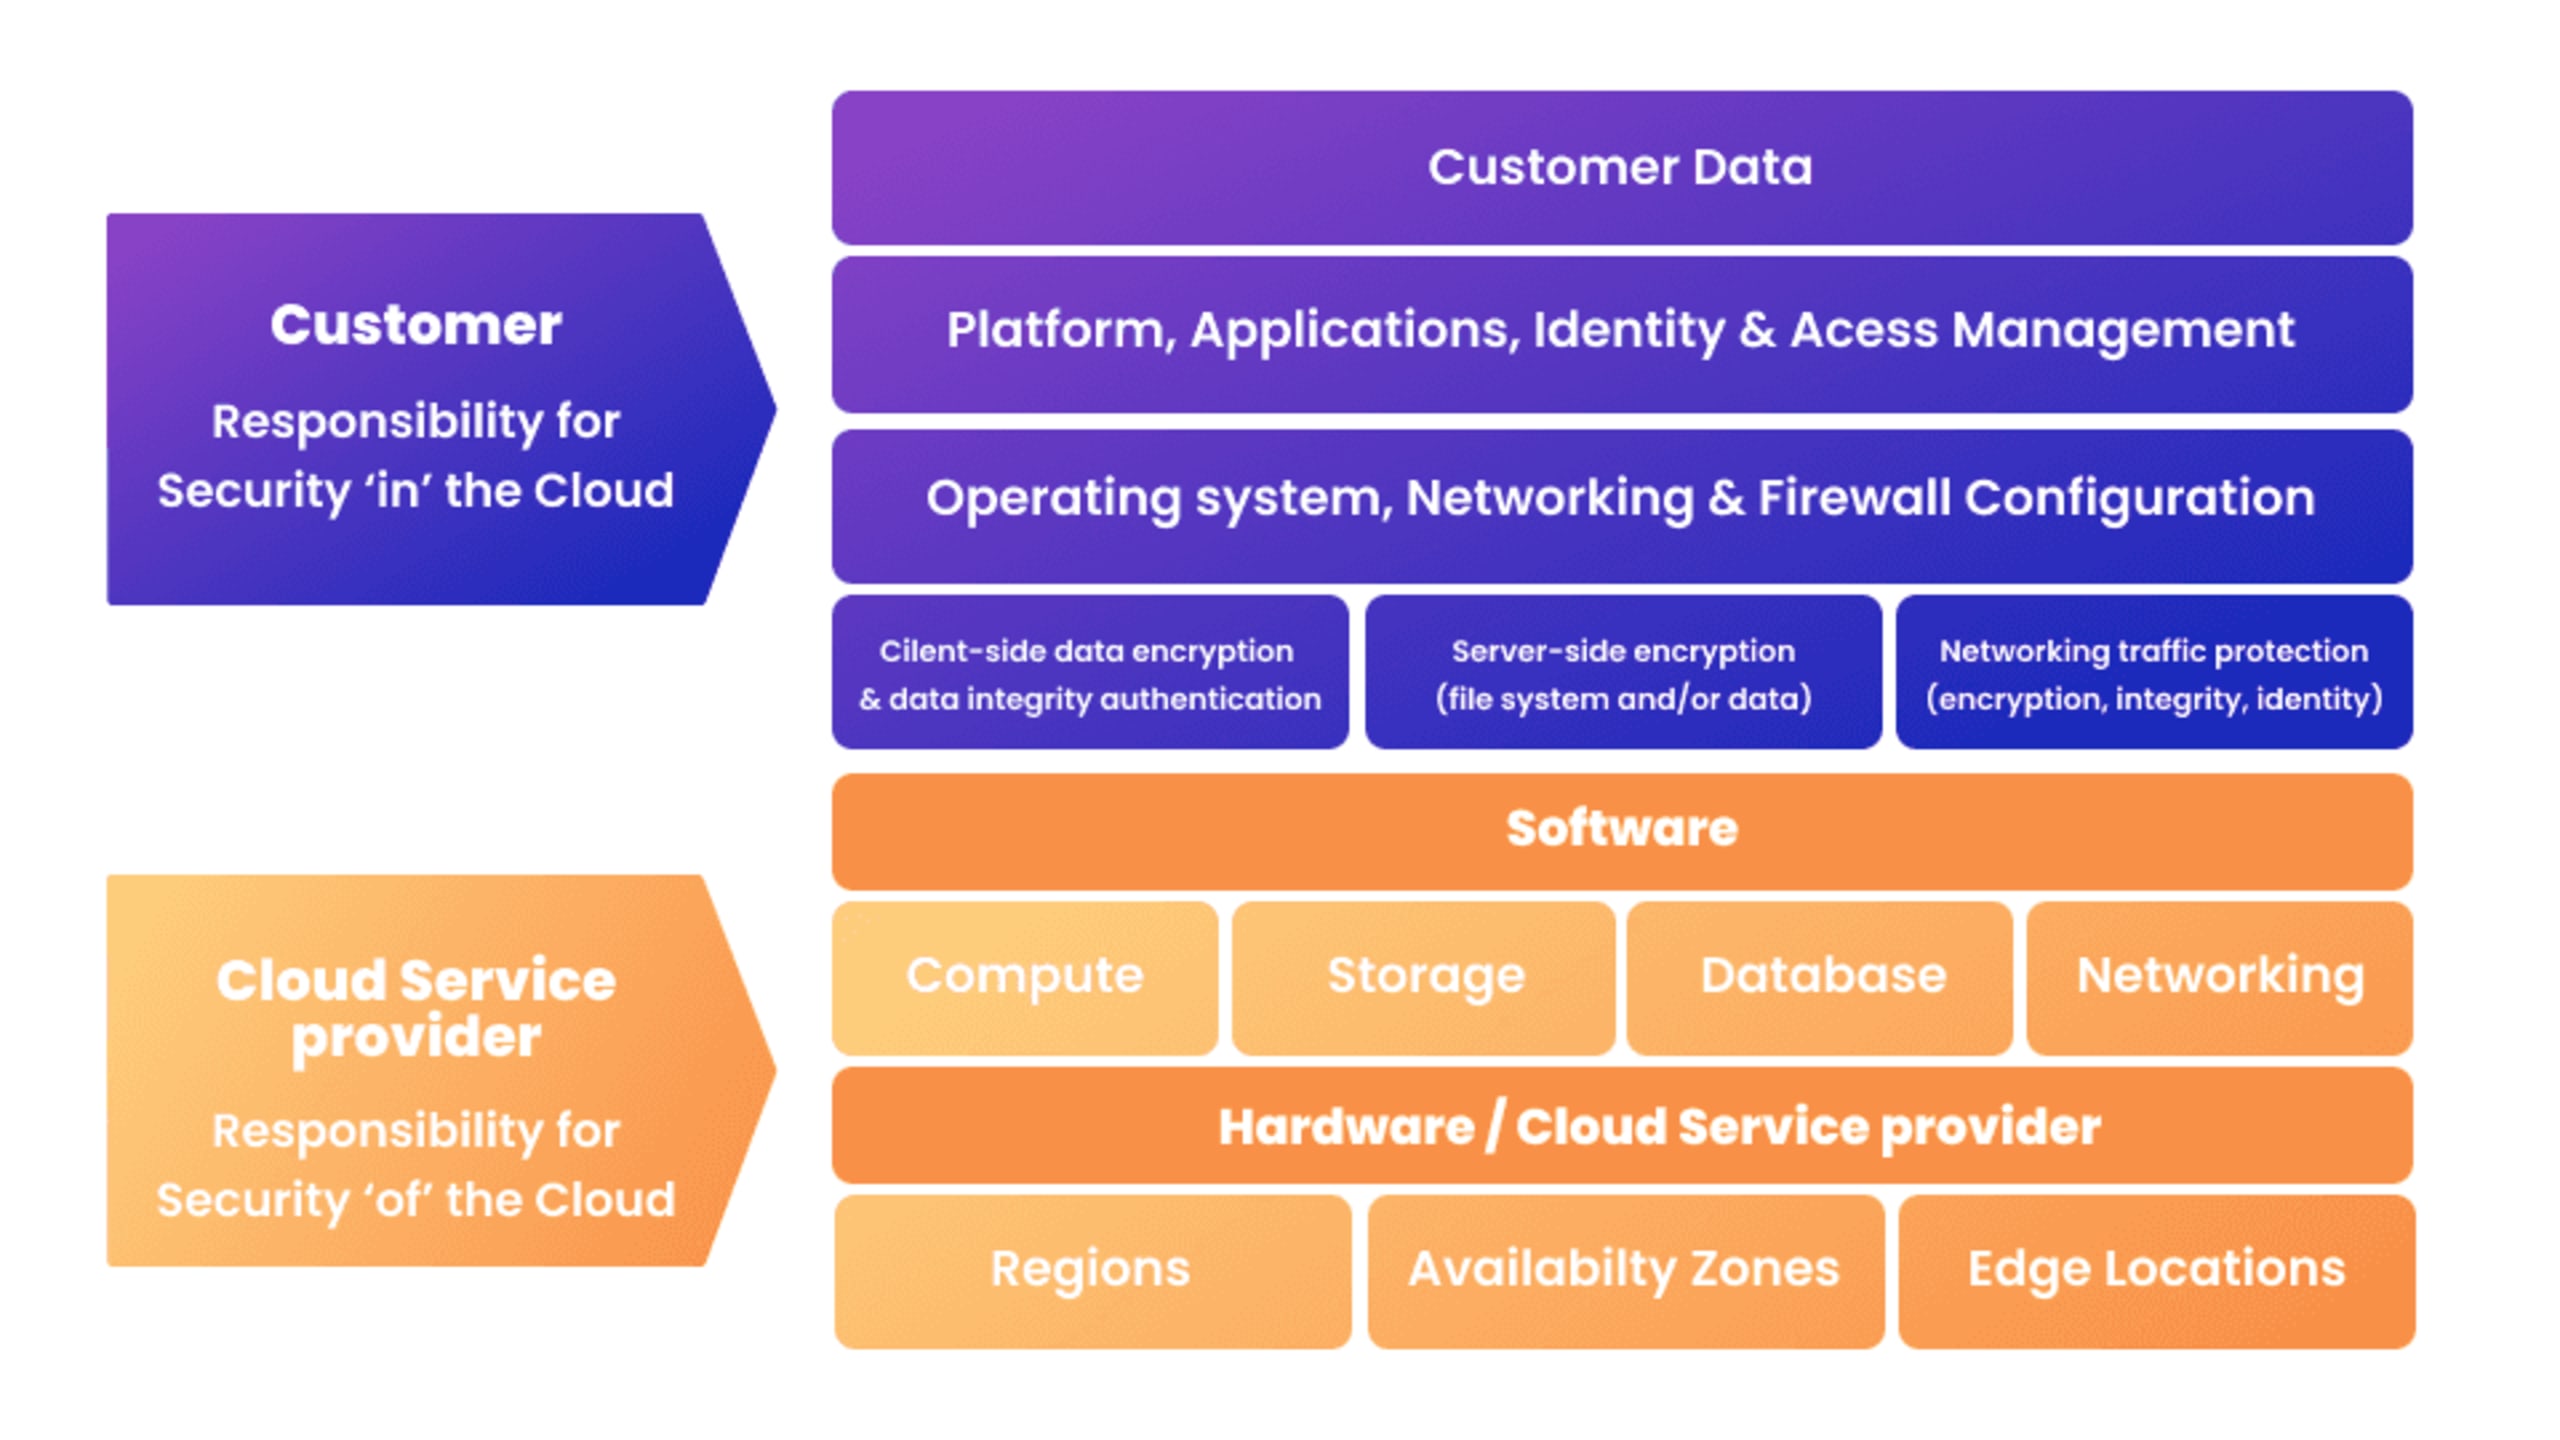
El modelo de responsabilidad compartida de AWS establece que AWS administra la seguridad de la nube (hardware, software, redes, instalaciones en la nube, etc.), pero el socio/cliente es responsable de proteger las aplicaciones que se ejecutan en la nube (sistemas operativos, aplicaciones, utilidades, configuraciones, etc.).
Trabajar con Snyk les proporciona a los clientes las herramientas que necesitan para crear y ejecutar aplicaciones de forma segura con AWS.
Tres razones para adoptar DevSecOps en AWS
Adoptar un enfoque de seguridad desde el inicio, es decir, integrar la seguridad desde las primeras etapas del desarrollo, reduce tempranamente el trabajo de seguridad pendiente y disminuye los problemas en el código que los equipos de desarrollo tendrían que resolver más adelante. Sin embargo, la revolución de la tecnología nativa de la nube ha cambiado la forma de trabajar de los equipos de desarrollo y seguridad: adelantar la seguridad es solo el comienzo.
Esto se debe a la creciente dependencia de los equipos modernos de los microservicios, la contenerización y los pipelines de integración y entrega continuas (CI/CD), que exigen un enfoque más integral y colaborativo para integrar la seguridad sin interrupciones en todo el ciclo de vida del desarrollo de software.
Escala: La cantidad de desarrolladores supera a la de profesionales de seguridad en una proporción mayor que 8:1. Esto crea una enorme brecha entre el modelo de seguridad tradicional y el flujo de talento necesario para respaldarlo. Además, como las organizaciones siguen contratando más desarrolladores que profesionales de seguridad, surge un desafío evidente de escalabilidad.
Velocidad: Tradicionalmente, las organizaciones alineaban la seguridad con el desarrollo mediante el modelo en cascada, que consta de fases diferenciadas, como diseño, implementación, pruebas y mantenimiento. Cada fase depende de que se complete la anterior.
En cambio, hoy la mayoría de las organizaciones han adoptado un modelo DevOps que enfatiza la colaboración continua entre los equipos de desarrollo y operaciones, con el objetivo de automatizar procesos y entregar software de forma más rápida e iterativa.
Sin embargo, un desafío habitual del modelo DevOps es que su ritmo acelerado y su énfasis en la integración y la implementación continuas a veces provocan pruebas insuficientes y exigen alinear los procesos de seguridad con el rápido ritmo del desarrollo.Alcance: El desarrollo tradicional en las instalaciones implica crear y mantener software e infraestructura en centros de datos físicos. Esto ofrece control y seguridad totales, pero suele requerir una mayor inversión de capital inicial y limita la escalabilidad.
En cambio, hoy el desarrollo nativo de la nube permite una mayor escalabilidad y flexibilidad, y reduce los gastos operativos. Sin embargo, también presenta desafíos de seguridad, como administrar datos en entornos distribuidos, proteger microservicios y contenedores, y abordar posibles vulnerabilidades en la infraestructura compartida de la nube. Todo esto exige una estrategia de seguridad sólida y adaptable.
Adelantar la seguridad es un gran comienzo porque aborda principalmente las primeras etapas del desarrollo. Sin embargo, la seguridad debe ser continua y abarcar todo el SDLC para responder adecuadamente a la naturaleza cambiante y dinámica del desarrollo y la implementación de software modernos.
Aunque integrar la seguridad desde el principio ayuda a reducir los problemas y el trabajo pendiente, el paradigma nativo de la nube, centrado en la escalabilidad, la velocidad y los entornos distribuidos, introduce complejidades y desafíos que requieren medidas de seguridad adaptables y constantes.
Un enfoque de seguridad integral con Snyk y AWS
Un enfoque integral de DevSecOps integra prácticas y consideraciones de seguridad a lo largo de todo el ciclo de vida del desarrollo de software, y promueve un enfoque proactivo y colaborativo de la seguridad dentro del marco de DevOps.
Snyk y AWS ofrecen las herramientas de seguridad que necesitas para obtener una visión de 360 grados y mejorar la postura de seguridad de tus aplicaciones y tu entorno en la nube de AWS. Con la plataforma de seguridad de Snyk, diseñada para desarrolladores, puedes automatizar los controles de seguridad en las capas de aplicaciones y seguridad de AWS para encontrar y corregir vulnerabilidades en:
Con Snyk, puedes escalar la seguridad en cada componente de la aplicación. Snyk permite a los desarrolladores reducir drásticamente el tiempo necesario para encontrar y corregir problemas de seguridad en toda la pila de aplicaciones de AWS.
Analiza paquetes de código abierto en busca de vulnerabilidades mediante la integración exclusiva de Snyk con AWS CodePipeline.
Automatiza los controles de seguridad en CI/CD con Amazon CodeCatalyst y supervisa los problemas de seguridad desde la interfaz de Snyk.
Analiza imágenes de contenedor en Amazon ECR y aprovecha las recomendaciones para actualizar imágenes base.
Encuentra y corrige errores de configuración y problemas de cumplimiento en tus archivos de AWS CloudFormation, Terraform o Amazon EKS.
Aprovecha Amazon EventBridge para crear flujos de trabajo de notificación y respuesta casi en tiempo real con los registros de auditoría y los hallazgos de seguridad de Snyk.
Además, Snyk ofrece los controles flexibles y la visibilidad necesarios para estandarizar la seguridad y aplicar las mejores prácticas en todo el entorno de AWS, sin afectar la velocidad del desarrollo.
Aprovecha la información sobre vulnerabilidades de Snyk en Amazon Inspector para priorizar primero las vulnerabilidades más graves.
Usa políticas personalizadas de seguridad y licencias para definir los límites de seguridad y legales aceptables, y aplicarlas automáticamente en todo el SDLC.
Usa controles de acceso basados en roles (RBAC) y supervisa la actividad de auditoría de Snyk en toda tu flota de aplicaciones desde AWS CloudTrail Lake.
Incorpora los hallazgos y eventos de seguridad de Snyk en AWS Security Hub para ayudar a los equipos de seguridad a visualizar eventos de seguridad y dirigirlos a flujos de trabajo automatizados.
Agiliza la incorporación a la plataforma de seguridad de Snyk, diseñada para desarrolladores, con las integraciones de Snyk con AWS Control Tower.
Descarga la guía completa para compradores sobre DevSecOps en AWS
Obtén más información en nuestra Guía para compradores: cómo elegir una verdadera solución DevSecOps para tus aplicaciones en AWS o agenda una demostración en vivo con un experto en seguridad de Snyk. Descubre por qué Snyk es la solución de seguridad de aplicaciones que eligen tanto los desarrolladores como los equipos de seguridad, y lo que puede hacer por tu equipo.
Si usas AWS Marketplace para descubrir, evaluar y comprar software de terceros, visita nuestro listado en el marketplace para probar Snyk gratis directamente desde AWS Marketplace.