Snyk-Sicherheitsinformationen in GitHub Code Scanning anzeigen

7. Oktober 2020
0 Min. LesezeitViele Snyk-Nutzer verwenden GitHubzum Hosten ihres Quellcodes. Das bedeutet in der Regel, dass sie an einem Ort (GitHub) nach Quellcode und an einem anderen (Snyk) nach Informationen zu Schwachstellen suchen. Snyk hat schon immer daran gearbeitet, Sicherheitsinformationen direkt dort bereitzustellen, wo Entwickler arbeiten – zum Beispiel mit lokalen Tools wie unserer CLI und unseren IDE-Plugins sowie mit unseren GitHub-Pull-Requests und Statusprüfungen.
Mit dem Start von GitHub Code Scanning freuen wir uns, Sicherheitsinformationen (von Snyk) noch stärker in den nativen Entwickler-Workflow zu integrieren – dank Aktualisierungen unserer GitHub Actions zur Unterstützung von Code Scanning.
GitHub Code Scanning
Code Scanning ergänzt den Tab „Security“ in GitHub um eine neue Funktion und ist ab heute für alle GitHub-Nutzer verfügbar. Damit können Sie all Ihre Sicherheitstools an einem Ort einbinden und sämtliche Schwachstellen und Sicherheitsprobleme in Ihren Repositorys sehen.
Code Scanning zeigt Sicherheitsprobleme in Ihren Repositorys auf, bevor diese in die Produktion gelangen. Dazu können Quellcode von Anwendungen, Assets, Konfigurationsdateien usw. gehören.
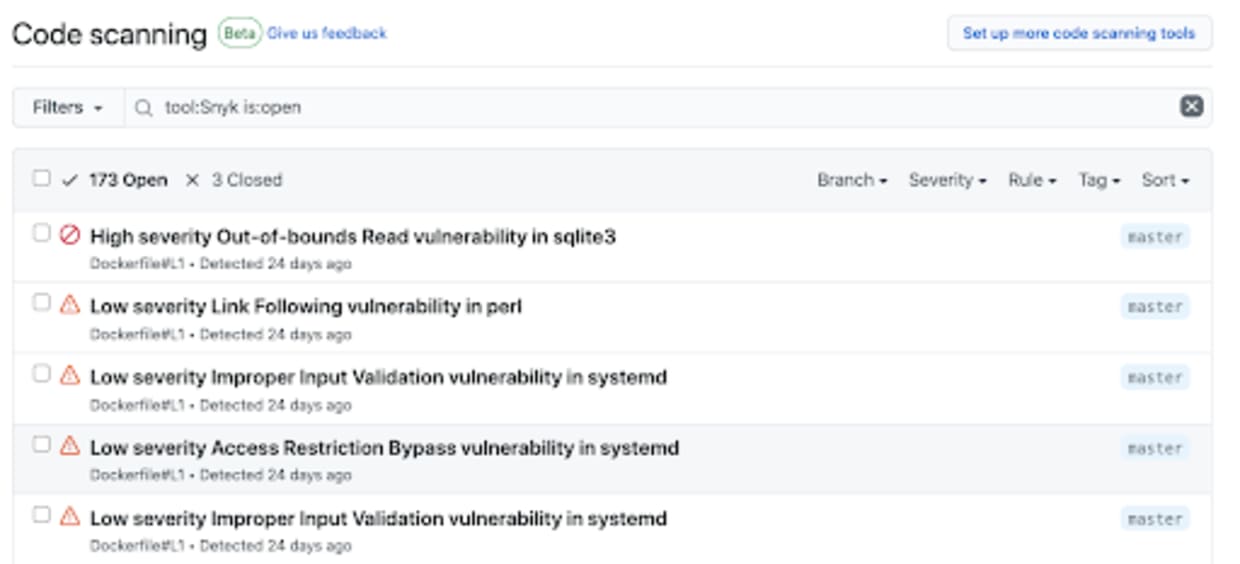
Snyk Container und Snyk Infrastructure as Code
Heute unterstützen sowohl Snyk Container (zum Scannen von Container-Images) als auch Snyk Infrastructure as Code (zum Erkennen von Fehlkonfigurationen in Kubernetes-Konfigurationsdateien und Terraform-Code) GitHub Code Scanning – mithilfe unserer bestehenden Snyk GitHub Actions.
Hier sehen Sie ein Beispiel, in dem die Snyk Action ein Docker-Image auf Schwachstellen prüft und anschließend eine SARIF-Datei in Code Scanning hochlädt. SARIF ist ein offener Standard von OASIS, der von Code Scanning als Austauschformat für Sicherheitsprobleme verwendet wird.
Mit nur drei zusätzlichen Zeilen in unserem Workflow, in denen wir die upload-sarif-Action verwenden, können wir also Daten von Snyk übernehmen und in GitHub hochladen.
Auch Snyks neues Infrastructure-as-Code-Produkt funktioniert mit GitHub Code Scanning. Damit können wir Fehlkonfigurationen in Ihren Kubernetes-JSON- und YAML-Dateien oder Ihrem Terraform-Code erkennen und die Probleme direkt in GitHub anzeigen. Der folgende Workflow zeigt ein einfaches Beispiel:
Sobald der oben gezeigte Workflow ausgeführt wird, erscheinen die von Snyk erkannten Sicherheitsfehlkonfigurationen in GitHub.
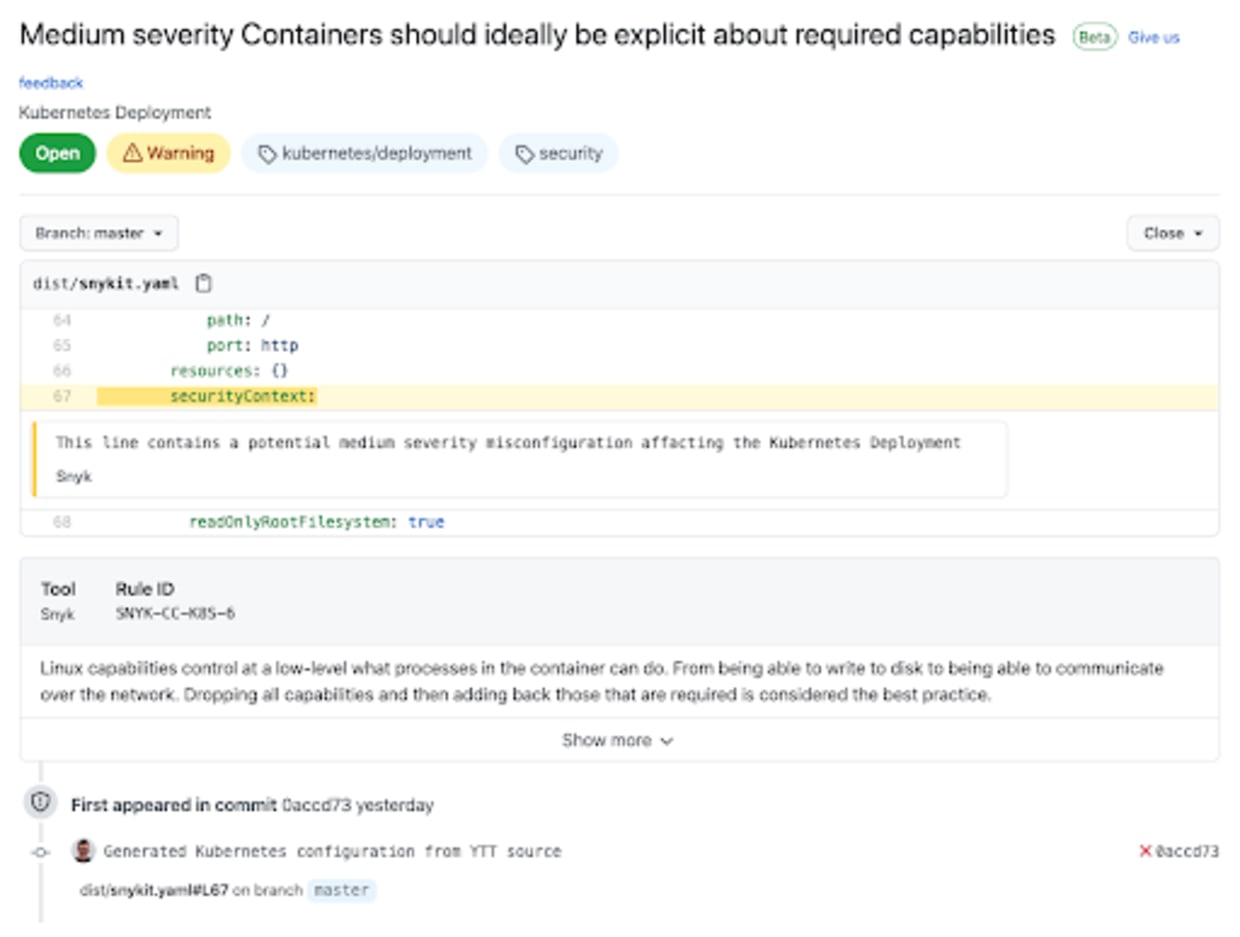
Hier sehen Sie Details zum Problem sowie den Kontext der betroffenen Zeile und des Commits, durch den es eingeführt wurde.
Die Snyk Infrastructure as Code Action unterstützt derzeit nur Kubernetes-Konfigurationsdateien. Die Unterstützung für Terraform wird in Kürze eingeführt, weitere Konfigurationsformate folgen später.
Nächste Schritte
Probieren Sie bitte die Snyk GitHub Actions und die neue Unterstützung für GitHub Code Scanning aus und teilen Sie uns Ihre Meinung mit. Wir haben bereits einige großartige Ideen, um die Actions zu verbessern und die Unterstützung für GitHub Code Scanning auf alle Funktionen von Snyk auszuweiten. Bleiben Sie dran – es kommen noch viele weitere Funktionen, die Sicherheit mitten in den Entwickler-Workflow bringen.
Starten Sie mit Capture the Flag
Erfahren Sie in unserem virtuellen On-Demand-Workshop für Einsteiger, wie Sie Capture-the-Flag-Herausforderungen lösen.


