Snyk kündigt Entwickler-orientierte Sicherheitsfunktionen für Infrastructure as Code an

17. August 2020
0 Min. LesezeitWir freuen uns, die Einführung unserer Entwickler-orientierten Funktionen für Sicherheit für Infrastructure as Code bekannt zu geben. Damit können Entwickler Fehlkonfigurationen finden und beheben, die zu Sicherheitsproblemen führen können.
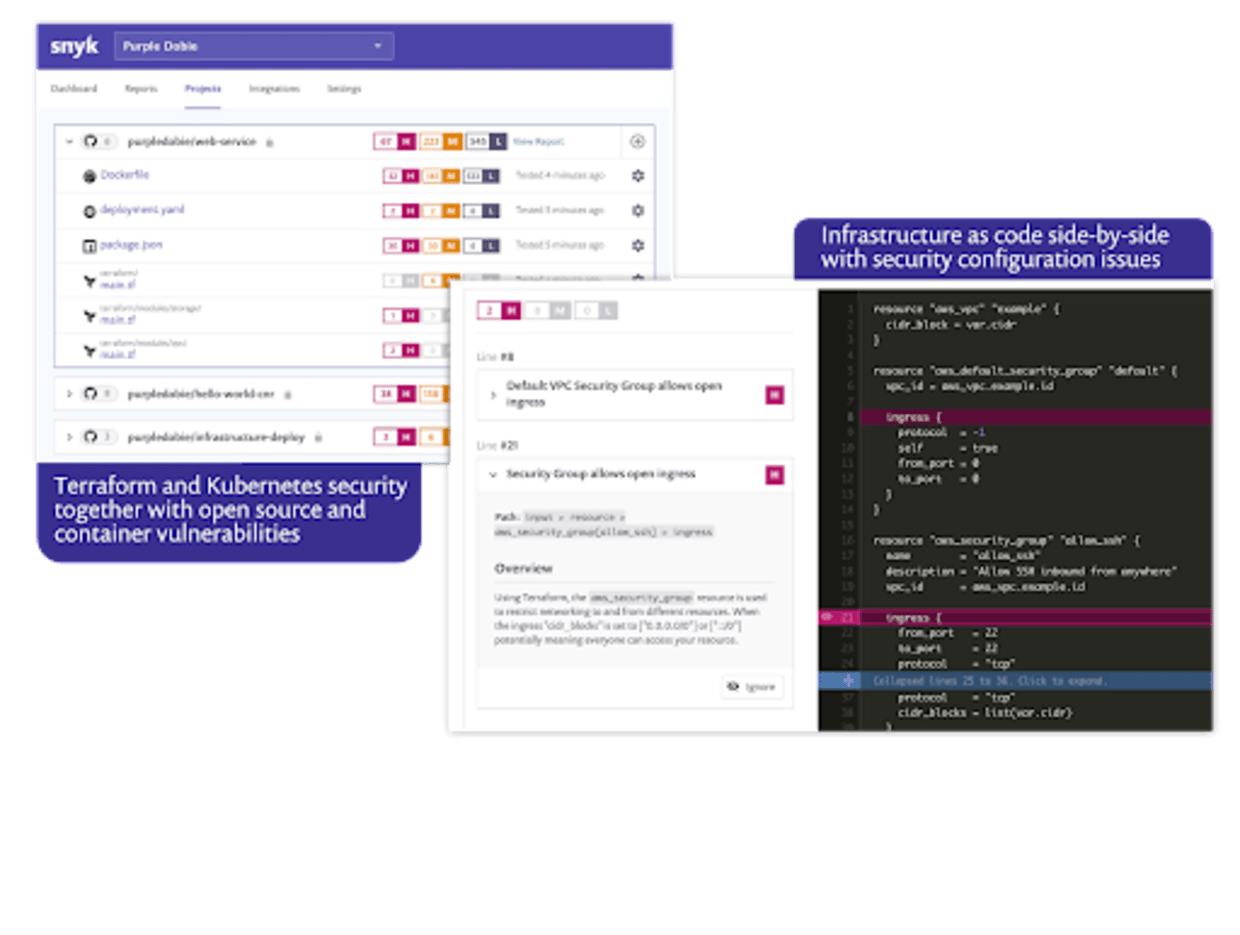
Mit der zunehmenden Beliebtheit von Technologien wie Docker, Kubernetes und Terraform schreiben und pflegen Entwickler immer mehr Konfigurationen – zusätzlich zur Entwicklung der Anwendung selbst.
Wir bei Snyk sind überzeugt, dass Entwicklungsteams handlungsfähig sein sollten: Sie sollten für jede Aufgabe das passende Tool verwenden und sowohl an der Anwendung als auch an der Infrastruktur schnell Änderungen vornehmen können, um schneller Geschäftswert zu schaffen. Zu wissen, wie Sie Kubernetes sicher bereitstellen oder mit Terraform Infrastruktur sicher bereitstellen, kann gelinde gesagt überfordernd sein – und Fehler lassen sich leicht machen.
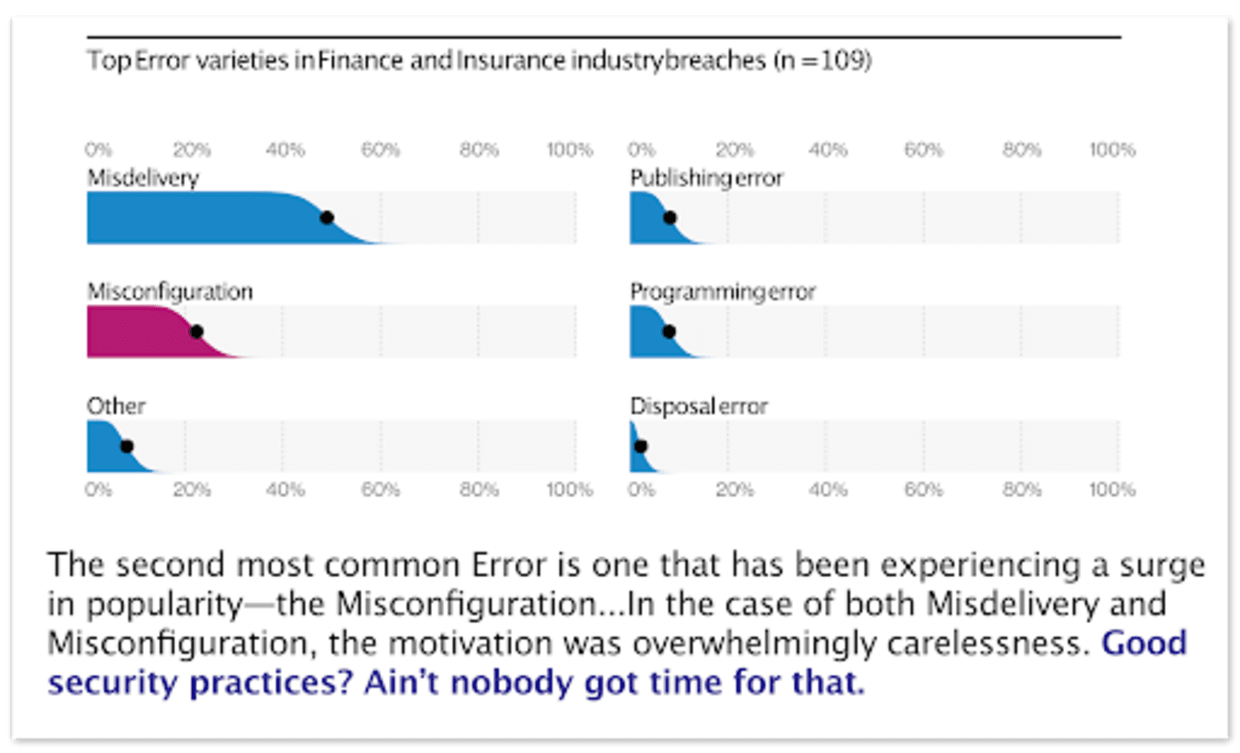
Diese Konfigurationsdateien können zu Sicherheitsproblemen führen, wenn sie nicht korrekt gehandhabt werden. Die Folgen können schwerwiegend sein, etwa ein offener Blob-Storage-Bucket mit Kundendaten oder ein öffentlich zugänglicher Server. Es gibt zahlreiche Nachrichtenberichte und Forschungsartikel dazu, darunter den Verizon Business 2020 Data Breach Investigations Report. Darin wurde festgestellt, dass Fehlkonfigurationen – etwa unsicherer Cloud-Speicher und fehlerhafte Netzwerkregeln – der zweithäufigste Fehler waren, der im Finanz- und Versicherungssektor zu Datenschutzverletzungen führte.
Üblicherweise kümmern sich einige wenige Experten im Unternehmen um diese Sicherheitsanforderungen. Wenn Teams schneller arbeiten, können diese Experten rasch zum Engpass werden. Unternehmen benötigen Expertensysteme, die dieses Fachwissen auf die Entwicklungsteams selbst übertragen.
Mit der Einführung von Snyk Infrastructure as Code versetzen wir Entwicklungsteams in die Lage, standardmäßig sicher zu arbeiten – ganz im Sinne unseres Ansatzes, Sicherheit nach links zu verlagern. Gleichzeitig erhalten Sicherheitsteams Transparenz und die Gewissheit, dass das Unternehmen geschützt ist und Entwickler iterativ weiterarbeiten können.
Snyk IaC in Aktion
Hier sehen Sie eine Demo, in der ein Terraform-Modul von GitHub importiert und auf Fehlkonfigurationen überprüft wird. In diesem Fall werden dem Entwickler nicht erfüllte CIS-Benchmarks direkt in der Datei hervorgehoben, sodass sie leicht behoben werden können.
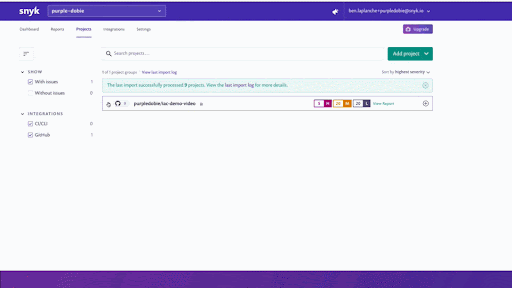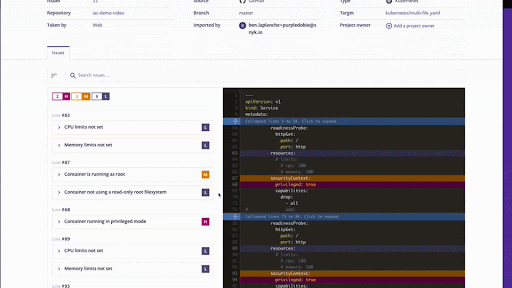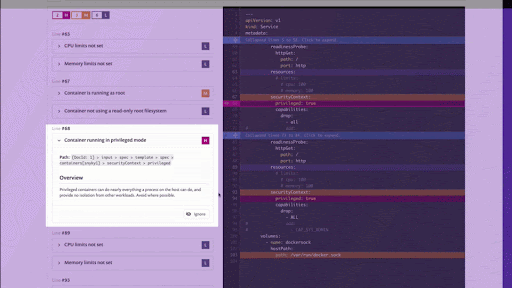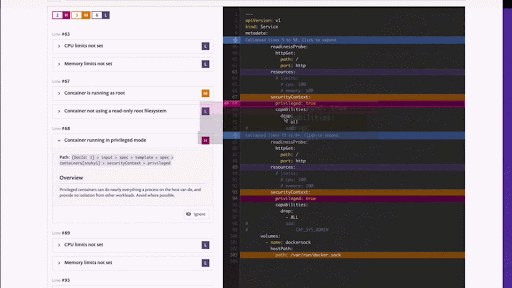
Mit Snyk möchten wir Tools entwickeln, die Entwickler überall einsetzen können. Deshalb stellen wir diese Funktion auch in unserem CLI-Tool bereit. So erhalten Sie so früh wie möglich in Ihrem Entwicklungszyklus Feedback.
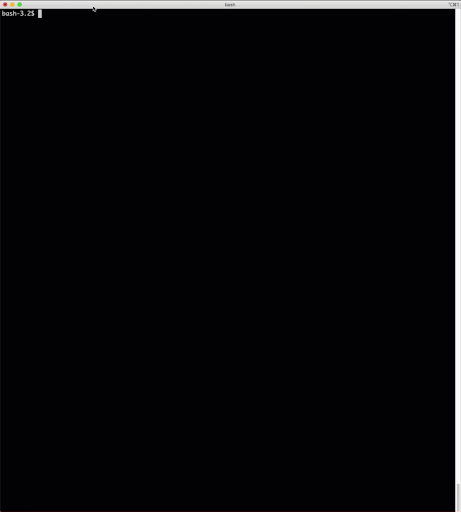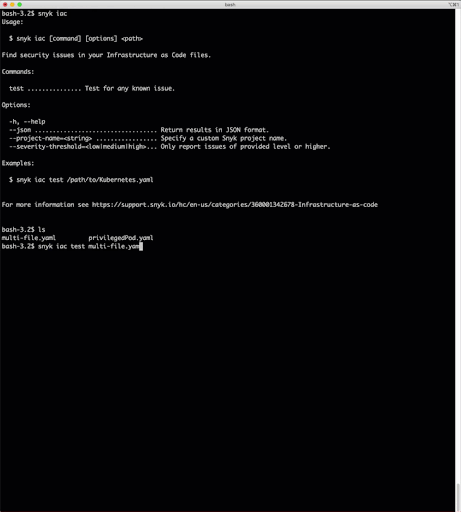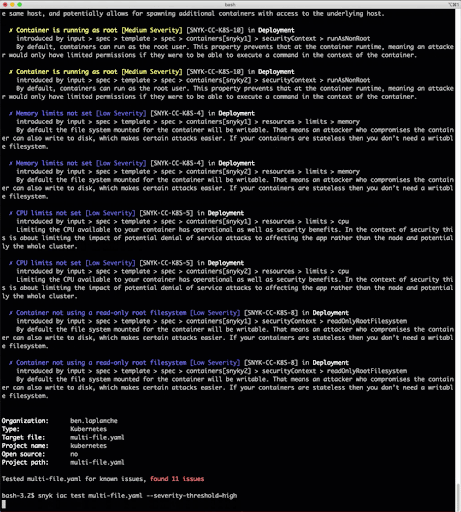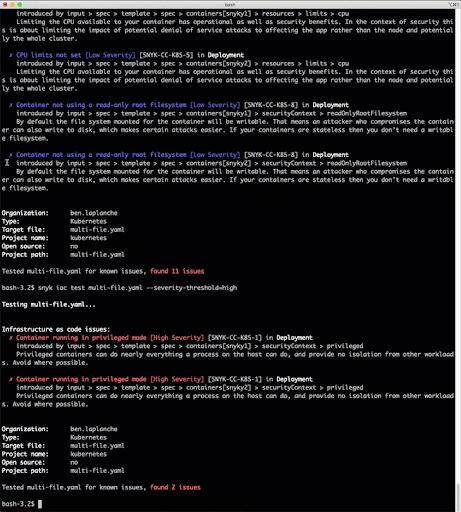
Snyk Infrastructure as Code ist ab sofort für alle Nutzer verfügbar und unterstützt Kubernetes, Helm Charts und Terraform AWS-Ressourcen.
Wenn Sie bereits ein Snyk-Konto haben, können Sie diese Funktion sofort kostenlos ausprobieren. Klicken Sie bei Ihrem bestehenden Projekt auf „Importieren“ – Ihre Kubernetes- und Terraform-Konfigurationsdateien werden dann erkannt und überprüft.
Sichern Sie Ihre Infrastruktur an der Quelle
Snyk automatisiert die IaC-Sicherheit und Compliance in Workflows und erkennt abweichende sowie fehlende Ressourcen.


