Snyk und Secure Code Warrior: mehr Kontext für GitHub-Code-Scanning-Warnungen
8. Oktober 2020
0 Min. LesezeitGestern haben wir die vollständige Unterstützung für GitHub Code Scanning in Snyk Container und Snyk Infrastructure as Code angekündigt. Jetzt können Sie Schwachstelleninformationen von Snyk ganz einfach direkt im Security-Tab von GitHub anzeigen.
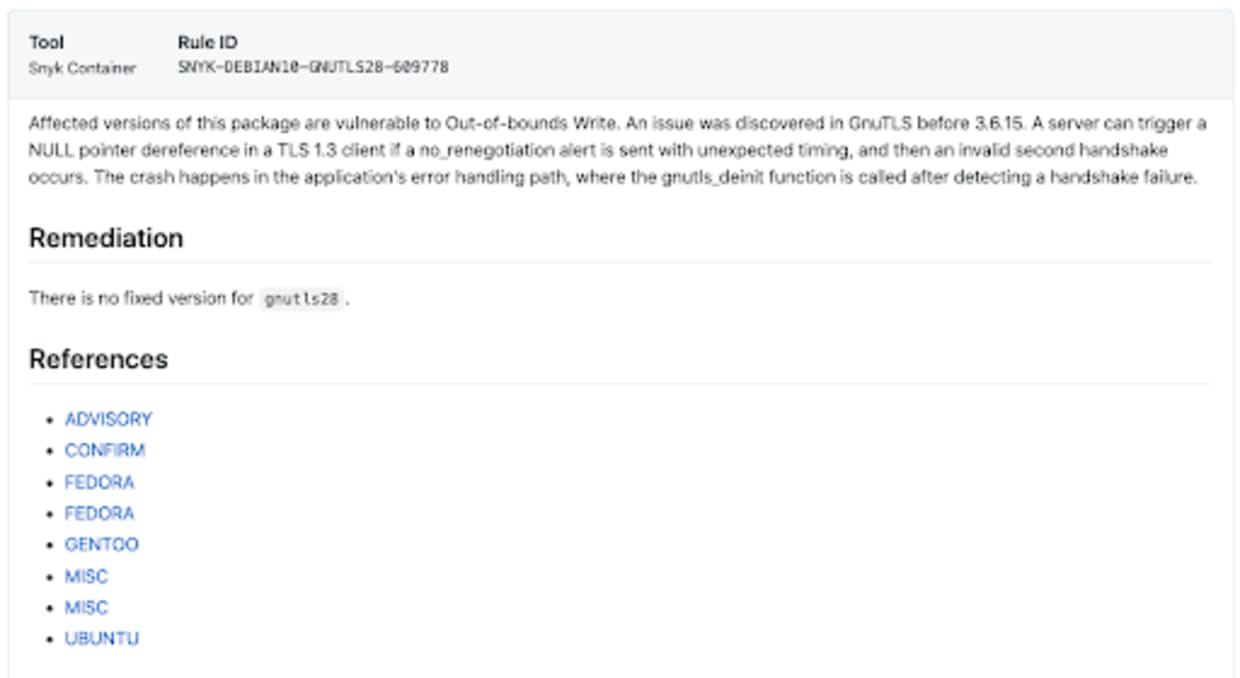
Snyk stellt zahlreiche Details zu jeder entdeckten Schwachstelle sowie Verweise auf veröffentlichte Advisories und zugehörige CWEs bereit. Doch nicht alle sind Sicherheitsexpertinnen oder -experten. Was ist ein Out-of-bounds Write? Welche Risiken birgt eine NULL Pointer Dereference?
Kontext und Secure Code Warrior
Je mehr Kontext Entwicklerinnen und Entwickler zu Schwachstellen haben, desto besser können sie die Risiken verstehen, die dringendsten Probleme priorisieren und Schwachstellen letztlich von vornherein verhindern. Hier kommt Secure Code Warrior® ins Spiel. Das Unternehmen hat sich zum Ziel gesetzt, Entwicklerinnen und Entwickler von Anfang an dabei zu unterstützen, sicheren Code zu schreiben – mit unterhaltsamen, motivierenden und frameworkspezifischen Schulungen. So lernen sie, mit einem Sicherheitsbewusstsein zu denken und zu programmieren, und erzielen schnelle Verbesserungen bei der Einhaltung von Sicherheitsvorgaben, der Konsistenz, Qualität und Entwicklungsgeschwindigkeit.
Die Kombination der Integrationen von Snyk und Secure Code Warrior mit GitHub Code Scanning ist besonders leistungsstark: Sie versorgt Entwicklerinnen und Entwickler mit aufschlussreichen, direkt umsetzbaren Sicherheitsinformationen und Schulungen.
John Leon, VP of Business Development, GitHub
Wir möchten Entwicklerinnen und Entwickler mit den Fähigkeiten und dem Wissen ausstatten, die sie benötigen, um Schwachstellen von vornherein zu verhindern. Unsere neue GitHub Action ergänzt SARIF-Dateien nach Industriestandard in Ihrem GitHub-Workflow um Schulungen zu sicherem Code. So erhalten Entwicklerinnen und Entwickler genau dann kontextbezogene, praxisnahe Lerninhalte, wenn sie sie am dringendsten benötigen – und können schneller hochwertigen Code veröffentlichen.
Matias Madou, CTO, Secure Code Warrior
Secure Code Warrior® hat eine GitHub Action entwickelt, die GitHub Code Scanning um kontextbezogene Lerninhalte ergänzt. Damit können Sie mit der Snyk Container Action Schwachstellen aufspüren und die Ergebnisse anschließend mit besonders relevanten Lerninhalten von Secure Code Warrior erweitern. So zeigt Snyk nicht nur Details zu den Schwachstellen an: Secure Code Warrior hilft Entwicklerinnen und Entwicklern außerdem, ihr Wissen und ihre Fähigkeiten im sicheren Programmieren auszubauen.

Sehen Sie sich ein kurzes Video an, um die Schwachstelle besser zu verstehen, oder lösen Sie eine praxisnahe Programmieraufgabe, um Schwachstellen in Ihrem eigenen Code besser zu erkennen, zu lokalisieren und zu beheben.
So ergänzen Sie GitHub Actions um Informationen von Secure Code Warrior
Diese zusätzlichen Informationen lassen sich ganz einfach durch eine weitere Action in Ihrem Workflow ergänzen. Ein Container-Image zu erstellen und mit Snyk auf Schwachstellen zu prüfen, sieht beispielsweise so aus:
Snyk erstellt standardmäßig eine SARIF-Datei namens snyk.sarif mit den Schwachstelleninformationen. Die Secure Code Warrior Action liest diese Datei aus und ergänzt weitere kontextbezogene Informationen.
Zum Schluss laden wir die kombinierte Datei zu GitHub Code Scanning hoch:
Wird dieser Workflow nun ausgeführt, enthält das an GitHub Code Scanning übermittelte Ergebnis neben den Schwachstelleninformationen von Snyk auch kontextbezogene Lerninhalte von Secure Code Warrior.
Nächste Schritte
Damit Security Left erfolgreich gelingt und Entwicklungsteams Sicherheitsherausforderungen angehen, müssen entwicklerfreundliche Tools mit der Schulung von Entwicklerinnen und Entwicklern einhergehen. Mit Snyk und Secure Code Warrior können Sie beides erreichen. Werden die Lerninhalte direkt im Entwicklungprozess und im Kontext einer konkreten, in Ihrer Anwendung entdeckten Schwachstelle vermittelt, sind sie noch relevanter.
Testen Sie noch heute kostenlos die GitHub Actions von Secure Code Warrior und Snyk.
Starten Sie mit Capture the Flag
Erfahren Sie in unserem virtuellen On-Demand-Workshop für Einsteiger, wie Sie Capture-the-Flag-Herausforderungen lösen.


