Azure Repos mit erweiterten DevSecOps-Funktionen

Ariel Ornstein

1. Mai 2019
4 Min. LesezeitWir freuen uns, Ihnen mitteilen zu können, dass Entwickler ab heute ihre Azure-Repos-Projekte auf Open-Source-Schwachstellen testen, diese beheben und überwachen können.
Native Erkennung von Schwachstellen in Azure Repos
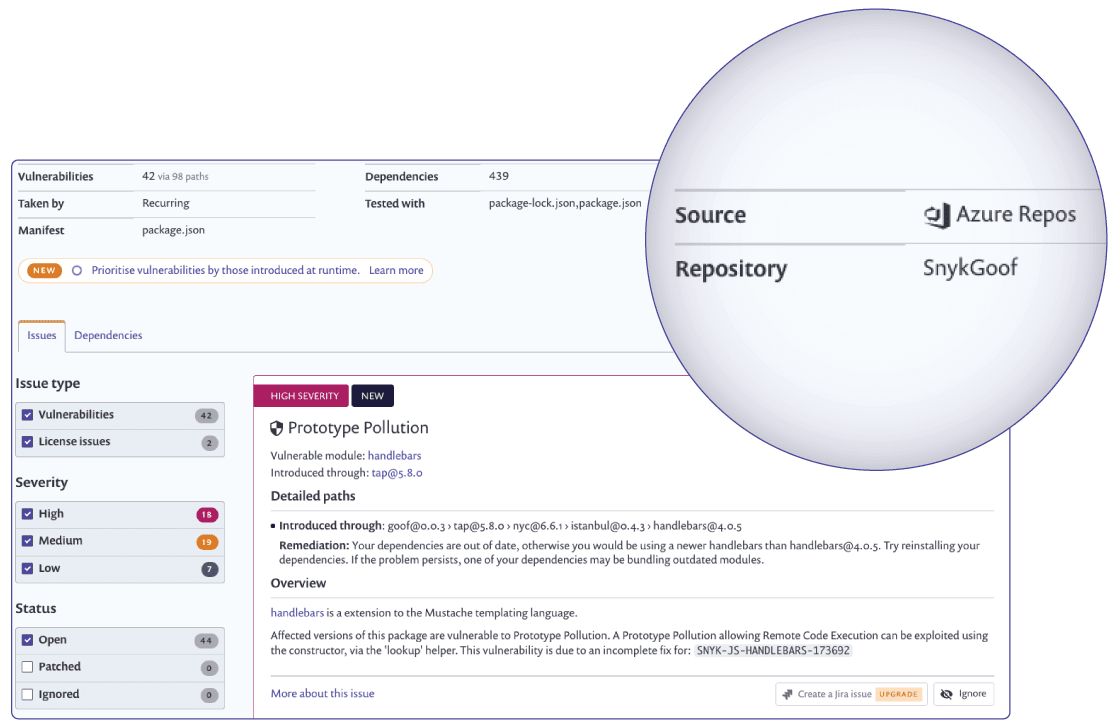
Snyk hilft Ihnen dabei, vorhandene Schwachstellen in Ihren Projekten zu erkennen, indem Ihre Azure-Repos gescannt werden. Dabei werden alle Programmiersprachen abgedeckt, die bereits von bestehenden Snyk-Git-Integrationen und Azure DevOps unterstützt werden. Jede erkannte Schwachstelle wird mit zusätzlichen Informationen aufgelistet, die bei der Priorisierung helfen – darunter der Kontext, in dem sie eingeführt wurde, und die anfällige Funktion im Paket.
Das folgende Bild zeigt ein importiertes Node.js-Projekt aus Azure Repos mit den Ergebnissen des Schwachstellentests in unserer App:
Neue Schwachstellen verhindern und überwachen
Snyk sorgt dafür, dass der Code von Entwicklern während des gesamten Softwareentwicklungslebenszyklus (SDLC) sicher bleibt. Nachdem der Code in Azure Repos übertragen wurde, überwacht Snyk die importierten Projekte weiterhin täglich und benachrichtigt Entwickler, wenn neue Schwachstellen bekannt werden.
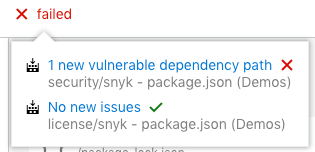
Snyk stellt außerdem sicher, dass Pull Requests von Entwicklern keine neuen Open-Source-Schwachstellen einführen. Jeder neue Pull Request wird in Azure Repos vor dem Zusammenführen gescannt, um sicherzustellen, dass der PR keine neuen Schwachstellen einführt. Sie können Richtlinien festlegen, um den Schweregrad einer Schwachstelle zu bestimmen, bei der das Zusammenführen verhindert wird. Das folgende Bild zeigt einen fehlgeschlagenen PR in Azure Repos, der aufgrund neuer Schwachstellen abgelehnt wurde, die dadurch eingeführt worden wären:
Umsetzbare Erkenntnisse und Automatisierung beschleunigen die Behebung
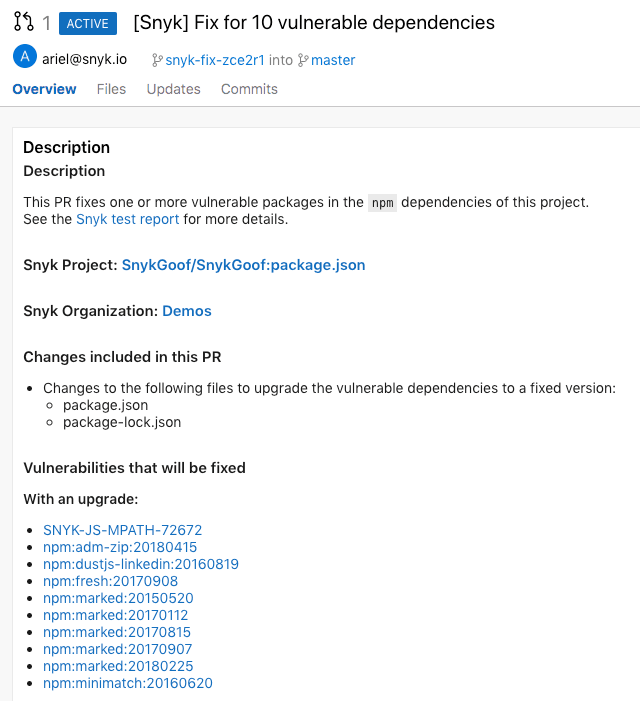
Schwachstellen zu erkennen, ist erst der Anfang. Wird eine Schwachstelle gefunden, berechnet Snyk die erforderliche Behebung für direkte und transitive Abhängigkeiten und erstellt automatisch einen Pull Request (PR) zur Behebung, der die erforderlichen Aktualisierungen oder Patches enthält – direkt im Azure-Repos-Workflow.
Das folgende Bild zeigt einen von Snyk erstellten PR zur Behebung.
* Die Funktionen zum Erstellen von PRs zur Behebung und zum Testen neuer PRs befinden sich in einer geschlossenen Betaphase. Kontaktieren Sie uns, wenn Sie diese Funktionen für Ihr Konto aktivieren möchten.
Microsoft Azure und Snyk: von der Code-Bereitstellung bis zur Laufzeit
Diese Integration ergänzt auf wichtige Weise Snyks Suite für die Anwendungs- und Container-Sicherheit für Microsoft Azure. Sie bietet native Integrationen für den gesamten SDLC – von der Code-Bereitstellung bis zur Laufzeit – und unterstützt Azure Pipelines, Azure Container Registry und Azure Functions.
Erste Schritte
Fügen Sie die neue Azure-Repos-Integration über unsere Integrationsseite hinzu oder erfahren Sie mehr in unserer Dokumentation zur Azure-Repos-Integration.
Snyk nimmt an der bevorstehenden Microsoft Build (6.–8. Mai in Seattle) teil und präsentiert seine umfassende Lösung für das Azure-Ökosystem. Besuchen Sie uns an Stand Nr. 214. Bleiben Sie sicher!
Starten Sie mit Capture-the-Flag
Erfahren Sie in unserem virtuellen On-Demand-Workshop für Einsteiger, wie Sie Capture-the-Flag-Challenges lösen.