Snyk erhält die Red Hat Vulnerability Scanner Certification


3. April 2023
0 Min. LesezeitWir freuen uns, bekannt zu geben, dass Snyk die Red Hat Vulnerability Scanner Certification erhalten hat. Damit zählt Snyk zu den wenigen Security-Plattformen, denen Red Hat diese Zertifizierung verliehen hat. Diese Auszeichnung unterstreicht Snyks kontinuierliches Engagement, unseren Kunden ein Höchstmaß an Sicherheit für ihre Anwendungen zu bieten.
Die Red Hat Vulnerability Scanner Certification
Die 2021 eingeführte Vulnerability Scanner Certification von Red Hat ist ein strenger Prozess, bei dem die Scan-Funktionen und die Effektivität eines Sicherheitstools umfassend geprüft werden. Die Snyk-Plattform wurde von Red Hat Engineers eingehend getestet, um sicherzustellen, dass sie den höchsten Sicherheitsstandards entspricht. Dabei wurde bestätigt, dass unsere Plattform Schwachstellen in verwendeten Red Hat-Komponenten über mehrere Ebenen hinweg – einschließlich Betriebssystem und Anwendung – zuverlässig erkennt.
Für diese Zertifizierung integrierte Snyk den OVAL-v2-Datenstrom von Red Hat sowie weitere von Red Hat veröffentlichte Sicherheitsdaten und demonstrierte dem Red Hat-Team deren korrekte Verwendung, um als Certified Vulnerability Scanner anerkannt zu werden. Dank dieser Zertifizierung können sich unsere gemeinsamen Kunden darauf verlassen, dass Snyk ihre Red Hat-Produkte – etwa Red Hat Enterprise Linux (RHEL), Red Hat OpenShift, JBoss und weitere – umfassend und präzise auf Sicherheitslücken prüft. So können sie potenziellen Sicherheitsbedrohungen einen Schritt voraus sein und zugleich Fehlalarme reduzieren.
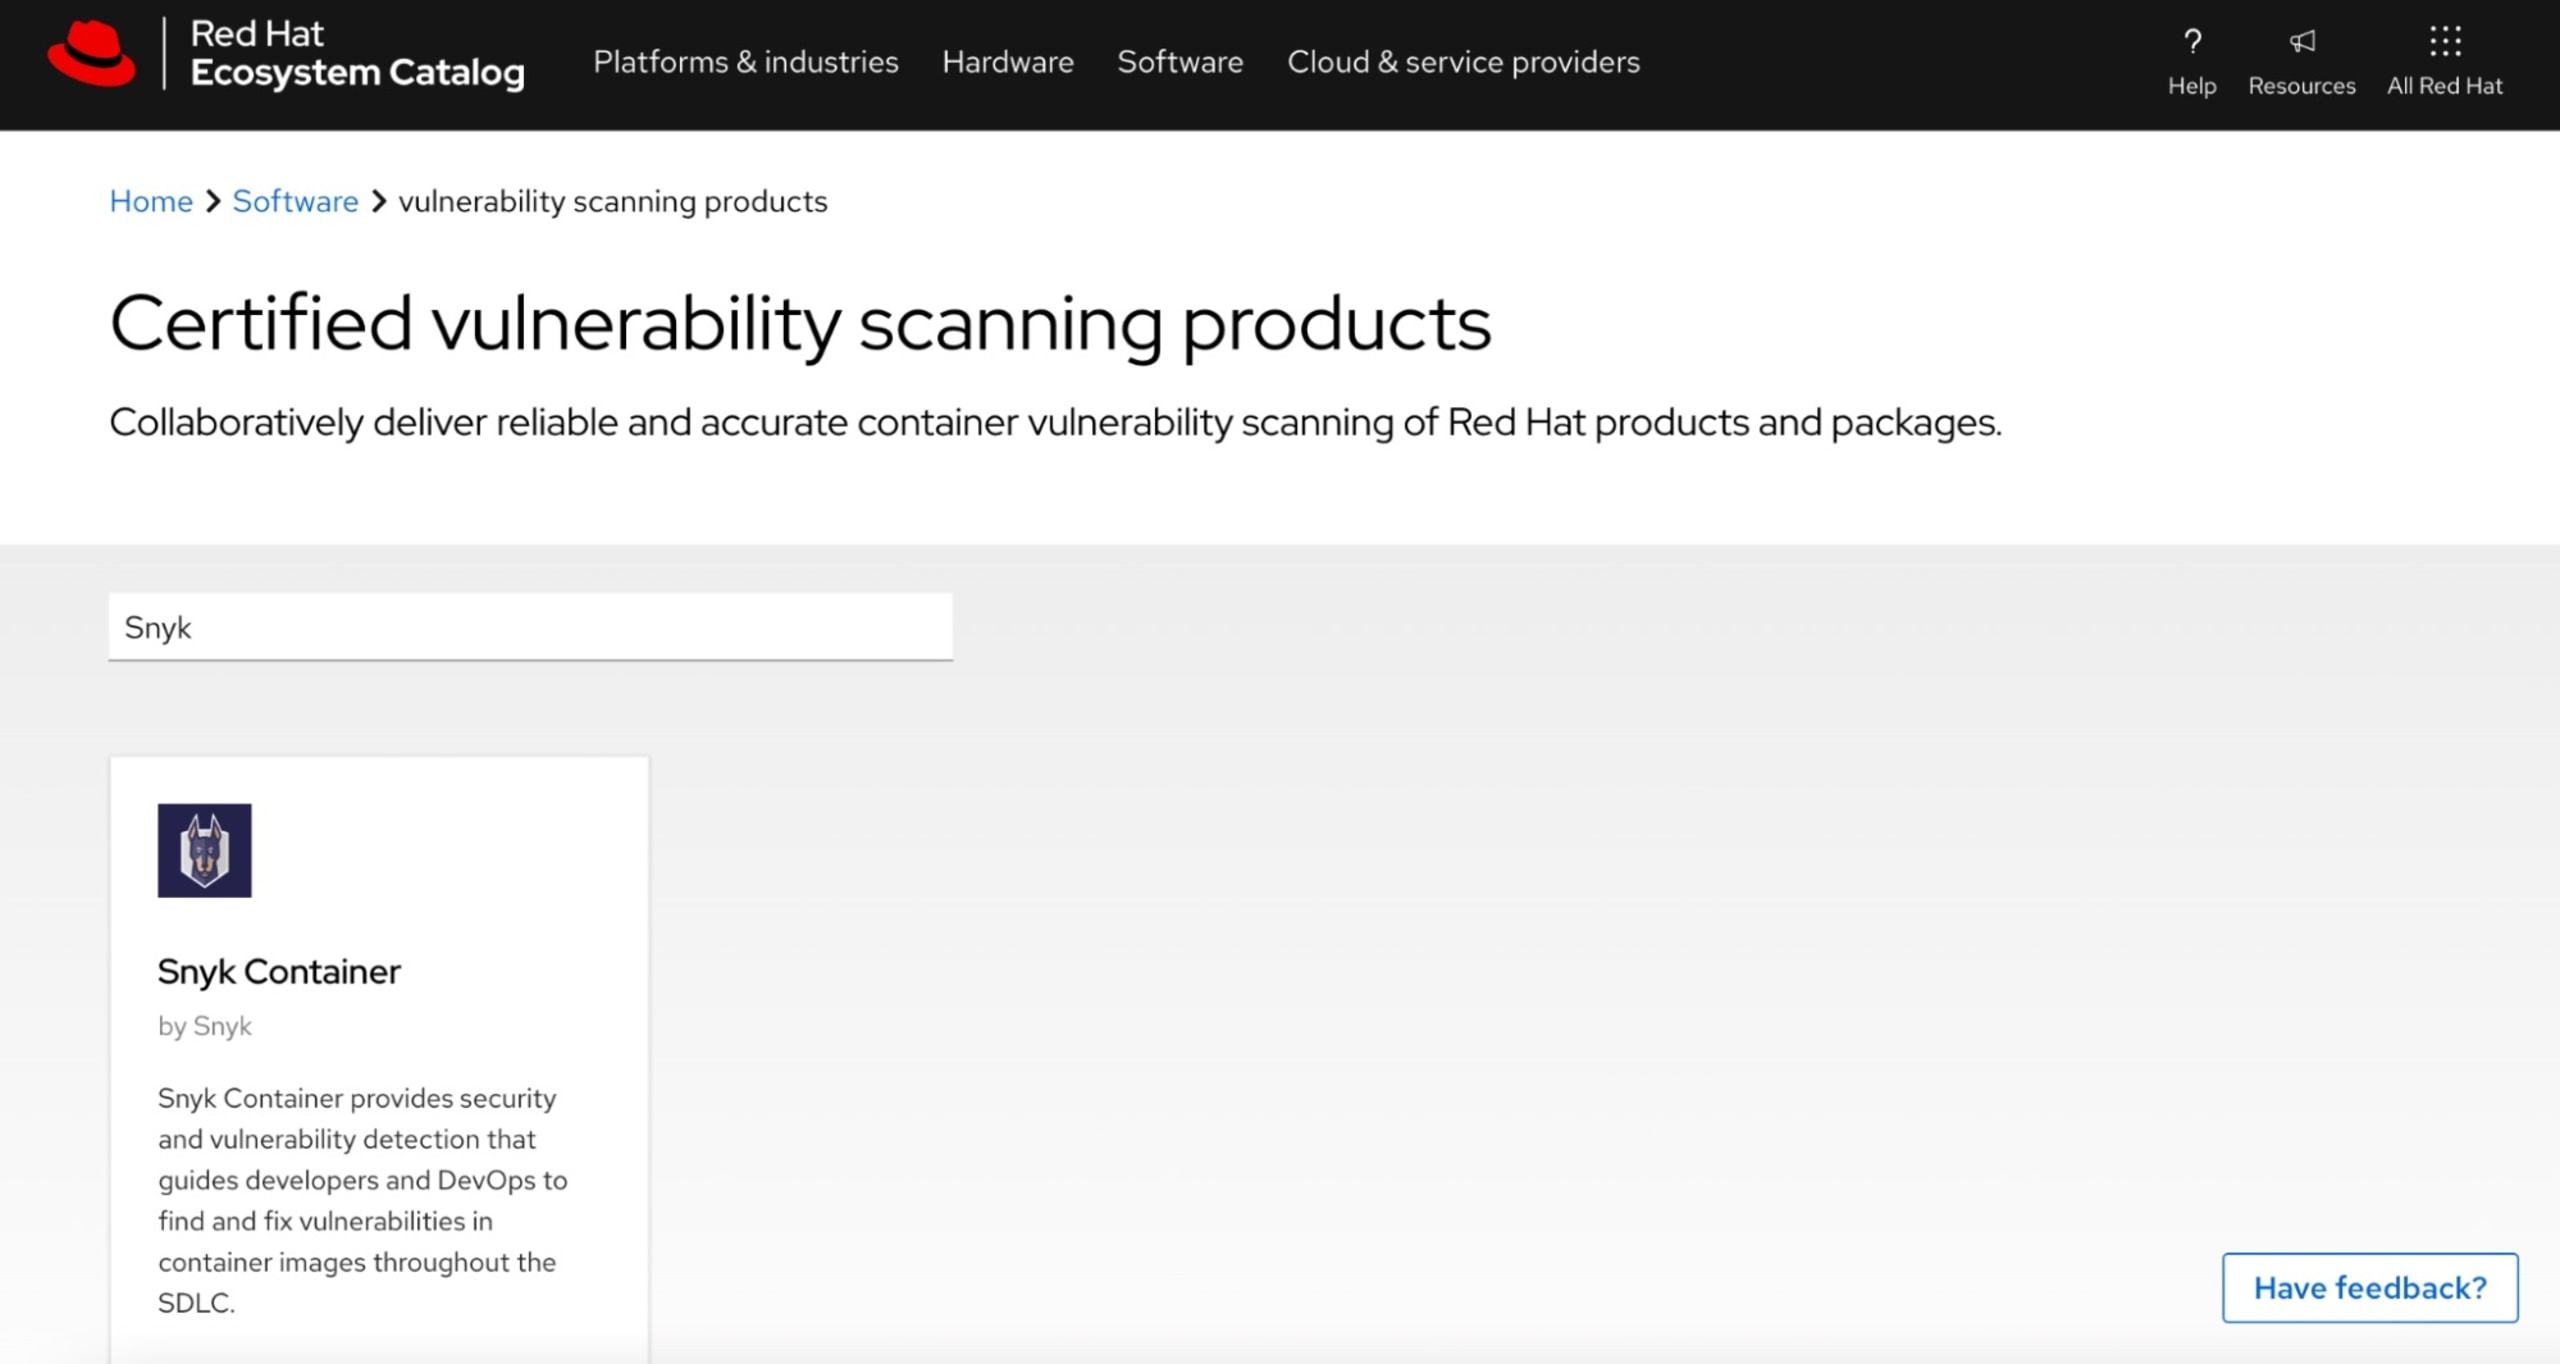
Wir bei Snyk sind stolz darauf, die Red Hat Vulnerability Scanner Certification erhalten zu haben, und freuen uns, unseren Kunden erweiterte Sicherheitsfunktionen für ihre digitale Transformation bieten zu können.
Die Partnerschaft zwischen Snyk und Red Hat
Seit Beginn der Partnerschaft zwischen Snyk und Red Hat im Jahr 2020 erleichtern wir Entwicklern das Erstellen sicherer Anwendungen auf der OpenShift-Plattform von Red Hat. Snyks OpenShift Monitor, ein von Red Hat zertifizierter Operator, scannt OpenShift-Workloads auf anfällige Open-Source-Bibliotheken und unsichere Konfigurationen. So erhalten Entwickler die Informationen, die sie zur Behebung dieser Probleme benötigen. Außerdem arbeitete Red Hat mit Snyk am Dependency Analytics IDE Plugin zusammen. Damit können Entwickler Open-Source-Schwachstellen direkt in ihrer IDE einfach finden und beheben, bevor sie die Anwendung in die Produktion überführen.
Dank dieser Zertifizierung können unsere Kunden darauf vertrauen, dass ihre Red Hat-basierten Umgebungen vor potenziellen Sicherheitsbedrohungen geschützt sind. Kunden von Snyk, OpenShift Monitor und Dependency Analytics erhalten jetzt über jede dieser Integrationen in Echtzeit Zugriff auf die neuesten von Red Hat veröffentlichten Daten.


