Cloud-Sicherheitsprobleme schneller und an der Quelle beheben – mit Snyk IaC


4. April 2023
0 Min. LesezeitSnyk Cloud: Update
Dieser Blogbeitrag wurde aktualisiert, um die Umbenennung von Snyk Cloud in Snyk IaC widerzuspiegeln. Alle cloudbezogenen Funktionen sind jetzt in Snyk IaC oder der übergeordneten Snyk-Plattform enthalten.
Aktuelle Cloud-Sicherheitstools schaffen Silos zwischen Entwicklungs- und Sicherheitsteams. Sie konzentrieren sich darauf, Schwachstellen erst nach dem Deployment zu erkennen, versetzen Cloud-Engineers aber nicht in die Lage, auf die Ergebnisse zu reagieren. Dadurch müssen Entwickler zurückrudern, um Probleme zu beheben, oder geraten in die „ClickOps“-Falle: Teams verbringen dann enorm viel Zeit damit, Tickets zu verwalten und Richtlinien in Administrationskonsolen zu ändern – und können sich nicht mehr auf strategisch wichtigere Aufgaben konzentrieren.
Die Cloud ist Code. Deshalb besteht der ideale Ansatz darin, Cloud-Infrastruktur als Code abzusichern und IaC- und Cloud-Sicherheit mit einer einheitlichen Policy-as-Code-Engine zusammenzuführen. Unternehmen sollten IaC proaktiv auf Fehlkonfigurationen und Compliance-Probleme prüfen, damit diese gar nicht erst in die Produktion gelangen. Gleichzeitig sollten sie Cloud-Probleme im IaC-Code beheben und die Änderungen erneut deployen, um ihre Sicherheitslage zu verbessern und die Sicherheit skalierbar zu machen.
Wenn Plattformteams immer mehr Sicherheitsanfragen erhalten, können Alert Fatigue und eine Flut von Tickets zu Gleichgültigkeit und einer geringen Nutzung wichtiger Sicherheitstools führen. Fehlender Kontext und die mangelnde Integration in Entwicklungs-Workflows können das Vertrauen beeinträchtigen. Stunden gehen dafür verloren, herauszufinden, wer für die erforderlichen Korrekturen zuständig ist und wo sie vorgenommen werden müssen.
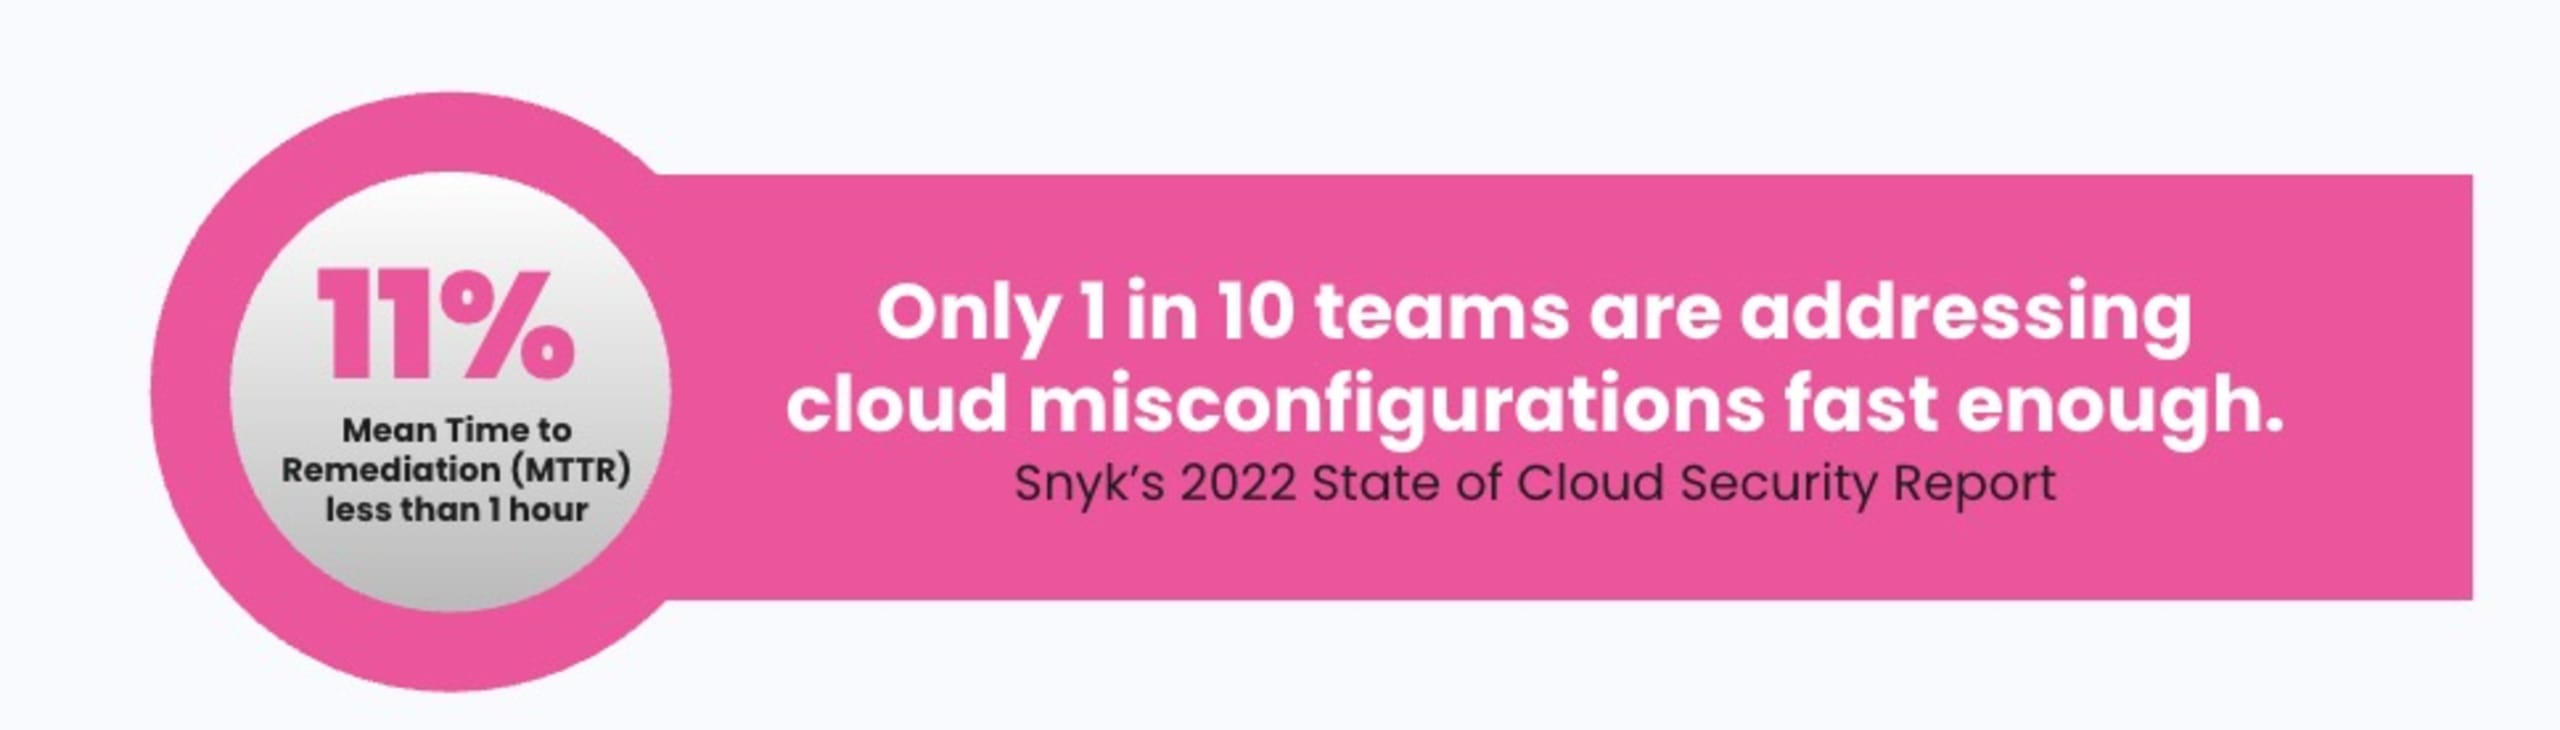
Cloud-Probleme an der Quelle beheben
Korrekturen, die in der Produktionsumgebung über die Richtlinieneinstellungen des Cloud-Anbieters vorgenommen werden, führen dazu, dass Ihre IaC- und Cloud-Einstellungen auseinanderlaufen – Ihr IaC ist also nicht länger die „einzige zuverlässige Quelle“. Diese Konfigurationsabweichung kann zu Fehlern in Ihrem IaC-Workflow führen und Sie dazu zwingen, dieselben Probleme anhand der ursprünglichen Vorlagen erneut zu deployen. Da die meisten Cloud-Sicherheitslösungen nicht für Entwickler konzipiert sind, funktionieren sie nur in Pipelines oder Produktionsumgebungen. Versprechen von „automatisierten“ Korrektur-Workflows zielen darauf ab, Probleme in der Produktion mithilfe von APIs der Cloud-Anbieter zu beheben. Das klingt nach einer guten Lösung, trägt aber letztlich nur zur Konfigurationsabweichung bei.
Transparenz allein reicht nicht aus. Um die Sicherheit Ihrer Cloud-Infrastruktur zu verbessern, braucht es einen korrekturorientierten Ansatz mit kontinuierlichen Tests und einem ganzheitlichen Blick auf Cloud-Anwendungen. Der Weg zur passenden Korrektur ist jedoch nicht immer einfach.
Mit Snyk IaC Korrekturen direkt im Code vornehmen
Snyk IaC verfolgt einen anderen Ansatz für Cloud-Sicherheit und versetzt Entwicklungsteams in die Lage, die Cloud von Anfang an abzusichern. Dieser proaktive Ansatz erkennt Fehlkonfigurationen im IaC-Code vor dem Build und vor der Produktionsphase und ermöglicht deren Behebung. So verbessert er die Risikolage der deployten Infrastruktur und reduziert den Nachbearbeitungsaufwand für Entwickler und Sicherheitsteams. Darüber hinaus liefert Snyk IaC entwicklungsorientierten Kontext zu Problemen in laufenden Cloud-Umgebungen sowie Behebungspfade in IaC. Damit können Entwickler den gesamten Cloud-Engineering-Lebenszyklus absichern und Sicherheitsstandards im Code festschreiben – von IaC über die Cloud bis zurück zum Code.
Das neueste Feature von Snyk IaC ordnet Cloud-Probleme der jeweiligen IaC-Datei zu, mit der sie deployt wurden, und enthält jetzt einen Link zur IaC-Quelldatei in Ihrem SCM. Diese direkte Zuordnung zur IaC-Quelle erspart Ihren Cloud-Engineers stundenlange, vergebliche Suche nach dem Weg von Problemen in der Cloud-Umgebung zurück zum IaC-Quellcode, um Korrekturen umzusetzen und Änderungen erneut zu deployen.
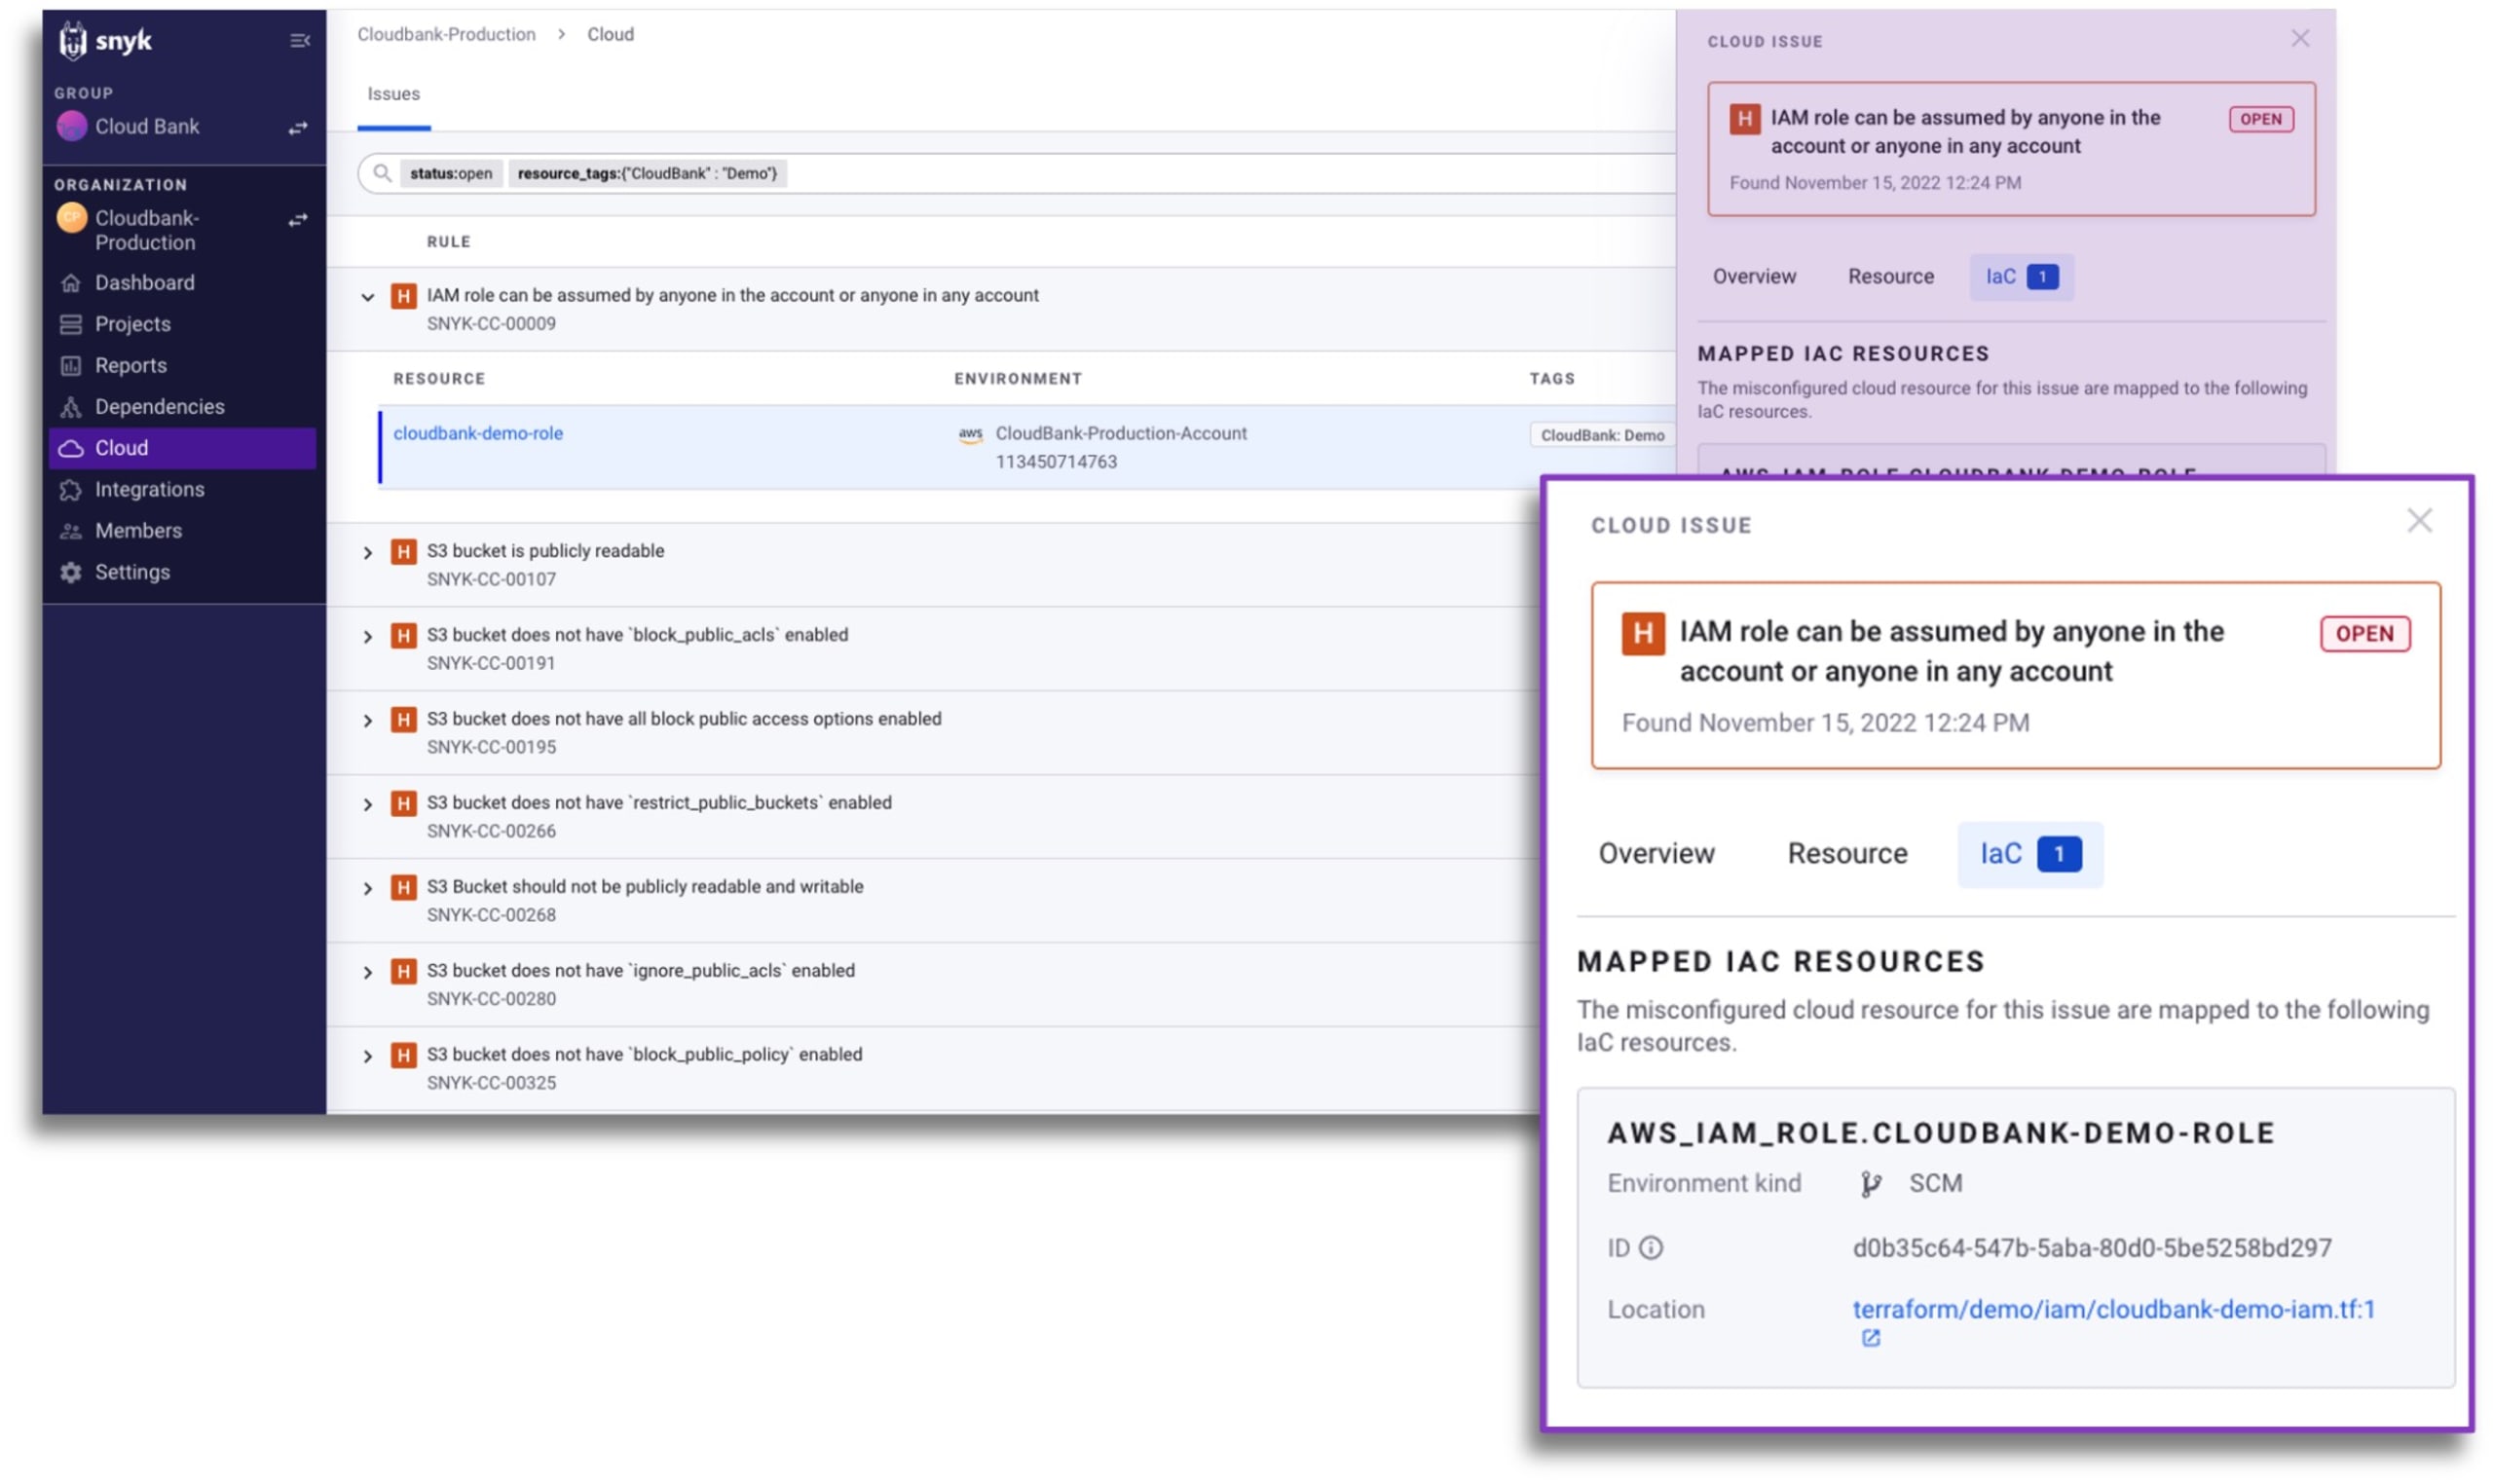
Durch die einheitliche Transparenz und Governance für IaC-Pipelines und laufende Cloud-Umgebungen erhalten Sicherheitsteams besser umsetzbare Ergebnisse. Cloud- und Plattformteams müssen keine Zeit mehr damit verschwenden, nach den richtigen Korrekturen zu suchen. Das Ergebnis: eine bessere Zusammenarbeit zwischen Sicherheits- und Entwicklungsteams und eine sicherere Cloud-Infrastruktur.
IaC-Sicherheit für Entwickler
Snyk schützt Ihre Infrastructure as Code vom SDLC bis zur Laufzeit in der Cloud mit einer einheitlichen Policy-as-Code-Engine, damit jedes Team sicher entwickeln, bereitstellen und betreiben kann.


