Rückblick auf das Kundenpanel bei Black Hat Asia: So treiben Sie die DevSecOps-Einführung voran

Brian Piper
18. September 2023
0 Min. LesezeitBei DevSecOps dreht sich alles um Zusammenarbeit: um eine starke Partnerschaft zwischen Entwicklungs- und Sicherheitsteams. Diese Zusammenarbeit kann jedoch ohne die Unterstützung der Führungsebene nicht erfolgreich sein. Entwicklungs- und Sicherheitsteams brauchen Rückhalt von oben, um messbare Ziele festzulegen, eine sichere CI/CD-Pipeline aufzubauen und eine DevSecOps-Kultur zu etablieren.
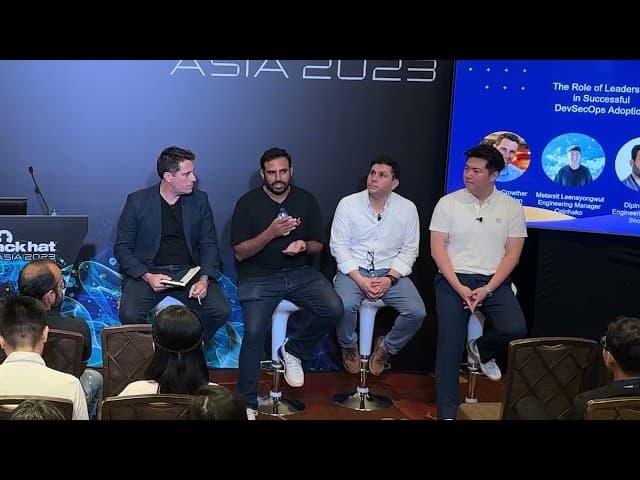
Drei Experten kamen bei der Black Hat Asia 2023 zusammen, um darüber zu sprechen, wie Führungskräfte zum Erfolg von Sicherheitsinitiativen beitragen können. Zum Panel gehörten Pablo Reyes, AppSec Lead bei Woolworths, Dipin Thomas, Engineering Manager bei Shopback, und Metarsit Leenayongwut, Engineering Manager bei Coinhako. Sie nannten fünf Tipps, die Führungskräfte bei der Leitung der DevSecOps-Initiativen ihrer Organisation berücksichtigen können.
Nehmen Sie schrittweise Veränderungen der Unternehmenskultur in den Blick
Laut den Panelteilnehmern sollten Führungskräfte den Aufbau einer unternehmensweiten DevSecOps-Kultur vorantreiben. Pablo Reyes sagte: „Meistens konzentrieren wir uns auf Tools und Automatisierungsskripte und vergessen dabei das Wichtigste: die Menschen, die Kultur … [Führungskräfte] müssen ihr Engagement zeigen und eine Kultur fördern, in der [DevSecOps-]Praktiken eingeführt werden.“
Beim Aufbau einer DevSecOps-Kultur müssen Führungskräfte jedoch bedenken, dass Veränderungen Zeit brauchen. Metarsit Leenayongwut sagte: „DevSecOps ist ein fortlaufender Prozess … er ist iterativ und lässt sich mit der Zeit verbessern.“
Etablieren Sie von Anfang an eine wirksame Kommunikation
Erfolgreiches DevSecOps braucht auch eine solide Kommunikationsgrundlage. Führungskräfte müssen Feedbackschleifen einrichten und strategisch vorgehen. Dipin zufolge sorgt die Kommunikation mit den richtigen Stakeholdern über die passenden Kanäle dafür, „dass alle an Bord sind. Das ist das Wichtigste. Danach läuft die Einführung von Tools reibungslos … So stellen wir auch sicher, dass wir die richtigen [Kommunikations-]Praktiken anwenden. Wir können den Entwicklern schneller Feedback geben und sicherstellen, dass alles passt.“
Außerdem ist es wichtig, die Kommunikation auf die jeweilige Stakeholder-Gruppe zuzuschneiden. CISOs möchten beispielsweise meist wissen, welche Arten von Schwachstellen gefunden wurden und wie lange ihre Behebung dauert. Das Management interessiert sich dagegen für die DevSecOps-Einführungsrate und dafür, ob die Entwickler mit den ausgewählten Toolkits zufrieden sind. Entwicklungsteams möchten Belege dafür, dass DevSecOps-Praktiken ihnen und ihren bestehenden Workflows einen Mehrwert bieten. Dipin empfiehlt Sicherheitsteams, eng mit den Engineering-Teams zusammenzuarbeiten und sie einzuladen, die Funktionen der Sicherheitstools in kleinem Umfang zu „testen“. Diese praktische Erfahrung ist eine hervorragende Möglichkeit, den Mehrwert von DevSecOps zu belegen.
Erfassen Sie die richtigen Kennzahlen
Manchmal scheint es, als hätte jeder eine andere Definition von „DevSecOps-Erfolg“. Führungskräfte sollten für ein gemeinsames Verständnis sorgen, indem sie konkrete Ziele und Benchmarks festlegen. Die Panelteilnehmer empfehlen, sich auf greifbare Daten wie die Einführungsrate, die Zufriedenheit der Entwickler, die Anzahl der Schwachstellen und die Zahl der False Positives zu konzentrieren.
Das Woolworths-Team betrachtet auch Kennzahlen zum Anwendungs-Build und zum Behebungsprozess. Pablo und sein Team stellen Fragen wie: „Wie oft erstellen wir Builds? Und was ist die Fehlerquote unserer Build-Pipelines? … Wie oft führen wir Deployments durch? Eine weitere Frage lautet: Wenn ein Fehler auftritt, wie lange brauchen wir, um ihn zu beheben oder den vorherigen Zustand wiederherzustellen?“
Mithilfe dieser Kennzahlen können Application-Security- und Engineering-Teams den Erfolg messen. Außerdem helfen sie dem Führungsteam, auf dem Laufenden zu bleiben und Fortschritte im Laufe der Zeit zu erkennen.
Machen Sie Sicherheit zum Wegbereiter, nicht zum Auditor
Früher gingen Sicherheitsexperten die Behebung von Problemen oft mit einer „Checklisten“-Mentalität an. Um DevSecOps erfolgreich zu machen, sollten Führungsteams ihre Sicherheitsexperten stattdessen dazu ermutigen, als Wegbereiter zu agieren. Sicherheitsteams müssen alle Hindernisse beseitigen, die Entwickler daran hindern, sich umfassend an Sicherheitsinitiativen zu beteiligen.
Metarsit zufolge lässt sich eine solche Kultur der Unterstützung unter anderem dadurch fördern, dass man „Sicherheitstools immer durchgängig integriert … Viele kennen Horrorgeschichten, in denen das Sicherheitsteam mit einem dicken Ordner voller Schwachstellen auftaucht und sagt: ‚Ihr müsst diese tausend Schwachstellen beheben.‘ Doch wenn [Sie Ihre Tools integrieren] und zusammenarbeiten, können alle an der Behebung mitwirken.“
Gehen Sie an den Prozess anpassungsfähig und flexibel heran
Wenn es eine Gemeinsamkeit zwischen den DevSecOps-Programmen verschiedener Unternehmen gibt, dann ist es ihre Unvorhersehbarkeit. Jede Führungskraft sollte bereit sein, sich anzupassen und auf Unerwartetes zu reagieren. Metarsit ist überzeugt, dass Anpassungsfähigkeit ein Merkmal guter Führung ist: offen für neue Ideen zu bleiben und DevSecOps mit einer auf Verbesserungen ausgerichteten Haltung anzugehen. Er sagte: „Jeden Tag gibt es neue Tools, Technologien und Methoden. Machen Sie sich damit vertraut und bleiben Sie offen dafür.“
Führungskräfte sollten auch erwägen, Teammitglieder mit derselben Einstellung einzustellen. Pablo sagte: „Achten Sie bei der Einstellung darauf, Soft Skills in die Auswahlkriterien aufzunehmen … Die Teammitglieder müssen sehr flexibel sein und bereit, Fehler zu akzeptieren.“
Erfahren Sie mehr darüber, wie Sie DevSecOps-Initiativen voranbringen
Auch wenn für die erfolgreiche Umsetzung von DevSecOps-Praktiken die Unterstützung der gesamten Organisation erforderlich ist, gibt das Führungsteam dem gesamten Prozess die Richtung vor. Weitere Tipps zur Führung erhalten Sie von den Experten bei Woolworths, Shopback und Coinhako, wenn Sie sich ihre vollständige Präsentation ansehen. Weitere Informationen zur Sicherheit in den Software-Supply-Chains von heute finden Sie im DevSecOps-Wissensbereich von Snyk.