8 Tipps für die Container-Sicherheit vom Quellcode bis zur Laufzeit
Sarah Conway
24. August 2022
0 Min. LesezeitHeute kündigen wir einen neuen Spickzettel und Bericht zur Container-Sicherheit an, die in Zusammenarbeit mit unserem Partner Sysdig entstanden sind.
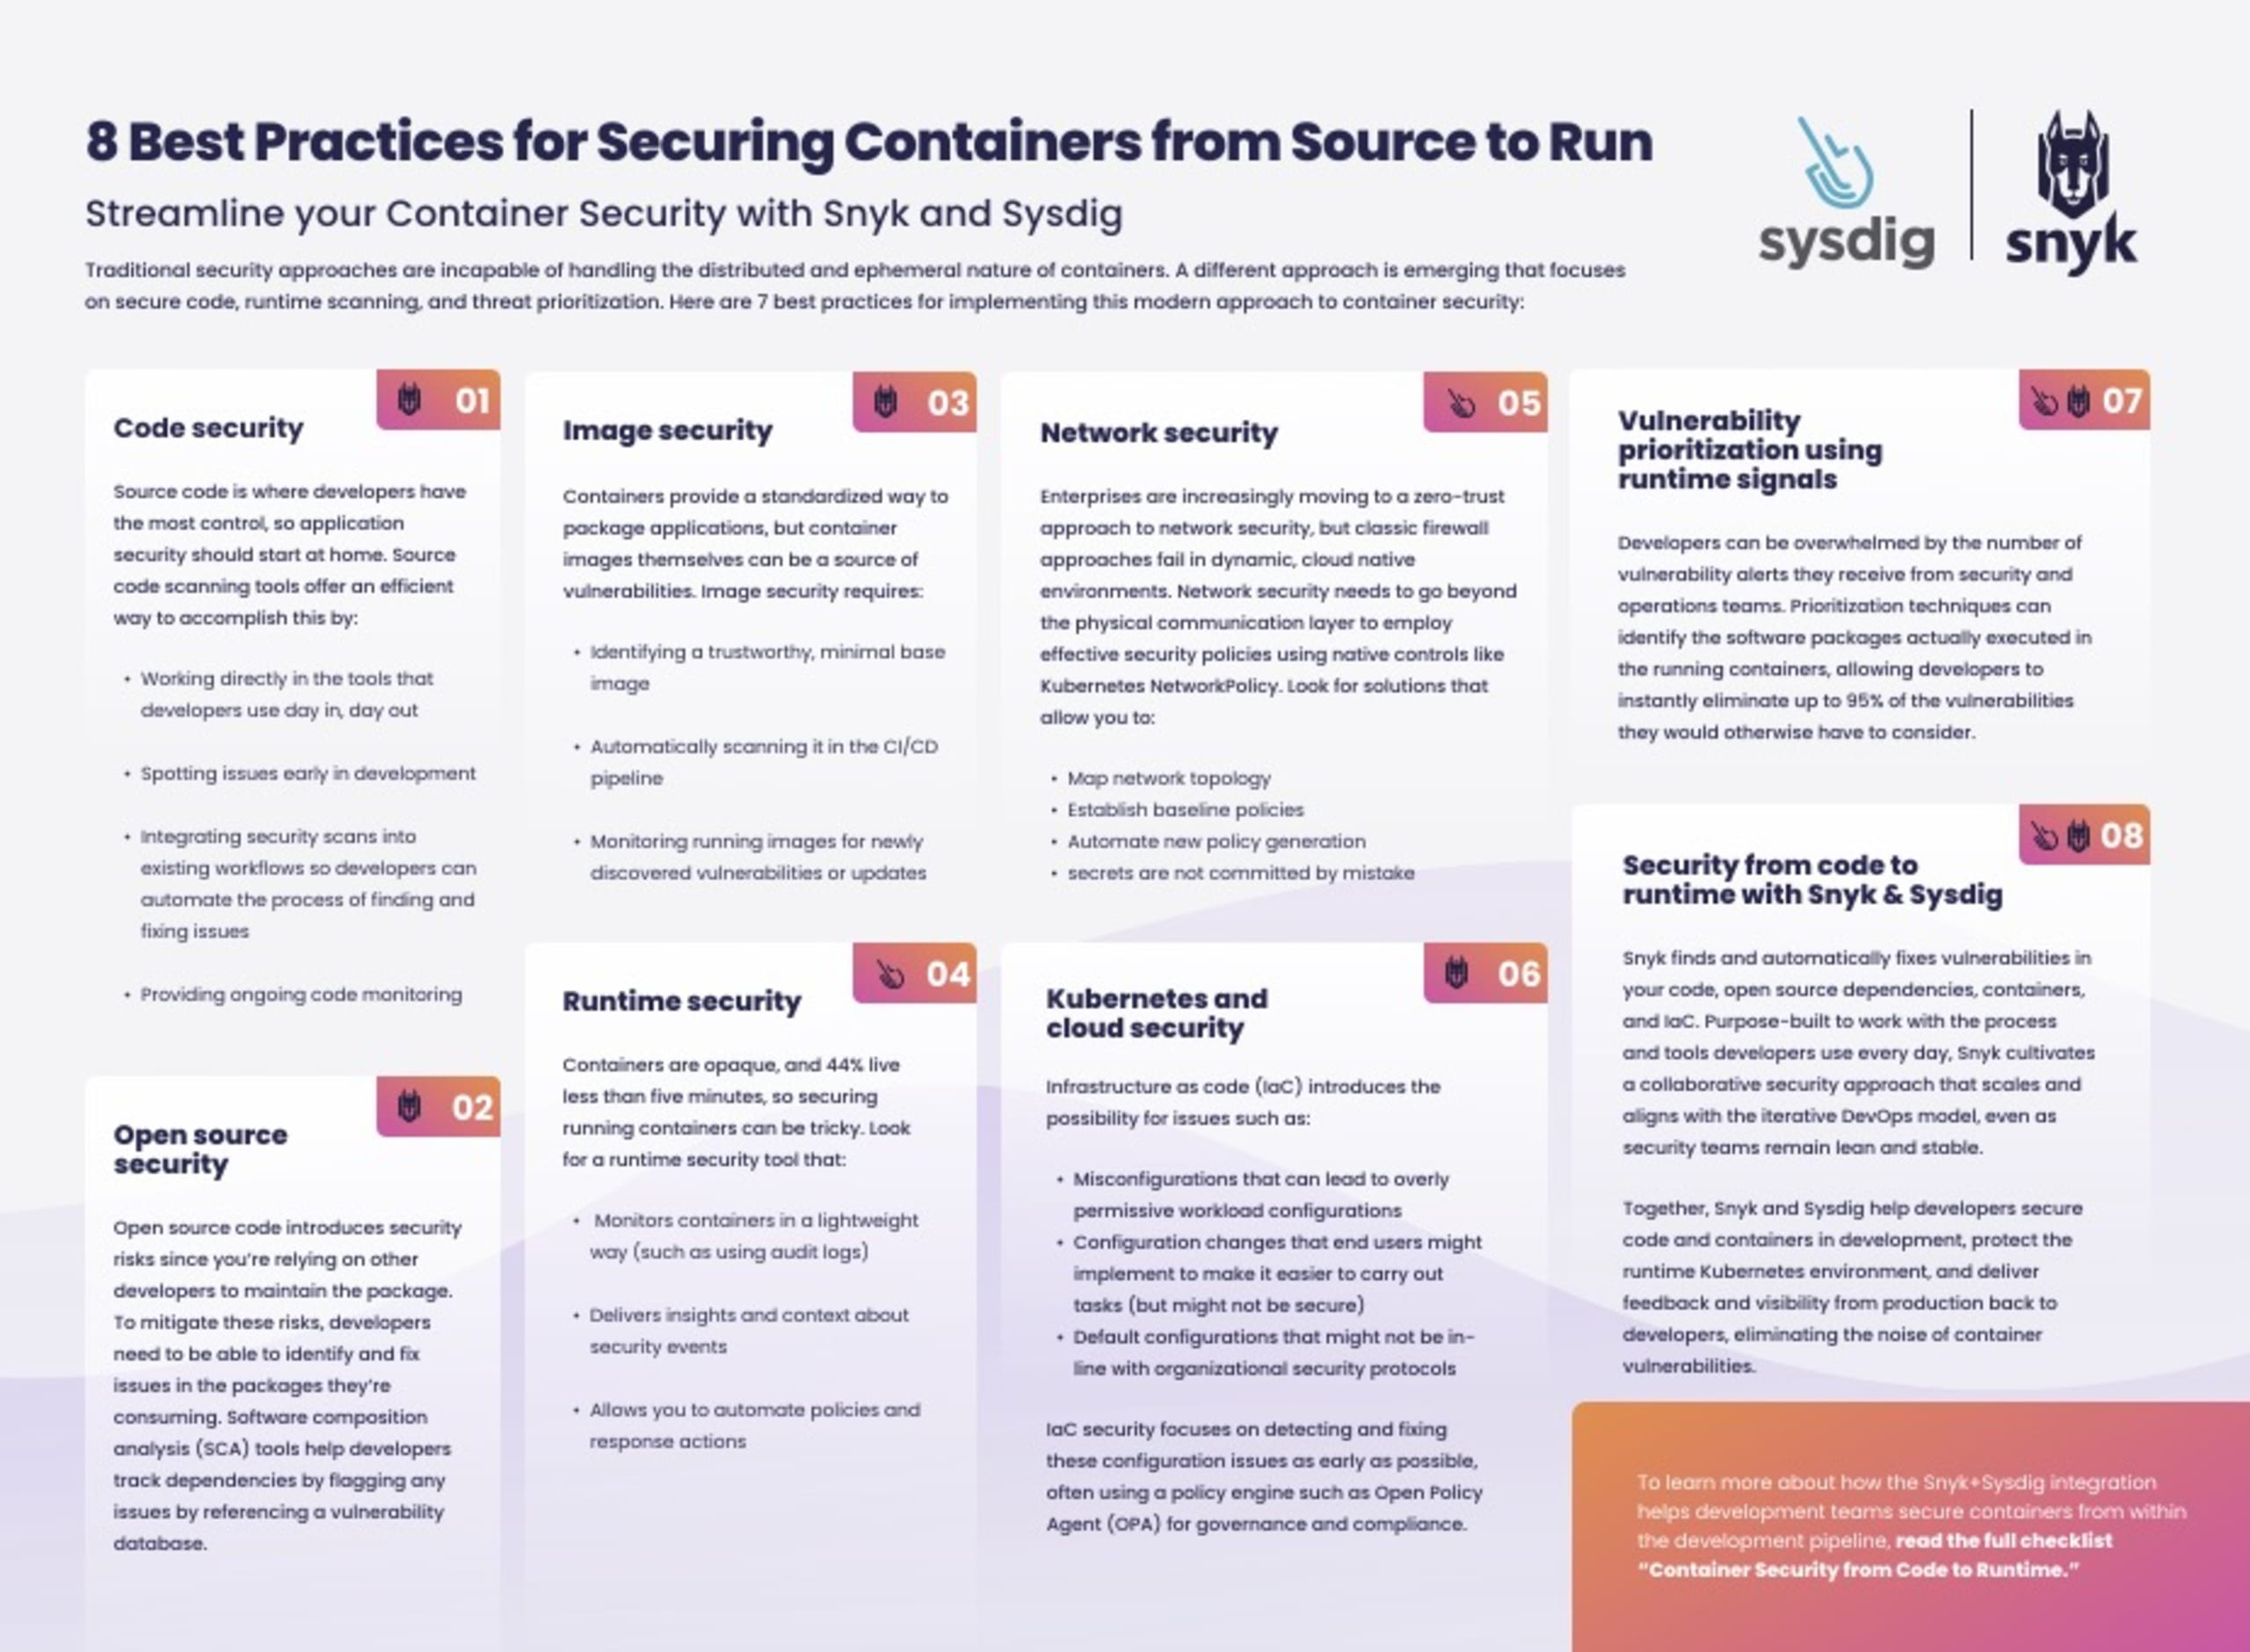
In diesem Beitrag stellen wir Tipps vor, mit denen Sie die Herausforderungen der Container-Sicherheit erfolgreich meistern können – mit Fokus auf drei Grundprinzipien:
Von Anfang an sicher entwickeln
Vor Bedrohungen zur Laufzeit schützen
Relevante Sicherheitswarnungen priorisieren
Herkömmliche Sicherheitsansätze sind nicht für die verteilte und kurzlebige Natur von Containern ausgelegt. Ein neuer Ansatz setzt auf sicheren Code, Scans zur Laufzeit und die Priorisierung von Bedrohungen. Hier sind acht Best Practices für die Umsetzung dieses modernen Ansatzes zur Container-Sicherheit:
1. Code-Sicherheit
Beim Quellcode haben Entwicklerinnen und Entwickler die größte Kontrolle. Deshalb sollte Anwendungssicherheit bereits dort ansetzen. Tools zum Scannen von Quellcode, die Probleme früh in der Entwicklung erkennen und den Code kontinuierlich überwachen, sind dafür eine effiziente Lösung. Wenn sie direkt mit den Tools arbeiten, die sie täglich nutzen, und Sicherheitsscans in bestehende Workflows integrieren, können Entwicklerinnen und Entwickler das Finden und Beheben von Problemen automatisieren.
2. Open-Source-Sicherheit
Open-Source-Code birgt Sicherheitsrisiken, da Sie darauf angewiesen sind, dass andere Entwicklerinnen und Entwickler das Paket pflegen. Um diese Risiken zu minimieren, müssen Entwicklerinnen und Entwickler Probleme in den verwendeten Paketen erkennen und beheben können. Tools für Software Composition Analysis (SCA) helfen dabei, Abhängigkeiten nachzuverfolgen und Probleme mithilfe einer Schwachstellendatenbank zu erkennen.
3. Image-Sicherheit
Container bieten eine standardisierte Möglichkeit, Anwendungen zu paketieren. Container-Images selbst können jedoch Schwachstellen enthalten. Zur Image-Sicherheit gehört:
Ein vertrauenswürdiges, schlankes Basis-Image identifizieren, das die benötigten Funktionen ohne unnötigen Ballast bietet
Images automatisch in der CI/CD-Pipeline scannen
Laufende Container auf neu entdeckte Schwachstellen und Updates überwachen
4. Sicherheit zur Laufzeit
Container sind intransparent und 44 % laufen weniger als fünf Minuten. Daher kann es schwierig sein, laufende Container abzusichern. Achten Sie auf ein Tool für die Sicherheit zur Laufzeit, das:
Container ressourcenschonend überwacht, beispielsweise mithilfe von Audit-Logs
Einblicke und Kontext zu Sicherheitsereignissen liefert
Die Automatisierung von Richtlinien und Reaktionsmaßnahmen ermöglicht
5. Netzwerksicherheit
Unternehmen setzen zunehmend auf Zero Trust für die Netzwerksicherheit. Herkömmliche Firewall-Ansätze versagen jedoch in dynamischen Cloud-Native-Umgebungen. Netzwerksicherheit muss über die physische Kommunikationsebene hinausgehen und native Kontrollen wie Kubernetes Network Policy nutzen. Achten Sie auf Lösungen, mit denen Sie:
Die Netzwerktopologie abbilden
Basisrichtlinien festlegen
Die Erstellung neuer Richtlinien automatisieren
6. Kubernetes- und Cloud-Sicherheit
Infrastructure as Code (IaC) führt häufig zu Fehlkonfigurationen. Endanwenderinnen und Endanwender ändern oft Konfigurationen, um Aufgaben einfacher zu erledigen – diese Änderungen sind jedoch möglicherweise nicht sicher. Oder Standardkonfigurationen entsprechen nicht den Sicherheitsrichtlinien des Unternehmens.
IaC-Sicherheit konzentriert sich darauf, solche Konfigurationsprobleme so früh wie möglich zu erkennen und zu beheben. Dafür kommt häufig eine Policy-Engine wie Open Policy Agent (OPA) für Governance und Compliance zum Einsatz.
7. Schwachstellen mithilfe von Signalen zur Laufzeit priorisieren
Entwicklerinnen und Entwickler können von der Zahl der Schwachstellenwarnungen aus den Sicherheits- und Betriebsteams überfordert sein. Indem sie die Softwarepakete identifizieren, die in den laufenden Containern tatsächlich ausgeführt werden, können sie sofort bis zu 95 % der Schwachstellen ausschließen, die sie sonst berücksichtigen müssten.
8. Sicherheit vom Code bis zur Laufzeit mit Snyk & Sysdig
Snyk findet und behebt automatisch Schwachstellen in Ihrem Code, Ihren Open-Source-Abhängigkeiten, Containern und Ihrer IaC. Snyk wurde speziell für die Prozesse und Tools entwickelt, die Entwicklerinnen und Entwickler täglich nutzen. So fördert Snyk einen kollaborativen Sicherheitsansatz, der skalierbar ist und sich am iterativen DevOps-Modell orientiert – auch wenn die Sicherheitsteams klein und stabil bleiben.
Snyk und Sysdig arbeiten zusammen, damit Entwicklerinnen und Entwickler Code und Container während der Entwicklung absichern, die Kubernetes-Umgebung zur Laufzeit schützen und Feedback sowie Einblicke aus der Produktionsumgebung an die Entwicklungsteams zurückspielen können. So wird das Rauschen durch Container-Schwachstellen reduziert.
Möchten Sie tiefer eintauchen? Sehen Sie sich die vollständige Checkliste an:„Container-Sicherheit vom Code bis zur Laufzeit“ – mit Hinweisen zur Absicherung von Containern direkt in der Entwicklungspipeline.
Container-Sicherheit mit Fokus auf Entwickler
Snyk findet und behebt automatisch Schwachstellen in Container-Images und Kubernetes-Workloads.

