O Snyk potencializa a análise de vulnerabilidades do Docker

A maneira mais eficiente de corrigir vulnerabilidades em contêineres e implantar contêineres seguros

Proteja as imagens de contêiner desde o início do ciclo de desenvolvimento de software

A integração entre a Snyk e o Docker incorpora a segurança nativamente ao fluxo de trabalho com contêineres, aprimorando seu processo de desenvolvimento e sua produtividade.

DevSecOps com Docker e Snyk

Implementação de segurança de código aberto e de contêineres em toda a cadeia de ferramentas

A Snyk integra a segurança nativamente aos produtos Docker

Isso permite que os desenvolvedores:

  • Façam verificações antecipadas, antes de enviar para o registro, e corrijam problemas antes que cheguem à produção

  • Criem, testem e lancem software seguro mais rapidamente

  • Economizem tempo ao corrigir vulnerabilidades com comandos fáceis de usar

  • Reduzam obstáculos usando ferramentas e fluxos de trabalho familiares para o desenvolvimento de contêineres

Isso permite que gestores de equipes de desenvolvimento:

  • Implementem a análise sem precisar de conhecimentos avançados em segurança

  • Mantenham os desenvolvedores focados em criar e executar aplicações, em vez de analisar relatórios de CVEs

  • Encontrem e corrijam vulnerabilidades cedo para reduzir os custos em 5 vezes

  • Fiquem por dentro das vulnerabilidades nas imagens

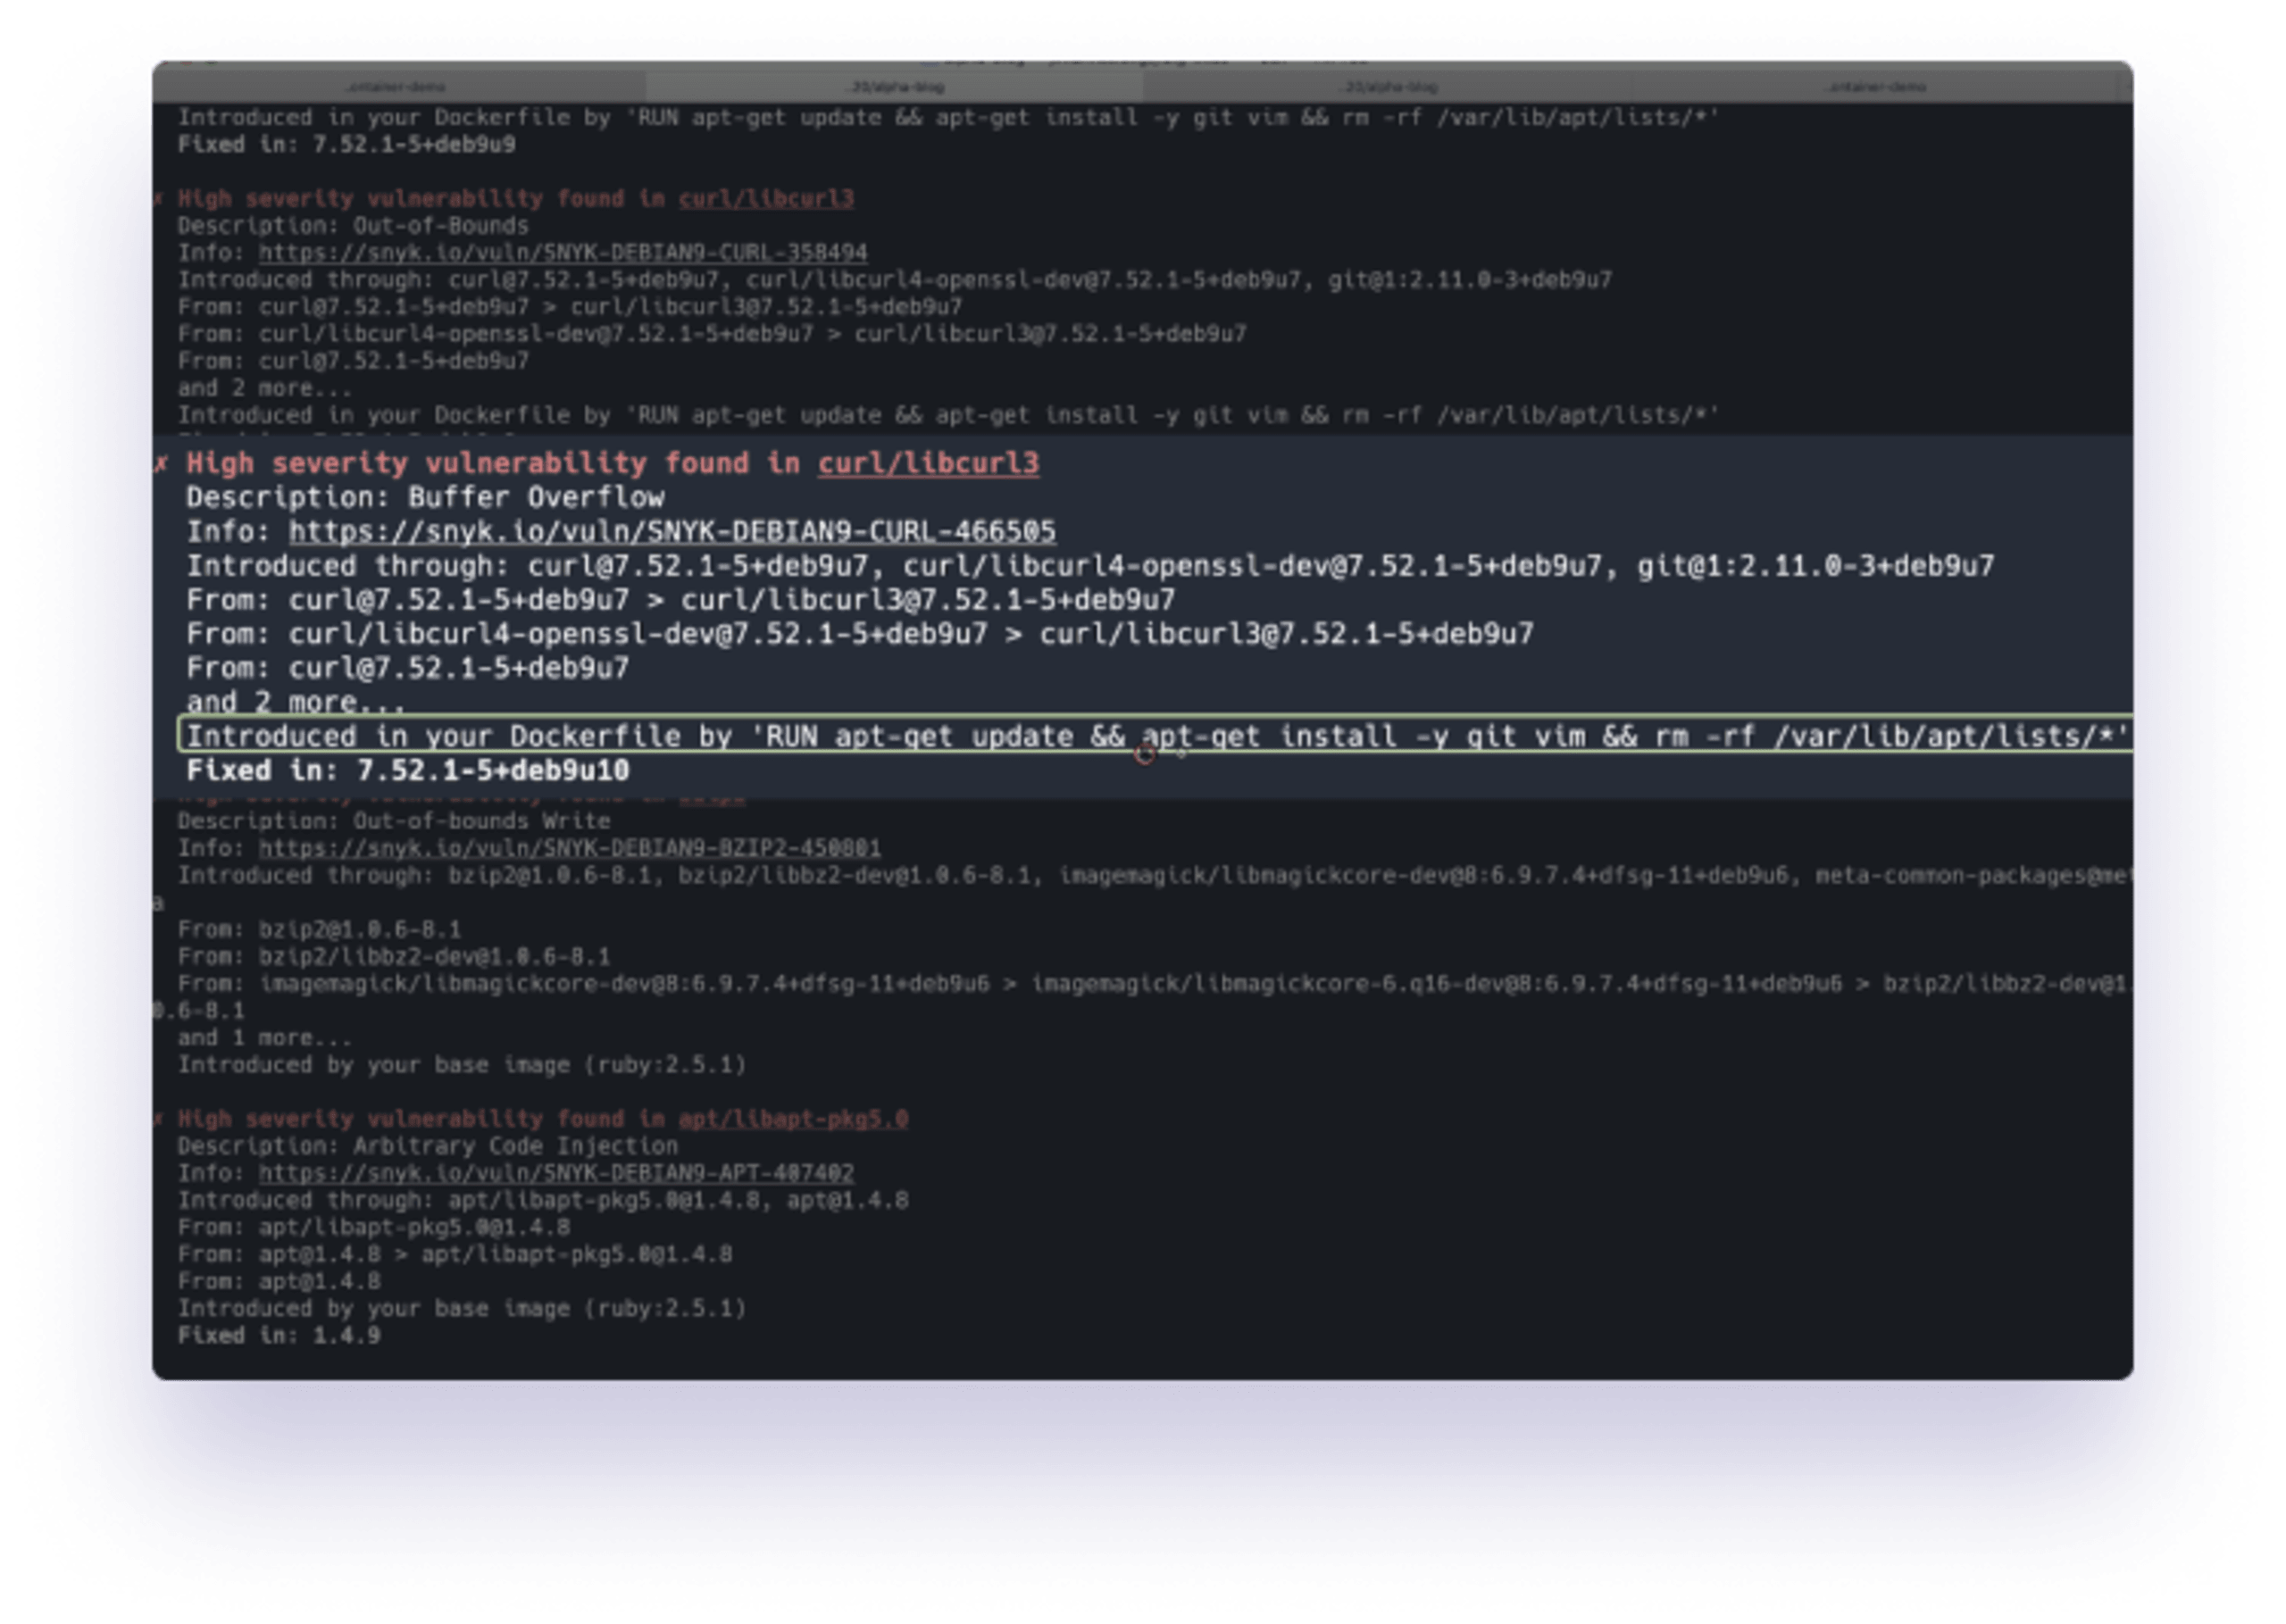
Captura de tela do terminal mostrando a análise de um Dockerfile, com vulnerabilidades de alta gravidade identificadas nos pacotes curl e libcurl.

Comece com segurança e envie seu código com confiança, tudo pelo Docker CLI ou Docker Desktop

O Docker Desktop integra o Snyk para que você possa analisar seus contêineres em busca de vulnerabilidades enquanto programa. O Snyk fornece insights priorizados e acionáveis, além de recomendações para corrigir vulnerabilidades nas suas imagens, diretamente no Docker Desktop.

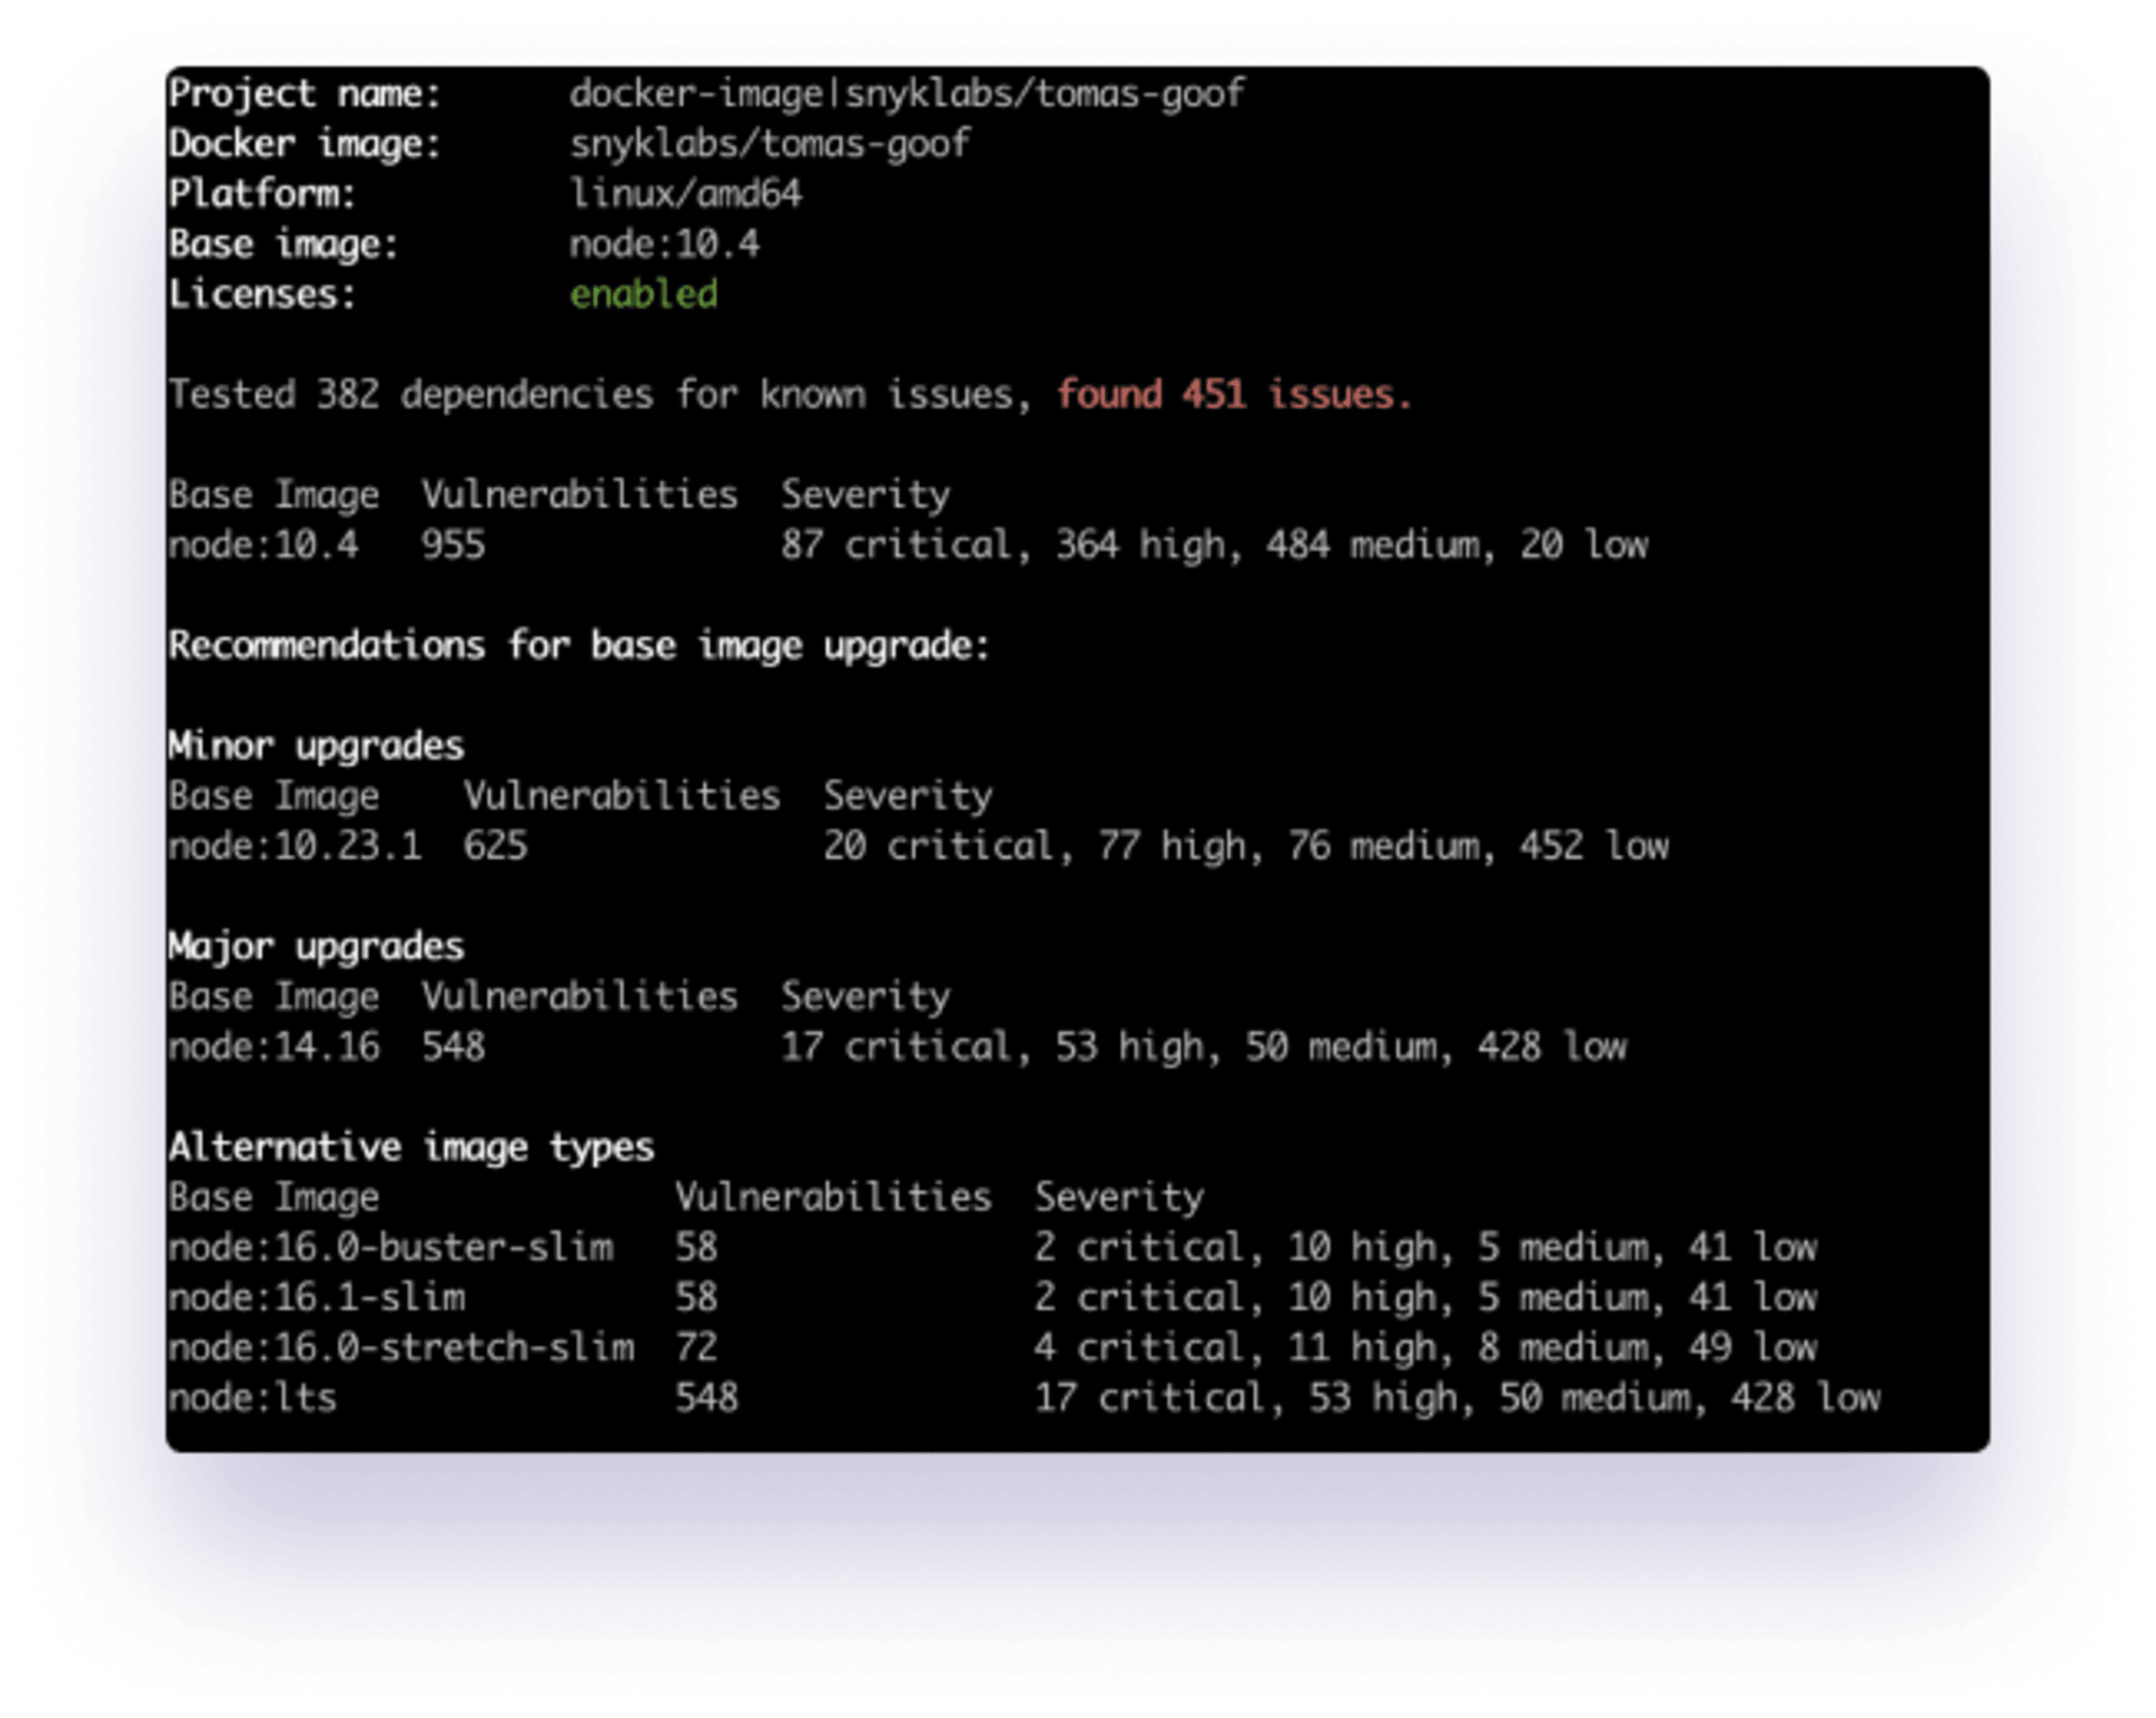
Saída do terminal com recomendações para atualizar imagens-base do Docker e contagens de vulnerabilidades em imagens Node.

Recomendações para atualizar a imagem base

O Snyk detecta a imagem base e recomenda como atualizá-la. Usar uma imagem base alternativa é uma maneira simples e eficiente de eliminar vulnerabilidades de alta gravidade.

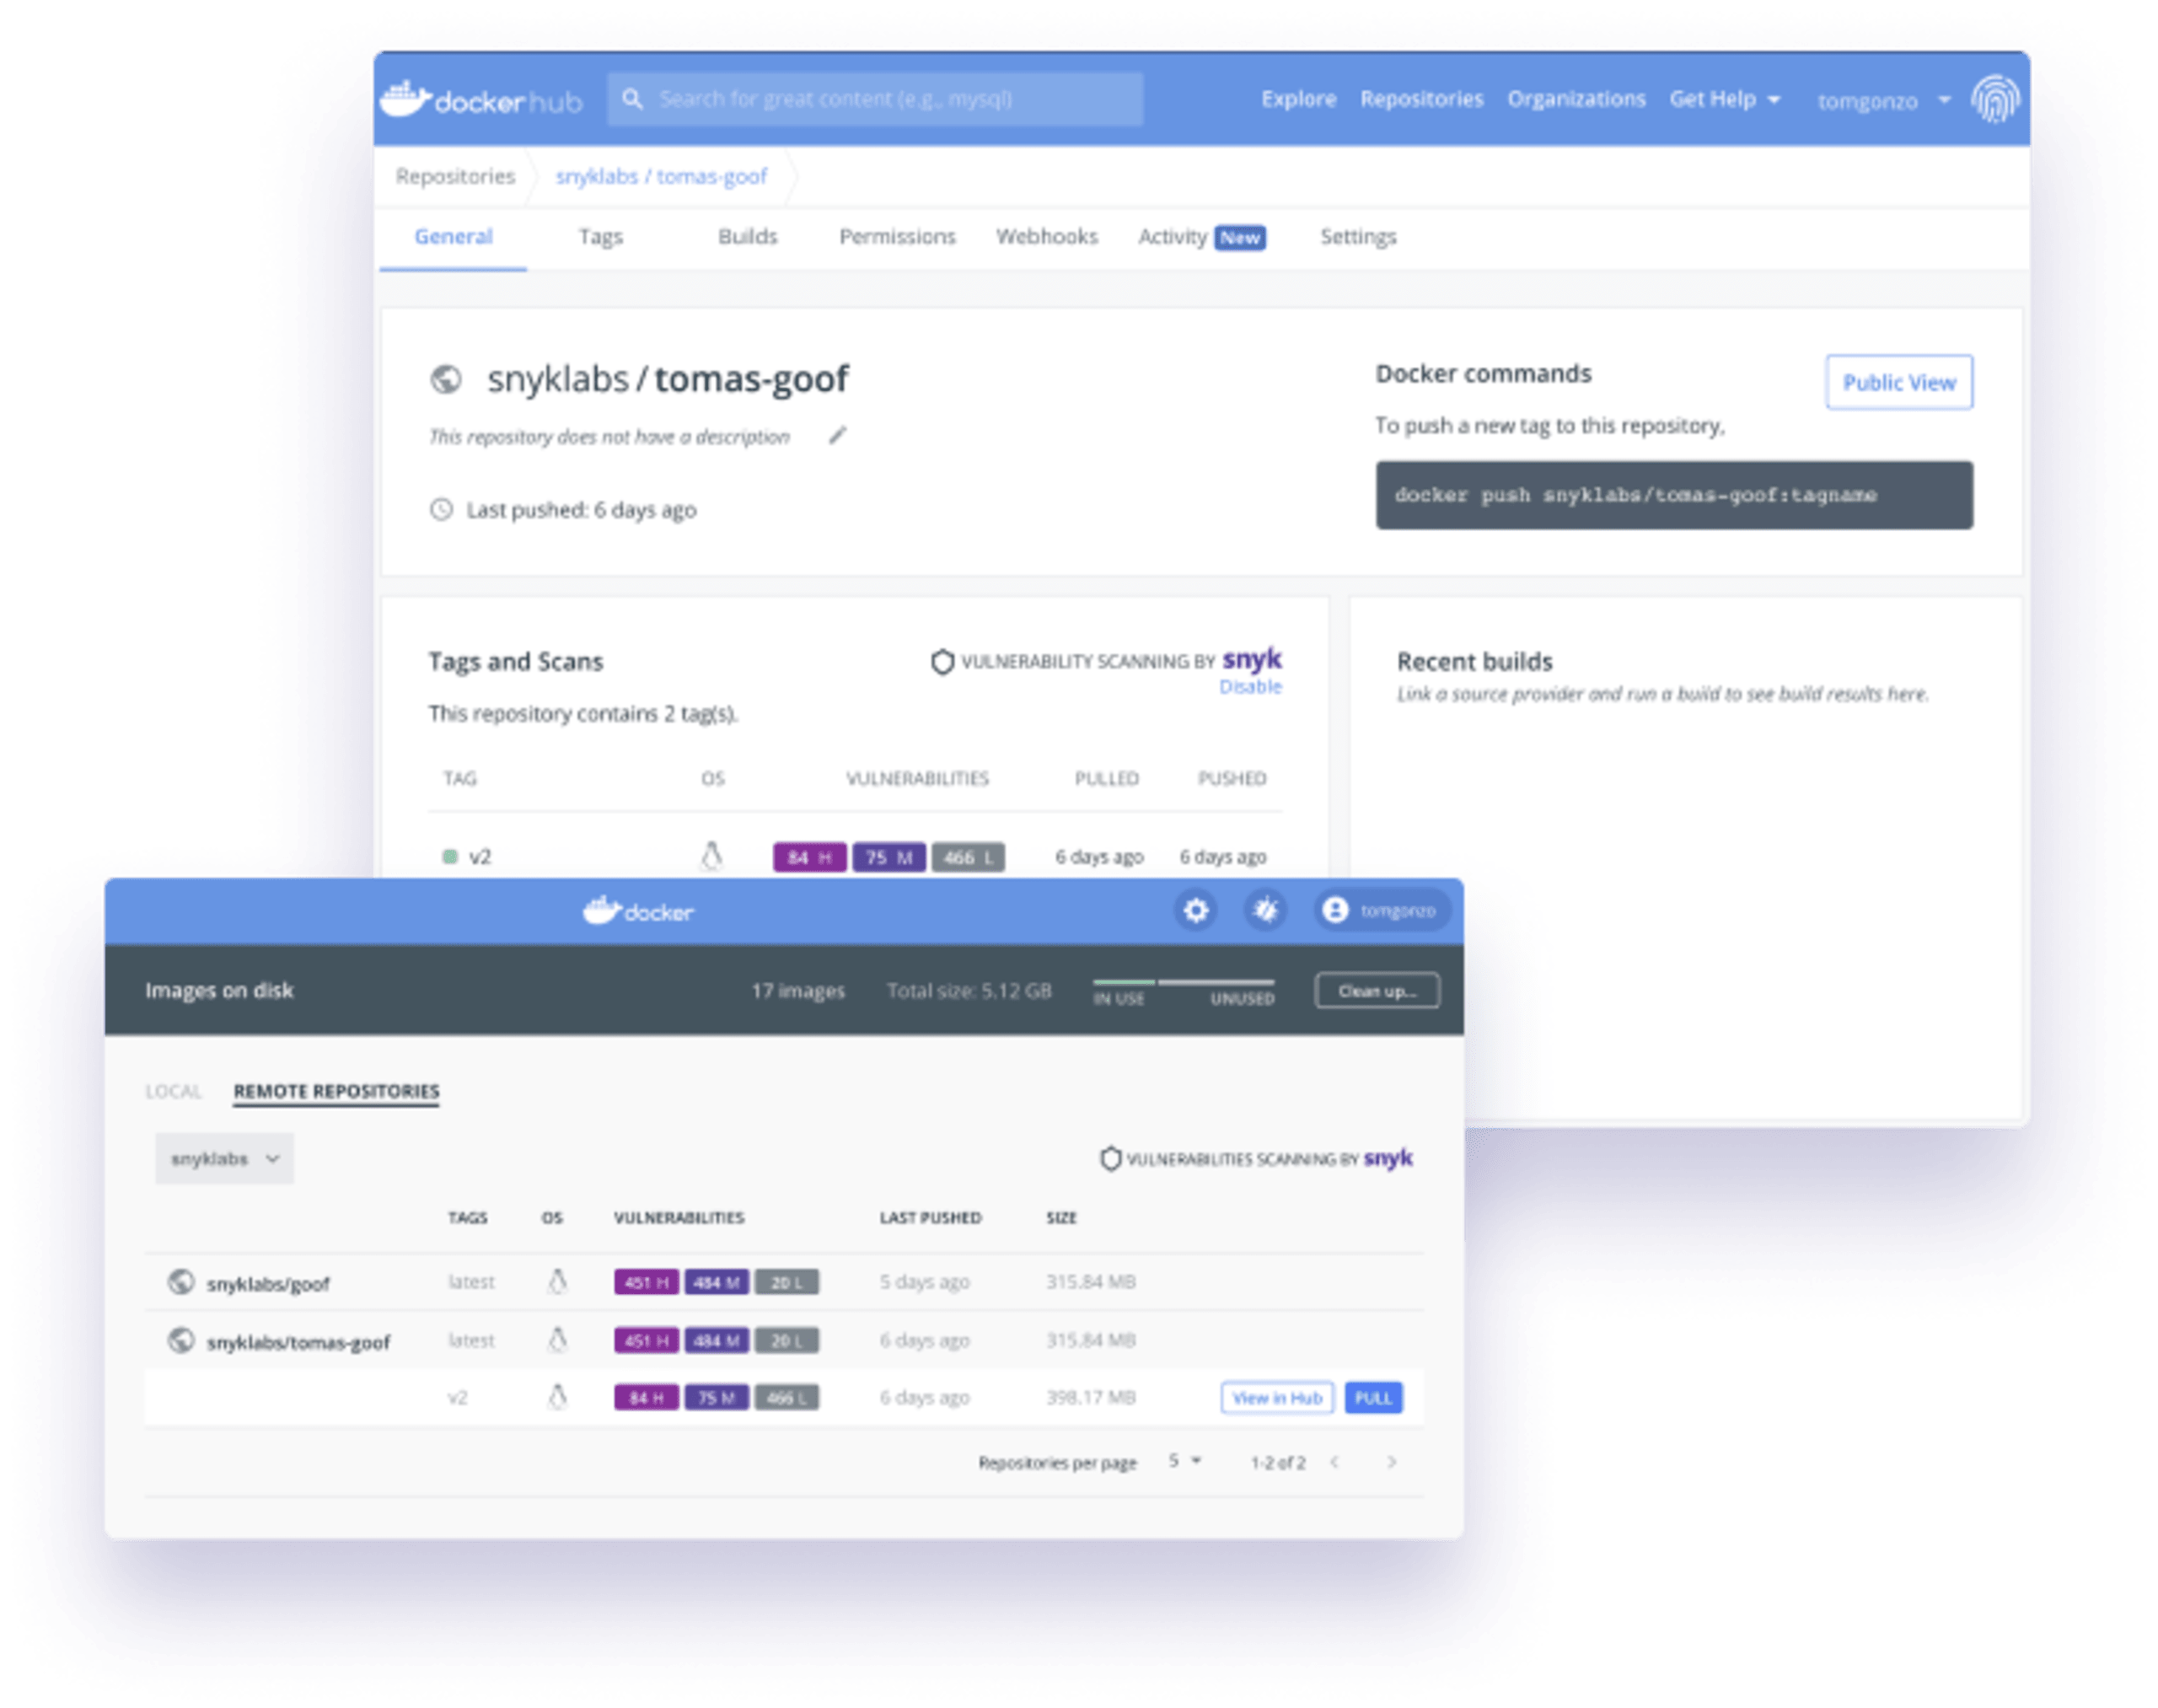
Telas do repositório Docker Hub e do Docker Desktop mostrando tags, builds e resultados da análise de vulnerabilidades do Snyk

Colabore e programe com confiança na segurança no Docker Hub, analisando imagens assim que são publicadas

Configure o Docker Hub para iniciar automaticamente uma análise quando uma imagem for enviada ao Hub. Depois da análise, confira os resultados no Docker Hub ou no Docker Desktop.

As imagens armazenadas no Docker Hub são monitoradas continuamente em busca de novas vulnerabilidades, para que as equipes estejam sempre cientes do estado de segurança mais recente delas.

Recursos adicionais

Docker blog header
Article

Tudo o que você precisa saber para começar com segurança de contêineres

Conheça os fundamentos da segurança de contêineres em diferentes ecossistemas e saiba como proteger seu contêiner da compilação à execução. Aprenda os principais termos e tire suas dúvidas.

snyk docker resources container scanning
Article

Práticas recomendadas de segurança de contêineres para analisar imagens

Recomendações e práticas recomendadas para analisar e criar imagens seguras.